
स्मार्ट चश्मे OEM कार्यक्रम में ऐप इंटीग्रेशन अनुरोध कागज़ पर छोटा लग सकता है। आप फ़ैक्ट्री से मेनू का नाम बदलने, पेयरिंग स्क्रीन बदलने, कोई भाषा जोड़ने और फ़र्मवेयर को अपने क्लाउड से जोड़ने के लिए कहते हैं। फिर कोटेशन आता है, नमूना पहुँचता है और फ़ोन ऐप ऐसे व्यवहार करता है जो किसी ने लिखकर तय नहीं किए थे।
इसका कारण संरचनात्मक है। फ़र्मवेयर और ऐप पर काम ऐसा फ़ीचर अनुरोध नहीं है जिसे पहले से मौजूद उत्पाद में जोड़ा जा सके। यह कोई ऐसी आवश्यकता है जिसे अन्य आवश्यकताओं की तरह फ़्रीज़ करना, अन्य आवश्यकताओं की तरह गोल्डन नमूने के विरुद्ध सत्यापित करना और अन्य आवश्यकताओं की तरह अनुपालन फ़ाइल में शामिल करना होता है। जब खरीदार ऐप को देर से दी जाने वाली सुविधा मानता है, तो कार्यक्रम नमूना-परीक्षण चरण पर अटक जाता है।
यह लेख बताता है कि ऐप इंटीग्रेशन अनुरोध क्या बदल सकता है और क्या नहीं, कौन-से बदल इंजीनियरिंग काम हैं और कौन-से कॉन्फ़िगरेशन विकल्प हैं, ऐप पर काम शुरू होने से पहले खरीदार को क्या देना होगा, और नमूने बनाने व सत्यापित करने के समय ऐप-साइड बदल की पुष्टि कैसे की जाती है। यह ब्रांड-साइड इंजीनियरिंग लीड और चैनल प्रोक्योरमेंट मैनेजरों के लिए लिखा गया है, जिन्हें खरीद ऑर्डर जारी करने से पहले सप्लायर से सटीक प्रश्न पूछने हैं।
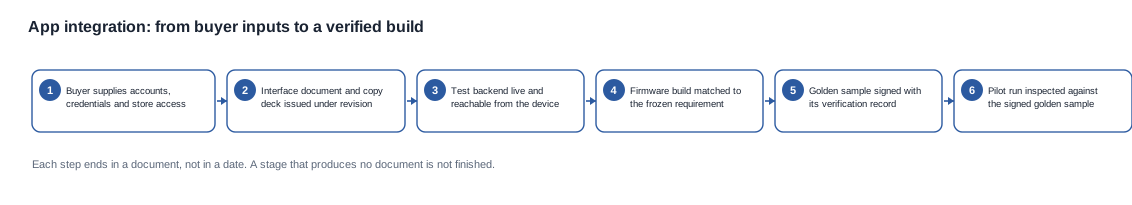
यदि आप अब भी सामान्य रूप से कार्यक्रम मॉडल की तुलना कर रहे हैं, तो /oem-odm पर पिलर का अवलोकन देखें और फिर /oem-odm/engineering-customization पर इंजीनियरिंग कस्टमाइज़ेशन ढाँचा देखें। यह ढाँचा श्रेणियों के अनुसार नहीं बदलता: आवश्यकताओं को फ़्रीज़ करना, व्यवहार्यता की समीक्षा, इंजीनियरिंग और टूलिंग, नमूनों का निर्माण और सत्यापन, अनुपालन फ़ाइल का समापन, और बड़े पैमाने पर उत्पादन से पहले पायलट रन। हर चरण तब समाप्त होता है जब वह कोई दस्तावेज़ तैयार करता है।
इंजीनियरिंग कस्टमाइज़ेशन और ऐप इंटीग्रेशन: क्या बदलता है
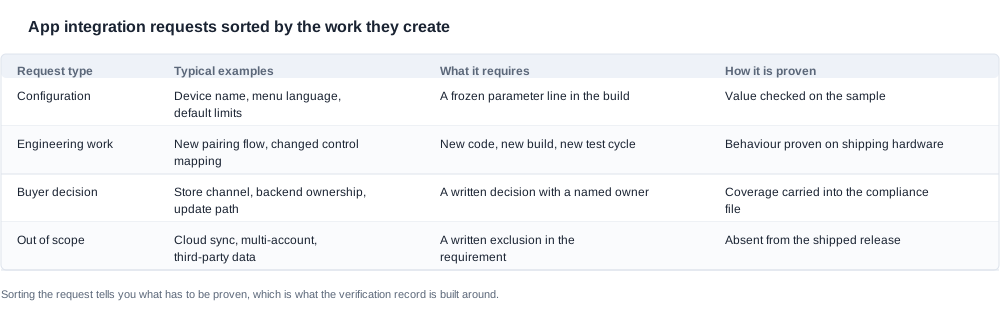
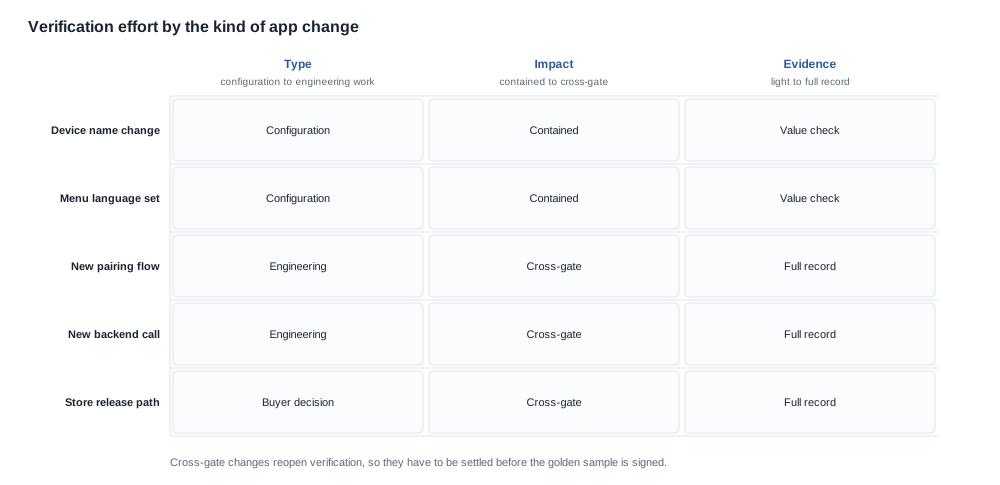
ऐप इंटीग्रेशन अनुरोध के बारे में सोचने का ईमानदार तरीका यह है कि इसकी हर पंक्ति को दो में से किसी एक श्रेणी में रखें। पहली श्रेणी कॉन्फ़िगरेशन है: ऐसा बदल जिसे फ़ैक्ट्री मौजूदा बिल्ड से लागू कर सकती है, बिना नए फ़र्मवेयर इंजीनियरिंग, नई टूलिंग या नए टेस्ट चक्र के। दूसरी श्रेणी इंजीनियरिंग काम है: ऐसा बदल जिसके लिए नया कोड, नया बिल्ड, नया सत्यापन चक्र और शिप किए जाने वाले उत्पाद के व्यवहार के बारे में नया विवरण आवश्यक है।
पहली श्रेणी में कॉन्फ़िगरेशन में शामिल हैं: पेयरिंग के दौरान दिखाई देने वाला Bluetooth डिवाइस नाम, मेनू की भाषा सेट, डिफ़ॉल्ट वॉल्यूम सीमा, सेटिंग्स स्क्रीन में उपयोग की जाने वाली इकाइयाँ, और पेयरिंग ध्वनि या हैप्टिक संकेत—बशर्ते अंतर्निहित क्षमता बेस फ़र्मवेयर में पहले से मौजूद हो। ये सामान्यतः पैरामीटर बदल होते हैं, जिन्हें उस बिल्ड में शामिल किया जाता है जो पहले उस हार्डवेयर के लिए सत्यापित किया जा चुका है। इन्हें भी फ़्रीज़ की गई आवश्यकता दस्तावेज़ में लिखना होगा, क्योंकि जो पैरामीटर दर्ज नहीं है, उस पर किसी ने सहमति नहीं दी है।
दूसरी श्रेणी में इंजीनियरिंग काम में शामिल हैं: वह कोई भी बदल जो इस बात को प्रभावित करता है कि लेबल कैसे लिखा गया है, उसके बजाय फ़र्मवेयर क्या करता है। नया पेयरिंग प्रवाह, बदला गया कंट्रोल मैपिंग, कोई कैमरा फ़ंक्शन जिसे किसी अलग हरकत से शुरू करना हो, फ़र्मवेयर का ऐसा बदल जिसे डेटा किसी दूसरे सर्वर को भेजना हो, या ऐसा बदल जिसे आपके ब्रांड के बाद में स्वामित्व वाले फ़र्मवेयर अपडेट पथ में बनाए रखना हो—ये सब इस श्रेणी में आते हैं। ये इसलिए कठिन नहीं होते कि ये सॉफ़्टवेयर हैं; इसलिए कठिन होते हैं क्योंकि इनसे यह साबित करना होता है कि सत्यापन को क्या दिखाना है।
एक तीसरी श्रेणी है जिसे खरीदार अक्सर गलत जगह रख देते हैं। कुछ अनुरोध फ़ैक्ट्री स्तर पर न तो कॉन्फ़िगरेशन हैं और न इंजीनियरिंग—ये उत्पाद के आसपास के इकोसिस्टम के बारे में ऐसे निर्णय हैं जो खरीदार को लेने हैं। ऐप किस ऐप स्टोर से शिप होगा, खरीदार मोबाइल ऐप खुद शिप करेगा या मौजूदा ऐप को कॉन्फ़िगर करेगा, फ़र्मवेयर जिस बैकएंड को कॉल करता है उसका संचालन कौन करेगा, और अंतिम उपयोगकर्ता को फ़र्मवेयर अपडेट कैसे मिलेंगे—इन सभी प्रश्नों के उत्तर खरीदार के पास होते हैं। फ़ैक्ट्री किसी विनिर्देश के अनुसार इसे लागू कर सकती है, लेकिन विनिर्देश का निर्णय नहीं ले सकती। आवश्यकता दस्तावेज़ पर हस्ताक्षर होने से पहले हम इन प्रश्नों को आपके सामने रखेंगे, क्योंकि यहीं किसी छोड़े हुए उत्तर के कारण सरल इंटीग्रेशन में देरी हो जाती है।
इस वर्गीकरण को लिखित रूप में करना भी उपयोगी है, क्योंकि इसका उत्तर तय करता है कि जोखिम किसे सहन करना है। कॉन्फ़िगरेशन बदल में कम मेहनत लगती है, लेकिन वह फिर भी किसी बिल्ड में शामिल होता है, और बिल्ड में अनreviewed पैरामीटर बदल होने पर उसे संस्करण से पहचानना होगा ताकि स्वीकृत बदल तक उसकी पुष्टि की जा सके। इंजीनियरिंग बदल में अलग जोखिम होता है: यह व्यवहार बदलता है, और व्यवहार के बारे में ही सत्यापन रिकॉर्ड वादा करता है। अनुरोध को वर्गीकृत करके आप यह तय नहीं कर रहे कि क्या आसान है; आप तय कर रहे हैं कि किसे साबित करना है। दो सप्लायर एक ही फ़ीचर सूची पर सहमत होकर पूरी तरह अलग सत्यापन दायरे तैयार कर सकते हैं, और यह अंतर बाद में नमूने स्वीकार्य हैं या नहीं, इस विवाद के रूप में सामने आता है।
दूसरे बकेट के लिए एक उपयोगी परीक्षण यह है कि पूछें कि बदलाव के बाद डिवाइस पर देखने में क्या अलग होगा, और फिर पूछें कि क्या आपूर्तिकर्ता उस अंतर का पता लगाने वाली जाँच का वर्णन कर सकता है। जिस बदलाव के लिए आप जाँच का वर्णन नहीं कर सकते, वह अभी तक पूरी तरह निर्दिष्ट नहीं हुआ है। इसके विपरीत, यदि आप जाँच का वर्णन कर सकते हैं, तो इंजीनियरिंग का अधिकांश कार्य पहले से ही लिखा हुआ होता है और आपूर्तिकर्तों के बीच कोटेशन की तुलना कहीं आसान हो जाती है। जो खरीदार लिखित स्वीकृति मानदंड के साथ आते हैं, वे आम तौर पर उन खरीदारों से बेहतर बातचीत करते हैं जो केवल फ़ीचर की इच्छा-सूची लेकर आते हैं, क्योंकि समझौते की बातचीत ठोस हो जाती है: या तो यह व्यवहार सत्यापित किया जाएगा, या रिलीज़ में शामिल नहीं होगा—और दोनों स्थितियाँ खरीद आदेश में स्पष्ट रूप से उचित होती हैं।
इसके अतिरिक्त, यह स्पष्ट रूप से दर्ज करना भी सहायक है कि क्या कार्यक्षेत्र से बाहर है। सॉफ़्टवेयर अनुकूलन कार्यक्रमों का दायरा बढ़ता रहता है क्योंकि उनकी कोई लिखित सीमा नहीं होती, इसलिए हर नया विचार एक छोटा अतिरिक्त बदलाव मान लिया जाता है। रिलीज़ में शामिल नहीं होने वाली चीज़ों की एक संक्षिप्त सूची—इस पीढ़ी में क्लाउड सिंक नहीं, तृतीय-पक्ष स्वास्थ्य एकीकरण नहीं, मल्टी-अकाउंट समर्थन नहीं—यह सुनिश्चित करती है कि गोल्डन सैंपल पर हस्ताक्षर होने के बाद सत्यापन रिकॉर्ड बढ़ता नहीं और ऐसे फ़ीचर के कारण पायलट रन विफल नहीं होता जिसे किसी ने कार्यक्षेत्र में शामिल ही नहीं किया था। अपवर्जन के रूप में लिखी गई सीमा पूरे कार्यक्रम का सबसे सस्ता नियंत्रण है।
एक उपयोगी अनुशासन यह है कि हर अनुरोधित बदलाव को एक वाक्य में इस तरह वर्णित करें जो "पेयरिंग के बाद, उपयोगकर्ता..." या "डिवाइस चार्ज होने पर, एप्लिकेशन..." से शुरू हो। यदि किसी ऐसी सेवा, अकाउंट या नीति का नाम लिए बिना वाक्य पूरा नहीं हो सकता जिसकी ज़िम्मेदारी किसी की नहीं है, तो अनुरोध कोटेशन के लिए अभी तैयार नहीं है। वह अभी भी केवल एक विचार है, आवश्यकता नहीं।
यहाँ एक और बात भी शामिल है, क्योंकि यह ऊपर बताई गई हर चीज़ की लागत और समय-सारणी बदल देती है। ऐप और फ़र्मवेयर का काम उस हार्डवेयर से जुड़ा होता है जिस पर वह चलता है। फ़र्मवेयर में ऐसा बदलाव जो बिजली की खपत, रेडियो व्यवहार या मेमोरी फ़ुटप्रिंट को प्रभावित करता है, उत्पाद को हार्डवेयर के लिए पहले ही पूरे किए गए सत्यापन चरणों से दोबारा गुज़रने पर मजबूर कर सकता है। जो ब्रांड ऐप के अनुरोध को हार्डवेयर योजना से अलग मानता है, वह इसका पता सबसे ख़राब समय पर लगाएगा, जो आम तौर पर सैंपल चरण होता है—जब गोल्डन सैंपल पर हस्ताक्षर हो चुके होते हैं।
ऐप का काम शुरू होने से पहले आपको क्या देना होगा
किसी एकीकरण को मान्यताओं के आधार पर नहीं बनाया जा सकता। इंजीनियरिंग और टूलिंग चरण शुरू होने से पहले खरीदार को निर्धारित इनपुट देने होंगे, और आपूर्तिकर्ता यह कहना उचित है कि जब तक ये उपलब्ध न हों, काम शुरू नहीं हो सकता। इनकी माँग पहले करना आपूर्तिकर्ता की देरी नहीं है; यह एकमात्र तरीका है जिससे निर्माण को अनुमान के बजाय स्थिरीकृत आवश्यकता के अनुरूप बनाया जा सकता है।
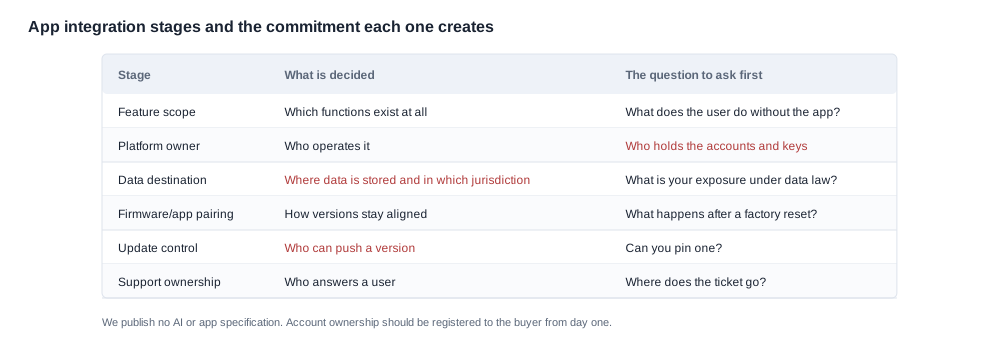
पहला इनपुट अकाउंट और क्रेडेंशियल सेट है। इसका अर्थ है उस हर प्लेटफ़ॉर्म के लिए डेवलपर अकाउंट, जिसके साथ एप्लिकेशन या फ़र्मवेयर को पंजीकृत होना है, उस बैकएंड के लिए टेस्ट अकाउंट जिससे डिवाइस संवाद करेगा, और स्टोर वितरण चैनल के लिए टेस्ट क्रेडेंशियल। व्यवहार में ये खरीदार के पास हों या फ़ैक्ट्री के, यह व्यावसायिक निर्णय और इंकोटर्म्स से जुड़ा प्रश्न है, क्योंकि इससे तय होता है कि साइनिंग कुंजी किसके पास रह सकती है और कार्यक्रम के अंत में अपडेट कौन भेज सकता है।
दूसरा इनपुट बैकएंड विनिर्देश है। फ़र्मवेयर नेटवर्क कॉल करेगा, और हर कॉल के लिए एंडपॉइंट, पेलोड की संरचना, प्रमाणीकरण विधि, त्रुटि प्रतिक्रिया और टाइमआउट की अपेक्षा चाहिए। इनके बिना किसी विक्रेता द्वारा "हमारे सर्वर पर डेटा भेजें" कहना विनिर्देश नहीं है। लिखित इंटरफ़ेस दस्तावेज़ माँगें और पूछें कि सर्वर तक पहुँच संभव न होने पर क्या होता है, क्योंकि पहनने योग्य डिवाइस की विफलता की व्यवहार अंतिम उपयोगकर्ताओं को बहुत स्पष्ट दिखाई देती है और यह एक निर्णय होना चाहिए, दुर्घटना नहीं।
तीसरा इनपुट सर्वर-साइड व्यवहार है। यदि आपका बैकएंड डिवाइस द्वारा भेजा गया डेटा व्याख्या, फ़िल्टर या संग्रहित करता है, तो डिवाइस को वास्तविक डेटा सौंपने से पहले यह व्यवहार मौजूद और जाँचने योग्य होना चाहिए। यदि यह अभी मौजूद नहीं है, तो यह महत्वपूर्ण मार्ग का हिस्सा है और आपके कार्यक्रम की ओर, न कि आपूर्तिकर्ता की ओर, होना चाहिए। इसे शीघ्र उठाना उचित है क्योंकि ऐसे सैंपल जो पेयर हो सकते हैं लेकिन पूरी प्रवाह प्रदर्शित नहीं कर सकते, इसी की सबसे सामान्य वजह है।
चौथा इनपुट ऐप-साइड निर्णयों का सेट है। क्या ब्रांड एक स्वामित्व वाला मोबाइल एप्लिकेशन रिलीज़ करता है, या फ़ैक्ट्री द्वारा उपलब्ध कराया गया एप्लिकेशन कॉन्फ़िगर करता है? कौन-से स्क्रीन मौजूद हैं और हर एक पर क्या लिखा है? डिवाइस पर सीधे कौन-से नियंत्रण उपलब्ध हैं, और कौन-से केवल ऐप में रहते हैं? पहली बार पेयरिंग, फ़र्मवेयर अपडेट और फ़ैक्ट्री रीसेट पर क्या होता है? हर समर्थित भाषा में लिखा पाठ कौन तैयार करता है?
पाँचवाँ इनपुट वितरण और अपडेट मॉडल है। एप्लिकेशन किस स्टोर या चैनल से होकर गुजरता है, समीक्षा और रिलीज़ का रास्ता कैसा दिखता है, और फ़र्मवेयर अपडेट भेजने की क्षमता फ़ैक्ट्री के पास है या ब्रांड के? जिस उत्पाद की मुख्य कार्यक्षमता मोबाइल एप्लिकेशन पर निर्भर है, उसका जोखिम प्रोफ़ाइल भिन्न होता है यदि एप्लिकेशन ब्रांड के अपने स्टोर खाते में है, बजाय इसके कि वह एकल फ़ैक्ट्री बिल्ड पर निर्भर हो।
पाँचवें इनपुट में एक सूक्ष्म बात है जिसे स्पष्ट रूप से कहा जाना चाहिए। साइनिंग कुंजी किसके पास है, यह तय करता है कि फ़ील्ड में कोई खामी सामने आने पर फ़िक्स कौन भेज सकता है। यदि कुंजी ब्रांड के पास है, तो ब्रांड समय का नियंत्रण करता है, लेकिन हर अपडेट चक्र का परिचालन भार ब्रांड पर रहता है। यदि यह फ़ैक्ट्री के पास है, तो फ़ैक्ट्री फ़िक्स को नियंत्रित करती है, लेकिन ब्रांड को यह कम दिखाई देता है कि फ़िक्स कब तक पहुँचेगा। दोनों ही तरीके गलत नहीं हैं, लेकिन इसका निर्णय नाम के साथ होना चाहिए और यह ईमेल सूत्र में नहीं, समझौते में होना चाहिए। यही सवाल बैकएंड क्रेडेंशियल, स्टोर खाते और टेस्ट खातों पर भी लागू होता है — पूछें कि फ़ैक्ट्री को प्रोडक्शन क्रेडेंशियल की आवश्यकता है भी या नहीं; और जहाँ प्लेटफ़ॉर्म की अनुमति हो, वहाँ अलग क्रेडेंशियल वाले टेस्ट एनवायरनमेंट को प्राथमिकता दें।
छठा इनपुट साक्ष्य-समूह है: किन व्यवहार दिखाए जाएँगे, किस क्रम में, किसके द्वारा और उनका रिकॉर्ड कैसे रखा जाएगा। अगला भाग इसी विषय पर है।
इन सभी चीज़ों को एक व्यावहारिक क्रम में किया जाता है जिसे अनुभवी प्रोग्राम खरीदार बिना बताए अपनाते हैं। पहले आवश्यकताएँ खरीदार की अपनी भाषा में लिखी जाती हैं, फिर उन्हें जाँचने योग्य कथनों में बदला जाता है, और तभी सौंपा जाता है। “ऐप को प्रीमियम महसूस होना चाहिए” के रूप में लिखी गई आवश्यकता की जाँच नहीं की जा सकती; उसी आवश्यकता को “ऐप चश्मे से जुड़ने के दो सेकंड के भीतर उसकी बैटरी का स्तर दिखाता है” के रूप में लिखा जाए तो वह जाँचने योग्य होती है और प्रोडक्शन सैंपल पर सत्यापित की जा सकती है। हम आवश्यकताओं के चरण में इसी पुनर्लेखन के लिए कहेंगे, क्योंकि कथन को स्पष्ट बनाने में लगा प्रत्येक घंटा उस सैंपल चक्र से सस्ता है जो विवाद के साथ लौटता है।
बाद में परेशानी बचाने वाला एक हैंडओवर बिंदु: इनपुट दस्तावेज़ों को स्वयं संस्करण दें। इंटरफ़ेस दस्तावेज़, कॉपी डेक और स्क्रीन सूची को किसी रिवीज़न नंबर के अंतर्गत फ़्रीज़ करें, और दर्ज करें कि फ़र्मवेयर बिल्ड किस रिवीज़न के अनुसार बनाया गया था। इंटीग्रेशन परियोजनाओं में सामान्यतः कॉपी में छोटे संशोधन और एंडपॉइंट में छोटे बदलाव जमा होते जाते हैं, और रिवीज़न मार्कर के बिना बाद में कोई नहीं बता सकता कि व्यवहार में अंतर रिग्रेशन है या नियोजित परिवर्तन। आवश्यकता दस्तावेज़ के साथ संलग्न एक संक्षिप्त चेंज लॉग ही पर्याप्त है।
हम इन इनपुट्स को एकल फ़्रीज़ इवेंट मानेंगे। जब ये सभी उपलब्ध हो जाएँ, तो हार्डवेयर कॉन्फ़िगरेशन, पैकेजिंग और अनुमत दावों के साथ ये फ़्रीज़ की गई आवश्यकता दस्तावेज़ का हिस्सा बन जाते हैं, और इंजीनियरिंग तथा टूलिंग चरण में तैयार किया गया फ़र्मवेयर बिल्ड मौखिक निर्देशों की श्रृंखला के बजाय उसी दस्तावेज़ से मेल खाया जाता है। जो खरीदार इन अनुरोधों के पीछे मौजूद विशेषता दायरे का संदर्भ देखना चाहते हैं, वे /tech/ai-features पर AI फ़ीचर ओवरव्यू देख सकते हैं, लेकिन स्वीकृति की विधि फ़ीचर सूची से अधिक महत्वपूर्ण है।
सैंपल गेट पर एप परिवर्तन की सत्यापना कैसे होती है
सैंपल तैयार और सत्यापित होने के गेट पर सत्यापन ही वह जगह है जहाँ एप का कार्य या तो टिकता है या चुपचाप विफल होता है। यह गेट दो आउटपुट देता है: एक हस्ताक्षरित गोल्डन सैंपल और एक सत्यापन रिकॉर्ड। गोल्डन सैंपल वह एकल इकाई है जो स्वीकृत उत्पाद का प्रतिनिधित्व करती है; सत्यापन रिकॉर्ड प्रमाण है कि सैंपल फ़्रीज़ की गई आवश्यकता के अनुसार अपेक्षित व्यवहार करता है।
एप और फ़र्मवेयर के पहलू के लिए, सत्यापन रिकॉर्ड में पेयरिंग, ऑडियो, चार्जिंग, कैमरा की कोई भी कार्यक्षमता और नियंत्रण व्यवहार शामिल होने चाहिए। विशेष रूप से एप इंटीग्रेशन के लिए, निम्नलिखित जाँचें इसमें शामिल होनी चाहिए और गोल्डन सैंपल पर हस्ताक्षर करने से पहले इन्हें हर पंक्ति के साथ पढ़ा जाना चाहिए।
- पेयरिंग व्यवहार: डिवाइस आवश्यकता में तय किया गया नाम दिखाता है, निर्धारित ऑपरेटिंग सिस्टम संस्करण पर निर्धारित एप्लिकेशन से जुड़ता है, और रीसेट के बाद दोबारा पेयर करने के रास्ते सहित पेयरिंग अनुभव वर्णित प्रवाह के अनुरूप होता है।
- एप्लिकेशन-टू-डिवाइस मैपिंग: ऐप में उपलब्ध हर नियंत्रण दर्ज किया गया डिवाइस व्यवहार करता है, और डिवाइस की ओर से उपलब्ध हर नियंत्रण दर्ज किया गया एप स्थिति दिखाता है, बिना किसी अदर्शीक्षित साइड इफ़ेक्ट के।
- नेटवर्क व्यवहार: डिवाइस निर्धारित एंडपॉइंट से जुड़ता है, निर्धारित पेलोड भेजता है, निर्धारित त्रुटि प्रतिक्रिया को संभालता है, और सेवा अनुपलब्ध होने पर निर्धारित व्यवहार दिखाता है।
- अपडेट और पुनर्प्राप्ति: दर्ज अपग्रेड रास्ता पूरा होता है, और दर्ज रीसेट या पुनर्प्राप्ति रास्ता तय की गई स्थिति बहाल करता है।
- भाषा और लेबल सामग्री: समर्थित हर भाषा के लिए हर उपयोगकर्ता-दृश्य स्ट्रिंग फ़्रीज़ की गई कॉपी से मेल खाती है।
हर जाँच को उस व्यक्ति द्वारा दोहराना चाहिए जो विकास के दौरान उपस्थित नहीं था, और इसके लिए गोल्डन सैंपल तथा लिखित प्रक्रिया का उपयोग होना चाहिए। गोल्डन सैंपल का उद्देश्य यही है: इससे यह याद रखने की आवश्यकता समाप्त हो जाती है कि इंजीनियर ने इंटीग्रेशन के दौरान क्या देखा था।
दो व्यावहारिक चेतावनियाँ। पहली, गोल्डन सैंपल को किसी विशिष्ट फ़र्मवेयर बिल्ड पहचानकर्ता के साथ हस्ताक्षरित करें, "नवीनतम बिल्ड" के साथ नहीं। फ़र्मवेयर संस्करण बदलते रहते हैं, और ऐसा गोल्डन सैंपल जो केवल निर्माता के मन में अर्थपूर्ण हो, संदर्भ नहीं है। दूसरी, उस हार्डवेयर कॉन्फ़िगरेशन पर सत्यापन करें जो वास्तव में शिप होगी। डेवलपमेंट बोर्ड पर सिद्ध एकीकरण आपको प्रोडक्शन यूनिट के बारे में बहुत कम बताता है, क्योंकि ऑडियो पाथ, रेडियो व्यवहार और पावर बजट—तीनों ही हार्डवेयर से प्रभावित होते हैं।
इस चरण के विफलता पैटर्न इतने स्पष्ट हैं कि उन्हें नाम दिया जाना उचित है, क्योंकि प्रत्येक का सस्ता निवारक उपाय है। सबसे सामान्य मामला वह सत्यापन है जो केवल सामान्य प्रवाह को सिद्ध करता है: एक बार, एक नेटवर्क में और एक फ़ोन मॉडल के साथ पेयरिंग काम करती है, और रिकॉर्ड में लिखा होता है "पेयरिंग सत्यापित"। दूसरा मामला कॉपी मेल खाने की कमी है, जहाँ फ़्रोज़न कॉपी डेक खरीदार की भाषा में लिखा गया था, लेकिन फ़र्मवेयर कुछ स्क्रीन में डिफ़ॉल्ट स्ट्रिंग के साथ शिप किया गया। तीसरा मामला टेस्ट और प्रोडक्शन वातावरण के बीच बैकएंड का अंतर है, जिससे डिवाइस मॉक के सामने सही तरह से काम करता है, लेकिन वास्तविक सेवा के सामने विफल हो जाता है। चौथा मामला अपडेट पाथ की कमी है, जहाँ प्रारंभिक बिल्ड काम करती है, लेकिन दर्ज किया गया अपग्रेड पाथ कभी वास्तविक यूनिट पर आज़माया नहीं गया।
इनमें से प्रत्येक को बेहतर इंजीनियर नहीं, बल्कि लिखित प्रक्रिया रोकती है। गोल्डन सैंपल पर हस्ताक्षर होने से पहले सत्यापन रिकॉर्ड माँगें, बाद में नहीं; और यह भी पूछें कि प्रत्येक जाँच प्रोडक्शन का प्रतिनिधित्व करने वाले हार्डवेयर पर तथा निर्दिष्ट वातावरण में की गई थी या नहीं। गोल्डन सैंपल पर हस्ताक्षर होने से पहले हम सत्यापन रिकॉर्ड आपकी समीक्षा के लिए सामने रखेंगे, क्योंकि ऐसा चरण जो विफल हो सकता है, चरण नहीं है, और बिना हस्ताक्षरित रिकॉर्ड साक्ष्य नहीं है। यदि उत्तर यह हो कि कोई जाँच एक बार अनौपचारिक रूप से की गई थी, तो वह जाँच अभी साक्ष्य नहीं है, और यह पता लगाना सैंपल चरण पर पायलट रन की तुलना में कहीं अधिक सस्ता है। जहाँ खरीदार स्वतंत्र आत्मविश्वास चाहता है, चरण पर सहमत किए जाने वाले तीसरे पक्ष की निरीक्षण एक वैध व्यावसायिक व्यवस्था है, जिसकी कीमत उद्धरण में शामिल की जा सकती है।
गोल्डन सैंपल को परिभाषित जीवनचक्र वाली एक भौतिक संपत्ति की तरह भी देखें। इसे कहाँ रखा जाता है, इसे कौन संभाल सकता है, क्या उपयोग के कारण इसकी स्थिति खराब होती है, और कार्यक्रम समाप्त होने पर इसका क्या होता है? गिरा दिया गया, बरबाद किया गया या ग्राहक को उधार दिया गया गोल्डन सैंपल अपना अर्थ खो देता है, और कार्यक्रम चुपचाप प्रोडक्शन यूनिटों की तुलना स्मृति के बजाय संदर्भ से करने लगता है। एक हस्ताक्षरित यूनिट रखें, उसे स्पष्ट रूप से पहचान दें, और सत्यापन रिकॉर्ड उसके साथ रखें।
यदि ऐप किसी स्टोर के माध्यम से वितरित किया जाता है, तो स्टोर रिलीज़ भी सत्यापन सेट का हिस्सा है और उसकी अपनी समीक्षा प्रक्रिया है, इसलिए इसकी योजना पहले से करें, बजाय बाद में पता लगाए। इसी तरह, बैकएंड पर निर्भर कोई भी व्यवहार सत्यापन रिकॉर्ड में शामिल होना चाहिए, और बैकएंड अपनी टेस्ट स्थिति में होना चाहिए, क्योंकि लाइव प्रोडक्शन एंडपॉइंट के सामने पास होने वाला टेस्ट उस एंडपॉइंट के बारे में बताता है, फ़र्मवेयर के बारे में नहीं।
सैंपल चरण बंद होने के बाद, ऐप और फ़र्मवेयर कॉन्फ़िगरेशन को बिना किसी बदलाव के अनुपालन फ़ाइल और पायलट रन में आगे बढ़ाना होगा। प्रोडक्शन टूलिंग पर प्रोडक्शन वॉल्यूम के साथ किया गया पायलट रन, जिसकी गोल्डन सैंपल के सामने निरीक्षण किया गया है, यह सिद्ध करता है कि ऐप का व्यवहार निर्माण संदर्भ में दोहराने योग्य है, और केवल एकीकरण प्रयोगशाला में नहीं। यदि पायलट यूनिट ऐप की ओर से गोल्डन सैंपल से अलग व्यवहार करते हैं, तो गोल्डन सैंपल सही संदर्भ नहीं था और आवश्यकताएँ पर्याप्त रूप से फ़्रोज़न नहीं की गई थीं।
ऐप एकीकरण के दायरे के बारे में पूछे जाने वाले प्रश्न
इन्हें सप्लायर प्रश्नावली का मुख्य आधार बनाएँ। इनका उद्देश्य यह है कि उत्तर विशिष्ट हो, न कि केवल सहायक लगे।
- हमारे ऐप इंटीग्रेशन अनुरोध के कौन-से हिस्से मौजूदा फ़र्मवेयर बिल्ड में कॉन्फ़िगरेशन परिवर्तन हैं, और कौन-से नए इंजीनियरिंग कार्य की आवश्यकता करते हैं? कृपया प्रोजेक्ट के बजाय प्रत्येक फ़ीचर के अनुसार उत्तर दें।
- फ़र्मवेयर बिल्ड शुरू होने से पहले आपको हमसे क्या चाहिए: खाते, क्रेडेंशियल, एंडपॉइंट दस्तावेज़, टेस्ट बैकएंड, कॉपी या वितरण व्यवस्था?
- डिवाइस का एंड-टू-एंड सत्यापन करने से पहले हमारे सिस्टम में सर्वर-साइड व्यवहार कैसा होना चाहिए, और हमारे संगठन में इस कार्य का ज़िम्मेदार कौन है?
- इस प्रोजेक्ट का गोल्डन सैंपल ऐप साइड पर ठीक से क्या सत्यापित करता है, और इसे कैसे दर्ज किया जाता है ताकि कोई तीसरा पक्ष उसे दोहरा सके?
- गोल्डन सैंपल किस फ़र्मवेयर बिल्ड आइडेंटिफ़ायर पर साइन किया जाएगा, और गोल्डन सैंपल तथा बाद की उत्पादन इकाइयों के बीच drift को आप कैसे रोकते हैं?
- यदि ऐप किसी स्टोर के माध्यम से वितरित किया जाता है, तो हमारी सत्यापन योजना का कौन-सा चरण स्टोर समीक्षा पर निर्भर है, और समीक्षा में देरी होने पर कार्यक्रम की समय-सीमा पर क्या असर पड़ेगा?
- यदि टूलिंग पूरी होने के बाद प्रोजेक्ट रुक जाता है, तो टूलिंग लागत का क्या होगा, और उस बिंदु पर हमारा स्वामित्व या प्राप्ति क्या होगी?
- पायलट रन कौन-सा प्रमाण उत्पन्न करेगा कि ऐप का व्यवहार गोल्डन सैंपल से मेल खाता है, और यह पायलट रन कितनी मात्रा में किया जाएगा?
- ऐप अनुभव के बारे में हमारे इच्छित मार्केटिंग दावों में से किनके लिए सत्यापन रिकॉर्ड से आगे के प्रमाण की आवश्यकता है, और क्या ये दावे शिपिंग मॉडल स्ट्रिंग के लिए अनुपालन की घोषणा में शामिल हैं?
- ऐप्लिकेशन और फ़र्मवेयर के संबंध में वारंटी की स्थिति क्या है, यह देखते हुए कि हमारे बैकएंड में आई तो अंतिम उपयोगकर्ता को डिवाइस की खराबी के रूप में दिखाई देती है?
प्रश्न 7 पर विशेष ध्यान देना चाहिए। पूरे कार्यक्रम में टूलिंग सबसे कम प्रतिवर्ती चरण है, इसलिए प्रोजेक्ट रुकने पर टूलिंग लागत के बारे में लिखित समझौसा टूलिंग को प्रतिबद्ध करने से पहले, न कि बाद में, हस्ताक्षरित होना चाहिए। प्रश्न 9 वह जगह है जहाँ खरीदार-साइड की कई अनुमान एक कठिन अनुपालन सीमा से भरत की हैं: अनुपालन की घोषणा उस सटीक मॉडल स्ट्रिंग को कवर करती है जो शिप किया जाएगा, और उसके पीछे मौजूद रिपोर्ट को भी। ऐप व्यवहार के बारे में कोई ऐसा दावा, जो उस प्रमाण से कवर नहीं होता, पैकेजिंग पर नहीं होना चाहिए।
एक और प्रश्न है जिसे सूची में शामिल किया जाना चाहिए: क्या प्रकाशित नहीं है और इसलिए अनुमान लगाने के बजाय सीधे पूछा जाना चाहिए। हमारी कैटलॉग में हम प्रकाशित करते हैं कि उत्पाद क्या है और प्रकाशित विनिर्देश में क्या शामिल है; अप्रकाशित विवरण अप्रकाशित रहते हैं, जिनमें उत्पादन क्षमता के आँकड़े, चरणों की अवधि, कीमतें, न्यूनतम ऑर्डर मात्रा और प्रत्येक मॉडल का प्रमाणन स्थिति शामिल हैं। इसलिए आवश्यकता पत्र के पीछे के वाणिज्यिक शर्तों, टूलिंग और पायलट ऑर्डर की लीड टाइम तथा शिपिंग मॉडल स्ट्रिंग के प्रमाणन प्रमाण के लिए आपूर्तिकर्ता से सीधे पूछें। सही उत्तर कोई वादा नहीं, बल्कि कोई दस्तावेज़ है।
इन प्रश्नों का उपयोग करते समय उनका उद्देश्य पूछताछ करना नहीं, बल्कि तुलना करना है। नीचे दी गई सूची ऐप इंटीग्रेशन के दायरे के लिए आपूर्तिकर्ता से पूछने योग्य प्रश्नों का समूह है, और इसे वाणिज्यिक ढाँचे के साथ पढ़ना उपयोगी है: कोटेशन का आधार, MOQ, लीड टाइम, इंकोटर्म्स, पैकेजिंग और स्पेयर पार्ट्स, वारंटी और पायलट ऑर्डर। इनमें से हर एक पहले के कार्यक्रम से लिए गए किसी आँकड़े के बजाय आपूर्तिकर्ता से पूछने योग्य विवरण है, और हम उन्हें ऐसे आँकड़ों से नहीं, बल्कि उपलब्ध दस्तावेज़ों से उत्तर देंगे।
जो आपूर्तिकर्ता इनमें से हर प्रश्न का दस्तावेज़ के साथ उत्तर देता है, भले ही वह संक्षिप्त हो, वह आपको यह बता रहा होता है कि कार्यक्रम कैसे चलेगा। जो आपूर्तिकर्ता वाणिज्यिक प्रश्नों का उत्तर देने से इनकार करता है, वह भी कुछ उपयोगी बात बता चुका होता है, भले ही उत्तर वह न हो जिसे आप चाहते थे। वार्ता में सबसे मूल्यवान स्थिति आमतौर पर वही होती है जहाँ आवश्यकता दस्तावेज़, सत्यापन रिकॉर्ड और अनुपालन फ़ाइल पहले से लिखी हुई होती हैं, क्योंकि ये दस्तावेज़ लागत को किसी विनिर्देश ईमेल से कहीं अधिक प्रभावी ढंग से नियंत्रित करते हैं। जो खरीदार तय आवश्यकता के साथ आता है, वह कीमत, इंकोटर्म्स, स्पेयर पार्ट्स और वारंटी पर बातचीत कर सकता है; जो खरीदार इच्छा-सूची के साथ आता है, वह केवल यह जानने की कीमत पर बातचीत कर सकता है कि उस इच्छा-सूची का क्या अर्थ था।
यही कारण है कि ऐप का कार्य भी शेष सब कुछ की तरह उसी छह-चरणीय क्रम में होना चाहिए। तय आवश्यकता के अनुरूप बनाया गया फ़र्मवेयर बिल्ड पुनरुत्पादनीय होता है। किसी बातचीत के अनुरूप बनाया गया फ़र्मवेयर बिल्ड नहीं होता, और अंतिम ग्राहक खराबी की शिकायत करे तो संबंध प्रबंधन की कितनी भी अच्छी गुणवत्ता हो, उसे सुधार नहीं सकती। आवश्यकता लिखें, उसे तय करें, उसी के अनुसार बिल्ड करें, साइन किए गए गोल्डन सैंपल पर सत्यापित करें, शिपिंग मॉडल स्ट्रिंग की अनुपालन फ़ाइल में इसे शामिल करें और पायलट रन में उत्पादन टूलिंग पर उसे फिर से सिद्ध करें।
व्यावसायिक और कार्यक्रम से जुड़े पहलुओं को और गहराई से समझने के लिए, /blog/customization-options-overview पर उपलब्ध कस्टमाइज़ेशन विकल्पों का अवलोकन विभिन्न कार्यक्रम संरचनाओं की जानकारी देता है, जबकि /blog/customization-options-lead-time-impact यह समझाता है कि किसी अनुरोध की संरचना काम के क्रम को बदलती है, न कि सप्ताहों की संख्या को। /oem-odm/engineering-customization पर उपलब्ध इंजीनियरिंग कस्टमाइज़ेशन ढाँचा यह संदर्भ है कि छह गेट एक-दूसरे से कैसे जुड़े हैं।
संक्षेप में, ऐप इंटीग्रेशन का अनुरोध एक आवश्यकता है, न कि इच्छा। इसे कॉन्फ़िगरेशन और इंजीनियरिंग में वर्गीकृत करें, फ़ैक्ट्री जो नहीं बना सकती ऐसी सभी जानकारी सौंपें, उसे लिखित रूप में स्थिर करें, शिपिंग हार्डवेयर पर हस्ताक्षरित गोल्डन नमूने के अनुसार सत्यापित करें और अनुपालन फ़ाइल तथा पायलट रन में उसे बिना बदले आगे बढ़ाएँ। यही क्रम उन इंटीग्रेशन को बनाम सफल इंटीग्रेशन से अलग करता है जो आश्चर्यजनक बातें लगातार सामने आती रहती हैं।


