
Cererea de integrare a unei aplicații într-un program OEM de ochelari inteligenți pare mică pe hârtie. Iei fabrică și îi ceri să redenumeze meniul, să modifice ecranul de asociere, să adauge o limbă și să conecteze firmware-ul la propriul cloud. Apoi vine oferta, ajunge proba, iar aplicația de pe telefon se comportă în moduri pe care nimeni nu le-a consemnat.
Motivul este structural. Lucrul la firmware și la aplicație nu este o cerere de funcționalitate care poate fi adăugată unui produs existent. Este o cerință care trebuie înghețată ca orice altă cerință, verificată față de o probă de referință ca orice altă cerință și inclusă în dosarul de conformitate ca orice altă cerință. Când un cumpărător tratează partea aplicației ca pe o facilitate introdusă într-o etapă avansată, programul se blochează la etapa probelor.
Acest articol prezintă ce poate și ce nu poate modifica o cerere de integrare a aplicației, care modificări reprezintă lucru de inginerie și care sunt opțiuni de configurare, ce trebuie să furnizeze cumpărătorul înainte de începerea oricărui lucru la aplicație și cum este verificată modificarea din partea aplicației la construirea și verificarea probelor. Este scris pentru responsabilii de inginerie din partea brandurilor și pentru managerii de achiziții din canal, care trebuie să adreseze întrebări precise furnizorului înainte de emiterea unei comenzi de achiziție.
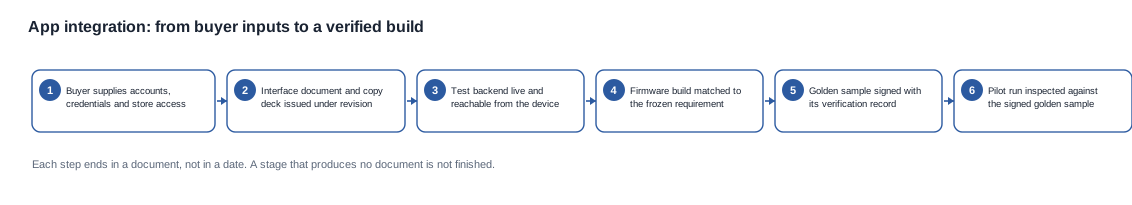
Dacă încă comparați în general modelele de program, începeți cu prezentarea generală la /oem-odm, apoi cu cadrul de personalizare inginerească de la /oem-odm/engineering-customization. Cadrul nu se schimbă între categorii: cerințe înghețate, fezabilitate analizată, inginerie și scule, probe construite și verificate, dosar de conformitate închis, producție-pilot înainte de producția de masă. Fiecare etapă se încheie atunci când produce un document.
Personalizare inginerească și integrarea aplicației: ce se modifică
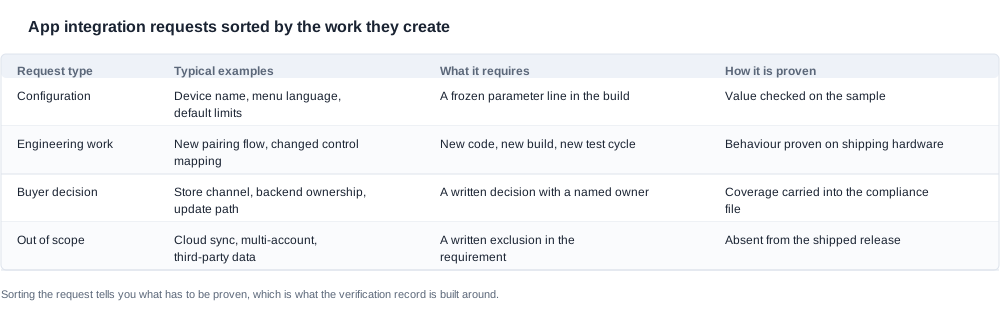
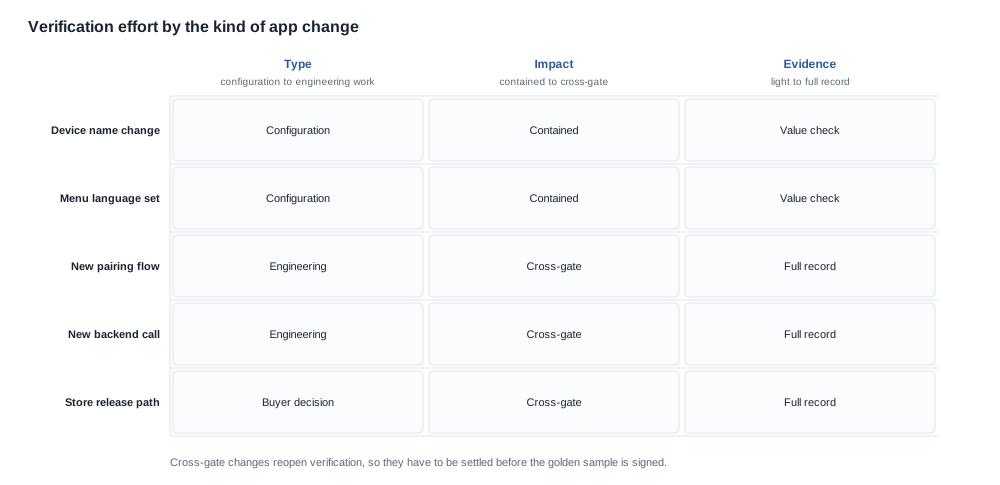
Modul sincer de a privi o cerere de integrare a aplicației este de a împărți fiecare rând într-una dintre două categorii. Prima categorie este configurarea: o modificare pe care fabrica o poate aplica pornind de la o versiune existentă, fără lucru suplimentar de inginerie la firmware, fără scule noi și fără un nou ciclu de testare. A doua categorie este lucrul de inginerie: o modificare care necesită cod nou, o versiune nouă, un nou ciclu de verificare și o nouă declarație privind funcționarea produsului livrat.
Configurările din prima categorie includ numele dispozitivului Bluetooth afișat în timpul asocierii, setul de limbi ale meniului, limita implicită a volumului, unitățile utilizate într-un ecran de setări și sunetul sau vibrația de asociere, cu condiția ca funcționalitatea de bază să existe deja în firmware-ul inițial. Acestea sunt, de regulă, modificări de parametri transferate într-o versiune care a fost deja validată pentru hardware-ul pe care rulează. Totuși, ele trebuie consemnate în documentul cerințelor înghețate, deoarece un parametru neconsemnat este un parametru asupra căruia nimeni nu a căzut de acord.
Lucrul de inginerie din a doua categorie include orice modificare care schimbă funcționarea firmware-ului, nu doar formularea unei etichete. Un nou flux de asociere, o schimbare a mapării comenzilor, o funcție a camerei care trebuie declanșată printr-un alt gest, o modificare a firmware-ului care trebuie să transmită date unui alt server sau o modificare care trebuie să reziste traseului de actualizare a firmware-ului pe care brandul îl va deține ulterior se încadrează toate în această categorie. Nu sunt mai complicate pentru că sunt soluții software; sunt mai complicate pentru că schimbă ce trebuie să demonstreze verificarea.
Există o a treia categorie pe care cumpărătorii o plasează adesea greșit. Unele cereri nu sunt nici configurări, nici lucru de inginerie la fabrică — sunt decizii pe care cumpărătorul trebuie să le ia cu privire la ecosistemul din jurul produsului. Prin ce magazin de aplicații este distribuită aplicația, dacă cumpărătorul distribuie o aplicație mobilă sau configurează una existentă, cine operează backend-ul apelat de firmware și cum obține utilizatorul final actualizările de firmware sunt toate răspunsuri de care cumpărătorul este responsabil. Fabrica poate implementa conform unei specificații, dar nu poate decide specificația. Vom pune aceste întrebări în fața dumneavoastră înainte de semnarea documentului cerințelor, deoarece un răspuns lipsă aici este ceea ce transformă o integrație simplă într-una întârziată.
Împărțirea merită făcută în scris, deoarece răspunsul stabilește cine își asumă riscul. O modificare de configurare presupune un efort redus, dar ajunge totuși într-o versiune, iar o versiune care conține o modificare de parametru nerevizuită trebuie identificată prin versiunea sa pentru a putea fi urmărită până la ce a fost aprobat. O modificare de inginerie presupune un alt tip de risc: schimbă comportamentul, iar comportamentul este ce asupra căruia promite documentul de verificare. Când sortați cererea, nu stabiliți ce este ușor, ci ce trebuie demonstrat. Doi furnizori pot cădea de acord asupra aceleiași liste de funcționalități și pot produce totuși domenii de verificare complet diferite, iar diferența va apărea ulterior în dispute privind acceptabilitatea probelor.
Un test util pentru a doua categorie constă în a întreba ce ar fi observabil diferit pe dispozitiv după modificare și apoi dacă furnizorul poate descrie verificarea care ar detecta diferența. O modificare pentru care nu puteți descrie o verificare nu este încă specificată suficient. Invers, dacă puteți descrie verificarea, majoritatea activității de inginerie este deja redactată, iar oferta devine mult mai ușor de comparat între furnizori. Cumpărătorii care vin cu un criteriu de acceptare scris negociază mai bine decât cei care vin cu o listă de funcții dorite, deoarece discuția compromisurilor devine concretă: fie comportamentul este verificat, fie nu este inclus în versiunea lansată, iar ambele poziții sunt defendabile într-o comandă de achiziție.
De asemenea, este util să înregistrați explicit ce este în afara domeniului de aplicare. Programele de personalizare software tind să se extindă deoarece nu există o limită scrisă, astfel încât fiecare idee nouă este tratată drept o mică adăugare. O listă scurtă cu ceea ce versiunea lansată nu va face — fără sincronizare cu cloud în această generație, fără integrarea datelor de sănătate ale terților, fără suport pentru mai multe conturi — împiedică înregistrarea de verificare să se extindă după semnarea exemplului de referință și împiedică testul pilot să eșueze din cauza unei funcții pe care nimeni nu a inclus în domeniul de aplicare. Domeniul de aplicare documentat prin excluderi este cel mai ieftin mecanism de control din întregul program.
O disciplină utilă este să descrieți fiecare modificare cerută într-o singură propoziție care începe cu „după împerechere, utilizatorul poate...” sau „când dispozitivul este încărcat, aplicația afișează...”. Dacă propoziția nu poate fi finalizată fără a numi un serviciu, un cont sau o politică de care nu răspunde nimeni, cererea nu este încă pregătită pentru ofertare. Este în continuare o idee, nu o cerință.
Mai trebuie menționat un aspect aici, deoarece modifică costul și termenul tuturor activităților de mai sus. Lucrările la aplicație și firmware sunt cuplate hardware-ul pe care rulează. O modificare a firmware-ului care afectează consumul de energie, comportamentul radio sau necesarul de memorie poate impune trecerea produsului înapoi prin etapele de verificare deja încheiate pentru hardware. O marcă care tratează cererea aplicației ca fiind separată de planul hardware va descoperi acest lucru în cel mai nepotrivit moment, de obicei în etapa de probă, când exemplul de referință este deja semnat.
Ce trebuie să furnizați înainte de începerea lucrărilor la aplicație
O integrare nu poate fi dezvoltată pe baza unor presupuneri. Înainte de deschiderea etapei de inginerie și realizare a uneltelor, cumpărătorul trebuie să ofere un set precis de informații, iar este rezonabil ca un furnizor să declare că lucrările nu pot începe până când acestea există. Solicitarea lor din timp nu înseamnă că furnizorul întârzie; este singurul mod în care o dezvoltare poate fi asociată unei cerințe definitive, nu unei presupuneri.
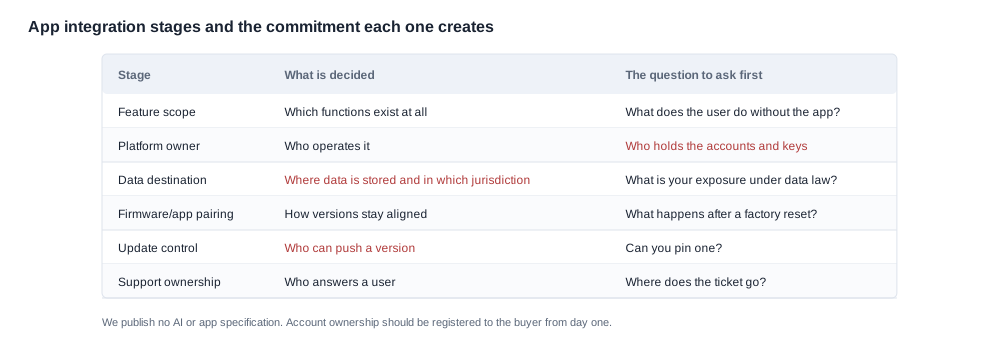
Prima informație necesară este setul de conturi și credențiale. Aceasta presupune conturi de dezvoltator pentru orice platformă la care aplicația sau firmware-ul trebuie să se înregistreze, conturi de test pentru backend-ul cu care dispozitivul va comunica și credențiale de test pentru canalul de distribuție din magazin. Faptul că acestea se află la cumpărător sau la fabrică este o decizie comercială și, în practică, o întrebare legată de incoterms, deoarece determină cine poate deține o cheie de semnare și cine poate distribui o actualizare la finalul programului.
A doua informație necesară este specificația backend-ului. Firmware-ul va efectua apeluri de rețea, iar fiecare apel necesită un punct de acces, o structură a datelor transmise, o metodă de autentificare, un răspuns la eroare și o așteptare privind expirarea timpului. Un furnizor care spune doar „trimiteți datele către serverul nostru”, fără aceste informații, nu oferă o specificație. Cereți un document scris privind interfața și întrebați ce se întâmplă când serverul nu poate fi accesat, deoarece comportamentul unei dispozitive purtabile în caz de eroare este foarte vizibil pentru utilizatorii finali și trebuie să fie o decizie, nu un accident.
A treia informație necesară este comportamentul serverului. Dacă backend-ul dumneavoastră interpretează, filtrează sau stochează datele trimise de dispozitiv, acest comportament trebuie să existe și să poată fi testat înainte ca dispozitivul să fie încredințat cu date reale. Dacă nu există încă, face parte din traseul critic și revine dumneavoastră, nu furnizorului. Merită semnalat din timp, deoarece este cea mai frecventă cauză a unei mostre care se împerechează, dar nu poate demonstra fluxul complet.
A patra informație necesară este setul de decizii privind aplicația. Brandul lansează o aplicație mobilă proprietară sau configurează o aplicație furnizată de fabrică? Ce ecrane există și ce afișează fiecare dintre ele? Ce comenzi sunt disponibile direct pe dispozitiv și care există doar în aplicație? Ce se întâmplă la prima împerechere, la actualizarea firmware-ului și la resetarea la valorile de fabrică? Cine redactează textele în fiecare limbă acceptată?
A cincea intrare este modelul de distribuire și actualizare. Prin ce magazin sau canal trece aplicația, cum arată traseul de revizuire și lansare și cine are capacitatea de a actualizări de firmware: fabrica sau brandul? Un produs care depinde de o aplicație mobilă pentru o funcție esențială are un profil de risc diferit dacă aplicația se află în contul de magazin al brandului decât dacă depinde de o singură versiune construită de fabrică.
A cincea intrare are o subtilitate care merită numită explicit. Deținătorul cheii de semnare decide cine poate lansa o soluție atunci când apare un defect în teren. Dacă cheia se află la brand, acesta controlează programarea, dar își asumă povara operațională a fiecărui ciclu de actualizare. Dacă este la fabrică, fabrica controlează soluția, însă brandul are o vizibilitate mai redusă asupra momentului în care aceasta ajunge la utilizatori. Niciuna dintre variante nu este greșită, dar trebuie să fie o decizie clară, stabilită în acord și nu într-un fir de e-mailuri. Aceeași întrebare se aplică credențialelor backend-ului, contului de magazin și conturilor de test — întrebați dacă fabrica are nevoie, în general, de credențiale de producție și preferați un mediu de test cu credențiale separate, ori de câte ori platforma permite acest lucru.
A șasea intrare este setul de dovezi: ce comportamente vor fi demonstrate, în ce ordine, de cine și cum vor fi înregistrate. Acesta este subiectul secțiunii următoare.
Există o ordine practică pentru toate aceste elemente pe care cumpărătorii cu experiență o urmează fără a li se spune. Cerințele sunt redactate mai întâi în limba cumpărătorului, apoi sunt transformate în enunțuri testabile și abia după aceea sunt predate. O cerință redactată ca „aplicația ar trebui să pară premium” nu poate fi testată; aceeași cerință, redactată ca „aplicația afișează nivelul bateriei ochelarilor în două secunde de la conectare”, poate fi testată și verificată pe proba de producție. Vom solicita această reformulare în etapa cerințelor, deoarece fiecare oră investită în clarificarea enunțului este mai ieftină decât un ciclu de probare care revine cu o contestație.
Un punct de predare care evită problemele ulterioare: versionați chiar documentele de intrare. Congelați documentul de interfață, manualul de texte și lista de ecrane sub un număr de revizie și înregistrați revizia față de care a fost realizată versiunea de firmware. Proiectele de integrare tind să acumuleze mici modificări de texte și mici schimbări de endpoint, iar fără un marcaj de revizie nimeni nu poate stabili ulterior dacă o diferență de comportament este o regresie sau o schimbare intenționată. Un jurnal de modificări scurt, atașat documentului de cerințe, este suficient.
Vom trata aceste intrări ca un singur eveniment de congelare. Când sunt toate prezente, devin parte din documentul finalizat de cerințe, alături de configurația hardware, ambalajele și declarațiile permise, iar versiunea de firmware produsă în etapa de inginerie și dezvoltare a uneltelor este asociată acelui document, nu unei serii de instrucțiuni verbale. Cumpărătorii care doresc un exemplu de tipul de funcții la care se referă aceste solicitări pot consulta prezentarea generală a funcțiilor AI de la /tech/ai-features, însă metoda de acceptare contează mai mult decât lista de funcții.
Cum este verificată modificarea aplicației la etapa de aprobare a probelor
Verificarea la etapa probelor construite și verificate este momentul în care lucrul la aplicație fie rezistă, fie eșuează discret. Etapa produce două rezultate: o probă de referință semnată și un proces-verbal de verificare. Proba de referință este unitatea unică care reprezintă produsul aprobat; procesul-verbal de verificare este dovada că proba se comportă conform cerințelor finale.
Pentru partea aplicației și a firmware-ului, procesul-verbal de verificare trebuie să acopere asocierea, Audio, Încărcarea, orice funcție a camerei și comportamentele de control. Pentru o integrație în mod special, următoarele verificări trebuie să fie incluse și citite rând cu rând înainte de semnarea probei de referință.
- Comportamentul de asociere: dispozitivul afișează numele definit în cerințe, se asociază cu aplicația specificată pe versiunea de sistem operare specificată și experiența de asociere corespunde fluxului descris, inclusiv traseul de reasociere după resetare.
- Cartografierea între aplicație și dispozitiv: fiecare control expus în aplicație produce comportamentul documentat al dispozitivului, iar fiecare control de pe dispozitiv produce starea documentată în aplicație, fără efecte secundare nedocumentate.
- Comportamentul de rețea: dispozitivul se conectează la endpointul specificat, transmite payloadul specificat, gestionează răspunsul de eroare specificat și afișează comportamentul specificat atunci când serviciul este indisponibil.
- Actualizarea și recuperarea: traseul de actualizare documentat se încheie, iar traseul documentat de resetare sau recuperare restabilește starea convenită.
- Conținutul limbilor și al etichetelor: fiecare text vizibil pentru utilizator corespunde textelor finale pentru fiecare limbă acceptată.
Fiecare verificare trebuie să poată fi repetată de o persoană care nu a fost prezentă în timpul dezvoltării, folosind proba de referință și o procedură scrisă. Aceasta este rațiunea probei de referință: elimină necesitatea de a păstra în memorie ce anume a observat inginerul în timpul integrării.
Două avertismente practice. Mai întâi, semnați exemplul de aur împotriva unui identificator specific al versiunii de firmware, nu împotriva celei mai recente versiuni. Versiunile firmware se modifică, iar un exemplu de aur care are semnificație doar în mintea dezvoltatorului nu reprezintă o referință. Al doilea, verificați pe configurația hardware care va fi livrată efectiv. O integrare validată pe o placă de dezvoltare vă spune foarte puțin despre o unitate de producție, iar traseul audio, comportamentul radio și consumul de energie sunt toate influențate de hardware.
Tiparele de eșec la această etapă sunt suficient de constante încât merită numite, deoarece fiecare are o soluție preventivă ieftină. Cel mai frecvent este o verificare care dovedește doar funcționarea în cazurile ideale: asocierea funcționează o singură dată, într-o singură rețea, cu un singur model de telefon, iar înregistrarea spune „asociere verificată”. Al doilea este o neconcordanță între versiuni, în care documentul de versiuni înghețat a fost redactat în limba clientului, iar firmware-ul livrat conținea text implicit pe unele ecrane. Al treilea este o diferență de backend între mediile de testare și de producție, astfel încât dispozitivul se comportă corect față de un mock, dar eșuează față de serviciul real. Al patrulea este o lacună în traseul de actualizare, în care versiunea inițială funcționează, iar traseul de actualizare documentat nu a fost niciodată testat pe o unitate reală.
Fiecare dintre acestea poate fi prevenit printr-o procedură scrisă, nu printr-un inginer mai bun. Cereți înregistrarea verificării înainte de semnarea exemplului de aur, nu după, și întrebați dacă fiecare control a fost efectuat pe hardware reprezentativ pentru producție și într-un mediu specificat. Vom pune înregistrarea verificării la dispoziția dumneavoastră pentru analiză înainte de semnarea exemplului de aur, deoarece o etapă care nu poate eșua nu este o etapă, iar o înregistrare nesemnată nu constituie dovadă. Dacă răspunsul este că un control a fost efectuat o singură dată, în mod informal, acel control nu constituie încă o dovadă, iar este mult mai ieftin să aflați acest lucru la etapa exemplului de aur decât la rularea pilotului. În situația în care un client dorește o confirmare independentă, o inspecție realizată de o terță parte agreată la această etapă reprezintă un acord comercial legitim, care poate fi inclus în ofertă.
De asemenea, tratați exemplul de aur ca pe un activ fizic cu un ciclu de viață definit. Unde este păstrat, cine îl poate manipula, se degradează prin utilizare și ce se întâmplă cu el când programul se încheie? Un exemplu de aur care este scăpat, folosit ca resursă sau împrumutat unui client își pierde semnificația, iar programul începe discret să compare unitățile de producție cu o memorie, nu cu o referință. Păstrați o unitate semnată, păstrați-o identificată și păstrați înregistrarea verificării alături de ea.
Dacă aplicația este distribuită printr-un magazin, lansarea în magazin face parte din setul de verificări și are propriul traseu de revizuire, așa că planificați-l în loc să îl descoperiți. De asemenea, orice comportament care depinde de backend trebuie să figureze în înregistrarea verificării, cu backend-ul în starea sa de testare, deoarece un test reușit împotriva unui punct final de producție activ vă spune ceva despre punctul final, nu despre firmware.
Odată încheiată etapa exemplului de aur, configurația aplicației și a firmware-ului trebuie transferată fără modificări în dosarul de conformitate și în rularea pilotului. O rulare pilot efectuată cu unelte de producție la volum de producție și inspectată față de exemplul de aur este cea care dovedește că comportamentul aplicației este repetabil într-un context de producție și nu doar în laboratorul de integrare. Dacă unitățile pilot se comportă diferit față de exemplul de aur în privința aplicației, exemplul de aur nu a fost referința corectă, iar cerințele nu au fost înghețate suficient de riguros.
Întrebări de adresat cu privire la domeniul integrării aplicației
Utilizați aceste întrebări drept nucleu al unui chestionar pentru furnizori. Ele sunt formulate astfel încât răspunsul trebuie să fie specific, nu doar să pară susținător.
- Care părți ale cererii noastre de integrare a aplicației reprezintă modificări de configurare la o versiune de firmware existentă și care necesită noi activități de dezvoltare? Vă rugăm să răspundeți separat pentru fiecare funcționalitate, nu pentru fiecare proiect.
- Ce aveți nevoie de la noi înainte de începerea dezvoltării firmware-ului: conturi, credențiale, documentația endpoint-urilor, backend de testare, texte sau un aranjament pentru distribuție?
- Ce comportament trebuie să existe pe partea serverului în sistemul nostru înainte să puteți verifica dispozitivul de la un capăt la altul și cine din organizația noastră este responsabil de această activitate?
- Ce verifică exact exemplul de referință al acestui proiect pe partea aplicației și cum este înregistrat, astfel încât o terță parte să îl poată repeta?
- Identificatorul cărei versiuni de firmware va fi semnat exemplul de referință și cum prevenim divergența dintre exemplul de referință și unitățile ulterioare de producție?
- Dacă aplicația este distribuită printr-un magazin, care etapă a planului nostru de verificare depinde de revizuirea magazinului și ce se întâmplă cu termenul programului dacă această revizuire este întârziată?
- Dacă proiectul se oprește după finalizarea tooling-ului, ce se întâmplă cu costul tooling-ului și ce deținem sau primim în acel moment?
- Ce dovezi va produce rularea pilot pentru a confirma că comportamentul aplicației corespunde exemplului de referință și la ce cantitate va fi efectuată această rulare pilot?
- Care dintre afirmațiile de marketing pe care dorim să le facem despre experiența aplicației necesită dovezi suplimentare față de înregistrarea verificării și sunt incluse aceste afirmații în declarația de conformitate pentru șirul de model livrat?
- Care este poziția de garanție pentru aplicație și firmware, având în vedere că o defecțiune a backend-ului nostru apare utilizatorului final ca o defecțiune a dispozitivului?
Întrebarea 7 merită atenție specială. Tooling-ul este etapa cea mai puțin reversibilă din întregul program, iar acordul scris privind costul tooling-ului în cazul în care proiectul se oprește ar trebui semnat înainte de angajarea tooling-ului, nu după. Întrebarea 9 este locul în care numeroase presupuneri din partea cumpărătorului întâlnesc o limită fermă de conformitate: declarația de conformitate acoperă exact șirul de model care va fi livrat și rapoartele care îl susțin. O afirmație despre comportamentul aplicației care nu este acoperită de aceste dovezi nu ar trebui să apară pe ambalaj.
Mai există o întrebare care merită introdusă în listă: ce nu este publicat și, prin urmare, trebuie întrebat, nu presupus. În catalogul nostru publicăm ce este produsul și ce conține specificația publicată, iar elementele nepublicate rămân nepublicate, inclusiv cifrele privind capacitatea de producție, duratele etapelor, prețurile, cantitatea minimă de comandă și statutul certificării pentru fiecare model. Așadar, cereți furnizorului direct condițiile comerciale din spatele ofertei, termenul de livrare pentru tooling și comanda pilot și dovezile de certificare pentru șirul de model livrat. Răspunsul potrivit este un document, nu o promisiune.
Când folosiți aceste întrebări, folosiți-le pentru a compara, nu pentru a interoga. Lista de mai jos reprezintă setul de întrebări de adresat furnizorului pentru un domeniu de integrare a aplicației și merită citită alături de cadrul comercial: baza ofertei, MOQ, termenul de livrare, incoterms, ambalaje și piese de rezervă, garanție și comanda pilot. Fiecare dintre acestea este un element de adresat furnizorului, nu o cifră preluată dintr-un program anterior, iar noi vom răspunde cu documentele existente, nu cu cifre pe care nu le publicăm.
Un furnizor care răspunde la fiecare dintre ele cu un document, chiar și unul scurt, vă arată cum va fi derulat programul. Un furnizor care refuză întrebările comerciale v-a comunicat, de asemenea, ceva util, chiar dacă răspunsul nu este cel dorit. Într-o negociere, poziția valoroasă este, de obicei, cea în care documentul de cerințe, înregistrarea verificării și dosarul de conformitate sunt deja redactate, deoarece aceste documente limitează costul mult mai eficient decât a făcut-o vreodată un e-mail cu specificații. Cumpărătorul care vine cu cerințe definitive poate negocia prețul, incoterms, piese de rezervă și garanția; cumpărătorul care vine cu o listă de dorințe poate negocia doar prețul aflării semnificației acelei liste.
Acesta este și motivul pentru care activitatea referitoare la aplicație trebuie să facă parte din aceeași succesiune în șase etape ca toate celelalte activități. O versiune de firmware asociată unei cerințe definitive este reproductibilă. O versiune de firmware asociată unei conversații nu este reproductibilă, iar nicio gestionare excelentă a relației nu poate remedia acest lucru atunci când clientul final raportează o defecțiune. Redactați cerința, blocați-o, dezvoltați firmware-ul pe baza ei, verificați-l pe un exemplu de referință semnat, includeți-o în dosarul de conformitate pentru șirul de model livrat și demonstrați-o din nou pe tooling-ul de producție în cadrul rulării pilot.
Pentru a înțelege mai bine aspectele comerciale și cele ale programului, prezentarea generală a opțiunilor de personalizare de la /blog/customization-options-overview detaliază varietatea formelor programului, iar /blog/customization-options-lead-time-impact explică de ce forma unei cereri schimbă ordinea etapelor de lucru, nu și numărul de săptămâni. Cadrul tehnic de personalizare de la /oem-odm/engineering-customization rămâne referința pentru modul în care se articulează cele șase etape.
Pe scurt: o cerere de integrare a unei aplicații este o cerință, nu un simplu dor. Clasificați-o în configurare și inginerie, transmiteți toate informațiile pe care fabrica nu le poate deduce, fixați-o în scris, verificați-o față de un exemplu de referință semnat, utilizând hardware-ul de livrare, și păstrați-o neschimbată în dosarul de conformitate și în etapa pilot. Această succesiune diferențiază o integrare care poate fi extinsă de una care generează constant surprize.


