
Een integratieverzoek voor een app in een programma voor slimme brillen lijkt op papier klein. Je vraagt de fabriek om het menu te hernoemen, het koppelscherm te wijzigen, een taal toe te voegen en de firmware aan te sluiten op je eigen cloud. Vervolgens komt de offerte terug, arriveert het monster en gedraagt de telefoonapp zich op manieren die niemand heeft vastgelegd.
De reden is structureel. Firmware- en appwerk is geen functieverzoek dat aan een reeds bestaand product kan worden toegevoegd. Het is een eis die, net als elke andere eis, moet worden bevroren, aan de hand van een goudsample geverifieerd en in het nalevingsdossier opgenomen. Wanneer een inkoper de appkant behandelt als een gemaksvoorziening in een laat stadium, loopt het programma vast bij de monstercontrole.
Dit artikel beschrijft wat een integratieverzoek voor een app wel en niet kan veranderen, welke wijzigingen engineeringswerk zijn en welke configuratiekeuzes, wat de inkoper moet aanleveren voordat er appwerk begint en hoe de appwijziging wordt geverifieerd wanneer monsters worden gebouwd en gecontroleerd. Het is geschreven voor technische leads aan de kant van het merk en inkoopmanagers in de distributie die nauwkeurige vragen aan een leverancier moeten stellen voordat een inkooporder wordt uitgegeven.
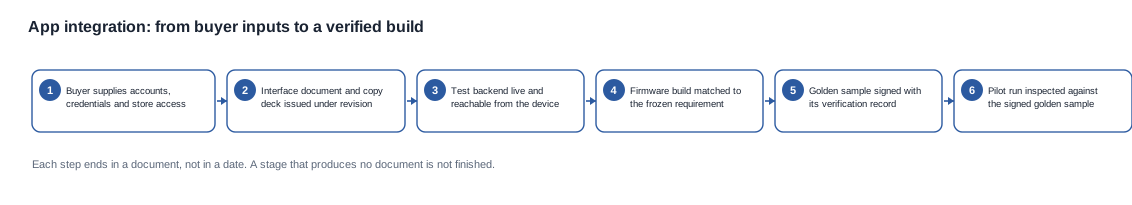
Als je nog algemeen programmodellen vergelijkt, begin dan met het overzicht van de pijlers op /oem-odm en daarna met het raamwerk voor technische aanpassingen op /oem-odm/engineering-customization. Het raamwerk verandert niet per categorie: eisen bevroren, haalbaarheid beoordeeld, engineering en gereedschap, monsters gebouwd en geverifieerd, nalevingsdossier afgerond, proefproductie vóór massaproductie. Elke fase eindigt zodra er een document is opgesteld.
Technische aanpassing en appintegratie: wat verandert
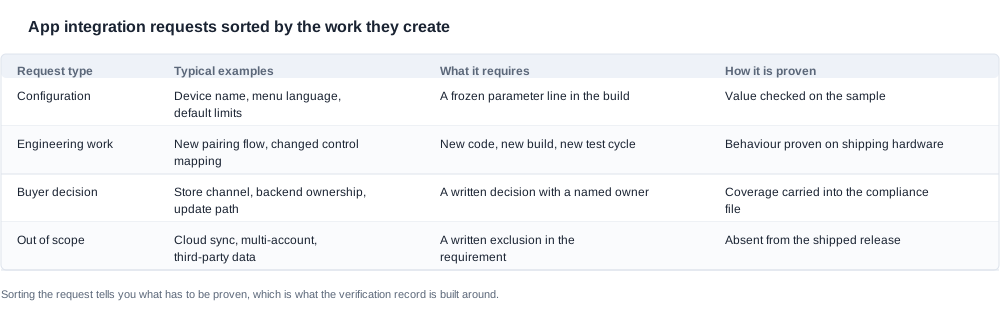
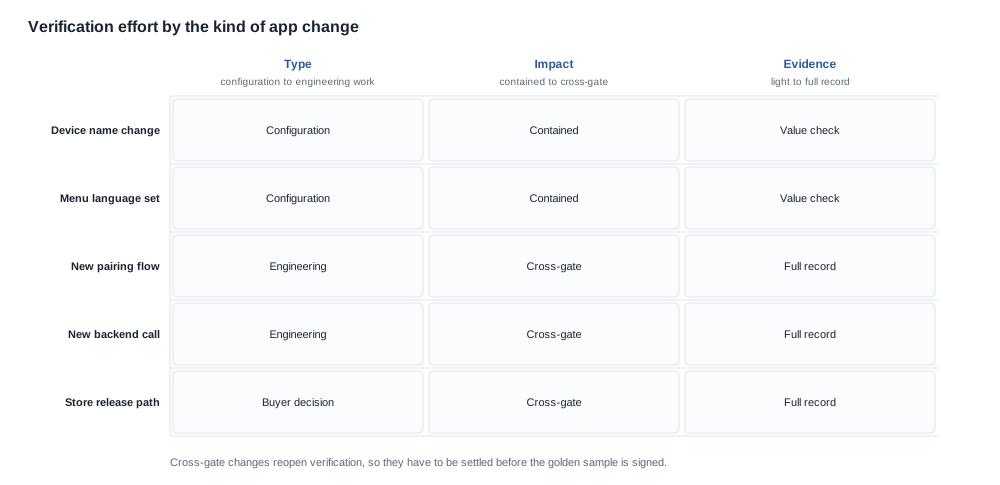
De eerlijke manier om over een integratieverzoek voor een app na te denken, is om elke regel in twee emmers te verdelen. De eerste emmer bevat configuratie: een wijziging die de fabriek in een bestaande build kan doorvoeren, zonder nieuwe firmware-engineering, nieuw gereedschap of een nieuwe testcyclus. De tweede emmer bevat engineeringswerk: een wijziging die nieuwe code, een nieuwe build, een nieuwe verificatiecyclus en een nieuwe verklaring over het functioneren van het uiteindelijk geleverde product vereist.
Configuratie in de eerste emmer omvat onder meer de Bluetooth-apparaatnaam die tijdens het koppelen wordt weergegeven, de ingestelde menutaal, de standaard volumebeperking, de eenheden die in een instellingenscherm worden gebruikt en het koppelgeluid of de haptische signalering, mits de onderliggende functionaliteit al in de basisfirmware aanwezig is. Dit zijn doorgaans parameterwijzigingen die worden meegenomen in een build die al voor de betreffende hardware is gevalideerd. Ze moeten nog steeds worden vastgelegd in het bevroren eisendocument, want een parameter die niet is vastgelegd, is een parameter waarover niemand een afspraak heeft gemaakt.
Engineeringswerk in de tweede emmer omvat elke wijziging die verandert wat de firmware doet, in plaats van hoe een label is geschreven. Een nieuw koppelproces, een gewijzigde bedieningsindeling, een camerafunctie die via een ander gebaar moet worden geactiveerd, een firmwarewijziging die gegevens naar een andere server moet doorgeven of een wijziging die een later door jouw merk beheerde firmware-updateroute moet overleven, vallen allemaal in deze emmer. Ze zijn niet moeilijker omdat het software is; ze zijn moeilijker omdat ze veranderen wat de verificatie moet aantonen.
Er is een derde categorie die inkopers vaak verkeerd indelen. Sommige verzoeken zijn noch configuratie noch engineering bij de fabriek — het zijn beslissingen die de inkoper moet nemen over het ecosysteem rond het product. Via welke appstore de toepassing wordt gedistribueerd, of de inkoper zelf een mobiele app levert of een bestaande app configureert, wie de backend beheert waarmee de firmware communiceert en hoe een eindgebruiker firmware-updates verkrijgt, zijn allemaal vragen waarvan de inkoper de verantwoordelijkheid draagt. De fabriek kan een implementatie uitvoeren op basis van een specificatie, maar kan de specificatie niet bepalen. We leggen deze vragen voor je neer voordat het eisendocument wordt ondertekend, want een ontbrekend antwoord is de reden dat een eenvoudige integratie uitloopt op vertraging.
Het zelf indelen is de moeite waard om op papier te zetten, omdat het antwoord bepaalt wie het risico draagt. Een configuratiewijziging vraagt weinig inspanning, maar komt nog steeds in een build terecht, en een build die een niet-beoordeelde parameterwijziging bevat, moet door zijn versie worden geïdentificeerd om te kunnen worden herleid tot wat is goedgekeurd. Een engineeringwijziging brengt een ander risico met zich mee: ze verandert het gedrag, en het gedrag is wat het verificatiedossier toezegt. Wanneer je het verzoek indeelt, bepaal je niet wat eenvoudig is, maar wat moet worden bewezen. Twee leveranciers kunnen dezelfde functielijst afspreken en toch volledig verschillende verificatieomvangen hanteren. Dat verschil komt later aan de orde als discussie over de acceptatie van de monsters.
Een nuttige test voor de tweede categorie is te vragen wat er op het apparaat observeerbaar verandert na de wijziging en vervolgens te vragen of de leverancier de controle kan beschrijven die het verschil zou detecteren. Een wijziging waarvoor u geen controle kunt beschrijven, is nog niet gespecificeerd. Omgekeerd hebt u, als u de controle kunt beschrijven, het grootste deel van het technische werk al op papier staan en kunt u de offerte veel gemakkelijker tussen leveranciers vergelijken. Inkopers met een schriftelijk acceptatiecriterium onderhandelen doorgaans beter dan inkopers met een verlangenlijst van functies, omdat het gesprek over afwegingen concreet wordt: dit gedrag wordt geverifieerd, of het komt niet in de release terecht. Beide standpunten zijn verdedigbaar in een bestelorder.
Het helpt ook om expliciet vast te leggen wat buiten de scope valt. Programme voor softwercustomisatie hebben de neiging uit te breiden omdat er geen schriftelijke grens is en elke nieuwe idee als kleine uitbreiding wordt behandeld. Een korte lijst met dingen die de release niet doet — geen cloudsynchronisatie in deze generatie, geen integratie met gezondheidsdiensten van derden, geen ondersteuning voor meerdere accounts — voorkomt dat het verificatiedossier na ondertekening van het goudmonster verder groeit en dat de pilot mislukt op een functie die niemand binnen de scope had geplaatst. Scope die als uitsluitingen is vastgelegd, is de goedkoopste beheersmaatregel in het hele programma.
Een nuttige werkwijze is om elke gevraagde wijziging in één zin te beschrijven die begint met "na het koppelen kan de gebruiker..." of "wanneer het apparaat wordt opgeladen, toont de applicatie...". Als de zin niet kan worden afgemaakt zonder een dienst, account of beleid te noemen waarvoor niemand verantwoordelijk is, is de aanvraag nog niet klaar om te worden geoffreerd. Het is dan nog een idee en geen vereiste.
Er hoort nog één ding bij deze lijst, omdat het de kosten en de planning van al het voorgaande beïnvloedt. Werk aan apps en firmware is gekoppeld aan de hardware waarop het draait. Een firmwarewijziging die het energieverbruik, het radiogedrag of het geheugengebruik beïnvloedt, kan het product terugsturen naar de verificatiestappen die voor de hardware al waren afgesloten. Een merk dat een appverzoek als losstaand van het hardwareplan behandelt, ontdekt dit op het slechtst mogelijke moment. Dat is doorgaans de monsterversie, wanneer het goudmonster al is ondertekend.
Wat u moet aanleveren voordat het werk aan de app begint
Een integratie kan niet op basis van aannames worden gebouwd. Voordat de technische fase en de gereedschapsvoorbereiding beginnen, moet de inkoper een specifieke reeks invoergegevens aanleveren. Het is redelijk dat een leverancier aangeeft dat het werk niet kan beginnen voordat deze gegevens beschikbaar zijn. Er vroeg om vragen is geen vertraging door de leverancier; het is de enige manier om een build op een bevroren vereiste af te stemmen in plaats van op een gok.
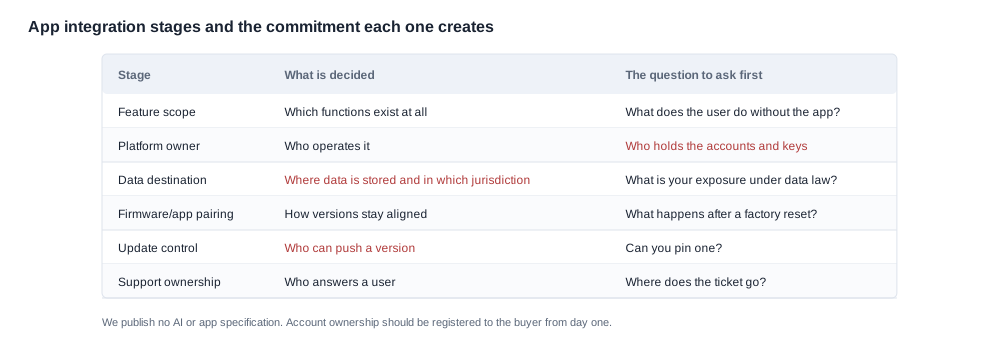
De eerste invoer is de set accounts en toegangsgegevens. Dit betekent ontwikkelaarsaccounts voor elk platform waarop de applicatie of firmware zich moet registreren, testaccounts voor de backend waarmee het apparaat communiceert en testinloggegevens voor het distributiekanaal in de appstore. Of deze gegevens bij de inkoper of bij de fabriek berusten, is in de praktijk een commerciële beslissing en een incoterms-vraag, omdat hiermee wordt bepaald wie een ondertekeningssleutel kan vasthouden en wie aan het einde van het programma een update kan uitrollen.
De tweede invoer is de backendspecificatie. De firmware voert netwerkaanroepen uit en voor elke aanroep zijn een eindpunt, een payloadstructuur, een authenticatiemethode, een foutreactie en een verwachte time-out nodig. Een leverancier die zegt "stuur de gegevens naar onze server" zonder dit te specificeren, levert geen specificatie. Vraag om een schriftelijk interfacedocument en vraag wat er gebeurt wanneer de server niet bereikbaar is. Het foutgedrag van een wearable is voor eindgebruikers namelijk zeer zichtbaar en moet een bewuste beslissing zijn, geen ongeluk.
De derde invoer is het gedrag aan de serverzijde. Als uw backend interpreteert, filtert of opslaat wat het apparaat verzendt, moet dat gedrag bestaan en testbaar zijn voordat het apparaat vertrouwd wordt met echte gegevens. Als het nog niet bestaat, behoort het tot de kritieke route en ligt het aan uw kant van het programma, niet aan die van de leverancier. Dit is het waard om vroeg aan de orde te stellen, omdat dit de meest voorkomende oorzaak is van een monster dat wel koppelt maar de volledige flow niet kan aantonen.
De vierde invoer is de set beslissingen aan de appzijde. Levert het merk een eigen mobiele applicatie of configureert het een applicatie die door de fabriek wordt geleverd? Welke schermen bestaan er en wat staat er op elk scherm? Welke bedieningsopties zijn beschikbaar op het apparaat zelf en welke bestaan uitsluitend in de app? Wat gebeurt bij de eerste koppeling, bij een firmware-update en bij een fabrieksherstel? Wie schrijft de teksten in elke ondersteunde taal?
De vijfde invoer is het distributie- en updatemodel. Via welke winkel of welk kanaal wordt de applicatie gepubliceerd, hoe verloopt de beoordelings- en publicatieroute, en kan de fabriek firmware-updates pushen, of kan het merk dat? Een product dat voor een kernfunctie afhankelijk is van een mobiele applicatie heeft een ander risicoprofiel wanneer de applicatie in de eigen store-account van het merk staat dan wanneer het afhankelijk is van één fabrieksbuild.
De vijfde invoer bevat een subtiliteit die benoemd moet worden. Degene die de ondertekeningssleutel beheert, bepaalt wie een oplossing kan uitbrengen wanneer er in de praktijk een defect optreedt. Bevindt de sleutel zich aan de kant van het merk, dan bepaalt het merk wanneer een update wordt uitgebracht, maar draagt het ook de operationele last van elke updatecyclus. Houdt de fabriek de sleutel vast, dan bepaalt de fabriek de oplossing, maar heeft het merk minder zicht op wanneer deze wordt doorgevoerd. Geen van beide is fout, maar het moet een bewuste keuze zijn die op een naam kan worden gesteld, en deze hoort in de overeenkomst te staan, niet in een e-mailthread. Dezelfde vraag geldt voor de backend-referenties, de store-account en de testaccounts: vraag of de fabriek überhaupt productiecredentials nodig heeft en geef de voorkeur aan een testomgeving met afzonderlijke credentials wanneer het platform dit toestaat.
De zesde invoer is de verzameling bewijs: welk gedrag wordt aangetoond, in welke volgorde, door wie en hoe wordt dit vastgelegd. Dat is het onderwerp van de volgende sectie.
Er is een praktische volgorde voor al dit materiaal die ervaren programmakoopers zonder uitleg volgen. Eisen worden eerst in de eigen taal van de opdrachtgever opgeschreven, vervolgens vertaald naar toetsbare uitspraken en pas daarna overhandigd. Een eis die is geschreven als "de app moet premium aanvoelen" is niet toetsbaar; dezelfde eis als "de app toont het batterijniveau van de bril binnen twee seconden na verbinding" is wél toetsbaar en kan worden geverifieerd op het productiesample. We zullen tijdens de eisenfase aandringen op deze herschrijving, omdat elk uur dat wordt besteed aan het aanscherpen van de formulering goedkoper is dan een samplecyclus die terugkomt met een geschil.
Eén overdrachtspunt dat later problemen voorkomt: versieer de invoerdocumenten zelf. Zet het interface-document, de tekstbundel en de schermlijst vast onder een revisienummer en leg vast op welke revisie de firmwarebuild is gebaseerd. Integratieprojecten verzamelen doorgaans kleine tekstcorrecties en kleine wijzigingen in endpoints, en zonder revisieaanwijzing kan niemand later vaststellen of een gedragsverschil een regressie is of een bedoelde wijziging. Een korte wijzigingslogboek bij het eisendocument volstaat.
We behandelen deze invoeren als één bevriezingsmoment. Zodra ze allemaal beschikbaar zijn, maken ze deel uit van het bevroren eisendocument, samen met de hardwareconfiguratie, de verpakking en de toegestane claims, en wordt de firmwarebuild die in de engineering- en toolingfase is gemaakt gekoppeld aan dat document in plaats van aan een reeks mondelinge instructies. Kopers die een referentie willen voor de omvang van de functies die achter deze verzoeken liggen, kunnen het AI-functieoverzicht raadplegen op /tech/ai-features, maar de acceptatiemethode is belangrijker dan de functielijst.
How de appwijziging wordt geverifieerd bij de samplepoort
De verificatie bij de poort ‘samples gebouwd en geverifieerd’ is de plek waar appwerk zich handhaaft of stilletjes mislukt. De poort levert twee resultaten op: een ondertekend referentiesample en een verificatierapport. Het referentiesample is het exemplaar dat het goedgekeurde product vertegenwoordigt; het verificatierapport is het bewijs dat het sample zich gedraagt zoals het bevroren eisendocument voorschrijft.
Voor de app- en firmwarezijde moet het verificatierapport koppeling, audio, opladen, eventuele camerafuncties en besturingsgedrag dekken. Voor een specifieke integratie behoren de volgende controles erin te staan en moeten ze regel voor regel worden gelezen voordat een referentiesample wordt ondertekend.
- Koppelingsgedrag: het apparaat toont de naam die in de eis is vastgelegd, koppelt met de gespecificeerde applicatie op een gespecificeerde versie van het besturingssysteem en de koppelervaring komt overeen met het beschreven proces, inclusief het opnieuw koppelen na een reset.
- Toewijzing van applicatie aan apparaat: elke besturing die in de app beschikbaar is, veroorzaakt het gedocumenteerde apparaatgedrag en elke besturing aan de apparaatkant levert de gedocumenteerde appstatus op, zonder ongedocumenteerde neveneffecten.
- Netwerkgedrag: het apparaat verbindt met het gespecificeerde endpoint, verzendt de gespecificeerde payload, verwerkt het gespecificeerde foutantwoord en toont het gespecificeerde gedrag wanneer de dienst niet beschikbaar is.
- Update en herstel: het gedocumenteerde upgradepad wordt voltooid en het gedocumenteerde reset- of herstelpad herstelt de overeengekomen status.
- Taal- en labelinhoud: elke voor de gebruiker zichtbare tekst komt voor elke ondersteunde taal overeen met de bevroren teksten.
Elke controle moet reproduceerbaar zijn door iemand die niet aanwezig was tijdens de ontwikkeling, met behulp van het referentiesample en een schriftelijke procedure. Dat is precies de reden van het referentiesample: zo is het niet langer nodig om te onthouden wat de engineer tijdens de integratie heeft gezien.
Twee praktische waarschuwingen. Ten eerste: onderteken het goldsample tegen een specifieke firmware-buildidentifier, niet tegen "de nieuwste build". Firmwareversies wijken uit, en een goldsample dat alleen in het hoofd van de ontwikkelaar betekenis heeft, is geen referentie. Ten tweede: verifieer op de hardwareconfiguratie die daadwerkelijk wordt geleverd. Een integratie die op een ontwikkelbord is aangetoond, zegt vrijwel niets over een productie-eenheid; de audiopad, het radiogedrag en het stroomverbruik worden allemaal beïnvloed door de hardware.
De fout patronen bij deze controle zijn consistent genoeg om benoemd te worden, omdat elk ervan een goedkope preventieve oplossing heeft. Het meest voorkomende is een verificatie die alleen het happy pad aantoont: koppelen werkt één keer, in één netwerk, met één telefoonmodel, en in het verslag staat "koppeling geverifieerd". Het tweede is een discrepantie tussen de tekstbestanden, waarbij de bevroren tekstbestanden in de taal van de klager zijn geschreven, terwijl de firmware op sommige schermen met standaardteksten is geleverd. Het derde is een verschil in de backend tussen de test- en productieomgeving, waardoor het apparaat correct werkt tegen een mock, maar faalt tegen de echte dienst. Het vierde is een gat in het updatepad, waarbij de initiële build werkt, maar het gedocumenteerde upgradepad nooit op een echte eenheid is getest.
Elk van deze problemen wordt door een schriftelijke procedure voorkomen, niet door een betere engineer. Vraag om het verificatieverslag voordat het goldsample wordt ondertekend, niet erna, en vraag of elke controle is uitgevoerd op hardware die representatief is voor de productie en tegen een benoemde omgeving. We leggen het verificatieverslag ter beoordeling voor u klaar voordat het goldsample wordt ondertekend, want een poort die nooit kan falen is geen poort, en een niet-ondertekend verslag is geen bewijs. Als het antwoord luidt dat een controle één keer informeel is uitgevoerd, is die controle nog geen bewijs, en het is veel goedkoper om dat bij de samplepoort te ontdekken dan tijdens de pilotrun. Als een klant onafhankelijke zekerheid wil, is een afgesproken inspectie door een derde partij bij de poort een legitieme commerciële regeling waarvan de prijs in de offerte kan worden verwerkt.
Behandel het goldsample ook als een fysiek goed met een duidelijk afgebakende levenscyclus. Waar wordt het opgeslagen, wie mag het hanteren, slijt het door gebruik, en wat gebeurt er ermee wanneer het programma eindigt? Een goldsample dat wordt laten vallen, weggenomen of uitgeleend aan een klant verliest zijn betekenis, en het programma begint stilletjes productie-eenheden te vergelijken met een herinnering in plaats van met een referentie. Bewaar één ondertekende eenheid, houd deze geïdentificeerd en leg het verificatieverslag ernaast.
Als de app via een store wordt gedistribueerd, maakt de store-release onderdeel uit van de verificatieset en heeft deze een eigen beoordelingspad; plan dit dus vooraf in plaats van het te ontdekken. Desgewnijnd moet elk gedrag dat van de backend afhankelijk is worden opgenomen in het verificatieverslag, met de backend in de teststatus, want een geslaagde test tegen een actief productie-eindpunt vertelt u iets over het eindpunt, niet over de firmware.
Nadat de samplepoort is gesloten, moeten de app- en firmwareconfiguratie ongewijzigd worden overgenomen in het nalevingsdossier en de pilotrun. Een pilotrun met productiegereedschap op productievolume, geïnspecteerd tegen het goldsample, bewijst dat het appgedrag herhaalbaar is in een productieomgeving en niet alleen in het integratielab. Als de piloteenheden aan de appszijde anders gedrag vertonen dan het goldsample, was het goldsample niet de juiste referentie en waren de eisen niet strak genoeg bevroren.
Vragen over de reikwijdte van een appintegratie
Gebruik deze vragen als basis voor een vragenlijst aan leveranciers. Ze zijn zo opgesteld dat het antwoord specifiek moet zijn, niet dat het antwoord ondersteunend klinkt.
- Welke onderdelen van ons verzoek om app-integratie configuratiewijzigingen van een bestaande firmware-build zijn, en welke nieuw technisch werk vereisen? Beantwoord dit per functie, niet per project.
- Wat hebt u van ons nodig voordat de firmware-build begint: accounts, inloggegevens, endpointdocumentatie, een testbackend, teksten of een distributieafspraak?
- Welk servergedrag moet in ons systeem bestaan voordat u het apparaat end-to-end kunt verifiëren, en wie in onze organisatie verantwoordelijk is voor dat werk?
- Wat verifieert de gouden steekproef voor dit project precies aan de appzijde, en hoe wordt dit vastgelegd zodat een derde partij het kan herhalen?
- Met welke firmware-buildidentifier wordt de gouden steekproef ondertekend, en hoe voorkomt u afwijkingen tussen de gouden steekproef en latere productie-eenheden?
- Als de app via een appstore wordt gedistribueerd, welke stap van ons verificatieplan hangt af van de storebeoordeling, en wat gebeurt er met de planning van het programma als die beoordeling uitloopt?
- Als het project stopt nadat de gereedschapsontwikkeling is voltooid, wat gebeurt er dan met de gereedschapskosten, en wat bezitten of ontvangen wij op dat moment?
- Welk bewijs levert de pilotrun op dat het appgedrag overeenkomt met de gouden steekproef, en bij welke hoeveelheid wordt die pilotrun uitgevoerd?
- Welke marketingclaims die we over de app-ervaring willen maken, vereisen bewijs dat verder gaat dan het verificatiedossier, en zijn die claims opgenomen in de conformiteitsverklaring voor de modelreeks die wordt verzonden?
- Wat is de garantiestatus van de applicatie en de firmware, gezien een storing in onze backend voor de eindgebruiker als een apparaatstoring lijkt?
Vraag 7 verdient bijzondere aandacht. Gereedschapsontwikkeling is de minst omkeerbare stap in het hele programma, en de schriftelijke afspraak over de gereedschapskosten bij beëindiging van het project moet vóór de start van de gereedschapsontwikkeling worden ondertekend, niet daarna. Vraag 9 is waar veel aannames van de koperszijde samenkomen met een harde nalevingsgrens: een conformiteitsverklaring dekt de exacte modelreeks die wordt verzonden en de bijbehorende onderliggende rapporten. Een claim over appgedrag dat niet door dat bewijs wordt gedekt, mag niet op de verpakking staan.
Er is nog een vraag die een plek op de lijst verdient: wat wordt niet gepubliceerd en moet daarom worden gevraagd in plaats van aangenomen. In onze catalogus publiceren wij wat het product is en wat de gepubliceerde specificatie bevat, en houden wij niet-gepubliceerde gegevens niet-published, waaronder productiecapaciteitscijfers, doorlooptijden, prijzen, MOQ en de certificeringsstatus per model. Vraag de leverancier daarom rechtstreeks om de commerciële voorwaarden achter de offerte, de doorlooptijd voor de gereedschapsontwikkeling en de pilotbestelling, en het certificeringsbewijs voor de modelreeks die wordt verzonden. Het juiste antwoord is een document, geen belofte.
Gebruik deze vragen om te vergelijken, niet om te ondervragen. De onderstaande lijst bevat de vragen die u aan de leverancier moet stellen voor een app-integratieproject, en het is de moeite waard om deze samen met het commerciële kader te lezen: offertegrondslag, MOQ, doorlooptijd, incotermen, verpakking en reserveonderdelen, garantie en pilotbestelling. Elk daarvan is een vraag aan de leverancier, geen getal dat uit een eerder programma is overgenomen, en wij zullen ze beantwoorden met de bestaande documenten in plaats van met cijfers die wij niet publiceren.
Een leverancier die al deze vragen met een document beantwoordt, zelfs een kort document, laat zien hoe het programma zal verlopen. Een leverancier die de commerciële vragen niet wil beantwoorden, laat eveneens iets nuttigs zien, ook al is dat antwoord niet het gewenste. In een onderhandeling is de waardevolle positie doorgaans die waarin het eisenpakket, het verificatiedossier en het nalevingsdossier al zijn opgesteld, omdat die documenten de kosten veel effectiever beperken dan een specificatiemail ooit heeft gedaan. De koper die met een bevroren eisenpakket komt, kan onderhandelen over prijs, incotermen, reserveonderdelen en garantie; de koper die met een verlanglijst komt, kan alleen onderhandelen over de prijs van het ontdekken wat die verlanglijst betekende.
Daarom hoort het appwerk ook binnen dezelfde sequentie met zes fasen als al het andere. Een firmware-build die aan een bevroren eisenpakket is gekoppeld, is reproduceerbaar. Een firmware-build die aan een gesprek is gekoppeld, is dat niet, en geen hoeveelheid goed relatiebeheer herstelt dit wanneer de eindklant een storing meldt. Schrijf het eisenpakket, bevries het, bouw op basis daarvan, verifieer het aan de hand van een ondertekende gouden steekproef, neem het op in het nalevingsdossier voor de modelreeks die wordt verzonden en bewijs het opnieuw met productiegereedschap tijdens de pilotrun.
Om dieper in te gaan op de commerciële en programmakant, beschrijft het overzicht van aanpassingsopties op /blog/customization-options-overview de verschillende programmavormen, en legt /blog/customization-options-lead-time-impact uit waarom de vorm van een aanvraag de volgorde van de werkzaamheden verandert, en niet het aantal weken. Het raamwerk voor technische aanpassingen op /oem-odm/engineering-customization blijft de referentie voor de samenhang tussen de zes gates.
Kort gezegd: een aanvraag voor app-integratie is een eis, geen wens. Plaats deze in de categorie configuratie of engineering, draag de invoergegevens over waarvan de fabriek ze niet kan bedenken, leg ze schriftelijk vast, controleer ze op de verzendhardware aan de hand van een ondertekend goudmonster, en voer ze ongewijzigd door in het nalevingsdossier en de proefrun. Die volgorde maakt het verschil tussen een integratie die opschaalt en een integratie die steeds nieuwe verrassingen oplevert.


