
Una richiesta di integrazione dell’app in un programma OEM di smart glasses sembra piccola sulla carta. Si chiede alla fabbrica di rinominare il menu, modificare la schermata di associazione, aggiungere una lingua e collegare il firmware al proprio cloud. Poi arriva il preventivo, il campione viene consegnato e l’app per smartphone si comporta in modi che nessuno aveva documentato.
Il motivo è strutturale. Lo sviluppo per firmware e app non è una richiesta di funzionalità che può essere aggiunta a un prodotto già esistente. È un requisito che deve essere congelato come qualsiasi altro requisito, verificato rispetto a un campione di riferimento come qualsiasi altro requisito e riportato nel fascicolo di conformità come qualsiasi altro requisito. Quando l’acquirente considera l’app come una comodità da aggiungere in una fase avanzata, il programma si blocca al gate dei campioni.
Questo articolo spiega che cosa può e non può modificare una richiesta di integrazione dell’app, quali modifiche costituiscono lavoro di ingegneria e quali sono scelte di configurazione, che cosa deve fornire l’acquirente prima dell’inizio di qualsiasi lavoro sull’app e come viene verificata la modifica lato app durante la costruzione e la verifica dei campioni. È rivolto ai responsabili dell’ingegneria lato brand e ai manager degli acquisti di canale che devono porre domande precise a un fornitore prima dell’emissione di un ordine di acquisto.
Se stai ancora confrontando in generale i modelli di programma, inizia dalla panoramica dei pilastri all’URL /oem-odm e poi dal framework di personalizzazione ingegneristica all’URL /oem-odm/engineering-customization. Il framework non cambia tra le categorie: requisiti congelati, fattibilità esaminata, ingegneria e strumenti, campioni costruiti e verificati, fascicolo di conformità chiuso, produzione pilota prima della produzione di massa. Ogni fase termina quando produce un documento.
Personalizzazione ingegneristica e integrazione delle app: che cosa cambia
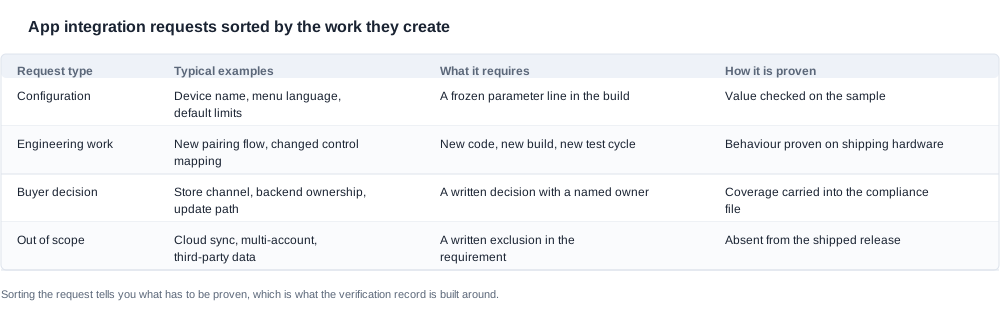
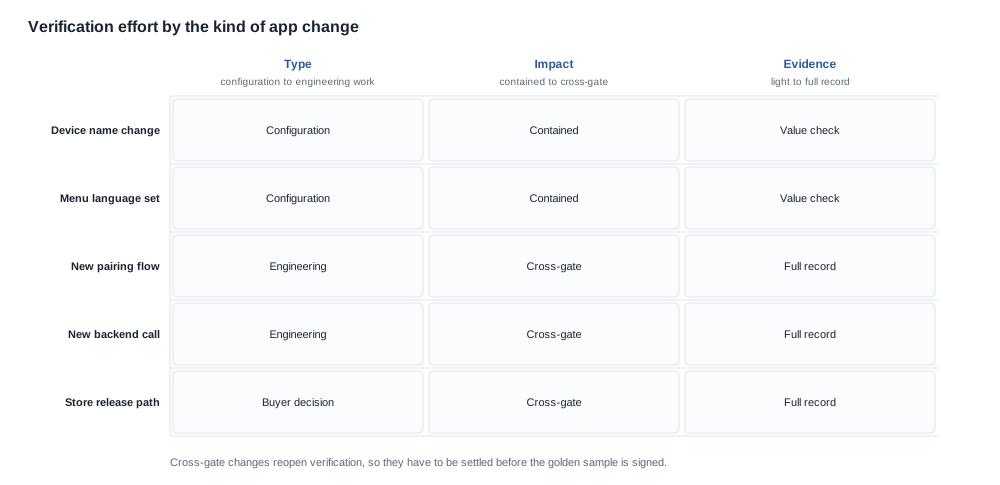
Il modo corretto di considerare una richiesta di integrazione dell’app è classificare ogni voce in due categorie. La prima è la configurazione: una modifica che la fabbrica può applicare a una build esistente, senza nuovi interventi di ingegneria sul firmware, nuovi strumenti o un nuovo ciclo di test. La seconda è il lavoro di ingegneria: una modifica che richiede nuovo codice, una nuova build, un nuovo ciclo di verifica e una nuova dichiarazione sul comportamento del prodotto consegnato.
La configurazione nella prima categoria comprende il nome del dispositivo Bluetooth mostrato durante l’associazione, il set di lingue del menu, il limite di volume predefinito, le unità utilizzate in una schermata delle impostazioni e il suono o il segnale tattile di associazione, purché la funzionalità di base esista già nel firmware di base. Si tratta in genere di variazioni di parametri riportate in una build già convalidata per l’hardware su cui viene eseguita. Devono comunque essere indicate nel documento dei requisiti congelati, perché un parametro non documentato è un parametro su cui nessuno ha concordato.
Il lavoro di ingegneria nella seconda categoria comprende qualsiasi modifica che cambi il comportamento del firmware anziché la dicitura di un’etichetta. Un nuovo flusso di associazione, una mappatura dei comandi modificata, una funzione della fotocamera che deve essere attivata con un gesto diverso, una modifica del firmware che deve trasmettere i dati a un altro server o una modifica che deve superare un percorso di aggiornamento del firmware di proprietà del brand rientrano in questa categoria. Non sono più difficili perché riguardano il software; sono più difficili perché cambiano ciò che la verifica deve dimostrare.
Esiste una terza categoria che gli acquirenti spesso collocano in modo errato. Alcune richieste non sono né configurazioni né lavoro di ingegneria presso la fabbrica: sono decisioni che l’acquirente deve prendere sull’ecosistema attorno al prodotto. Attraverso quale app store viene distribuita l’applicazione, se l’acquirente debba fornire un’app per smartphone o configurare un’app esistente, chi gestisce il backend richiamato dal firmware e come l’utente finale riceve gli aggiornamenti del firmware sono tutte risposte di cui l’acquirente è responsabile. La fabbrica può implementare una specifica, ma non può decidere quale specifica adottare. Porremmo queste domande prima della firma del documento dei requisiti, perché l’assenza di una risposta è ciò che trasforma un’integrazione semplice in un’integrazione ritardata.
Conviene svolgere la classificazione per iscritto, perché la risposta determina chi assume il rischio. Una modifica di configurazione richiede poco sforzo, ma viene comunque inclusa in una build, e una build contenente una modifica di parametri non esaminata deve essere identificata dalla versione per consentirne la tracciabilità rispetto a quanto approvato. Una modifica di ingegneria comporta un rischio diverso: cambia il comportamento, e il comportamento è ciò su cui il registro di verifica promette. Classificando la richiesta non si decide che cosa sia facile, ma che cosa debba essere dimostrato. Due fornitori possono concordare un elenco di funzionalità identico e produrre tuttavia ambiti di verifica completamente diversi; la differenza emerge in seguito come una controversia sull’accettabilità dei campioni.
Un test utile per il secondo gruppo consiste nel chiedere quale differenza sarebbe osservabile sul dispositivo dopo la modifica e, successivamente, se il fornitore sa descrivere il controllo che la rileverebbe. Una modifica per cui non è possibile descrivere un controllo non è ancora stata specificata. Al contrario, se siete in grado di descrivere il controllo, avete già scritto buona parte del lavoro ingegneristico e il preventivo diventa molto più facile da confrontare tra i fornitori. Gli acquirenti che si presentano con un criterio di accettazione scritto negoziano meglio di quelli che arrivano con un elenco di funzionalità desiderate, perché la conversazione sui compromessi diventa concreta: o questo comportamento viene verificato, oppure non è incluso nella release, e in entrambi i casi le rispettive posizioni sono difendibili in un ordine di acquisto.
È inoltre utile registrare esplicitamente ciò che è fuori perimetro. I programmi di personalizzazione software tendono a espandersi perché non esiste un confine scritto, così ogni nuova idea viene trattata come una piccola aggiunta. Un breve elenco delle cose che la release non farà — nessuna sincronizzazione cloud in questa generazione, nessuna integrazione con servizi sanitari di terze parti, nessun supporto multi-account — impedisce che il registro di verifica si espanda dopo la firma del campione di riferimento e impedisce che la fase pilota fallisca per una funzionalità che nessuno aveva previsto. Il perimetro definito per iscritto come esclusioni è il controllo meno costoso dell'intero programma.
Una disciplina utile è descrivere ogni modifica richiesta con una frase che inizi con «dopo l'abbinamento, l'utente può...» oppure «quando il dispositivo viene ricaricato, l'applicazione mostra...». Se la frase non può essere completata senza nominare un servizio, un account o un criterio di gestione di cui nessuno è responsabile, la richiesta non è ancora pronta per essere quotata. Si tratta ancora di un'idea, non di un requisito.
Vale la pena aggiungere un altro elemento, perché influenza il costo e il calendario di tutto quanto descritto sopra. Il lavoro su app e firmware è strettamente legato all'hardware su cui viene eseguito. Una modifica al firmware che influisce sul consumo energetico, sul comportamento radio o sull'occupazione della memoria può riportare il prodottothrough le fasi di verifica dell'hardware che erano già state concluse. Un brand che considera la richiesta dell'app separata dal piano dell'hardware scoprirà questo nel momento peggiore, che di solito coincide con la fase del campione, quando il campione di riferimento è già stato firmato.
Elementi da fornire prima dell'inizio del lavoro sull'app
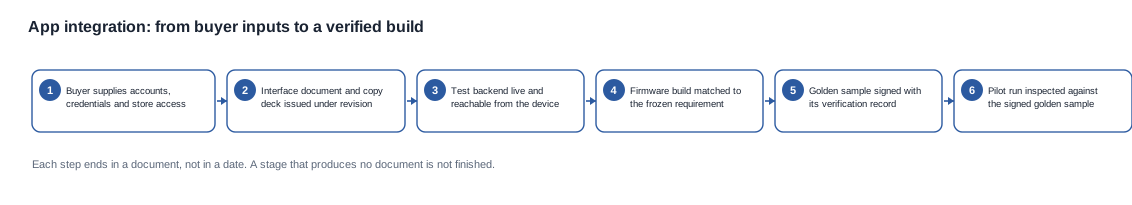
Un'integrazione non può essere sviluppata sulla base di supposizioni. Prima dell'apertura della fase di ingegneria e della preparazione degli strumenti, l'acquirente deve consegnare un insieme specifico di elementi di input, ed è ragionevole che un fornitore dica che il lavoro non può iniziare finché questi non esistono. Chiederli tempestivamente non significa che il fornitore stia temporeggiando: è l'unico modo per adeguare lo sviluppo a un requisito congelato anziché a una semplice supposizione.
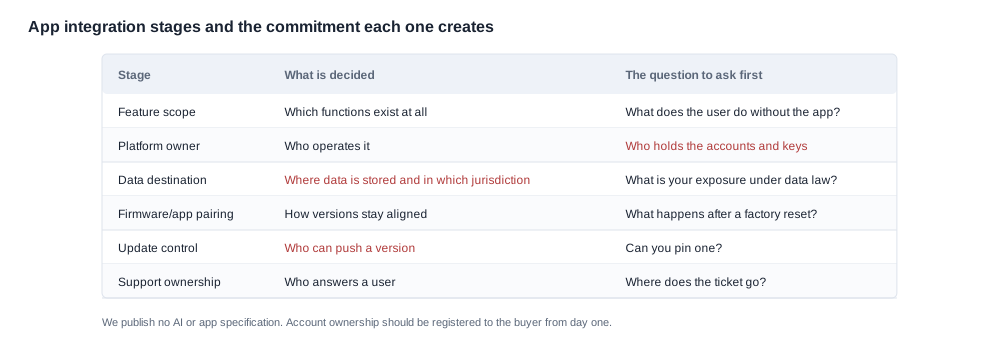
Il primo input è l'insieme di account e credenziali. Si tratta degli account da sviluppatore per qualsiasi piattaforma con cui l'applicazione o il firmware deve registrarsi, degli account di test per il backend con cui il dispositivo comunicherà e delle credenziali di test per il canale di distribuzione dell'app store. Stabilire se siano custoditi dall'acquirente o dalla fabbrica è una decisione commerciale e, nella pratica, una questione relativa agli incoterms, perché determina chi può detenere una chiave di firma e chi può distribuire un aggiornamento al termine del programma.
Il secondo input è la specifica del backend. Il firmware effettuerà chiamate di rete e ogni chiamata richiede un endpoint, una struttura del payload, un metodo di autenticazione, una risposta di errore e un tempo massimo di attesa previsto. Un fornitore che dice semplicemente «inviate i dati al nostro server» senza fornire questi elementi non sta delivering una specifica. Richiedete un documento scritto che descriva l'interfaccia e chiedete cosa accada quando il server non è raggiungibile, perché il comportamento in caso di errore di un wearable è molto visibile agli utenti finali e deve essere una decisione, non un incidente.
Il terzo input è il comportamento lato server. Se il vostro backend interpreta, filtra o memorizza i dati inviati dal dispositivo, tale comportamento deve esistere ed essere verificabile prima di affidare al dispositivo dati reali. Se non esiste ancora, rientra nel percorso critico ed è di vostra responsabilità, non del fornitore. Vale la pena sollevare questo punto tempestivamente, perché è la causa più comune di un campione che si abbina correttamente ma non riesce a dimostrare il flusso completo.
Il quarto input è l'insieme di decisioni lato app. Il brand distribuisce un'applicazione mobile proprietaria oppure configura un'applicazione fornita dalla fabbrica? Quali schermate esistono e cosa riporta ciascuna? Quali controlli sono disponibili sul dispositivo stesso e quali esistono soltanto nell'app? Cosa accade al primo abbinamento, durante l'aggiornamento del firmware e in caso di ripristino delle impostazioni di fabbrica? Chi scrive i testi in ciascuna lingua supportata?
Il quinto input è il modello di distribuzione e aggiornamento. Quale store o canale attraversa l’applicazione, come funziona il percorso di revisione e rilascio e chi è in grado di distribuire gli aggiornamenti del firmware: la fabbrica o il brand? Un prodotto che dipende da un’applicazione mobile per una funzione chiave presenta un profilo di rischio diverso se l’applicazione rientra nell’account dello store del brand rispetto a un prodotto che dipende da una singola build della fabbrica.
Il quinto input presenta una sfumatura che vale la pena esplicitare. Chi possiede la chiave di firma decide chi può rilasciare una correzione quando emerge un difetto sul campo. Se la chiave è gestita dal brand, il brand controlla i tempi ma si assume l’onere operativo di ogni ciclo di aggiornamento. Se è gestita dalla fabbrica, è la fabbrica a controllare la correzione, mentre il brand ha una visibilità ridotta sui tempi di rilascio. Nessuna delle due opzioni è sbagliata, ma la decisione deve essere formalizzata e riportata nell’accordo, non lasciata in una conversazione via email. La stessa domanda vale per le credenziali del backend, l’account dello store e gli account di test: bisogna verificare se la fabbrica ha davvero bisogno di credenziali di produzione e, ove la piattaforma lo consenta, preferire un ambiente di test con credenziali separate.
Il sesto input è l’insieme di prove: quali comportamenti verranno dimostrati, in quale ordine, da chi e con quale modalità di registrazione. È questo l’argomento della sezione successiva.
Esiste un ordine pratico che tutti gli acquirenti esperti di programmi seguono senza ricevere istruzioni. Innanzitutto i requisiti vengono scritti nel linguaggio dell’acquirente, poi tradotti in affermazioni verificabili e solo successivamente trasmessi. Un requisito formulato come «l’app deve dare una sensazione premium» non è verificabile; lo stesso requisito formulato come «l’app mostra il livello della batteria degli occhiali entro due secondi dal collegamento» è verificabile e può essere controllato sul campione di produzione. During la fase dei requisiti chiederemo questa riformulazione, perché ogni ora impiegata a rendere più precisa un’affermazione costa meno di un ciclo di campionamento che torna con una contestazione.
Un punto di passaggio di consegne che evita problemi in seguito: assegnare una versione ai documenti di input. Congelare il documento d’interfaccia, il testo delle schermate e l’elenco delle schermate sotto un numero di revisione e registrare la revisione rispetto alla quale è stata realizzata la build del firmware. I progetti d’integrazione tendono ad accumulare piccole modifiche ai testi e agli endpoint e, senza un indicatore di revisione, in seguito nessuno può stabilire se una differenza di comportamento sia una regressione o una modifica prevista. È sufficiente allegare al documento dei requisiti un breve registro delle modifiche.
Tratteremo questi input come un unico evento di congelamento. Una volta presenti, diventeranno parte del documento congelato dei requisiti, insieme alla configurazione dell’hardware, al packaging e alle dichiarazioni consentite; la build del firmware prodotta nella fase di ingegneria e strumenti sarà abbinata a tale documento anziché a una serie di istruzioni verbali. Gli acquirenti che desiderano un riferimento per il tipo di funzionalità richiesto possono consultare la panoramica delle funzionalità AI all’indirizzo /tech/ai-features, ma il metodo di accettazione è più importante dell’elenco delle funzionalità.
Come viene verificata la modifica dell’app al gate del campione
La verifica al gate dei campioni costruiti e verificati è il punto in cui il lavoro sull’app regge oppure fallisce silenziosamente. Il gate produce due output: un golden sample firmato e un verbale di verifica. Il golden sample è l’unità singola che rappresenta il prodotto approvato; il verbale di verifica è la prova che il campione si comporti come indicato nei requisiti congelati.
Per quanto riguarda l’app e il firmware, il verbale di verifica deve coprire il collegamento, l’audio, la ricarica, l’eventuale funzione della fotocamera e i comportamenti dei controlli. Più specificamente, per un’integrazione, devono essere incluse le seguenti verifiche, da leggere riga per riga prima della firma del golden sample.
- Comportamento del collegamento: il dispositivo mostra il nome definito nei requisiti, si collega all’applicazione specificata su una versione specificata del sistema operativo e l’esperienza di collegamento corrisponde al flusso descritto, incluso il percorso di ricollegamento dopo un ripristino.
- Mappatura tra applicazione e dispositivo: ogni controllo esposto nell’app produce il comportamento documentato del dispositivo e ogni controllo lato dispositivo produce lo stato documentato nell’app, senza effetti collaterali non documentati.
- Comportamento di rete: il dispositivo si collega all’endpoint specificato, trasmette il payload specificato, gestisce la risposta d’errore specificata e mostra il comportamento specificato quando il servizio non è disponibile.
- Aggiornamento e ripristino: il percorso di aggiornamento documentato si completa e il percorso di ripristino o recupero documentato riporta il dispositivo allo stato concordato.
- Contenuti linguistici e delle etichette: ogni stringa visibile all’utente corrisponde al testo congelato per ogni lingua supportata.
Ogni verifica deve essere ripetibile da una persona che non era presente durante lo sviluppo, utilizzando il golden sample e una procedura scritta. È questo lo scopo del golden sample: eliminare la necessità di ricordare ciò che l’ingegnere ha visto durante l’integrazione.
Due avvertimenti pratici. Primo: firmare il golden sample in riferimento a un identificatore specifico della build del firmware, non a «l’ultima build». Le versioni del firmware cambiano e un golden sample che ha senso soltanto nella mente di chi lo ha sviluppato non è un riferimento. Secondo: effettuare la verifica sull’.configurazione hardware che verrà realmente distribuita. Un’integrazione collaudata su una scheda di sviluppo dice molto poco su un’unità di produzione, perché il percorso audio, il comportamento della radio e il consumo energetico dipendono tutti dall’hardware.
I pattern di errore in questa fase sono abbastanza coerenti da essere classificati, perché per ciascuno esiste una soluzione preventiva economicamente vantaggiosa. Il più comune è una verifica che dimostra soltanto il percorso ideale: l’abbinamento funziona una volta, su una sola rete, con un solo modello di telefono, e il verbale riporta «abbinamento verificato». Il secondo è una discordanza nelle stringhe: il deck congelato è stato scritto nella lingua dell’acquirente, ma il firmware distribuito conteneva stringhe predefinite in alcune schermate. Il terzo è una differenza del backend tra l’ambiente di test e quello di produzione: il dispositivo si comporta correttamente con un mock, ma non con il servizio reale. Il quarto è una lacuna nel percorso di aggiornamento: la build iniziale funziona, ma il percorso di aggiornamento documentato non è mai stato testato su un’unità reale.
Tutti questi problemi si prevengono con una procedura scritta, non con un ingegnere più competente. Richiedere il verbale di verifica prima che il golden sample venga firmato, non dopo, e chiedere se ogni controllo è stato eseguito su hardware rappresentativo della produzione e in un ambiente identificato. Metteremo il verbale di verifica a vostra disposizione per l’esame prima che il golden sample venga firmato, perché una fase di controllo che non può fallire non è una fase di controllo, e un verbale non firmato non è una prova. Se la risposta è che un controllo è stato eseguito una sola volta in modo informale, quel controllo non è ancora una prova ed è molto più economico scoprirlo alla fase del sample che durante il pilot run. Quando l’acquirente desidera una verifica indipendente, un'ispezione concordata con una terza parte in questa fase costituisce un legittimo accordo commerciale, da includere nella quotazione.
Trattare inoltre il golden sample come un bene fisico con un ciclo di vita definito. Dove viene custodito, chi può gestirlo, si deteriora con l’uso e che cosa accade quando il programma termina? Un golden sample caduto, smontato per ricavarne componenti o prestato a un cliente perde il proprio significato, e il programma inizia silenziosamente a confrontare le unità di produzione con un ricordo anziché con un riferimento. Conservare un’unità firmata, mantenerla identificata e tenere il verbale di verifica accanto a essa.
Se l’app viene distribuita tramite uno store, la release dello store fa parte dell’insieme delle verifiche e segue un proprio percorso di revisione; pianificarla anziché scoprirla. Analogamente, qualsiasi comportamento dipendente dal backend deve rientrare nel verbale di verifica, con il backend nel proprio stato di test, perché un test superato contro un endpoint di produzione attivo fornisce informazioni sull’endpoint, non sul firmware.
Una volta chiusa la fase del sample, la configurazione dell’app e del firmware deve essere riportata senza modifiche nel fascicolo di conformità e nel pilot run. Un pilot run effettuato con strumenti di produzione al volume di produzione e ispezionato rispetto al golden sample dimostra che il comportamento dell’app è riproducibile in un contesto manifatturiero e non soltanto nel laboratorio d’integrazione. Se le unità pilot si comportano diversamente dal golden sample per quanto riguarda l’app, il golden sample non era il riferimento corretto e i requisiti non erano stati congelati in modo sufficientemente rigoroso.
Domande da formulare sullo scope dell’integrazione dell’app
Utilizzare queste come parte centrale di un questionario per i fornitori. Sono formulate in modo che la risposta debba essere specifica, non che debba risultare rassicurante.
- Quali parti della nostra richiesta di integrazione dell’app sono modifiche alla configurazione di un build firmware esistente e quali richiedono nuovo lavoro di sviluppo? Vi preghiamo di rispondere per singola funzionalità, non per progetto.
- Che cosa vi serve da noi prima dell’inizio del build firmware: account, credenziali, documentazione degli endpoint, backend di test, testi o accordi per la distribuzione?
- Quale comportamento lato server deve essere presente nel nostro sistema prima che possiate verificare il dispositivo end to end e chi nella nostra organizzazione è responsabile di questo lavoro?
- Che cosa verifica esattamente il golden sample di questo progetto sul lato app e come viene documentato in modo che una terza parte possa ripeterlo?
- Con quale identificatore del build firmware verrà firmato il golden sample e come impedite che il golden sample e le successive unità di produzione divergano?
- Se l’app viene distribuita tramite uno store, quale fase del nostro piano di verifica dipende dalla revisione dello store e che cosa accade alla tempistica del programma se tale revisione viene ritardata?
- Se il progetto si interrompe dopo il completamento della strumentazione, che cosa accade al costo della strumentazione e che cosa possediamo o riceviamo in quel momento?
- Quali prove produrrà il pilot run a dimostrare che il comportamento dell’app corrisponde al golden sample e a quale quantità verrà effettuato il pilot run?
- Quali delle dichiarazioni di marketing che desideriamo formulare sull’esperienza dell’app richiedono prove oltre alla documentazione di verifica e sono incluse nella dichiarazione di conformità per la stringa del modello destinato alla spedizione?
- Qual è la posizione della garanzia su app e firmware, considerato che un guasto del nostro backend appare all’utente finale come un difetto del dispositivo?
La domanda 7 merita particolare attenzione. La strumentazione è la fase meno reversibile dell’intero programma e l’accordo scritto relativo al costo della strumentazione in caso di interruzione del progetto dovrebbe essere firmato prima dell’impegno della strumentazione, non dopo. La domanda 9 è il punto in cui numerose assunzioni dell’acquirente si confrontano con un rigoroso limite di conformità: una dichiarazione di conformità riguarda la stringa esatta del modello che verrà spedito e i rapporti tecnici alla base. Una dichiarazione sul comportamento dell’app non coperta da tali prove non dovrebbe comparire sulla confezione.
C’è un’altra domanda che merita di entrare nell’elenco: ciò che non viene pubblicato e che quindi deve essere chiesto, anziché presupposto. Nel nostro catalogo pubblichiamo che cosa è il prodotto e che cosa contiene la specifica pubblicata, mentre manteniamo riservati gli elementi non pubblicati, incluse le cifre relative alla capacità produttiva, la durata delle fasi, i prezzi, il MOQ e lo stato della certificazione per ciascun modello. Chiedete quindi direttamente al fornitore le condizioni commerciali alla base del preventivo, il lead time per la strumentazione e l’ordine pilota e le prove di certificazione per la stringa del modello destinato alla spedizione. La risposta corretta è un documento, non una promessa.
Quando utilizzate queste domande, utilizzatele per confrontare, non per interrogare. L’elenco seguente rappresenta l’insieme di domande da porre al fornitore per un ambito di integrazione dell’app e vale la pena leggerlo insieme al quadro commerciale: base del preventivo, MOQ, lead time, incoterms, confezione e ricambi, garanzia e ordine pilota. Ciascuno di questi elementi è una voce da chiedere al fornitore anziché un numero ripreso da un programma precedente; li risponderemo con i documenti disponibili anziché con cifre che non pubblichiamo.
Un fornitore che risponde a tutte queste domande con un documento, anche se breve, sta indicando come sarà gestito il programma. Un fornitore che rifiuta di rispondere alle domande commerciali vi ha comunque comunicato qualcosa di utile, anche se la risposta non è quella che speravate. In una negoziazione, la posizione preziosa è di solito quella in cui il documento dei requisiti, la documentazione di verifica e il fascicolo di conformità sono già stati redatti, perché questi documenti limitano il costo in modo molto più efficace di quanto abbia mai fatto un’e-mail di specifiche. L’acquirente che arriva con requisiti congelati può negoziare prezzi, incoterms, ricambi e garanzia; l’acquirente che arriva con un elenco di desideri può negoziare soltanto il prezzo della scoperta del significato di quell’elenco.
È per questo motivo che il lavoro sull’app appartiene alla stessa sequenza a sei gate di tutto il resto. Un build firmware abbinato a requisiti congelati è riproducibile. Un build firmware abbinato a una conversazione non lo è, e nessuna gestione efficace delle relazioni può rimediare a ciò quando il cliente finale segnala un difetto. Redigete i requisiti, congelateli, sviluppate sulla base di essi, verificateli su un golden sample firmato, trasferite il risultato nel fascicolo di conformità per la stringa del modello destinato alla spedizione e dimostratelo nuovamente sulla strumentazione di produzione durante il pilot run.
Per approfondire gli aspetti commerciali e relativi al programma, la panoramica delle opzioni di personalizzazione all'indirizzo /blog/customization-options-overview illustra le diverse forme che possono assumere i programmi, mentre /blog/customization-options-lead-time-impact spiega perché la forma della richiesta modifica l'ordine delle attività, non il numero di settimane. Il framework di personalizzazione ingegneristica all'indirizzo /oem-odm/engineering-customization resta il riferimento per comprendere come i sei gate si integrino tra loro.
In sintesi: una richiesta di integrazione dell'app è un requisito, non un desiderio. Classificatela tra configurazione e ingegneria, fornite alla fabbrica gli input che non può inventare, congelatela per iscritto, verificatela rispetto a un golden sample firmato su hardware utilizzato per la spedizione e tramandatela senza modifiche nel fascicolo di conformità e nel pilot run. Questa sequenza distingue un'integrazione in grado di scalare da una che continua a generare sorprese.


