
ODM कार्यक्रम में गोपनीयता की एक विशिष्ट आकृति होती है जिसे गैर-प्रकटी समझौतों पर दी जाने वाली सामान्य मार्गदर्शिका कैप्तर नहीं करती, क्योंकि यह आकृति इस उत्पाद श्रेणी में वास्तव में क्या संवेदनशील है, उससे तय होती है। यह कोई सूत्र नहीं और न ही कोई तय प्रक्रिया है। यह औद्योगिक डिज़ाइन, फ़र्मवेयर और एप्लिकेशन, वाणिज्यिक शर्तें और प्रमाणन की स्थिति है—और ये चारों एक-दूसरे से अलग-अलग व्यवहार करते हैं, और ये अंतर महत्वपूर्ण हैं।
व्यावहारिक परिणाम यह है कि "कार्यक्रम के संबंध में प्रकट की गई सभी जानकारी" के आधार पर तैयार किया गया समझौता पहले दो को सुरक्षित रखता है, जबकि तीसरे और चौथे को गंभीर रूप से खुला छोड़ देता है; या चौथे को इतनी व्यापक रूप से सुरक्षित रखता है कि खरीदार अपनी स्वयं की अनुपालन फ़ाइल नहीं चला सके। दोनों परिणाम आम हैं, और दोनों से ड्राफ़्टिंग के समय केवल एक बातचीत की लागत पर बचा जा सकता है।
हमारी प्रकाशित स्थिति से पता चलता है कि हमारी ओर से क्या दाँव पर है। प्रकाशित कस्टमाइज़ेशन रिकॉर्ड को एकल सूची के रूप में प्रकाशित करने के बजाय प्रत्येक स्तर के अनुसार गिना गया है—कैमरा स्तर में सात प्रविष्टियाँ, ऑडियो स्तर में पाँच, स्पोर्ट स्तर में पाँच, बच्चों के स्तर में दो—और यह औद्योगिक डिज़ाइन तथा सॉफ़्टवेयर दोनों तक फैलता है, यानी डिज़ाइन और सॉफ़्टवेयर वाणिज्यिक रूप से संवेदनशील सामग्री हैं। सप्लायर से पूछने योग्य प्रश्न यह है कि इन दर्ज प्रविष्टियों में से किन तक वास्तव में समझौता पहुँचेगा। प्रकाशित रंग विकल्प V03 Pro के लिए तीन और V06 के लिए चार हैं। प्रमाणन के मामले में, वयस्क मॉडल के लिए कोई CE, FCC या RoHS पाठ प्रकाशित नहीं होता और उनके लिए कोई प्रमाणपत्र संख्या प्रकाशित नहीं होती, जबकि बच्चों के मॉडल के लिए हमें प्रकाशित रूप से कोई प्रमाणन स्थिति नहीं दी गई है—जिससे दस्तावेज़ों का यह समूह एक साथ संवेदनशील भी है और वह भी सामग्री है जिसे खरीदार बिना किए बेच नहीं सकता।
इसलिए ODM विकास गोपनीयता कुछ हस्ताक्षर करने का प्रश्न नहीं है। यह प्रश्न है कि समझौता वास्तव में इन चार श्रेणियों में से किन तक पहुँचता है और उत्पाद बाज़ार में आने के बाद यह कितनी देर तक बना रहता है।
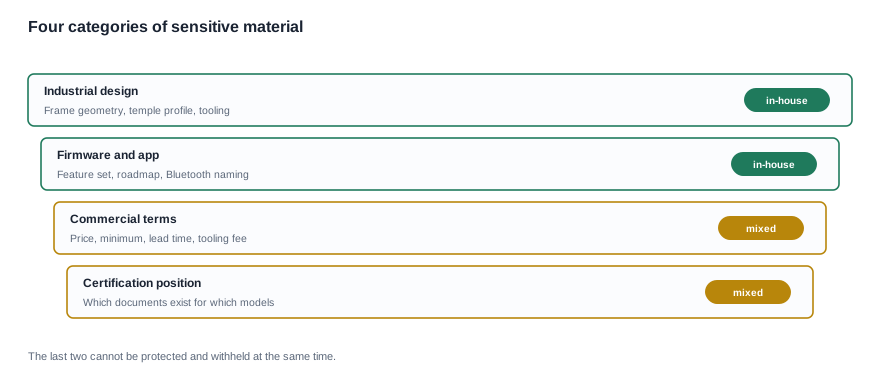
ODM विकास गोपनीयता: अलग-अलग व्यवहार करने वाली चार श्रेणियाँ
1. औद्योगिक डिज़ाइन। फ़्रेम ज्यामिति, टेम्पल प्रोफ़ाइल, रंग संयोजन, टूलिंग। सिद्धांत की दृष्टि से इसे सुरक्षित रखना सबसे सीधा है और व्यवहार में इसका उल्लंघन भी सबसे सीधा होता है, क्योंकि डिज़ाइन को टूलिंग सप्लायर, पेंटिंग लाइन, पैकेजिंग सप्लायर और गुणवत्ता दल को देखना होता है। केवल दोनों हस्ताक्षरित कंपनियों को बाँधने वाला समझौता ठीक वहीं समाप्त हो जाता है जहाँ जानकारी स्थानांतरित होती है, और जानकारी लगातार स्थानांतरित होती रहती है।
2. फ़र्मवेयर और एप्लिकेशन। सुविधाओं का समूह, रोडमैप, सुविधाओं संबंधी निर्णय, Bluetooth नामकरण। हमारी प्रकाशित स्थिति यह है कि किन मॉडलों का समर्थन किया जाता है, प्रोसेसिंग डिवाइस पर होती है या सेवा में, क्या सदस्यता आवश्यक है और डेटा कहाँ संग्रहीत किया जाता है—ये सभी प्रकाशित नहीं हैं—और यही कारण है कि यही वह सामग्री है जिसे कोई ब्रांड प्रतिद्वंद्वी के पास रखना नहीं चाहेगा। यह श्रेणी सबसे लंबे समय तक प्रभावी रहती है, क्योंकि हार्डवेयर कार्यक्रम समाप्त होने के काफ़ी समय बाद भी फ़र्मवेयर ब्रांच संवेदनशील विवरण उत्पन्न करता रहता है।
3. वाणिज्यिक शर्तें। इकाई मूल्य, न्यूनतम ऑर्डर मात्रा, लीड समय, टूलिंग शुल्क। हमारी ओर से ये सभी प्रकाशित नहीं हैं और प्रत्येक पूछताछ पर पुष्टि की जाती हैं, जो ठीक वही प्रकार की जानकारी है जिसे समझौते से कवर करने के लिए अस्तित्व में होते हैं। इसे सुरक्षित रखना सबसे आसान श्रेणी है और यह सबसे आसानी से लीक भी होती है, क्योंकि यह हर वार्ता में मौखिक रूप से आगे जाती है और प्रायः खरीदार का अपना वाणिज्यिक दल उन ठेकेदारों को भी बार-बार बताता है जिन पर कोई बाध्यता लागू नहीं होती।
4. प्रमाणन की स्थिति। कौन-से दस्तावेज़ मौजूद हैं, किन मॉडलों के लिए हैं और वे किस मॉडल सूची में हैं। यह असामान्य है, क्योंकि यह एक साथ संवेदनशील और आवश्यक भी है। खरीदार दस्तावेज़ पर मॉडल सूची देखे बिना उत्पाद आयात, सूचीबद्ध या सुरक्षित नहीं कर सकता, इसलिए ऐसा समझौता जो इस सामग्री को सुरक्षित तो रखता है, पर उसे खरीदार को जारी नहीं करता, ऐसी खंड है जिसका उल्लंघन कुछ ही सप्ताहों में हो जाएगा—और उल्लंघित खंड खंड के न होने से भी बदतर है, क्योंकि इससे यह सिद्ध हो जाता है कि समझौते को अनदेखा किया जा सकता है।
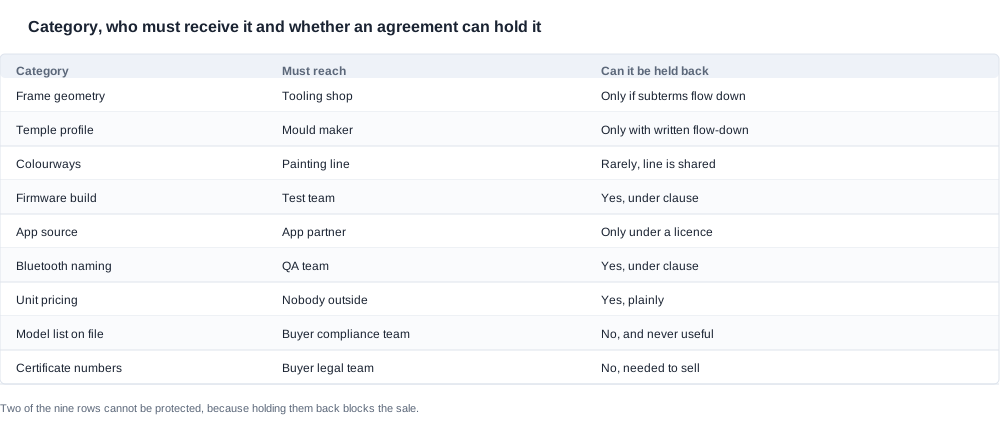
उस तालिका की नीचे की दो पंक्तियों पर विचार करना उचित है। किसी प्रमाणपत्र पर मॉडल सूची और प्रमाणपत्र संख्याएँ स्वयं सुरक्षित नहीं रखी जा सकतीं, क्योंकि इनका पूरा उद्देश्य यही है कि खरीदार इन्हें अपने पास रखे और दिखाए। अनुभवी खरीदार ऐसा समझौता स्वीकार नहीं करेगा, जिसमें इस पर पाबंदी लगाई गई हो, जबकि अनुभवहीन खरीदार कभी-कभी स्वीकार कर लेता है और फिर सीमा शुल्क निपटान के समय समस्या का पता चलता है।
इस श्रेणी में एक और असमानता है, जिसका सामान्य गोपनीयता मार्गदर्शिका शायद ही संबोधित करती है, क्योंकि इसका कारण यह है कि उत्पाद वास्तव में नया है। नए औद्योगिक डिज़ाइन के साथ किसी ब्रांड द्वारा ODM के पास पहुँचने पर ऐसी चीज़ का वर्णन किया जा रहा है जो आपूर्तिकर्ता ने पहले नहीं देखी है, और जब तक डिज़ाइन नया बना रहता है, यह असमानता लगभग उसी अवधि तक ब्रांड के पक्ष में काम करती है। एक बार डिज़ाइन की भाषा किसी प्रतिद्वंद्वी की सूची में दिखाई देने के बाद आपूर्तिकर्ता की स्थिति पूरी तरह बदल जाती है, क्योंकि अब आपूर्तिकर्ता के पास पहले संस्करण होता है और खरीदार के पास बाद वाला।
व्यवहारिक रूप से इसका अर्थ है कि इस श्रेणी में औद्योगिक डिज़ाइन की सबसे मज़बूत सुरक्षा गोपनीयता खंड में नहीं है। यह गति है: मोहराविन्दीकरण तक पहुँचें, बाज़ार में लाएं और स्वीकार करें कि डिज़ाइन एक या दो वर्षों में पहचाने जा सकने योग्य हो जाएगा। खंड इस गति को नहीं रोकते, और जो आपूर्तिकर्ता ऐसा कहता है, वह या तो अनुभवहीन है या ऐसा कुछ प्रस्तावित कर रहा है जो वह पूरा नहीं कर सकता। यह खंड फिर भी हस्ताक्षरित करने योग्य है — यह प्रकटीकरण और लॉन्च के बीच की अवधि को कवर करता है, और ठीक यही वह अवधि है जिसमें कोई प्रतिद्वंद्वी ब्रांड उसी कार्यशाला से मोहराविन्दीकरण का आदेश कर सकता है — लेकिन इसे उसी रूप में प्रस्तुत किया जाना चाहिए जो यह है।
दूसरी असमानता एप्लिकेशन पक्ष से है, और इसका प्रभाव उलटा है। फ़र्मवेयर और एप्लिकेशन स्रोत उसी तरह नए नहीं हो जाते, क्योंकि औद्योगिक डिज़ाइन की नकल के बावजूद कोड अलग बना रहता है। इसी कारण दूसरी श्रेणी सबसे अधिक कठोरता से और सबसे लंबे समय तक सुरक्षित करने योग्य है; यह वही श्रेणी भी है जिसे अक्सर समझौते में छोड़ दिया जाता है, जब खरीदार उत्पाद के आकार के बारे में सोच रहा हो, सॉफ़्टवेयर की संरचना के बारे में नहीं।
वह खंड जो तय करता है कि समझौता कारगर है या नहीं
यदि आप पूरे दस्तावेज़ के बजाय किसी एक खंड की जाँच कर सकें, तो वह अनुमति प्राप्त प्राप्तकर्ताओं और उप-ठेकदारों से संबंधित खंड होना चाहिए। यह खंड तय करता है कि समझौते का प्रभाव उन स्थानों पर है या नहीं जहाँ वास्तव में जोखिम उत्पन्न होता है, और यह सामान्यतः दस्तावेज़ का सबसे छोटा अनुच्छेद होता है।
क्या यह उन लोगों तक पहुँचता है जिन्हें जानने की आवश्यकता है। डिज़ाइन मोहराविन्दीकरण कार्यशाला को जाता है। फ़र्मवेयर परीक्षण टीम को जाता है। पैकेजिंग की कलाकृति प्रिंटर को जाती है। नमूना इकाइयाँ तीसरे पक्ष की प्रयोगशाला को जाती हैं। मॉडल सूची खरीदार की कानूनी शाखा को जाती है। इनमें से हर एक दो हस्ताक्षरकर्ताओं के बाहर है, और हर एक ऐसा व्यक्ति है जो सामग्री देखेगा। जिस समझौते में इनका विचार नहीं किया गया हो, वह वास्तविकता के केवल एक उप-समूह के बारे में है।
इसका उपाय प्रवाह-अनुबंधित दायित्व है: आपूर्तिकर्ता अपने उप-ठेकदारों और प्रयोगशालाओं को अपने समान या अधिक कठोर गोपनीयता शर्तों के साथ बाँधता है और यह दिखा सकता है कि उसने ऐसा किया है। इस प्रमाण का उत्पादन कैसे किया जाता है, यह भिन्न हो सकता है — ऑडिट का अधिकार, एक मानक उप-शर्त पत्रक, अनुमोदित प्रदाताओं की नामित सूची — लेकिन जाँच का मानक समान है। आपको यह पूछने और स्वीकृति से पहले आवश्यक सूची जाँचने में सक्षम होना चाहिए कि सूची में कौन-कौन से प्रदाता हैं।
क्या परिभाषा उपयोगी होने के लिए पर्याप्त व्यापक है। सीमित रूप से सूचीबद्ध परिभाषा यह विवाद उत्पन्न करती है कि कोई विशिष्ट वस्तु इसमें शामिल थी या नहीं, और यह विवाद सबसे अनुपयुक्त समय पर होता है। तर्कसंगत और मानक अपवर्जनों — पहले से ज्ञात, स्वतंत्र रूप से विकसित, वैध रूप से प्राप्त, उल्लंघन के बिना सार्वजनिक — के साथ व्यापक परिभाषा व्यवहार में अधिक कारगर होती है, क्योंकि परिशुद्धता हर बार सामग्री के स्थानांतरण पर प्रश्न उत्पन्न करती है: "क्या यह दायरे में है?"
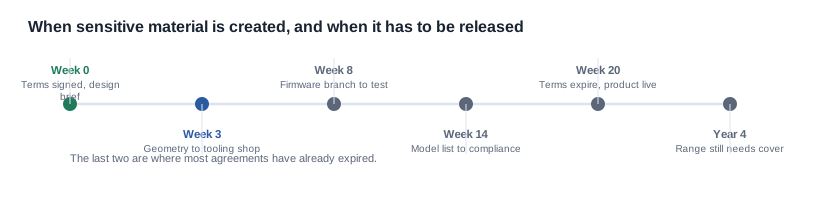
क्या अवधि उत्पाद की जीवन अवधि से मेल खाती है। ऐसा मॉडल जो किसी श्रृंखला में चार या पाँच वर्ष तक रहता है, दो-वर्षीय समझौते की समाप्ति के बहुत बाद भी संवेदनशील सामग्री उत्पन्न करता रहता है। डिज़ाइन अब भी मोहराविन्दीकरण पर उपलब्ध है। फ़र्मवेयर शाखा में विस्तार जारी है। वाणिज्यिक शर्तें अब भी उन वितरकों को बताई जा रही हैं जो अब किसी और से भी बातचीत कर रहा है। संक-contract के साथ समाप्त होने वाली गोपनीयता सबसे अधिक जोखिम वाली अवधि को पूरी तरह अनकवर्ड छोड़ देती है।
क्या अपवर्जन और अवशिष्ट जानकारी स्वीकार्य हैं। चार मानक अपवर्जन सामान्य हैं और उन्हें वैसा ही छोड़ा जाना चाहिए। अवशिष्ट जानकारी से संबंधित खंड, जो कर्मचारियों की बिना सहायता स्मृति में बचाई गई जानकारी के उपयोग की अनुमति देता है, उल्लेखनीय रूप से सुरक्षा को कमज़ोर करता है और इसे स्वीकार करने के बजाय वार्ता का विषय होना चाहिए। ऐसी श्रेणी में, जहाँ संवेदनशील सामग्री मुख्य रूप से डिज़ाइन ज्यामिति और सॉफ़्टवेयर संरचना में निहित होती है — वे दो चीज़ें जिन्हें लोग सबसे स्पष्ट रूप से याद रखते हैं — अवशिष्ट जानकारी का खंड समझौते के बीचोबीच छेद के लगभग समान होता है।
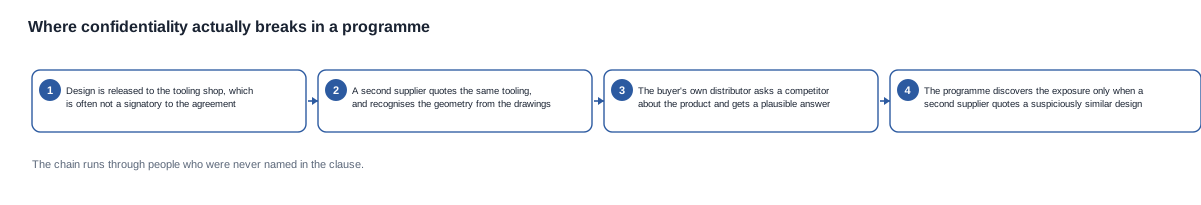
यह प्रवाह सामान्य विफलता क्रम है, और इसकी महत्वपूर्ण बात यह है कि यह पूरी तरह ऐसे पक्षों से होकर गुज़रता है जिन्हें किसी भी खंड में नाम नहीं दिया गया था। इसका पता आमतौर पर देर से चलता है — किसी दूसरे आपूर्तिकर्ता द्वारा संदिग्ध रूप से मिलता-जुलता टेम्पल प्रोफ़ाइल बताने से कई कार्यक्रमों को पहली बार पता चलता है कि उनके टूलिंग ड्राइंग बाहर चले गए थे — और तब तक व्यावसायिक नुकसान साबित करना कठिन हो चुका होता है और अनदेखा करना असंभव हो जाता है।
एक व्यावहारिक उदाहरण: वह डिज़ाइन जो भवन से बाहर निकल गया
एक विशिष्ट टेम्पल प्रोफ़ाइल वाले कार्यक्रम ने एक आपूर्तिकर्ता के साथ दो वर्षीय गोपनीयता समझौते पर हस्ताक्षर किए। समझौता दक्षता से तैयार किया गया था, परिभाषा में व्यापक था, उसमें मानक अपवाद और अवशिष्ट शर्तें नहीं थीं। इसने दोनों कंपनियों को बाँधा।
डिज़ाइन एक टूलिंग शॉप को दिया गया, जिसे खरीदार की अपनी खरीद प्रक्रिया के माध्यम से स्वीकृत किया गया था, न कि आपूर्तिकर्ता की प्रक्रिया के माध्यम से, इसलिए उसे समझौते में कभी नाम नहीं दिया गया था। उस शॉप ने अठहारह महीने पहले किसी अन्य ब्रांड के लिए तुलनीय उपभोक्ता उत्पाद पर काम किया था। जब एक प्रतिस्पर्धी ब्रांड ने समान ज्यामिति के लिए सीधे शॉप से संपर्क किया, तो शॉप को इनकार करने की कोई बाध्यता नहीं थी, और उसने इनकार भी नहीं किया।
कार्यक्रम के किसी व्यक्ति ने कोई गलत काम नहीं किया। यही इसे शिक्षाप्रद बनाता है। समझौते की अपनी शर्तों के अनुसार उसे पूरा किया गया था, आपूर्तिकर्ता ने अनुपालन किया था, और जोखिम ऐसे पक्ष से आया था जिसे समझौते ने कभी परिधान भी नहीं किया था। खरीदार के पास अपने आपूर्तिकर्ता के विरुद्ध उपचार कमज़ोर था, क्योंकि आपूर्तिकर्ता ऐसे पक्ष पर घटित हुई घटना को रोक नहीं सकता था जिसे वह नियंत्रित नहीं करता था।
सुधारात्मक कार्रवाई संरचनात्मक और साधारण थी: कार्यक्रम ने कार्यक्रम फ़ाइल में एक प्रदाता रजिस्टर जोड़ा, जिसमें प्रत्येक प्रदाता को उस खंड के साथ सूचीबद्ध किया गया था जो उसे बाँधता था और उस तिथि के साथ जिस दिन वह खंड हस्ताक्षरित हुआ था। रजिस्टर स्वयं से कुछ भी नहीं रोकता था। इसने अंतर को स्पष्ट किया, और स्पष्ट अंतर ऐसे बंद किया जाता है, जैसे अस्पष्ट अंतर नहीं।
उसी मामले में एक दूसरी सीख भी है, जो वापस करने और नष्ट करने की बाध्यता से संबंधित है। कार्यक्रम समाप्त होने पर, डिज़ाइन की प्रतियाँ टूलिंग शॉप, पेंटिंग लाइन और भूमिका बदल चुकी गुणवत्ता टीम के पास मौजूद थीं। नष्ट करने की बाध्यता उसी पक्ष के सीधे पास मौजूद दस्तावेज़ों तक सीमित है; यह व्यक्तिगत ड्राइव पर मौजूद फ़ाइलों, शॉप फ़्लोर पर लिए गए फ़ोटोग्राफ़ या किसी ऐसी CAD लाइब्रेरी तक नहीं पहुँचती जिसे कोई प्रतिकृति होने का एहसास भी नहीं था। इस बाध्यता को अनुमानित नहीं, सटीक रूप से लिखना उचित है, और यह भी पूछना उचित है कि इसके पालन का प्रमाण कैसे दिया जाएगा।
उसी कार्यक्रम ने हस्ताक्षर के छह महीने बाद यह भी पता लगाया कि खरीदार ने आपूर्तिकर्ता को बताए बिना डिज़ाइन आंतरिक रूप से एक मार्केटिंग एजेंसी और एक स्थानीयकरण विक्रेता के साथ साझा किया था, और आपूर्तिकर्ता ने फ़र्मवेयर ब्रांच ऐसे एप्लिकेशन पार्टनर के साथ साझा किया था जिसके बारे में खरीदार को जानकारी नहीं थी। दोनों कार्यों में कोई बुरा इरादा नहीं था। दोनों सामान्य व्यावसायिक व्यवहार थे। इसे सहन करने योग्य बनाने वाला यह था कि किसी भी पक्ष ने ऐसा व्यवहार नहीं किया जो समझौते द्वारा स्पष्ट रूप से निषिद्ध था, जिसका अर्थ था कि खोज को उल्लंघन के रूप में आगे नहीं बढ़ाया जा सकता था और इसे कार्यप्रणाली में परिवर्तन के रूप में सुलझाना पड़ा। जो कार्यक्रम इसे अच्छी तरह संभालते हैं, समझौते में एक आंतरिक प्रकटीकरण पंक्ति जोड़ते हैं: नामित आंतरिक विभाग सामग्री प्राप्त कर सकते हैं, और उन्हें लिखित रूप से बताया जाता है कि वे इसके साथ क्या नहीं कर सकते।
क्रम से संबंधित एक तीसरी सीख भी है, और यह तीनों में सबसे सस्ती है। समझौता हस्ताक्षर के शून्य सप्ताह में, यानी कुछ भी मौजूद होने से पहले, हस्ताक्षरित किया गया था। डिज़ाइन की ज्यामिति बनाई जा रही थी, तब तक दोनों पक्षों ने इस बारे में कि कौन क्या देखता है, पहले ही कार्य habit बना लिए थे, और समझौते को उन आदतों के अनुसार ढाला गया था, कार्यक्रम के अनुसार नहीं। देर से हस्ताक्षर करने पर — डिज़ाइन बनने के बाद, प्रदाता सूची वास्तविक होने के बाद, प्रयोगशाला जुड़ने के बाद — एक छोटा और अधिक विशिष्ट दस्तावेज़ बनता है जो वास्तव में होने वाली प्रक्रिया से मेल खाता है। सामान्य मान्यता है कि शीघ्र हस्ताक्षर करना चाहिए; इस श्रेणी में व्यावहारिक परिणाम यह है कि शीघ्र हस्ताक्षर करने से सामान्य दस्तावेज़ बनने की प्रवृत्ति होती है, और सामान्य दस्तावेज़ बहुत कम सुरक्षा प्रदान करता है।
यह शीघ्र हस्ताक्षर करने के विरुद्ध तर्क नहीं है। यह शीघ्र हस्ताक्षर करने और प्रदाता रजिस्टर बाद में लिखने का तर्क है, जो एक दोपहर में पूरा होने वाला दो-पृष्ठ का कार्य है और समझौते को संदर्भ के लिए कुछ प्रदान करता है।
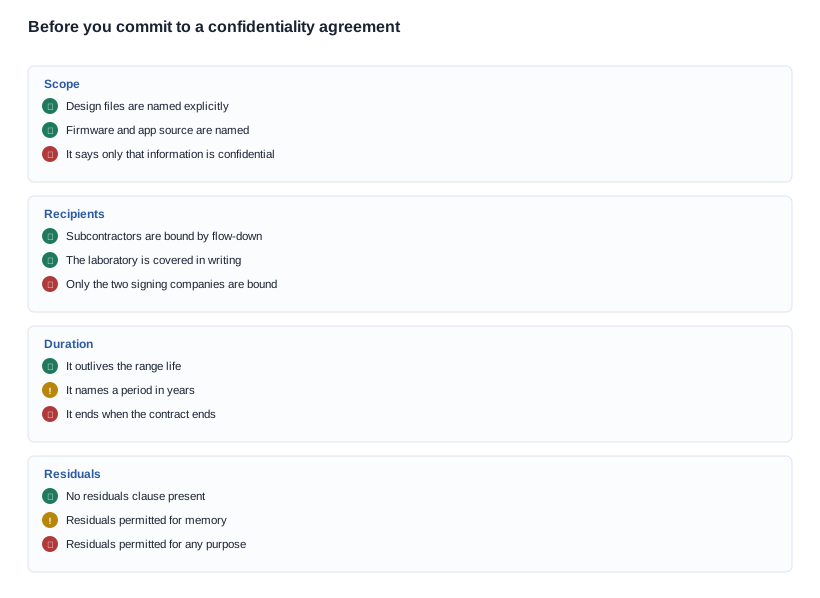
ऊपर दी गई चेकलिस्ट जानबूझकर छोटी रखी गई है, क्योंकि लंबी गोपनीयता चेकलिस्ट को एक बार पूरा किया जाता है और फिर उसे अनदेखा कर दिया जाता है। प्रत्येक शीर्षक के अंतर्गत चार प्रश्न उस तैयारी त्रुटियों को पकड़ने के लिए पर्याप्त हैं जो वास्तव में जोखिम पैदा करती हैं, और इनमें से हर प्रश्न का उत्तर विश्लेषण करके नहीं, पूछकर दिया जा सकता है।
दायरे के लिए प्रश्न का सबसे स्पष्ट रूप यह है: श्रेणी नहीं, वस्तु का नाम बताएं। "डिज़ाइन फ़ाइलें" एक श्रेणी है और इससे बहस उत्पन्न होती है। "मॉडल X का CAD पैकेज, 3D प्रिंट फ़ाइलें और कलर मास्टर फ़ाइलें" एक वस्तु है और इससे कोई बहस उत्पन्न नहीं होती। प्राप्तकर्ताओं के लिए सबसे स्पष्ट रूप यह है: दो हस्ताक्षरकर्ताओं के बाहर हर उस पक्ष का नाम बताएं जो सामग्री को संभालेगा, जिसमें आपकी अपनी प्रयोगशाला और आपका अपना पैकेजिंग प्रिंटर भी शामिल है, और पुष्टि करें कि सभी बंधे हैं। अवधि के लिए सबसे स्पष्ट रूप यह है: श्रृंखला में मॉडल की अपेक्षित आयु क्या है, और क्या अवधि उससे अधिक है। अवशिष्ट पदार्थों के लिए सबसे स्पष्ट रूप यह है: संबंधित शर्त हटा दें और देखें कि क्या होता है — प्रतिक्रिया ही निदान का आधार बन जाती है।
जिस ड्यू डिलिजेंस प्रक्रिया केवल "हमारा पारस्परिक NDA है" पर रुक जाती है, उसने सबसे आसान मदह की जांच की है और उन तीन मदों को छोड़ दिया है जो तय करती हैं कि यह प्रक्रिया कारगर है या नहीं। व्यवहार में यह जानने का सबसे तेज़ तरीका कि कोई सप्लायर इस मामले को गंभीरता से लेता है या नहीं, अपना फ़ॉर्म भेजकर यह देखना है कि उसमें उन्होंने क्या संशोधन किए हैं। जो सप्लायर इसे परिभाषा के विस्तार, उप-ठेकेदारों के जोड़ने और अवधि बढ़ाने के साथ लौटाता है, वह अगले दो वर्षों में कार्यक्रम कैसे संचालित होगा, इसके बारे में एक उपयोगी संकेत देता है। जो सप्लायर इसे बिना टिप्पणी के, अपरिवर्तित लौटाता है, वह कुछ और ही बताता है।
हम क्या हस्ताक्षरित कर सकते हैं और क्या नहीं
हम एक ऐसे समझौते पर हस्ताक्षर करेंगे जिसमें एक तय कार्यक्रम शामिल होगा, और आंतरिक प्रक्रिया स्थापित करेंगे जिससे जानकारी केवल उन लोगों तक सीमित रहे जिन्हें इसकी आवश्यकता है — इसमें हमारे उप-ठेकेदार और हमारी प्रयोगशाला भी शामिल हैं, जहाँ वास्तव में जोखिम उत्पन्न होता है, न कि जहाँ किसी को उसका संदेह होता है।
हम यह भी स्पष्ट रूप से कहेंगे कि हम क्या नहीं कर सकते। हम अपने प्रकाशित कैटलॉग को गोपनीय नहीं मान सकते। कैटलॉग में पहले से छपा हुआ सामग्री सार्वजनिक है — कॉन्फ़िगरेशन सेट, इलेक्ट्रिकल पंक्तियां, रंग विकल्प और सामान्य तकनीकी विवरण — और ऐसा समझौता, जिसमें प्रकाशित सामग्री को गोपनीय मानने का निर्वेध हो, सप्लायर के बारे में कुछ बताता है, खरीदार के सुरक्षा के बारे में नहीं। वास्तव में संवेदनशील सामग्री वह हिस्सा है जो प्रकाशित नहीं होती, और समझौता उसी पर केंद्रित होना चाहिए।
हम ऐसा समझौता हस्ताक्षरित नहीं करेंगे जो किसी भी पक्ष को नियामकीय या संविदात्मक विवाद में बचाव योग्य रूप में उत्पाद का वर्णन करने से रोकता हो, और हम खरीदार की अपनी अनुपालन फ़ाइल के लिए आवश्यक दस्तावेज़ों को रोकने के लिए भी सहमत नहीं होंगे। ये दोनों अस्वीकृतियाँ जिद नहीं हैं; यह इस तथ्य की स्वीकृति हैं कि तीन महीनों के भीतर तोड़ी जाने वाली शर्त अधिकार को संविदा से आदत में स्थानांतरित कर देती है, और कार्यक्रम के बीच में इस पता लगाने वाला खरीदार उस शर्त से कहीं अधिक हार जाता है।
स्वामित्व का एक अन्य पहलू भी है, जिसे अक्सर गोपनीयता के साथ उलझा दिया जाता है। डिज़ाइन फ़ाइल गोपनीय हो सकती है और फिर भी आपकी हो सकती है। ड्राइंग संरक्षित रह सकती है और फिर भी आपकी संपत्ति हो सकती है। स्वामित्व पर चर्चा में चार वस्तुओं और उनके स्वामियों को विस्तार से समझाया गया है, क्योंकि यहां गलती करना महँगा पड़ता है और गोपनीयता संबंधी शर्त सही बनाने से इसका समाधान नहीं हो जाता। संबंधित सुरक्षा पर चर्चा एक ही मुद्दे के दूसरे पहलू को कवर करती है।
किसी भी समझौते पर प्रतिबद्ध होने से पहले व्यावहारिक जांच सूची छोटी है: क्या परिभाषा में केवल व्यावसायिक चर्चा के बजाय डिज़ाइन फ़ाइलें, फ़र्मवेयर और एप्लिकेशन सोर्स शामिल हैं; क्या अनुमत प्राप्तकर्ता और प्रतिद्वंद्वी को छूट वह है जो व्यवसाय वास्तव में चाहता है; क्या वापसी या विनाश की बाध्यता बताई गई है और क्या यह सलाहकारों के पास रखी प्रतियों तक लागू होती है; क्या अवशिष्ट पदार्थों से संबंधित शर्त है; और क्या अवधि उत्पाद की आयु से अधिक है। यदि आप अपना फ़ॉर्म भेजते हैं, या यह बताते हैं कि आप हमारा फ़ॉर्म पसंद करेंगे, तो हम यह बताने के लिए वापस संपर्क करेंगे कि हम क्या हस्ताक्षरित कर सकते हैं और उन बिंदुओं पर चर्चा करना चाहेंगे जिन पर हम बात करना चाहेंगे।
अंत में एक बात, क्योंकि खरीदार इसी के बारे में सबसे अंत में पूछते हैं और सबसे पहले पछताते हैं। गोपनीयता आपको उस सप्लायर से बचाती है जो आपके साथ प्रतिस्पर्धा करता है। यह उस वितरक के बारे में लगभग कुछ नहीं करती जो आपके और आपके प्रतिद्वंद्वी के उत्पाद बेचता है, और इस बात के लिए बिल्कुल कुछ नहीं करती कि दुकान की शेल्फ पर रखा तैयार उत्पाद सार्वजनिक होता है। जहां किसी श्रेणी का भेदभेदपूर्ण जीवनकाल छोटा और बिक्री का जीवनकाल लंबा होता है, वहां वाणिज्यिक जोखिम आमतौर पर डिज़ाइन में नहीं, चैनल में होता है, और समझौते को इसका स्पष्ट रूप से उल्लेख करना चाहिए, न कि इसका भ्रम पैदा करना।
इस अवलोकन का सप्लीमेंटेशन आपके सप्लायर का आकलन करने के तरीके पर भी लागू होता है। जो सप्लायर पहली बैठक में गोपनीयता पर चर्चा करने में अधिक समय लगाता है, वह आमतौर पर वही सप्लायर होता है जिससे पिछले खरीदार ने इस विषय पर खराब तरीके से पूछा था। इस बातचीत से लाभ हो सकता है, लेकिन यह गुणवत्ता का संकेत नहीं है। असली संकेत तब दिखाई देता है जब आप कुछ असुविधाजनक माँगते हैं: क्या प्रोवाइडर रजिस्टर मौजूद है, क्या प्रयोगशाला कवर है, क्या अवधि को अनुबंध की अवधि के बजाय उपयोग-सीमा के आधार पर तय किया गया था, और क्या अवशिष्ट पदार्थों से संबंधित खंड हटा दिया गया था या उसके पक्ष में तर्क दिया गया था। इस क्षेत्र में लाल झंडे शायद ही स्पष्ट होते हैं; वे मना करने के बजाय अस्पष्टता के रूप में सामने आते हैं।
इसके विपरीत पैटर्न को भी उल्लेखनीय कहा जाना चाहिए, क्योंकि इसकी लागत अधिक होती है। संकीर्ण समझौते पर यह कहकर कि बदलने की आवश्यकता कुछ नहीं है, सप्लायर ने या तो इसे पढ़ा नहीं है, या पढ़कर भी महत्वपूर्ण हिस्सों से बंधना नहीं चाहता। अकेले इसके आधार पर दूर जाना उचित नहीं है। इसके बजाय आपको अपना प्रारूप भेजना चाहिए, देखना चाहिए कि वे किस खंड में संशोधन करते हैं, और आश्वासन के बजाय उत्तर के आधार पर कार्यक्रम का आकलन करना चाहिए। इस तरीके में एक घंटा लगता है, और यह ड्यू डिलिजेंस प्रक्रिया का सबसे निदानात्मक घंटा होता है। संदर्भ जाँच की कितनी भी अधिक मात्रा हो, इसके मुकाबले यह छोटी सूची के लिए बेहतर आधार देता है।
यदि आप इसी प्रश्न के साथ यहाँ आए हैं, तो इससे अधिक सामान्य शुरुआती बिंदु स्वामित्व का प्रश्न है, क्योंकि अधिकांश कार्यक्रमों में गोपनीयता पर चर्चा इससे पहले शुरू हो जाती है कि टूलिंग या फर्मवेयर के स्वामी की पुष्टि की गई हो — और ऐसी सामग्री पर बिल्कुल सही तरीके से तैयार किया गया समझौता, जिसकी खरीदार के पास स्वामित्व नहीं है, किसी भी चीज़ की सुरक्षा के लिए बेहद खर्चीला तरीका है।
संबंधित पठन
अपना प्रारूप भेजें या बताएँ कि आप हमारा प्रारूप पसंद करेंगे; हम आपको बताएँगे कि हम क्या हस्ताक्षर कर सकते हैं।


