
Sekretess i ett ODM-program har en särskild form som allmän vägledning om sekretessavtal inte fångar, eftersom formen bestäms av vad som verkligen är känsligt inom den här produktkategorin. Det är inte en formel och inte ett recept. Det är industridesignen, firmware och applikationen, de kommersiella villkoren och certifieringsstatusen – och de fyra fungerar på olika sätt, på sätt som spelar roll.
Den praktiska konsekvensen är att ett avtal som utformats kring "all information som offentliggjorts i samband med programmet" tenderar att skydda de två första och lämna den tredje och den fjärde mycket utsatta, eller skydda den fjärde så grundligt att köparen inte kan upprätta sin egen överensstämmelsedokumentation. Båda utfallen är vanliga och båda kan undvikas vid utformningen genom kostnaden av ett enda samtal.
Vår publicerade status visar vad som står på spel från vår sida. Den publicerade anpassningsdokumentationen räknas per nivå i stället för att publiceras som en enda lista – sju poster i kameranivån, fem i ljudnivån, fem i sportnivån och två i barnnivån – och omfattar industridesignen och mjukvaran tillsammans, vilket med andra ord betyder att designen och mjukvaran utgör det kommersellt känsliga materialet. Frågan som är värd att ställa till en leverantör är vilka av de registrerade posterna ett avtal faktiskt skulle omfatta. De publicerade färgvalen är tre för V03 Pro och fyra för V06. När det gäller certifieringen förekommer ingen CE-, FCC- eller RoHS-text för vuxenmodellerna och inga certifikatnummer publiceras för dem, medan barnmodellerna saknar publicerad certifieringsstatus – vilket gör att dokumentpaketet samtidigt är känsligt och något som köparen inte kan sälja utan.
Så konfidentialitet vid ODM-utveckling är inte en fråga om att underteckna något. Det är en fråga om vilka av dessa fyra kategorier avtalet faktiskt omfattar och hur länge det varar efter att produkten har tagits i bruk.
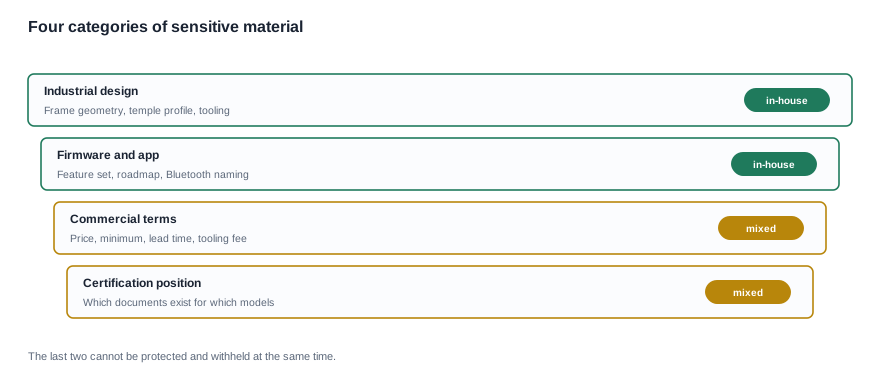
konfidentialitet vid ODM-utveckling: fyra kategorier som fungerar på olika sätt
1. Industridesignen. Ramgeometri, bågprofil, färgsättningar och formverktyg. Den här är i princip den mest uppenbart skyddsbara och i praktiken den mest uppenbart brytbara, eftersom designen måste ses av leverantören av formverktyg, lackeringslinjen, förpackningsleverantören och kvalitetsteamet. Ett avtal som endast binder de två undertecknande företagen slutar precis där informationen förflyttas, och informationen förflyttas ständigt.
2. Firmware och applikationen. Funktion-setet, produktvägen, funktionsbesluten och Bluetooth-namngivningen. Vår publicerade status är att vilka modeller som stöds, om bearbetningen sker på enheten eller i en tjänst, om en prenumeration krävs och var data lagras är alla Not published – vilket precis är skälet till att det är material som ett varumärke inte vill att en konkurrent ska ha. Kategorin har också längst livslängd, eftersom en firmware-gren fortsätter att generera känsliga detaljer långt efter att hårdvaruprogrammet har avslutats.
3. De kommersiella villkoren. Enhetspriser, minsta beställningsmängder, ledtider och kostnader för formverktyg. Allt är Not published från vår sida och bekräftas vid förfrågan, vilket är precis den typ av information som ett avtal finns för att täcka. Det här är den lättaste kategorin att skydda och den lättaste att läcka, eftersom informationen förmedlas muntligt i varje förhandling och ofta återges av köparens egen kommersiella avdelning till underleverantörer som inte omfattas av någon bindning.
4. Certifieringsstatusen. Vilka dokument som finns, för vilka modeller och på vilken modellista. Det här är ovanligt eftersom materialet både är känsligt och nödvändigt. En köpare kan inte importera, presentera eller försvara en produkt utan att se modellistan på dokumentet, så ett avtal som skyddar det här materialet utan att släppa det till köparen är en bestämmelse som bryts inom några veckor – och en bruten bestämmelse är sämre än ingen bestämmelse, eftersom den visar att avtalet kan sättas åt sidan.
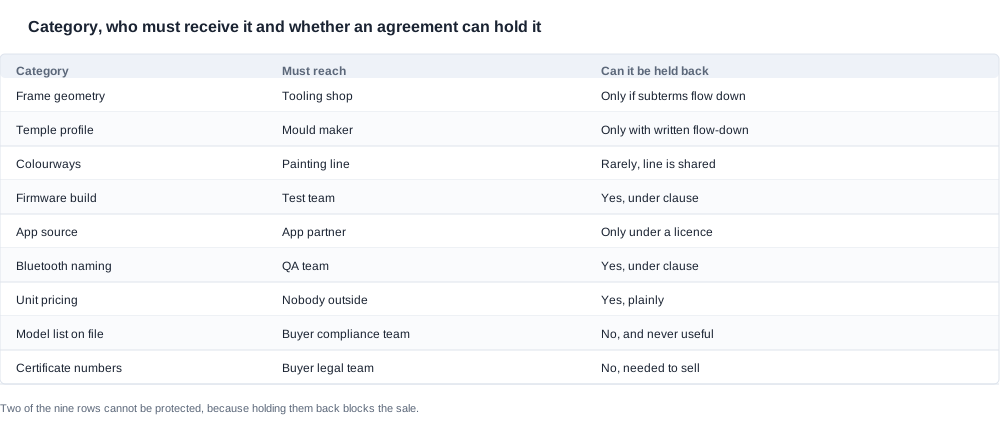
De två nedersta raderna i den tabellen är värda att uppehålla sig vid. En modellista på ett certifikat och själva certifikatnumren kan inte skyddas, eftersom hela syftet med dem är att köparen ska ha dem och visa dem. En erfaren köpare kommer inte att acceptera ett avtal som begränsar detta, medan en oerfaren ibland gör det och sedan upptäcker problemet vid tullklarering.
Det finns en ytterligare asymmetri inom denna kategori som allmänna riktlinjer för sekretess sällan tar upp, eftersom den uppstår av att produkten verkligen är ny. När ett varumärke vänder sig till en ODM med en ny industriell design beskriver det något som leverantören inte har sett tidigare, och den asymmetrin gynnar varumärket så länge designen förblir ny. När designspråket dyker upp i en konkurrenters katalog har leverantörens exponering förändrats fullständigt, eftersom leverantören nu har den tidigare versionen och köparen den senare.
Praktiskt innebär detta att det starkaste skyddet för en industriell design inom denna kategori inte alls är en sekretessklausul. Det är fart: ta fram till formgivningen, ta produkten till marknaden och acceptera att designen kommer att vara identifierbar inom ett eller två år. Klausuler bromsar inte processen, och en leverantör som påstår motsats saknar antingen erfarenhet eller föreslår något som inte kan levereras. Klausulen är ändå värd att underteckna — den täcker perioden mellan offentliggörandet och lanseringen, vilket precis är den period då ett konkurrerande varumärke kan beställa formgjutning från samma verkstad — men den bör presenteras för vad den är.
Den andra asymmetrin gäller applikationssidan och verkar i motsatt riktning. Fast programvara och applikationskällkod blir inte lika olika på samma sätt, eftersom koden förblir annorlunda även när den industriella designen har kopierats. Det är därför som den andra kategorin är den som bör skyddas mest rigoröst och längst, och det är också den kategori som oftast utelämnas i ett avtal som upprättats av en köpare som tänkte på produktens form snarare än på mjukvarans struktur.
Klausulen som avgör om ett avtal fungerar
Om du skulle granska en enda klausul i stället för hela dokumentet borde det vara klausulen om tillåtna mottagare och underleverantörer. Den avgör om avtalet har någon verkan på de platser där exponeringen faktiskt sker, och den är vanligtvis den kortaste paragrafen i dokumentet.
Om den omfattar personerna som behöver känna till informationen. Designen skickas till formgjutningsverkstaden. Den fasta programvaran skickas till testteamet. Förpackningsgrafiken skickas till tryckeriet. Provenheterna skickas till ett tredjepartslaboratorium. En modellista skickas till köparens juridiska avdelning. Alla dessa ligger utanför de två undertecknarna, och alla kommer att se materialet. Ett avtal som inte tar hänsyn till dem är ett avtal som bara omfattar en del av verkligheten.
Lösningen är en vidarebefordrad skyldighet: leverantören binder sina egna underleverantörer och laboratorier till sekretessvillkor som är lika stränga som de egna, och kan visa dokumentation för att detta har gjorts. Hur dokumentationen tas fram varierar — revisionsrätt, ett standardunderavtal eller en namngiven lista över godkända leverantörer — men prövningen är densamma. Du bör kunna fråga vilka leverantörer som finns med i listan och se samma lista som du hade behövt innan du bestämde dig.
Om definitionen är tillräckligt omfattande för att vara användbar. En snävt uppräknad definition skapar en diskussion om huruvida en viss uppgift omfattas, och den diskussionen uppstår i det värsta möjliga ögonblick. En bred definition med rimliga och standardmässiga undantag — redan känd, oberoende utvecklad, lagligen mottagen, offentlig utan något brott — fungerar bättre i praktiken än en exakt definition, eftersom exakthet leder till frågan "omfattas detta?" varje gång något flyttas.
Om giltighetstiden matchar produktens livslängd. En modell som stannar kvar i ett sortiment i fyra eller fem år genererar fortfarande känsligt material långt efter att ett tvåårigt avtal har gått ut. Designen finns fortfarande på formgjutningen. Den fasta programvarans utvecklingsgren utvidgas fortfarande. De kommersiella villkoren citeras fortfarande till en distributör som nu också förhandlar med någon annan. Sekretess som upphör när avtalet gör det lämnar den mest exponerade perioden helt utan skydd.
Om undantagen och resterna är acceptabla. De fyra standardundantagen är normala och bör lämnas orörda. En bestämmelse om restinformation, som tillåter användning av information som behålls i personalens minne utan stöd av dokument, innebär en betydande försvagning och bör vara en förhandlingsfråga snarare än något som accepteras utan diskussion. I en kategori där det känsliga materialet huvudsakligen gestaltas i designgeometri och mjukvarustruktur — de två saker som människor minns bäst — är en bestämmelse om restinformation nästan ett hål mitt i avtalet.
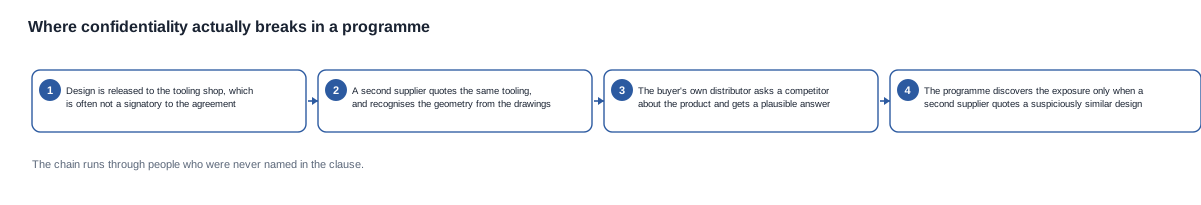
Det flödet är den vanliga felsekvensen, och det viktiga är att det helt och hållet sker hos parter som aldrig har omnämnts i någon bestämmelse. Upptäckten kommer vanligtvis sent — många program får veta att deras ritningar av formverktyg har spridits när en annan leverantör lämnar ett pris på en misstänkt liknande profil på en tillsats — och då är det svårt att bevisa det kommersiella skadestånget och omöjligt att bortse från det.
Exempel: designen som lämnade byggnaden
Ett program med en karakteristisk tillsatsprofil ingick ett tvåårigt sekretessavtal med en leverantör. Avtalet var kompetent formulerat, hade en bred definition, innehöll standardundantag och saknade bestämmelse om kvarvarande rättigheter. Det band de båda företagen.
Designen skickades till en formverktygsleverantör som hade godkänts via köparens egen upphandlingsprocess i stället för via leverantörens, och den nådde därför aldrig något omnämnande i avtalet. Formverktygsleverantören hade arbetat med en jämförbar konsumentprodukt för ett annat varumärke arton månader tidigare. När ett konkurrerande varumärke vände sig direkt till leverantören med önskemål om liknande geometriska former hade leverantören ingen skyldighet att tacka nej, och gjorde inte det.
Ingen i programmet gjorde något fel. Det är som gör exemplet lärorikt. Avtalet hade uppfyllts enligt sina egna villkor, leverantören hade följt det, och risken uppstod hos en part som avtalet aldrig hade förutsett. Köparens rättsmedel mot leverantören var svaga, eftersom leverantören inte skulle ha kunnat förhindra det som hände hos en part som den inte kontrollerade.
Den korrigerande åtgärden var strukturell och ointressant: programmet lade till en leverantörsregister i programfilen, där varje leverantör angavs tillsammans med den bestämmelse som band den och datumet då bestämmelsen undertecknades. Registret förhindrade inte något på egen hand. Det gjorde luckan synlig, och en synlig lucka åtgärdas på ett annat sätt än en osynlig.
Det finns en andra lärdom i samma ärende, som handlar om skyldigheten att återlämna och förstöra. När programmet avslutades fanns kopior av designen hos formverktygsleverantören, hos lackeringslinjen och hos ett kvalitetsteam som hade bytt roll. En skyldighet att förstöra omfattar dokument som en part innehar direkt; den når inte filer på en privat enhet, fotografier tagna i produktion eller ett CAD-bibliotek som ingen insåg var en kopia. Den skyldigheten är värd att formulera exakt snarare än ungefär, och värd att fråga hur den ska styrkas.
Det samma programmet upptäckte också, sex månader efter undertecknandet, att köparen hade delat designen internt med en marknadsföringsbyrå och en lokaliseringsleverantör utan att informera leverantören, och att leverantören hade delat en gren av fast programvara med en applikationspartner som köparen inte visste existerade. Inget av beteendena var illvilligt. Båda var vanligt kommersiellt beteende. Att det gick att överleva berodde på att ingen av parterna hade betett sig på ett sätt som avtalet tydligt förbjöd, vilket innebar att upptäckten inte kunde eskaleras som ett avtalsbrott utan fick lösas som en ändring av arbetssättet. Program som hanterar detta väl lägger till en intern sekretessbestämmelse i avtalet: namngivna interna funktioner får ta del av materialet och informeras skriftligen om vad de inte får göra med det.
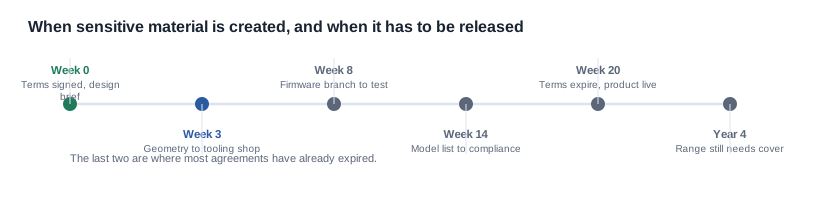
Det finns en tredje lärdom om ordningen, och den är den billigaste av de tre. Avtalet undertecknades i vecka noll, innan något existerade. När designens geometriska former skulle ritas upp hade parterna redan utvecklat arbetsvanor kring vem som fick se vad, och avtalet anpassades till dessa vanor snarare än till programmet. Om avtalet undertecknas senare — när designen finns, när leverantörslistan är verklig, när laboratoriet har anlitats — blir dokumentet kortare och mer specifikt och bättre stämmer med vad som faktiskt händer. Den vedertagna visdomen är att underteckna tidigt; i praktiken är resultatet inom denna kategori att tidig undertecknande tenderar att ge ett generellt dokument, och ett generellt dokument skyddar mycket lite.
Det är inte ett argument mot att underteckna tidigt. Det är ett argument för att underteckna tidigt och skriva leverantörsregistret senare, vilket är ett arbete på två sidor som tar en eftermiddag och ger avtalet något att hänvisa till.
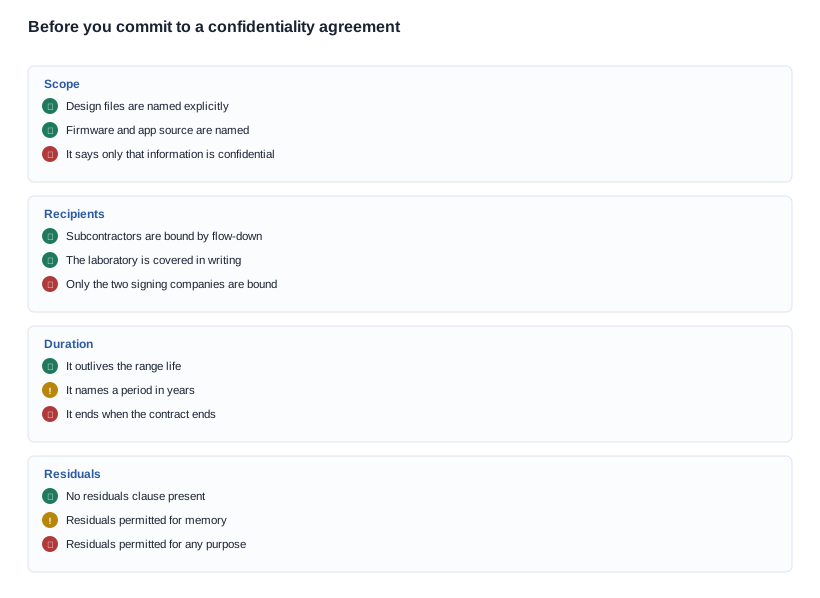
Checklistan ovan är avsiktligt kort, eftersom långa sekretesschecklistor fylls i en gång och sedan ignoreras. Fyra frågor per rubrik räcker för att fånga de formuleringar som faktiskt orsakar risk, och varje fråga kan besvaras genom att fråga i stället för att analysera.
När det gäller omfattning är den skarpaste formuleringen av frågan: ange artefakten, inte kategorin. ”Designfiler” är en kategori och leder till en diskussion. ”CAD-paketet, 3D-utskriftsfilerna och färgmasterfilerna för modell X” är en artefakt och leder inte till någon diskussion. När det gäller mottagare är den skarpaste formuleringen: lista alla parter utanför de två undertecknarna som kommer att hantera material, inklusive ert eget laboratorium och er egen förpackningsleverantör, och bekräfta att alla omfattas av sekretessen. När det gäller varaktighet är den skarpaste formuleringen: vilken förväntad livslängd har modellen i intervallet, och överstiger perioden den? När det gäller restposter är den skarpaste formuleringen: ta bort klausulen och se vad som händer – reaktionen är diagnostisk.
En due diligence-process som stannar vid ”vi har ett ömsesidigt NDA” har kontrollerat den enklaste posten och hoppat över de tre som avgör om processen fungerar. I praktiken är det snabbaste sättet att avgöra om en leverantör tar det här på allvar att skicka er egen blankett och läsa deras ändringsförslag. En leverantör som återlämnar den med en utvidgad definition, tillagda underleverantörer och förlängd giltighetstid ger er värdefull information om hur programmet kommer att drivas de närmaste två åren. En leverantör som återlämnar den oförändrad, utan kommentarer, ger er i stället en annan slags information.
Vad vi kan underteckna och vad vi inte kommer att underteckna
Vi kommer att underteckna ett avtal som omfattar ett definierat program och inrätta den interna process som håller informationen hos de personer som behöver den – inklusive våra underleverantörer och vårt laboratorium, vilket är där risken för spridning faktiskt uppstår, inte där någon förutsätter att den uppstår.
Vi kommer också tydligt säga till vad vi inte kan göra. Vi kan inte behandla vår publicerade katalog som konfidentiell. Det som redan trycks i katalogen är offentligt – konfigurationerna, de elektriska tabellerna, färgalternativen och de allmänna tekniska beskrivningarna – och ett avtal som kräver att vi behandlar publicerat material som hemligt säger något om leverantören snarare än om köparens skydd. Det verkligt känsliga materialet är det som inte publiceras, och ett avtal bör inriktas på det.
Vi kommer inte att underteckna ett avtal som hindrar någon av parterna från att beskriva produkten på ett sätt som kan försvarsas i en regulatorisk eller kontraktsmässig tvist, och vi kommer inte att åta oss att inte lämna ut dokument som köparen behöver för sin egen överensstämmelsemapp. De här två vägrandena är inte envishet; de bygger på insikten att en klausel som bryts inom tre månader för över bevisningsmakten från ett avtal till en vana, och en köpare som upptäcker detta mitt i programmet har förlorat mer än klauseln var värd.
Det finns också en fråga om ägande som ibland blandas ihop med sekretess. En designfil kan vara konfidentiell och ändå tillhöra er. En ritning kan vara skyddad och ändå vara er egendom. Diskussionen om ägande beskriver de fyra artefakterna och deras ägare, eftersom ett fel där blir dyrt och en korrekt sekretessklausel inte löser problemet. Den relaterade diskussionen om skydd behandlar den andra sidan av samma mynt.
Innan ni förbinder er till något avtal är den praktiska checklistan kort: anger definitionen designfiler, fast programvara och källkod för applikationer, inte bara affärsdiskussioner; är de tillåtna mottagarna och undantaget för konkurrenter vad verksamheten faktiskt avser; anges skyldigheten att återlämna eller förstöra material, och omfattar den kopior som innehas av rådgivare; finns det en klausul om restposter; och överstiger giltighetstiden produktens livslängd? Om ni skickar er blankett, eller berättar om ni hellre vill ha vår, återkommer vi med vad vi kan underteckna och de punkter vi skulle vilja diskutera.
En avslutande punkt, eftersom det är den som köpare frågar om sist och ångrar först. Sekretess skyddar er från en leverantör som konkurrerar med er. Den gör nästan ingenting för en distributör som säljer både er produkt och er konkurrents, och den gör ingenting alls åt att en färdig produkt i en butikshylla är offentlig. När en produktkategori har kort differentieringslivslängd men lång försäljningslivslängd ligger den kommersiella risken vanligtvis i distributionsledet snarare än i designen, och avtalet bör vara ärligt om det i stället för att låtsas vara annorlunda.
Den iakttagelsen har en följd för hur du bedömer leverantörer. En leverantör som ägnar det första mötet åt att diskutera sekretess har vanligen blivit ifrågasatt på området av en tidigare köpare. Samtalet är värt att ha, men är inte en kvalitetssignal. Signalen är vad som händer när du begär något obekvämt: om leverantörsregistret finns, om laboratoriet omfattas, om hållbarhetstiden har bestäms utifrån produktens livslängd i stället för avtalets löptid, och om bestämmelsen om restprodukter har tagits bort eller försvars. Varningssignaler inom detta område är sällan uppenbara och visar sig som vaghet snarare än avslag.
Det motsatta mönstret är värt att benämna eftersom det är dyrare. En leverantör som svarar på en snäv avtalsmall med att ingenting behöver ändras har antingen inte läst den eller har läst den och inte avser att bindas av de delar som spelar roll. Inget av det är i sig skäl att avsluta. Det är däremot ett skäl att skicka din egen mall, observera vilka bestämmelser leverantören markerar för ändring och bedöma programmet utifrån svaret i stället för försäkringarna. Den metoden tar en timme, är den mest diagnostiska timmen i en due diligence-process och ger en bättre grund för enlista än någon mängd referenskontroller.
Om det inte är ägandefrågan du kom hit med, är den vanligare utgångspunkten i stället frågan om ägande, eftersom sekretess i de flesta program diskuteras innan någon har fastställt vem som äger formverktygen eller den inbäddade programvaran – och ett avtal som är perfekt formulerat för material som köparen inte äger är en mycket dyr metod att skydda ingenting.
Relaterad läsning
Skicka din mall eller berätta om du hellre vill använda vår, så återkommer vi med vad vi kan underteckna.


