
Poufność w programie ODM ma określony kształt, którego nie oddaje ogólne wytyczne dotyczące umów o poufności, ponieważ jej zakres wynika z tego, co jest rzeczywiście wrażliwe w tej kategorii produktowej. Nie jest to formuła ani receptura. Chodzi o projekt przemysłowy, oprogramowanie sprzętowe i aplikację, warunki handlowe oraz status certyfikacji — a te cztery elementy zachowują się wzajemnie inaczej w sposób, który ma znaczenie.
Praktyczną konsekwencją jest to, że umowa opracowana wokół „wszystkich informacji ujawnionych w związku z programem” zwykle chroni pierwsze dwie kategorie, pozostawiając trzecią i czwartą słabo zabezpieczoną, albo chroni czwartą tak dokładnie, że nabywca nie może prowadzić własnej dokumentacji zgodności z przepisami. Oba scenariusze są częste i można ich uniknąć już na etapie sporządzania umowy, kosztem jednej rozmowy.
Opublikowane przez nas stanowisko pokazuje, o co chodzi po naszej stronie. Opublikowany rejestr dostosowań jest liczony według tierów, a nie publikowany jako jedna lista — siedem pozycji w tierze kamer, pięć w tierze dźwięku, pięć w tierze sportowym, dwie w tierze dla dzieci — i obejmuje projekt przemysłowy oraz oprogramowanie, czyli materiały stanowiące informacje handlowo poufne. Pytanie warte zadania dostawcy brzmi: które z odnotowanych pozycji faktycznie obejmowałaby umowa. Opublikowane warianty kolorystyczne to trzy dla V03 Pro i cztery dla V06. Jeśli chodzi o certyfikację, dla modeli dla dorosłych nie opublikowano tekstów CE, FCC ani RoHS ani numerów certyfikatów, natomiast dla modeli dla dzieci brak opublikowanego statusu certyfikacji — przez co ten zestaw dokumentów jest jednocześnie poufny i niezbędny do sprzedaży przez nabywcę.
Zatem poufność rozwoju ODM nie jest kwestią podpisania jakiegoś dokumentu. Jest kwestią tego, które z tych czterech kategorii faktycznie obejmuje umowa i jak długo obowiązuje po wprowadzeniu produktu na rynek.
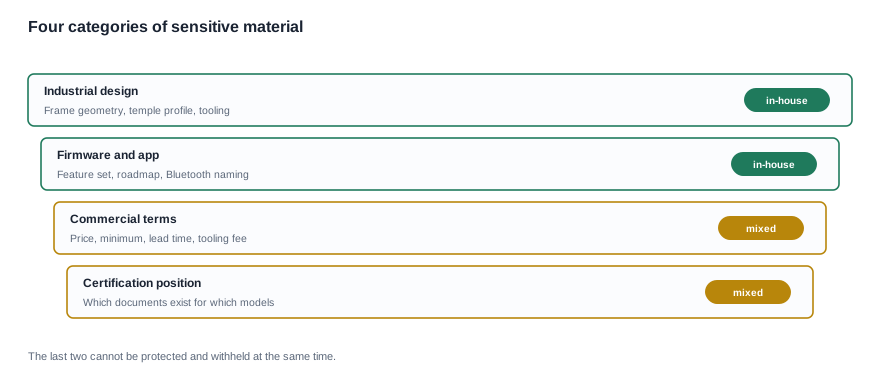
Poufność rozwoju ODM: cztery kategorie, które zachowują się inaczej
1. Projekt przemysłowy. Geometria oprawki, profil ramion, warianty kolorystyczne, narzędzia. To najprostsza do ochrony zasadniczo i najprostsza do naruszenia w praktyce kategoria, ponieważ projekt musi być widoczny dla dostawcy narzędzi, linii lakierniczej, dostawcy opakowań i zespołu jakości. Umowa wiążąca wyłącznie dwie firmy podpisujące kończy się dokładnie tam, gdzie przenikają informacje — a informacje przenikają stale.
2. Oprogramowanie sprzętowe i aplikacja. Zestaw funkcji, plan rozwoju, decyzje dotyczące funkcji, nazewnictwo Bluetooth. Nasze opublikowane stanowisko wskazuje, że wszystkie poniższe informacje nie są publikowane: które modele są obsługiwane, czy przetwarzanie odbywa się na urządzeniu czy w usłudze, czy wymagana jest subskrypcja oraz gdzie przechowywane są dane — co właśnie wyjaśnia, dlaczego jest to materiał, którego marka nie chciałaby przekazać konkurencji. Jest to również kategoria o najdłuższym cyklu życia, ponieważ gałąź oprogramowania sprzętowego przez długi czas po zakończeniu programu sprzętowego generuje szczegóły poufne.
3. Warunki handlowe. Ceny jednostkowe, minimalne wielkości zamówień, terminy realizacji, opłaty za narzędzia. Wszystkie te informacje nie są publikowane po naszej stronie i są potwierdzane indywidualnie na zapytanie — a dokładnie tego rodzaju informacje umowa ma chronić. Jest to najłatwiejsza do ochrony i najłatwiejsza do wycieknięcia kategoria, ponieważ jest przekazywana ustnie podczas każdych negocjacji, a nabywcy często powtarzają ją własnemu zespołowi handlowemu podwykonawcom, którzy nie są związani żadnymi zobowiązaniami.
4. Status certyfikacji. Jakie dokumenty istnieją, dla których modeli i na której liście modeli. Jest to nietypowa kategoria, ponieważ jest jednocześnie poufna i niezbędna. Nabywca nie może zaimportować, wprowadzić do oferty ani bronić produktu bez zobaczenia listy modeli w dokumentach, dlatego umoda, która chroni ten materiał, ale nie udostępnia go nabywcy, zostanie naruszona w ciągu kilku tygodni — a naruszona klauzula jest gorsza niż brak klauzuli, ponieważ dowodzi, że umowę można odrzucić.
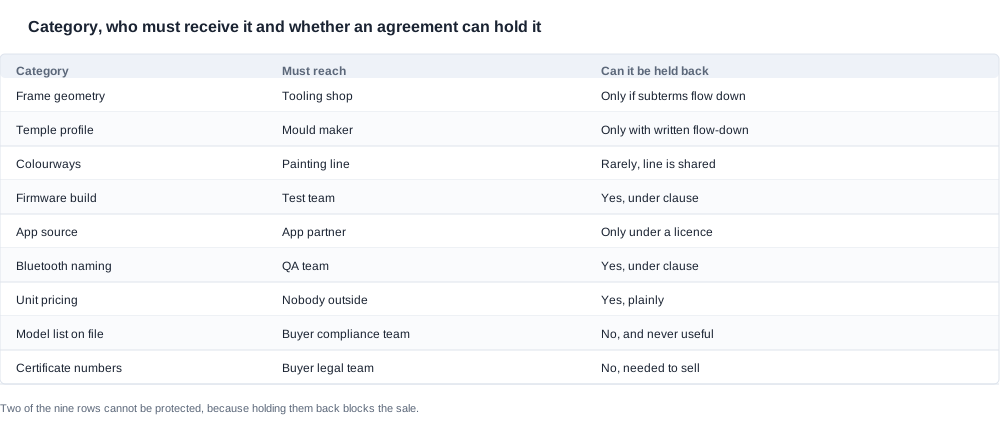
Warto zwrócić szczególną uwagę na dwa ostatnie wiersze tabeli. Listy modeli w certyfikatach i same numery certyfikatów nie mogą być chronione, ponieważ ich celem jest właśnie to, aby nabywca je posiadał i przedstawiał. Doświadczony nabywca nie zaakceptuje umowy ograniczającej te kwestie, niedoświadczony czasami ją akceptuje, a następnie odkrywa problem podczas odprawy celnej.
W tej kategorii występuje kolejna asymetria, której ogólne wytyczne dotyczące poufności niemal nigdy nie uwzględniają, ponieważ wynika ona z faktu, że produkt jest rzeczywiście nowatorski. Marka zwracająca się do ODM z zupełnie nowym wzorem przemysłowym opisuje coś, czego dostawca wcześniej nie widział, a ta asymetria działa na korzyść marki przez mniej więcej tak długo, jak długo wzór pozostaje nowatorski. Gdy język projektowy pojawia się w katalogu konkurenta, sytuacja dostawcy zmienia się całkowicie, ponieważ dostawca ma wcześniejszą wersję, a kupujący — późniejszą.
W praktyce oznacza to, że najskuteczniejszą ochroną wzoru przemysłowego w tej kategorii nie jest w ogóle klauzula o poufności. Jest nią szybkość: jak najszybciej uruchomić produkcję narzędzi, jak najszybciej wejść na rynek i zaakceptować, że wzór będzie można zidentyfikować w ciągu roku lub dwóch. Klauzule nie opóźniają tego procesu, a dostawca, który sugeruje co innego, jest albo niedoświadczony, albo proponuje coś, czego nie jest w stanie zrealizować. Klauzulę nadal warto podpisać — obejmuje ona okres między ujawnieniem a premierą, czyli dokładnie okres, w którym konkurencyjna marka może zlecić wykonanie narzędzi w tej samej pracowni — ale należy przedstawić ją zgodnie z jej rzeczywistym przeznaczeniem.
Druga asymetria dotyczy oprogramowania i działa w przeciwnym kierunku. Kod oprogramowania sprzętowego i aplikacji nie staje się mniej nowatorski w ten sam sposób, ponieważ pozostaje odmienny nawet po skopiowaniu wzoru przemysłowego. To sprawia, że druga kategoria jest tą, którą warto chronić najbardziej rygorystycznie i najdłużej, a jednocześnie jest najczęściej pomijana w umowie sporządzonej przez kupującego, który myślał o kształcie produktu, a nie o strukturze oprogramowania.
Klauzula decydująca o skuteczności umowy
Jeśli można poddać kontroli tylko jedną klauzulę zamiast całego dokumentu, powinna to być klauzula dotycząca dozwolonych odbiorców i podzleconych wykonawców. Decyduje ona, czy umowa ma jakiekolwiek znaczenie w miejscach, w których faktycznie dochodzi do ujawnienia informacji, a zwykle jest najkrótszym akapitem w dokumencie.
Czy obejmuje osoby, które muszą znać informacje. Wzór trafia do pracowni narzędziowej. Oprogramowanie sprzętowe trafia do zespołu testowego. Projekt opakowania trafia do drukarni. Próbki trafiają do zewnętrznego laboratorium. Lista modeli trafia do działu prawnego kupującego. Każda z tych stron jest podmiotem zewnętrznym wobec dwóch sygnatariuszy, a każda z nich to osoba, która zobaczy materiały. Umowa, która nie uwzględnia tych podmiotów, obejmuje jedynie część rzeczywistości.
Rozwiązaniem jest obowiązek przeniesienia na podwykonawców: dostawca zobowiązuje własnych podwykonawców i laboratoria do zachowania warunków poufności nie słabszych niż jego własne i może wykazać, że to zrobił. Sposób przedstawienia takich dowodów jest różny — prawo do kontroli, standardowy formularz warunków podzlecenia, nazwane wykaz zatwierdzonych dostawców — ale kryterium pozostaje takie samo. Powinno być możliwe zapytanie, którzy dostawcy znajdują się na liście, i zobaczenie tej samej listy, którą trzeba było mieć przed zobowiązaniem się.
Czy definicja jest wystarczająco szeroka, aby była użyteczna. Wąsko wymieniona definicja prowadzi do sporów o to, czy dany element podlega ochronie, a spory te pojawiają się w najmniej odpowiednim momencie. Szersza definicja z rozsądnymi i standardowymi wyłączeniami — informacje już znane, opracowane niezależnie, otrzymane zgodnie z prawem lub upublicznione bez naruszenia umowy — jest w praktyce bardziej użyteczna niż precyzyjna, ponieważ precyzja prowadzi do pytania „czy to mieści się w zakresie?” za każdym razem, gdy jakikolwiek materiał zostaje przekazany.
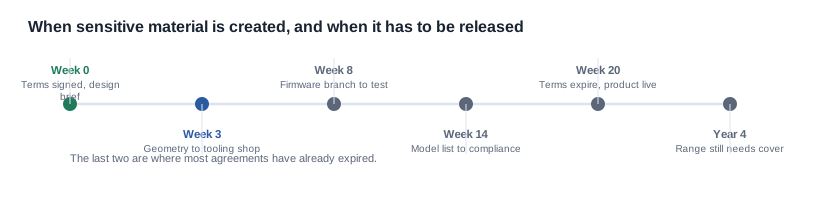
Czy okres obowiązywania odpowiada cyklowi życia produktu. Model pozostający w gamie przez cztery lub pięć lat przez długi czas po wygaśnięciu dwuletniej umowy generuje kolejne wrażliwe materiały. Wzór nadal znajduje się na narzędziach. Gałąź oprogramowania sprzętowego nadal jest rozwijana. Warunki handlowe są nadal przedstawiane dystrybutorowi, który w międzyczasie rozmawia również z kimś innym. Poufność wygasająca wraz z umową pozostawia najbardziej narażony okres całkowicie bez ochrony.
Czy wyłączenia i klauzula o szczątkowych informacjach są akceptowalne. Cztery standardowe wyłączenia są typowe i należy je pozostawić bez zmian. Klauzula o szczątkowych informacjach, zezwalająca na wykorzystanie wiedzy zachowanej w pamięci pracowników bez pomocy materiałów, istotnie osłabia ochronę i powinna być przedmiotem negocjacji, a nie bezwarunkowego zaakceptowania. W kategorii, w której wrażliwe materiały są w dużej mierze ucieleśnione w geometrii wzoru i strukturze oprogramowania — dwóch rzeczach, które ludzie zapamiętują najwyraźniej — klauzula o szczątkowych informacjach jest niemal jak dziura w środku umowy.
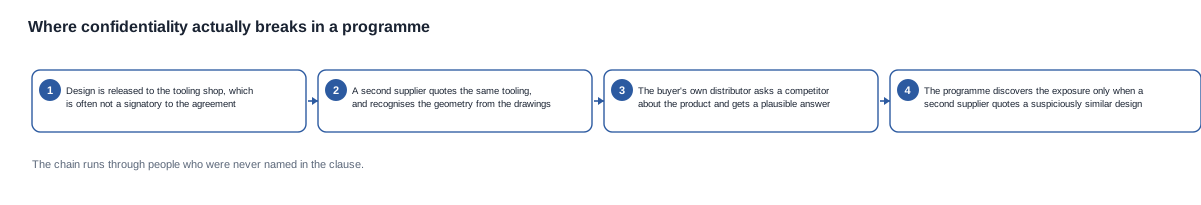
Ten przepływ to typowa sekwencja porażek, a najważniejsze jest to, że przebiega wyłącznie przez podmioty, których nigdy nie wskazano w żadnej klauzuli. Odkrycie zwykle następuje późno — kiedy drugi dostawca podaje podejrzanie podobny profil wspornika, wiele programów dowiaduje się, że ich rysunki narzędziowe „wyprawiły się” — a do tego czasu trudno jest udowodnić szkody handlowe, jednocześnie nie sposób ich zignorować.
Przykład: projekt, który opuścił firmę
Program z charakterystycznym profilem wspornika podpisał z jednym dostawcą dwuletnią umowę o poufności. Umowa była kompetentnie sporządzona, szeroko zdefiniowana, zawierała standardowe wyłączenia i nie przewidywała klauzuli o prawach do wykorzystania know-how. Wiązała obie spółki.
Projekt trafił do zakładu produkującego narzędzia, który został zatwierdzony w ramach własnego procesu zakupowego nabywcy, a nie dostawcy, dlatego nigdy nie wskazano go w umowie. Zakład pracował wcześniej nad porównywalnym produktem konsumenckim dla innej marki, osiemnaście miesięcy wcześniej. Kiedy konkurencyjna marka zwróciła się do zakładu bezpośrednio w sprawie podobnej geometrii, zakład nie miał obowiązku odmówić i nie odmówił.
Nikt w programie nie postąpił niewłaściwie. To właśnie czyni ten przypadek pouczającym. Umowa została wykonana zgodnie ze swoimi postanowieniami, dostawca przestrzegał jej wymogów, a ryzyko wynikało ze strony, której umowa nigdy nie przewidywała. Środki zaradcze nabywcy wobec dostawcy były słabe, ponieważ dostawca nie mógł zapobiec zdarzeniu u podmiotu, nad którym nie miał kontroli.
Działanie naprawcze miało charakter strukturalny i pozbawiony efektowności: program dodał do dokumentacji programu rejestr dostawców, w którym każdego z nich wpisano obok klauzuli go wiążącej oraz daty podpisania tej klauzuli. Sam rejestr niczego nie zapobiegał. Uwidacniał lukę, a widoczną lukę zamyka się w sposób, w jaki nie zamyka się niewidocznej.
W tym samym przypadku tkwi druga lekcja, dotycząca obowiązku zwrotu i zniszczenia materiałów. Po zakończeniu programu kopie projektu znajdowały się w zakładzie narzędziowym, na linii lakierniczej oraz u zespołu jakości, który zmienił role. Obowiązek zniszczenia obejmuje dokumenty, które dana strona posiada bezpośrednio; nie obejmuje plików na dysku prywatnym, zdjęć wykonanych hali produkcyjnej ani biblioteki CAD, której nikt nie zauważył jako kopii. Warto precyzyjnie, a nie w przybliżeniu, określić ten obowiązek, a także ustalić, w jaki sposób zostanie udokumentowany.
Ten sam program po sześciu miesiącach od podpisania odkrył również, że nabywca udostępnił projekt wewnętrznie agencji marketingowej i dostawcy usług lokalizacyjnych, nie informując dostawcy, natomiast dostawca udostępnił gałąź oprogramowania partnerowi aplikacyjnemu, o którym nabywca nie wiedział. Żadne z tych działań nie było złośliwe. Oba były zwykłym postępowaniem handlowym. To, że udało się zachować dobre relacje, wynikało z faktu, że żadna ze stron nie postąpiła w sposób wyraźnie zabroniony przez umowę, więc odkrycia nie można było potraktować jako naruszenia i trzeba było je rozwiązać przez zmianę praktyki. Programy, które dobrze to zarządzają, dodają do umowy punkt dotyczący ujawniania wewnętrznego: wskazane funkcje wewnętrzne mogą otrzymać materiały, a otrzymują pisemną informację, czego nie wolno z nimi robić.
Trzecia lekcja dotyczy kolejności podpisania i jest najtańsza ze wszystkich trzech. Umowę podpisano w zerowym tygodniu, zanim powstało cokolwiek. Kiedy rysowano geometrię projektu, obie strony wykształciły już zwyczaje dotyczące tego, kto i co widział, więc umowę dostosowano do tych zwyczajów, a nie do programu. Późniejsze podpisanie — po powstaniu projektu, po opracowaniu rzeczywistej listy dostawców i po angażowaniu laboratorium — pozwala stworzyć krótszy, bardziej szczegółowy dokument odpowiadający rzeczywistości. Powszechnie uważa się, że należy podpisać wcześnie; w praktyce w tej kategorii wczesne podpisanie często prowadzi do powstania ogólnikowego dokumentu, który niewiele chroni.
Nie jest to argument przeciwko wczesnemu podpisaniu. Jest to argument za wczesnym podpisaniem i późniejszym sporządzeniem rejestru dostawców — dwustronicowego ćwiczenia, które zajmuje popołudnie i daje umowie coś, do czego może się odwoływać.
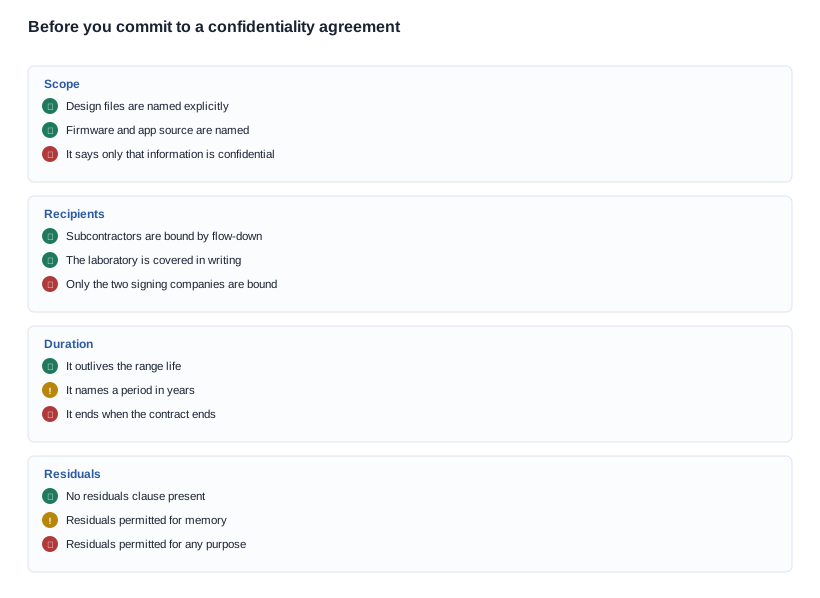
Powyższa lista kontrolna jest celowo krótka, ponieważ długie listy kontrolne dotyczące poufności są wypełniane raz, a następnie ignorowane. Cztery pytania do każdego nagłówka wystarczą, aby wychwycić błędy redakcyjne, które faktycznie powodują ryzyko, a na każde z nich można odpowiedzieć, zadając pytanie, zamiast przeprowadzając analizę.
Jeśli chodzi o zakres, najprecyzyjniejsza wersja pytania brzmi: nazwij konkretny dokument, a nie kategorię. „Pliki projektowe” to kategoria, która rodzi spór. „Pakiet CAD, pliki do druku 3D oraz pliki wzornika kolorów dla modelu X” to konkretny dokument, który nie rodzi żadnego sporu. Jeśli chodzi o odbiorców, najprecyzyjniejsza wersja brzmi: wskaż każdą stronę spoza dwóch sygnatariuszy, która będzie miała dostęp do materiałów, w tym własne laboratorium i własnego drukownię opakowań, oraz potwierdź, że każda z nich jest objęta zobowiązaniem. Jeśli chodzi o okres obowiązywania, najprecyzyjniejsza wersja brzmi: jaki jest oczekiwany cykl życia modelu w danym przedziale i czy okres obowiązywania go przekracza? Jeśli chodzi o resztki informacji, najprecyzyjniejsza wersja brzmi: usuń klauzulę i sprawdź, co się stanie — reakcja będzie diagnostyczna.
Procedura due diligence, która kończy się na stwierdzeniu „mamy wzajemną umowę poufności”, sprawdziła najłatwiejszą kwestię i pominęła trzy, które decydują, czy w ogóle zadziała. W praktyce najszybszym sposobem sprawdzenia, czy dostawca podchodzi do tego poważnie, jest wysłanie własnego wzoru umowy i sprawdzenie, jakie poprawki wprowadzi. Dostawca, który zwróci formularz z rozszerzoną definicją, dodanymi podwykonawcami i wydłużonym okresem obowiązywania, przekazuje Ci coś użytecznego o tym, jak program będzie prowadzony przez następne dwa lata. Dostawca, który zwróci formularz bez zmian i bez komentarza, przekazuje coś zupełnie innego.
Co możemy podpisać, a czego nie podpiszemy
Podpiszemy umowę obejmującą określony program oraz wdrożymy proces wewnętrzny, który ogranicza dostęp do informacji wyłącznie do osób, które jej potrzebują — w tym naszych podwykonawców i naszego laboratorium, gdzie faktycznie dochodzi do ujawnienia informacji, a nie tam, gdzie ktokolwiek podejrzewa, że może ona wystąpić.
Powiedzemy też wprost, czego nie możemy zrobić. Nie możemy traktować opublikowanego katalogu jako poufnego. To, co katalog już prezentuje, jest jawne — zestaw konfiguracji, parametry elektryczne, dostępne kolory, ogólne opisy technologii — a umowa wymagająca od nas traktowania opublikowanych materiałów jako tajnych mówi więcej o dostawcy niż o ochronie kupującego. Naprawdę poufne są materiały, które nie zostały opublikowane, i umowa powinna być ukierunkowana właśnie na nie.
Nie podpiszemy umowy uniemożliwiającej którejkolwiek ze stron opisywania produktu w sposób możliwy do obrony w sporze regulacyjnym lub umownym. Nie zgodzimy się również na wstrzymywanie dokumentów potrzebnych kupującemu do jego własnej dokumentacji dotyczącej zgodności z przepisami. Te dwie odmowy nie wynikają z uporu; odzwierciedlają świadomość, że klauzula łamana w ciągu trzech miesięcy przenosi władzę z umowy na przyzwyczajenie, a kupujący, który odkryje to w trakcie programu, traci więcej, niż warta była ta klauzula.
Istnieje też kwestia własności, którą myli się z poufnością. Plik projektowy może być poufny i nadal należeć do Ciebie. Rysunek może być chroniony i nadal stanowić Twoją własność. Omówienie własności przedstawia cztery rodzaje dokumentów i ich właścicieli, ponieważ pomyłka w tym zakresie jest kosztowna, a poprawna klauzula poufności jej nie naprawi. Powiązane omówienie ochrony obejmuje drugą stronę tego samego zagadnienia.
Przed podpisaniem jakiejkolwiek umowy praktyczna lista kontrolna jest krótka: czy definicja obejmuje pliki projektowe, oprogramowanie sprzętowe i kod źródłowy aplikacji, a nie wyłącznie rozmowy biznesowe; czy dozwoleni odbiorcy i wyłączenie dla konkurencji odpowiadają rzeczywistym zamiarom biznesowym; czy określono obowiązek zwrotu lub zniszczenia materiałów oraz czy obejmuje on kopie przechowywane przez doradców; czy istnieje klauzula dotycząca resztkowych informacji; i czy okres obowiązywania jest dłuższy niż cykl życia produktu. Jeśli wyślesz nam swój formularz lub powiesz, czy wolisz nasz, odpowiemy, co możemy podpisać oraz które kwestie chcielibyśmy omówić.
Na koniec jedna uwaga, ponieważ jest to ta, o którą kupujący pytają na końcu i żałują najszybciej. Poufność chroni Cię przed dostawcą, który konkuruje z Tobą. Niewiele robi w przypadku dystrybutora sprzedającego zarówno Twój produkt, jak i produkt Twojego konkurenta, a zupełnie nic nie robi w odniesieniu do faktu, że gotowy produkt na półce sklepowej jest jawny. Jeśli kategoria ma krótki cykl życia zróżnicowania, ale długi cykl sprzedaży, ekspozycja biznesowa zwykle występuje w kanale sprzedaży, a nie w projekcie. Umowa powinna uczciwie to odzwierciedlać, zamiast udawać inaczej.
Ta obserwacja ma swoje konsekwencje w sposobie oceny dostawców. Dostawca, który poświęca pierwsze spotkanie na omawianie poufności, zwykle jest dostawcą, którego poprzedni nabywca źle zadał pytania na ten temat. Rozmowa jest wartościowa, ale nie stanowi sygnału jakości. Sygnałem jest to, co dzieje się, gdy prosisz o coś niewygodnego: czy istnieje rejestr dostawców, czy laboratorium jest objęte ochroną, czy okres obowiązywania ustalono na podstawie okresu użytkowania, a nie trwania umowy, czy klauzulę dotyczącą pozostałości usunięto, czy też broniono jej przed zmianą. Czerwone flagi w tej obszarze rzadko są oczywiste — objawiają się jako niejasności, a nie odmowy.
Warto nazwać także wzorce przeciwny, ponieważ wiąże się on z większymi kosztami. Dostawca, który w odpowiedzi na wąską umowę twierdzi, że nie ma potrzeby niczego zmieniać, albo jej nie przeczytał, albo przeczytał i nie zamierza być związany jej najważniejszymi postanowieniami. Samo to nie jest powodem do odejścia. Jest to powód, aby wysłać własny wzór umowy, sprawdzić, którą klauzulę dostawca oznaczy do zmiany, i oceniać program na podstawie odpowiedzi, a nie zapewnień. Takie podejście zajmuje godzinę, jest to najbardziej diagnostyczna godzina w procesie due diligence i zapewnia lepszą podstawę do przygotowania krótkiej listy niż jakakolwiek liczba sprawdzeń referencyjnych.
Jeśli nie o to chodziło w pytaniu, które Cię tutaj przywiodło, częstszym punktem wyjścia jest kwestia własności, ponieważ w większości programów poufność omawia się, zanim ktokolwiek ustali, kto jest właścicielem oprzyrządowania lub oprogramowania — a umowa perfekcyjnie skonstruowana w odniesieniu do materiałów, których nabywca nie posiada, jest bardzo kosztownym sposobem ochrony rzeczy, które nie wymagają ochrony.
Powiązane lektury
Wyślij nam swój wzór lub napisz, czy wolisz nasz, a my wrócimy z informacją, co możemy podpisać.


