
La confidencialidad en un programa ODM tiene una forma específica que las directrices generales sobre acuerdos de no divulgación no conseguem reflejar, porque esa forma depende de qué es realmente sensible en esta categoría de producto. No se trata de una fórmula ni de una receta. Es el diseño industrial, el firmware y la aplicación, las condiciones comerciales y la situación de certificación; y estos cuatro elementos se comportan de maneras diferentes entre sí, en aspectos que importan.
La consecuencia práctica es que un acuerdo redactado en torno a «toda información revelada en relación con el programa» tiende a proteger los dos primeros elementos y dejar el tercero y el cuartotypography badly exposed, o protege el cuarto de forma tan exhaustiva que el comprador no puede gestionar su propio expediente de cumplimiento. Ambos resultados son habituales y pueden evitarse durante la redacción con el coste de una conversación.
Nuestra posición publicada muestra qué está en juego por nuestra parte. El registro publicado de personalización se contabiliza por niveles, en lugar de publicarse como una única lista: siete entradas en el nivel de cámara, cinco en el nivel de audio, cinco en el nivel deportivo, dos en el infantil; además, abarca conjuntamente el diseño industrial y el software, es decir, el diseño y el software constituyen el material comercialmente sensible. La pregunta que merece la pena plantear a un proveedor es a cuál de esas entradas registradas alcanzaría realmente un acuerdo. Las opciones de color publicadas son tres para el V03 Pro y cuatro para el V06. En cuanto a la certificación, no aparece texto de CE, FCC o RoHS para los modelos adultos ni se publica ningún número de certificado para ellos, mientras que los modelos infantiles carecen de una situación de certificación publicada a nuestro alcance; lo que hace que ese conjunto de documentos sea simultáneamente sensible e imprescindible para que el comprador pueda vender el producto.
Por tanto, la confidencialidad en el desarrollo ODM no es una cuestión de firmar un documento. Es una cuestión de determinar a cuál de estas cuatro categorías alcanza realmente el acuerdo y cuánto tiempo dura su protección después de que el producto ya está en el mercado.
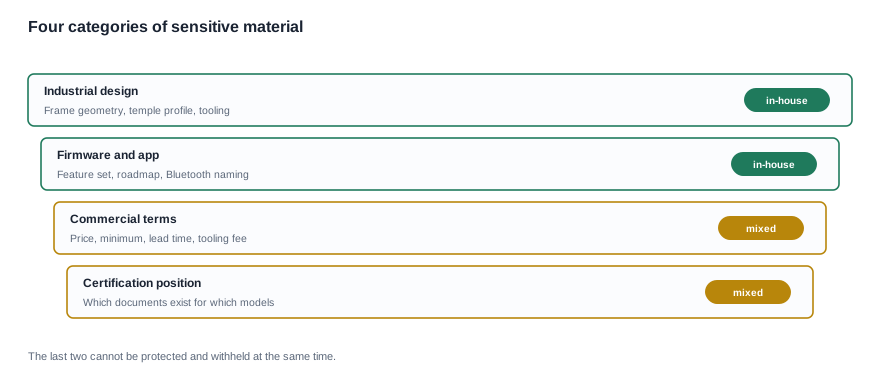
Confidencialidad en el desarrollo ODM: cuatro categorías que se comportan de manera diferente
1. El diseño industrial. Geometría del marco, perfil de las patillas, combinaciones de colores, moldes. En principio, es el elemento más fácil de proteger y, en la práctica, el que más fácilmente se incumple, porque el diseño tiene que ser visto por el proveedor de moldes, la línea de pintura, el proveedor de embalaje y el equipo de calidad. Un acuerdo que vincule únicamente a las dos empresas firmantes termina exactamente donde se mueve la información, y la información se mueve constantemente.
2. El firmware y la aplicación. El conjunto de funciones, la hoja de ruta, las decisiones sobre funciones y la nomenclatura de Bluetooth. Nuestra posición publicada es que los modelos compatibles, si el procesamiento se realiza en el dispositivo o en un servicio, si se requiere una suscripción y dónde se almacenan los datos no se publican; precisamente por eso, este es el material que una marca no querría que estuviera en manos de un competidor. Esta categoría también es la de mayor vigencia, porque una rama de firmware sigue generando información sensible mucho después de que el programa de hardware haya concluido.
3. Las condiciones comerciales. Precios unitarios, cantidades mínimas de pedido, plazos de entrega y costes de molde. Todos ellos no se publican por nuestra parte y se confirman caso por caso, que es exactamente el tipo de información que un acuerdo sirve para cubrir. Es la categoría más fácil de proteger y la que más fácilmente se filtra, porque se transmite verbalmente en cada negociación y el propio equipo comercial del comprador la repite con frecuencia a subcontratistas que no están vinculados por nada.
4. La situación de certificación. Qué documentos existen, para qué modelos y en qué lista de modelos. Esto es inusual porque es a la vez sensible y necesario. Un comprador no puede importar, publicar ni defender un producto sin ver la lista de modelos que figura en el documento; por ello, un acuerdo que proteja este material sin facilitarlo al comprador incluiría una cláusula que se incumpliría en cuestión de semanas. Una cláusula incumplida es peor que no tenerla, porque demuestra que el acuerdo puede dejarse sin efecto.
Las dos filas inferiores de esa tabla merecen una reflexión especial. Una lista de modelos en un certificado y los propios números de certificado no pueden protegerse, porque su finalidad consiste precisamente en que el comprador los posea y los muestre. Un comprador experimentado no aceptará un acuerdo que restrinja este uso, mientras que uno sin experiencia a veces lo acepta y luego descubre el problema durante el despacho de aduanas.
En esta categoría existe una asimetría adicional que las orientaciones generales sobre confidencialidad rara vez abordan, porque surge del hecho de que el producto es realmente-Link. Cuando una marca se acerca a un ODM con un diseño industrial completamente nuevo, está describiendo algo que el proveedor nunca había visto, y esa asimetría juega a favor de la marca durante aproximadamente el tiempo que el diseño siga siendoellas-TR. Una vez que el lenguaje de diseño aparece en el catálogo de un competidor, la exposición del proveedor cambia por completo, porque el proveedor ahora tiene la versión anterior y el comprador la posterior.
Esto significa que, en la práctica, la protección más eficaz de un diseño industrial en esta categoría no es una cláusula de confidencialidad. Es la rapidez: pasar cuanto antes a la fabricación, lanzar el producto al mercado y aceptar que el diseño será identificable en un año o dos. Las cláusulas no retrasan ese proceso, y un proveedor que sugiera lo contrario es inexperto o está proponiendo algo que no puede cumplir. La cláusula sigue valiendo la pena firmarla: cubre el periodo entre la divulgación y el lanzamiento, que es precisamente cuando una marca competidora puede encargar la fabricación de las herramientas al mismo taller. Pero debe presentarse como lo que es.
La segunda asimetría se sitúa en el lado de las aplicaciones y funciona en sentido contrario. El firmware y el código fuente de la aplicación no dejan de ser novedosos del mismo modo, porque el código sigue siendo diferente aunque se haya copiado el diseño industrial. Precisamente por eso, la segunda categoría es la que merece una protección más rigurosa y DURANTE más tiempo, y también es la que más a menudo se omite en un acuerdo redactado por un comprador que pensaba en la forma del producto en lugar de en la estructura del software.
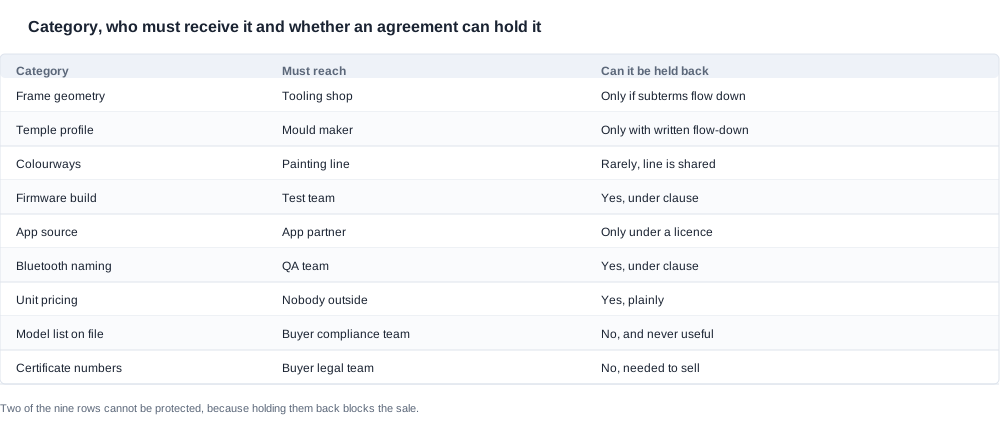
La cláusula que determina si un acuerdo funciona
Si pudiera auditar una sola cláusula en lugar de todo el documento, sería la relativa a los destinatarios autorizados y los subcontratistas. Esa cláusula determina si el acuerdo tiene algún efecto allí donde realmente se produce la exposición y, por lo general, es el párrafo más breve del documento.
Si se extiende a quienes necesitan conocer la información. El diseño se envía al taller de fabricación de herramientas. El firmware se envía al equipo de pruebas. La arte del packaging se envía a la imprenta. Las unidades de muestra se envían a un laboratorio externo. La lista de modelos se envía al departamento jurídico del comprador. Todos ellos están fuera de los dos firmantes y todos son personas que verán el material. Un acuerdo que no contempla estos casos es un acuerdo sobre solo una parte de la realidad.
La solución es una obligación de transmisión a terceros: el proveedor vincula a sus propios subcontratistas y laboratorios con condiciones de confidencialidad no menos estrictas que las suyas, y puede aportar pruebas de que lo ha hecho. La forma de obtener dichas pruebas varía: un derecho de auditoría, unas condiciones subestándar habituales, una lista nominal de proveedores aprobados, etc. Sin embargo, el criterio es el mismo. Debe poder preguntar qué proveedores figuran en la lista y consultar la misma lista que habría necesitado antes de comprometerse.
Si la definición es lo bastante amplia para ser útil. Una definición limitada mediante una enumeración exhaustiva genera discusiones sobre si un elemento concreto estaba cubierto, y esas discusiones se producen en el peor momento posible. Una definición amplia con exclusiones sensatas y habituales —ya conocidas, desarrolladas de forma independiente, recibidas legítimamente o publicadas sin incumplimiento— resulta más práctica que una definición precisa, porque el exceso de precisión plantea la pregunta «¿esto queda dentro del alcance?» cada vez que se traslada cualquier elemento.
Si la duración se corresponde con la vida útil del producto. Un modelo que permanece en una gama durante cuatro o cinco años sigue generando material sensible mucho después de que expire un acuerdo de dos años. El diseño sigue presente en las herramientas de fabricación. La rama de firmware continúa ampliándose. Las condiciones comerciales siguen presentándose a un distribuidor que ahora también negocia con otra parte. Una confidencialidad que caduca con el contrato deja completamente desprotegido el periodo de mayor exposición.
Si las exclusiones y los residuales son aceptables. Las cuatro exclusiones habituales son normales y no deberían tocarse. Una cláusula de residuales, que permite utilizar la información retenida en la memoria sin ayuda del personal, constituye una debilitación significativa y debe ser un punto de negociación, no algo que se acepte automáticamente. En una categoría donde el material sensible se materializa principalmente en la geometría del diseño y en la estructura del software —las dos cosas que las personas recuerdan con mayor claridad—, una cláusula de residuales equivale prácticamente a abrir un hueco en el centro del acuerdo.
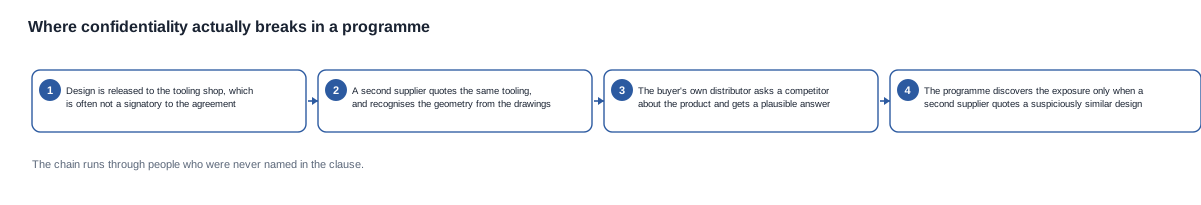
Ese flujo es la secuencia habitual de fallos, y lo importante es que se desarrolla íntegramente a través de entidades que nunca se mencionaron en ninguna cláusula. El descubrimiento suele llegar tarde: cuando un segundo proveedor cotiza un perfil de patillas sospechosamente similar, muchos programas descubren por primera vez que sus planos de herramental se han filtrado. Para entonces, el daño comercial es difícil de probar e imposible de ignorar.
Un ejemplo práctico: el diseño que salió de las instalaciones
Un programa con un perfil de patillas distintivo firmó un acuerdo de confidencialidad de dos años con un proveedor. El acuerdo estaba redactado con competencia, definía la confidencialidad de forma amplia e incluía las exclusiones habituales, pero ninguna cláusula sobre derechos residuales. Obligaba a ambas empresas.
El diseño se remitió a un taller de herramental que había sido aprobado mediante el proceso de compras del comprador, no a través del proveedor, por lo que nunca se nombró en el acuerdo. El taller había trabajado dieciocho meses antes en un producto de consumo comparable para otra marca. Cuando una marca competidora se dirigió directamente al taller para solic geometries similares, el taller no tenía obligación de rechazar la solicitud, y no la rechazó.
Nadie en el programa hizo nada indebido. Eso es lo que hace que el ejemplo sea instructivo. El acuerdo se había cumplido en sus propios términos, el proveedor había cumplimentado sus obligaciones y la exposición procedía de una parte que el acuerdo nunca había contemplado. El remedio del comprador contra su proveedor era limitado, porque este no habría podido impedir lo ocurrido en una parte que no controlaba.
La acción correctiva fue estructural y poco vistosa: el programa añadió un registro de proveedores al expediente, en el que cada proveedor figuraba junto con la cláusula que lo obligaba y la fecha de firma de dicha cláusula. El registro no impedía nada por sí solo. Hacía visible la laguna, y una laguna visible se cierra de una manera que una invisible no.
El mismo caso ofrece una segunda lección, relativa a la obligación de devolución y destrucción. Cuando terminó el programa, existían copias del diseño en poder del taller de herramental, de la línea de pintura y de un equipo de calidad cuyos integrantes habían cambiado de funciones. Una obligación de destruir cubre los documentos que la parte posee directamente; no alcanza los archivos alojados en una unidad personal, las fotografías tomadas en la planta del taller ni una biblioteca de CAD que nadieó que era una copia. Conviene redactar esa obligación con precisión, no de forma aproximada, y preguntar cómo se documentará su cumplimiento.
El mismo programa también descubrió, seis meses después de la firma, que el comprador había compartido el diseño internamente con una agencia de marketing y un proveedor de localización sin informar al proveedor, y que este había compartido la rama de firmware con un socio de aplicaciones cuya existencia el comprador desconocía. Ninguno de los dos actos fue malicioso. Ambos constituyeron conductas comerciales habituales. Lo que hizo que la situación resultara manejable fue que ninguna parte se había comportado de un modo que el acuerdo prohibiera expresamente, por lo que el descubrimiento no podíaagnes escalarse como incumplimiento y tuvo que resolverse como un cambio en las prácticas de trabajo. Los programas que gestionan bien este aspecto añaden al acuerdo una línea de divulgación interna: las funciones internas identificadas pueden recibir el material y se les informa por escrito de lo que no pueden hacer con él.
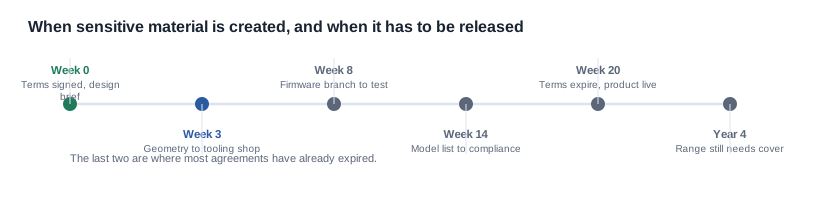
Hay una tercera lección sobre el orden de ejecución, y es la más económica de las tres. El acuerdo se firmó en la semana cero, antes de que existiera nada. Cuando ya se estaban dibujando las geometrías del diseño, ambas partes habían desarrollado hábitos de trabajo sobre quién veía qué, y el acuerdo se ajustó a esos hábitos en lugar de al programa. Firmar más tarde, cuando ya existen el diseño, la lista real de proveedores y el laboratorio contratado, permite elaborar un documento más breve y específico que se corresponda con lo que ocurre realmente. La sabiduría convencional recomienda firmar pronto; el resultado práctico en esta categoría es que la firma temprana tiende a producir un documento genérico, y un documento genérico protege muy poco.
Eso no es un argumento en contra de firmar pronto. Es un argumento a favor de firmar pronto y elaborar el registro de proveedores más adelante, una labor de dos páginas que se resuelve en una tarde y proporciona al acuerdo algo a lo que remitirse.
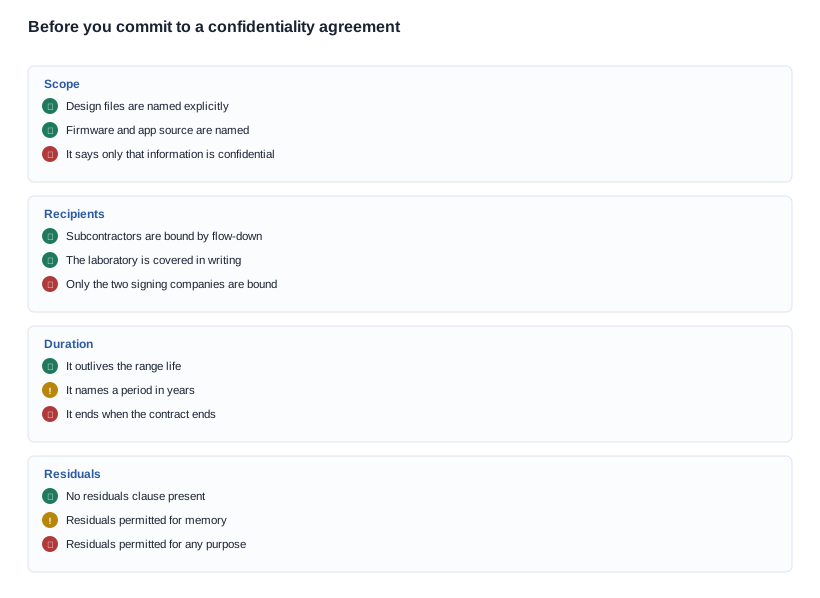
La lista de comprobación anterior es deliberadamente breve, porque las listas de comprobación extensas de confidencialidad se rellenan una vez y luego se abandonan. Cuatro preguntas por apartado son suficientes para detectar los errores de redacción que realmente provocan la exposición, y todas pueden responderse preguntando, no analizando.
En cuanto al alcance, la formulation más precisa de la pregunta es: nombre el artefacto, no la categoría. «Archivos de diseño» es una categoría y genera un debate. «El paquete CAD, los archivos de impresión 3D y los archivos de colores maestros del modelo X» es un artefacto y no genera ninguno. En cuanto a los destinatarios, la formulación más precisa es: enumere a todas las partes ajenas a los dos firmantes que manipularán el material, incluido su propio laboratorio y su propia imprenta de etiquetado, y confirme que cada una está obligada. En cuanto a la duración, la formulación más precisa es: cuál es la vida útil prevista del modelo en la gama y si el período la supera. En cuanto a los residuos, la formulación más precisa es: elimine la cláusula y observe qué ocurre; la reacción es diagnóstica.
Un proceso de debida diligencia que se detiene en «tenemos un NDA mutuo» ha comprobado el elemento más fácil y ha omitido los tres que determinan si funciona. En la práctica, la forma más rápida de comprobar si un proveedor se toma esto en serio es enviarle su propio formulario y leer sus modificaciones. Un proveedor que lo devuelve con la definición ampliada, los subcontratistas añadidos y la duración extendida le está dando información útil sobre cómo se gestionará el programa durante los próximos dos años. Un proveedor que lo devuelve sin modificar y sin comentarios le está dando información diferente.
Lo que podemos firmar y lo que no
Firmaremos un acuerdo que cubra un programa definido y estableceremos el proceso interno que mantenga la información dentro del círculo de quienes la necesitan, incluidos nuestros subcontratistas y nuestro laboratorio, que es donde se produce realmente la exposición, no donde nadie sospecha que se produce.
También diremos con claridad lo que no podemos hacer. No podemos tratar nuestro catálogo publicado como confidencial. Lo que el catálogo ya imprime es público: la serie de configuraciones, las filas de datos eléctricos, las opciones de color y las descripciones generales de la tecnología. Un acuerdo que nos pide tratar material publicado como secreto dice más sobre el proveedor que sobre la protección del comprador. El material verdaderamente sensible es el que no se publica, y el acuerdo debería orientarse a ese material.
No firmaremos un acuerdo que impida a cualquiera de las partes describir el producto de una forma que pueda defenderse en una controversia regulatoria o contractual, ni aceptaremos retener documentos que el comprador necesite para su propio expediente de cumplimiento. Estas dos negativas no son terquedad, sino reconocimiento del hecho de que una cláusula que se incumplirá dentro de tres meses traslada la autoridad de un contrato a una costumbre, y el comprador que lo descubre a mitad del programa pierde más de lo que la cláusula valía.
También hay una cuestión sobre la propiedad que suele confundirse con la confidencialidad. Un archivo de diseño puede ser confidencial y seguir siendo de su propiedad. Un plano puede estar protegido y seguir siendo de su propiedad. La discusión sobre la propiedad expone los cuatro artefactos y sus propietarios, porque equivocarse en este aspecto tiene un coste elevado y acertar en la cláusula de confidencialidad no lo corrige. La discusión sobre la protección relacionada cubre la otra cara de la misma moneda.
Antes de comprometerse con cualquier acuerdo, la lista de comprobación práctica es breve: ¿la definición nombra los archivos de diseño, el firmware y el código fuente de la aplicación, y no solo las conversaciones comerciales?; ¿los destinatarios autorizados y la excepción para los competidores reflejan lo que el negocio realmente pretende?; ¿la obligación de devolver o destruir el material está expresada y alcanza las copias que conservan los asesores?; ¿hay una cláusula sobre residuos?; ¿la duración supera la vida útil del producto? Si nos envía su formulario o nos indica que preferiría el nuestro, le responderemos con lo que podemos firmar y los puntos que querríamosOU-Abortar
Una última reflexión, porque es la que los compradores preguntan al final y lamentan primero. La confidencialidad le protege frente a un proveedor que compite con usted. Apenas le protege frente a un distribuidor que vende tanto su producto como el de su competidor, y no le protege en absoluto del hecho de que un producto terminado expuesto en el anaquel de una tienda es público. Cuando una categoría tiene una corta vida de diferenciación y una larga vida comercial, la exposición comercial suele encontrarse en el canal de distribución, no en el diseño, y el acuerdo debería ser honesto al respecto en lugar de fingir lo contrario.
Esa observación tiene una corollary sobre la forma en que evalúas a los proveedores. Un proveedor que dedicated la primera reunión a hablar de confidencialidad normalmente es un proveedor al que un comprador anterior le preguntó mal al respecto, y la conversación merece celebrarse, pero no es una señal de calidad. La señal está en lo que ocurre cuando pides algo incómodo: si existe el registro de proveedores, si el laboratorio está incluido, si la duración se estableció según la vida útil del rango y no la del contrato, o si la cláusula de residuos se eliminó o se defenderió. Las señales de alerta en esta área rara vez son evidentes y se manifiestan como vaguedad, no como rechazo.
El patrón contrario merece nombrarse porque es más costoso. Un proveedor que responde a un acuerdo limitado diciendo que no hay que cambiar nada, o no lo ha leído, o lo ha leído y no pretende quedar vinculado por las partes que importan. Ninguna de las dos cosas justifica por sí sola alejarse. Sí justifica enviar tu propio formulario, observar qué cláusula corrigen y evaluar el programa por la respuesta en lugar de por las promesas. Ese enfoque lleva una hora, es la hora más reveladora de todo el proceso de debida diligencia y ofrece una base mejor para elaborar una lista corta que cualquier cantidad de comprobaciones de referencias.
Si la pregunta con la que has llegado no es esa, el punto de partida más habitual es la cuestión de la titularidad, porque en la mayoría de los programas se habla de confidencialidad antes de que nadie haya establecido quién posee el herramental o el firmware. Y un acuerdo redactado perfectamente sobre materiales que el comprador no posee es una forma muy cara de no proteger nada.
Lecturas relacionadas
- Confidencialidad del OEM
- Protección de la propiedad intelectual del OEM
- ¿Puedes firmar un NDA?
- Desarrollo del ODM
Envíanos tu formulario o indícanos si prefieres el nuestro, y te responderemos con lo que podemos firmar.


