
Bảo mật trong một chương trình ODM có hình thức riêng mà các hướng dẫn chung về thỏa thuận không tiết lộ, bởi hình thức đó được quyết định bởi những gì thực sự nhạy cảm trong nhóm sản phẩm này. Đó không phải là một công thức cố định hay một khuôn mẫu. Đó là thiết kế công nghiệp, phần mềm nhúng và ứng dụng, các điều khoản thương mại, cùng tình trạng chứng nhận — và bốn yếu tố này có cách vận hành khác nhau theo những cách đáng để quan tâm.
Hệ quả thực tế là một thỏa thuận được soạn thảo dựa trên câu chữ “toàn bộ thông tin được tiết lộ liên quan đến chương trình” thường bảo vệ hai yếu tố đầu mà để yếu tố thứ ba và thứ tư bị phơi bày nghiêm trọng, hoặc bảo vệ yếu tố thứ tư quá mức đến mức người mua không thể tự quản lý hồ sơ tuân thủ của mình. Cả hai kết quả này đều phổ biến và đều có thể tránh ngay trong giai đoạn soạn thảo với chi phí chỉ bằng một cuộc trao đổi.
Quan điểm đã công bố của chúng tôi cho thấy những gì có thể bị ảnh hưởng phía bên chúng tôi. Hồ sơ tùy chỉnh đã công bố được tính theo từng phân cấp thay vì công bố dưới dạng một danh sách duy nhất — bảy mục ở phân cấp camera, năm mục ở phân cấp âm thanh, năm mục ở phân cấp thể thao, hai mục ở phân cấp trẻ em — và bao gồm đồng thời thiết kế công nghiệp cùng phần mềm, nói cách khác là thiết kế và phần mềm chính là tài liệu nhạy cảm về mặt thương mại. Câu hỏi đáng đặt cho nhà cung cấp là thỏa thuận thực tế sẽ bao trùm những mục được ghi nhận nào. Các tùy chọn màu đã công bố gồm ba màu cho V03 Pro và bốn màu cho V06. Về phía chứng nhận, không có nội dung CE, FCC hay RoHS nào cho các mẫu dành cho người lớn và cũng không công bố số chứng chỉ cho các mẫu đó, trong khi các mẫu trẻ em không có tình trạng chứng nhận nào được công bố cho chúng tôi — điều này khiến bộ tài liệu vừa nhạy cảm vừa là thứ mà người mua không thể tiếp tục bán mà không có.
Vì vậy, bảo mật phát triển ODM không phải là vấn đề ký kết một văn bản. Đó là vấn đề xác định thỏa thuận thực tế bao trùm bốn nhóm nội dung nào, cũng như thời hạn bảo vệ kéo dài bao lâu sau khi sản phẩm đã được đưa ra thị trường.
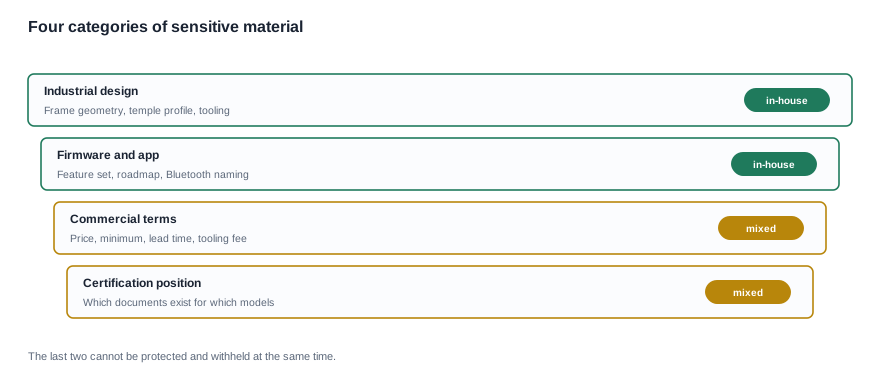
Bảo mật phát triển ODM: bốn nhóm có cách vận hành khác nhau
1. Thiết kế công nghiệp. Hình học khung, đường viền càng kính, bảng màu, khuôn. Về nguyên tắc, đây là nhóm dễ bảo vệ nhất và cũng dễ bị vi phạm nhất trong thực tế, bởi thiết kế phải được nhà cung cấp khuôn, dây chuyền sơn, nhà cung cấp bao bì và đội ngũ chất lượng nhìn thấy. Một thỏa thuận chỉ ràng buộc hai công ty ký kết sẽ dừng lại đúng tại nơi thông tin được chuyển đi, mà thông tin lại liên tục di chuyển.
2. Phần mềm nhúng và ứng dụng. Tập hợp tính năng, lộ trình phát triển, các quyết định về tính năng, tên Bluetooth. Quan điểm đã công bố của chúng tôi là những nội dung như các mẫu nào được hỗ trợ, xử lý diễn ra trên thiết bị hay trên dịch vụ, có cần đăng ký thuê bao hay không và dữ liệu được lưu ở đâu đều Không được công bố — và đó chính là lý do chúng là tài liệu mà một thương hiệu không muốn đối thủ nắm giữ. Nhóm này cũng có vòng đời bảo mật dài nhất, bởi một nhánh phần mềm nhúng tiếp tục tạo ra các chi tiết nhạy cảm rất lâu sau khi chương trình phát triển phần cứng đã kết thúc.
3. Các điều khoản thương mại. Giá đơn vị, số lượng đặt hàng tối thiểu, thời gian giao hàng, phí khuôn. Tất cả đều Không được công bố phía chúng tôi và được xác nhận theo từng yêu cầu, và đây đúng là loại thông tin mà thỏa thuận được lập ra để bảo vệ. Đây là nhóm dễ bảo vệ nhất và cũng dễ bị rò rỉ nhất, bởi thông tin này được trao đổi bằng lời trong mọi cuộc đàm phán và thường xuyên bị đội ngũ thương mại của người mua lặp lại cho các nhà thầu phụ không bị ràng buộc bởi bất kỳ điều khoản nào.
4. Tình trạng chứng nhận. Những tài liệu nào tồn tại, áp dụng cho mẫu nào, trên danh sách mẫu nào. Điểm đặc biệt nằm ở chỗ nội dung này vừa nhạy cảm vừa cần thiết. Người mua không thể nhập khẩu, niêm yết hoặc bảo vệ sản phẩm nếu không nhìn thấy danh sách mẫu trên tài liệu, vì vậy một thỏa thuận bảo vệ nội dung này mà không cung cấp cho người mua sẽ sớm bị vi phạm trong vài tuần — và một điều khoản bị vi phạm còn tệ hơn không có điều khoản, bởi nó chứng minh rằng thỏa thuận có thể bị gác bỏ.
Hai hàng cuối cùng của bảng đó là những điểm đáng suy nghĩ hơn. Danh sách mẫu trên giấy chứng nhận và chính các số chứng chỉ không thể được bảo vệ, bởi mục đích của chúng là để người mua nắm giữ và trình bày. Người mua có kinh nghiệm sẽ không chấp nhận một thỏa thuận hạn chế điều này, còn người mua thiếu kinh nghiệm đôi khi lại chấp nhận rồi phát hiện vấn đề khi thông qua hải quan.
Trong danh mục này còn tồn tại một sự bất đối xứng khác mà hướng dẫn bảo mật thông thường hiếm khi đề cập đến, bởi nó xuất phát từ thực tế sản phẩm thực sự mới. Khi một thương hiệu tiếp cận một ODM với thiết kế công nghiệp hoàn toàn mới, thương hiệu đang mô tả một sản phẩm mà nhà cung cấp chưa từng thấy trước đây, và sự bất đối xứng đó có lợi cho thương hiệu chừng nào thiết kế vẫn còn mới. Khi ngôn ngữ thiết kế xuất hiện trong danh mục của đối thủ cạnh tranh, mức độ tiếp xúc của nhà cung cấp đã thay đổi hoàn toàn, bởi nhà cung cấp hiện có phiên bản trước trong khi bên mua có phiên bản sau.
Ý nghĩa thực tiễn là biện pháp bảo vệ mạnh nhất đối với thiết kế công nghiệp trong danh mục này hoàn toàn không phải là điều khoản bảo mật. Đó là tốc độ: nhanh chóng đưa thiết kế vào sản xuất khuôn, đưa sản phẩm ra thị trường và chấp nhận rằng thiết kế sẽ có thể bị nhận diện trong vòng một hoặc hai năm. Các điều khoản không làm chậm quá trình đó, và nhà cung cấp gợi ý rằng chúng có thể làm vậy thì hoặc thiếu kinh nghiệm, hoặc đang đề xuất điều mà họ không thể thực hiện. Điều khoản vẫn đáng để ký — nó bao phủ giai đoạn từ lúc tiết lộ thông tin đến khi ra mắt, đúng là giai đoạn mà một thương hiệu cạnh tranh có thể đặt khuôn tại cùng xưởng — nhưng cần được trình bày đúng bản chất của nó.
Sự bất đối xứng thứ hai nằm ở phía ứng dụng và tác dụng theo hướng ngược lại. Mã nguồn phần mềm và ứng dụng không trở nên không còn mới theo cùng cách, bởi mã nguồn vẫn khác biệt ngay cả khi thiết kế công nghiệp đã bị sao chép. Chính điều đó khiến danh mục thứ hai trở thành danh mục đáng được bảo vệ nghiêm ngặt nhất và lâu dài nhất; đồng thời, đây cũng là danh mục thường xuyên bị bỏ sót trong các thỏa thuận do bên mua soạn thảo khi tập trung vào hình dáng sản phẩm thay vì cấu trúc phần mềm.
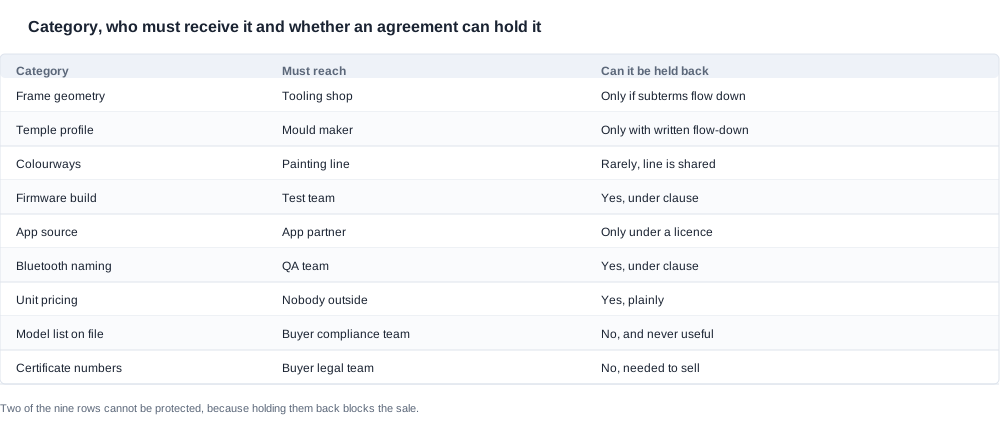
Điều khoản quyết định thỏa thuận có khả thi hay không
Nếu chỉ có thể kiểm tra một điều khoản thay vì toàn bộ tài liệu, bạn nên chọn điều khoản xử lý các bên được phép tiếp cận và nhà thầu phụ. Điều khoản này xác định liệu thỏa thuận có hiệu lực tại những nơi thực sự xảy ra rủi ro tiếp xúc hay không, và thường chỉ là đoạn ngắn nhất trong tài liệu.
Liệu điều khoản có bao hàm những người cần biết hay không. Thiết kế được chuyển đến xưởng làm khuôn. Phần mềm được chuyển đến đội kiểm thử. File thiết kế bao bì được chuyển đến nhà in. Các mẫu thử nghiệm được gửi đến phòng thí nghiệm bên thứ ba. Danh sách mẫu sản phẩm được gửi đến bộ phận pháp lý của bên mua. Tất cả những bên đều nằm ngoài hai bên ký và đều là những người sẽ xem tài liệu. Một thỏa thuận không tính đến họ chỉ áp dụng cho một phần nhỏ của thực tế.
Giải pháp là nghĩa vụ lan truyền xuống: nhà cung cấp buộc các nhà thầu phụ và phòng thí nghiệm của mình tuân theo các điều khoản bảo mật không kém nghiêm ngặt hơn nghĩa vụ của chính họ, đồng thời có thể cung cấp bằng chứng chứng minh điều đó. Cách tạo ra bằng chứng có thể khác nhau — quyền kiểm tra, một biểu mẫu điều khoản phụ tiêu chuẩn hoặc danh sách các nhà cung cấp được phê duyệt có tên — nhưng tiêu chí đánh giá là như nhau. Bạn nên có thể hỏi những nhà cung cấp nào nằm trong danh sách và xem chính danh sách mà bạn cần xem trước khi cam kết.
Liệu định nghĩa có đủ rộng để hữu ích hay không. Một định nghĩa liệt kê hẹp sẽ tạo ra tranh luận về việc một tài liệu cụ thể có được bao hàm hay không, và tranh luận ấy thường xảy ra đúng vào thời điểm tệ nhất. Một định nghĩa rộng với các ngoại lệ hợp lý và tiêu chuẩn — đã được biết, được phát triển độc lập, được tiếp nhận hợp pháp, đã công khai mà không có hành vi vi phạm — thực tế dễ áp dụng hơn một định nghĩa chính xác, bởi tính chính xác khiến mỗi lần tài liệu được luân chuyển lại phát sinh câu hỏi “mục này có nằm trong phạm vi áp dụng không”.
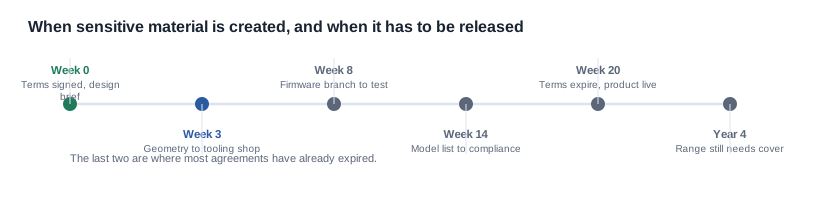
Liệu thời hạn có tương xứng với vòng đời sản phẩm hay không. Một mẫu sản phẩm tồn tại trong dòng sản phẩm trong bốn hoặc năm năm sẽ tiếp tục tạo ra tài liệu nhạy cảm lây sau khi thỏa thuận hai năm hết hạn. Thiết kế vẫn được dùng cho khuôn. Nhánh phần mềm vẫn tiếp tục được mở rộng. Các điều khoản thương mại vẫn được báo giá cho một nhà phân phối hiện cũng đang trao đổi với bên khác. Nghĩa vụ bảo mật kết thúc cùng hợp đồng để lại giai đoạn có nguy cơ cao nhất hoàn toàn không được bảo vệ.
Liệu các ngoại lệ và quyền sử dụng thông tin còn lại có chấp nhận được hay không. Bốn ngoại lệ tiêu chuẩn là điều bình thường và không cần thay đổi. Điều khoản về thông tin còn lại, cho phép sử dụng các thông tin được nhân viên ghi nhớ mà không cần tra cứu, làm suy yếu đáng kể mức độ bảo vệ và cần là điểm đàm phán chứ không phải điều khoản có thể chấp nhận ngay. Trong danh mục mà phần lớn tài liệu nhạy cảm được thể hiện trong hình học thiết kế và cấu trúc phần mềm — hai yếu tố mà con người ghi nhớ rõ nhất — điều khoản về thông tin còn lại gần như tạo ra một lỗ hổng ngay giữa thỏa thuận.
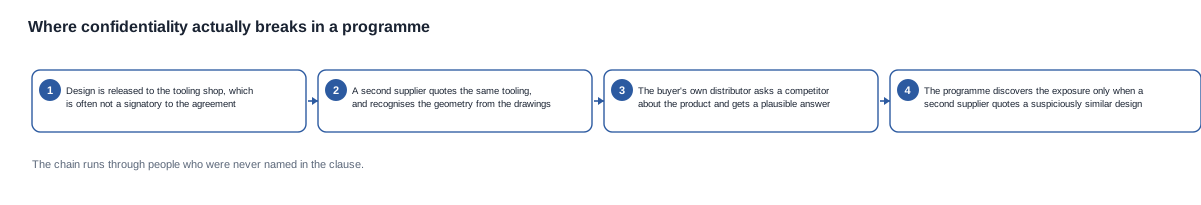
Chuỗi quy trình đó là kịch bản thất bại thường gặp, và điểm quan trọng là toàn bộ chuỗi này diễn ra qua các bên chưa từng được nêu tên trong bất kỳ điều khoản nào. Thường được phát hiện khá muộn — khi nhà cung cấp thứ hai báo giá một phần thái dương tương tích đáng ngờ, nhiều chương trình mới biết bản vẽ khuôn của họ đã bị đưa đi — và đến lúc đó, thiệt hại thương mại rất khó chứng minh nhưng không thể phớt lờ.
Ví dụ thực tế: thiết kế đã rời khỏi tòa nhà
Một chương trình có phần thái dương đặc trưng đã ký thỏa thuận bảo mật thông tin hai năm với một nhà cung cấp. Thỏa thuận được soạn thảo chuyên nghiệp, định nghĩa rộng, có các trường hợp loại trừ tiêu chuẩn và không có điều khoản về quyền sử dụng còn lại. Thỏa thuận ràng buộc cả hai công ty.
Thiết kế được chuyển đến một xưởng làm khuôn được phê duyệt thông qua quy trình mua hàng nội bộ của bên mua, chứ không phải qua quy trình của nhà cung cấp, nên xưởng này chưa từng được nêu tên trong thỏa thuận. Trước đó 18 tháng, xưởng đã làm việc với một sản phẩm tiêu dùng tương tự cho một thương hiệu khác. Khi một thương hiệu cạnh tranh tiếp cận xưởng trực tiếp để yêu cầu hình học tương tự, xưởng không có nghĩa vụ phải từ chối và cũng đã không từ chối.
Không ai trong chương trình làm điều sai trái. Chính điều đó khiến trường hợp này đáng để rút kinh nghiệm. Thỏa thuận đã được thực hiện đúng theo các điều khoản của nó, nhà cung cấp đã tuân thủ, và rủi ro tiếp cận đến từ một bên mà thỏa thuận chưa từng dự liệu. Biện pháp khắc phục của bên mua đối với nhà cung cấp rất yếu, bởi nhà cung cấp không thể ngăn được những gì đã xảy ra tại một bên mà họ không kiểm soát.
Biện pháp khắc phục mang tính cấu trúc và không hào nhoáng: chương trình đã bổ sung một sổ đăng ký nhà cung cấp vào hồ sơ chương trình, trong đó mỗi nhà cung cấp được liệt kê cùng điều khoản ràng buộc họ và ngày ký điều khoản đó. Bản đăng ký không tự thân ngăn chặn được bất cứ điều gì. Nó làm lộ khoảng trống, và khoảng trống có thể nhìn thấy sẽ được khép lại, trong khi khoảng trống không nhìn thấy thì không.
Cùng trường hợp đó còn có bài học thứ hai, xoay quanh nghĩa vụ trả lại và tiêu hủy. Khi chương trình kết thúc, các bản sao thiết kế vẫn tồn tại ở xưởng làm khuôn, dây chuyền sơn và một đội ngũ chất lượng đã chuyển sang vị trí khác. Nghĩa vụ tiêu hủy chỉ áp dụng đối với tài liệu mà bên đó trực tiếp nắm giữ; nó không bao gồm các tệp trên ổ đĩa cá nhân, ảnh chụp trên xưởng hoặc thư viện CAD mà không ai nhận ra là bản sao. Nghĩa vụ này cần được viết chính xác thay vì chỉ gần đúng, đồng thời cần xác định cách thức chứng minh việc thực hiện.
Chương trình tương tự còn phát hiện, sáu tháng sau khi ký, rằng bên mua đã chia sẻ thiết kế nội bộ với một đại lý tiếp thị và một nhà cung cấp dịch vụ bản địa hóa mà không thông báo cho nhà cung cấp; đồng thời, nhà cung cấp đã chia sẻ nhánh phần mềm nhúng với một đối tác ứng dụng mà bên mua không biết là có. Không hành động nào mang tính ác ý. Cả hai đều là hành vi thương mại thông thường. Điều giúp tình huống này không trở thành thảm họa là không bên nào đã hành xử theo cách mà thỏa thuận rõ ràng cấm, nghĩa là việc phát hiện không thể được leo thang thành vi phạm mà phải được giải quyết như một thay đổi trong cách thức làm việc. Những chương trình xử lý tốt vấn đề này sẽ bổ sung một điều khoản về tiết lộ nội bộ vào thỏa thuận: các bộ phận nội bộ được nêu tên có thể tiếp nhận tài liệu, đồng thời được thông báo bằng văn bản về những điều họ không được phép làm với tài liệu đó.
Còn một bài học thứ ba về trình tự thực hiện, và đây là bài học ít tốn kém nhất trong ba bài. Thỏa thuận được ký vào tuần thứ nhất, trước khi bất cứ thứ gì tồn tại. Khi hình học thiết kế bắt đầu được hoạch định, cả hai bên đã hình thành thói quen làm việc về việc ai được xem gì, và thỏa thuận được điều chỉnh cho phù hợp với các thói quen đó chứ không phải với chương trình. Ký sau — một khi thiết kế đã tồn tại, một khi danh sách nhà cung cấp đã có thật, một khi phòng thí nghiệm đã được thuê — sẽ tạo ra một văn bản ngắn hơn và cụ thể hơn, phù hợp với những gì thực sự diễn ra. Quan niệm thông thường là nên ký sớm; nhưng kết quả thực tế trong lĩnh vực này là ký sớm thường dẫn đến một văn bản chung chung, và văn bản chung chung bảo vệ rất ít.
Điều này không phải là lập luận chống lại việc ký sớm. Đây là lập luận ủng hộ việc ký sớm và lập sổ đăng ký nhà cung cấp sau đó, một việc chỉ mất hai trang, có thể hoàn thành trong buổi chiều và giúp thỏa thuận có điều khoản để tham chiếu.
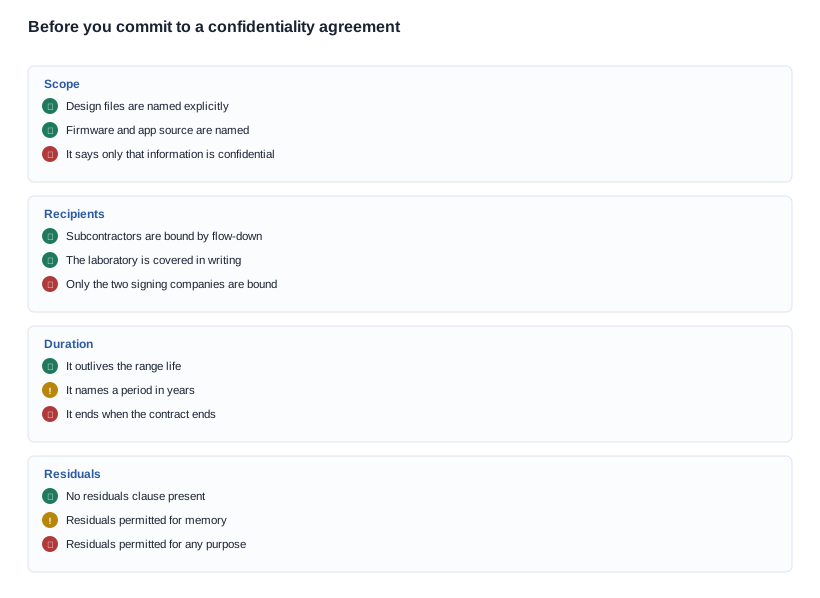
Danh sách kiểm tra ở trên cố ý được giữ ngắn, bởi các danh sách kiểm tra bảo mật dài thường được hoàn thành một lần rồi bị bỏ qua. Bốn câu hỏi cho mỗi tiêu đề là đủ để phát hiện những lỗi soạn thảo thực sự gây ra rủi ro tiếp cận, và mỗi câu đều có thể được giải đáp bằng cách đặt câu hỏi thay vì phân tích.
Về phạm vi, cách diễn đạt rõ nhất là: nêu tên hiện vật, không phải nêu loại. "Tệp thiết kế" là một loại và tạo ra một cuộc tranh luận. "Gói CAD, các tệp in 3D và các tệp mẫu màu của mẫu X" là một hiện vật cụ thể và không tạo ra cuộc tranh luận nào. Về đối tượng nhận, cách diễn đạt rõ nhất là: liệt kê mọi bên ngoài hai bên ký mà sẽ tiếp cận tài liệu, bao gồm cả phòng thí nghiệm và nhà in bao bì của chính bạn, rồi xác nhận mỗi bên đều bị ràng buộc. Về thời hạn, cách diễn đạt rõ nhất là: tuổi thọ dự kiến của mẫu trong dải sản phẩm là bao lâu và thời hạn có vượt quá tuổi thọ đó không. Về quyền sử dụng để lưu giữ thông tin, cách diễn đạt rõ nhất là: xóa điều khoản đó và xem chuyện gì xảy ra — phản ứng cho biết điều gì cần được xử lý.
Một quy trình thẩm định dừng lại ở "chúng tôi đã ký thỏa thuận bảo mật hai chiều" nghĩa là chỉ đã kiểm tra mục dễ nhất và bỏ qua ba mục quyết định thỏa thuận có thực sự hoạt động hay không. Trên thực tế, cách nhanh nhất để biết nhà cung cấp có coi trọng vấn đề này không là gửi mẫu thỏa thuận của chính bạn và xem họ chỉnh sửa những điều gì. Nếu nhà cung cấp trả lại với phần định nghĩa được mở rộng, các nhà thầu phụ được thêm vào và thời hạn được kéo dài hơn, họ đang cho bạn biết điều hữu ích về cách chương trình sẽ được vận hành trong hai năm tới. Nếu nhà cung cấp trả lại nguyên vẹn, không kèm nhận xét, họ đang cho bạn biết một điều khác.
Điều chúng tôi có thể ký và điều chúng tôi sẽ không ký
Chúng tôi sẽ ký một thỏa thuận bao trùm một chương trình cụ thể và thiết lập quy trình nội bộ để giữ thông tin chỉ ở trong những người cần biết — bao gồm các nhà thầu phụ và phòng thí nghiệm của chúng tôi, nơi thực sự diễn ra nguy cơ lộ thông tin chứ không phải nơi mà mọi người nghi ngờ nó xảy ra.
Chúng tôi cũng sẽ nói rõ điều mình không thể làm. Chúng tôi không thể coi danh mục đã công bố của mình là thông tin bảo mật. Những gì danh mục đã in ra đều là công khai — bộ cấu hình, các thông số điện, các lựa chọn màu sắc và mô tả chung về công nghệ — còn một thỏa thuận yêu cầu chúng tôi coi tài liệu đã công bố là bí mật cho thấy điều gì đó về nhà cung cấp chứ không phải về biện pháp bảo vệ của bên mua. Tài liệu thực sự nhạy cảm là phần chưa được công bố, và thỏa thuận nên tập trung vào đó.
Chúng tôi sẽ không ký một thỏa thuận ngăn bất kỳ bên nào mô tả sản phẩm theo cách có thể được bảo vệ trong tranh chấp pháp lý hoặc hợp đồng, và chúng tôi cũng sẽ không đồng ý giữ lại tài liệu mà bên mua cần cho hồ sơ tuân thủ của chính họ. Hai sự từ chối này không phải do bướng bướng, mà là nhận thức rằng một điều khoản sẽ bị vi phạm trong vòng ba tháng sẽ chuyển quyền quyết định từ hợp đồng sang thói quen, và bên mua phát hiện điều đó giữa chương trình sẽ mất nhiều hơn giá trị của điều khoản.
Còn một vấn đề về quyền sở hữu thường bị nhầm lẫn với bảo mật. Một tệp thiết kế có thể là thông tin bảo mật mà vẫn thuộc sở hữu của bạn. Một bản vẽ có thể được bảo vệ mà vẫn là tài sản của bạn. Thảo luận về quyền sở hữu trình bày bốn hiện vật và chủ sở hữu của từng hiện vật, bởi vì hiểu sai vấn đề này rất tốn kém và xử lý đúng điều khoản bảo mật không thể khắc phục được điều đó. Thảo luận về biện pháp bảo vệ liên quan đề cập đến mặt còn lại của cùng một vấn đề.
Trước khi cam kết với bất kỳ thỏa thuận nào, danh sách kiểm tra thực tế khá ngắn: phần định nghĩa có nêu tên tệp thiết kế, phần mềm nhúng và mã nguồn ứng dụng chứ không chỉ nói về thảo luận kinh doanh; các bên được phép tiếp cận và ngoại lệ dành cho đối thủ có đúng ý định thực tế của doanh nghiệp không; nghĩa vụ trả lại hoặc tiêu hủy tài liệu có được nêu rõ và có áp dụng đối với các bản sao do cố vấn lưu giữ không; có điều khoản về quyền sử dụng để lưu giữ thông tin không; và thời hạn có kéo dài hơn vòng đời sản phẩm không. Nếu bạn gửi mẫu thỏa thuận của mình hoặc cho biết bạn muốn dùng mẫu của chúng tôi, chúng tôi sẽ phản hồi về những điều có thể ký và các điểm chúng tôi muốn trao đổi.
Một điểm khép lại, vì đây là điều mà bên mua hỏi muộn nhất và hối hận nhất. Bảo mật giúp bảo vệ bạn trước nhà cung cấp cạnh tranh với bạn. Nó gần như không làm được gì đối với nhà phân phối bán cả sản phẩm của bạn lẫn sản phẩm của đối thủ, và hoàn toàn không làm được gì với việc một sản phẩm hoàn chỉnh trên kệ cửa hàng là công khai. Khi một danh mục có vòng đời khác biệt ngắn nhưng vòng đời bán hàng dài, rủi ro thương mại thường nằm ở kênh phân phối chứ không phải ở thiết kế, và thỏa thuận nên thành thật về điều đó thay vì giả vờ ngược lại.
Nhận xét đó có một hệ quả đối với cách bạn đánh giá nhà cung cấp. Một nhà cung cấp dành phần đầu buổi gặp để thảo luận về tính bảo mật thường là nhà cung cấp đã được người mua trước đó hỏi sai cách, và cuộc trò chuyện đó vẫn đáng để thực hiện, nhưng không phải là tín hiệu về chất lượng. Tín hiệu thực sự nằm ở phản ứng khi bạn đưa ra một yêu cầu gây bất tiện: sổ đăng ký nhà cung cấp có tồn tại hay không, phòng thí nghiệm có được kiểm định hay không, thời hạn được xác định dựa trên vòng đời sản phẩm thay vì hợp đồng hay không, và điều khoản về tồn dư đã bị loại bỏ hay được bảo vệ. Những cảnh báo trong lĩnh vực này hiếm khi hiển nhiên; chúng thường xuất hiện dưới dạng lời lẽ mơ hồ chứ không phải sự từ chối.
Điều đối lập cũng đáng được chỉ rõ vì cách tiếp cận đó tốn kém hơn. Một nhà cung cấp phản hồi rằng không cần thay đổi gì đối với một thỏa thuận hẹp thường đã không đọc thỏa thuận, hoặc đã đọc nhưng không có ý định bị ràng buộc bởi những điều khoản quan trọng. Không điều nào trong hai trường hợp đó đủ để một mình khiến bạn rời khỏi cuộc đàm phán. Đó là lý do bạn nên gửi mẫu thỏa thuận của mình, xem họ đánh dấu và thay đổi điều khoản nào, rồi đánh giá chương trình dựa trên câu trả lời thay vì lời cam kết. Cách tiếp cận này mất một giờ, là giờ mang tính chẩn đoán nhất trong toàn bộ quá trình thẩm định và tạo ra nền tảng tốt hơn để lập danh sách rút gọn so với bất kỳ sự kiểm tra tham chiếu nào.
Nếu đó không phải câu hỏi bạn đến để giải quyết, điểm khởi đầu phổ biến hơn là câu hỏi về quyền sở hữu, bởi trong hầu hết các chương trình, tính bảo mật được thảo luận trước khi ai đó xác định ai sở hữu công cụ sản xuất hoặc phần mềm — và một thỏa thuận được soạn thảo hoàn hảo cho tài liệu mà người mua không sở hữu là cách cực kỳ tốn kém để bảo vệ cho không.
Bài liên quan
Gửi mẫu thỏa thuận của bạn hoặc cho chúng tôi biết bạn muốn sử dụng mẫu của chúng tôi, và chúng tôi sẽ phản hồi về những gì có thể ký.


