
Um recurso de IA é a parte mais fácil de descrever em um produto de óculos inteligentes e a mais difícil de controlar. No momento em que um dispositivo declara que traduz, que responde a uma pergunta falada ou que resume o que ouviu, o produto passa a depender de software, de um serviço, de uma licença e de uma organização de dados — nada disso aparece na ficha técnica e nada disso é desenvolvido pela fábrica que fornece a caixa. Um comprador que verifica apenas o hardware verificou justamente a parte mais fácil de substituir.
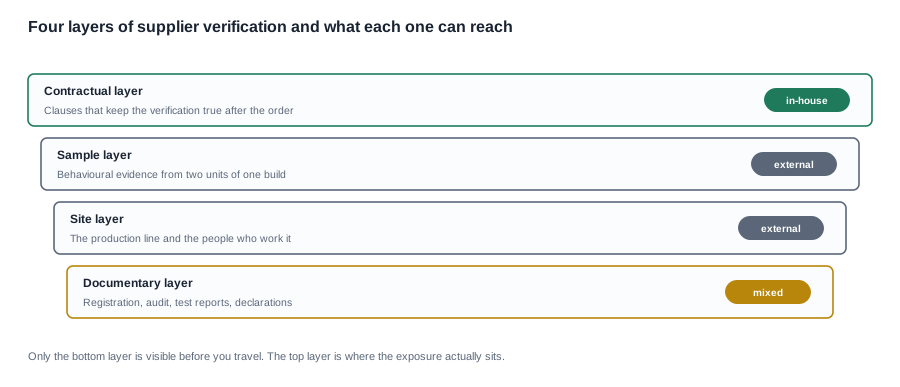
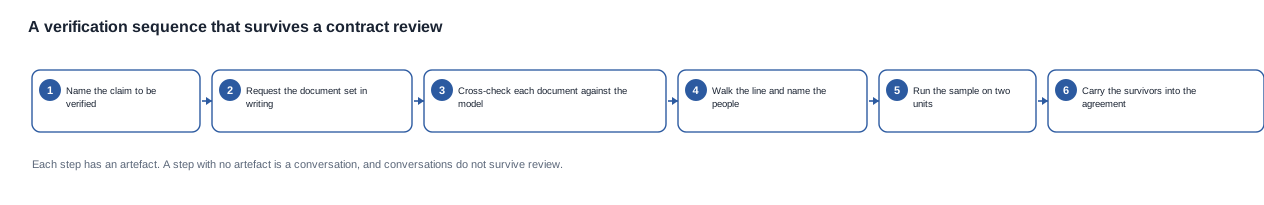
Este artigo trata da verificação do próprio fornecedor, e não do produto à sua frente. Aborda quatro camadas de evidências, na ordem em que um programa sério deve coletá-las: os documentos, a instalação da fábrica, a amostra como instrumento, e não como demonstração, e as cláusulas que mantêm um fornecedor verificado depois do pedido. Essa delimitação é intencional. O que acontece com um lote depois que ele chega é um exercício diferente, com documentos diferentes, e nada aqui depende disso.
Recursos de IA dos óculos inteligentes: o que a verificação do fornecedor deve estabelecer
A verificação de fornecedores nessa categoria falha em um lugar previsível. O comprador confirma que uma empresa existe, que uma fábrica produz unidades, que uma linha de produção funciona e que a amostra se comporta. Todas essas verificações são genuínas, mas nenhuma delas toca no fator que cria o risco de verdade: a dependência. A camada de IA é fornecida por outra empresa, na infraestrutura de outra empresa e sob o contrato de outra empresa, e a fábrica talvez não tenha qualquer relação contratual com nenhum desses elementos.
Portanto, quatro perguntas precisam ser respondidas antes que um fornecedor possa ser considerado verificado para um programa de IA, e cada uma delas pertence a uma parte diferente.
Quem realiza a inferência. Um fornecedor que não consegue dizer se a funcionalidade é executada no dispositivo ou em um serviço não construiu uma organização capaz de descrever. A resposta determina se o produto precisa de rede, e a diferença entre "no dispositivo, para a palavra de ativação, e em um serviço remoto, para o assistente" e "é inteligente" é a diferença entre um plano e uma esquiva.
Quem possui o serviço subjacente. O assistente muitasas vezes é uma funcionalidade de terceiros licenciada à fábrica ou um serviço de plataforma. Isso cria três exposições que o comprador deve considerar: a licença pode ser cobrada por dispositivo, por usuário ativo ou por volume, e o modelo comercial nem sempre é o mesmo que o preço unitário sugere; a licença pode ser encerrada ou não renovada; e a lista de idiomas compatíveis, o comportamento do modelo e o conjunto de funcionalidades podem mudar sem o seu controle, porque o provedor decide o que o serviço faz.
Onde os dados são processados. Qual entidade jurídica opera o back-end, em qual jurisdição e com qual prazo de retenção. Essa é a resposta que determina o que sua própria política de privacidade precisa descrever e até onde sua posição de proteção de dados se estende ao produto.
O que acontece no dia em que deixar de funcionar. Se a resposta for que a funcionalidade para de funcionar, o comprador precisa saber disso no momento da compra, e não no momento da renovação. A pergunta seguinte é se o assistente está incorporado ao firmware ou é fornecido como serviço, porque um assistente incorporado sobrevive ao vencimento da licença, enquanto um serviço não.
O conjunto de documentos: o que solicitar e o que cada documento comprova
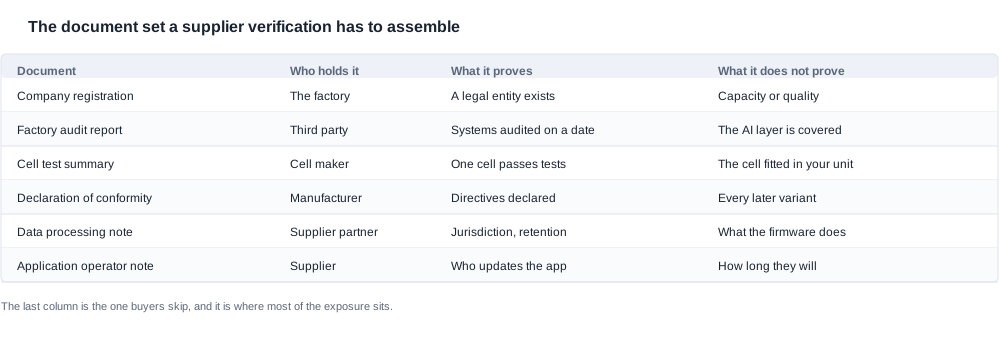
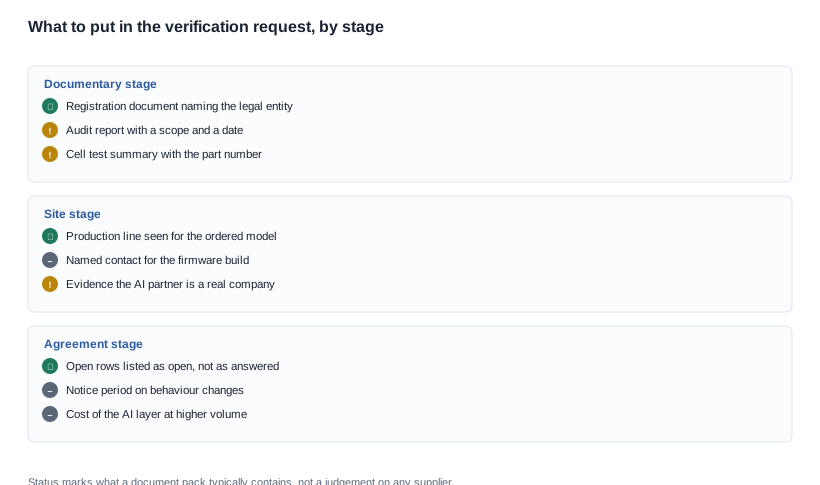
A solicitação de documentos é a parte mais barata de toda a verificação, porque não custa mais do que uma mensagem, e é a parte que mais frequentemente produz a resposta decisiva. A disciplina que a torna eficaz é solicitar cada documento pelo nome, em vez de pedir um pacote de conformidade, e exigir a lista de modelos em todos os documentos que a contiverem.
O registro da empresa e o escopo das atividades. Isso estabelece a entidade jurídica por trás da cotação, o que importa mais do que parece: é a entidade que assina o acordo, que oferece a garantia e que precisa ser rastreável quando surge uma questão de fiscalização de mercado. Um nome comercial ou uma estrutura de grupo é aceitável, desde que a entidade contratante seja identificada.
O relatório de auditoria da fábrica, com seu escopo e data. Uma auditoria de terceiros ou uma auditoria do cliente são aceitas, e ambas têm um escopo normalmente mais restrito do que o comprador pressupõe. Um relatório que cobre a montagem e a inspeção de materiais recebidos não cobre o controle da compilação do firmware, e é no controle da compilação do firmware que a funcionalidade de IA reside. Leia o escopo antes da conclusão.
O resumo do teste da célula e o número de peça da célula. O resumo do teste de transporte cobre uma célula específica, portanto o número de peça deve acompanhá-lo. A substituição de uma célula invalida o documento, mesmo que o produto final não tenha mudado, e por isso o número de peça deve constar do processo, e não apenas da capacidade.
A Declaração de Conformidade para a União Europeia. Trata-se de uma autodeclaração do fabricante que cobre as diretivas aplicáveis, e não existe um número de certificado CE a consultar, pois a CE não é emitida por uma autoridade. O documento que importa é a própria declaração, que deve indicar o nome do seu modelo. Observe também que os requisitos de cibersegurança da Diretiva de Equipamentos de Rádio passam a integrar obrigatoriamente a marcação CE a partir de 1º de agosto de 2025, conforme descritos pela série EN 18031 de normas harmonizadas. Assim, uma auditoria cujo escopo seja anterior a essa data também não cobre as novas obrigações.
A descrição do tratamento de dados. Um parágrafo é suficiente para ser útil: a entidade operadora, a jurisdição, o período de retenção e as categorias de materiais retidos. Um fornecedor que não consiga apresentar esse parágrafo não preparou o processo para o escrutínio que receberá, e a própria ausência já constitui uma constatação.
A declaração do operador da aplicação. Quem publica o aplicativo complementar, quem responde pelo seu comportamento em cada mercado e como ele é atualizado. Inclua a questão do encerramento na mesma solicitação, pois trata-se do mesmo documento.
A visita à fábrica: onde a dependência de IA é e não é visível
Uma visita à fábrica é a etapa de verificação mais credível e menos direcionada. Gera muitas impressões e pouquíssimas evidências sobre um recurso de IA, porque a dependência não está na linha de produção. Saber isso de antemão é o que torna a visita vale a viagem.
O que a visita realmente pode estabelecer. Se a linha que produziria o seu modelo está em funcionamento ou sendo preparada. Se as pessoas responsáveis pela gravação do firmware e pelo registro de produção são identificáveis e dispostas a serem nomeadas no acordo. Se os equipamentos de teste necessários às operações prometidas existem. Se as arrangements de controlo de qualidade na fábrica correspondem ao que o relatório de auditoria descreve. Se a alegação de capacidade do fornecedor é plausível diante do volume que pretende encomendar. Tudo isso vale a pena confirmar, e todas as questões são relacionadas com o hardware.
O que a visita não pode estabelecer. Se o assistente tem bom desempenho. Se o fluxo de dados corresponde ao descrito. Se a licença do fornecedor do modelo é fiável por três anos. Se a compilação do firmware de uma unidade no armazém é a mesma que a exhibited na mesa de amostras. Nada disso pode ser observado percorrendo a fábrica, e um comprador que gasta a visita a tentar ver will return with an impression rather than evidence.
A única conversa que vale a pena ter no local. Pergunte quem constrói e aprova o firmware, e peça para ver o registro de produção da execução mais recente. A resposta indica se existe um processo de compilação do firmware com controlo de versões ou se o firmware é gravado por quem estiver disponível naquela semana. Para um produto cuja principal característica é o comportamento do software, essa distinção é o fator mais consequente no chão de fábrica, e é invisível em todos os documentos que um fornecedor lhe envie por email.
A quem perguntar. Peça para falar com a pessoa que será responsável pelo firmware depois da encomenda, e não com quem recebe a visita. Normalmente, essa pessoa não é a mais sénior da instalação e costuma ser a única capaz de responder à questão sobre o registro de produção. Isso também permite estabelecer um contacto técnico para a duração do programa, algo que importa mais do que parece no início.
A questão sobre o escopo da auditoria que resolve a maioria das visitas à fábrica
A maioria das visitas à fábrica passa-se a perguntar se o fornecedor consegue fazer determinada coisa. A questão mais produtiva é o que um documento já declara, porque o documento tem um escopo, e esse escopo indicará onde existem as lacunas sem que ninguém tenha de admitir qualquer coisa.
Compare o escopo do relatório de auditoria com os três aspetos que realmente geram risco num programa de IA: a compilação do firmware e o controlo de versões, a inspeção de células e componentes à entrada e o regime de testes do produto final. Um relatório que cubra a montagem e a inspeção à entrada deixa a primeira e a terceira vertentes por esclarecer. Um relatório que cubra todo o sistema, mas tenha sido emitido antes de os requisitos de cibersegurança da Diretiva de Equipamentos de Rádio integrarem a marcação CE em 1º de agosto de 2025, deixa sem exame a vertente do firmware relativa às novas obrigações. Não se trata de uma crítica à auditoria, que nunca teve como objetivo cobrir esse aspeto, mas de uma declaração sobre aquilo que o comprador ainda tem de verificar por outra via.
A mesma lógica se aplica a um fornecedor que apresenta seu próprio sistema de qualidade, em vez de um relatório de terceiros. Um sistema documentado vale a pena, porque informa o que acontece quando algo dá errado e vale a pena ser lido para responder às três perguntas acima. O que ele não oferece é a confirmação independente, e, para um comprador que está estabelecendo seu primeiro relacionamento, essa confirmação costuma ser justamente o objetivo do processo.
A amostra como instrumento de verificação, e não como demonstração
Uma amostra é um instrumento ou é uma demonstração, e a diferença está inteiramente na forma como é utilizada. Uma demonstração mostra os casos escolhidos pelo fornecedor. Um instrumento gera uma medição em uma condição especificada previamente.
Escreva o roteiro antes de a amostra ser enviada. Uma lista numerada, com cada item contendo uma condição declarada e um critério de aprovação declarado. "A palavra de ativação é acionada em até duas tentativas em um ambiente com cerca de 60 decibéis" é um teste. "O assistente de voz funciona bem" não é, e a diferença entre as duas formulações é a diferença entre uma cláusula de pedido de compra e uma opinião.
Execute-o em pelo menos duas unidades do mesmo build. Um recurso que funciona em uma unidade e falha em outra indica um problema de rendimento, e um problema de rendimento fica invisível em um teste de uma única unidade. Duas unidades também revelam algo que um relatório de bancada não mostra: se o produto é consistente. E consistência é a questão que realmente importa ao comprador.
Teste sem conexão com a rede. Essa é a etapa que a maioria das marcas ignora e que revela uma dependência de serviço de um jeito que nenhum teste laboratorial consegue. Registre o que permanece disponível, função por função, e essa lista se tornará sua declaração de degradação. Uma resposta parcial — captura e reprodução continuam funcionando, o reconhecimento não — é mais útil do que uma resposta completa, porque pode ser publicada.
Teste o comportamento em caso de falha, não apenas o comportamento bem-sucedido. O que o cliente vê quando o recurso falha? Um recurso que falha silenciosamente é pior do que outro que falha de forma visível, e ambos são melhores do que aquele cujo diagnóstico um agente de suporte não consegue fazer porque o dispositivo não publica nenhum estado. Inclua o estado de falha nas instruções e no roteiro de suporte.
Verifique o build, não apenas o comportamento. Registre o identificador do build de firmware de cada unidade testada e compare-o com o build do pedido. Uma verificação realizada em um build de amostra diferente do build de produção verifica apenas a amostra.
Verificação contratual: as cláusulas que mantêm um fornecedor verificado como verificado
A verificação é um retrato de um momento, e a razão pela qual os relacionamentos com fornecedores nessa categoria falham raramente é que a verificação estava errada. É que as condições mudaram depois do pedido, e nada obrigou ninguém a informar você. As cláusulas abaixo são as que convertem uma verificação pontual em uma condição contínua.
- Uma entidade identificada e um contato identificado. A entidade contratante e um contato técnico, ambos nomeados no acordo, para que um problema tenha uma rota de encaminhamento e uma garantia tenha um destinatário.
- Um cronograma de itens em aberto. Cada item que a verificação deixou pendente é registrado no acordo como aberto, com a resposta aceitável caso nunca seja recebida. Esta é a cláusula mais valiosa da lista, porque converte uma lacuna nas evidências em uma condição conhecida e aceita, em vez de desconhecida.
- Um prazo de aviso para mudanças de comportamento. Qualquer alteração no comportamento do assistente exige aviso prévio, com um período definido que você possa usar para orientar os canais de atendimento.
- Uma proibição de substituição silenciosa de célula e firmware. O número da peça da célula é indicado, e o fornecedor deve enviar uma notificação por escrito antes de qualquer substituição.
- Uma posição de preço por volume para a camada de IA. Se a capacidade for cobrada por dispositivo, por usuário ativo ou por volume, a base de cobrança precisa ser declarada, porque um preço unitário fixo combinado com uma licença variável representa uma margem que você não controla.
- Uma obrigação de atualização documental. Quando o fluxo de dados, o fornecedor do modelo ou o operador mudar, o pacote de documentação e sua declaração de privacidade devem ser atualizados junto.
Nenhuma dessas cláusulas é incomum, e nenhuma é gratuita. Vale a pena negociá-las porque a alternativa a uma cláusula é uma descoberta, e uma descoberta no nono mês custa muito mais do que a cláusula custa no momento inicial.
Quando a verificação produz um resultado condicional
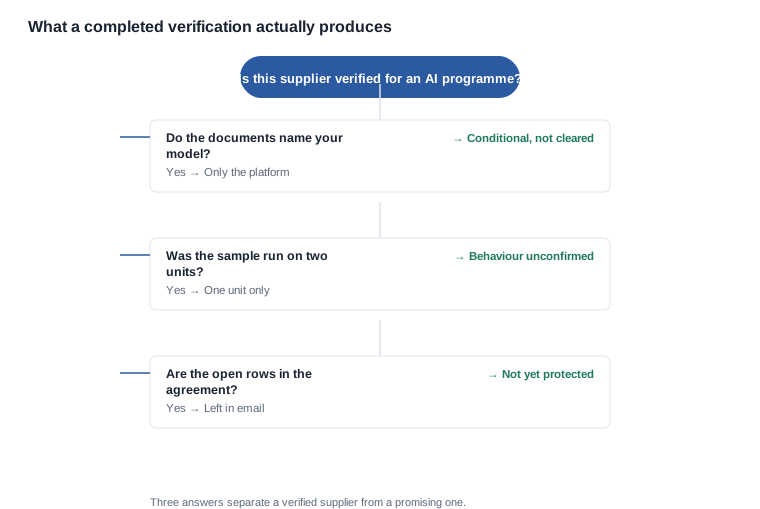
A maioria das verificações não resulta em uma aprovação inequívoca. Elas produzem um resultado misto, e o julgamento que o comprador precisa fazer é se esse resultado misto é aceitável para este programa específico, e não em termos gerais. Três padrões se repetem, e cada um tem uma resposta defensável.
Os documentos abrangem a plataforma, mas não a sua variante. Essa é a constatação normal nesta categoria e não representa uma falta de honestidade; é assim que os sistemas de certificação funcionam. A solução é perguntar ao fabricante o que uma variante exige — um teste complementar, uma nova declaração, uma reemissão que mencione o novo modelo — e incluir o tempo decorrido no seu cronograma, porque esse tempo costuma ser maior que o dos próprios testes.
A dependência de IA está confirmada, mas não documentada. O fornecedor sabe quem opera o backend e confirmou isso informalmente, mas não possui uma descrição escrita do tratamento de dados porque ela é responsabilidade do parceiro. A solução é exigir a descrição do parceiro como condição da primeira ordem, com uma data, e registrar a resposta como pendente até que chegue. Não aceite a confirmação informal como resposta; o objetivo de uma verificação é o documento.
A amostra funciona, mas o registro de build não existe. A unidade no banco de testes se comporta corretamente e ninguém consegue dizer qual é o build. Essa é a constatação com maior impacto downstream, pois significa que não há como reproduzir um bom resultado nem como rastrear posteriormente um defeito até sua causa. A solução é tornar o registro de build uma exigência contratual antes da ordem, com o identificador do build impresso na unidade ou recuperável a partir dela.
O fator comum é que nenhum desses três resultados, isoladamente, justifica parar, e cada um deles justifica parar se não estiver documentado. Uma verificação condicional registrada como condicional constitui uma posição utilizável. A mesma verificação registrada como aprovação representa um passivo, pois mais tarde alguém que não estava presente contará com ela.
A posição de verificação que podemos e não podemos comprovar
Vale ser preciso: nomearemos os recursos de IA sustentados pela nossa própria documentação e marcaremos os demais como pendentes; não apresentaremos um recurso como local quando o processamento ocorrer em outro lugar. Nosso catálogo cita um assistente de voz com IA entre as tecnologias-chave da família de óculos com câmera de IA, e nosso site independente descreve a tradução por IA no K01, que é um modelo de áudio com Bluetooth, e não um modelo com câmera. Consideramos esta última informação como uma observação oriunda do nosso próprio material de marketing, e não como uma especificação verificada.
Não publicamos quais modelos realizam o processamento no dispositivo, se a tradução funciona offline, se há assinaturainvolta, quem é o proprietário do aplicativo complementar, em qual jurisdição os dados são processados ou a lista de idiomas compatíveis. Cada um desses pontos é uma decisão real de produto, com um custo real associado, e cada um é uma pergunta que preferiríamos receber em vez de ser presumida em qualquer sentido. Também não publicamos números de certificados, órgãos emissores ou datas de validade, e é por isso que orientamos os compradores a obter a documentação em vez de dependerem de uma alegação do catálogo — a alegação não substitui o documento.
O que podemos fazer é selecionar um modelo específico e uma alegação específica da sua listagem e informar quais das quatro perguntas de verificação podemos responder hoje com base na nossa documentação e quais precisam de contribution das equipes de engenharia e conformidade. Envie-nos a alegação, o mercado-alvo e o volume, e informaremos qual das quatro perguntas ela exige antes de você fazer o pedido.
Leituras relacionadas
- Os recursos e os casos de uso relacionados — recursos de IA em óculos inteligentes
- A alegação que deve ser verificada antes da publicação — verificação do fornecedor
- O protocolo para testar por conta própria — testar recursos de IA antes de pedir
- O aspecto relativo aos dados e às atualizações da mesma questão — lista de verificação de certificação
Envie-nos a alegação que deseja fazer e o modelo correspondente, e informaremos quais das quatro perguntas podemos responder hoje e quais ainda permanecem pendentes do nosso lado.


