
कस्टमाइज़ेशन कार्यक्रम में जोखिम आकलन लंबी विनिर्देश नहीं है और न ही आपूर्तिकर्ता के प्रति निराशावादी दृष्टिकोण। यह तीन प्रश्नों का एक व्यवस्थित उत्तर है: इस अनुरोध में क्या गड़बड़ हो सकती है, हमें इसका पता कैसे चलेगा और ऐसा होने पर हम क्या करेंगे। इसे अलग से करने का कारण यह है कि लागत और जोखिम अलग-अलग मानदंड हैं। सस्ता बदलाव गंभीर जोखिम पैदा कर सकता है — सौ हज़ार इकाइयों पर गलत नाम बदलना एक पैसे का काम है, लेकिन उसे देर से पता चलना विनाशकारी हो सकता है। महँगा बदलाव लगभग कोई जोखिम नहीं पैदा कर सकता, क्योंकि वह किसी तक पहुँचने से पहले ही पूरी तरह सत्यापित किया जाता है। इसलिए अनुरोधों को केवल लागत के आधार पर क्रमबद्ध करना उन्हें गलत मानदंड के आधार पर क्रमबद्ध करना है।
एक अच्छे आकलन का परिणाम ऐसा दस्तावेज़ नहीं होता जो कार्यक्रम को डराए। इसमें जोखिमों की एक संक्षिप्त सूची होती है, जिसमें प्रत्येक जोखिम का नाम, जिम्मेदार व्यक्ति, पहचान की विधि और पहले से तय की गई प्रतिक्रिया शामिल होती है। यह प्रतिबद्धता बनाने से पहले तैयार किया जाता है, न कि पहली समस्या के बाद।
यह काम जल्दी करने का एक और कारण भी है। स्मार्ट-ग्लासेज़ कस्टमाइज़ेशन कार्यक्रम के सबसे जोखिमपूर्ण कुछ मदें प्रकाशित आँकड़ों में अदृश्य होती हैं, क्योंकि कैटलॉग जानबूझकर उन्हें प्रकाशित नहीं करता। हम फ़र्मवेयर संस्करण नीति, अप्रचलन प्रतिबद्धता, सहायता सेवा स्तर की पंक्ति या प्रति-मॉडल प्रमाणन पंक्ति प्रकाशित नहीं करते। जो खरीदार इन कमियों की तलाश नहीं करता, उन्हें ये कमियाँ बाद में मिलती हैं — ऐसी बैठक में, जिसकी तैयारी उसने नहीं की थी।
आकलन की एक स्वाभाविक क्रमबद्धता भी होती है और वह नौकरीशाही नहीं है। पहले वर्गीकरण होता है, क्योंकि यह तय करता है कि कौन-से जोखिम संभव भी हैं या नहीं। दूसरा चरण नाम रखना है, क्योंकि नामित जोखिम को जिम्मेदार व्यक्ति सौंपा जा सकता है, जबकि बिना नाम के जोखिम को नहीं। तीसरा चरण उत्तरदायित्व है, क्योंकि जब तक किसी को प्रतिक्रिया शुरू करने की जिम्मेदारी न सौंपी जाए, प्रतिक्रिया पर सहमति नहीं हो सकती। अंतिम चरण प्रतिक्रिया है, क्योंकि यह तभी अर्थपूर्ण होती है जब जिम्मेदार व्यक्ति मौजूद हो। जो कार्यक्रम अंतिम चरण से शुरू होता है — यह बहस करते हुए कि पुनः कार्य की लागत किसे चुकानी है, और इससे पहले किसी ने यह भी नहीं बताया कि कौन-सा जोखिम इसे उत्पन्न कर सकता है — अपनी पहली बैठक गलत प्रश्न पर खर्च करता है।
इंजीनियरिंग कस्टमाइज़ेशन जोखिम आकलन: पहला चरण अनुरोध का वर्गीकरण है
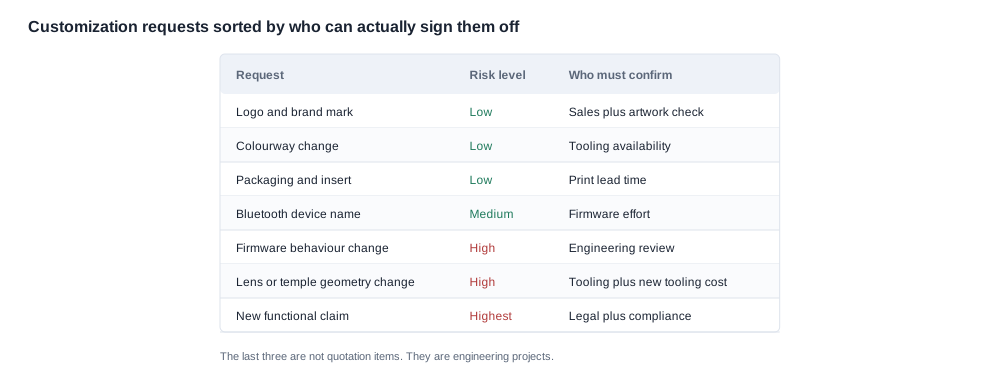
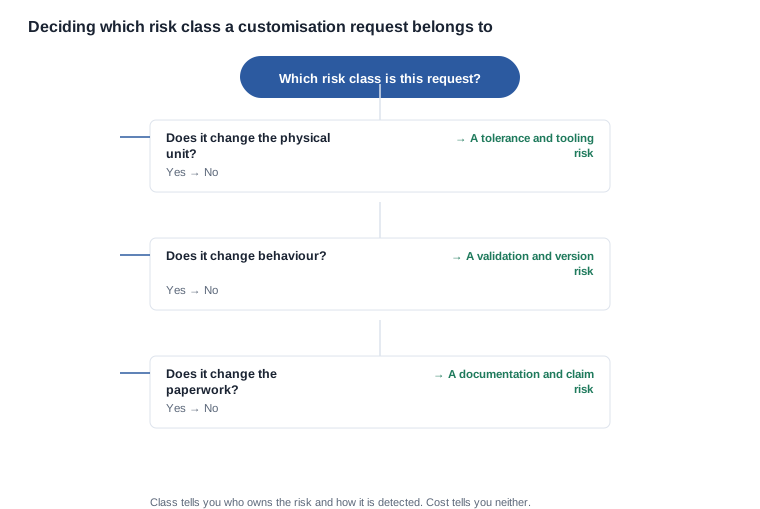
किसी भी जोखिम आकलन का पहला चरण वर्गीकरण होता है, क्योंकि अनुरोध का वर्ग उसके जोखिम प्रोफ़ाइल के बारे में लगभग सब कुछ तय करता है। अनुरोध तीन व्यापक समूहों में आते हैं और प्रत्येक की विफलता की एक विशिष्ट विधि होती है।
कॉन्फ़िगरेशन परिवर्तन शरीर के बजाय कोई मान बदलते हैं: डिवाइस का नाम, स्टार्टअप स्ट्रिंग, सीरियल प्रारूप। विशिष्ट विफलता खराब इकाई नहीं होती; इसके बजाय ऐसी इकाई होती है जो पूरी तरह काम करती है, लेकिन गलत उत्पाद होती है। कॉन्फ़िगरेशन विफलताओं को रोकना सस्ता होता है और उनका पता लगना महँगा, क्योंकि आम तौर पर इनका पता आपके उत्पाद के खरीदार को फ़ैक्ट्री के बजाय चलता है, और यह एक इकाई के बजाय पूरे बैच में सामने आता है।
उत्पादन परिवर्तन शरीर बदलते हैं: रंग, सतह की परत, छपा हुआ सम्मिलित पत्रक, पैकेजिंग संरचना, सामान। विशिष्ट विफलता ऐसा बैच होता है जो स्वीकृत नमूने से मेल नहीं खाता — सहिष्णुता से बाहर का रंग, छपाई का गलत पंजीकरण, ठीक से न बैठने वाला सम्मिलित पत्रक। संदर्भ के मुकाबले निरीक्षण से इनका पता लग जाता है, समय पर ये दिखाई देते हैं और यदि कार्यक्रम ने पुनः कार्य का अर्थ तय कर लिया हो, तो इन्हें आम तौर पर ठीक किया जा सकता है।
इंजीनियरिंग परिवर्तन व्यवहार या संरचना बदलते हैं: फ़र्मवेयर, सेटअप अनुभव, टेम्पल की ज्यामिति, हिंज, बैटरी, केस। विशिष्ट विफलता ऐसी इकाई होती है जो मानक जाँच पास कर लेती है, लेकिन कस्टमाइज़ की गई आवश्यकता पर खरी उतरती है; या ऐसी इकाई होती है जो काम करती है और आगे की समस्या पैदा करती है — अलग चार्जिंग व्यवहार, बदला हुआ एंटीना वातावरण, या ऐसा केस जो अब क्लेम प्रक्रिया से मेल नहीं खाता। ये वे अनुरोध हैं जहाँ जोखिम आकलन अपनी लागत कमाने के लायक होता है, क्योंकि उत्पादन के समय विफलता अक्सर अदृश्य होती है।
वर्गीकरण यह भी तय करता है कि जोखिम का उत्तरदायित्व किसका होगा, और यही वह हिस्सा है जिसे खरीदार सबसे अधिक ग़लत समझते हैं। कॉन्फ़िगरेशन विफलता उस व्यक्ति की जिम्मेदारी है जिसने मान उपलब्ध कराया। उत्पादन विफलता उस व्यक्ति की जिम्मेदारी है जिसने सामग्री या फ़ाइल उपलब्ध कराई। इंजीनियरिंग विफलता उस व्यक्ति की जिम्मेदारी है जिसने विनिर्देश पर हस्ताक्षर किए — और यदि विनिर्देश कभी लिखित ही नहीं गया, तो उत्तरदायित्व तय नहीं किया जा सकता और जोखिम उस पक्ष पर रह जाता है जिसकी स्थिति समझौते में सबसे कमज़ोर होती है, जो आम तौर पर ब्रांड होता है।
वर्गीकरण के बारे में एक सावधानी: इसे दर्ज करना चाहिए, मान लेना नहीं। ऐसा अनुरोध जो एक वाक्य में संरचनात्मक परिवर्तन और दो कॉन्फ़िगरेशन परिवर्तन के साथ आता है, एक अनुरोध नहीं है। यह तीन अनुरोध हैं, और जो जोखिम रजिस्टर इसे एक मानता है, वह तीनों के लिए गलत जिम्मेदार व्यक्ति का नाम रखेगा।
दूसरी चेतावनी वर्ग तय करने के मानदंडों से संबंधित है। जब किसी अनुरोध को दो तरीकों से उचित रूप से पढ़ा जा सकता है, तो अधिक परिणाम वाला वर्ग सुरक्षित विकल्प है, क्योंकि यदि विन्यास के रूप में पढ़ा गया बदलाव बाद में इंजीनियरिंग परिवर्तन निकलता है, तो इसे पहले ही पता लगाना महँगा पड़ता है; जबकि इंजीनियरिंग के रूप में पढ़ा गया बदलाव यदि विन्यास परिवर्तन निकलता है, तो केवल एक आकलन की लागत होती है। इनमें से कौन-सी व्याख्या सही है, यह सामान्यतः बहस के बजाय प्रमाण से तय होता है: बदलाव का रिकॉर्ड, टूलिंग सूची और विनिर्देश स्वयं किसी भाग, टूल या बिल्ड का उल्लेख करेंगे, यदि इसमें कोई शामिल हो। जो खरीदार तेज़ी से आगे बढ़ना चाहता है, वह अनुरोध के साथ वर्ग की अपनी व्याख्या भेज सकता है और अनुमान लगाने के बजाय दोनों व्याख्याओं की तुलना करने के लिए कोटेशन के साथ आपूर्तिकर्ता की व्याख्या भी माँग सकता है।
इंजीनियरिंग अनुकूलन और हर इंजीनियरिंग पंक्ति में जोखिम का नाम देना
अनुरोध का वर्गीकरण होने के बाद, जोखिम सामान्य रूप से नहीं बल्कि हर पंक्ति के अनुसार निर्दिष्ट किया जाता है। सामान्य कथन — "गुणवत्ता के खराब होने का जोखिम है" — कोई कार्रवाई उत्पन्न नहीं करते। निर्दिष्ट जोखिम में चार भाग होते हैं: क्या होगा, इसका पता कैसे लगेगा, परिणाम कौन भुगतेगा और प्रतिक्रिया क्या होगी। ब्रांड और चैनल अनुकूलन में सबसे अधिक आने वाली पंक्तियों के लिए नाम देने की विधि यह है।
डिवाइस का नाम और पहचान। जोखिम: गलत नाम वाला उत्पाद भेजा जाता है, या एक ही समय में दो अलग नाम वाले उत्पाद भेजे जाते हैं। पहचान: बैच के नमूने से पेयरिंग सूची की जाँच और यह सत्यापन कि बॉक्स पर लिखा नाम यूनिट में मौजूद नाम से मेल खाता है। ज़िम्मेदारी: मूल्य का आपूर्तिकर्ता, जिसकी पुष्टि खरीदार द्वारा सटीक स्ट्रिंग के अनुमोदन से होती है। प्रतिक्रिया: प्रभावित यूनिट की दोबारा कार्यवाही या प्रतिस्थापन, जिसमें प्रभावित सीरियल रेंज की पहचान की जाती है।
रंग और सतह। जोखिम: अनुमोदित नमूने की तुलना में उत्पादन का रंग स्वीकृत सीमा के बाहर होना, जो इस श्रेणी में सबसे सामान्य बैच विफलता है। पहचान: तस्वीर के बजाय भौतिक संदर्भ के साथ तय हुई प्रकाश व्यवस्था में जाँच। ज़िम्मेदारी: सामग्री का आपूर्तिकर्ता, जिसके साथ उत्पादन से पहले सहमति सीमा लिखित रूप में तय की जाती है। प्रतिक्रिया: जहाँ संभव हो दोबारा कार्यवाही, और जहाँ संभव न हो मात्रा छूट।
मुद्रित कार्यक्रम। जोखिम: बाज़ार के लिए सम्मिलित पत्रक अनुपस्थित होना, अनुवाद गलत होना, या बॉक्स का कलाकृति अनुमोदित कलाकृति से मेल न खाता है। पहचान: हर बाज़ार के लिए पैकिंग जाँच, जिसमें सम्मिलित पत्रक की सूची को कलाकृति फ़ाइल के विरुद्ध हस्ताक्षरित किया जाता है। ज़िम्मेदारी: साझा, क्योंकि कलाकृति खरीदार से और मुद्रण आपूर्तिकर्ता से आता है। प्रतिक्रिया: दोबारा मुद्रण और पैकिंग, जिसमें माल भाड़ा दोषी पक्ष द्वारा उठाया जाता है।
फ़र्मवेयर और इंटरफ़ेस। जोखिम: भेजा गया बिल्ड अनुमोदित बिल्ड से मेल न खाता, या बिल्ड कारखाने की तुलना में क्षेत्र में अलग व्यवहार करे। पहचान: हर यूनिट पर दर्ज बिल्ड पहचानकर्ता की अनुमोदित आधाररेखा से जाँच, और विकास बिल्ड के बजाय उत्पादन बिल्ड का परीक्षण रिकॉर्ड। ज़िम्मेदारी: बिल्ड का आपूर्तिकर्ता, जिसके साथ खरीदार लिखित व्यवहार को अनुमोदित करता है। प्रतिक्रिया: बिल्ड का प्रतिस्थापन, इसीलिए शुरुआत में तय किया गया संस्करण-योजना किसी भी बाद के सुधार से अधिक मूल्यवान है।
संरचना। जोखिम: बदला हुआ टेम्पल या हिंज फिटिंग, एंटीना वातावरण और इसलिए प्रमाणन की स्थिति को प्रभावित करता है। पहचान: यांत्रिक जाँच और बदलाव जारी करने से पहले रेडियो आकलन। ज़िम्मेदारी: आपूर्तिकर्ता, लेकिन केवल तभी जब बदलाव बनाने से पहले उसका आकलन किया गया हो, बाद में नहीं। प्रतिक्रिया: पाँचों में सबसे महँगी, क्योंकि किसी कार्यक्रम में देर से संरचनात्मक बदलाव का आमतौर पर अर्थ नया टूलिंग और पुनर्मूल्यांकन होता है।
कागज़ी दस्तावेज़ और दावा प्रवाह। जोखिम: वारंटी कार्ड ऐसी अवधि बताना जिसका समर्थन समझौता न करे, या नियामक सम्मिलित पत्रक उस बाज़ार से मेल न खाता जिसमें उत्पाद बेचा जाता है। पहचान: कलाकृति के फ़्रीज़ होने पर बाज़ार सूची के विरुद्ध दस्तावेज़ समीक्षा। ज़िम्मेदारी: साझा, और यही वह पंक्ति है जिससे सबसे असहज बातचीत होती है, क्योंकि दोनों पक्ष मान लेते हैं कि दूसरे पक्ष ने सम्मिलित पत्रक पढ़ा है।
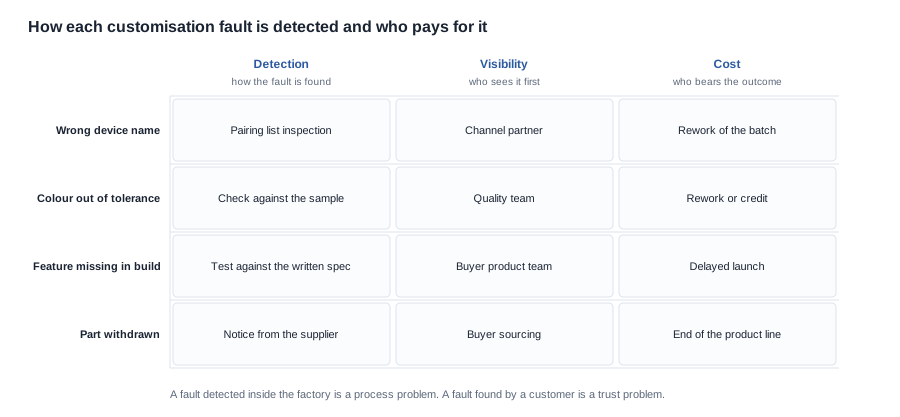
ये छह पंक्तियाँ आपूर्तिकर्ता के आकलन को पढ़ने का सबसे तेज़ हिस्सा भी हैं। उचित परिश्रम के दौरान किसी हाल के अनुकूलन कार्यक्रम से निर्दिष्ट-जोखिम तालिका माँगना खरीदार को सामान्य गुणवत्ता दावे से अधिक बताता है, क्योंकि इससे पता चलता है कि आपूर्तिकर्ता समस्या को कैसे नाम देता है, उसे किसे सौंपता है और आगे क्या करता है। जो आपूर्तिकर्ता यह तालिका प्रस्तुत कर सकता है, उसके पास एक प्रक्रिया होती है। जो आपूर्तिकर्ता प्रश्न का उत्तर अपने नियंत्रण में आने वाली सभी चीज़ों की सूची देता है, उसके पास केवल एक विपणन दस्तावेज़ होता है; और यह अंतर पहले ऑर्डर से पहले जानना बेहतर है, न कि पहली घटना के दौरान।
इंजीनियरिंग अनुकूलन और यह प्रश्न कि वास्तव में हस्ताक्षर कौन कर रहा है
मूल्यांकन का तीसरा चरण अधिकार से संबंधित है, और यही वह चरण है जिसे सबसे अधिक छोड़ दिया जाता है क्योंकि इसमें इंजीनियरिंग जैसा महसूस नहीं होता। फिर भी यही चरण तय करता है कि क्या मूल्यांकन का कोई अर्थ है या नहीं, क्योंकि जोखिम से जुड़ा कोई निर्णय-स्वामी नहीं हो तो वह दस्तावेज़ में दर्ज एक टिप्पणी बनकर रह जाता है, नियंत्रण नहीं बन पाता।
कस्टमाइज़ेशन कार्यक्रम में तीन हस्ताक्षर महत्वपूर्ण होते हैं, और इन्हें प्रायः एक ही में समेट दिया जाता है।
वाणिज्यिक हस्ताक्षर। जो भी व्यक्ति क्रय आदेश पर हस्ताक्षर करता है, वह संगठन को मात्रा, विन्यास और कीमत के लिए प्रतिबद्ध करता है। यदि वह व्यक्ति खरीद प्रबंधक है, तो यह प्रतिबद्धता वाणिज्यिक है और संभव है कि उसे विन्यास में क्या शामिल है, इसकी जानकारी न हो। यह ठीक है, बशर्ते दूसरे हस्ताक्षर से विनिर्देश को कवर किया जाता हो।
विनिर्देश हस्ताक्षर। जो भी व्यक्ति तकनीकी आवश्यकता को स्वीकृत करता है, वह संगठन को यह प्रतिबद्ध करता है कि उत्पाद किस उद्देश्य से है। यह प्रायः उत्पाद स्वामी होता है, और उन्हें ही आवश्यकताओं के समूह, व्यवहार्यता कथन और गोल्डन सैंपल के अनुमोदन पर हस्ताक्षर करने चाहिए। ध्यान रखने योग्य जोखिम यह है कि किसी कार्यक्रम में उत्पाद स्वामी से परामर्श किया जाता है, लेकिन विनिर्देश के संस्करण पर उनकी सहमति के बिना ही क्रय आदेश पर हस्ताक्षर कर दिया जाता है।
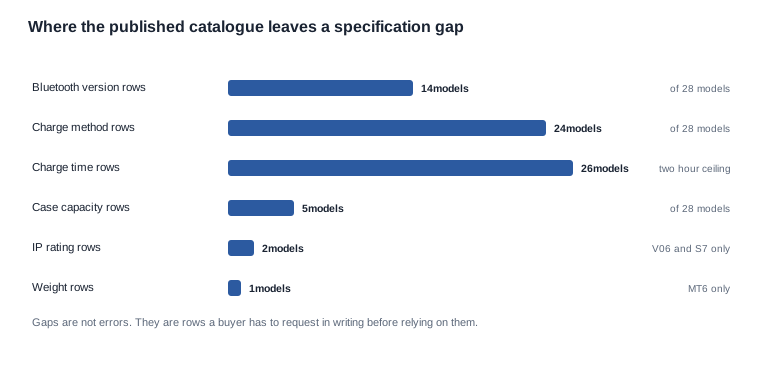
बाज़ार हस्ताक्षर। एक से अधिक देशों में बेचे जाने वाले किसी भी उत्पाद के लिए किसी व्यक्ति को बाज़ार सूची, भाषाओं, इंसर्ट और नियामकीय दायरे की पुष्टि करनी होती है। हमारी अपनी सूची में बाज़ार का जोखिम सॉफ़्टवेयर के बजाय एक्सेसरी संरचना में दिखाई देता है: चार्जिंग केस की क्षमता केवल पाँच मॉडल के लिए प्रकाशित है, KY06 और MT5 के ऐसे केस हैं जिनकी प्रकाशित क्षमता नहीं है, और V03 तथा V03 Pro के साथ ही V06 और S7 के लिए केस की कोई पंक्ति ही नहीं है; इसलिए इन चारों में से हर एक को यह उत्तर देना होगा कि उसका एक्सेसरी क्या है, इसके बाद ही उसके लिए इंसर्ट प्रिंट किया जा सकता है। पाँच बाज़ारों में तीन कैमरा मॉडल चलाने वाला कोई ब्रांड इंसर्ट और एक्सेसरी के संयोजनों का वास्तविक मैट्रिक्स चलाता है, और हर संयोजन का एक स्वामी होना चाहिए।
वास्तविक समस्या पैदा करने वाली असंगति इसकी उलटी है: किसी एक बाज़ार में उत्पाद स्वामी द्वारा स्वीकृत विनिर्देश के बाद उसे किसी चैनल पार्टनर द्वारा बिना बाज़ार हस्ताक्षर के दूसरे बाज़ार में बेचा जाना। परिणाम यह होता है कि उत्पाद तकनीकी रूप से सही होता है, लेकिन जिस स्थान पर पहुँचता है, वहाँ वाणिज्यिक रूप से गलत होता है; और इसका पता लगने का बिंदु निरीक्षण नहीं, बल्कि ग्राहक शिकायत होती है।
यही तर्क तब भी लागू होता है जब कोई खरीदार उसी आवश्यकता के आधार पर दो या तीन कारखानों की शॉर्टलिस्ट तैयार कर रहा हो। जब दोनों पक्ष एक ही छह पंक्तियों से काम करते हैं, तो वार्ता बहुत छोटी हो जाती है, क्योंकि असहमति इस बारे में नहीं होती कि दोनों पक्ष क्या मानते हैं, बल्कि इस बारे में होती है कि कौन-सा जोखिम कौन उठाएगा। शॉर्टलिस्ट की तुलना में जोखिम तालिका अक्सर कीमत से अधिक भेदभेद करती है, क्योंकि दो कारखाने एक ही यूनिट कीमत का उद्धरण दे सकते हैं, लेकिन रंग बैच, फ़र्मवेयर बिल्ड या वापस लिए गए पुर्जे के जोखिम पर उनके पूरी तरह अलग दृष्टिकोण हो सकते हैं।
एक चौथा पक्ष प्रायः अदृश्य रहता है: वह पक्ष जो फ़ील्ड में यूनिट विफल होने पर फ़ोन उठाएगा। यदि ब्रांड, वितरक और कारखाना तीनों मान लें कि यह काम दूसरों संभालेंगे, तो ग्राहक को तीन पक्षों का सामना करना पड़ता है, लेकिन कोई उत्तर नहीं मिलता। मूल्यांकन में उस पक्ष का नाम होना चाहिए, और उत्तर को दावा प्रक्रिया में लिखा जाना चाहिए।
इंजीनियरिंग कस्टमाइज़ेशन और काम विफल होने पर क्या होता है
हर कार्यक्रम कहीं न कहीं विफल होता है। प्रबंधनीय कार्यक्रम और महँगे कार्यक्रम के बीच अंतर विफलता दर नहीं, बल्कि प्रतिक्रिया होती है: क्या प्रतिक्रिया सबके शांत रहते समय तय की गई थी, या ग्राहक के प्रतीक्षारत रहते घटना के दौरान उस पर निर्माण की जा रही है।
पाँच प्रतिक्रियाएँ पहले से तय कर लेना उचित है, और हर एक के लिए एक ट्रिगर, निर्णय-स्वामी और लागत नियम होना चाहिए।
- फिर से काम। प्रभावित इकाइयों को उसी स्थान पर ठीक किया जाता है। सक्रिय करने का कारण: ऐसा दोष जो स cosmetic हो या सुधार योग्य हो और निर्धारित सीरियल श्रृंखला को प्रभावित करता हो। लागत नियम: मजदूरी और शुल्क किसे वहन करना है, और फिर से काम की सीमा बैच के निर्धारित अनुपात तक है या नहीं।
- प्रतिस्थापन। प्रभावित इकाइयों को उसी निर्माण से प्राप्त इकाइयों से बदल दिया जाता है। सक्रिय करने का कारण: ऐसा दोष जो सुधार योग्य न हो, या किसी ऐसे निर्माण पर व्यवहार में विफलता जिसे सुधारा न जा सके।
- क्रेडिट। प्रभावित इकाइयों को रखा जाता है और उनके मूल्य का क्रेडिट दिया जाता है। सक्रिय करने का कारण: स्वीकृत सहनशीलता के भीतर लेकिन खरीदार की पसंद से बाहर कोई स cosmetic अंतर, जिसके बारे में निर्णय खरीदार को जल्दबाजी में नहीं बल्कि सोच-समझकर करना चाहिए।
- समय-सारणी में बदलाव। दोष उत्पादन नहीं रोकता, लेकिन तारीख बदल देता है। सक्रिय करने का कारण: ऐसी विफलता जिसके कारण किसी चरण को दोबारा चलाना आवश्यक हो। लागत नियम: देरी किसे वहन करनी है, और तारीख पर निर्भर चैनलों को इसकी सूचना कैसे दी जाती है।
- कार्यक्रम रोकना। दोष इतना गंभीर है कि कॉन्फ़िगरेशन ग़लत है। सक्रिय करने का कारण: ऐसी विफलता जो निर्माण को नहीं बल्कि आवश्यकता को अमान्य कर देती है। यही एकमात्र प्रतिक्रिया है जो उपलब्ध होनी चाहिए, क्योंकि जिस कार्यक्रम को रोका नहीं जा सकता, वह ग़लत उत्पाद भेजता है।
जोखिम आकलन की सबसे सामान्य विफलता यह होती है कि केवल पहली चार प्रतिक्रियाएँ निर्धारित की जाती हैं। कार्यक्रम किसी तारीख के प्रति प्रतिबद्ध हो जाते हैं, चैनल साझेदार मार्केटिंग बुक कर लेता है, खुदरा विक्रेता की सूची लाइव हो जाती है, और जब किसी को रोकने पर विचार करने का समय आता है, तब रोकने की लागत राजनीतिक बन जाती है। पहले से यह तय कर लेना कि कार्यक्रम को रोका जा सकता है और इसे कौन कह सकता है, इसी कारण से वह निर्णय तकनीकी बना रहता है।
फिर से काम की लागत किसे भरनी है, इस पर वार्ता लगभग हमेशा पहले ही तय हो जाती है और घटना के दौरान लगभग कभी तय नहीं होती। एक सरल नियम लिखना उपयोगी है—जिस पक्ष के इनपुट से दोष हुआ, वह प्रत्यक्ष लागत वहन करता है; आपूर्तिकर्ता अपनी प्रक्रिया की विफलता की लागत वहन करता है; और बाकी मामलों का समझौना हर स्थिति में अलग से किया जाता है—ताकि घटना के दौरान बातचीत सिद्धांत के बजाय तथ्यों पर केंद्रित रहे। जिसके ग्राहक का इंतज़ार हो रहा हो, उस समय सिद्धांत पर आधारित बहस किसी गुणवत्ता विफलता का सबसे महँगा हिस्सा होती है।
इंजीनियरिंग अनुकूलन और वह जोखिम रजिस्टर जो खरीदार को रखना चाहिए
अंतिम हिस्सा दस्तावेज़ है। जोखिम रजिस्टर उपयोगी होने के लिए बड़ा होना ज़रूरी नहीं है, और हमारे अनुभव में इसका सबसे अधिक मूल्य तब होता है जब यह एक ऐसा एक-पृष्ठ दस्तावेज़ हो जिसे खरीदार अपने पास रखता और अपडेट करता है, न कि ऐसा दस्तावेज़ जो समीक्षा के लिए एक बार बनाया जाए और फ़ाइल में रख दिया जाए।
एक कार्यशील रजिस्टर में प्रत्येक जोखिम के लिए एक पंक्ति होती है, और हर पंक्ति में वही छह फ़ील्ड होते हैं ताकि कुछ भी व्याख्या करने की ज़रूरत न पड़े।
- जोखिम, घटना के रूप में। "भेजी गई इकाइयों पर लिखा डिवाइस का नाम स्वीकृत स्ट्रिंग से अलग है", न कि "नामकरण का जोखिम"।
- श्रेणी। कॉन्फ़िगरेशन, उत्पादन या इंजीनियरिंग, क्योंकि श्रेणी यह बताती है कि इसका स्वामी कौन है और इसकी पहचान कैसे होती है।
- पहचान की विधि। वह विशिष्ट जाँच जो इसे खोजती है, और प्रक्रिया में यह जाँच कहाँ होती है।
- स्वामी। प्रतिक्रिया के लिए उत्तरदायी नामित पक्ष, न कि वह पक्ष जिसे रहना सुविधाजनक हो।
- प्रतिक्रिया। पहले से तय की गई कार्रवाई, जो पहले से तय की गई स्थिति पर सक्रिय होती है।
- शेष स्थिति। जोखिम स्वीकार किया गया है, घटाया गया है या स्थानांतरित किया गया है, और यह किसके द्वारा किया गया है।
इस प्रकार के उत्पाद के लिए जोखिम के दो प्रकारों को रजिस्टर में अलग ध्यान देने योग्य माना जाता है, क्योंकि ये वही हैं जिन्हें कारखाना अकेले हल नहीं कर सकता।
वॉल्यूम और न्यूनतम ऑर्डर मात्रा का जोखिम। कम न्यूनतम ऑर्डर मात्रा वाला अनुकूलन प्रति इकाई महँगा होता है; अधिक न्यूनतम ऑर्डर मात्रा वाला अनुकूलन खरीदार के नकद और गोदाम को बाँध लेता है। हम किसी भी कॉन्फ़िगरेशन के लिए न्यूनतम ऑर्डर मात्रा या लीड टाइम प्रकाशित नहीं करते, क्योंकि दोनों मॉडल, अनुकूलन की गहराई, टूलिंग की स्थिति और योजना पर निर्भर करते हैं। पूछने योग्य प्रश्न यह है कि क्या न्यूनतम ऑर्डर मात्रा पूरी करने के लिए मॉडल मिलाए जा सकते हैं, और क्या मिश्रित ऑर्डर एक कार्यक्रम है या कई, क्योंकि एक कार्यक्रम माने जाने वाले मिश्रित ऑर्डर में एक बेसलाइन होती है, जबकि कई कार्यक्रम माने जाने वाले मिश्रित ऑर्डर में कई। यह समझौता आम तौर पर उस खरीदार के लिए अनुकूल होता है जो दो मॉडल में साझा कॉन्फ़िगरेशन स्वीकार कर सकता है, और उस खरीदार के लिए प्रतिकूल होता है जिसे हर मॉडल की व्यक्तिगत अनुकूलन चाहिए।
जीवनचक्र का जोखिम। पुर्ज़ों की उपलब्धता, फ़र्मवेयर समर्थन और उत्पाद श्रृंखला का समाप्त होना कार्यक्रम की शर्तें हैं और हम इन्हें प्रकाशित नहीं करते। जो रजिस्टर इन्हें स्वामी और समीक्षा तिथि के साथ खुले मुद्दों के रूप में दर्ज करता है, वह ईमानदार है; जो रजिस्टर इन्हें छोड़ देता है, वह पूर्ण नहीं है, क्योंकि तीन वर्ष के कार्यक्रम में सबसे बड़े जोखिम वही होते हैं जिन्हें किसी ने लिखा नहीं।
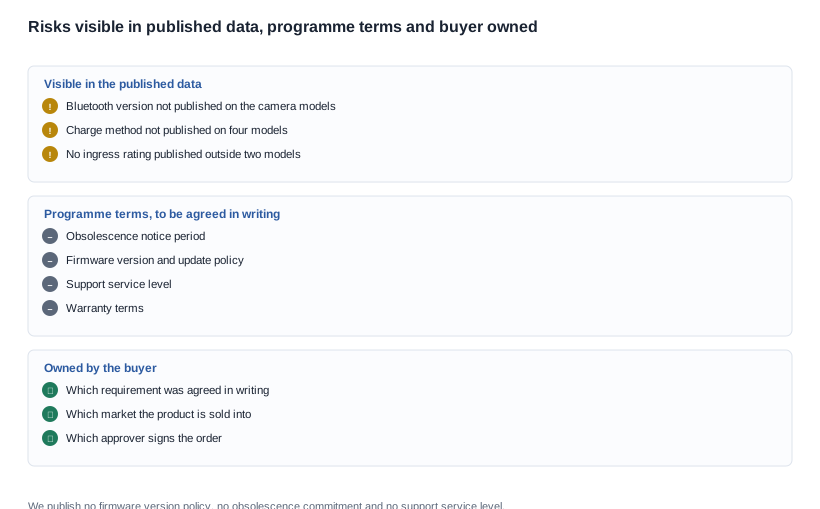
हम यह मूल्यांकन खरीदार के अपने अनुरोध पर, उनके अपने कॉन्फ़िगरेशन के अनुसार करेंगे और दिखाएँगे कि कौन-सी लाइनें हमारी ज़िम्मेदारी में हैं और परिभाषा के अनुसार कौन-सी खरीदार की। हमें अनुरोध और बेस मॉडल भेजें; हम इसे वर्गीकृत करेंगे, हर लाइन में जोखिम बताएँगे और साफ़ तौर पर बताएँगे कि इनमें से कौन-से जोखिम हम टेस्ट से बंद कर सकते हैं और कौन-से लिखित शर्त के साथ बंद करने होंगे। यदि आप फ़ैक्ट्रियों की तुलना कर रहे हैं, तो हर फ़ैक्ट्री से एक ही कॉन्फ़िगरेशन पर यही छह लाइनें माँगें और कोटेशन आने से पहले तुलना के मानदंड तय करें, बाद में नहीं।
संबंधित लेख
- जब अनुरोध किसी कठिन सीमा तक पहुँचता है — क्या संभव नहीं है
- कस्टमाइज़ेशन के आसपास के चरण एक-दूसरे से कैसे जुड़ते हैं — विकास प्रक्रिया कैसे काम करती है
- क्या दो मॉडल एक ही ऑर्डर में शामिल हो सकते हैं — न्यूनतम ऑर्डर मात्रा पूरी करने के लिए मॉडल मिलाना
- लॉन्च के बाद के वर्षों के लिए क्या तय करना होगा — दीर्घकालिक सहायता


