
En riskbedömning i ett anpassningsprogram är inte en längre specifikation och är inte en pessimistisk syn på leverantören. Den är ett strukturerat svar på tre frågor: vad kan gå fel med den här begäran, hur skulle vi upptäcka det och vad gör vi om det händer. Anledningen till att det är värt att göra separat är att kostnad och risk är två olika axlar. En billig ändring kan innebära en allvarlig risk – ett felaktigt namn på hundratusen enheter kostar pennies att ändra och är en katastrof att upptäcka för sent. En dyr ändring kan innebära nästan ingen risk, eftersom den kontrolleras noggrant innan den når någon. Att sortera begäranden enbart efter kostnad sorterar dem alltså efter fel sak.
Resultatet av en bra bedömning är inte ett dokument som skrämmer programmet. Det är en kort lista med namngivna risker, en ansvarig, en upptäckningsmetod och en förhindratt åtgärd, och det tas fram innan åtagandet görs, inte efter det första problemet.
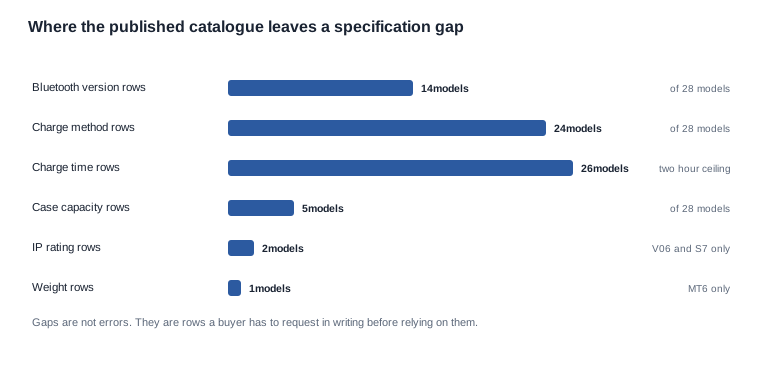
Det finns ytterligare en anledning att göra detta arbete tidigt. Flera av de riskfylldaste posterna i ett anpassningsprogram för smarta glasögon är osynliga i de publicerade uppgifterna, eftersom katalogen medvetet inte publicerar dem. Vi publicerar ingen policy för firmwareversioner, ingen åtagande om utfasning, ingen rad med servicenivåer för support och ingen certifieringsrad per modell. En köpare som inte aktivt söker efter dessa luckor hittar dem senare, i ett möte som hen inte hade förberett sig på.
Bedömningen har också en naturlig ordning, och ordningen är inte byråkratisk. Klassificeringen kommer först eftersom den avgör vilka risker som ens är möjliga. Namngivningen kommer sedan eftersom en namngiven risk kan tilldelas en ansvarig, medan en risk utan namn inte kan det. Ansvarigheten kommer tredje eftersom åtgärden inte kan avtalas förrän någon är ansvarig för att utlösa den. Åtgärden kommer sist eftersom den bara är meningsfull när det finns en ansvarig. Ett program som börjar med det sista steget – att diskutera vem som betalar för ett omarbete innan någon har sagt vilken risk som kan orsaka ett omarbete – använder sitt första möte på fel fråga.
Riskbedömning av teknisk anpassning: det första steget är att klassificera begäran
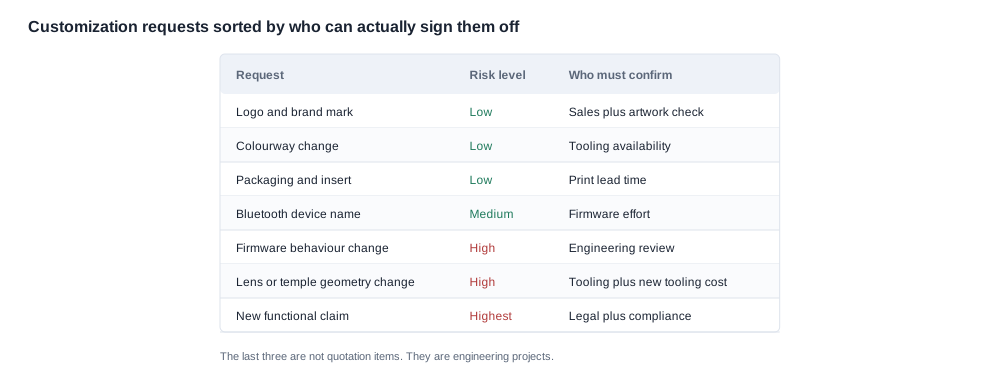
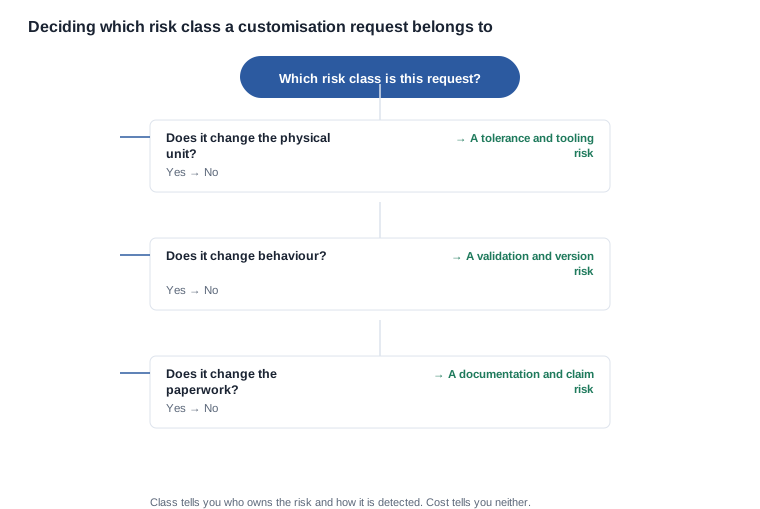
Det första steget i alla riskbedömningar är klassificering, eftersom begärandets klass avgör nästan allt om dess riskprofil. Begäranden faller in i tre breda grupper, och varje grupp har en typisk form av fel.
Konfigurationsändringar ändrar ett värde snarare än en kropp: ett enhetsnamn, en starttext, ett serienummerformat. Det typiska felet är inte en trasig enhet; det är en enhet som fungerar perfekt men är fel produkt. Konfigurationsfel är billiga att förebygga och dyra att upptäcka, eftersom de vanligtvis upptäcks av köparen av er produkt snarare än av fabriken, och de upptäcks i en sats snarare än i en enskild enhet.
Produktionsändringar ändrar en kropp: en färg, en ytbehandling, en tryckt insats, en förpackningsstruktur, ett tillbehör. Det typiska felet är en sats som inte matchar det godkända provet – en nyans utanför toleransen, en felaktig tryckjustering, en insats som inte passar. Sådana fel upptäcks vid inspektion mot en referens, de är synliga i tid och kan vanligtvis rättas genom omarbete om programmet har avtalat vad omarbete innebär.
Tekniska ändringar ändrar beteende eller konstruktion: firmware, upplevelsen vid installation, en båggeometri, en gångjärn, ett batteri, ett fodral. Det typiska felet är en enhet som klarar standardkontrollerna men inte uppfyller det anpassade kravet, eller en enhet som fungerar och skapar ett problem i ett senare led – ett annat laddningsbeteende, en förändrad antennmiljö, ett fodral som inte längre matchar kravprocessen. Detta är de begäranden där riskbedömningen tjänar sin kostnad, eftersom felet ofta är osynligt vid produktionstillfället.
Klassificeringen avgör också riskens ägare, vilket är den del köpare oftast gör fel på. Ett konfigurationsfel tillhör den som levererade värdet. Ett produktionsfel tillhör den som levererade materialet eller filen. Ett tekniskt fel tillhör den som undertecknade specifikationen – och om specifikationen aldrig skrevs ner går det inte att avgöra vem som ansvarar, och risken hamnar hos den som har svagast ställning i förhandlingen, vilket vanligtvis är varumärket.
En varning om klassificeringen: den måste dokumenteras, inte antas. En begäran som kommer in som en enda mening innehållande en strukturell ändring och två konfigurationsändringar är inte en begäran. Den är tre begäranden, och en riskregisteruppföljning som behandlar den som en enda begäran anger fel ansvarig för alla tre.
En andra förbehållet gäller kriterierna för att avgöra klassen. När en begäran rimligen kan tolkas på två sätt är klassen med den högre konsekvensen det säkrare standardvalet, eftersom en konfigurationstolkning som visar sig vara en teknisk ändring är dyr att upptäcka sent, medan en teknisk tolkning som visar sig vara en konfigurationsändring bara kostar en bedömning. Vilken av de två tolkningarna som är korrekt avgörs vanligtvis med bevis snarare än med argument: ändringsrapporten, verktygslistan och specifikationen själv anger en del, ett verktyg eller en byggversion om något sådant är inblandat. En köpare som vill gå snabbare kan skicka begäran med sin egen tolkning av klassen och be leverantören att ange sin tolkning tillsammans med offerten, så att de två jämförs i stället för att antas.
Teknisk anpassning och att ange risken för varje teknisk post
När begäran har klassificerats anges risken per post i stället för generellt. Generella uttalanden — ”det finns en risk att kvaliteten försämras” — leder inte till någon åtgärd. En angiven risk har fyra delar: vad som händer, hur den skulle upptäckas, vem som bär konsekvensen och vilka åtgärder som vidtas. Så här fungerar riskangivelsen för de poster som oftast förekommer vid anpassning för varumärken och distributionskanaler.
Enhetens namn och identitet. Risk: fel namn levereras, eller två namn levereras under samma period. Upptäckning: kontroll av parkopplingslistan för ett prov ur partiet samt kontroll av att namnet på kartongen stämmer med namnet i enheten. Ansvar: leverantören av värdet, bekräftat av köparens godkännande av den exakta texten. Åtgärd: omtillverkning av berörda enheter eller ersättning, med det berörda serienummerintervallet identifierat.
Färgen och ytan. Risk: produktionstonen ligger utanför toleransbandet jämfört med det godkända provet, vilket är den vanligaste partifejlet i denna kategori. Upptäckning: kontroll under överenskommen belysning mot den fysiska referensen, inte mot ett fotografi. Ansvar: materialleverantören, med toleransbandet avtalat skriftligen före produktionen. Åtgärd: omtillverkning där det är möjligt, kredit där det inte är det.
Det tryckta programmet. Risk: en marknadsinlagning saknas, en översättning är fel eller illustrationerna på kartongen stämmer inte med de godkända illustrationerna. Upptäckning: packningskontroll för varje marknad, med inlagningslistan godkänd mot illustrationsfilen. Ansvar: gemensamt, eftersom illustrationerna kommer från köparen och trycket från leverantören. Åtgärd: nytryck och ompackning, med fraktkostnaden på den part som är ansvarig.
Fast programvaran och gränssnittet. Risk: den levererade versionen stämmer inte med den godkända versionen, eller versionen fungerar annorlunda i fält än i fabriken. Upptäckning: versionsidentifieraren registreras för varje enhet och kontrolleras mot den godkända baslinjen, tillsammans med en testrapport för produktionsversionen i stället för utvecklingsversionen. Ansvar: leverantören av versionen, med köparen som godkänner det dokumenterade beteendet. Åtgärd: en ersättningsversion, vilket är därför ett versionshanteringssystem som beslutas tidigt är värdefullare än någon senare åtgärd.
Konstruktionen. Risk: en ändrad temple eller gångjärn påverkar passformen, antennens omgivning och därmed certifieringsläget. Upptäckning: mekaniska kontroller plus en radiobedömning före ändringen släpps. Ansvar: leverantören, men endast om ändringen bedömdes före den genomfördes i stället för efteråt. Åtgärd: den dyraste av de fem, eftersom en konstruktionsändring sent i ett program vanligtvis innebär nya verktyg och en ombedömning.
Dokumentationen och kravflödet. Risk: garantikortet anger en period som avtalet inte stödjer, eller den regulatoriska inlagningen stämmer inte med marknaden där produkten säljs. Upptäckning: dokumentgranskning mot marknadslistan vid frystillfället för illustrationerna. Ansvar: gemensamt, och detta är den post som ger de mest obekväma samtalen, eftersom båda parter antar att den andra har läst inlagningen.
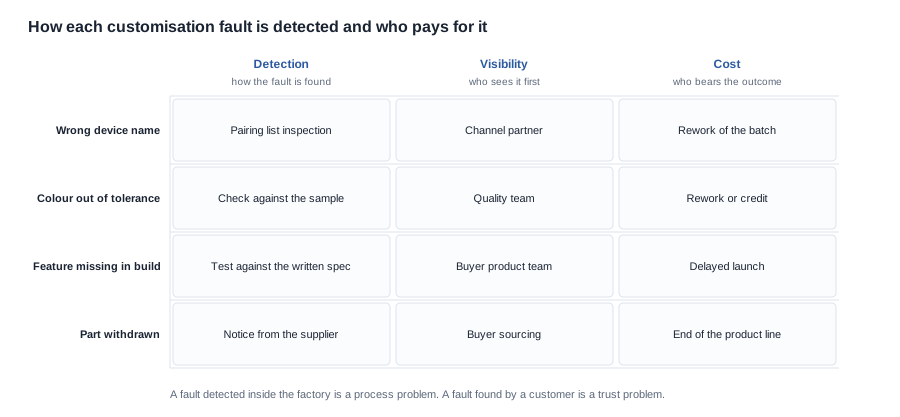
Dessa sex poster är också den snabbaste delen av en leverantörsbedömning att läsa. Under due diligence ger en begäran om tabellen över angivna risker från ett nyligen genomfört anpassningsprogram köparen mer information än ett generellt kvalitetspåstående, eftersom den visar hur en leverantör anger ett problem, vem som tilldelas ansvaret och vad den gör härnäst. En leverantör som kan ta fram den tabellen har en process. En leverantör som besvarar frågan med en lista över allt den kontrollerar har ett marknadsföringsdokument, och den skillnaden är viktig att känna till före den första beställningen i stället för vid den första incidenten.
Teknisk anpassning och frågan om vem som faktiskt undertecknar
Den tredje bedömningsfasen handlar om ansvar och är den fas som oftast hoppas över eftersom den inte känns som ingenjörsarbete. Det är ändå den fas som avgör om en bedömning är värd något, eftersom en risk utan en beslutsägare bara är en anteckning i ett dokument och inte en kontroll.
Det finns tre signaturer som spelar roll i ett anpassningsprogram, och de slås rutinmässigt ihop till en.
Den kommersiella signaturen. Den som undertecknar inköpsordern förbinder organisationen till en kvantitet, en konfiguration och ett pris. Om personen är inköpschef är åtagandet kommersiellt, och det är möjligt att personen inte vet vad konfigurationen innehåller. Det är okej, förutsatt att en andra signatur täcker specifikationen.
Specifikationssignaturen. Den som godkänner det tekniska kravet förbinder organisationen till vad produkten är avsedd att vara. Det är normalt en produktägare, som är den person som bör underteckna kravspecifikationen, feasibility-rapporten och godkännandet av referensprovet. Risken att hålla utkik för är ett program där produktägaren är involverad men inköpsordern undertecknas utan produktägarens godkännande av specifikationsversionen.
Marknadssignaturen. För varje produkt som säljs i fler än ett land måste någon bekräfta marknadslistan, språken, informationsbladen och det regulatoriska omfattningsområdet. I vår egen katalog framgår marknadsexponeringen i tillbehörsstrukturen snarare än i mjukvaran: laddningskasettens kapacitet publiceras endast för fem modeller, KY06 och MT5 har en väska utan publicerad kapacitet, och V03 och V03 Pro samt V06 och S7 saknar helt en rad för väska, vilket är en tillbehörsfråga som var och en av dessa fyra måste ha fått svar på innan ett informationsblad kan tryckas för produkten. Ett varumärke som lanserar tre kameramodeller på fem marknader hanterar en verklig matris av kombinationer av informationsblad och tillbehör, och varje kombination behöver en ansvarig.
Den brist som orsakar verkliga problem är den omvända: en specifikation som godkänts av en produktägare på en marknad och sedan säljs till en annan marknad av en distributionspartner utan marknadssignaturen. Resultatet är en produkt som är tekniskt korrekt men kommersiellt felaktig på platsen där den lanseras, och upptäcktspunkten är ett kundärende snarare än en inspektion.
Samma resonemang gäller när en köpare utvärderar två eller tre fabriker mot samma krav. Förhandlingen blir mycket kortare om båda parter utgår från samma sex rader, eftersom oenigheten då handlar om vem som bär vilken risk och inte om vad respektive part anser. I en jämförelse mellan kandidater är risktabellen ofta mer avgörande än priset, eftersom två fabriker kan erbjuda samma enhetspris men ha helt olika inställningar till risken för en färgparti, en firmwareversion eller en utgången komponent.
Det finns en fjärde part som ofta är osynlig: den som ska svara i telefon när en enhet går sönder i fält. Om varumärket, distributören och fabriken alla antar att de andra hanterar ärendet upplever kunden tre parter och inget svar. Bedömningen bör ange vem denna part är, och svaret bör skrivas in i reklamationsrutinen.
Teknisk anpassning och vad som händer när arbetet misslyckas
Varje program misslyckas någonstans. Skillnaden mellan ett hanterbart program och ett dyrt är inte misslyckandefrekvensen utan åtgärden: om åtgärden bestämdes när alla var lugna, eller om den hittas på under incidenten medan en kund väntar.
Det finns fem åtgärder som är värda att komma överens om i förväg, och var och en bör ha en utlösande faktor, en beslutsägare och en kostnadsregel.
- Åtgärdande. De berörda enheterna korrigeras på plats. Utlösande faktor: ett fel som är kosmetiskt eller korrigerbart och omfattar ett definierat serienummerintervall. Kostnadsregel: vem som absorberar arbetskostnaden och frakten, och om åtgärdandet begränsas till en angiven andel av batchen.
- Utbyte. De berörda enheterna ersätts med enheter från samma produktionsparti. Utlösande faktor: ett fel som inte går att korrigera, eller ett funktionsfel i ett produktionsparti som inte kan korrigeras.
- Kredit. De berörda enheterna behålls och värdet krediteras. Utlösande faktor: en kosmetisk avvikelse som ligger inom en överenskommen tolerans men inte motsvarar köparens önskemål, vilket är ett beslut som köparen bör fatta medvetet och inte under press.
- Ändring av schema. Felet stoppar inte produktionen men ändrar datumet. Utlösande faktor: ett fel som kräver att ett produktionssteg körs om. Kostnadsregel: vem som bär fördröjningen, och hur fördröjningen kommuniceras till de kanaler som är beroende av datumet.
- Stopp av programmet. Felet är så allvarligt att konfigurationen är felaktig. Utlösande faktor: ett fel som ogiltigförklarar kravet snarare än utförandet. Detta är den enda åtgärden som alltid måste vara tillgänglig, eftersom ett program som inte kan stoppas är ett program som levererar fel produkt.
Det vanligaste felet i en riskbedömning är att endast de fyra första åtgärderna definieras. Program blir bundna till ett datum, en kanalpartner har bokfört marknadsföring, en återförsäljare har en produktsida publicerad, och när någon överväger att stoppa produktionen har kostnaden för att stoppa blivit politisk. Att i förväg bestämma att ett stopp är möjligt, och vem som får besluta om det, är det som håller beslutet tekniskt.
Förhandlingen om vem som betalar för ett åtgärdande avgörs nästan alltid i förväg och nästan aldrig under en incident. Det är värt att skriva en enkel regel — den part vars insats orsakade felet bär de direkta kostnaderna, leverantören bär kostnaden för sitt eget processfel, och allt annat förhandlas fall för fall — så att samtalet under en incident handlar om fakta snarare än om principer. Principargisslet, som förs live medan en kund väntar, är den dyraste delen av ett kvalitetsfel.
Teknisk anpassning och den riskregister köpare bör föra
Den sista delen är artefakten. En riskregister behöver inte vara stor för att vara användbar, och enligt vår erfarenhet är den mest värdefull när den är en enda sida som köparen förvaltar och uppdaterar, snarare än ett dokument som tas fram en gång inför en granskning och sedan läggs till handlingarna.
En fungerande riskregister har en rad per risk, och varje rad innehåller samma sex fält så att ingenting behöver tolkas.
- Risken, formulerad som en händelse. ”Enhetsnamnet på de levererade enheterna skiljer sig från den godkända texten” snarare än ”namnrisk”.
- Klassningen. Konfiguration, produktion eller teknik, eftersom klassningen visar vem som äger risken och hur den upptäcks.
- Upptäckningsmetoden. Den specifika kontroll som hittar felet, och var i processen den kontrollen sker.
- Ansvarig. Den namngivna part som är ansvarig för åtgärden, inte den part som är bekvämast.
- Åtgärden. Den förvägavtalna åtgärden, som utlöses av det förvägavtalna villkoret.
- Den kvarvarande riskbilden. Om risken accepteras, minskas eller överförs, och till vem.
Två riskkategorier förtjänar särskild uppmärksamhet i riskregistret för denna produktkategori, eftersom det är de som en fabrik inte kan hantera ensam.
Volym- och MOQ-risk. En anpassning med låg MOQ är dyr per enhet; en anpassning med hög MOQ binder upp köparens kapital och lagerutrymme. Vi publicerar inte MOQ eller ledtider för någon konfiguration, eftersom båda beror på modellen, anpassningens omfattning, verktygsstatus och planen. Den fråga som är värd att ställa är huruvida modeller kan kombineras för att nå en MOQ, och huruvida den blandade ordern utgör ett eller flera program, eftersom en blandad order som behandlas som ett program har en baslinje medan en blandad order som behandlas som flera program har flera. Avvägningen är vanligtvis gynnsam för köpare som kan acceptera en gemensam konfiguration för två modeller, men oförmånlig för köpare som behöver varje modell helt skräddarsydd.
Livscykelrisk. Tillgänglighet för reservdelar, firmware-support och produktlinjens slut är programvillkor som vi inte publicerar. En riskregister som listar dem som öppna punkter med en ansvarig och ett granskningsdatum är ärlig; en riskregister som utelämnar dem är inte komplett, eftersom de största riskerna i ett treårigt program är de som ingen har skrivit ner.
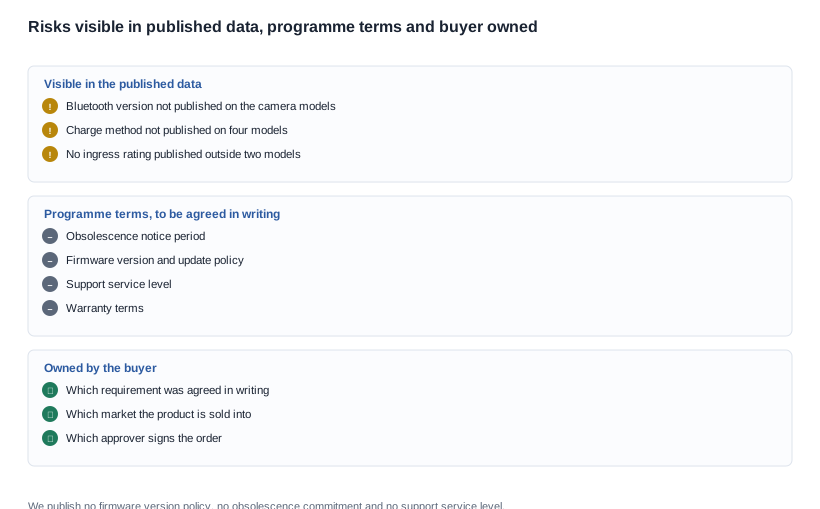
Vi kommer att genomföra denna bedömning med en köpare på dennas egen begäran och mot deras egen konfiguration. Vi visar vilka delar som är våra att ansvara för och vilka som enligt definitionen är köparens. Skicka oss begäran och basmodellen, så klassificerar vi den, anger risken för varje del och anger tydligt vilka risker vi kan hantera med ett test och vilka som måste hanteras med en skriftlig bestämmelse. Om du jämför fabrik bör du be var och en av dem lämna samma sex delar för samma konfiguration och fastställa jämförelsekriterierna innan anbuden kommer in, inte efteråt.
Relaterad läsning
- När en begäran når en absolut gräns — vad som inte är möjligt
- Hur stegen runt en anpassning hänger ihop — hur utvecklingsprocessen fungerar
- Om två modeller kan dela en order — blanda modeller för att uppfylla en minsta orderkvantitet
- Vad som måste lösas för åren efter lanseringen — långsiktigt stöd


