
La valutazione del rischio in un programma di personalizzazione non è una specifica più dettagliata né una visione pessimistica del fornitore. È una risposta strutturata a tre domande: che cosa potrebbe andare storto in questa richiesta, come lo scopriremmo e che cosa faremo se ciò accade. Conviene svolgerla separatamente perché costo e rischio sono due assi diversi. Una modifica economica può comportare un rischio grave: un nome sbagliato su centomila unità costa un centesimo da correggere, ma è una catastrofe se viene scoperto tardi. Una modifica costosa può comportare un rischio quasi nullo, perché viene verificata accuratamente prima di raggiungere chiunque. Ordinare le richieste soltanto in base al costo significa quindi ordinarle in base al fattore sbagliato.
Il risultato di una buona valutazione non è un documento che spaventa il programma. È un breve elenco di rischi identificati, ciascuno con un responsabile, un metodo di rilevamento e una risposta concordata in anticipo, redatto prima dell'assunzione dell'impegno anziché dopo il primo problema.
C'è un ulteriore motivo per svolgere questo lavoro per tempo. Diverse voci più rischiose in un programma di personalizzazione di smart glasses sono invisibili nei dati pubblicati, perché il catalogo evita deliberatamente di pubblicarle. Non pubblichiamo una politica sulla versione del firmware, un impegno sulla dismissione del prodotto, una riga relativa all'obiettivo del servizio di assistenza né una riga di certificazione per modello. Un acquirente che non cerca attivamente queste lacune le scoprirà più avanti, durante una riunione cui non si era preparato.
La valutazione segue anche un ordine naturale, che non è burocratico. Per prima arriva la classificazione, perché determina quali rischi sono addirittura possibili. Poi la denominazione, perché un rischio identificato può essere assegnato a un responsabile, mentre uno senza nome non può esserlo. Quindi la responsabilità, perché non è possibile concordare la risposta finché nessuno è responsabile di attivarla. La risposta viene infine, perché ha senso solo una volta individuato il responsabile. Un programma che parte dall'ultimo passaggio — discutendo chi paga il lavoro di rifinitura prima che qualcuno abbia indicato quale rischio potrebbe richiederlo — dedica la prima riunione alla domanda sbagliata.
Valutazione del rischio nella personalizzazione ingegneristica: la prima fase consiste nel classificare la richiesta
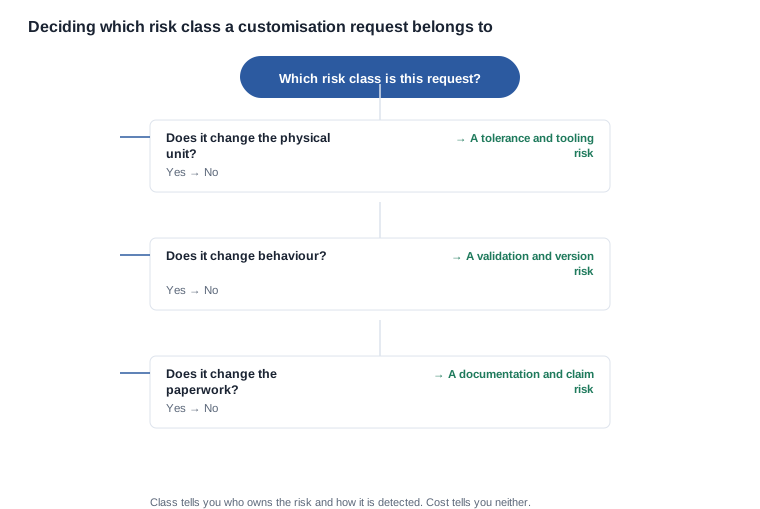
La prima fase di qualsiasi valutazione del rischio è la classificazione, perché la classe di una richiesta determina quasi tutti gli aspetti del suo profilo di rischio. Le richieste si suddividono in tre grandi gruppi, ciascuno dei quali presenta un caratteristico modo di fallire.
Le modifiche di configurazione cambiano un valore anziché un corpo: il nome di un dispositivo, una stringa di avvio, un formato del numero di serie. Il guasto tipico non è un'unità mal funzionante; è un'unità che funziona perfettamente ma rappresenta il prodotto sbagliato. I guasti di configurazione sono economici da prevenire e costosi da scoprire, perché vengono usually rilevati da chi acquista il prodotto anziché dalla fabbrica, e si manifestano in un lotto anziché in una singola unità.
Le modifiche di produzione cambiano un corpo: un colore, una finitura superficiale, un componente stampato, una struttura di confezionamento, un accessorio. Il guasto tipico è un lotto che non corrisponde al campione approvato: una tonalità fuori tolleranza, una stampa fuori registro, un componente che non si inserisce correttamente. Questi guasti vengono rilevati mediante ispezione e confronto con un riferimento, sono visibili in tempo utile e sono solitamente correggibili con un lavoro di rifinitura, purché il programma abbia definito che cosa si intenda per rifinitura.
Le modifiche ingegneristiche cambiano il comportamento o la struttura: firmware, esperienza di configurazione iniziale, geometria di una tempia, una cerniera, una batteria, una custodia. Il guasto tipico è un'unità che supera i controlli standard ma non soddisfa il requisito di personalizzazione, oppure un'unità che funziona ma genera un problema a valle: un comportamento di ricarica diverso, un ambiente radioalterato, una custodia che non corrisponde più alla procedura di dichiarazione. Sono queste le richieste per cui la valutazione del rischio ripaga il proprio costo, perché il guasto è spesso invisibile in fase di produzione.
La classificazione determina anche la responsabilità del rischio, che è l'aspetto che gli acquirenti sbagliano più spesso. Un guasto di configurazione compete a chi ha fornito il valore. Un guasto di produzione compete a chi ha fornito il materiale o il file. Un guasto ingegneristico compete a chi ha firmato la specifica e, se questa non è mai stata messa per iscritto, la responsabilità non può essere attribuita e il rischio ricade su chi si trova nella posizione più debole nella negoziazione, di norma il brand.
Una precisazione sulla classificazione: deve essere registrata, non presupposta. Una richiesta presentata come un'unica frase contenente una modifica strutturale e due modifiche di configurazione non è una sola richiesta. Sono tre richieste, e un registro dei rischi che le tratta come una sola assegnerà il responsabile sbagliato a tutte e tre.
Una seconda avvertenza riguarda i criteri per determinare la classe. Quando una richiesta può essere interpretata ragionevolmente in due modi, la classe con la conseguenza più grave è la scelta più sicura, perché un’interpretazione come modifica di configurazione che in realtà si rivela una modifica ingegneristica è costosa da scoprire tardi, mentre un’interpretazione come modifica ingegneristica che in realtà si rivela una modifica di configurazione comporta soltanto una valutazione. Quale delle due interpretazioni sia corretta viene di solito stabilito mediante prove e non argomentazioni: il registro delle modifiche, l’elenco degli utensili e la specifica stessa indicano un componente, un utensile o una build, se coinvolti. Un acquirente che desidera muoversi più rapidamente può inviare la richiesta con la propria interpretazione della classe e chiedere quella del fornitore insieme al preventivo, così da confrontarle anziché presupporle.
Personalizzazione ingegneristica e indicazione del rischio per ciascuna voce ingegneristica
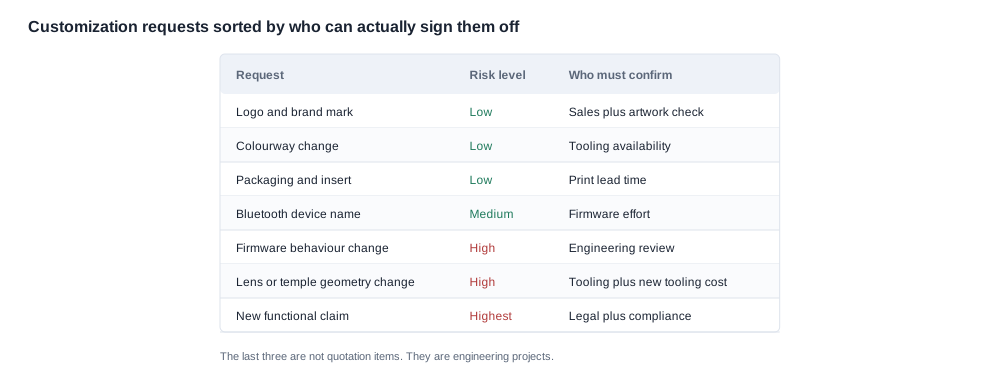
Una volta classificata la richiesta, il rischio viene indicato per voce anziché in termini generali. Le affermazioni generali — «esiste il rischio che la qualità ne risenta» — non producono alcuna azione. Un rischio identificato comprende quattro elementi: cosa accade, come viene rilevato, chi ne subisce la conseguenza e qual è la risposta. Ecco come l’indicazione del rischio viene strutturata per le voci che compaiono più frequentemente nella personalizzazione di brand e canali.
Il nome e l’identità del dispositivo. Rischio: viene spedito un nome errato oppure due nomi diversi vengono spediti nello stesso periodo. Rilevamento: ispezione dell’elenco delle associazioni su un campione del lotto e verifica che il nome sulla scatola corrisponda a quello riportato sull’unità. Responsabilità: il fornitore del valore, confermata dall’approvazione dell’acquirente della stringa esatta. Risposta: rilavorazione delle unità interessate o sostituzione, con l’identificazione dell’intervallo di seriali coinvolto.
Il colore e la superficie. Rischio: tonalità di produzione esterna alla fascia di tolleranza rispetto al campione approvato, il batch difettoso più comune in questa categoria. Rilevamento: ispezione sotto un’illuminazione concordata, confrontando il prodotto con il riferimento fisico e non con una fotografia. Responsabilità: il fornitore del materiale, con la fascia di tolleranza concordata per iscritto prima della produzione. Risposta: rilavorazione ove possibile, credito in caso contrario.
Il programma stampato. Rischio: manca un inserto destinato a un mercato, una traduzione è errata oppure la grafica sulla scatola non corrisponde a quella approvata. Rilevamento: controllo dell’imballaggio per ciascun mercato, con l’elenco degli inserti approvato rispetto al file della grafica. Responsabilità: condivisa, perché la grafica proviene dall’acquirente e la stampa dal fornitore. Risposta: ristampa e rimpacchettamento, con le spese di trasporto a carico della parte responsabile.
Il firmware e l’interfaccia. Rischio: la build spedita non corrisponde alla build approvata oppure si comporta in modo diverso sul campo rispetto alla fabbrica. Rilevamento: identificativo della build registrato su ogni unità e confrontato con la baseline approvata, oltre a un verbale di test della build di produzione anziché di quella di sviluppo. Responsabilità: il fornitore della build, con l’acquirente che approva il comportamento descritto per iscritto. Risposta: sostituzione della build, motivo per cui uno schema di versionamento deciso in anticipo vale più di qualsiasi correzione successiva.
La struttura. Rischio: una variazione dell’asta o della cerniera influisce sulla vestibilità, sull’ambiente dell’antenna e quindi sullo stato della certificazione. Rilevamento: controlli meccanici e valutazione delle frequenze radio prima del rilascio della modifica. Responsabilità: il fornitore, ma soltanto se la modifica è stata valutata prima di essere realizzata anziché dopo. Risposta: la più costosa delle cinque, perché una modifica strutturale tardiva in un programma comporta di solito nuovi utensili e una nuova valutazione.
La documentazione e il flusso delle richieste. Rischio: la scheda di garanzia indica un periodo non supportato dall’accordo oppure l’inserto normativo non corrisponde al mercato in cui il prodotto viene venduto. Rilevamento: revisione della documentazione rispetto all’elenco dei mercati, al momento del congelamento della grafica. Responsabilità: condivisa; è la voce che genera le conversazioni più imbarazzanti, perché entrambe le parti presumono che l’altra abbia letto l’inserto.
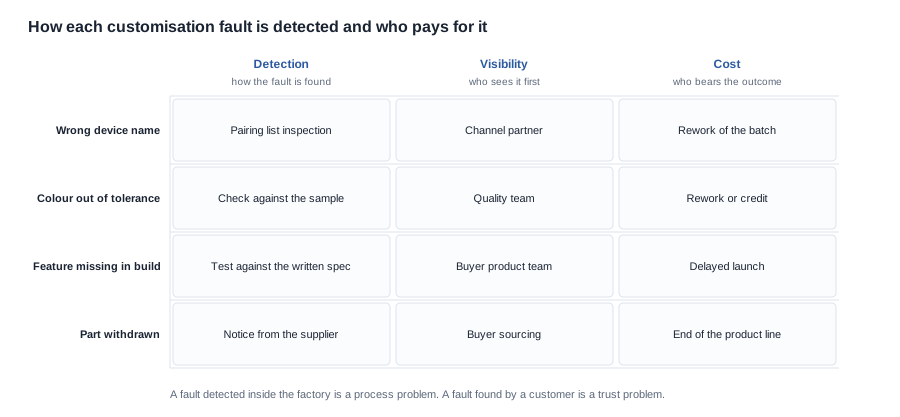
Queste sei voci costituiscono anche la parte più rapida da leggere di una valutazione del fornitore. Nell’ambito della due diligence, la richiesta della tabella dei rischi identificati relativa a un recente programma di personalizzazione dice all’acquirente molto più di una generica dichiarazione sulla qualità, perché mostra come un fornitore definisce un problema, a chi lo assegna e cosa fa successivamente. Un fornitore in grado di produrre quella tabella dispone di un processo. Un fornitore che risponde alla domanda con un elenco di tutto ciò che controlla dispone soltanto di un documento di marketing: è opportuno conoscere questa differenza prima del primo ordine anziché durante il primo incidente.
Personalizzazione ingegneristica e la questione di chi firma effettivamente
Una terza fase della valutazione riguarda l’autorità ed è quella che viene più spesso trascurata perché non sembra appartenere all’ingegneria. Tuttavia, è la fase che determina se una valutazione abbia davvero valore, perché un rischio privo di un responsabile delle decisioni è soltanto una nota in un documento, non un controllo.
In un programma di personalizzazione ci sono tre firme che contano e che vengono regolarmente ridotte a una sola.
La firma commerciale. Chi firma l’ordine di acquisto vincola l’organizzazione a una quantità, a una configurazione e a un prezzo. Se si tratta di un responsabile degli acquisti, l’impegno è commerciale e potrebbe non sapere cosa includa la configurazione. Questo va bene, purché una seconda firma copra la specifica.
La firma della specifica. Chi approva il requisito tecnico vincola l’organizzazione a ciò che il prodotto deve essere. Di solito si tratta di un product owner, ovvero la persona che dovrebbe firmare il insieme dei requisiti, la dichiarazione di fattibilità e l’approvazione del campione di riferimento. Il rischio da monitorare è un programma in cui il product owner viene consultato, ma l’ordine di acquisto viene firmato senza il suo accordo sulla versione della specifica.
La firma di mercato. Per qualsiasi prodotto venduto in più di un Paese, qualcuno deve confermare l’elenco dei mercati, le lingue, i fogli illustrativi e il perimetro normativo. Nel nostro catalogo, l’esposizione di mercato è visibile nella struttura degli accessori anziché nel software: la capacità della custodia di ricarica è pubblicata per soli cinque modelli, KY06 e MT5 hanno una custodia per la quale non è pubblicata alcuna capacità, mentre V03 e V03 Pro, così come V06 e S7, non hanno affatto una voce dedicata alla custodia. Si tratta di una domanda relativa agli accessori che ciascuno di questi quattro modelli deve avere una risposta prima che sia possibile stampare un foglio illustrativo per il prodotto. Un brand che distribuisce tre modelli di telecamere in cinque mercati gestisce una vera e propria matrice di combinazioni tra fogli illustrativi e accessori, e ogni combinazione richiede un responsabile.
La discordanza che causa problemi reali è quella opposta: una specifica approvata da un product owner in un mercato e poi venduta in un altro mercato da un partner commerciale senza la firma di mercato. Il risultato è un prodotto tecnicamente corretto e commercialmente inadatto al luogo in cui viene commercializzato, e il punto in cui il problema viene individuato è il reclamo di un cliente anziché un’ispezione.
Lo stesso ragionamento vale quando un acquirente confronta due o tre fabbriche rispetto allo stesso requisito. La negoziazione è molto più breve se entrambe le parti lavorano sulle stesse sei voci, perché la discordanza riguarda chi assume ciascun rischio, non le convinzioni delle due parti. In un confronto tra fabbriche in lista, la tabella dei rischi è spesso più discriminante del prezzo, perché due fabbriche possono offrire lo stesso prezzo unitario e avere posizioni completamente diverse sul rischio relativo a un lotto di colore, a una versione del firmware o a un componente ritirato dalla produzione.
C’è una quarta parte che è spesso invisibile: colui che risponderà al telefono quando un’unità guasta sul campo. Se il brand, il distributore e la fabbrica presumono tutti che se ne occupino gli altri, il cliente si trova davanti a tre parti e nessuna risposta. La valutazione dovrebbe indicare tale parte, e la risposta dovrebbe essere inserita nella procedura di gestione dei reclami.
Personalizzazione ingegneristica e cosa accade quando il lavoro fallisce
Ogni programma fallisce da qualche parte. La differenza tra un programma gestibile e uno costoso non è il tasso di fallimento, ma la risposta: se è stata decisa mentre tutti erano calmi oppure se viene inventata durante l’incidente, con un cliente in attesa.
Esistono cinque risposte che vale la pena concordare in anticipo, ciascuna delle quali dovrebbe avere un criterio di attivazione, un responsabile delle decisioni e una regola sui costi.
- Ripresa. Le unità interessate vengono corrette sul posto. Attivazione: un difetto estetico o correggibile che riguarda un intervallo di seriali definito. Regola sui costi: chi sostiene la manodopera e la spedizione e se la ripresa è limitata a una quota prestabilita del lotto.
- Sostituzione. Le unità interessate vengono sostituite con unità dello stesso lotto di produzione. Attivazione: un difetto non correggibile o un malfunzionamento su un lotto che non può essere corretto.
- Accredito. Le unità interessate vengono mantenute e il valore viene accreditato. Attivazione: una deviazione estetica rientra nella tolleranza concordata, ma non soddisfa le preferenze dell’acquirente; è una decisione che l’acquirente dovrebbe prendere deliberatamente, non sotto pressione.
- Modifica del calendario. Il difetto non interrompe la produzione, ma comporta lo spostamento della data. Attivazione: un guasto che richiede di ripetere una fase. Regola sui costi: chi sostiene il ritardo e come viene comunicato ai canali che dipendono dalla data.
- Arresto del programma. Il difetto è abbastanza grave da rendere errata la configurazione. Attivazione: un guasto che invalida il requisito anziché l’esecuzione. Questa è l’unica risposta che deve essere disponibile, perché un programma che non può essere arrestato è un programma che spedisce un prodotto errato.
L’errore più comune nella valutazione dei rischi è definire soltanto le prime quattro opzioni. I programmi si impegnano a una data, un partner di canale prenota il marketing, un rivenditore pubblica l’annuncio e, quando qualcuno valuta la possibilità di arrestare il programma, il costo dell’arresto è ormai diventato una questione politica. Decidere in anticipo che l’arresto è disponibile e stabilire chi può ordinarlo mantiene la decisione nell’ambito tecnico.
La negoziazione su chi paga una ripresa viene quasi sempre definita in anticipo e quasi mai durante un incidente. Conviene formulare una regola semplice — la parte il cui input ha causato il difetto sostiene il costo diretto, il fornitore sostiene il costo di un guasto proprio nel processo e tutto il resto viene negoziato caso per caso — in modo che, durante un incidente, la conversazione riguardi i fatti anziché il principio. La discussione sul principio, condotta dal vivo con un cliente in attesa, è la parte più costosa di un problema di qualità.
Personalizzazione ingegneristica e registro dei rischi che l’acquirente dovrebbe mantenere
L’ultimo elemento è il documento. Un registro dei rischi non deve essere corposo per essere utile e, secondo la nostra esperienza, è più prezioso quando consiste in un’unica pagina che l’acquirente mantiene e aggiorna, anziché in un documento prodotto una sola volta per una revisione e poi archiviato.
Un registro operativo contiene una riga per ogni rischio e ogni riga riporta gli stessi sei campi, così da non dover interpretare nulla.
- Il rischio, espresso come evento. «Il nome del dispositivo sulle unità spedite differsi dalla stringa approvata», anziché «rischio di nomenclatura».
- La classe. Configurazione, produzione o ingegneria, perché la classe indica chi ne è responsabile e come viene rilevato.
- Il metodo di rilevamento. Il controllo specifico che lo individua e il punto del processo in cui tale controllo viene effettuato.
- Il responsabile. La parte nominata che risponde dell’azione, non quella più conveniente.
- La risposta. L’azione concordata in anticipo, attivata dalla condizione concordata in anticipo.
- La posizione residua. Se il rischio sia accettato, ridotto o trasferito e da chi.
Due categorie di rischio meritano attenzione separata in un registro per questa categoria di prodotto, perché sono quelle che una fabbrica non può risolvere autonomamente.
Rischio di volume e quantità minima d’ordine. Una personalizzazione con una quantità minima d’ordine bassa è costosa per unità; una con una quantità minima d’ordine elevata immobilizza la liquidità e lo spazio di magazzino dell’acquirente. Non pubblichiamo quantità minime d’ordine né tempi di consegna per alcuna configurazione, perché entrambi dipendono dal modello, dal livello di personalizzazione, allo stato degli stampi e dal piano. La domanda utile è se sia possibile combinare modelli per raggiungere una quantità minima d’ordine e se l’ordine combinato costituisca un programma unico o diversi, perché un ordine combinato trattato come un unico programma ha una sola linea di base, mentre un ordine combinato trattato come programmi separati ne ha diverse. Il compromesso è generalmente favorevole per l’acquirente che può accettare una configurazione condivisa tra due modelli e sfavorevole per l’acquirente che richiede che ogni modello sia realizzato su misura.
Rischio di ciclo di vita. La disponibilità dei componenti, il supporto del firmware e la fine della linea di prodotto sono condizioni del programma che non pubblichiamo. Un registro che li elenca come elementi aperti, con un responsabile e una data di revisione, è onesto; un registro che li omette è incompleto, perché i maggiori rischi in un programma triennale sono proprio quelli che nessuno ha annotato.
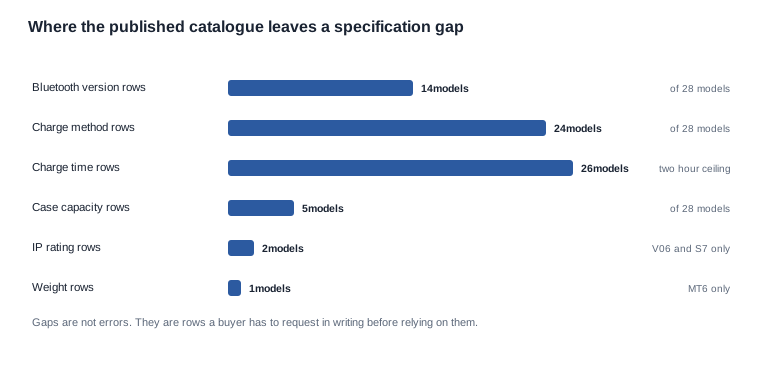
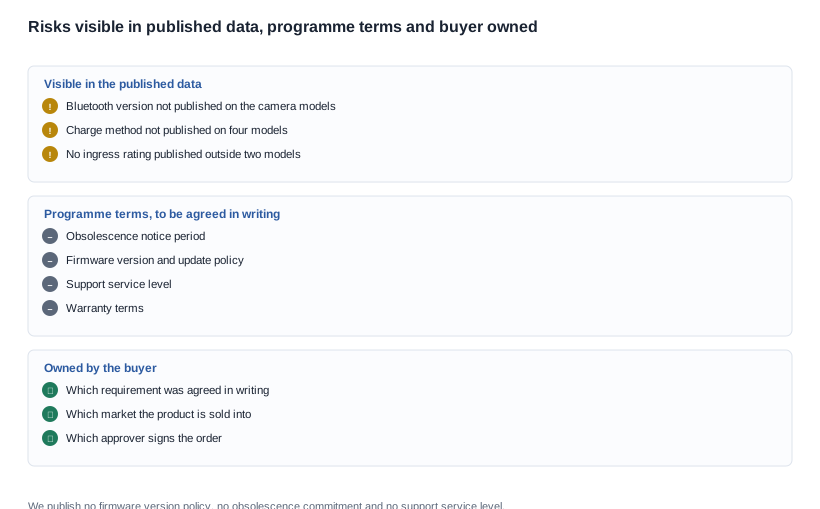
Effettueremo questa valutazione con un acquirente su sua richiesta e sulla base della sua configurazione, quindi mostreremo quali righe sono di nostra responsabilità e quali dell'acquirente, secondo la definizione. Inviateci la richiesta e il modello base: classificheremo il progetto, indicheremo il rischio per ciascuna riga e chiariremo senza ambiguità quali rischi possiamo eliminare con un test e quali devono essere eliminati con una clausola scritta. Se state confrontando diverse fabbriche, chiedete a ciascuna le stesse sei righe sulla stessa configurazione e definite i criteri del confronto prima che arrivino i preventivi, non dopo.
Letture correlate
- Quando una richiesta incontra un limite invalicabile — cosa non è possibile
- Come si articolano le diverse fasi di una personalizzazione — come funziona il processo di sviluppo
- Se due modelli possono essere inclusi in un unico ordine — combinare modelli per raggiungere una quantità minima d'ordine
- Ciò che deve essere definito per gli anni successivi al lancio — assistenza a lungo termine


