
EN 18031 और साइबरसिक्योरिटी अनुपालन क्या है, इस पर सावधानी से उत्तर देने की आवश्यकता है, क्योंकि यह शब्द एक मानकों के परिवार, उन मानकों द्वारा समर्थित आवश्यकताओं और लोगों द्वारा एक-दूसरे के साथ मिला दिए जाने वाले कार्य-पद्धति को समाहित करता है। सबसे संक्षिप्त और सटीक उत्तर यह है: यह यह दर्शाने का सामंज्यपूर्ण तरीका है कि कोई कनेक्टेड रेडियो उत्पाद यूरोपीय संघ में बाज़ार प्रवेश के लिए साइबरसिक्योरिटी से संबंधित आवश्यकताओं को पूरा करता है। बाकी सब कुछ इसी से प्र.flowत होता है, और इस श्रेणी की अधिकांश भ्रम इस बात से उत्पन्न होता है कि इसे प्रमाणपत्र माना जाता है, बजाय इसके कि इसे कार्य-पद्धति माना जाता है।
व्यावसायिक रूप से महत्वपूर्ण बात यह है। उत्पाद कैटलॉग खरीदार को बता सकता है कि रेडियो क्या है और बैटरी क्या करती है, लेकिन यह लगभग कुछ नहीं बता सकता कि नेटवर्क और एप्लिकेशन से जुड़ने के बाद डिवास कैसे व्यवहार करता है। यही वह जगह है जहाँ साइबरसिक्योरिटी की अनिवार्यता होती है, इसलिए खरीदार के लिए पूरा विषय एक ही प्रश्न तक सरल हो जाता है: शिप किए जाने वाले कॉन्फ़िगरेशन के किन हिस्से वास्तव में कनेक्ट होते हैं, और इनका दस्तावेज़ कौन तैयार करेगा।
EN 18031 और साइबरसिक्योरिटी अनुपालन: फ़ाइल वास्तव में कहाँ होती है
कनेक्टेड उत्पाद लॉन्च के लिए तीन निष्कर्ष
तीन निष्कर्ष इस विषय को समझने योग्य बनाते हैं। पहला, अनुपालन का मार्ग एक अनुरूपता आकलन है, लेकिन उसके लिए आवश्यक प्रमाण कोई दस्तावेज़ नहीं, बल्कि परिचालन रिकॉर्ड है: अपडेट पथ, डिफ़ॉल्ट कॉन्फ़िगरेशन, डेटा प्रबंधन, सहायता अवधि और प्रकटीकरण मार्ग। कोई प्रमाणपत्र एकत्र करने या परीक्षण रिपोर्ट जमा करने की आवश्यकता नहीं है, इसलिए “हमें प्रमाणपत्र भेजें” कहने वाला खरीदार ऐसी चीज़ माँग रहा है जो इस व्यवस्था में मौजूद नहीं है। दूसरा, आकलन उत्पाद के जिस रूप में वह कॉन्फ़िगर किया गया है, उसी दायरे में होता है; इसका अर्थ है कि फ़र्मवेयर शाखा, पेयर्ड एप्लिकेशन या पुनः सक्षम किया गया रेडियो फ़ंक्शन, इनमें से कोई भी आकलन को दोबारा खोल सकता है। तीसरा, उत्पाद किनसे जुड़ता है, इसका दायरा सबसे पहले तय करना आवश्यक है, क्योंकि ऐसा डिवास जिसमें न कोई नेटवर्क कनेक्शन हो और न कोई पेयर्ड एप्लिकेशन, उन दोनों वाले डिवाइस की तुलना में बिल्कुल अलग प्रमाण-समूह तैयार करता है।
व्यावहारिक निर्देश सीधे इसी से निकलता है: कुछ भी माँगने से पहले लिखें कि आपके द्वारा ऑर्डर किए जा रहे कॉन्फ़िगरेशन में कौन-से फ़ंक्शन सक्षम हैं, उनमें से कौन-से कनेक्ट होते हैं और उन कनेक्शनों में से कौन-से डेटा ले जाते हैं। यही सूची अनुरोध है। इसके बाद सब कुछ उत्तर देने की आपूर्तिकर्ता की ज़िम्मेदारी है।
कनेक्टेड-उत्पाद फ़ाइल पढ़ने वाला और इससे जुड़ा जोखिम
फ़ाइल पढ़ने वाला कोई ब्रांड-साइड अनुपालन प्रमुख, खरीद प्रबंधक या आयातक होता है जो यूरोपीय बाज़ार में कनेक्टेड उत्पाद रखता है और ऐसी फ़ाइल तैयार करना होता है जिसे ग्राहक, मार्केटप्लेस या बाज़ार निगरानी प्राधिकरण माँग सकता है। इनमें से कुछ नया कार्यक्रम शुरू कर रहे हैं और कुछ भी कोट किए जाने से पहले आवश्यकता को विशिष्टीकरण में लिखना चाहते हैं। अन्य पहले से कोई उत्पाद चला रहे हैं और उन्हें चैनल समीक्षा के दौरान बताया गया है कि उनकी फ़ाइल एप्लिकेशन के व्यवहार को कवर नहीं करती।
ऐसा पाठक जिस जोखिम को संभाल रहा है, वह परीक्षण शुल्क नहीं है। इसका अर्थ है कि उत्पाद फ़ैक्ट्री के द्वार पर सब ठीक है, लेकिन ग्राहक के उसे कॉन्फ़िगर करने के बाद उसका प्रबंधन नहीं होता; और यह जोखिम हर फ़र्मवेयर रिलीज़ के साथ बढ़ता है, घटता नहीं। दूसरी बात जिसका प्रबंधन वे कर रहे हैं, वह यह ज्ञान है कि उत्तर बिखरे हुए हैं: उनका एक हिस्सा फ़ैक्ट्री के पास, एक हिस्सा एप्लिकेशन डेवलपर के पास, एक हिस्सा क्लाउड प्रदाता के पास है, और किसी ने उन्हें एक जगह संकलित नहीं किया है।
यही अंतिम बात इस श्रेणी के खरीदार को फ़ोल्डर के बजाय रजिस्टर रखने का कारण है। फ़ोल्डर मान लेता है कि उत्तर किसी एक पक्ष के पास है। रजिस्टर हर प्रविष्टि के लिए ज़िम्मेदार पक्ष का नाम रखता है, ताकि कोई प्रविष्टि बाकी होने पर उसका पीछा किया जा सके, न कि केवल इसलिए कि कहीं एक सामान्य बयान मौजूद है, उसे कवर मान लिया जाए।
उत्पाद कैटलॉग यहाँ कुछ भी तय नहीं करता
कैटलॉग वही प्रकाशित करता है जो कैटलॉग प्रकाशित कर सकता है: हर मॉडल के लिए सेल क्षमता, चार्जिंग समय, रेटेड रनटाइम और चार्जिंग विधि, तथा चौदह मॉडल के लिए Bluetooth संस्करण की एक पंक्ति। यह कैमरा मॉडल के लिए पिक्सेल श्रेणी, V06 और S7 पर IP54 अंकन, तथा MT6 चश्मे के बॉडी के लिए उसके 1200 mAh फोल्डिंग चार्जिंग केस सहित 158 g वज़न प्रकाशित करता है। यह किसी भी मॉडल के लिए capacitive touch की कोई पंक्ति प्रकाशित नहीं करता।
यह किसी भी उत्पाद के साइबरसिक्योरिटी व्यवहार के बारे में बिल्कुल कुछ भी प्रकाशित नहीं करता, और खरीदार को इसे ऐसी छोटी नहीं माननी चाहिए जैसे कोई नकारात्मक निष्कर्ष। कैटलॉग के पाठ में EN 18031, Radio Equipment Directive, CE, FCC या RoHS का कोई संदर्भ नहीं है, और इसमें कंपनी-स्तरीय निर्यात प्रमाणन पृष्ठ शामिल है जिसकी सामग्री चित्र हैं, पाठ नहीं — दस पेटेंट प्रमाणपत्र, आठ डिज़ाइन पेटेंट और दो उपयोगिता-मॉडल पेटेंट। इसमें कहीं भी प्रति-मॉडल प्रमाणन की कोई पंक्ति नहीं है।
तो सही व्याख्या यह है कि कैटलॉग हार्डवेयर विनिर्देश को तय करता है और वहीं तक सीमित रहता है; जबकि किसी भी मॉडल के लिए साइबरसिक्योरिटी फ़ाइल लिखित दस्तावेज़ होती है, जिसे आपको आपूर्तिकर्ता और कुछ श्रृंखलाओं में एप्लिकेशन बनाने वाले पक्ष से माँगना होता है। किसी अनुरोध के सामान्य बयान के साथ लौटने के बजाय दस्तावेज़ लौटना ही निष्कर्ष है, और यह निष्कर्ष चाहे कारखाने से आए या क्लाउड प्रोवाइडर से, एक जैसा ही है।
चार परतें, और वास्तव में कौन-सी एक मूल्यांकन है
कनेक्टेड उत्पाद को आवश्यक प्रमाण, परत दर परत
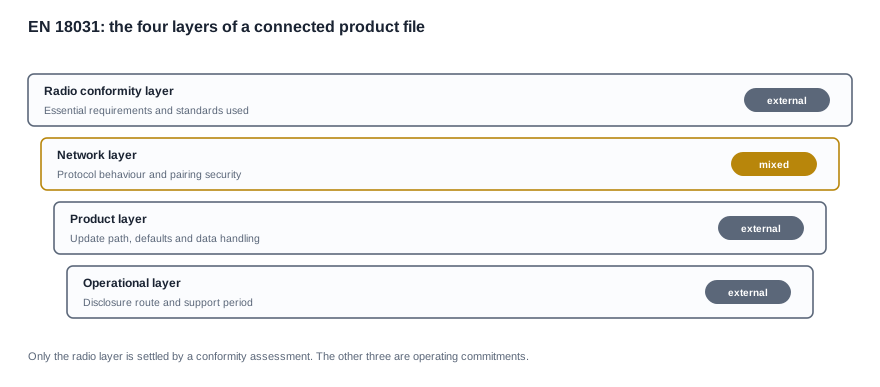
कनेक्टेड उत्पाद के अनुपालन की स्थिति को चार परतों में समझना आसान है, क्योंकि हर परत का स्वामित्व अलग पक्ष के पास होता है और हर परत को स्वतंत्र रूप से बंद किया जा सकता है। इनमें से केवल एक परत को तय विधि वाले अनुरूपता मूल्यांकन से निपटाया जाता है। बाकी तीन प्रतिबद्धताएँ हैं, जिन्हें लिखित रूप दिया जाना, प्रमाणित किया जाना और वर्तमान रखा जाना चाहिए।
रेडियो परत आवश्यक अपेक्षाओं और उन्हें प्रदर्शित करने के लिए उपयोग किए जाने वाले मानकों को कवर करती है। यही वह परत है जिसके अधिकांश आपूर्तिकर्ता परिचित हैं, और यही वह परत है जो ऐसी फ़ाइल तैयार करती है जिसे खरीदार दाखिल कर सकता है। नेटवर्क परत प्रोटोकॉल व्यवहार, डिवाइस बाइंडिंग और कनेक्शन की सुरक्षा विशेषताओं को कवर करती है, और यहीं कॉन्फ़िगरेशन की डिफ़ॉल्ट सेटिंग सबसे अधिक नुकसान पहुँचाती है: अनुमति देने वाली बाइंडिंग स्थिति में भेजा गया डिवाइस केवल यह घोषणा करने से अनुपालनमान नहीं हो जाता कि वह अनुपालनमान है। उत्पाद परत अपडेट पथ, एप्लिकेशन की डिफ़ॉल्ट सेटिंग्स और डिवाइस द्वारा संभाले जाने वाले डेटा के साथ उसके व्यवहार को कवर करती है। परिचालन परत प्रकटीकरण मार्ग और उत्पाद को कितनी अवधि तक समर्थन मिलेगा, इस अवधि को कवर करती है।
इस स्तरित चित्र का वाणिज्यिक रूप से उपयोगी होने का कारण यह है कि यह खरीदार को बताता है कि दबाव कहाँ डालना है। खरीदार रेडियो परत को बहुत हद तक नहीं बदल सकता, क्योंकि वह चिपसेट द्वारा निश्चित होती है। खरीदार विनिर्देश के माध्यम से उत्पाद परत को काफ़ी हद तक बदल सकता है—डिफ़ॉल्ट बाइंडिंग स्थिति, अपडेट व्यवहार, और यह भी कि डेटा पथ मौजूद है या नहीं—और समर्थन अवधि तथा प्रकटीकरण से संबंधित संविदात्मक भाषा के माध्यम से परिचालन परत को पूरी तरह बदल सकता है। पूरे ढाँचे का एक साथ अनुरोध करके रेडियो फ़ाइल प्राप्त करना एक पूर्वानुमेय परिणाम है।
आवश्यकता रजिस्टर, और अपर्याप्त रूप से जाँचने योग्य उत्तर कैसा दिखता है
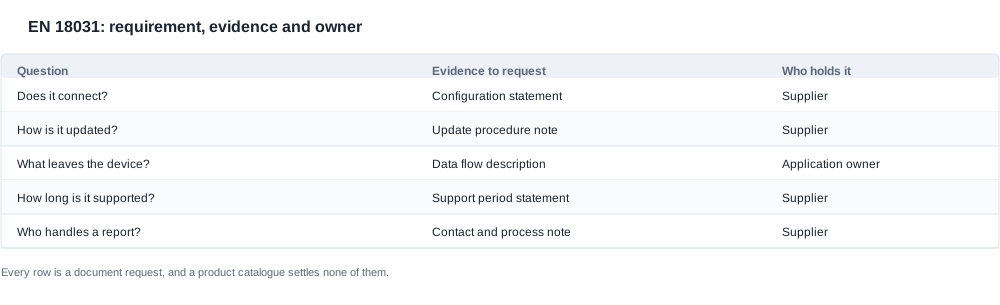
साइबरसिक्योरिटी के प्रमाण आवश्यकताओं के आधार पर एकत्र किए जाते हैं, इसलिए नीचे दी गई तालिका को इच्छा-सूची के बजाय आवश्यकता रजिस्टर के रूप में लिखा गया है। हर पंक्ति बताती है कि इसे कैसे मापा जाता है, इसे किस पंक्ति को पूरा करना होता है और कमज़ोर उत्तर कैसा होता है; अंतिम कॉलम इस विषय की ड्यू डिलिजेंस मूल्य कहाँ रहती है, यह दर्शाता है, क्योंकि कनेक्टेड उत्पाद में ऐसा आश्वासन जिसका निरीक्षण नहीं किया जा सकता, उसका मूल्य उस आश्वासन के समान होता है जो अस्तित्व में ही नहीं है।
| जाँच की जाने वाली पंक्ति | इसे कैसे मापा जाता है | इसे किन शर्तों को पूरा करना होगा | कमज़ोर उत्तर कैसे प्रकट होता है |
|---|---|---|---|
| शिपped कॉन्फ़िगरेशन में जुड़ी हुई सुविधाएँ | पूछें कि कौन-सी सुविधाएँ डिफ़ॉल्ट रूप से सक्षम हैं और कौन-सी उपयोगकर्ता द्वारा सक्षम की जा सकती हैं। | सूची में ऑर्डर की कॉन्फ़िगरेशन शामिल हो, पूरे मॉडल रेंज के बजाय। | प्लेटफ़ॉर्म में आने वाली हर सुविधा की सूची, जिसमें बंद सुविधाएँ भी शामिल हों। |
| नेटवर्क कनेक्शन | पूछें कि डिवाइस किनसे और किन इंटरफ़ेस के माध्यम से जुड़ता है। | हर कनेक्शन का नाम बताया जाए, जिसमें पेयर किए गए डिवाइस के लिंक भी शामिल हों। | ऐसा उत्तर जो केवल क्लाउड पाथ का वर्णन करता है। |
| डिवाइस से बाहर जाने वाला डेटा | पूछें कि कौन-सा डेटा प्रेषित, स्थानीय रूप से संग्रहीत और सुरक्षित रखा जाता है। | उत्तर में हर श्रेणी और उसकी मंज़िल का नाम हो। | यह सामान्य कथन कि कोई व्यक्तिगत डेटा प्रोसेस नहीं किया जाता। |
| अपडेट तंत्र | पूछें कि अपडेट कैसे वितरित, साइन किए और रोल बैक किए जाते हैं। | अपडेट प्रमाणित हों और असफल अपडेट को पुनर्प्राप्त किया जा सके। | यह दावा कि अपडेट ओवर द एयर आते हैं, लेकिन साइनिंग के बारे में कोई विवरण नहीं। |
| डिफ़ॉल्ट कॉन्फ़िगरेशन की स्थिति | पूछें कि उपयोगकर्ता द्वारा कुछ भी बदलने से पहले डिवाइस क्या करता है। | सुरक्षित डिफ़ॉल्ट हों और उन्हें पुनर्स्थापित करने का तरीका हो। | ऐसा डिवाइस जिसमें प्रोडक्शन के दौरान डीबग इंटरफ़ेस उपलब्ध रहते हैं। |
| बाइंडिंग और क्रेडेंशियल | पूछें कि डिवाइस को कैसे बाइंड किया जाता है और डिफ़ॉल्ट क्रेडेंशियल को कैसे संभाला जाता है। | साथ में कोई साझा या अपरिवर्तनीय डिफ़ॉल्ट क्रेडेंशियल न भेजा जाए। | मैनुअल में छपा हुआ डिफ़ॉल्ट बाइंडिंग वाक्यांश। |
| सहायता अवधि | पूछें कि उत्पाद को कितने समय तक अपडेट और सुरक्षा सुधार मिलते रहेंगे। | अवधि लिखित रूप से बताई जाए और उस चैनल के लिए पर्याप्त लंबी हो। | ऐसा आपूर्तिकर्ता जो कहता है कि अवधि व्यावसायिक रूप से तय होती है। |
| कमज़ोरी की सूचना प्राप्त करना | पूछें कि रिपोर्ट किस व्यक्ति तक पहुँचती है जो उस पर कार्रवाई कर सकता है। | प्रतिक्रिया की प्रतिबद्धता के साथ एक प्रकाशित मार्ग हो। | ऐसा सामान्य मेलबॉक्स जिसके लिए कोई स्वामी तय नहीं है। |
| समन्वित प्रकटीकरण | पूछें कि आपूर्तिकर्ता किसी बाहरी कार्यक्रम के साथ काम करता है या नहीं। | प्रक्रिया और सार्वजनिक प्रकटीकरण के संबंध में स्थिति दस्तावेज़ में हो। | इस प्रश्न पर चुप्पी। |
| मूल्यांकन का दायरा | पूछें कि किन मॉडल और किस फ़र्मवेयर शाखा का मूल्यांकन किया गया। | दायरे में मॉडल और शाखा का नाम हो, और वह ऑर्डर से मेल खाता हो। | ऐसा दायरा जो केवल उत्पाद परिवार के स्तर पर लिखा गया हो और शाखा का नाम न हो। |
| पुनर्मूल्यांकन का कारण | पूछें कि किस बदलाव के कारण साक्ष्यों को दोबारा देखना आवश्यक हो जाता है। | सुविधाओं, फ़र्मवेयर या कनेक्शन में कोई बदलाव फ़ाइल को दोबारा खोल दे। | कोई कारण तय नहीं, इसलिए उत्पाद के बदलने के साथ फ़ाइल असंगत होती जाती है। |
| साक्ष्यों का संग्रहण | पूछें कि रिकॉर्ड किसके पास है और कितने समय तक रखा जाता है। | नामित स्वामी और संग्रहण अवधि दर्ज हो। | रिकॉर्ड केवल एक इंजीनियर के पास रहता है। |
इनमें से दो पंक्तियों की अक्सर एक ही प्रकार के साक्ष्य की तरह तुलना की जाती है, और इस तुलना से ग़लत नतीजा निकलता है। यह कथन कि उत्पाद कोई व्यक्तिगत डेटा एकत्र नहीं करता, डेटा प्रवाह के विवरण से तुलनीय नहीं है, क्योंकि पहला एक निष्कर्ष है और दूसरा ऐसी जाँच है जिसमें असफलता संभव है। और मौखिक रूप से बताई गई सहायता अवधि, अनुबंध में दी गई सहायता अवधि से तुलनीय नहीं है, क्योंकि पहली अगली मूल्य वार्ता में बदली जा सकती है, जबकि दूसरी बिना बातचीत के नहीं बदली जा सकती।
साक्ष्यों को ऐसे संगठित करना कि खरीदार उन्हें अपने पास रख सके
दायरे के प्रश्न को रजिस्टर में बदलने वाला क्रम
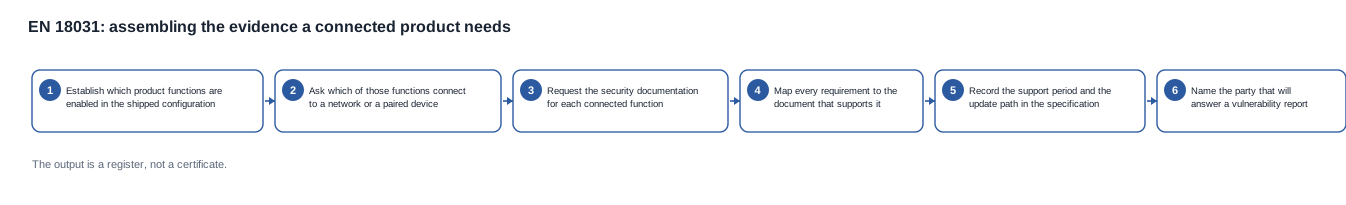
इस श्रेणी का कार्य मैपिंग का कार्य है। आवश्यकताएँ ज्ञात हैं, हर आवश्यकता का समर्थन करने वाले साक्ष्य भी ज्ञात हैं, और उनके बीच का अंतर ही बंद करना होता है। ग़लत क्रम में करने पर ऐसे दस्तावेज़ों का ढेर बन जाता है जिन्हें कोई उस आवश्यकता के सामने पढ़कर नहीं समझ सकता जिसके कारण वे आवश्यक बने थे।
-
तय करें कि शिपped कॉन्फ़िगरेशन में उत्पाद की कौन-सी सुविधाएँ सक्षम हैं, और उन्हें विवरण के बजाय सूची में लिखें।
-
पूछें कि उनमें से कौन-सी सुविधाएँ नेटवर्क, पेयर किए गए डिवाइस या दोनों से जुड़ती हैं, और हर सुविधा के सामने उत्तर दर्ज करें।
-
हर जुड़ी हुई सुविधा के लिए सुरक्षा दस्तावेज़ उस पक्ष से माँगें जो वास्तव में उसे बनाता है। किसी एप्लिकेशन के व्यवहार के लिए फ़ैक्ट्री को भेजा गया अनुरोध फ़ैक्ट्री का ही उत्तर देगा।
-
हर आवश्यकता को उस दस्तावेज़ से मैप करें जो उसका समर्थन करता है, और जिन पंक्तियों के लिए कोई दस्तावेज़ नहीं है, उन्हें चिह्नित करें। खाली पंक्तियाँ ही इस मैपिंग का प्रत्यक्षदायी परिणाम हैं।
-
सहायता अवधि और अपडेट पाथ को किसी अलग ईमेल के बजाय खरीद ऑर्डर में दर्ज करें, ताकि दोनों में किसी भी बदलाव पर बातचीत करनी पड़े।
-
उस पक्ष का नाम बताएँ जो कमज़ोरी की रिपोर्ट का उत्तर देगा, और उस मार्ग को वही स्थान पर दर्ज करें जहाँ विनिर्देशन है।
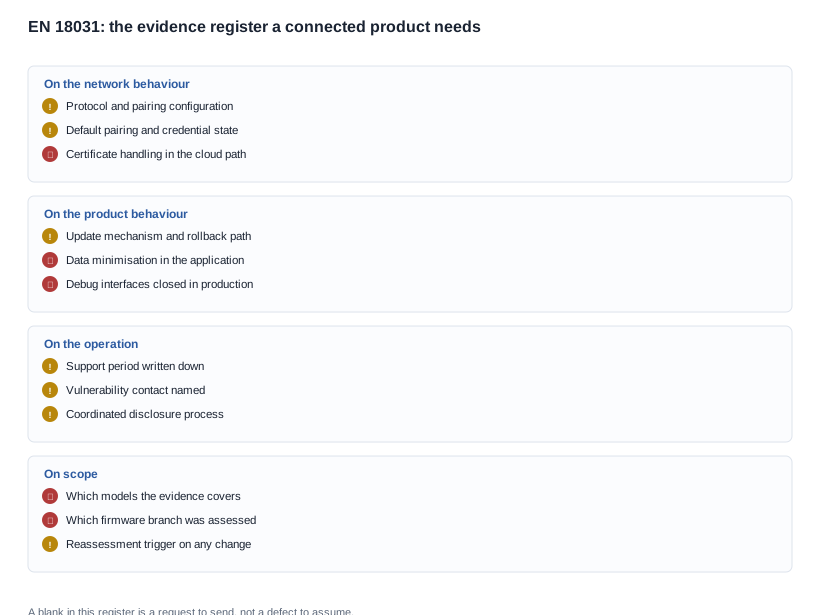
ऊपर दिया गया रजिस्टर परतों के अनुसार समूहीकृत है, क्योंकि अंतराल इसी स्थान पर इकट्ठा होते हैं। नेटवर्क समूह तब विफल होता है जब बाइंडिंग और क्रेडेंशियल के व्यवहार को कभी दस्तावेज़ नहीं किया गया हो। उत्पाद समूह तब विफल होता है जब अपडेट पाथ और डेटा संभालने की प्रक्रिया को मान लिया गया हो, बजाय दर्ज किए। संचालन समूह तब विफल होता है जब प्रकटीकरण मार्ग का कोई स्वामी न हो। दायरा समूह सबसे अधिक विफल होता है, क्योंकि परिवार के स्तर पर लिखा रजिस्टर खरीदार को कार्टन में मौजूद इकाइयों के बारे में कुछ नहीं बताता।
वह जाँच जिसका खर्च खरीदार को सबसे कम होता है
यदि ऑर्डर देने से पहले केवल एक जाँच की जानी है, तो वह कॉन्फ़िगरेशन स्टेटमेंट हो। उस कॉन्फ़िगरेशन में सक्षम फ़ंक्शन की लिखित सूची और हर फ़ंक्शन द्वारा बनाए जाने वाले कनेक्शन माँगें, जिसे आप खरीद रहे हैं। इसे पढ़ने में एक दस्तावेज़ और एक घंटा लगता है, यही एकमात्र आर्टिफ़ैक्ट है जो बाकी सबके आकार को तय करता है, और यही वह आर्टिफ़ैक्ट है जिसे सप्लायर बिना कुछ भी कमीशन करके तैयार कर सकता है।
दूसरी उपयोगी जाँच असेसमेंट के दायरे की है, जिसे वास्तव में शिप होने वाले फ़र्मवेयर ब्रांच के संदर्भ में पढ़ा जाना चाहिए। फ़ैमिली स्तर पर लिखा गया दायरा, या ऐसे ब्रांच के लिए लिखा गया दायरा जो बाद में बदल चुका है, यह सबसे आम कारण है कि कोई फ़ाइल नाममात्र रूप से वैध तो होती है, लेकिन व्यवहार में खाली रह जाती है।
साक्ष्य कहाँ खोया जाता है, और अभी भी क्या बातचीत की जा सकती है
रजिस्टर खाली रहने के पाँच तरीके
फ़ंक्शन सूची जो उत्पाद के बजाय प्लेटफ़ॉर्म की सूची बनाती है। सप्लायर चिपसेट द्वारा समर्थित हर क्षमता का वर्णन करता है, उन सबको भी शामिल करता है जो बेची जा रही कॉन्फ़िगरेशन में बंद हैं। इसका लक्षण एक विशाल साक्ष्य अनुरोध है, जो कभी पूरा नहीं होगा। इसका कारण प्लेटफ़ॉर्म स्तर पर लिखा गया प्रश्नावली है। इसकी रोकथाम यह है कि उसी अनुरोध में कॉन्फ़िगरेशन भी माँगें और दोनों सूचियों को एक ही उत्तर मानें।
ऐप्लिकेशन का व्यवहार किसी और के अधिकार में रह जाता है। फ़ैक्ट्री डिवाइस बनाती है, कोई बाहरी पक्ष कंपैनियन ऐप्लिकेशन बनाता है, और दोनों में से कोई भी दूसरे के व्यवहार की ज़िम्मेदारी नहीं लेता। इसका लक्षण ऐसी रेडियो फ़ाइल है जिसमें डेटा पाथ के बारे में कुछ नहीं है। इसका कारण ऐसी सप्लाई चेन है जो हार्डवेयर तो आगे बढ़ाती है, लेकिन अनुपालन का संदर्भ आगे नहीं करती। इसकी रोकथाम यह है कि सप्लाई समझौते में ऐप्लिकेशन पक्ष का नाम रखें, या फ़ैक्ट्री से यह वारंटी करवाएँ कि उसने यह साक्ष्य एकत्र कर लिया है।
असेसमेंट के बाद बदल चुका फ़र्मवेयर ब्रांच। साक्ष्य ऐसे ब्रांच के विरुद्ध लिखा गया था जिसे बाद में रीफ़ैक्टर किया गया है, लेकिन रजिस्टर अब भी पुराने ब्रांच की ओर संकेत करता है। इसका लक्षण ग्राहक द्वारा यह पूछना है कि शिप किया गया सॉफ़्टवेयर वही है या नहीं जिसका असेसमेंट किया गया था। इसका कारण ऐसी रिलीज़ प्रोसेस है जिसे पता ही नहीं कि अनुपालन की एक सीमा मौजूद है। इसकी रोकथाम रिलीज़ नोट में ऐसी एक पंक्ति है जो बताए कि बदलाव असेसमेंट किए गए दायरे को प्रभावित करता है या नहीं।
सपोर्ट अवधि जो कभी लिखित नहीं की गई। सप्लायर का कहना है कि यह अवधि एक व्यावसायिक निर्णय है, और हर बातचीत में इसे फिर से खोला जाता है। इसका लक्षण यह है कि खरीदार संगठन में कोई भी यह नहीं बता सकता कि उत्पाद को कितने समय तक सपोर्ट मिलेगा। इसका कारण एक संविदात्मक प्रश्न को तकनीकी बातचीत पर छोड़ देना है। इसकी रोकथाम खरीद ऑर्डर में एक संख्या रखना है।
ऐसी सूचना मार्ग-व्यवस्था जिसका कोई स्वामी नहीं है। एक सामान्य मेलबॉक्स मौजूद है, लेकिन कोई उसे देखता नहीं है। इसका लक्षण ऐसी रिपोर्ट का आना है जिस पर कोई कार्रवाई नहीं होती। इसका कारण यह है कि कमजोरी को प्रक्रिया नहीं, बल्कि सद्भावना का मामला माना जाता है। इसकी रोकथाम एक नामित संपर्क, एक निगरानी में रखा जाने वाला मार्ग और प्रतिक्रिया की प्रतिबद्धता है—तीनों पर सहमति बनाने के लिए कुछ भी खर्च नहीं आता।
ऐसे आश्वासन तब तक प्रक्रियाएँ नहीं होते, जब तक कि कोई उनका स्वामी न हो। वे केवल यह कारण हैं कि किसी आश्वासन को स्वामी वाले दस्तावेज़ में बदला जाए।
विनिर्देश क्या और क्या नहीं खरीद सकता है
यहाँ व्यावसायिक बातचीत उन चीज़ों के दो समूहों में बँटती है जिन पर खरीदार का नियंत्रण है और जिन पर उसका नियंत्रण नहीं है। खरीदार कॉन्फ़िगरेशन को नियंत्रित करता है: कौन-से फ़ंक्शन सक्षम हैं, डिफ़ॉल्ट बाइंडिंग स्थिति क्या है, कोई डेटा पाथ मौजूद है या नहीं, डीबग इंटरफ़ेस बंद हैं या नहीं, और अपडेट पाथ कैसे निर्धारित किया गया है। इनमें से हर एक खरीद ऑर्डर में एक पंक्ति है, और हर एक सप्लायर को साक्ष्य तैयार करने के लिए आवश्यक कार्रवाई कम करता है। खरीदार संविदात्मक स्तर को भी नियंत्रित करता है: सपोर्ट अवधि, सूचना मार्ग, असेसमेंट किए गए दायरे में बदलाव होने पर सूचना देने का कर्तव्य, और साक्ष्य का प्रतिधारण।
जिस पर खरीदार का नियंत्रण नहीं है, वह है चिपसेट और वे मानक जिनके विरुद्ध उसका असेसमेंट किया गया था, बदलते रहने वाले विनिर्देश के सापेक्ष असेसमेंट में लगने वाला समय, और उत्पाद में ठोस बदलाव होने पर नए असेसमेंट की लागत। इन पर कड़ी बहस करना गलत तरीके से बातचीत का उपयोग है।
इस श्रेणी की कुल लागत इसलिए खरीदार द्वारा कितनी कॉन्फ़िगरेशन बनाई जाती हैं और उत्पाद कितनी बार बदलता है, इससे तय होती है, न कि किसी एक असेसमेंट के आकार से। जो खरीदार कॉन्फ़िगरेशन को जल्दी स्थिर करता है और लिखित बदलाव-ट्रिगर माँगता है, वह प्रत्येक मौसम के लिए अलग असेसमेंट के बजाय प्रत्येक प्लेटफ़ॉर्म के लिए एक असेसमेंट प्राप्त करता है, और व्यावसायिक मूल्य यहीं पर निहित है।
एक कनेक्टेड लॉन्च पर पूरी तरह गढ़ी गई चर्चा, और हमारे प्रकाशन की सीमा
एक काल्पनिक कनेक्टेड लॉन्च, चरणबद्ध तरीके से
यह परिदृश्य तर्क की प्रक्रिया दिखाने के लिए बनाया गया है। किसी ग्राहक का वर्णन नहीं है, कोई आँकड़ों का दावा नहीं किया जाता, और मॉडल, कॉन्फ़िगरेशन तथा बाज़ार को अनुमानित माना गया है, क्योंकि मुख्य बात किसी वास्तविक कार्यक्रम के परिणाम नहीं, बल्कि चरणों का क्रम है।
परिदृश्य। एक खरीदार कैमरा-युक्त स्मार्ट ग्लासेज़ मॉडल को चैनल ग्राहक के माध्यम से यूरोपीय बाज़ार में रख रहा है, जो सूचीबद्ध करने से पहले अनुपालन समीक्षा करेगा। कैमरा मॉडल के दायरे में है, एप्लिकेशन किसी तीसरे पक्ष द्वारा बनाया गया है और फ़र्स्ट ऑर्डर कम संख्या में इकाइयों का है।
पहला चरण, कॉन्फ़िगरेशन। खरीदार पूछता है कि ऑर्डर की जा रही कॉन्फ़िगरेशन में कौन-कौन से फ़ंक्शन सक्षम हैं और उनमें से कौन-कौन से कनेक्ट होते हैं। उत्तर यह स्पष्ट कर देता है कि किसी के उत्पादन के लिए प्रतिबद्ध होने से पहले फ़ाइल का आकार क्या होगा, और यह भी कि कैमरा पाथ तथा बाइंडिंग पाथ दोनों मौजूद हैं।
दूसरा चरण, पक्ष। खरीदार यह पता लगाता है कि एप्लिकेशन कौन बनाता है और क्लाउड पाथ कौन संचालित करता है, तथा जानता है कि दोनों में से कोई भी फ़ैक्ट्री नहीं है। अनुरोध को तदनुसार विभाजित किया जाता है और फ़ैक्ट्री से यह वारंटी लेने को कहा जाता है कि उसके पास एप्लिकेशन-पक्ष के प्रमाण हैं, न कि यह कि उसे प्रमाण तैयार करने हैं।
तीसरा चरण, रजिस्टर। प्रत्येक आवश्यकता को दस्तावेज़ों से मैप किया जाता है और जिन पंक्तियों के लिए कोई दस्तावेज़ नहीं है, उन्हें सूचीबद्ध किया जाता है। खाली पंक्तियाँ डेटा पाथ और डिफ़ॉल्ट बाइंडिंग स्थिति में केंद्रित होती हैं, जो वही दो पंक्तियाँ हैं जिन्हें खरीदार विनिर्देश में बंद कर सकता है।
चौथा चरण, विनिर्देश। डिफ़ॉल्ट बाइंडिंग स्थिति, बंद किए गए डीबग इंटरफ़ेस और अपडेट पाथ को आवश्यकताओं के रूप में खरीद ऑर्डर में लिखा जाता है, साथ में बदलाव की ट्रिगर भी जोड़ी जाती है। समर्थन अवधि संख्या में लिखी जाती है, क्योंकि जिस खरीदार को हर नवीनीकरण पर इसके लिए पूछना पड़ेगा, वह इसे नहीं पाएगा।
पाँचवाँ चरण, जाँच। जमा राशि से पहले खरीदार पुष्टि करता है कि आकलन के दायरे में ऑर्डर के मॉडल और भेजे जाने वाले फ़र्मवेयर ब्रांच शामिल हैं, और फ़ाइल में दी गई कॉन्फ़िगरेशन का विवरण ऑर्डर की कॉन्फ़िगरेशन से मेल खाता है।
हम जो विनिर्देश प्रकाशित करते हैं और जिस ऑपरेटिंग प्रतिबद्धता नहीं करते
उत्पाद कैटलॉग की ईमानदार सीमा इस विषय में स्पष्ट दिखती है, इसलिए हम अपनी सीमा सीधे बताएँगे। कैटलॉग हार्डवेयर का समर्थन करता है: बैटरी क्षमताएँ, चार्जिंग समय, निर्धारित रनटाइम, चार्जिंग विधियाँ, जहाँ पंक्ति मौजूद हो वहाँ Bluetooth संस्करण, पिक्सेल श्रेणी, V06 और S7 पर IP54 अंकन, तथा MT6 चश्मे के बॉडी का 158 g वजन। जिसका यह समर्थन नहीं करता और नहीं कर सकता, वह कनेक्टेड व्यवहार है—कोई सुरक्षा आकलन नहीं, हमारे द्वारा सहमत किए बिना कोई समर्थन अवधि नहीं और किसी ऐसे एप्लिकेशन के बारे में कोई विवरण नहीं जिसे कोई और बनाता है। यह उत्पाद की कमी नहीं है; यह विनिर्देश पत्रक और ऑपरेटिंग प्रतिबद्धता के बीच की सीमा है, और हम इसे धुँधला करने के बजाय सीमा को स्पष्ट रूप से दिखाना बेहतर मानते हैं।
हम असहज भाग भी सीधे बताएँगे: उत्पाद कैटलॉग किसी उत्पाद के कनेक्टेड व्यवहार के प्रमाण नहीं दे सकता, और कंपनी-स्तरीय प्रमाणन पेज को प्रति-मॉडल निष्कर्ष तक नहीं पढ़ा जा सकता। हम किसी विशिष्ट मॉडल और कॉन्फ़िगरेशन के लिए रेडियो कॉन्फ़िगरेशन और उत्पाद द्वारा उपयोग किए जाने वाले प्रोटोकॉल फ़ीचर की पुष्टि कर सकते हैं, पुष्टि कर सकते हैं कि उसके लिए कौन-कौन से प्रकाशित पंक्तियाँ मौजूद हैं, और आपको सीधे बता सकते हैं कि प्रमाण कहाँ से आने चाहिए। जहाँ हम नहीं जानते, वहाँ हम समझने योग्य पैराग्राफ बनाने के बजाय सीधे यह कहना बेहतर मानते हैं।
इस सप्ताह खोला जाने वाला रजिस्टर
यदि आप इस पर अभी काम कर रहे हैं, तो अगला चरण छोटा और विशिष्ट है। मॉडल, कॉन्फ़िगरेशन, कनेक्टेड फ़ंक्शन और लक्षित बाज़ार भेजें और पूरी श्रृंखला के बजाय उस कॉन्फ़िगरेशन के विरुद्ध प्रमाण माँगें। हम आपको बताएँगे कि उस मॉडल के लिए कौन-कौन से प्रकाशित पंक्तियाँ मौजूद हैं, फ़ाइल के कौन-कौन से हिस्से फ़ैक्ट्री के पास हैं और कौन-कौन से हिस्से एप्लिकेशन तथा क्लाउड पक्षों से एकत्र करने होंगे।
EN 18031 और साइबरसिक्योरिटी अनुपालन के लिए आवश्यक दस्तावेज़ लेख पूरा प्रमाण-सेट विस्तार से बताता है, EN 18031 और साइबरसिक्योरिटी अनुपालन कब लागू हुआ क्रम के अनुसार तिथियाँ बताता है, और EN 18031 और साइबरसिक्योरिटी अनुपालन के सामान्य मिथक उन धारणाओं को संबोधित करता है जो सबसे अधिक रजिस्टर को खाली छोड़ देती हैं। EN 18031 और साइबरसिक्योरिटी अनुपालन का स्तंभ आवश्यकता-सेट रखता है।
हमें मॉडल और कॉन्फ़िगरेशन बताएँ, और हम आपको बताएँगे कि फ़ाइल का कौन-सा आधा हम आपकी सहायता करके तैयार कर सकते हैं और कौन-सा आधा आपको स्वयं एकत्र करना होगा।


