
EN 18031 y cumplimiento de ciberseguridad: qué es requiere una respuesta cuidadosa, porque la expresión abarca una familia de normas, los requisitos que respaldan esas normas y una forma de trabajar que la gente mezcla. La versión más breve y precisa es esta: es el método armonizado para demostrar que un producto de radio conectado cumple los requisitos esenciales relacionados con la ciberseguridad para acceder al mercado de la Unión Europea. Todo lo demás se deriva de ello, y la mayor parte de la confusión en esta categoría surge de tratarlo como un certificado en lugar de como una forma de trabajar.
La parte que importa desde el punto de vista comercial es esta. Un catálogo de productos puede indicarle al comprador qué es la radio y qué hace la batería, pero apenas puede darle información sobre cómo se comporta el dispositivo una vez conectado a una red y a una aplicación. Ese comportamiento es donde reside la obligación de ciberseguridad, por lo que, para el comprador, todo el tema se reduce a una pregunta: qué partes de la configuración entregada se conectan realmente y quién se encargará de documentarlas.
EN 18031 y cumplimiento de ciberseguridad: dónde reside realmente el expediente
Tres conclusiones para el lanzamiento de un producto conectado
Tres Conclusions facilitarán el resto del tema. Primera: la vía de cumplimiento es una evaluación de conformidad, pero las pruebas que necesita son un registro operativo, no un documento: ruta de actualización, configuración predeterminada, tratamiento de datos, periodo de soporte y vía de divulgación. No hay ningún certificado que recoger ni ningún informe de pruebas que presentar, de modo que, cuando un comprador pide «envíenos el certificado», está solicitando algo que no existe en este régimen. Segunda: la evaluación se aplica al producto tal como está configurado, lo que significa que una bifurcación de firmware, una aplicación emparejada o una función de radio reactivada pueden reabrirla. Tercera: el alcance de aquello a lo que se conecta un producto es lo primero que debe establecerse, porque un dispositivo sin conexión de red ni aplicación emparejada genera un conjunto de pruebas muy distinto al de uno que realiza ambas conexiones.
La instrucción práctica se deriva directamente de lo anterior: antes de solicitar nada, anote qué funciones están habilitadas en la configuración que está pedidos, cuáles de esas funciones se conectan y cuáles de esas conexiones transmiten datos. Esa lista es la solicitud. Todo lo posterior es responsabilidad del proveedor.
Quién lee el expediente de un producto conectado y qué está en juego
Quien lo lee es un responsable de cumplimiento por parte de la marca, un gerente de compras o un importador que está colocando un producto conectado en el mercado europeo y debe recopilar un expediente que un cliente, un marketplace o una autoridad de vigilancia del mercado podría solicitar. Algunos están iniciando un programa nuevo y necesitan incorporar el requisito a la especificación antes de cotizar nada. Otros ya tienen un producto en funcionamiento y les han dicho, a mitad de una revisión de canal, que su expediente no cubre el comportamiento de la aplicación.
Lo que gestiona este lector no es una tarifa de pruebas. Gestiona el riesgo de que el producto sea adecuado a la salida de fábrica y quede sin gestión una vez que el cliente lo configura, un riesgo que aumenta con cada versión de firmware en lugar de disminuir. Lo segundo que gestiona es el conocimiento de que la respuesta está distribuida: una parte reside en la fábrica, otra en el desarrollador de la aplicación, otra en el proveedor de la nube, y nadie lo ha reunido en un solo lugar.
Ese último punto es la razón por la que un comprador de esta categoría mantiene un registro en lugar de una carpeta. Una carpeta da por supuesto que una sola parte posee la respuesta. Un registro identifica a la parte responsable de cada línea, de modo que esta pueda reclamarse cuando esté pendiente, en lugar de asumir que está cubierta porque existe alguna declaración general en algún lugar.
Por qué el catálogo de productos no resuelve nada en este aspecto
El catálogo publica lo que un catálogo puede publicar: la capacidad de la celda, el tiempo de carga, la autonomía nominal y el método de carga de cada modelo, además de una fila con la versión de Bluetooth para catorce de ellos. Publica la clase de píxeles de los modelos con cámara, la marca IP54 en el V06 y el S7, y un peso de 158 g para el cuerpo de las gafas MT6 con su estuche de carga plegable de 1200 mAh. No publica ninguna fila sobre pantalla táctil capacitiva para ningún modelo.
No publica absolutamente nada sobre el comportamiento en materia de ciberseguridad de ningún producto, y esa omisión no debe interpretarse como una conclusión negativa por parte del comprador. El texto del catálogo no contiene ninguna referencia a EN 18031, a la Directiva de Equipos de Radio, a CE, a FCC ni a RoHS, e incluye una página de certificación de exportación a nivel de empresa cuyo contenido son imágenes en lugar de texto: diez certificados de patentes, ocho patentes de diseño de apariencia y dos patentes de modelo de utilidad. No hay ninguna fila de certificación por modelo en todo el catálogo.
Por tanto, la lectura correcta es que el catálogo determina la especificación de hardware y se detiene ahí, y que el expediente de ciberseguridad de cualquier modelo es documentación que debe solicitarse al proveedor y, en algunas líneas, también a la parte que desarrolla la aplicación. Una solicitud que devuelve una declaración general en lugar de un documento constituye el hallazgo, y es el mismo hallazgo llegue desde una fábrica o desde un proveedor de servicios en la nube.
Las cuatro capas y cuál es realmente una evaluación
La evidencia que necesita un producto conectado, capa por capa
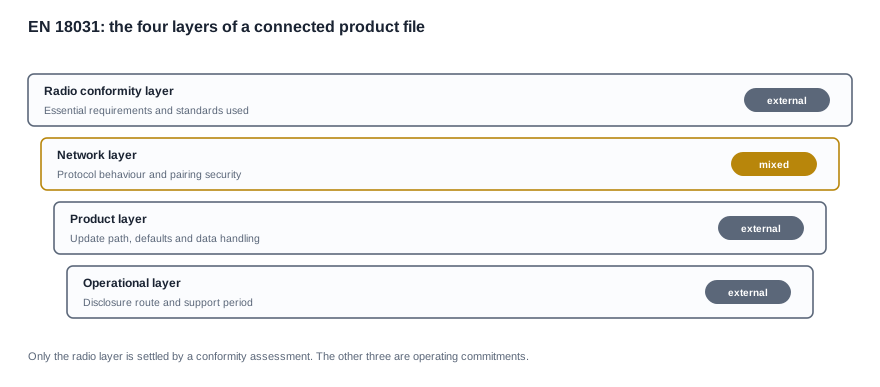
La situación de cumplimiento de un producto conectado resulta más fácil de razonar si se entiende como cuatro capas, porque cada una pertenece a una parte distinta y puede cerrarse de forma independiente. Solo una de ellas queda resuelta mediante una evaluación de conformidad con un método definido. Las otras tres son compromisos que deben documentarse, demostrarse y mantenerse actualizados.
La capa de radio cubre los requisitos esenciales y las normas utilizadas para demostrarlos. Es la capa a la que más están los proveedores, y es la que genera un expediente que el comprador puede presentar. La capa de red cubre el comportamiento de los protocolos, la vinculación de dispositivos y las propiedades de seguridad de la conexión; es también donde una configuración predeterminada permisiva causa más daños: un dispositivo que se envía con un estado de vinculación permisivo no se vuelve compatible por el hecho de declarar que lo es. La capa de producto cubre la vía de actualización, la configuración predeterminada de la aplicación y lo que hace el dispositivo con los datos que gestiona. La capa operativa cubre la vía de divulgación y el período durante el cual semantendrá el soporte del producto.
La utilidad comercial de este enfoque por capas reside en que indica al comprador dónde debe insistir. Un comprador no puede cambiar mucho la capa de radio, porque está determinada por el chipset. En cambio, puede modificar sustancialmente la capa de producto mediante la especificación —el estado de vinculación predeterminado, el comportamiento de las actualizaciones y si existe o no una vía de transmisión de datos— y puede cambiar por completo la capa operativa mediante cláusulas contractuales sobre el período de soporte y la divulgación. Pedir todo el marco de una sola vez y recibir un expediente de radio es un resultado previsible.
El registro de requisitos y el aspecto de una respuesta que no puede inspeccionarse
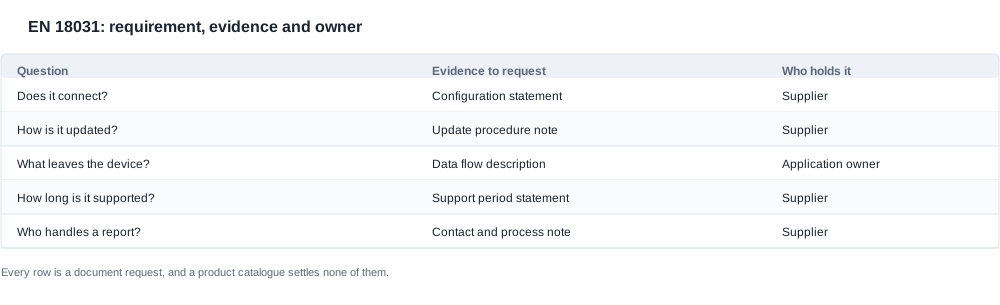
La evidencia de ciberseguridad se recopila con respecto a los requisitos, por lo que la tabla siguiente está formulada como un registro de requisitos y no como una lista de deseos. Cada línea indica cómo se mide, qué línea debe cumplir y qué forma adopta una respuesta débil; la última columna refleja el valor de la debida diligencia en este ámbito, porque, en un producto conectado, una garantía que no puede inspeccionarse vale lo mismo que una garantía ausente.
| Aspecto que se debe comprobar | Cómo se mide | El nivel que debe alcanzar | Cómo se manifiesta una respuesta débil |
|---|---|---|---|
| Funciones conectadas en la configuración de entrega | Preguntar qué funciones están habilitadas de forma predeterminada y cuáles puede habilitar el usuario. | La lista cubre la configuración de entrega en el orden, no la gama de modelos. | Una lista de todas las funciones que la plataforma puede realizar, incluidas las que están desactivadas. |
| Conexiones de red | Preguntar a qué se conecta el dispositivo y mediante qué interfaces. | Se nombra cada conexión, incluidos los enlaces con dispositivos emparejados. | Una respuesta que solo describe la ruta a través de la nube. |
| Datos que salen del dispositivo | Preguntar qué datos se transmiten, se almacenan localmente y se conservan. | La respuesta nombra cada categoría y su destino. | Una declaración general de que no se tratan datos personales. |
| Mecanismo de actualización | Preguntar cómo se distribuyen, firman y revierten las actualizaciones. | Las actualizaciones están autenticadas y se puede recuperar una actualización fallida. | La afirmación de que las actualizaciones se realizan por vía aérea, sin detalles sobre su firma. |
| Estado de la configuración predeterminada | Preguntar qué hace el dispositivo antes de que el usuario cambie nada. | Configuraciones predeterminadas seguras y una forma de restaurarlas. | Un dispositivo que deja las interfaces de depuración accesibles en producción. |
| Vinculación y credenciales | Preguntar cómo se vincula un dispositivo y cómo se gestiona la credencial predeterminada. | No se distribuye ninguna credencial predeterminada compartida o inmutable. | Una frase de vinculación predeterminada impresa en el manual. |
| Periodo de soporte | Preguntar durante cuánto tiempo el producto recibirá actualizaciones y correcciones de seguridad. | El periodo consta por escrito y es suficientemente largo para el canal. | Un proveedor que afirma que el periodo se decide comercialmente. |
| Recepción de informes de vulnerabilidades | Preguntar cómo llega un informe a una persona capaz de actuar al respecto. | Una vía publicada con un compromiso de respuesta. | Un buzón general sin ningún responsable indicado. |
| Divulgación coordinada | Preguntar si el proveedor colabora con un programa externo. | El proceso y la postura sobre la divulgación pública están documentados. | Silencio ante la pregunta. |
| Alcance de la evaluación | Preguntar qué modelos y qué rama de firmware se evaluaron. | El alcance nombra los modelos y la rama, y coincide con el pedido. | Un alcance definido a nivel de familia de producto, sin indicar ninguna rama. |
| Motivo de reevaluación | Preguntar qué cambio obliga a revisar la evidencia. | Un cambio en las funciones, el firmware o las conexiones reabre el expediente. | No existe ningún motivo, por lo que el expediente queda desactualizado a medida que evoluciona el producto. |
| Conservación de la evidencia | Preguntar quién custodia el registro y durante cuánto tiempo. | Se registran un responsable concreto y un periodo de conservación. | El registro queda en manos de un único ingeniero. |
Dos de estas filas se comparan habitualmente como si fueran del mismo tipo de evidencia, pero esa comparación produce un resultado falso. Una afirmación de que el producto no recopila datos personales no es comparable con una descripción del flujo de datos, porque la primera es una conclusión y la segunda es una inspección que puede detectar fallos. Likewise, un periodo de soporte indicado verbalmente no es comparable con un periodo de soporte contractual, porque el primero puede cambiar en la siguiente negociación de precios y el segundo no puede cambiar sin hablarlo.
Cómo reunir la evidencia en algo que el comprador pueda conservar
La secuencia que convierte una pregunta sobre el alcance en un registro
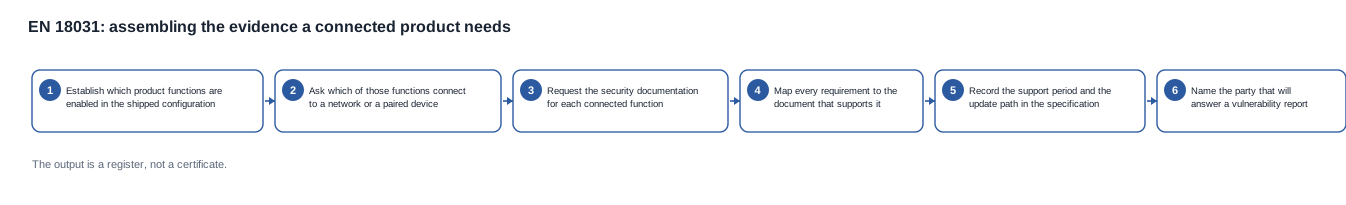
El trabajo de esta categoría consiste en establecer correspondencias. Los requisitos son conocidos, también se conoce la evidencia que respalda cada uno y la brecha entre ambos es lo que debe cerrarse. Hacerlo en el orden equivocado produce un montón de documentos que nadie puede contrastar con el requisito que hizo necesarios.
-
Establecer qué funciones del producto están habilitadas en la configuración de entrega y anotarlas como una lista, no como una descripción.
-
Preguntar cuáles de esas funciones se conectan a una red, a un dispositivo emparejado o a ambos, y registrar la respuesta para cada función.
-
Solicitar la documentación de seguridad de cada función conectada a la parte que realmente la desarrolla. Una solicitud enviada a la fábrica sobre el comportamiento de una aplicación obtiene una respuesta de la fábrica.
-
Relacionar cada requisito con el documento que lo respaldan y marcar las líneas sin documento. Las líneas vacías son el resultado entregable de esta correspondencia.
-
Registrar el periodo de soporte y la vía de actualización en el pedido de compra, en lugar de hacerlo en un correo electrónico aparte, para que cualquier cambio en cualquiera de ellos deba negociarse.
-
Indicar quién responderá a los informes de vulnerabilidades y registrar la vía de contacto en el mismo lugar que la especificación.
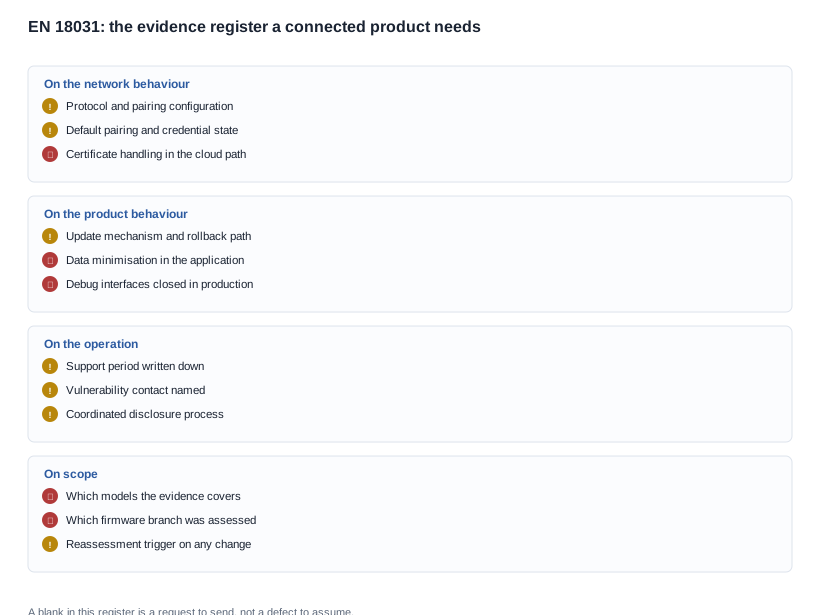
El registro anterior está agrupado por capas porque es ahí donde se concentran las brechas. El grupo de red falla cuando nunca se documentó el comportamiento de la vinculación y las credenciales. El grupo de producto falla cuando se dieron por supuestos la vía de actualización y el tratamiento de datos, en lugar de registrarlos. El grupo de operaciones falla cuando nadie asume la responsabilidad de la vía de divulgación. El grupo de alcance es el que más falla, porque un registro redactado a nivel de familia no le dice nada al comprador sobre las unidades de la caja.
La comprobación que menos cuesta al comprador
Si hay que hacer una comprobación antes de realizar el pedido, que sea la declaración de configuración. Pida una lista por escrito de las funciones habilitadas en la configuración que va a comprar y de las conexiones que establece cada una. Se tarda una hora en leer un solo documento, es el único artefacto que determina el tamaño de todos los demás y es el único que un proveedor puede producir sin poner en marcha nada.
La segunda comprobación que merece la pena es la revisión del alcance de la propia evaluación, comparada con la rama de firmware que realmente se comercializará. Un alcance definido a nivel de familia, o drafted para una rama que desde entonces ha cambiado, es la causa más habitual de que un archivo sea nominalmente válido y prácticamente esté vacío.
Dónde desaparece la evidencia y qué aún puede negociarse
Cinco formas de que el registro siga vacío
La lista de funciones que enumera la plataforma, no el producto. El proveedor describe todas las capacidades que admite el chipset, incluidas las que están desactivadas en la configuración que se vende. El síntoma es una solicitud de evidencia enorme que nunca se completará. La causa es un cuestionario redactado a nivel de plataforma. La prevención es pedir la configuración en la misma solicitud y tratar las dos listas como una sola respuesta.
El comportamiento de la aplicación que depende de un tercero. La fábrica construye el dispositivo, un tercero crea la aplicación complementaria y ninguno da por hecho el comportamiento del otro. El síntoma es un archivo de radio sin información sobre la ruta de datos. La causa es una cadena de suministro que transfiere el hardware sin transferir el contexto de cumplimiento. La prevención es identificar a la parte responsable de la aplicación en el acuerdo de suministro o exigir a la fábrica que garantice que ha recopilado esa evidencia.
La rama de firmware que cambió después de la evaluación. La evidencia se redactó frente a una rama que desde entonces ha sido refactorizada, pero el registro sigue apuntando a la rama anterior. El síntoma es la pregunta de un cliente sobre si el software comercializado es el evaluado. La causa es un proceso de publicación unaware de que existe un límite de cumplimiento. La prevención es una línea en las notas de publicación que indique si el cambio afecta al alcance evaluado.
El periodo de soporte que nunca se documentó. La posición del proveedor es que el periodo es una decisión comercial, y cada conversación vuelve a abrir el debate. El síntoma es que nadie en la organización compradora puede indicar durante cuánto tiempo se respaldará el producto. La causa es dejar una cuestión contractual en manos de una conversación técnica. La prevención es incluir un número en la orden de compra.
La vía de notificación sin responsable. Existe un buzón general que nadie supervisa. El síntoma es que llega un informe y no se actúa sobre él. La causa es tratar la gestión de vulnerabilidades como una cuestión de buena voluntad y no de proceso. La prevención es un contacto identificado, una vía supervisada y un compromiso de respuesta; las tres cosas se pueden acordar sin coste alguno.
Las garantías de este tipo no son procesos hasta que alguien se responsabiliza de ellas. Son motivos para convertir una garantía en un documento con un responsable.
Qué puede y qué no puede conseguir la especificación
La conversación comercial se divide aquí en dos grupos: los elementos que controla el comprador y los que no. El comprador controla la configuración: qué funciones están habilitadas, cuál es el estado predeterminado de vinculación, si existe una ruta de datos, si las interfaces de depuración están cerradas y cómo se especifica la ruta de actualización. Cada uno de ellos es una línea en la orden de compra y todos reducen la evidencia que el proveedor debe producir. El comprador también controla la capa contractual: el periodo de soporte, la vía de notificación, la obligación de comunicar cambios en el alcance evaluado y la conservación de la evidencia.
Lo que el comprador no controla es el chipset ni las normas frente a las que se evaluó, el tiempo que tarda la evaluación frente a una especificación en constante evolución ni el coste de una nueva evaluación cuando el producto cambia de forma sustancial. Discutir con intensidad esos puntos es un mal uso de la negociación.
Por tanto, el coste total de esta categoría depende del número de configuraciones que crea el comprador y de las veces que cambia el producto, no del tamaño de una sola evaluación. Un comprador que congela la configuración desde el principio y exige un documentado para cada cambio obtiene una evaluación por plataforma en lugar de una por temporada, y ahí reside el valor comercial.
Un lanzamiento conectado realizado paso a paso y el límite de lo que publicamos
Un lanzamiento conectado hipotético, paso a paso
Este escenario se ha construido para mostrar cómo se desarrolla el razonamiento. No se describe ningún cliente, no se cifras y se dan por supuestos el modelo, la configuración y el mercado, porque lo importante es el orden de los pasos, no el resultado de un programa real.
El escenario. Un comprador está lanzando en un mercado europeo un modelo de gafas inteligentes con cámara a través de un cliente de canal que realizará una revisión de cumplimiento antes de publicarlo. El modelo con cámara está incluido en el alcance, la aplicación la desarrolla un tercero y el primer pedido es de apenas miles de unidades.
Paso uno, la configuración. El comprador pregunta qué funciones están habilitadas en la configuración que se está pidiendo y cuáles de ellas se conectan. La respuesta determina el tamaño del expediente antes de que nadie se comprometa a elaborarlo y deja constancia de que existen tanto la vía de la cámara como la de vinculación.
Paso dos, las partes. El comprador determina quién desarrolla la aplicación y quién opera la vía en la nube, y descubre que ninguno de ellos es la fábrica. La solicitud se divide en consecuencia, y se pide a la fábrica que garantice que conserva las pruebas del lado de la aplicación, en lugar de que las produzca.
Paso tres, el registro. Cada requisito se vincula a un documento, y se enumeran los campos que no tienen documento. Los campos vacíos resultan concentrarse en la vía de datos y en el estado de vinculación predeterminado, que son también los dos campos que el comprador puede cerrar en la especificación.
Paso cuatro, la especificación. El estado de vinculación predeterminado, las interfaces de depuración cerradas y la vía de actualización se incluyen en la orden de compra como requisitos, con un desencadenante de cambio asociado. El periodo de soporte se consigna como un número, porque un comprador que tenga que solicitarlo en cada renovación no lo consiguió.
Paso cinco, la comprobación. Antes del pago inicial, el comprador confirma que el alcance de la evaluación incluye los modelos del pedido y la rama de firmware que se enviará, y que la declaración de configuración del expediente coincide con la configuración del pedido.
La especificación que publicamos y el compromiso operativo que no publicamos
El límite honesto de un catálogo de productos se hace visible en este asunto, así que declararemos el nuestro claramente. Lo que el catálogo respaldas es el hardware: capacidades de batería, tiempos de carga, autonomías nominales, métodos de carga, la versión de Bluetooth cuando existe una fila, la clase de píxeles, la marca IP54 del V06 y el S7, y el peso de 158 g del cuerpo de las gafas MT6. Lo que no respaldas ni puede respaldar es el comportamiento conectado: ninguna evaluación de seguridad, ningún periodo de soporte que no hayamos acordado y ninguna declaración sobre una aplicación que desarrolla otra persona. Esa no es una carencia del producto; es el límite entre una ficha técnica y un compromiso operativo, y preferimos marcar el límite antes que difuminarlo.
También diremos con claridad la parte incómoda: un catálogo de productos no puede servir de prueba del comportamiento conectado de un producto, y una página de certificación a nivel de empresa no puede trasladarse a una conclusión por modelo. Lo que sí podemos hacer para un modelo y una configuración concretos es confirmar la configuración de radio y las funciones de protocolo que utiliza el producto, confirmar qué filas publicadas existen para él e indicarle con claridad de dónde deben obtenerse las pruebas. Cuando no lo sepamos, preferimos decirlo antes que generar un párrafo verosímil.
El registro que debe abrirse esta semana
Si está trabajando en esto ahora, el siguiente paso es breve y concreto. Envíenos el modelo, la configuración, las funciones conectadas y los mercados objetivo, y solicite las pruebas, a esa configuración en lugar de a toda la gama. Le indicaremos qué filas publicadas existen para ese modelo, qué partes del expediente corresponden a la fábrica y qué partes deben recopilarse de los responsables de la aplicación y de la nube.
El artículo Documentos necesarios para el cumplimiento de EN 18031 y ciberseguridad expone el conjunto de pruebas completo, cuándo entraron en vigor EN 18031 y el cumplimiento de ciberseguridad sitúa las fechas en la secuencia y los mitos habituales sobre el cumplimiento de EN 18031 y ciberseguridad cubre las creencias que con mayor frecuencia dejan un registro vacío. El pilar de cumplimiento de EN 18031 y ciberseguridad contiene el conjunto de requisitos.
Indíquenos el modelo y la configuración, y le diremos qué mitad del expediente podemos ayudarle a compiling y qué mitad debe recopilar usted.


