
EN 18031とサイバーセキュリティーコンプライアンスについて、慎重な答えが必要です。この言葉は、規格群、支持される要件、そして人々が混同している運用方法のすべてを指しているためです。最も簡潔かつ正確な説明は次のとおりです。他のすべてはここから導かれます。このカテゴリーにおける混乱のほとんどは、EN 18031を認証書ではなく、運用方法として扱っていないことに起因しています。
商業上重要なのは、以下の点です。製品カタログから購入者へ伝えられるのは、無線機能の概要とバッテリーの動作です。一方、デバイスをネットワークやアプリケーションに接続した後の挙動については、ほとんど伝えられません。出荷構成のどの部分が実際に接続し、誰がその内容を文書化するのかという問いです。
接続製品のローンチにおける3つの結論
3つの結論を立てれば、このテーマの残りを扱 な状態にできます。第一に、コンプライアンス(route)は適合性評価です。ただし、必要な証拠は文書ではなく運用記録です。更新経路、既定構成、データ処理、サポート期間、開示経路を記す必要があります。取得すべき認証書も、提出すべき試験報告書も存在しないため、「認証書を送ってください」と求める購入者は、この制度に存在しないものを求めています。第二に、評価対象は構成されている製品です。ネットワーク接続もペアリングしたアプリケーションもないデバイスと、両方を持つデバイスでは、証跡の内容が大きく異なります。
実務上の指示は直接導かれます。何かを求める前に、発注する構成で有効になっている機能、どの機能が接続するか、どの接続がデータをやり取りするかを書き出してください。その一覧が依頼内容そのものです。その後の回答はサプライヤーの仕事です。
接続製品ファイルの読者、そして懸かっているリスク
このような読者が管理しているのは、試験費用ではありません。このリスクはファームウェアのリリースごとに拡大し、縮小することはありません。
最後の点が、このカテゴリーの購入者がフォルダではなく台帳を維持する理由です。フォルダは、回答を1つの当事者が保有していることを前提としています。一般的な記述のどこかに存在することから、対象がカバーされていると推測する必要がなくなります。
なぜ製品カタログは、この主題を何も解決しないのか
カタログには、カタログが公開できる情報だけが掲載されています。各モデルのセル容量、充電時間、定格稼働時間、充電方法、14モデル分のBluetoothバージョンの行です。カメラモデルの画素クラス、V06とS7のIP54表示、1200 の折りたたみ式充電ケースを備えたMT6本体フレームの158 gという重量も掲載されています。capacitive touch に関する行は、どのモデルにも掲載されていません。
どの製品のサイバーセキュリティー上の挙動についても、一切記載がありません。これは購入者が否定的な結果と解釈すべき不備ではありません。カタログ本文には、EN 18031、Radio Equipment Directive、CE、FCC、への言及はありません。また、会社単位の輸出認証ページがあり、その内容はテキストではなく画像です。モデルごとの認証情報の行は、どこにも掲載されていません。
したがって、正しい解釈は、カタログがハードウェア仕様を確定してそこで終わっており、各モデルのサイバーセキュリティファイルは、供給元、さらに 製品ラインではアプリケーションを構築する当事者に請求して入手する必要がある資料だ、というものです。
4つのレイヤーと、実際に評価に相当するレイヤー
接続製品が必要とする根拠を、レイヤーごとに整理
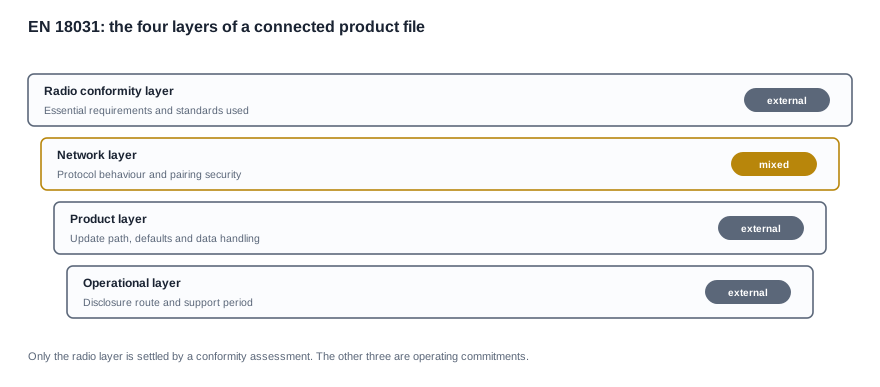
接続製品のコンプライアンス状況を考えやすくするため、4つのレイヤーとして整理します。各レイヤーは異なる当事者が担当し、それぞれ独立して完了させることができます。このうち、規定された手法による適合性評価で確定するのは1つのレイヤーだけです。残り3つは、文書化、根拠の提示、継続的な更新が必要な約束です。
供給元が最も馴れているレイヤーであり、購入者が提出できるファイルを生むレイヤーでもあります。ネットワークレイヤーは、プロトコルの動作、デバイスのバインディング、接続自体のセキュリティ特性を対象とし、構成の初期設定が 大きな損害をもたらす領域です。許容的なバインディング状態で出荷されるデバイスは、コンプライアンスを宣言する聲明によってコンプライアンスになるわけではありません。製品レイヤーは、更新経路、アプリケーションの初期設定、デバイスが扱うデータに対する動作を対象とします。運用レイヤーは、開示経路と、製品がサポートされる期間を対象とします。
このレイヤ分けが.上有用なのは、購入者がどこを押し下げればよいかを示してくれるからです。無線レイヤーはチップセットによって固定されているため、購入者が変更できる範囲は限られます。一方、購入者は仕様を通じて、製品レイヤーを大幅に変更できます。具体的には、標準のバインディング状態、更新時の動作、データ経路そのものを設けるかどうかなどです。また、サポート期間と開示に関する契約条項を通じて、運用レイヤーは全面的に変更できます。フレームワーク全体を一度に求めながら、返ってきたのが無線関連のファイルだけなら、それは予想される結果です。
要件台帳と、検証できない回答がどう見えるか
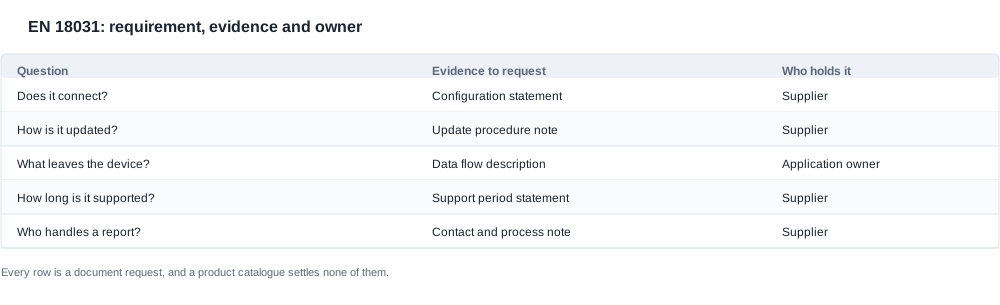
サイバーセキュリティの根拠は要件ごとに収集されるため、以下の表は希望リストではなく要件台帳として構成しています。各行には、測定方法、満たすべき水準、弱い回答の形态を記載しています。最後の列には、このテーマにおけるデューデリジェンス上の価値を示しています。
| テスト項目 | 測定方法 | 満たすべき基準 | 不十分な回答に表れる特徴 |
|---|---|---|---|
| 出荷時構成で接続される機能 | デフォルトで有効になっている機能と、ユーザーが有効にできる機能を確認します。 | リストには、モデル範囲ではなく注文時の構成が含まれている必要があります。 | オフになっている機能を含む、プラットフォームが実行できるすべての機能を列挙した回答。 |
| ネットワーク接続 | デバイスが何に、どのインターフェースで接続するかを確認します。 | ペアリング済みデバイスとのリンクを含め、すべての接続が明記されている必要があります。 | クラウド経路だけを説明している回答。 |
| デバイスから送信されるデータ | 送信されるデータ、ローカルに保存されるデータ、保持されるデータを確認します。 | 回答には、各カテゴリと送信先が明記されている必要があります。 | 個人データを処理していないという一般論的な説明。 |
| 更新の仕組み | 更新が配信、署名、ロールバックされる方法を確認します。 | 更新は認証され、失敗した更新は復舊できる必要があります。 | 更新がで配信されるという主張だけで、署名に関する詳細がない回答。 |
| デフォルト構成の状態 | ユーザーが何も変更していない状態で、デバイスが何をするかを確認します。 | 安全なデフォルト設定があり、それを復元できる必要があります。 | 本番環境でデバッグインターフェースへアクセス可能なままのデバイス。 |
| バインドと認証情報 | デバイスのバインド方法と、デフォルト認証情報の取り扱いを確認します。 | 共有された、または変更できないデフォルト認証情報が出荷物に含まれていない必要があります。 | マニュアルに記載されたデフォルトのバインドフレーズ。 |
| サポート期間 | 製品が更新とセキュリティ修正を受け取れる期間を確認します。 | 期間が文書化され、流通チャネルとして十分に長い必要があります。 | が商業上の判断で決まるとしたサプライヤー。 |
| 脆弱性の受付 | 脆弱性の報告が、対応できる担当者へ届く方法を確認します。 | 回答の約束が明示された、公開されている受付経路が必要です。 | 担当者が明記されていない一般的なメールアドレス。 |
| サプライヤーが外部プログラムと連携しているかを確認します。 | プロセスと、公開開示に関する方針が文書化されている必要があります。 | この質問への回答がないこと。 | |
| 評価の範囲 | どのモデルと、どのファームウェアブランチが評価されたかを確認します。 | 範囲にモデルとブランチが明記され、注文内容と一致している必要があります。 | ブランチの記載がない、製品ファミリー単位で書かれた範囲。 |
| 再評価の契機 | 資料の見直しを必要とするかを確認します。 | 機能、ファームウェア、または接続方法に変更が生じると、資料が再確認される必要があります。 | 契機がないため、製品の進化に伴い資料との乖離が生じます。 |
| 根拠資料の保管 | 記録を誰が、どの期間保管するかを確認します。 | 担当者と保管期間が記録されている必要があります。 | 記録が1人のエンジニアにのみ保管されている。 |
この2つの項目は物、几乎常に同じ種類の根拠資料のように比較されていますが、この比較は誤った結果を生みます。製品が個人データを収集しないという聲明は、データフローの説明とは比較できません。前者は結論であり、後者は不合格がある検査だからです。また、口頭で示されたサポート期間は、契約に書かれたサポート期間とは比較できません。前者は次の価格交渉で変更される可能性がありますが、後者は協議なしに変更できないからです。
購入者が手元に残せる形で根拠資料を整理する
範囲の質問/register轉化為登记簿にする順序
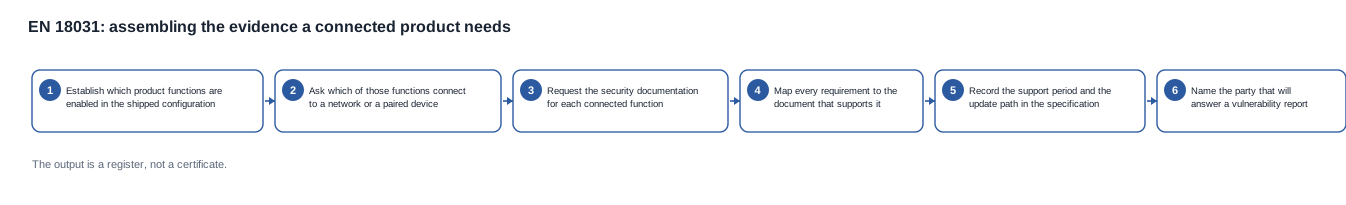
このカテゴリーでの作業は、マッピングです。要件は既知であり、各要件を支える根拠資料もKnownであり、埋めるべきはその間のギャップです。誤った順序で進めると、誰も、資料を必要とした要件と照合して読めない文書の山ができます。
-
出荷時構成で有効になっている製品機能を特定し、説明ではなくリストとして記録します。
-
その機能のうちどれがネットワーク、ペアリング済みデバイス、またはその両方に接続するかを確認し、各機能に回答を記録します。
-
各接続機能について、実際に開発元からセキュリティ文書を依頼します。
-
すべての要件を、それを支える文書にマッピングし、文書がない項目に印を付けます。このマッピングの成果物が空欄の項目です。
-
サポート期間と更新経路を、脇のメールではなく発注書に記載します。これにより、どちらかを変更には交渉が必要になります。
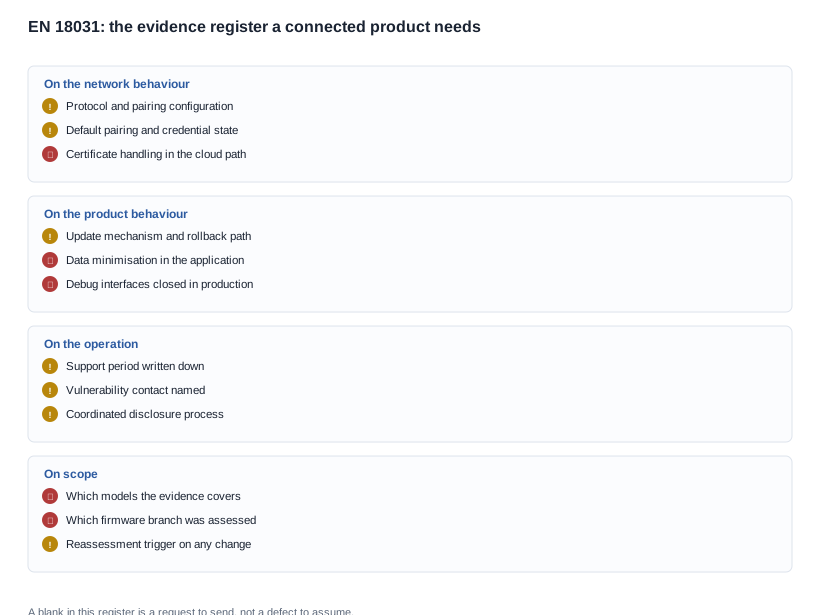
上記の台帳は.layerごとにグループ化されています。ギャップが集中する層だからです。範囲グループは最も深刻です。ファミリー単位で書かれた台帳では、購入者は箱内の製品について何も分からないためです。
購入者側の負担が最も小さいチェック
注文をplacedする前に確認するなら、まず構成確認 .誤字混在それは構成 文書化の一覧まずは ask.構成?
が空のままになる5つの方法
製品ではなくプラットフォームを列挙した機能一覧。サプライヤーが、チップセットがサポートするすべての機能(販売対象の構成では無効になっているものまで)を説明します。症状は大規模なエビデンス依頼が永久に完了しないことです。原因はプラットフォームレベルで書かれた質問票です。防止策は、同じ依頼の中で販売対象の構成も求め、2つの一覧を1つの回答として扱うことです。
他社が管理するアプリケーションの挙動。メーカーがデバイスを製造し、外部企業がコンパニオンアプリケーションを開発的一方、どちらも相手の挙動を前提にしません。症状、データパスの記載がない無線関連ファイルが生じることです。原因は、ハードウェアは受け渡してもコンプライアンスの背景情報が受け渡されないサプライチェーンです。防止策は、サプライ契約にアプリケーション開発企業を明記するか、メーカーに対して、そのエビデンスを収集済みであることを保証させることです。
評価後に分岐先が変わったファームウェア。エビデンスは、それ された後の古い分岐を前提に書かれた/register は古い分岐を参照し続けています。原因は、コンプライアンス境界が存在すること-steps リリースプロセスです。防止策は、 。
記載されなかったサポート期間。症状には、購入組織内の誰も、製品がどれだけサポートされるかを説明できません。原因は、契約上の問題を技術的な会話に委ねていることです。防止策は、発注書に期間を明記することです。
責任者がいない開示経路。汎用メールボックスは存在しますが、誰も監視していません。症状、届いた報告が放置されることです。原因は、脆弱性対応を、好意ではなくプロセスの問題として扱っていないことです。防止策は、担当者、監視される経路、対応約束を定めることです。いずれも合意 は無料です。
そのような保証は、責任者が決まるまでプロセスではありません。保証を、責任者のある文書に変換するための理由にすぎません。
仕様書でPurchase できるもの、できないもの
ここでの商業交渉は、購入者が制御できる項目と制御できない項目に二分されます。購入者が制御できるのは構成です。どの機能を有効にするか、デフォルトのバインド状態、データパスが存在するか、デバッグインターフェースを閉じているか、更新経路をどう規定するか。これらはすべて発注書に記載でき、いずれもサプライヤーが提出すべきエビデンスを減らします。購入者が制御できるのは契約層でもあります。
これらを強く議論するのは交渉の方 as 適切ではありません。
したがって、このカテゴリーの総コストは、単一評価の規模ではなく、購入者がいくつ構成を作り、産品が何回変更するかによって左右されます。購入者が構成を早い段階で確定し、文書化された変更トリガーを要求すれば、毎シーズンではなくプラットフォームごとに1回の評価で済みます。Its commercial value はここにあります。
したローンチの進め方と、公開情報の限界
仮想的なコネクテッドローンチを手順ごとに
このシナリオは、考え方の流れを示すために構成されています。重点は実際のプログラムの結果ではなく、手順の順序にあります。
シナリオ。対象モデルのカメラは該当し、アプリケーションは第三者が開発、ファーストオーダーは数千台規模です。
ステップ1:構成の確認。購入者が、発注する構成ではどの機能が有効になっているか、またそのうちどの機能が接続-enabledなのかを確認します。この回答により、生産をコミットする前にファイルの規模を確定でき、カメラ経路とバインディング経路の両方が存在することも確認できます。
ステップ2:関係者の確認。
ステップ3:台帳の作成。各要件を文書に対応づけ、資料がない項目を一覧化します。空欄の項目は、実質的にデータ経路とデフォルトのバインディング状態に集中しており、この2項目は購入者が仕様書上で埋めることもできます。
ステップ4:仕様書の作成。デフォルトのバインディング状態、閉鎖したデバッグインターフェース、更新経路を要件として発注書に記し、変更の契機条件を付けます。サポート期間は数値で明記します。更新のたびにその数値を求める購入者には、支持期間を提示できないためです。
ステップ5:確認。前払金の支払いに先立ち、購入者は、評価範囲に発注対象のモデルと出荷されるファームウェアのブランチが明記されていること、およびファイルの構成聲明が発注内容と一致していることを確認します。
公開する仕様と、運用上は負わないコミットメント
製品カタログの誠実な限界は、この題材から明白に読み取れます。したがって" limit"を率直に明示します。カタログが裏付けられるのはハードウェアです。一方、カタログが裏付けられる只能是、接続時の動作です。セキュリティ評価、未合意のサポート期間、他者が開発するアプリケーションに関する聲明は記載できません。これは製品の欠陥ではなく、仕様書と運用のコミットメントとの境界です。
都合の悪い部分も率直に申し上げます。製品カタログだけでは、製品の接続時の動作を立証できません。また、会社レベルの認証ページを、各モデルに適用される結論として読み替えることもできません。具体的なモデルと構成について、当社が確かめられるのは、製品が使用する無線構成とプロトコル機能、そのモデルについて公開されている行の有無です。証拠をどこから入手する必要があるかについては、率直にお伝えします。分からないことについては、ありそうな文章を作り出すのではなく、そのままお伝えします。
今週中に作成する台帳
現在この対応を進めている方への次のステップは、短く具体的です。一方です。
EN 18031とサイバーセキュリティ・コンプライアンスに必要な書類の記事では証拠一式を詳しく説明し、EN 18031とサイバーセキュリティ・コンプライアンスが施行された時期では施行日と順序を対照し、EN 18031とサイバーセキュリティ・コンプライアンスに関するよくある誤解では、台帳を空欄のまま残す原因になりやすい認識を扱っています。には要件一式を掲載しています。
モデルと構成をお知らせください。ファイルのどちらの部分を当社が assemblingをお手伝いできるか、またどちらの部分を,V。


