
EN 18031 et la conformité en matière de cybersécurité: de quoi parle-t-on? La réponse exige de la prudence, car cette expression couvre une famille de normes, les exigences que ces normes soutiennent et une manière de travailler que l’on confond souvent. Voici la version la plus courte et la plus juste: il s’agit de l’harmonisation des méthodes permettant de démontrer qu’un produit radio connecté respecte les exigences essentielles liées à la cybersécurité pour accéder au marché de l’Union européenne. Tout le reste en découle, et la plus grande partie de la confusion dans ce domaine vient du fait que l’on le considère comme un certificat plutôt que comme une méthode de travail.
La partie qui compte sur le plan commercial est la suivante. Un catalogue produits peut indiquer à l’acheteur quelle est la radio et ce que fait la batterie, mais il ne peut presque rien lui dire sur le comportement de l’appareil une fois celui-ci connecté à un réseau et à une application. C’est dans ce comportement que réside l’obligation en matière de cybersécurité. Pour l’acheteur, tout le sujet se réduit donc à une question: quelles parties de la configuration livrée se connectent réellement, et qui va les documenter?
EN 18031 et conformité en matière de cybersécurité: où se trouve réellement le dossier
Trois conclusions pour le lancement d’un produit connecté
Trois conclusions permettront de rendre le reste du sujet plus clair. Premièrement, la voie de conformité consiste en une évaluation de conformité, mais les éléments probants qu’elle nécessite relèvent d’un registre d’exploitation plutôt que d’un document: voie de mise à jour, configuration par défaut, traitement des données, durée de assistance et canal de divulgation. Il n’existe aucun certificat à collecter ni rapport d’essai à déposer. Un acheteur qui demande « envoyez-nous le certificat » demande donc quelque chose qui n’existe pas dans ce régime. Deuxièmement, l’évaluation porte sur le produit tel qu’il est configuré, ce qui signifie qu’une branche de firmware, une application associée ou une fonction radio réactivée peuvent chacune la rouvrir. Troisièmement, la première chose à établir est le périmètre de ce auquel le produit se connecte, car un appareil dépourvu de connexion réseau et d’application associée génère un ensemble d’éléments probants très différent de celui d’un appareil qui propose les deux.
La consigne pratique en découle directement: avant de demander quoi que ce soit, recensez les fonctions activées dans la configuration que vous commandez, celles qui se connectent et celles dont les connexions transportent des données. Cette liste constitue la demande. Tout ce qui suit relève de la responsabilité du fournisseur.
Le lecteur du dossier d’un produit connecté et les enjeux
Le lecteur est un responsable conformité côté marque, un acheteur ou un importateur qui met un produit connecté sur le marché européen et doit constituer un dossier qu’un client, une place de marché ou une autorité de surveillance du marché pourrait demander à consulter. Certains ouvrent un nouveau programme et doivent inscrire l’exigence dans le cahier des charges avant toute chiffration. D’autres exploitent déjà un produit et viennent d’apprendre, au milieu d’une revue du canal de distribution, que leur dossier ne couvre pas le comportement de l’application.
Ce que ce lecteur gère n’est pas une redevance d’essai, mais le risque que le produit soit conforme à la sortie de l’usine puis reste sans gestion une fois configuré par un client. Ce risque augmente à chaque version de firmware au lieu de diminuer. Le second enjeu est de savoir que la réponse est répartie: une partie se trouve auprès de l’usine, une autre auprès du développeur de l’application, une autre encore auprès du fournisseur cloud, et personne ne les a réunies au même endroit.
C’est précisément pourquoi un acheteur dans ce domaine tient un registre plutôt qu’un dossier. Un dossier suppose qu’une seule partie détient la réponse. Un registre désigne la partie responsable de chaque ligne, ce qui permet de relancer les éléments en attente au lieu de supposer qu’ils sont couverts parce qu’une déclaration générale existe quelque part.
Pourquoi le catalogue produits ne règle rien à ce sujet
Le catalogue publie ce qu’un catalogue peut publier: la capacité de la cellule, le temps de recharge, l’autonomie nominale et le mode de recharge de chaque modèle, ainsi qu’une ligne indiquant la version Bluetooth pour quatorze d’entre eux. Il publie la classe de pixels pour les modèles avec caméra, la marque IP54 sur les V06 et S7, et un poids de 158 g pour la monture des lunettes MT6 avec son boîtier de recharge pliable de 1200 mAh. Il ne publie aucune ligne sur la commande tactile capacitive pour aucun modèle.
Il ne publie absolument rien sur le comportement en matière de cybersécurité des produits, et l’acheteur ne doit pas interpréter cette absence comme un constat négatif. Le texte du catalogue ne contient aucune référence à EN 18031, à la directive sur les équipements radio, à CE, à FCC ou à RoHS. Il comporte une page de certification des exportations au niveau de l’entreprise, dont le contenu est constitué d’images plutôt que de texte: dix certificats de brevets, huit brevets de dessin ornemental et deux brevets de modèle d’utilité. Il ne contient nulle part de ligne de certification par modèle.
La lecture correcte est donc la suivante: le catalogue fixe les spécifications matérielles et s'arrête là, tandis que le dossier de cybersécurité de chaque modèle correspond à des documents que vous devez demander au fournisseur et, pour certaines gammes, au|party qui développe l'application. Une demande qui reçoit en retour une déclaration générale plutôt qu'un document constitue un constat, et ce constat est le même, qu'il provienne d'une usine ou d'un fournisseur de cloud.
Les quatre couches et celle qui constitue réellement une évaluation
Les éléments de preuve dont un produit connecté a besoin, couche par couche
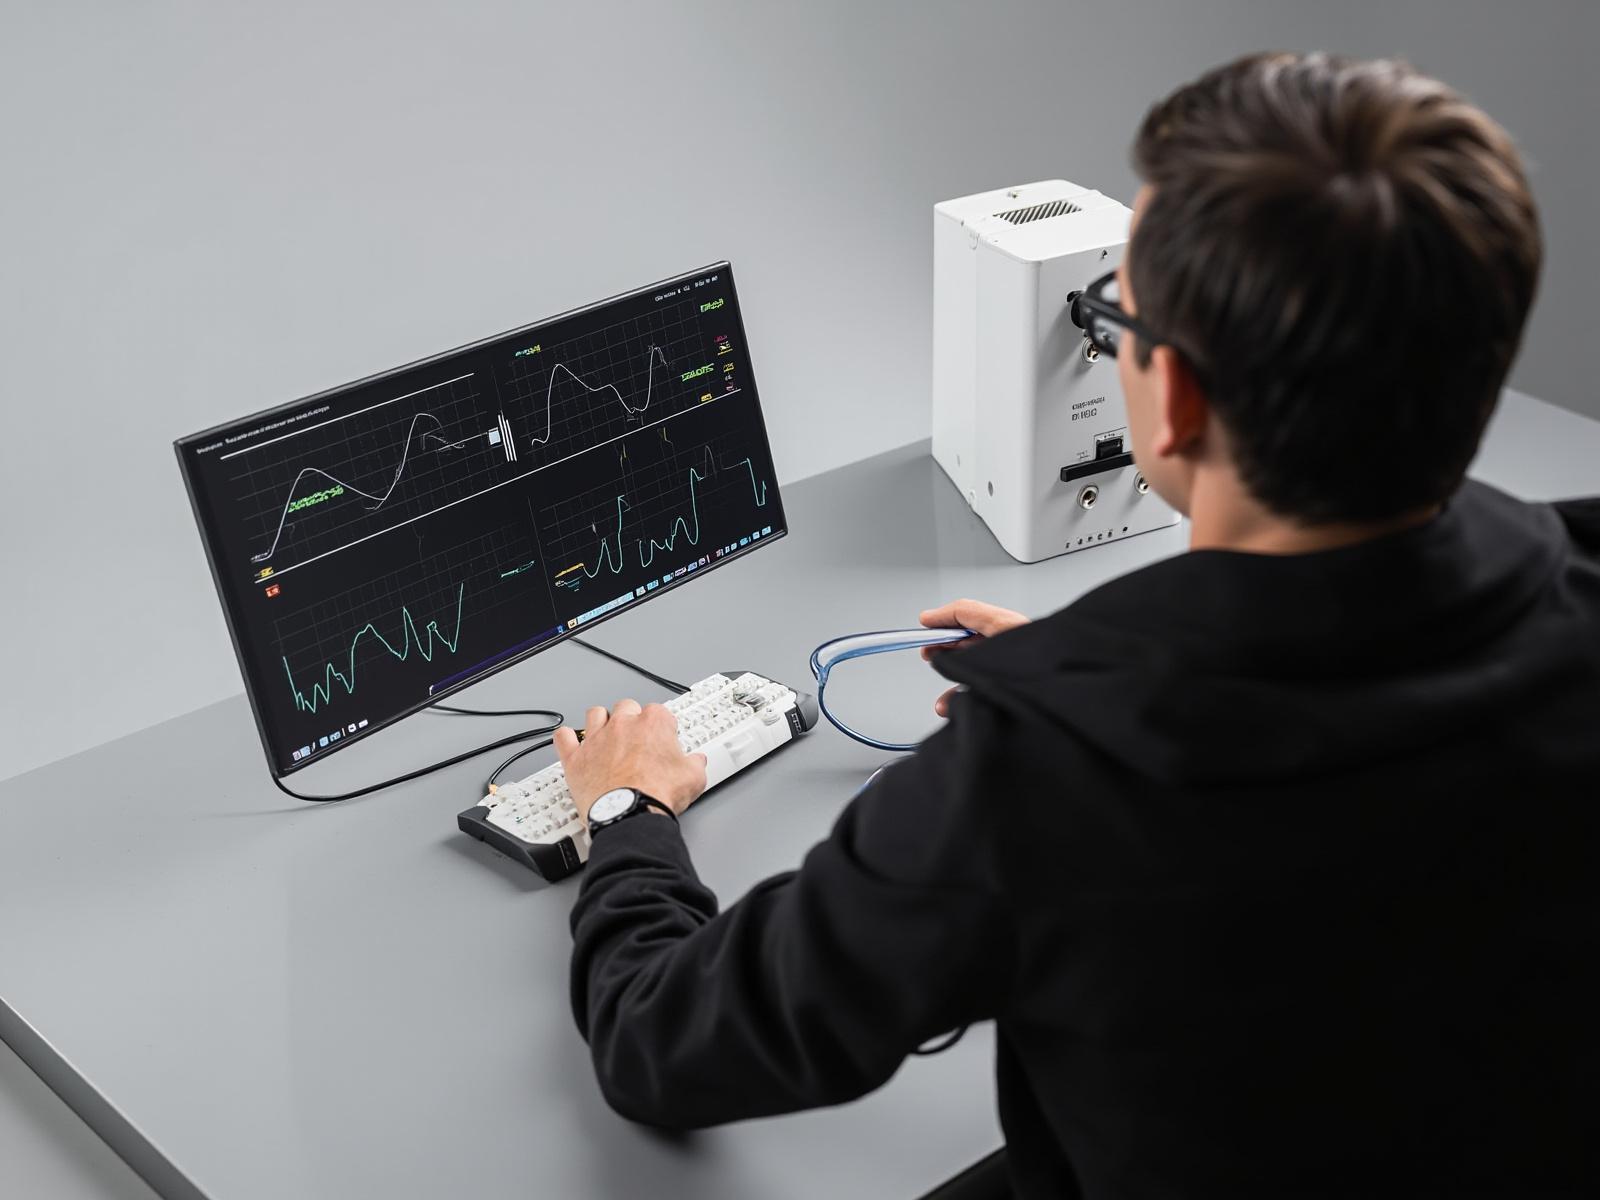
La position de conformité d'un produit connecté est plus facile à appréhender sous la forme de quatre couches, car chaque couche relève d'une partie différente et peut être clôturée indépendamment. Une seule est déterminée par une évaluation de conformité fondée sur une méthode définie. Les trois autres correspondent à des engagements qui doivent être consignés, étayés et tenus à jour.
La couche radio couvre les exigences essentielles et les normes utilisées pour les démontrer. C'est la couche à laquelle la plupart des fournisseurs sont habitués et celle qui produit un dossier qu'un acheteur peut déposer. La couche réseau couvre le comportement des protocoles, l'association des appareils et les propriétés de sécurité de la connexion elle-même. C'est là qu'une configuration par défaut peut causer le plus de dégâts: un appareil livré avec une association trop permissive ne devient pas conforme au seul motif qu'une déclaration affirme qu'il l'est. La couche produit couvre le processus de mise à jour, les paramètres par défaut de l'application et le traitement des données par l'appareil. La couche opérationnelle couvre le canal de divulgation et la durée de prise en charge du produit.
L'utilité commerciale de cette approche par couches tient au fait qu'elle indique à l'acheteur où exerted une pression. Un acheteur ne peut pas modifier beaucoup la couche radio, car elle est fixée par le chipset. En revanche, il peut substantiellement modifier la couche produit grâce à la spécification — état d'association par défaut, comportement des mises à jour, existence même d'un chemin de données — et modifier entièrement la couche opérationnelle au moyen de clauses contractuelles relatives à la durée de prise en charge et à la divulgation. Demander l'ensemble du cadre d'un coup et recevoir un dossier radio est un résultat prévisible.
Le registre des exigences et à quoi ressemble une réponse impossible à inspecter
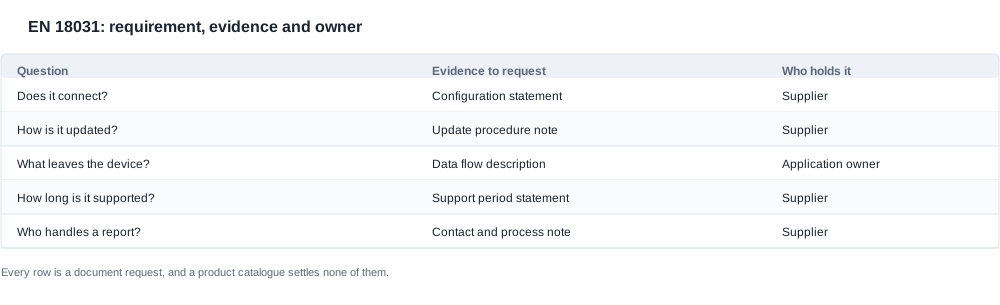
Les éléments de preuve en matière de cybersécurité sont collectés en fonction des exigences. Le tableau ci-dessous est donc rédigé comme un registre d'exigences plutôt que comme une liste de souhaits. Chaque ligne indique comment l'exigence est mesurée, la ligne qu'elle doit respecter et la forme que prend une réponse faible. La dernière colonne révèle la valeur de cette due diligence: sur un produit connecté, une assurance impossible à inspecter vaut exactement autant qu'une assurance absente.
| Ligne à tester | Méthode de mesure | Exigence à respecter | Caractère d’une réponse insuffisante |
|---|---|---|---|
| Fonctions connectées dans la configuration livrée | Demander quelles fonctions sont activées par défaut et lesquelles peuvent être activées par l’utilisateur. | La liste couvre la configuration commandée, et non la gamme de modèles. | Une liste de toutes les fonctions que la plateforme peut effectuer, y compris celles désactivées. |
| Connexions réseau | Demander à quoi l’appareil se connecte et par quelles interfaces. | Chaque connexion est nommée, y compris les liaisons avec les appareils associés. | Une réponse qui ne décrit que le chemin cloud. |
| Données sortant de l’appareil | Demander quelles données sont transmises, stockées localement et conservées. | La réponse nomme chaque catégorie de données et sa destination. | Une affirmation générale selon laquelle aucune donnée personnelle n’est traitée. |
| Mécanisme de mise à jour | Demander comment les mises à jour sont distribuées, signées et annulées. | Les mises à jour sont authentifiées et une mise à jour défaillante peut être rétablie. | Une affirmation selon laquelle les mises à jour sont effectuées sans fil, sans aucun détail sur leur signature. |
| État de la configuration par défaut | Demander ce que fait l’appareil avant que l’utilisateur ne modifie quoi que ce soit. | Des paramètres par défaut sécurisés et un moyen de les rétablir. | Un appareil qui laisse les interfaces de débogage accessibles en production. |
| Association et identifiants | Demander comment un appareil est associé et comment l’identifiant par défaut est géré. | Aucun identifiant par défaut partagé ou immuable n’est livré. | Une phrase d’association par défaut imprimée dans le manuel. |
| Durée de prise en charge | Demander pendant combien de temps le produit recevra des mises à jour et des correctifs de sécurité. | La durée est consignée par écrit et est suffisante pour le canal de distribution. | Un fournisseur qui affirme que la durée est déterminée commercialement. |
| Signalement des vulnérabilités | Demander comment un signalement parvient à une personne capable d’agir. | Un circuit de signalement publié assorti d’un engagement de réponse. | Une adresse générique sans responsable désigné. |
| Divulgation coordonnée | Demander si le fournisseur collabore avec un programme externe. | Le processus et la position relative à la divulgation publique sont documentés. | Le silence sur cette question. |
| Périmètre de l’évaluation | Demander quels modèles et quelle branche de firmware ont été évalués. | Le périmètre nomme les modèles et la branche, et correspond à la commande. | Un périmètre rédigé au niveau de la famille de produits, sans nom de branche. |
| Déclencheur de réévaluation | Demander quel changement impose de réexaminer les éléments probants. | Toute modification des fonctions, du firmware ou des connexions rouvre le dossier. | Aucun déclencheur, si bien que le dossier devient obsolète à mesure que le produit évolue. |
| Conservation des éléments probants | Demander qui conserve le dossier et pendant combien de temps. | Un responsable désigné et une durée de conservation sont consignés. | Le dossier est détenu par un seul ingénieur. |
Deux de ces lignes sont régulièrement comparées comme si elles constituaient le même type d’éléments probants, alors que cette comparaison produit un résultat trompeur. L’affirmation selon laquelle le produit ne collecte aucune donnée personnelle n’est pas comparable à une description des flux de données, car la première est une conclusion, tandis que la seconde est un inspection susceptible d’échouer. De même, une durée de prise en charge communiquée oralement n’est pas comparable à une durée de prise en charge inscrite dans un contrat, car la première peut changer lors de la prochaine négociation tarifaire, tandis que la seconde ne peut changer sans conversation préalable.
Réunir les éléments probants en un document que l’acheteur peut conserver
La séquence qui transforme une question sur le périmètre en registre
Le travail dans cette catégorie consiste à établir une correspondance. Les exigences sont connues, les éléments probants qui les étayent sont connus, et c’est l’écart entre les deux qui doit être comblé. Un travail effectué dans le désordre produit une pile de documents que personne ne peut examiner au regard de l’exigence qui les a rendus nécessaires.
-
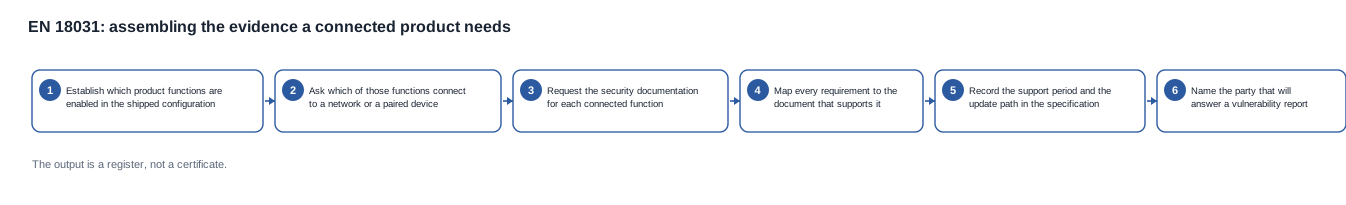
Établir quelles fonctions du produit sont activées dans la configuration livrée et les consigner sous forme de liste plutôt que de description.
-
Demander lesquelles de ces fonctions se connectent à un réseau, à un appareil associé ou aux deux, et consigner la réponse en regard de chaque fonction.
-
Demander la documentation de sécurité de chaque fonction connectée à la partie qui la développe réellement. Une demande adressée à l’usine à propos du comportement d’une application reçoit une réponse d’usine.
-
Associer chaque exigence au document qui l’étaye et signaler les lignes dépourvues de document. Les lignes vides constituent le résultat à remettre de cet exercice de correspondance.
-
Consigner la durée de prise en charge et le circuit de mise à jour dans le bon de commande plutôt que dans un courriel annexe, afin que toute modification de l’un ou de l’autre doive être négociée.
-
Désigner la partie qui répondra aux signalements de vulnérabilités et consigner le circuit de signalement au même endroit que la spécification.
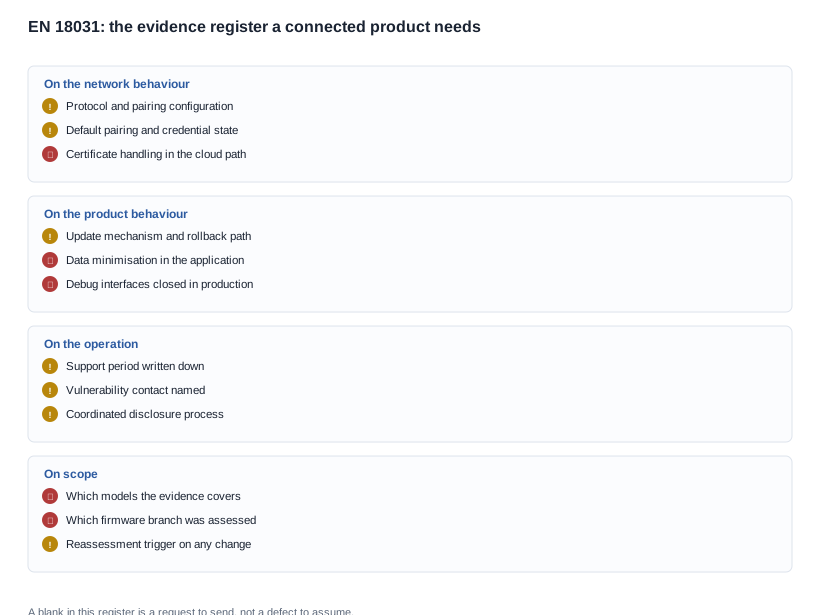
Le registre ci-dessus est regroupé par couche, car c’est là que les lacunes se concentrent. Le groupe consacré au réseau échoue lorsque le comportement d’association et de gestion des identifiants n’a jamais été documenté. Le groupe consacré au produit échoue lorsque le circuit de mise à jour et le traitement des données ont été supposés plutôt que consignés. Le groupe consacré aux opérations échoue lorsque personne n’est responsable du circuit de divulgation. Le groupe consacré au périmètre est celui qui échoue le plus nettement, car un registre rédigé au niveau de la famille de produits n’indique rien à l’acheteur sur les unités contenues dans le carton.
La vérification qui coûte le moins cher à l’acheteur
Si une seule vérification doit être effectuée avant de passer la commande, choisissez la déclaration de configuration. Demandez une liste écrite des fonctions activées dans la configuration que vous achetez, ainsi que des connexions établies par chacune d’elles. Il faut une heure pour lire ce document: c’est le seul artefact qui détermine la taille de tout le reste et celui qu’un fournisseur peut produire sans avoir à commissionner quoi que ce soit.
La deuxième vérification à effectuer concerne le périmètre de l’évaluation elle-même, à lire au regard de la branche de micrologiciel qui sera effectivement livrée. Un périmètre défini au niveau de la famille, ou rédigé pour une branche depuis modifiée, est la manière la plus fréquente pour qu’un fichier soitment valide, mais pratiquement vide.
Où les preuves disparaissent et ce qui peut encore être négocié
Cinq raisons pour lesquelles le registre reste vide
La liste des fonctions recense la plateforme, pas le produit. Le fournisseur décrit toutes les capacités prises en charge par le jeu de circuits, y compris celles désactivées dans la configuration vendue. Le symptôme est une demande de preuves démesurée qui ne sera jamais satisfaite. La cause est un questionnaire rédigé au niveau de la plateforme. Lasolution consiste à demander la configuration dans la même demande et à traiter les deux listes comme une seule réponse.
Le comportement de l’application relève de la responsabilité d’un tiers. L’usine fabrique l’appareil, un tiers développe l’application compagnon, et aucun des deux ne se porte garant du comportement de l’autre. Le symptôme est un dossier radio qui ne mentionne rien du chemin des données. La cause est une chaîne d’approvisionnement qui transmet le matériel sans transmettre le contexte de conformité. La solution consiste à identifier la partie responsable de l’application dans l’accord d’approvisionnement ou à exiger de l’usine qu’elle garantisse avoir recueilli ces preuves.
La branche de micrologiciel a été modifiée après l’évaluation. Les preuves ont été rédigées pour une branche qui a ensuite été refactorée, tandis que le registre pointe toujours vers l’ancienne branche. Le symptôme est la question posée par un client quant à savoir si le logiciel livré est bien celui qui a été évalué. La cause est un processus de publication qui ignore l’existence d’une limite de conformité. La solution consiste à ajouter dans les notes de version une ligne indiquant si la modification touche au périmètre évalué.
La période de prise en charge n’a jamais été consignée. La position du fournisseur est que cette durée relève d’une décision commerciale, et chaque échange la remet sur le tapis. Le symptôme est que personne dans l’organisation acheteuse ne peut indiquer combien de temps le produit benefits d’un support. La cause est le fait de laisser une question contractuelle à un échange technique. La solution consiste à inscrire une durée dans le bon de commande.
Aucun responsable pour le canal de divulgation. Une boîte mail généraliste existe, mais personne ne la surveille. Le symptôme est la réception d’un signalement qui n’est pas traité. La cause est une gestion des vulnérabilités considérée comme relevant de la bonne volonté plutôt que d’un processus. La solution consiste à désigner un contact, à mettre en place un canal surveillé et à prendre un engagement de réponse: aucun de ces trois éléments n’a de coût à convenir.
De telles assurances ne deviennent des processus que lorsque quelqu’un en est responsable. Ce sont des raisons de convertir une assurance en document assorti d’un responsable.
Ce que la spécification peut et ne peut pas acheter
La négociation commerciale se répartit ici en deux catégories: les éléments que l’acheteur contrôle et ceux qu’il ne contrôle pas. L’acheteur contrôle la configuration: les fonctions activées, l’état initial des liaisons, l’existence d’un chemin de données, la fermeture des interfaces de débogage et la manière dont le chemin de mise à jour est spécifié. Chacun de ces éléments correspond à une ligne du bon de commande, et chacun d’eux réduit les preuves que le fournisseur doit produire. L’acheteur contrôle également le niveau contractuel: la période de prise en charge, le canal de divulgation, l’obligation de notification en cas de modification du périmètre évalué et la conservation des preuves.
Ce que l’acheteur ne contrôle pas, c’est le jeu de circuits et les normes selon lesquelles il a été évalué, le temps nécessaire pour effectuer l’évaluation au regard d’une spécification en évolution, ainsi que le coût d’une nouvelle évaluation lorsque le produit subit une modification substantielle. Insister fortement sur ces points constitue un mauvais usage de la négociation.
Le coût total de cette catégorie dépend donc du nombre de configurations créées par l’acheteur et du nombre de modifications apportées au produit, et non de l’ampleur d’une évaluation isolée. Un acheteur qui fige rapidement la configuration et exige un déclencheur de modification écrit obtient une évaluation par plateforme plutôt qu’une par saison: c’est là que se situe la valeur commerciale.
Un lancement connecté déroulé, et les limites de ce que nous publions
Un lancement connecté hypothétique, étape par étape
Ce scénario est construit pour illustrer le raisonnement suivi. Aucun client n’est décrit, aucun chiffre n’est avancé, et le modèle, la configuration et le marché sont supposés, car l’objectif est de présenter l’ordre des étapes plutôt que le résultat d’un programme réel.
Le scénario. Un acheteur met sur le marché européen un modèle de lunettes connectées doté d’une caméra, via un client de canal qui effectuera un examen de conformité avant sa mise en vente. Le modèle avec caméra est concerné, l’application est développée par un tiers et le premier ordre porte sur quelques milliers d’unités.
Étape un, la configuration. L’acheteur demande quelles fonctions sont activées dans la configuration commandée et lesquelles sont connectées. La réponse établit la taille du dossier avant que quiconque ne s’engage à le produire, ainsi que l’existence de deux parcours distincts: celui de la caméra et celui de la liaison.
Étape deux, les parties. L’acheteur établit qui développe l’application et qui exploite le parcours cloud, et découvre que ni l’un ni l’autre n’est l’usine. La demande est répartie en conséquence, et l’usine est invitée à garantir qu’elle détient les preuves concernant l’application, plutôt qu’à les produire.
Étape trois, le registre. Chaque exigence est associée à un document, et les lignes sans document sont recensées. Les lignes vides se concentrent sur le parcours des données et l’état de liaison par défaut, qui sont également les deux lignes que l’acheteur peut clore dans la spécification.
Étape quatre, la spécification. L’état de liaison par défaut, les interfaces de débogage fermées et le parcours de mise à jour sont inscrits dans le bon de commande comme exigences, avec un déclencheur de modification associé. La période de support est indiquée sous forme de nombre, car un acheteur qui devrait la demander à chaque renouvellement n’en obtiendra pas.
Étape cinq, la vérification. Avant le versement de l’acompte, l’acheteur confirme que le périmètre de l’évaluation mentionne les modèles commandés et la branche de micrologiciel qui sera livrée, et que la déclaration de configuration figurant dans le dossier correspond à celle de la commande.
La spécification que nous publions et l’engagement opérationnel que nous ne fournissons pas
La limite réelle d’un catalogue de produits se voit clairement dans ce sujet; nous exposerons donc la nôtre sans détour. Ce que le catalogue permet d’étayer, c’est le matériel: les capacités des cellules, les temps de charge, les durées d’autonomie nominales, les méthodes de recharge, la version de Bluetooth lorsqu’une ligne correspondante existe, la classe de pixels, le marquage IP54 du V06 et du S7, ainsi que le poids de 158 g de la monture des lunettes MT6. En revanche, le catalogue ne permet pas et ne peut pas étayer le comportement connecté — aucune évaluation de sécurité, aucune période de support non convenue et aucune déclaration relative à une application développée par un tiers. Ce n’est pas une lacune du produit; c’est la frontière entre une fiche technique et un engagement opérationnel, et nous préférons délimiter cette frontière plutôt que la brouiller.
Nous dirons également sans détour la partie inconfortable: un catalogue de produits ne peut pas servir de preuve du comportement connecté d’un produit, et une page de certification au niveau de l’entreprise ne peut pas être transposée à une conclusion propre à un modèle. Pour un modèle et une configuration précis, nous pouvons confirmer la configuration radio et les fonctionnalités de protocole utilisées par le produit, indiquer les lignes publiées qui le concernent et vous dire clairement d’où les preuves doivent provenir. Lorsque nous ne savons pas, nous préférons le reconnaître plutôt que produire un paragraphe plausible.
Le registre à ouvrir cette semaine
Si vous travaillez sur ce sujet en ce moment, la prochaine étape est brève et précise. Envoyez le modèle, la configuration, les fonctions connectées et les marchés cibles, puis demandez les preuves correspondant à cette configuration plutôt que celles portant sur la gamme. Nous vous indiquerons les lignes publiées qui existent pour ce modèle, les éléments du dossier qui relèvent de l’usine et ceux qui doivent être collectés auprès des parties responsable de l’application et du cloud.
L’article Documents nécessaires à la conformité EN 18031 et à la cybersécurité présente l’ensemble des preuves en détail, Entrée en vigueur de la conformité EN 18031 et de la cybersécurité situe les dates dans la chronologie, et Idées reçues courantes sur la conformité EN 18031 et la cybersécurité traite des croyances qui laissent le plus souvent un registre vide. Le pilier de conformité EN 18031 et cybersécurité rassemble les exigences.
Indiquez-nous le modèle et la configuration, et nous vous dirons quelle moitié du dossier nous pouvons vous aider à constituer et quelle moitié vous devez aller Collecter vous-même.


