
EN 18031 och överensstämmelse med cybersäkerhetsregler – vad det är – kräver ett omsorgsfullt svar, eftersom uttrycket omfattar en familj av standarder, de krav som dessa standarder stödjer och ett arbetssätt som människor blandar ihop. Den kortaste korrekta förklaringen är den här: det är den harmoniserade metoden för att visa att en uppkopplad radioprodukt uppfyller de cybersäkerhetsrelaterade väsentliga kraven för marknadsåtkomst inom Europeiska unionen. Allt annat följer av det, och den största förvirringen inom den här kategorin uppstår genom att EN 18031 behandlas som ett certifikat i stället för som ett arbetssätt.
Den kommersiella delen är den här. En produktkatalog kan berätta för en köpare vad radion är och vad batteriet gör, men kan knappt alls berätta hur enheten beter sig när den väl har anslutits till ett nätverk och en applikation. Det är i det beteendet som cybersäkerhetsskyldigheten ligger, så för en köpare handlar hela ämnet i praktiken om en enda fråga: vilka delar av den levererade konfigurationen ansluter faktiskt, och vem kommer att dokumentera dem?
EN 18031 och överensstämmelse med cybersäkerhetsregler: var produktfilen faktiskt finns
Tre slutsatser inför lansering av en uppkopplad produkt
Tre slutsatser gör resten av ämnet hanterbart. För det första är vägen till överensstämmelse en bedömning av överensstämmelse, men de underlag som krävs är en dokumenterad drift i stället för ett dokument: uppdateringsväg, standardkonfiguration, datahantering, supportperiod och väg för rapportering. Det finns inget certifikat att samla in och ingen testrapport att lämna in, så en köpare som begär ”skicka certifikatet” begär något som inte finns i denna ordning. För det andra omfattar bedömningen produkten i den aktuella konfigurationen, vilket innebär att en firmwaregren, en parkopplad applikation eller en återaktiverad radiofunktion var för sig kan kräva en ny bedömning. För det tredje är omfattningen av produktens anslutningar det första som bör fastställas, eftersom en enhet utan nätverksanslutning och utan parkopplad applikation ger upphov till en helt annan uppsättning underlag än en enhet som har båda.
Den praktiska anvisningen följer direkt av detta: innan ni begär något, skriv ner vilka funktioner som är aktiverade i den konfiguration ni beställer, vilka av dessa funktioner som ansluter och vilka av dessa anslutningar som överför data. Den listan är begäran. Allt efter den är leverantörens uppgift att besvara.
Läsaren av en produktfil för uppkopplade produkter och vad som står på spel
Läsaren är en ansvarig för överensstämmelse på varumärkessidan, en inköpschef eller en importör som lanserar en uppkopplad produkt på en europeisk marknad och måste sammanställa en fil som en kund, en marknadsplats eller en marknadskontrollmyndighet kan begära att få se. Vissa av dem startar ett nytt program och behöver skriva in kraven i specifikationen innan något prissätts. Andra har redan en produkt i drift och har fått veta, mitt under en kanalgranskning, att deras fil inte täcker applikationens beteende.
Det en sådan läsare hanterar är inte en testavgift. Det är risken att produkten fungerar väl vid fabriksgrinden men förblir ohanterad när en kund konfigurerar den, en risk som växer med varje lansering av firmware i stället för att minska. Den andra saken de hanterar är vetskapen om att svaret är decentraliserat: en del finns hos tillverkaren, en del hos applikationsutvecklaren, en del hos molnleverantören, och ingen har samlat allt på ett ställe.
Det sista är skälet till att en köpare inom den här kategorien för ett register i stället för en mapp. En mapp förutsätter att en part har svaret. Ett register anger ansvarig part för varje post, så att varje post kan följas upp när den är utestående i stället för att antas vara täckt bara för att det finns ett generellt påstående någonstans.
Varför produktkatalogen inte avgör något här
Katalogen publicerar det som en katalog kan publicera: cellkapacitet, laddningstid, angiven drifttid och laddningsmetod för varje modell samt en Bluetooth-version för fjorton av dem. Den publicerar pixelklassningen för kameramodellerna, en IP54-märkning på V06 och S7 samt en vikt på 158 g för MT6-glasögonens stomme med dess hopfällbara laddningsfodral på 1200 mAh. Den publicerar ingen rad med kapacitiv touch för någon modell.
Den publicerar ingenting alls om någon produkts cybersäkerhetsbeteende, och köparen bör inte tolka det som ett negativt resultat. Katalogtexten innehåller ingen hänvisning till EN 18031, radioutrustningsdirektivet, CE, FCC eller RoHS, och den har en sida med företagets exportcertifiering vars innehåll utgörs av bilder i stället för text – tio patentcertifikat, åtta designpatent och två bruksmodellspatent. Det finns ingen certifieringsrad per modell någonstans i den.
Det korrekta tolkningen är alltså att katalogen fastställer hårdvaruspecifikationen och stannar där, och att cybersäkerhetsdokumentationen för en modell är skrivmaterial som du måste begära av leverantören och i vissa produktrader även av den som utvecklar applikationen. Om en begäran besvaras med ett generellt påstående i stället för ett dokument, är det i sig resultatet – och det är samma resultat oavsett om det kommer från en fabrik eller från en molnleverantör.
De fyra lagren, och vilken som faktiskt är en bedömning
De underlag ett uppkopplat produkter behöver, lager för lager
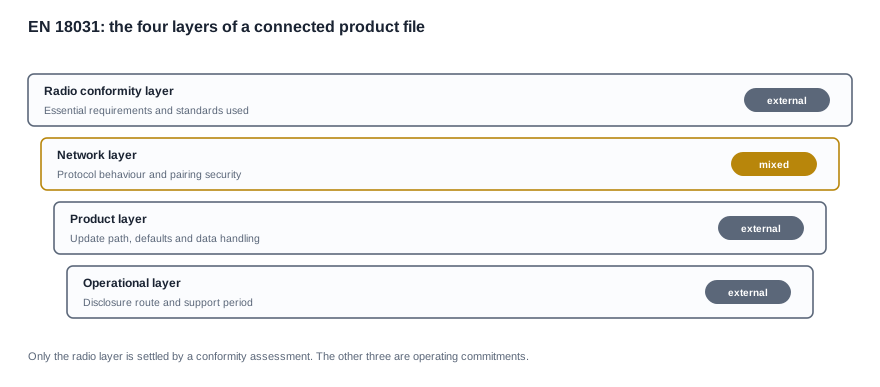
Det är lättare att resonera kring en uppkopplad produkts överensstämmelsestatus i fyra lager, eftersom varje lager ansvaras av en annan part och varje lager kan avslutas oberoende av de andra. Endast ett av dem fastställs genom en bedömning av överensstämmelse med en definierad metod. De övriga tre är åtaganden som måste dokumenteras, beläggas med underlag och hållas aktuella.
Radlagret omfattar de väsentliga kraven och de standarder som används för att påvisa dem. Det är det lager som leverantörer är mest vana vid, och det är det lager som genererar en dokumentation som en köpare kan lämna in. Nätverkslagret omfattar protokollens beteende, enhetsbindning och säkerhetsegenskaperna i själva anslutningen, och det är här som en allmänt tillåten standardkonfiguration orsakar störst skada: en enhet som levereras i ett tillåtet bindningsläge blir inte förenlig med kraven enbart genom en förklaring om att den är förenlig med kraven. Produktreglagret omfattar uppdateringsvägen, applikationens standardinställningar och vad enheten gör med de data den hanterar. Driftlagret omfattar vägen för anmälningar och den period under vilken produkten kommer att få support.
Den här lagerindelade bilden är användbar kommersiellt eftersom den visar var en köpare ska trycka på. En köpare kan inte ändra radlagret särskilt mycket, eftersom det är bestämt av chipsetet. En köpare kan däremot ändra produktreglaget väsentligt genom specifikationen – standardiserat bindningsläge, uppdateringsbeteende, om en dataöverföringsväg finns alls – och kan ändra driftlagret fullständigt genom avtalsformuleringar om supportperiod och anmälningar. Om man begär hela ramverket på en gång och får tillbaka en dokumentation över radlagret är det ett förväntat resultat.
Kravregistret, och hur ett svar som inte går att granska ser ut
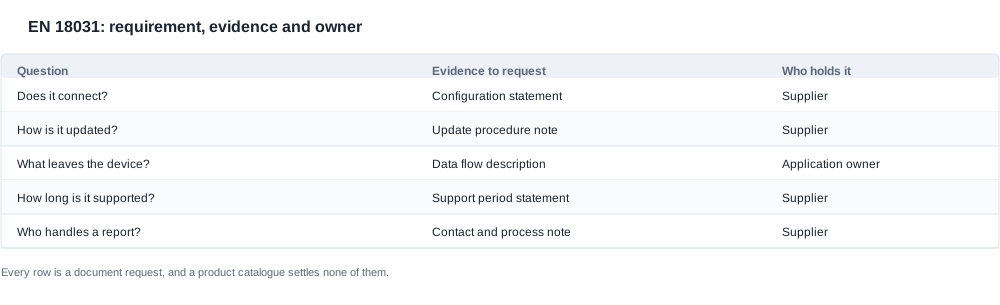
Cybersäkerhetsunderlag samlas in mot kraven, så tabellen nedan är formulerad som ett kravregister snarare än som en önskelista. Varje rad anger hur kravet mäts, vilken gräns det måste uppfylla och hur ett svagt svar ser ut. Den sista kolumnen visar var ämnets värde för due diligence ligger, eftersom en försäkran på ett uppkoplat produkter som inte går att granska är värd lika mycket som en försäkran som saknas helt.
| Rad att testa | Hur det mäts | Raden som måste uppfyllas | Hur ett svagt svar visar sig |
|---|---|---|---|
| Anslutna funktioner i leveranskonfigurationen | Fråga vilka funktioner som är aktiverade som standard och vilka som användaren kan aktivera. | Listan omfattar konfigurationen i beställningen, inte modellserien. | En lista över alla plattformens funktioner, även de som är avstängda. |
| Nätverksanslutningar | Fråga vad enheten ansluter till och via vilka gränssnitt. | Varje anslutning anges, även länkar till parkopplade enheter. | Ett svar som endast beskriver vägen via molnet. |
| Data som lämnar enheten | Fråga vilka data som överförs, lagras lokalt och behålls. | Svaret anger varje kategori och dess destination. | En generell förklaring att ingen personuppgift behandlas. |
| Uppdateringsmekanism | Fråga hur uppdateringar distribueras, signeras och återställs. | Uppdateringar autentiseras och en misslyckad uppdatering kan återställas. | Påstående att uppdateringar sker trådlöst, utan uppgifter om signering. |
| Standardkonfigurationens status | Fråga vad enheten gör innan användaren ändrar något. | Säkra standardinställningar och ett sätt att återställa dem. | En enhet som fortfarande har åtkomliga felsökningsgränssnitt i produktion. |
| Bindning och uppgifter | Fråga hur en enhet binds och hur standarduppgiften hanteras. | Ingen delad eller oförändrbar standarduppgift levereras. | En standardbindningsfras som trycks i bruksanvisningen. |
| Supportperiod | Fråga hur länge produkten kommer att få uppdateringar och säkerhetsrättningar. | Perioden anges skriftligen och är tillräckligt lång för kanalen. | En leverantör som säger att perioden avgörs kommersiellt. |
| Mottagande av sårbarhetsrapporter | Fråga hur en rapport når en person som kan agera på den. | En publicerad väg med åtagande om svarstid. | En generell e-postadress utan angiven ansvarig. |
| Samordnad avslöjande | Fråga om leverantören samarbetar med ett externt program. | Processen och hållningen till offentligt avslöjande dokumenteras. | Tystnad inför frågan. |
| Bedömningens omfattning | Fråga vilka modeller och vilken firmwaregren som bedömdes. | Omfattningen anger modellerna och firmwaregrenen och stämmer med beställningen. | En omfattning skriven på produktfamiljenivå utan angiven firmwaregren. |
| Ombedömningsutlösare | Fråga vilken förändring som kräver att underlaget ses över igen. | En ändring av funktioner, firmware eller anslutningar öppnar ärendet på nytt. | Ingen utlösare, så att ärendet glider ifrån när produkten utvecklas. |
| Arkivering av underlag | Fråga vem som förvarar dokumentationen och hur länge. | En angiven ansvarig och en arkiveringsperiod dokumenteras. | Dokumentationen ligger hos en enda ingenjör. |
Två av dessa rader jämförs regelbundet som om de vore samma typ av underlag, vilket ger ett falskt resultat. Ett påstående att produkten inte samlar in några personuppgifter är inte jämförbart med en beskrivning av dataflöden, eftersom det första är en slutsats och det andra en granskning som kan misslyckas. Och en supportperiod som anges muntligt är inte jämförbar med en supportperiod i ett avtal, eftersom det första kan ändras vid nästa prisförhandling medan det andra inte kan ändras utan en förhandling.
Samla in underlaget till något köparen kan ta med sig
Ordningen som gör en fråga om omfattning till ett register
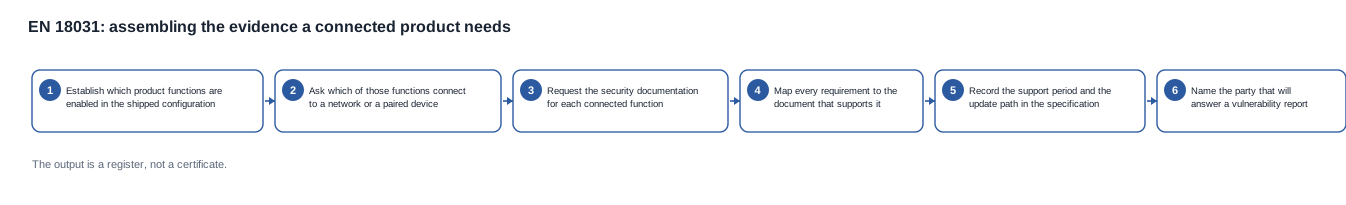
Arbetet inom denna kategori är en kartläggningsuppgift. Kraven är kända, det underlag som stöder varje krav är känt och det är luckorna mellan dem som måste åtgärdas. Om arbetet görs i fel ordning blir resultatet en hög med dokument som ingen kan läsa mot de krav som gjorde dem nödvändiga.
-
Fastställ vilka produktfunktioner som är aktiverade i leveranskonfigurationen och skriv ner dem som en lista i stället för som en beskrivning.
-
Fråga vilka av dessa funktioner som ansluter till ett nätverk, en parkopplad enhet eller båda, och dokumentera svaret för varje funktion.
-
Begär säkerhetsdokumentationen för varje uppkopplad funktion från den part som faktiskt utvecklar den. En förfrågan som skickas till fabriken om en applikations beteende får ett svar från fabriken.
-
Kartlägg varje krav till dokumentet som stöder det och markera raderna utan dokument. De tomma raderna är resultatet av kartläggningen.
-
Registrera supportperioden och uppdateringsvägen i beställningen i stället för i ett separat e-postmeddelande, så att en ändring av något av dem måste förhandas.
-
Ange vem som ska svara på en sårbarhetsrapport och dokumentera vägen på samma plats som specifikationen.
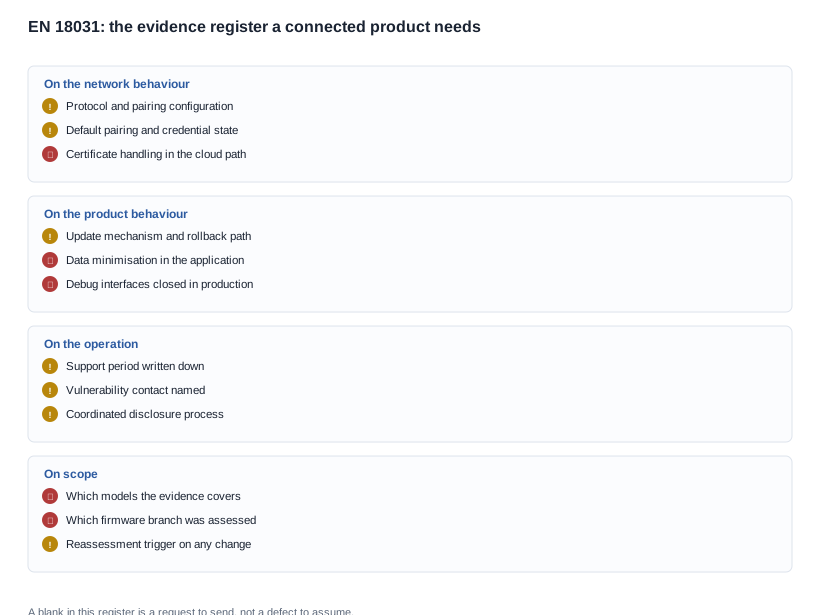
Register ovan är grupperat efter lager eftersom det är där luckorna samlas. Nätverksgruppen underkänns när bindnings- och uppgiftsbeteendet aldrig har dokumenterats. Produktgruppen underkänns när uppdateringsvägen och datahanteringen har antagits i stället för att ha dokumenterats. Driftgruppen underkänks när ingen är ansvarig för vägen för avslöjanden. Omfattningsgruppen underkänns värst, eftersom ett register som skrivits på familjenivå inte berättar något om enheterna i kartongen för köparen.
Kontrollen som kostar köparen minst
Om endast en kontroll görs innan beställningen placeras, ska det vara kontrollen av konfigurationen. Begär en skriftlig lista över de funktioner som aktiveras i den konfiguration du köper och vilka anslutningar var och en av dem skapar. Det tar ett dokument och en timme att läsa, det är enda underlaget som avgör storleken på allt annat och det är det underlag som en leverantör kan ta fram utan att driftsätta något.
Den andra kontrollen värd att göra är att granska bedömningens omfattning mot den firmware-gren som faktiskt kommer att levereras. En omfattning som är skriven på produktfamiljenivå, eller som gäller en gren som sedan har ändrats, är det vanligaste sättet att en fil-formellt sett är giltig men i praktiken tom.
Var bevisningen försvinner och vad som fortfarande kan förhandlas
Fem sätt att registret förblir tomt
Funktionslistan som anger plattformen i stället för produkten. Leverantören beskriver alla funktioner som chipsetet stöder, även de som är avstängda i den konfiguration som säljs. Symtomet är en enorm begäran om underlag som aldrig blir klar. Orsaken är ett frågeformulär skrivet på plattformsnivå. Lösningen är att begära konfigurationen i samma förfrågan och att behandla de båda listorna som ett svar.
Applikationens beteende som ansvaras av någon annan. Tillverkaren bygger enheten, en extern part bygger companion-appen och ingen av dem utgår från den andras beteende. Symtomet är en radiofil som inte innehåller något om datavägen. Orsaken är en leveranskedja som för vidare hårdvaran utan att föra med sig kontexten för överensstämmelsen. Lösningen är att ange den partsansvariga för applikationen i leveransavtalet, eller att kräva att tillverkaren intygar att underlaget har samlats in.
Firmware-grenen som ändrades efter bedömningen. Underlaget skrevs mot en gren som sedan har omstrukturerats, medan registret fortfarande pekar på den gamla grenen. Symtomet är en fråga från en kund om huruvida den levererade mjukvaran är den bedömda mjukvaran. Orsaken är en lanseringsprocess som inte känner till att en gräns för överensstämmelse finns. Lösningen är en rad i versionsinformationen som anger om ändringen berör den bedömda omfattningen.
Supportperioden som aldrig skrevs ned. Leverantörens uppfattning är att perioden är ett kommersiellt beslut, och varje diskussion tas upp igen. Symtomet är att ingen i den köpande organisationen kan ange hur länge produkten kommer att supportas. Orsaken är att en avtalsfråga lämnas till en teknisk diskussion. Lösningen är att ange en period i beställningen.
Avslöjandevägen utan någon ansvarig. Det finns ett allmänt brevlåda som ingen bevakar. Symtomet är en rapport som kommer in men inte åtgärdas. Orsaken är att sårbarhetshantering behandlas som en fråga om vilja och goodwill i stället för som en process. Lösningen är en namngiven kontakt, en bevakad väg och ett åtagande att svara, vilket alla tre kostar ingenting att komma överens om.
Försäkringar av det här slaget är inte processer förrän någon ansvarar för dem. De är skäl att omvandla en försäkring till ett dokument med en ansvarig.
Vad specifikationen kan och inte kan köpa
Den kommersiella diskussionen här delas upp i två grupper av poster: de som köparen styr över och de som köparen inte styr över. Köparen styr över konfigurationen: vilka funktioner som är aktiverade, vilket standardvärde bindningen har, om en dataväg finns, om felsökningsgränssnitt är stängda och hur uppdateringsvägen specificeras. Varje enskild punkt är en rad i beställningen och var och en minskar mängden underlag som leverantören behöver ta fram. Köparen styr också över avtalslagret: supportperioden, vägen för avslöjanden, skyldigheten att meddela ändringar av den bedömda omfattningen och lagringstiden för underlaget.
Det köparen inte styr över är chipsetet och de standarder som det har bedömts mot, hur lång tid bedömningen tar mot en specifikation som förändras och kostnaden för en ny bedömning när produkten ändras väsentligt. Att argumentera hårt om de frågorna är fel användning av en förhandling.
Den totala kostnaden för den här kategorin avgörs alltså av hur många konfigurationer köparen skapar och hur många gånger produkten ändras, inte av omfattningen av en enskild bedömning. En köpare som låser konfigurationen tidigt och kräver en skriftlig utlösare för ändringar får en bedömning per plattform i stället för en per säsong, och det är där det kommersiella värdet ligger.
En uppkopplad lansering som har gåts igenom, och gränsen för vad vi publicerar
En hypotetisk uppkopplad lansering, steg för steg
Det här scenariet är konstruerat för att visa hur resonemanget fortskrider. Ingen klient beskrivs, inga siffror anges och modell, konfiguration och marknad antas, eftersom poängen är ordningen på stegen och inte resultatet av något verkligt program.
Scenariot. En köpare lanserar en kamerutrustad smartglasmodell på en europeisk marknad via en kanalpartner som kommer att genomföra en granskning av överensstämmelse innan produkten listas. Kameramodellen omfattas, applikationen utvecklas av en tredje part och den första ordern är i storleksordningen några tusen enheter.
Steg ett, konfigurationen. Köparen frågar vilka funktioner som är aktiverade i den beställda konfigurationen och vilka av dem som är anslutna. Svaret fastställer filens storlek innan någon har åtagit sig att producera den, och det fastställer att både kamerafunktionen och bindningsfunktionen finns.
Steg två, parterna. Köparen fastställer vem som utvecklar applikationen och vem som driver molntjänsten och upptäcker att varken tillverkaren eller någon annan är fabrik. Förfrågan delas upp därefter, och fabriken ombeds att intyga att den innehar underlaget från applikationssidan, inte att ta fram det.
Steg tre, registret. Varje krav mappas till ett dokument, och de poster som saknar dokument listas. De tomma posterna visar sig vara koncentrerade till dataflödet och bindningens standardstatus, vilket också är de två poster köparen kan avsluta i specifikationen.
Steg fyra, specifikationen. Bindningens standardstatus, de stängda felsökningsgränssnitten och uppdateringsvägen skrivs in i beställningen som krav, med en förändringsutlösare kopplad. Supportperioden skrivs in som ett numeriskt värde, eftersom en köpare som måste fråga efter den vid varje förnyelse inte kommer att få någon.
Steg fem, kontrollen. Före handpenningen bekräftar köparen att granskningsomfattningen anger modellerna i ordern och den firmwaregren som ska levereras, och att konfigurationsbeskrivningen i filen stämmer med konfigurationen i ordern.
Specifikationen vi publicerar och det driftåtagande vi inte gör
Den ärliga begränsningen i en produktkatalog framgår tydligt i det här ämnet, så vi anger vår egen på ett tydligt sätt. Det katalogen stöder är hårdvaran: cellkapaciteter, laddtider, angivna drifttider, laddmetoder, Bluetooth-versionen när det finns en rad för den, pixelklassen, IP54-märkningen på V06 och S7 samt glasögonens stommes vikt på 158 g för MT6. Det katalogen inte stöder och inte kan stödja är det anslutna beteendet – ingen säkerhetsbedömning, ingen supportperiod som vi inte har kommit överens om och ingen uppgift om en applikation som någon annan utvecklar. Det är inte en brist i produkten; det är gränsen mellan ett datablad och ett driftåtagande, och vi föredrar att markera gränsen snarare än att sudda ut den.
Vi anger också den obekväma delen tydligt: en produktkatalog kan inte fungera som underlag för en produkts anslutna beteende, och en certifieringssida på företagsnivå kan inte överföras till en slutsats för varje modell. För en specifik modell och konfiguration kan vi bekräfta radiokonfigurationen och de protokollfunktioner som produkten använder, bekräfta vilka publicerade rader som finns för den och tydligt säga varifrån underlaget behöver komma i stället. Där vi inte vet föredrar vi att säga det, hellre än att ta fram en trovärdig formulering.
Registret som bör öppnas denna vecka
Om du arbetar med detta nu är nästa steg kort och konkret. Skicka modellen, konfigurationen, de anslutna funktionerna och målmarknaderna, och be om underlaget för just den konfigurationen i stället för för hela sortimentet. Vi berättar vilka publicerade rader som finns för modellen, vilka delar av filen som finns hos fabriken och vilka delar som måste inhämtas från applikations- och molnparterna.
Artikeln EN 18031 och dokument för överensstämmelse med cybersäkerhetskrav beskriver hela underlagsmängden, när EN 18031 och överensstämmelse med cybersäkerhetskrav trädde i kraft anger datumen i sekvensen och vanliga myter om EN 18031 och överensstämmelse med cybersäkerhetskrav tar upp de föreställningar som oftast lämnar ett register tomt. EN 18031 och pelaren för överensstämmelse med cybersäkerhetskrav innehåller kravmängden.
Ange modellen och konfigurationen, så berättar vi vilken halva av filen vi kan hjälpa dig att samla in och vilken halva du själv måste gå och hämta.


