
EN 18031 en naleving van cyberbeveiliging: wat het is, vraagt om een zorgvuldig antwoord, omdat de term een familie van normen, de eisen die deze normen ondersteunen en een werkwijze omvat die mensen door elkaar halen. De kortste juiste formulering is dit: het is de geharmoniseerde manier om aan te tonen dat een verbonden radioproduct voldoet aan de cyberbeveiligingsgerelateerde essentiële eisen voor toegang tot de Europese markt. Al het andere volgt daaruit, en de meeste verwarring in deze categorie ontstaat doordat het wordt behandeld als een certificaat in plaats van als een werkwijze.
Het commercieel relevante deel is dit. Een productcatalogus kan een koper vertellen welke radio het product heeft en wat de batterij doet, en kan nauwelijks iets vertellen over hoe het apparaat zich gedraagt zodra het is verbonden met een netwerk en een applicatie. Dat gedrag is waar de cyberbeveiligingsverplichting zit, dus voor een koper komt het hele onderwerp neer op één vraag: welke onderdelen van de geleverde configuratie maken daadwerkelijk verbinding, en wie gaat deze vastleggen?
EN 18031 en naleving van cyberbeveiliging: waar het bestand werkelijk staat
Drie conclusies voor de lancering van een verbonden product
Drie conclusies maken de rest van dit onderwerp hanteerbaar. Ten eerste is de nalevingsroute een beoordeling van overeenstemming, maar de vereiste bewijsvoering is een werkregister in plaats van een document: updatepad, standaardconfiguratie, gegevensverwerking, ondersteuningsperiode en meldingsroute. Er is geen certificaat om te verzamelen en geen testrapport om in te dienen, dus een koper die vraagt: "stuur ons het certificaat", vraagt om iets dat in deze regelgeving niet bestaat. Ten tweede heeft de beoordeling betrekking op het product zoals het is geconfigureerd, wat betekent dat een firmwaretak, een gekoppelde applicatie of een opnieuw ingeschakelde radiofunctie elk een nieuwe beoordeling kunnen uitlokken. Ten derde moet eerst worden vastgesteld tot welke onderdelen een product verbinding maakt, want een apparaat zonder netwerkverbinding en zonder gekoppelde applicatie levert een volstrekt andere bewijsspecificatie dan een apparaat dat beide wel heeft.
De praktische instructie volgt daaruit rechtstreeks: noteer vóór u om iets vraagt welke functies zijn ingeschakeld in de configuratie die u bestelt, welke van die functies verbinding maken en via welke van die verbindingen gegevens worden verstuurd. Die lijst is de aanvraag. Al het andere is de taak van de leverancier om te beantwoorden.
De lezer van een bestand voor een verbonden product en wat er op het spel staat
De lezer is een complianceverantwoordelijke aan de merkzijde, een inkoper of een importeur die een verbonden product op de Europese markt brengt en een dossier moet samenstellen dat een klant, een marktplaats of een markttoezichthouder kan opvragen. Sommigen starten een nieuw programma en moeten de eis al in de specificatie opnemen voordat er offertes worden opgesteld. Anderen hebben al een product draaien en zijn tijdens een kanaalbeoordeling te horen gekregen dat hun dossier het gedrag van de applicatie niet dekt.
Wat zo’n lezer beheert, is geen testkosten. Het is het risico dat het product bij de fabriekspoort in orde is, maar onbeheerd zodra een klant het configureert. Dat risico groeit met elke firmwareversie in plaats van af te nemen. Het tweede wat ze beheren, is de kennis dat het antwoord verspreid is: een deel ligt bij de fabriek, een deel bij de applicatieontwikkelaar, een deel bij de cloudprovider, en niemand heeft het op één plek samengebracht.
Dat laatste punt is de reden waarom een koper in deze categorie een register bijhoudt in plaats van een map. Een map veronderstelt dat één partij het antwoord heeft. Een register vermeldt voor elke regel de verantwoordelijke partij, zodat een openstaande regel kan worden opgevolgd in plaats van ervan uit te gaan dat deze is gedekt omdat er ergens een algemene verklaring staat.
Waarom de productcatalogus hier geen antwoord op geeft
De catalogus publiceert wat een catalogus kan publiceren: de celcapaciteit, de laadtijd, de opgegeven gebruiksduur en de laadmethode voor elk model, en voor veertien modellen een Bluetooth-versieregel. Voor de cameramodellen publiceert hij de pixelklasse, voor de V06 en S7 een IP54-markering en voor het brilmontuur van de MT6 met zijn opvouwbare laadhoes van 1200 mAh een gewicht van 158 g. Voor geen enkel model publiceert hij een regel over capacitieve aanraakbediening.
Hij publiceert helemaal niets over het cyberbeveiligingsgedrag van enig product, en dat is geen weglating die een koper als een negatieve bevinding mag opvatten. De catalogustekst bevat geen verwijzing naar EN 18031, de Radio Equipment Directive, CE, FCC of RoHS, en bevat een pagina met bedrijfsbrede exportcertificering waarvan de inhoud uit afbeeldingen in plaats van tekst bestaat — tien patentcertificaten, acht octrooien voor het uiterlijk en twee octrooien voor gebruiksmodel(len). Er staat nergens een certificeringsregel per model in.
Dus de juiste lezing is dat de catalogus de hardwarespecificatie vastlegt en daar stopt, en dat het cybersecuritydossier voor elk model schriftelijk materiaal is dat je bij de leverancier moet opvragen en, voor sommige productlijnen, bij de partij die de applicatie bouwt. Een verzoek dat wordt beantwoord met een algemene verklaring in plaats van een document, is het bevinding, en het is dezelfde bevinding, ongeacht of deze afkomstig is van een fabriek of van een cloudprovider.
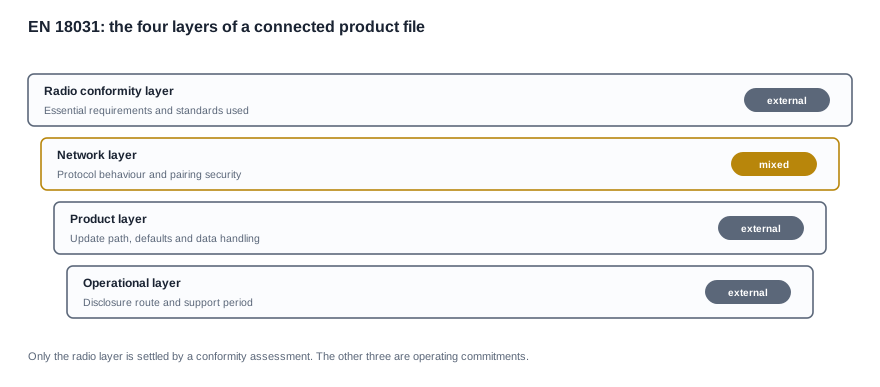
De vier lagen en welke laag daadwerkelijk een beoordeling is
Het bewijs dat een verbonden product nodig heeft, laag voor laag
De nalevingspositie van een verbonden product is gemakkelijker te begrijpen als vier lagen, omdat elke laag door een andere partij wordt beheerd en elke laag onafhankelijk kan worden afgesloten. Slechts één laag wordt vastgesteld door een conformiteitsbeoordeling met een gedefinieerde methode. De andere drie zijn toezeggingen die schriftelijk moeten worden vastgelegd, aangetoond en actueel gehouden.
De radiolaag omvat de essentiële eisen en de normen die worden gebruikt om deze aan te tonen. Dit is de laag waar de meeste leveranciers aan gewend zijn en de laag die een dossier oplevert dat een inkoper kan indienen. De netwerktlaag omvat het protocolgedrag, de apparaatbinding en de beveiligingseigenschappen van de verbinding zelf. Hier veroorzaakt een standaardconfiguratie de meeste schade: een apparaat dat in een permissieve bindingsstatus wordt geleverd, wordt niet nalevingsconform door een verklaring dat het nalevingsconform is. De productlaag omvat het updatepad, de standaardapplicatie-instellingen en wat het apparaat doet met de gegevens die het verwerkt. De operationele laag omvat de meldingsroute en de periode gedurende waarin het product ondersteuning krijgt.
De reden dat dit gelaagde beeld commercieel nuttig is, is dat het een inkoper vertelt waar er moet worden doorgevraagd. Een inkoper kan weinig veranderen aan de radiolaag, omdat deze door de chipset is vastgelegd. Een inkoper kan de productlaag aanzienlijk veranderen via de specificatie — de standaardbindingsstatus, het updategedrag en of er überhaupt een datapad bestaat — en de operationele laag volledig veranderen via contractuele bepalingen over de ondersteuningsperiode en openbaarmaking. Het vragen om het volledige kader en vervolgens een radiodossier ontvangen, is het voorspelbare resultaat.
Het eisenregister en hoe een niet-inspecteerbaar antwoord eruitziet
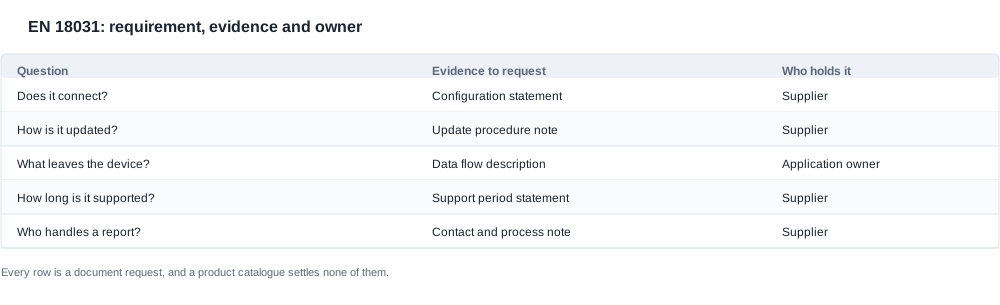
Cybersecuritybewijs wordt verzameld aan de hand van eisen, daarom is de onderstaande tabel geschreven als een eisenregister en niet als een verlanglijst. Elke regel geeft aan hoe de eis wordt gemeten, aan welke eis moet worden voldaan en hoe een zwak antwoord eruitziet. De laatste kolom bevat de waarde van due diligence voor dit onderwerp, omdat een verborgen assurance bij een verbonden product evenveel waard is als het ontbreken van assurance.
| Te testen regel | Hoe deze wordt gemeten | De regel die deze moet halen | Hoe een zwak antwoord zich manifesteert |
|---|---|---|---|
| Verbonden functies in de meegeleverde configuratie | Vraag welke functies standaard zijn ingeschakeld en welke door de gebruiker kunnen worden ingeschakeld. | De lijst dekt de configuratie in de volgorde, niet het modelbereik. | Een lijst met elke functie die het platform kan uitvoeren, inclusief uitgeschakelde functies. |
| Netwerkverbindingen | Vraag waarmee het apparaat verbinding maakt en via welke interfaces. | Elke verbinding wordt benoemd, inclusief koppelingen met gekoppelde apparaten. | Een antwoord dat alleen de cloudroute beschrijft. |
| Gegevens die het apparaat verlaten | Vraag welke gegevens worden verzonden, lokaal worden opgeslagen en worden bewaard. | Het antwoord noemt elke categorie en de bestemming ervan. | Een algemene uitspraak dat er geen persoonsgegevens worden verwerkt. |
| Updatemechanisme | Vraag hoe updates worden geleverd, ondertekend en teruggedraaid. | Updates worden geverifieerd en een mislukte update kan worden hersteld. | De bewering dat updates draadloos worden uitgevoerd, zonder details over ondertekening. |
| Standaard configuratiestatus | Vraag wat het apparaat doet voordat de gebruiker iets wijzigt. | Veilige standaardinstellingen en een manier om deze te herstellen. | Een apparaat dat in productie debuginterfaces bereikbaar laat. |
| Binding en inloggegevens | Vraag hoe een apparaat wordt gebonden en hoe met de standaardinloggegevens wordt omgegaan. | Er worden geen gedeelde of onveranderbare standaardinloggegevens meegeleverd. | Een standaardbindingszin die in de handleiding staat afgedrukt. |
| Ondersteuningsperiode | Vraag hoe lang het product updates en beveiligingsfixes ontvangt. | De periode is schriftelijk vastgelegd en lang genoeg is voor het kanaal. | Een leverancier die zegt dat de periode commercieel wordt bepaald. |
| Melding van kwetsbaarheden | Vraag hoe een melding terechtkomt bij iemand die er actie op kan ondernemen. | Een gepubliceerde route met een reactietoezegging. | Een algemeen e-mailadres zonder genoemde eigenaar. |
| Gecoördineerde openbaarmaking | Vraag of de leverancier met een extern programma samenwerkt. | Het proces en de opvatting over openbaarmaking in het openbaar zijn gedocumenteerd. | Zwijgen over de vraag. |
| Reikwijdte van de beoordeling | Vraag welke modellen en welke firmwaretak zijn beoordeeld. | De reikwijdte noemt de modellen en de tak en komt overeen met de bestelling. | Een reikwijdte op familieniveau zonder genoemde tak. |
| Herbeoordelingsmoment | Vraag welke wijziging ertoe leidt dat het bewijs opnieuw wordt bekeken. | Een wijziging in functies, firmware of verbindingen heropent het dossier. | Geen trigger, waardoor het dossier verloopt naarmate het product zich ontwikkelt. |
| Bewaartermijn van bewijs | Vraag wie het dossier beheert en hoe lang het wordt bewaard. | Er zijn een genoemde eigenaar en een bewaartermijn vastgelegd. | Het dossier berust bij één ingenieur. |
Twee van deze regels worden routinematig vergeleken alsof ze hetzelfde soort bewijs zijn, waardoor de vergelijking een onjuist resultaat oplevert. De verklaring dat het product geen persoonsgegevens verzamelt is niet vergelijkbaar met een beschrijving van de gegevensstroom, omdat de eerste een conclusie is en de tweede een inspectie die kan mislukken. En een mondeling opgegeven ondersteuningsperiode is niet vergelijkbaar met een ondersteuningsperiode in een contract, omdat de eerste bij de volgende prijsonderhandeling kan veranderen en de tweede niet zonder overleg.
Bewijs samenstellen tot iets wat een koper kan vasthouden
De volgorde die een vraag over de reikwijdte verandert in een register
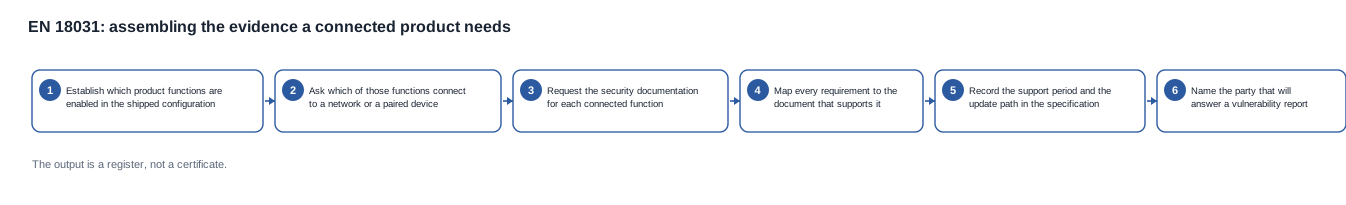
Het werk in deze categorie is een karteringsopgave. De vereisten zijn bekend, het bewijs dat elke vereiste ondersteunt is bekend, en de kloof ertussen moet worden gedicht. Het in de verkeerde volgorde uitvoeren leidt tot een stapel documenten die niemand aan de vereiste kan toetsen waardoor ze noodzakelijk waren.
-
Stel vast welke productfuncties in de meegeleverde configuratie zijn ingeschakeld en schrijf deze op als een lijst, niet als een beschrijving.
-
Vraag welke van die functies verbinding maken met een netwerk, met een gekoppeld apparaat of met beide, en leg het antwoord bij elke functie vast.
-
Vraag de beveiligingsdocumentatie voor elke verbonden functie op bij de partij die deze daadwerkelijk bouwt. Een verzoek dat naar de fabriek wordt gestuurd over het gedrag van een applicatie krijgt een fabrieksantwoord.
-
Map elke vereiste op het document dat deze ondersteunt en markeer de regels zonder document. De lege regels zijn de oplevering van deze kartering.
-
Leg de ondersteuningsperiode en het updatepad vast in de bestelorder in plaats van in een nevenmail, zodat een wijziging in een van beide moet worden onderhandeld.
-
Noem de partij die een kwetsbaarheidsmelding zal beantwoorden en leg de route vast op dezelfde plek als de specificatie.
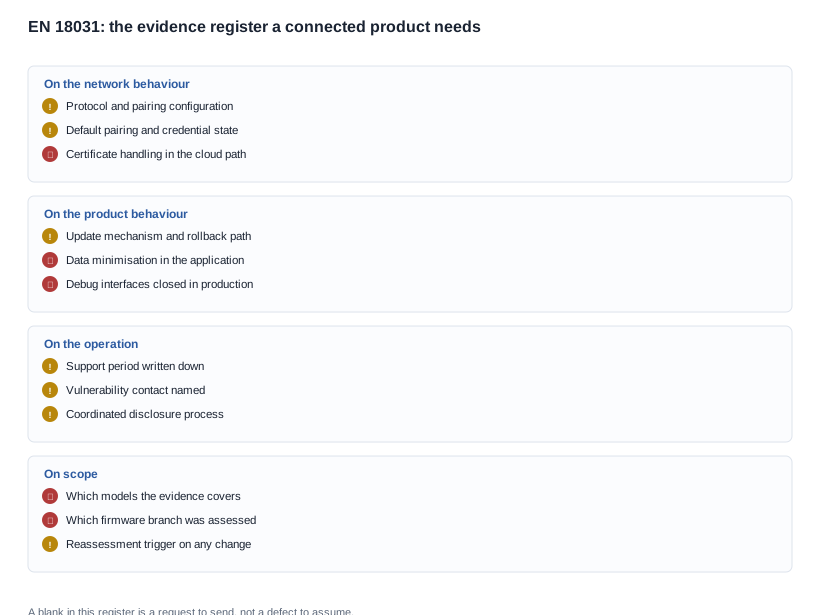
Het register hierboven is gegroepeerd per laag omdat de kloof zich daar concentreert. De netwerkgroep faalt wanneer het bindings- en inloggegevensgedrag nooit is gedocumenteerd. De productgroep faalt wanneer het updatepad en de gegevensverwerking werden aangenomen in plaats van vastgelegd. De operationele groep faalt wanneer niemand eigenaar is van de openbaarmakingsroute. De groep voor de reikwijdte faalt het hardst, omdat een register dat op familieniveau is opgesteld een koper niets vertelt over de eenheden in de doos.
De controle die een koper het minst kost
Als er vóór de bestelling één controle wordt uitgevoerd, moet dat de configuratieverklaring zijn. Vraag om een schriftelijke lijst van de functies die zijn ingeschakeld in de configuratie die u aankoopt en van de verbindingen die elke functie maakt. Het kost één document en één uur om dit te lezen, het is het enige artefact dat de omvang van al het andere bepaalt en het is het artefact dat een leverancier kan opstellen zonder dat er iets in werking hoeft te worden gesteld.
De tweede controle die de moeite waard is, is de scopecontrole op de beoordeling zelf, gelezen tegen de firmwaretak die daadwerkelijk wordt geleverd. Een scope die op familieniveau is opgesteld, of voor een tak die inmiddels is verplaatst, is de meest voorkomende reden dat een dossier formeel geldig blijkt, maar in de praktijk leeg is.
Waar het bewijs ontbreekt en wat nog kan worden onderhandeld
Vijf manieren waarop het register leeg blijft
De functielijst die het platform beschrijft, niet het product. De leverancier beschrijft elke mogelijkheid die de chipset ondersteunt, inclusief de mogelijkheden die zijn uitgeschakeld in de configuratie die wordt verkocht. Het symptoom is een enorme bewijsaanvraag die nooit zal worden afgerond. De oorzaak is een vragenlijst die op platformniveau is opgesteld. De preventie is om in dezelfde aanvraag om de configuratie te vragen en beide lijsten als één antwoord te behandelen.
Het applicatiegedrag dat in handen is van iemand anders. De fabriek bouwt het apparaat, een externe partij bouwt de bijbehorende applicatie en geen van beide gaat uit van het gedrag van de andere. Het symptoom is een radiodossier met niets over het datapad. De oorzaak is een toeleveringsketen die de hardware doorgeeft zonder de nalevingscontext door te geven. De preventie is om de applicatiepartij in de leveringsovereenkomst te vermelden of om te vereisen dat de fabriek garandeert dat dit bewijs is verzameld.
De firmwaretak die na de beoordeling is verplaatst. Het bewijs was opgesteld voor een tak die inmiddels is herschreven, maar het register verwijst nog naar de oude tak. Het symptoom is een vraag van een klant of de geleverde software dezelfde is als de beoordeelde software. De oorzaak is een releaseproces dat niet weet dat er een nalevingsgrens bestaat. De preventie is een regel in de releaseopmerkingen die vermeldt of de wijziging de beoordeelde scope raakt.
De ondersteuningsperiode die nooit is vastgelegd. Volgens de leverancier is de periode een commerciële beslissing en elke gesprek heropent die discussie. Het symptoom is dat niemand binnen de inkooporganisatie kan aangeven hoe lang het product wordt ondersteund. De oorzaak is dat een contractuele vraag wordt overgelaten aan een technisch gesprek. De preventie is om een aantal in de bestelbon op te nemen.
De meldingsroute zonder eigenaar. Er bestaat een algemeen mailboxadres waarop niemand toezicht houdt. Het symptoom is een melding die binnenkomt en waarop niet wordt gereageerd. De oorzaak is dat kwetsbaarheidsafhandeling wordt beschouwd als een kwestie van welwillendheid in plaats van een proces. De preventie is een aangewezen contactpersoon, een bewaakte route en een reactieverplichting: alle drie kostenvrij te overeenkomen.
Zekerheden van die aard zijn pas processen wanneer iemand eigenaar is. Ze zijn redenen om een zekerheid om te zetten in een document met een eigenaar.
Wat de specificatie wel en niet kan opleveren
De commerciële onderhandeling splitst zich hier in twee groepen: posten die de inkoper beheert en posten die de inkoper niet beheert. De inkoper beheert de configuratie: welke functies zijn ingeschakeld, wat de standaardbindingsstatus is, of er een datapad bestaat, of debuginterfaces zijn gesloten en hoe het updatepad is gespecificeerd. Elk daarvan is een regel in de bestelbon en elk daarvan vermindert het bewijs dat de leverancier moet aanleveren. De inkoper beheert ook de contractuele laag: de ondersteuningsperiode, de meldingsroute, de meldingsplicht bij een wijziging van de beoordeelde scope en de bewaartermijn van het bewijs.
Wat de inkoper niet beheert, is de chipset en de normen waartegen deze is beoordeeld, de tijd die de beoordeling kost ten opzichte van een specificatie die verandert, en de kosten van een nieuwe beoordeling wanneer het product wezenlijk verandert. Hard onderhandelen over die posten is het verkeerde gebruik van een onderhandeling.
De totale kosten van deze categorie worden dus bepaald door het aantal configuraties dat de inkoper creëert en het aantal keren dat het product verandert, niet door de omvang van één beoordeling. Een inkoper die de configuratie vroegtijdig vastlegt en een schriftelijke wijzigingstrigger vereist, krijgt één beoordeling per platform in plaats van één per seizoen. Daar ligt de commerciële waarde.
Een connected launch doorgerekend en de grens van wat we publiceren
Een hypothetische connected launch, stap voor stap
Dit scenario is opgebouwd om te laten zien hoe de redenering verloopt. Er wordt geen klant beschreven, er worden geen cijfers geclaimd en het model, de configuratie en de markt worden aangenomen, omdat het punt de volgorde van de stappen is en niet de uitkomst van enig echt programma.
Het scenario. Een inkoper brengt een model slimme brillen met camera op een Europese markt via een kanaalklant die vóór de plaatsing een nalevingsbeoordeling uitvoert. Het cameramodel valt binnen het toepassingsbereik, de applicatie wordt door een derde partij gebouwd en de eerste bestelling omvat enkele duizenden eenheden.
Stap één, de configuratie. De inkoper vraagt welke functies zijn ingeschakeld in de bestelde configuratie en welke functies verbindingen maken. Het antwoord bepaalt de omvang van het dossier voordat iemand zich ertoe commits om het te produceren, en bevestigt dat zowel het camerapad als het bindingspad bestaan.
Stap twee, de partijen. De inkoper achterhaalt wie de applicatie bouwt en wie het cloudpad beheert en ontdekt dat geen van beide de fabriek is. Het verzoek wordt dienovereenkomstig gesplitst en aan de fabriek wordt gevraagd te verklaren dat het de bewijsmateriaal aan applicatiezijde heeft, niet om dit te produceren.
Stap drie, het register. Elke eis wordt aan een document gekoppeld en de regels zonder document worden vermeld. De lege regels blijken vooral geconcentreerd in het datapad en de standaardbindingsstatus, tevens de twee regels die de inkoper in de specificatie kan afronden.
Stap vier, de specificatie. De standaardbindingsstatus, de gesloten debuginterfaces en het updatepad worden als eisen in de bestelopdracht opgenomen, met een wijzigingst trigger. De ondersteuningsperiode wordt als getal vastgelegd, want een inkoper die bij elke verlenging moet vragen om een ondersteuningsperiode, krijgt er geen.
Stap vijf, de controle. vóór de aanbetaling bevestigt de inkoper dat de beoordelingsscope de modellen in de bestelling en de firmwaretak die wordt geleverd vermeldt, en dat de configuratieverklaring in het dossier overeenkomt met de configuratie in de bestelling.
De specificatie die we publiceren en de bedrijfscommitment die we niet geven
De eerlijke grens van een productcatalogus is in dit onderwerp zichtbaar, dus zullen we die duidelijk formuleren. Wat de catalogus ondersteunt, is de hardware: celcapaciteiten, oplaadtijden, opgegeven gebruiksduur, oplaadmethoden, de Bluetooth-versie waarvoor een rij bestaat, de pixelklasse, de IP54-markering op de V06 en de S7 en het gewicht van 158 g van het brilmontuur van de MT6. Wat de catalogus niet ondersteunt en ook niet kan ondersteunen, is het verbonden gedrag: geen security assessment, geen ondersteuningsperiode die we niet zijn overeengekomen en geen verklaring over een applicatie die iemand anders bouwt. Dat is geen tekort in het product; het is de grens tussen een specificatieblad en een bedrijfscommitment, en we markeren die gr liever dan haar te vervagen.
We zullen ook het ongemakkelijke deel duidelijk benoemen: een productcatalogus kan geen bewijs leveren voor het verbonden gedrag van een product en een certificeringspagina op bedrijfsniveau kan niet worden vertaald naar een conclusie per model. Wat we voor een specifiek model en een specifieke configuratie wel kunnen doen, is de radioconfiguratie en de protocolfuncties bevestigen die het product gebruikt, bevestigen welke gepubliceerde rijen beschikbaar zijn en duidelijk aangeven waar het bewijs vandaan moet komen. Waar we het niet weten, zeggen we dat liever dan dat we een plausibele alinea produceren.
Het register dat deze week moet worden geopend
Als u hier nu aan werkt, is de volgende stap kort en concreet. Stuur het model, de configuratie, de verbonden functies en de doelmarkten en vraag om bewijs voor die configuratie in plaats van om bewijs voor het volledige assortiment. We vertellen u welke gepubliceerde rijen voor dat model bestaan, welke onderdelen van het dossier bij de fabriek liggen en welke onderdelen bij de applicatie- en cloudpartijen moeten worden opgevraagd.
Het artikel EN 18031 en documenten voor naleving van de cybersecurityvereisten zet de volledige set bewijsstukken uiteen, wanneer EN 18031 en de naleving van de cybersecurityvereisten in werking trad plaatst de data tegen de volgorde en veelvoorkomende mythen over EN 18031 en de naleving van cybersecurityvereisten behandelt de opvattingen waardoor een register het vaakst leeg blijft. De pillar voor EN 18031 en naleving van cybersecurityvereisten bevat de set vereisten.
Vertel ons het model en de configuratie, dan vertellen we u welk deel van het dossier we kunnen helpen samenstellen en welk deel u zelf moet verzamelen.


