
EN 18031 e conformidade em cibersegurança: o que é exige uma resposta criteriosa, porque a expressão abrange uma família de normas, os requisitos que essas normas sustentam e uma forma de trabalhar que as pessoas costumam misturar. A versão mais curta e precisa é esta: é o método harmonizado de demonstrar que um produto de rádio conectado cumpre os requisitos essenciais relacionados à cibersegurança para acesso ao mercado da União Europeia. Todo o restante decorre disso, e grande parte da confusão nesta categoria resulta de tratar o tema como um certificado, e não como uma forma de trabalhar.
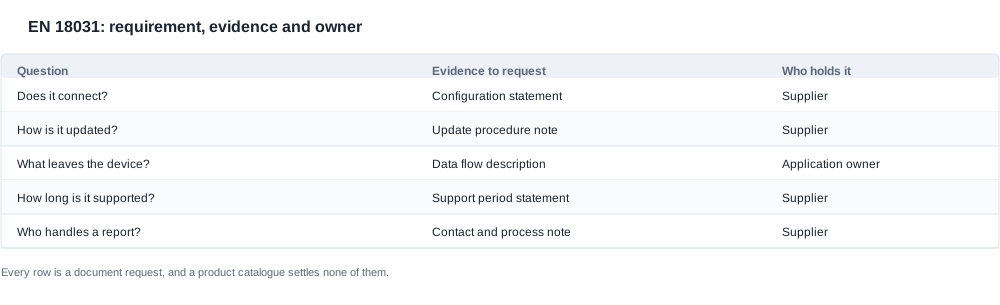
A parte que importa comercialmente é a seguinte. Um catálogo de produtos pode informar ao comprador qual é o rádio e o que a bateria faz, mas quase nada sobre como o dispositivo se comporta depois de conectado a uma rede e a uma aplicação. É aí que reside a obrigação de cibersegurança, por isso, para o comprador, todo o assunto se resume a uma pergunta: quais partes da configuração entregue realmente se conectam e quem será responsável por documentá-las.
EN 18031 e conformidade em cibersegurança: onde reside efetivamente o dossiê
Três conclusões para o lançamento de um produto conectado
Três conclusões tornam o restante deste assunto mais fácil de compreender. Primeiro, o caminho para a conformidade consiste numa avaliação da conformidade, mas as evidências necessárias são um registo operacional, e não um documento: caminho de atualização, configuração predefinida, tratamento de dados, período de suporte e via de divulgação. Não há qualquer certificado a recolher nem relatório de ensaio a arquivar, pelo que um comprador que peça «enviem-nos o certificado» está a solicitar algo que não existe neste regime. Segundo, a avaliação está delimitada pelo produto tal como configurado, o que significa que um ramo de firmware, uma aplicação emparelhada ou uma função de rádio reativada podem reabrir essa avaliação. Terceiro, o âmbito daquilo a que um produto se liga deve ser o primeiro ponto a estabelecer, porque um dispositivo sem ligação a rede e sem aplicação emparelhada gera um conjunto de evidências muito diferente daquele de um dispositivo que faz as duas coisas.
A instrução prática resulta diretamente daí: antes de solicitar seja o que for, anote quais as funções ativadas na configuração que está a encomendar, quais dessas funções se conectam e quais dessas ligações transportam dados. Essa lista é o pedido. Tudo o que se segue cabe ao fornecedor responder.
O leitor de um dossiê de produto conectado e o que está em jogo
O leitor é um responsável de conformidade do lado da marca, um gestor de compras ou um importador que coloca um produto conectado no mercado europeu e tem de reunir um dossiê que um cliente, um marketplace ou uma autoridade de fiscalização do mercado possa solicitar. Alguns estão a iniciar um novo programa e precisam de incluir o requisito na especificação antes de qualquer orçamento ser apresentado. Outros já têm um produto em funcionamento e foram informados, a meio de uma revisão de canal, que o respetivo dossiê não abrange o comportamento da aplicação.
O que esse leitor está a gerir não é uma taxa de ensaio. É o risco de o produto estar correto à saída da fábrica e ficar descontrolado depois de o cliente o configurar, um risco que aumenta a cada lançamento de firmware, em vez de diminuir. O segundo aspeto que gere é o conhecimento de que a resposta está distribuída: parte encontra-se com a fábrica, parte com o desenvolvedor da aplicação, parte com o fornecedor de serviços em nuvem, e ninguém a reuniu num único local.
Este último ponto é a razão pela qual um comprador nesta categoria mantém um registo, e não uma pasta. Uma pasta pressupõe que uma única parte possui a resposta. Um registo identifica a parte responsável por cada linha, permitindo que essa linha seja accompanimentada quando estiver pendente, em vez de se pressupor que está coberta porque existe uma declaração geral algures.
Porque o catálogo de produtos não resolve nada neste assunto
O catálogo publica aquilo que um catálogo pode publicar: a capacidade das células, o tempo de carregamento, a autonomia nominal e o método de carregamento de cada modelo, além de uma linha com a versão do Bluetooth para catorze deles. Publica a classe de píxeis dos modelos com câmara, a marcação IP54 do V06 e do S7 e o peso de 158 g do corpo dos óculos MT6 com o respetivo estojo de carregamento dobrável de 1200 mAh. Não publica nenhuma linha relativa ao toque capacitivo de qualquer modelo.
Não publica absolutamente nada sobre o comportamento de qualquer produto em matéria de cibersegurança, e isso não é uma omissão que o comprador deva interpretar como uma conclusão negativa. O texto do catálogo não contém qualquer referência à EN 18031, à Diretiva de Equipamentos de Rádio, à CE, à FCC ou à RoHS, e inclui uma página de certificação de exportação ao nível da empresa cujo conteúdo é composto por imagens, e não por texto — dez certificados de patentes, oito patentes de desenho ornamental e duas patentes de modelo de utilidade. Não existe em qualquer parte uma linha de certificação por modelo.
Portanto, a leitura correta é que o catálogo define a especificação de hardware e se limita a isso, e que o dossiê de cibersegurança de qualquer modelo é um documento que se deve solicitar ao fornecedor e, em algumas linhas, à parte responsável por desenvolver a aplicação. Uma solicitação que recebe como resposta uma declaração genérica, em vez de um documento, já constitui o achado, e o achado é o mesmo, seja ele proveniente de uma fábrica ou de um provedor de serviços em nuvem.
As quatro camadas e qual delas é efetivamente uma avaliação
As evidências de que um produto conectado precisa, camada por camada
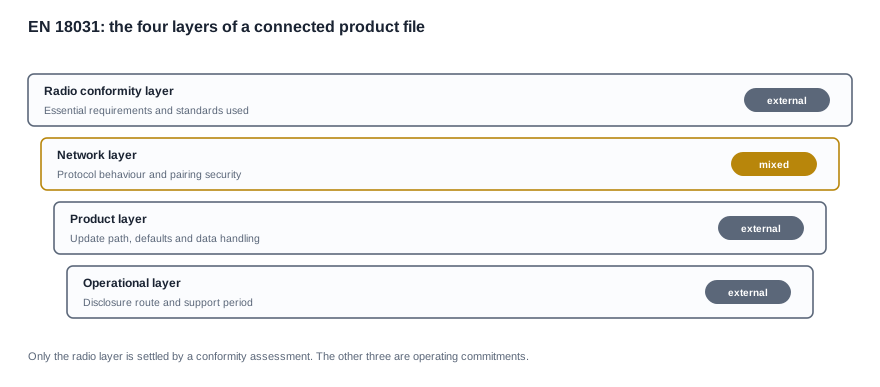
A situação de conformidade de um produto conectado fica mais fácil de analisar se for dividida em quatro camadas, pois cada uma delas é de responsabilidade de uma parte diferente e pode ser concluída de forma independente. Apenas uma é definida por uma avaliação da conformidade com um método especificado. As outras três correspondem a compromissos que precisam ser documentados, comprovados e mantidos atualizados.
A camada de rádio abrange os requisitos essenciais e as normas utilizadas para demonstrá-los. É a camada com a qual a maioria dos fornecedores já está familiarizada e a que produz um dossiê que o comprador pode protocolar. A camada de rede abrange o comportamento dos protocolos, a vinculação do dispositivo e as propriedades de segurança da própria conexão, sendo também o local em que uma configuração permissiva por padrão causa mais danos: um dispositivo que é distribuído com um estado de vinculação permissivo não se torna compatível por meio de uma declaração de que está em conformidade. A camada do produto abrange a via de atualização, as configurações padrão do aplicativo e o que o dispositivo faz com os dados que processa. A camada operacional abrange o canal de divulgação e o período durante o qual o produto receberá suporte.
A razão pela qual essa visão em camadas é útil do ponto de vista comercial é que ela indica ao comprador onde pressionar. O comprador não pode alterar significativamente a camada de rádio, pois ela é determinada pelo conjunto de chips. Já pode alterar substancialmente a camada do produto por meio da especificação — estado padrão de vinculação, comportamento das atualizações e existência de uma via de dados — e pode mudar inteiramente a camada operacional através de cláusulas contratuais sobre o período de suporte e a divulgação de informações. Solicitar todo o conjunto de uma vez e receber um dossiê de rádio é o resultado previsível.
O registro de requisitos e como se apresenta uma resposta impossível de verificar
As evidências de cibersegurança são reunidas com base em requisitos, por isso a tabela abaixo foi elaborada como um registro de requisitos, e não como uma lista de desejos. Cada linha indica como o requisito é medido, a que linha deve atender e qual é a forma que assume uma resposta fraca. A coluna final é onde reside o valor de due diligence deste tema, pois, em um produto conectado, uma garantia que não pode ser verificada vale tanto quanto a ausência de garantia.
| Linha a testar | Como é medida | A linha que deve cumprir | Como se manifesta uma resposta fraca |
|---|---|---|---|
| Funções conectadas na configuração de envio | Pergunte quais funções estão ativadas por padrão e quais podem ser ativadas pelo utilizador. | A lista cobre a configuração por ordem, não a gama de modelos. | Uma lista de todas as funções que a plataforma pode executar, incluindo as desligadas. |
| Ligações de rede | Pergunte a que dispositivos se liga e através de que interfaces. | Todas as ligações são nomeadas, incluindo as ligações a dispositivos emparelhados. | Uma resposta que descreve apenas o percurso pela nuvem. |
| Dados que saem do dispositivo | Pergunte que dados são transmitidos, armazenados localmente e conservados. | A resposta nomeia cada categoria e o respetivo destino. | Uma declaração geral de que não são tratados dados pessoais. |
| Mecanismo de atualização | Pergunte como são distribuídas, assinadas e revertidas as atualizações. | As atualizações são autenticadas e uma atualização falhida pode ser recuperada. | Uma afirmação de que as atualizações são over the air, sem quaisquer detalhes sobre assinaturas. |
| Estado da configuração predefinida | Pergunte o que o dispositivo faz antes de o utilizador alterar seja o que for. | Predefinições seguras e uma forma de as restaurar. | Um dispositivo que, em produção, deixa interfaces de depuração acessíveis. |
| Vinculação e credenciais | Pergunte como é vinculado um dispositivo e como é tratada a credencial predefinida. | Nenhum produto é enviado com uma credencial predefinida partilhada ou inalterável. | Uma frase de vinculação predefinida impressa no manual. |
| Período de suporte | Pergunte durante quanto tempo o produto receberá atualizações e correções de segurança. | O período consta por escrito e é suficientemente longo para o canal. | Um fornecedor que diz que o período é decidido comercialmente. |
| Receção de relatos de vulnerabilidades | Pergunte como um relato chega a alguém que possa agir sobre ele. | Uma via publicada com um compromisso de resposta. | Um endereço de correio eletrónico geral, sem responsável indicado. |
| Divulgação coordenada | Pergunte se o fornecedor colabora com um programa externo. | O processo e a posição relativamente à divulgação pública estão documentados. | Silêncio face à pergunta. |
| Âmbito da avaliação | Pergunte quais modelos e qual ramo de firmware foram avaliados. | O âmbito nomeia os modelos e o ramo e corresponde à encomenda. | Um âmbito definido ao nível da família de produtos, sem indicação do ramo. |
| Motivo para uma nova avaliação | Pergunte que alteração obriga a rever as provas. | Uma alteração às funções, ao firmware ou às ligações reabre o processo. | Sem qualquer motivo, pelo que o processo fica desatualizado à medida que o produto evolui. |
| Conservação das provas | Pergunte quem conserva o registo e durante quanto tempo. | Estão registados um responsável identified e um período de conservação. | O registo fica com um único engenheiro. |
Duas destas linhas são comparadas regularmente como se fossem do mesmo tipo de prova, mas essa comparação produz um resultado falso. Uma declaração de que o produto não recolhe dados pessoais não é comparável com uma descrição do fluxo de dados, porque a primeira é uma conclusão e a segunda é uma inspeção que pode falhar. E um período de suporte indicado oralmente não é comparável com um período de suporte incluído num contrato, porque o primeiro pode mudar na negociação de preços seguinte, ao passo que o segundo não pode mudar sem uma conversa.
Organizar as provas em algo que o comprador possa
A sequência que transforma uma pergunta sobre o âmbito num registo
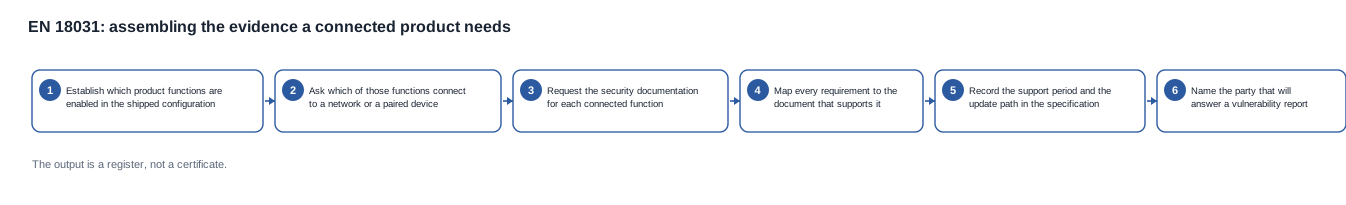
O trabalho nesta categoria consiste em estabelecer correspondências. Os requisitos são conhecidos, as provas que apoiam cada um deles também são conhecidas e é a lacuna entre ambos que tem de ser eliminada. Fazer isto pela ordem errada produz um conjunto de documentos que ninguém consegue confrontar com o requisito que tornou a sua existência necessária.
-
Estabeleça que funções do produto estão ativadas na configuração de envio e registe-as como uma lista, não como uma descrição.
-
Pergunte quais dessas funções se ligam a uma rede, a um dispositivo emparelhado ou a ambos, e registe a resposta junto de cada função.
-
Solicite a documentação de segurança de cada função conectada à parte que a constrói efetivamente. Um pedido enviado à fábrica sobre o comportamento de uma aplicação receberá uma resposta da fábrica.
-
Associe cada requisito ao documento que o apoia e marque as linhas sem documento. As linhas vazias são o resultado a entregar nesta correspondência.
-
Registe o período de suporte e a via de atualização na nota de encomenda, e não num e-mail separado, para que uma alteração a qualquer um deles tenha de ser negociada.
-
Indique a parte que responderá a um relato de vulnerabilidade e registe a via no mesmo local da especificação.
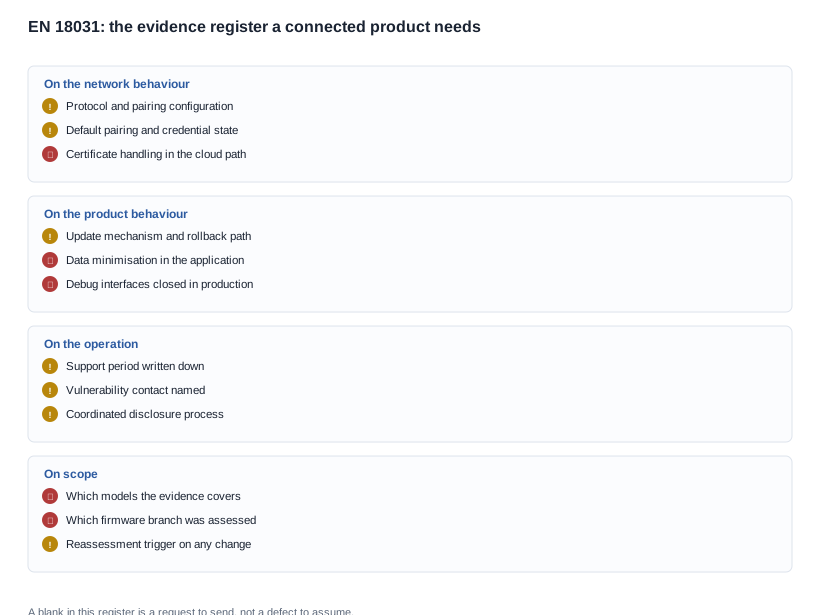
O registo acima está agrupado por camada porque é aí que as lacunas se concentram. O grupo da rede falha quando o comportamento da vinculação e das credenciais nunca foi documentado. O grupo do produto falha quando a via de atualização e o tratamento de dados foram presumidos, e não registados. O grupo das operações falha quando ninguém é responsável pela via de divulgação. O grupo do âmbito falha de forma mais acentuada, porque um registo elaborado ao nível da família não diz nada ao comprador sobre as unidades existentes na caixa.
A verificação que menos custa ao comprador
Se for possível fazer uma verificação antes daformalização do pedido, que seja a declaração de configuração. Peça uma lista escrita das funções ativadas na configuração que está a comprar e das ligações que cada uma delas estabelece. É um documento que demora uma hora a ler, é o único artefacto que determina a dimensão de todos os outros e é aquele que um fornecedor pode produzir sem necesidad de encomendar qualquer trabalho.
A segunda verificação que vale a pena fazer é a verificação do âmbito da avaliação, confrontada com a ramo de firmware que será efetivamente lançado. Um âmbito definido ao nível da família, ou definido para um ramo que entretanto foi alterado, é a forma mais comum de um ficheiro terminar nominalmente válido e praticamente vazio.
Onde as provas ficam em falta e o que ainda pode ser negociado
Cinco formas de o registo permanecer vazio
A lista de funções que enumera a plataforma, não o produto. O fornecedor descreve todas as capacidades que o chipset suporta, incluindo as que estão desativadas na configuração vendida. O sintoma é um pedido de provas gigante que nunca será concluído. A causa é um questionário redigido ao nível da plataforma. A prevenção é pedir a configuração na mesma solicitação e tratar as duas listas como uma única resposta.
O comportamento da aplicação confiado a terceiros. A fábrica constrói o dispositivo, uma entidade externa constrói a aplicação complementar e nenhuma das partes pressupõe o comportamento da outra. O sintoma é um ficheiro sobre radioatividade sem qualquer informação sobre o percurso dos dados. A causa é uma cadeia de fornecimento que transfere o hardware sem transferir o contexto de conformidade. A prevenção é identificar a parte responsável pela aplicação no acordo de fornecimento ou exigir que a fábrica garanta que recolheu essas provas.
O ramo de firmware que foi alterado após a avaliação. As provas foram redigidas para um ramo que entretanto foi refatorizado, mas o registo continua a remeter para o ramo antigo. O sintoma é um cliente perguntar se o software lançado é o software avaliado. A causa é um processo de lançamento que desconhece a existência de um limite de conformidade. A prevenção é uma linha nas notas de lançamento que indique se a alteração afeta o âmbito avaliado.
O período de suporte que nunca foi documentado. A posição do fornecedor é que o período é uma decisão comercial, e cada conversa volta a reabrir essa questão. O sintoma é que ninguém na organização compradora consegue indicar durante quanto tempo o produto terá suporte. A causa é deixar uma questão contratual para uma conversa técnica. A prevenção é incluir um prazo no pedido de compra.
A via de divulgação sem responsável. Existe uma caixa de correio geral que ninguém monitoriza. O sintoma é uma comunicação que chega e não gera qualquer ação. A causa é tratar a resposta a vulnerabilidades como uma questão de boa vontade, e não de processo. A prevenção é um contacto identificado, uma via monitorizada e um compromisso de resposta, três elementos cuja definição não tem qualquer custo.
Garantias dessa natureza não são processos até que alguém seja responsável por elas. São motivos para converter uma garantia num documento com um responsável definido.
O que a especificação pode e não pode comprar
A conversa comercial aqui divide-se em dois grupos: os itens que o comprador controla e os que não controla. O comprador controla a configuração: quais as funções ativadas, qual é o estado predefinido da vinculação, se existe um percurso de dados, se as interfaces de depuração estão fechadas e como o percurso de atualização está especificado. Cada um desses elementos é uma linha no pedido de compra e todos reduzem as provas que o fornecedor tem de produzir. O comprador também controla a camada contratual: o período de suporte, a via de divulgação, o dever de notificação em caso de alteração do âmbito avaliado e a conservação das provas.
O que o comprador não controla é o chipset e as normas pelas quais foi avaliado, o tempo que a avaliação demora perante uma especificação em constante evolução e o custo de uma nova avaliação quando o produto sofre uma alteração material. Discutir intensivamente esses aspetos é a forma errada de usar uma negociação.
O custo total desta categoria depende, portanto, do número de configurações criadas pelo comprador e do número de vezes que o produto muda, e não da dimensão de uma única avaliação. Um comprador que congela a configuração desde o início e exige um gatilho de alteração escrito-obtém uma avaliação por plataforma, em vez de uma por época, e é aí que reside o valor comercial.
Um lançamento conectado analisado passo a passo e o limite do que publicamos
Um lançamento conectado hipotético, passo a passo
Este cenário foi construído para mostrar o raciocínio. Não é descrito nenhum cliente, não são apresentados números, e o modelo, a configuração e o mercado são pressupostos, porque o objetivo é a ordem dos passos, e não o resultado de qualquer programa real.
O cenário. Um comprador está colocando um modelo de smart glasses com câmera em um mercado europeu por meio de um cliente de canal que realizará uma revisão de conformidade antes da publicação. O modelo com câmera está incluído no escopo, o aplicativo é desenvolvido por terceiros e a primeira ordem é de poucos milhares de unidades.
Primeiro passo, a configuração. O comprador pergunta quais funções estão habilitadas na configuração encomendada e quais delas se conectam. A resposta estabelece o tamanho do arquivo antes que alguém se comprometa a produzi-lo e comprova que o caminho da câmera e o caminho de vinculação existem.
Segundo passo, as partes. O comprador identifica quem desenvolve o aplicativo e quem opera o caminho na nuvem e descobre que nenhum deles é a fábrica. A solicitação é dividida de acordo com isso, e a fábrica é solicitada a garantir que possui as evidências do lado do aplicativo, em vez de produzi-las.
Terceiro passo, o registro. Cada requisito é associado a um documento, e as linhas sem documento são listadas. As linhas vazias se concentram no caminho dos dados e no estado padrão de vinculação, que também são as duas linhas que o comprador pode encerrar na especificação.
Quarto passo, a especificação. O estado padrão de vinculação, as interfaces de depuração encerradas e o caminho de atualização são incluídos no pedido de compra como requisitos, com um gatilho de alteração anexado. O período de suporte é incluído como número, porque um comprador que precise solicitá-lo a cada renovação não conseguirá obtê-lo.
Quinto passo, a verificação. Antes do depósito, o comprador confirma que o escopo da avaliação nomeia os modelos incluídos no pedido e o branch de firmware que será enviado, e que a declaração de configuração no arquivo corresponde à configuração do pedido.
A especificação que publicamos e o compromisso operacional que não assumimos
O limite honesto de um catálogo de produtos fica visível neste assunto, portanto declararemos claramente o nosso. O que o catálogo oferece como suporte é o hardware: capacidades das baterias, tempos de carregamento, durações nominal de uso, métodos de carregamento, a versão do Bluetooth quando há uma linha correspondente, a classe de pixels, a marcação IP54 no V06 e no S7 e o peso de 158 g do corpo dos óculos do MT6. O que ele não oferece nem pode oferecer como suporte é o comportamento conectado — nenhuma avaliação de segurança, nenhum período de suporte que não tenhamos acordado e nenhuma declaração sobre um aplicativo desenvolvido por outra parte. Isso não é uma lacuna no produto; é o limite entre uma folha de especificações e um compromisso operacional, e preferimos marcar esse limite em vez de diluí-lo.
Também declararemos claramente a parte desconfortável: um catálogo de produtos não pode comprovar o comportamento conectado de um produto, e uma página de certificação em nível empresarial não pode ser extrapolada para uma conclusão sobre um modelo específico. O que podemos fazer para um modelo e uma configuração específicos é confirmar a configuração de rádio e os recursos de protocolo utilizados pelo produto, confirmar quais linhas publicadas existem para ele e informar claramente onde as evidências precisam vir. Quando não soubermos, preferimos dizer isso a produzir um parágrafo plausível.
O registro a ser aberto esta semana
Se você estiver trabalhando nisso agora, o próximo passo é curto e específico. Envie o modelo, a configuração, as funções conectadas e os mercados-alvo, e solicite as evidências para essa configuração específica, em vez de solicitar o conjunto da linha. Diremos quais linhas publicadas existem para esse modelo, quais partes do arquivo estão com a fábrica e quais partes precisam ser coletadas com as partes responsáveis pelo aplicativo e pela nuvem.
O artigo Documentos necessários para a conformidade com a EN 18031 e a cibersegurança apresenta o conjunto completo de evidências, o artigo Quando a conformidade com a EN 18031 e a cibersegurança entrou em vigor relaciona as datas à sequência e o artigo Mitos comuns sobre a conformidade com a EN 18031 e a cibersegurança aborda as crenças que mais frequentemente deixam um registro vazio. O pilar de conformidade com a EN 18031 e a cibersegurança contém o conjunto de requisitos.
Informe o modelo e a configuração, e diremos qual parte do arquivo podemos ajudar você a montar e qual parte você precisa buscar e coletar por conta própria.


