
EN 18031 i zgodność z przepisami dotyczącymi cyberbezpieczeństwa wymagają ostrożnej odpowiedzi, ponieważ to określenie obejmuje rodzinę norm, wymagania, które te normy wspierają, oraz sposób pracy, który ludzie ze sobą mieszają. Najkrótsza dokładna odpowiedź brzmi następująco: jest to zharmonizowany sposób wykazywania, że produkt z radiem łącznościowym spełnia zasadnicze wymagania dotyczące cyberbezpieczeństwa, warunkując dostęp do rynku Unii Europejskiej. Wszystko inne z tego wynika, a większość zamieszania w tej kategorii wynika z traktowania tego jako certyfikatu, a nie jako sposobu pracy.
Komercjalnie istotna jest następująca kwestia. Katalog produktów może powiedzieć kupującemu, czym jest radio i co robi bateria, ale niemal nic nie mówi o tym, jak urządzenie zachowuje się po podłączeniu do sieci i aplikacji. Właśnie w tym zachowaniu tkwi obowiązek dotyczący cyberbezpieczeństwa, więc dla kupującego cała kwestia sprowadza się do jednego pytania: które elementy dostarczonej konfiguracji faktycznie się łączą i kto je udokumentuje.
EN 18031 i zgodność z przepisami dotyczącymi cyberbezpieczeństwa: gdzie naprawdę znajduje się dokumentacja
Trzy wnioski dotyczące uruchomienia produktu z łącznością
Trzy wnioski ułatwią poruszanie się w dalszej części tego tematu. Po pierwsze, droga zgodności z przepisami prowadzi do oceny zgodności, ale wymaga ona śladu operacyjnego, a nie dokumentu: ścieżki aktualizacji, konfiguracji domyślnej, przetwarzania danych, okresu wsparcia i sposobu zgłaszania incydentów. Nie ma tu certyfikatu do zdobycia ani raportu z testów do złożenia, dlatego kupujący, który prosi „prześlijcie nam certyfikat”, prosi o coś, czego w tym reżimie nie ma. Po drugie, ocena obejmuje produkt w jego konkretnej konfiguracji, co oznacza, że gałąź oprogramowania sprzętowego, sparowana aplikacja lub ponownie włączona funkcja radia mogą każdorazowo wymagać ponownej oceny. Po trzecie, najpierw należy ustalić zakres połączeń produktu, ponieważ urządzenie bez połączenia z siecią i bez sparowanej aplikacji tworzy zupełnie inny zestaw dowodów niż urządzenie wykonujące obie te czynności.
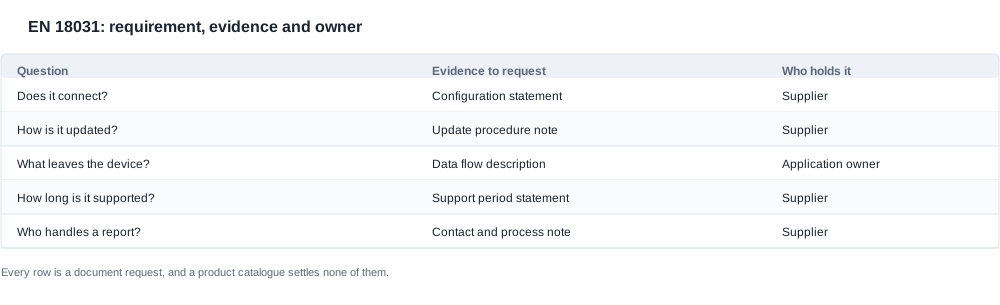
Instrukcja praktyczna wynika bezpośrednio z powyższego: przed poproszeniem o jakiekolwiek materiały zapiszcie, które funkcje są włączone w konfiguracji, którą zamawiacie, które z tych funkcji nawiązują połączenia oraz które z tych połączeń przenoszą dane. Ta lista jest treścią zapytania. Odpowiedź na nią jest już zadaniem dostawcy.
Osoba analizująca dokumentację produktu z łącznością i zakres odpowiedzialności
Osoba tą jest osobą odpowiedzialną za zgodność z przepisami po stronie marki, menedżerem zakupów albo importerem, który wprowadza produkt z łącznością na rynek europejski i musi przygotować dokumentację, którą może zażądać klient, platforma handlowa lub organ nadzorujący rynek. Niektórzy rozpoczynają nowy program i muszą wpisać to wymaganie do specyfikacji jeszcze przed przedstawieniem jakichkolwiek wycen. Inni mają już uruchomiony produkt i podczas przeglądu kanału sprzedaży usłyszeli, że ich dokumentacja nie obejmuje zachowania aplikacji.
Taka osoba nie zarządza opłatą za testy, lecz ryzykiem, że produkt jest w porządku przy bramie fabryki, ale przestaje być nim po skonfigurowaniu przez klienta. To ryzyko rośnie wraz z każdym wydaniem oprogramowania sprzętowego, zamiast maleć. Drugą kwestią, którą ta osoba zarządza, jest świadomość, że odpowiedź jest rozproszona: część jej znajduje się w fabryce, część u dewelopera aplikacji, część u dostawcy usług chmurowych, a nikt nie zebrał całości w jednym miejscu.
Właśnie dlatego kupujący w tej kategorii prowadzi rejestr, a nie folder. Folder zakłada, że odpowiedź posiada jedna strona. Rejestr wskazuje odpowiedzialną stronę dla każdego punktu, dzięki czemu można dochodzić realizacji pozycji, gdy pozostaje otwarta, zamiast zakładać, że została objęta ogólnym stwierdzeniem istniejącym gdzieś w dokumentacji.
Dlaczego katalog produktów nie rozstrzyga w tej kwestii
Katalog publikuje to, co katalog może opublikować: pojemność ogniwa, czas ładowania, znamionowy czas pracy i metodę ładowania każdego modelu, a dla czternastu z nich także wiersz z wersją Bluetooth. Publikuje klasę rozdzielczości aparatów w modelach z kamerą, oznaczenie IP54 dla V06 i S7 oraz wagę 158 g dla oprawy okularów MT6 z jej składaną ładowarką 1200 mAh. Nie publikuje wiersza o obsłudze dotykowej pojemnościowej dla żadnego modelu.
W ogóle nie publikuje żadnych informacji o zachowaniu produktów pod względem cyberbezpieczeństwa, a kupujący nie powinien traktować tego jako negatywnego ustalenia. Tekst katalogu nie zawiera odniesień do EN 18031, dyrektywy w sprawie urządzeń radiowych, CE, FCC ani RoHS. Zawiera natomiast firmową stronę poświęconą certyfikacji eksportowej, której treść stanowią obrazy, a nie tekst — dziesięć patentów na wynalazki, osiem patentów na wzornictwo przemysłowe i dwa patenty na wzory użytkowe. W całym katalogu nie ma wiersza poświęconego certyfikacji dla poszczególnych modeli.
Właściwe rozumowanie jest takie, że katalog ustala specyfikację sprzętową i na tym kończy, a dokumentacja dotycząca cyberbezpieczeństwa dowolnego modelu to materiał, który trzeba zamówić u dostawcy, a w niektórych liniach także u podmiotu tworzącego aplikację. Wnioskiem jest odpowiedź zawierająca ogólne oświadczenie zamiast dokumentu — niezależnie od tego, czy przyszła z zakładu, czy od dostawcy usług chmurowych.
Cztery warstwy i ta, która naprawdę jest oceną
Dowody wymagane przez połączony produkt, warstwa po warstwie
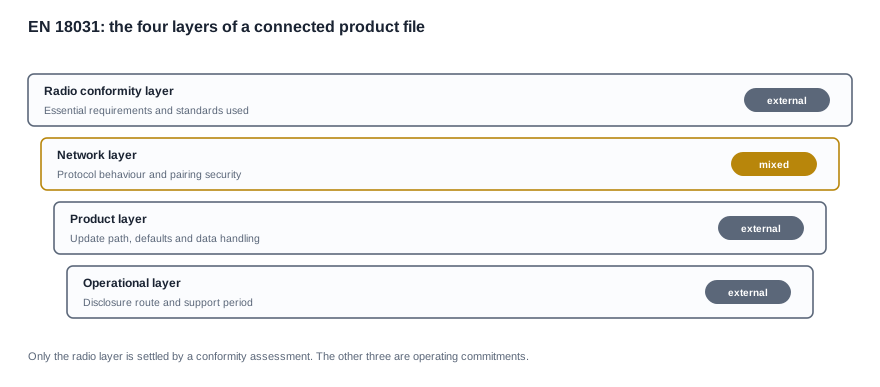
Pozycję pod względem zgodności z przepisami połączonego produktu łatwiej rozpatrywać jako cztery warstwy, ponieważ każda z nich pozostaje w gestii innego podmiotu i można ją niezależnie domknąć. Tylko jedna jest rozstrzygana przez ocenę zgodności określoną ustaloną metodą. Pozostałe trzy to zobowiązania, które trzeba spisać, udokumentować i utrzymywać w aktualności.
Warstwa radiowa obejmuje wymagania podstawowe oraz standardy stosowane do wykazania ich spełnienia. To warstwa, z której dostawcy są najbardziej zaznajomieni i która generuje dokumentację możliwą do złożenia przez nabywcę. Warstwa sieciowa obejmuje zachowanie protokołów, powiązanie urządzenia oraz właściwości bezpieczeństwa samego połączenia. To właśnie tutaj domyślna konfiguracja powoduje największe szkody: urządzenie dostarczone w swobodnym stanie powiązania nie staje się zgodne z przepisami tylko dlatego, że złożono oświadczenie o jego zgodności. Warstwa produktu obejmuje ścieżkę aktualizacji, domyślne ustawienia aplikacji oraz sposób postępowania urządzenia z przetwarzanymi danymi. Warstwa operacyjna obejmuje drogę zgłaszania oraz okres wsparcia produktu.
Powodem, dla którego ten warstwowy obraz ma wartość handlową, jest wskazanie nabywcy, gdzie należy wywierać nacisk. Nabywca nie może w znacznym stopniu zmienić warstwy radiowej, ponieważ jest ona ustalona przez zestaw układów. Nabywca może natomiast znacząco zmienić warstwę produktu za pośrednictwem specyfikacji — domyślnego stanu powiązania, zachowania podczas aktualizacji, a nawet samego istnienia ścieżki przesyłania danych — oraz całkowicie zmienić warstwę operacyjną za pomocą postanowień umownych dotyczących okresu wsparcia i zgłaszania. Poproszenie o całą ramę dokumentacji, a następnie otrzymanie dokumentacji dotyczącej warstwy radiowej, jest przewidywalnym wynikiem.
Rejestr wymagań i wygląd odpowiedzi, której nie można sprawdzić
Dowody cyberbezpieczeństwa zbiera się zgodnie z wymaganiami, dlatego poniższa tabela została opracowana jako rejestr wymagań, a nie jako lista życzeń. Każdy wiersz określa sposób pomiaru, wymagany poziom zgodności i postać słabej odpowiedzi. Ostatnia kolumna wskazuje wartość Due Diligence w tym obszarze, ponieważ w przypadku połączonego produktu zapewnienie, którego nie można sprawdzić, ma tę samą wartość co brak zapewnienia.
| Element do sprawdzenia | Sposób pomiaru | Wymaganie, które musi spełniać | Jak wygląda słaba odpowiedź |
|---|---|---|---|
| Podłączone funkcje w konfiguracji dostarczanej użytkownikowi | Zapytaj, które funkcje są włączone domyślnie i które użytkownik może włączyć. | Lista obejmuje konfigurację wynikającą z zamówienia, a nie całą gamę modeli. | Lista wszystkich funkcji, które platforma może obsługiwać, w tym wyłączonych. |
| Połączenia sieciowe | Zapytaj, z czym łączy się urządzenie i za pośrednictwem jakich interfejsów. | Każde połączenie jest nazwane, w tym połączenia ze sparowanymi urządzeniami. | Odpowiedź opisująca wyłącznie połączenie z chmurą. |
| Dane opuszczające urządzenie | Zapytaj, jakie dane są przesyłane, przechowywane lokalnie i zatrzymywane. | Odpowiedź wskazuje każdą kategorię danych i ich miejsce docelowe. | Ogólne stwierdzenie, że nie przetwarza się danych osobowych. |
| Mechanizm aktualizacji | Zapytaj, jak dostarcza się, podpisuje i wycofuje aktualizacje. | Aktualizacje są uwierzytelniane, a nieudana aktualizacja może zostać naprawiona. | Twierdzenie, że aktualizacje są przesyłane bezprzewodowo, bez szczegółów dotyczących podpisywania. |
| Domyślny stan konfiguracji | Zapytaj, co urządzenie robi, zanim użytkownik zmieni cokolwiek. | Bezpieczne ustawienia domyślne oraz możliwość ich przywrócenia. | Urządzenie, które pozostawia interfejsy debugowania dostępne w środowisku produkcyjnym. |
| Przypisanie i poświadczenia | Zapytaj, jak przypisuje się urządzenie i zarządza domyślnym poświadczeniem. | W dostawie nie ma wspólnego ani niezmiennego domyślnego poświadczenia. | Domyślna fraza przypisania wydrukowana w instrukcji. |
| Okres wsparcia | Zapytaj, jak długo produkt będzie otrzymywał aktualizacje i poprawki bezpieczeństwa. | Okres jest określony na piśmie i wystarczająco długi dla danego kanału. | Dostawca, który twierdzi, że okres jest ustalany na podstawie uzgodnień handlowych. |
| Przyjmowanie zgłoszeń o podatnościach | Zapytaj, jak zgłoszenie trafia do osoby, która może podjąć działania. | Opublikowana ścieżka z zobowiązaniem do odpowiedzi. | Ogólna skrzynka e-mail bez wskazania osoby odpowiedzialnej. |
| Ujawnianie informacji we współpracy | Zapytaj, czy dostawca współpracuje z zewnętrznym programem. | Proces oraz stanowisko dotyczące ujawniania informacji publicznie są udokumentowane. | Brak odpowiedzi na to pytanie. |
| Zakres oceny | Zapytaj, które modele i która gałąź oprogramowania sprzętowego zostały ocenione. | Zakres wskazuje modele i gałąź oraz odpowiada zamówieniu. | Zakres opisany na poziomie rodziny produktów, bez wskazania gałęzi. |
| Wyzwalacz ponownej oceny | Zapytaj, jaka zmiana wymaga ponownego sprawdzenia dowodów. | Zmiana funkcji, oprogramowania sprzętowego lub połączeń skutkuje ponownym otwarciem dokumentacji. | Brak wyzwalacza, przez co dokumentacja odstaje od postępu produktu. |
| Przechowywanie dowodów | Zapytaj, kto przechowuje dokumentację i przez jak długi okres. | Wskazano osobę odpowiedzialną i okres przechowywania. | Dokumentacja pozostaje wyłącznie u jednego inżyniera. |
Dwa z tych wierszy są rutynowo porównywane tak, jakby były tego samego rodzaju dowodami, co prowadzi do błędnego wyniku. Stwierdzenie, że produkt nie zbiera danych osobowych, nie jest porównywalne z opisem przepływu danych, ponieważ pierwsze jest wnioskiem, a drugie badaniem, które może zakończyć się niepowodzeniem. Okres wsparcia podany ustnie nie jest porównywalny z okresem wsparcia określonym w umowie, ponieważ pierwszy może ulec zmianie podczas kolejnych negocjacji cenowych, a drugi nie może bez rozmowy.
Złożenie dowodów w dokument, który kupujący może przechowywać
Kolejność, która zamienia pytanie o zakres w rejestr
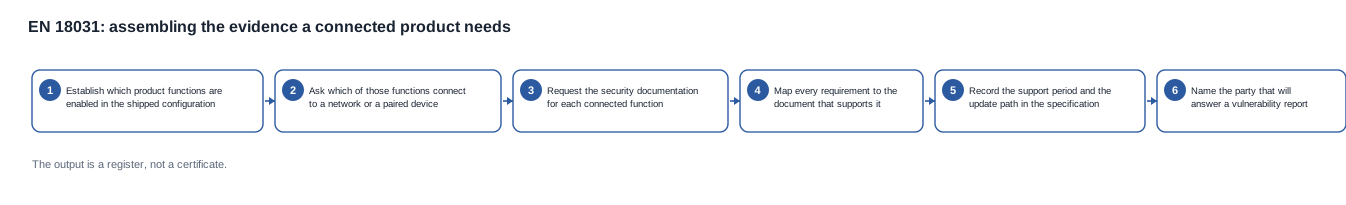
Praca w tej kategorii polega na mapowaniu. Wymagania są znane, wiadomo również, które dowody je potwierdzają, a trzeba zamknąć lukę między nimi. Wykonanie tej pracy w niewłaściwej kolejności prowadzi do powstania sterty dokumentów, których nikt nie potrafi odnieść do wymagań, które uzasadniły ich potrzebę.
-
Ustal, które funkcje produktu są włączone w konfiguracji dostarczanej użytkownikowi, i zapisz je jako listę, a nie opis.
-
Zapytaj, które z tych funkcji łączą się z siecią, ze sparowanym urządzeniem lub z oboma, i zapisz odpowiedź przy każdej funkcji.
-
Poproś o dokumentację bezpieczeństwa każdej podłączonej funkcji od podmiotu, który faktycznie ją tworzy. Prośba wysłana do fabryki dotycząca działania aplikacji otrzyma odpowiedź od fabryki.
-
Przypisz każde wymaganie do dokumentu, które je potwierdza, i oznacz pozycje bez dokumentu. Puste pozycje są rezultatem tego mapowania.
-
Zapisz okres wsparcia i ścieżkę aktualizacji w zamówieniu, a nie w dodatkowej wiadomości e-mail, aby zmiana któregoś z tych elementów wymagała negocjacji.
-
Wskaż podmiot, który odpowie na zgłoszenie o podatności, i zapisz tę ścieżkę w tym samym miejscu co specyfikację.
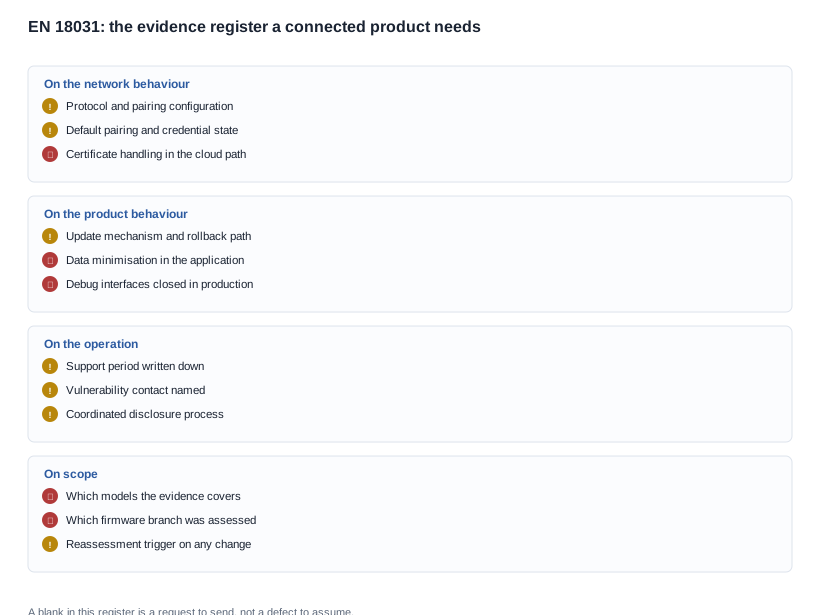
Powyższy rejestr jest pogrupowany według warstw, ponieważ tam koncentrują się luki. Grupa dotycząca sieci nie spełnia wymagań, gdy nigdy nie udokumentowano zachowania przypisania i poświadczeń. Grupa dotycząca produktu nie spełnia wymagań, gdy przyjęto założenia dotyczące ścieżki aktualizacji i przetwarzania danych, zamiast je udokumentować. Grupa dotycząca operacji nie spełnia wymagań, gdy nikt nie odpowiada za ścieżkę ujawniania informacji. Najpoważniej braki występują w grupie dotyczącej zakresu, ponieważ rejestr sporządzony na poziomie rodziny nie mówi kupującemu niczego o egzemplarzach znajdujących się w opakowaniu.
Sprawdzenie, które kosztuje kupującego najmniej
Jeśli przed złożeniem zamówienia można przeprowadzić tylko jedno sprawdzenie, niech to będzie sprawdzenie deklaracji konfiguracji. Poproś o pisemną listę funkcji włączonych w kupowanej konfiguracji oraz połączeń, które każda z nich nawiązuje. Czytanie tego zajmuje jeden dokument i godzinę, jest to jedyny materiał określający rozmiar wszystkich pozostałych materiałów i jedyny dokument, który dostawca może przygotować bez zlecania jakichkolwiek dodatkowych prac.
Drugim sprawdzeniem wartym przeprowadzenia jest weryfikacja zakresu samej oceny, przeprowadzona względem gałęzi oprogramowania sprzętowego, która faktycznie trafi na rynek. Zakres przygotowany na poziomie rodziny produktów albo dla gałęzi, która od tego czasu została przeniesiona, to najczęstsza przyczyna tego, że plik jest formalnie ważny, ale w praktyce pusty.
gdzie znikają dowody i co nadal można wynegocjować
Pięć sposobów, w jakie rejestr pozostaje pusty
Lista funkcji wymienia platformę, a nie produkt. Dostawca opisuje wszystkie możliwości obsługiwane przez zestaw układów, w tym te wyłączone w sprzedawanej konfiguracji. Objawem jest ogromne żądanie dowodów, które nigdy nie zostanie zamknięte. Przyczyną jest kwestionariusz przygotowany na poziomie platformy. Środkiem zapobiegania jest uwzględnienie konfiguracji w tym samym żądaniu i potraktowanie obu list jako jednej odpowiedzi.
Zachowanie aplikacji jest odpowiedzialnością innej strony. Fabryka produkuje urządzenie, podmiot zewnętrzny tworzy aplikację towarzyszącą, a żadna ze stron nie zakłada odpowiedzialności za zachowanie drugiej. Objawem jest plik dotyczący komunikacji radiowej, w którym brak informacji o ścieżce danych. Przyczyną jest łańcuch dostaw przekazujący sprzęt bez przekazywania kontekstu dotyczącego zgodności z przepisami. Środkiem zapobiegania jest wskazanie podmiotu odpowiedzialnego za aplikację w umowie dostawy lub zobowiązanie fabryki do potwierdzenia, że zebrała te dowody.
Gałąź oprogramowania sprzętowego została przeniesiona po przeprowadzeniu oceny. Dowody przygotowano względem gałęzi, która od tego czasu została refaktoryzowana, a rejestr nadal wskazuje starą gałąź. Objawem jest pytanie klienta, czy dostarczone oprogramowanie jest tym samym, które poddano ocenie. Przyczyną jest proces wydawania wersji, który nie uwzględnia granic zgodności z przepisami. Środkiem zapobiegania jest wpis w informacji o wydaniu wskazujący, czy zmiana wpływa na oceniony zakres.
Okres wsparcia nigdy nie został spisany. Stanowisko dostawcy jest takie, że okres jest decyzją handlową, dlatego każda rozmowa otwiera tę kwestię od nowa. Objawem jest to, że nikt w organizacji kupującego nie potrafi określić, jak długo produkt będzie objęty wsparciem. Przyczyną jest pozostawienie kwestii umownej rozmowie technicznej. Środkiem zapobiegania jest wpisanie konkretnego okresu do zamówienia.
Droga zgłaszania bez wyznaczonego właściciela. Istnieje ogólna skrzynka pocztowa, której nikt nie monitoruje. Objawem jest zgłoszenie, które wpływa i nie zostaje podjęte. Przyczyną jest traktowanie obsługi podatności jako kwestii dobrej woli, a nie procesu. Środkiem zapobiegania jest wyznaczenie imiennego kontaktu, monitorowanej drogi zgłaszania oraz zobowiązania do reagowania — ustalenie wszystkich trzech elementów nic nie kosztuje.
Takie zapewnienia nie stają się procesami, dopóki nikt za nie nie odpowiada. Są powodem, aby przekształcić zapewnienie w dokument z przypisaną osobą odpowiedzialną.
Co specyfikacja może, a czego nie może kupić
Rozmowa handlowa dzieli się tutaj na dwie grupy elementów: te, którymi kupujący kontroluje, i te, na które nie ma wpływu. Kupujący kontroluje konfigurację: które funkcje są włączone, jaki jest domyślny stan powiązania, czy istnieje ścieżka danych, czy interfejsy debugowania są zamknięte oraz jak określono ścieżkę aktualizacji. Każdy z tych elementów jest pozycją w zamówieniu, a każdy z nich zmniejsza zakres dowodów, które musi przedstawić dostawca. Kupujący kontroluje również warstwę umowną: okres wsparcia, drogę zgłaszania, obowiązek powiadamiania o zmianie ocenionego zakresu oraz przechowywanie dowodów.
Kupujący nie kontroluje natomiast zestawu układów ani standardów, względem których przeprowadzono ocenę, czasu trwania oceny wobec zmieniającej się specyfikacji ani kosztu ponownej oceny po istotnej zmianie produktu. Intensywne negocjacje w tych sprawach stanowią niewłaściwe wykorzystanie negocjacji.
Całkowity koszt tej kategorii zależy zatem od liczby konfiguracji tworzonych przez kupującego oraz liczby zmian produktu, a nie od zakresu pojedynczej oceny. Kupujący, który wcześnie zamrozi konfigurację i wymaga pisemnego wskazania zmian, uzyskuje jedną ocenę na platformę, a nie jedną na każdy sezon — właśnie w tym miejscu tkwi wartość handlowa.
Przepracowany scenariusz premiery urządzenia połączonego i granica tego, co publikujemy
Hipotetyczna premiera urządzenia połączonego, krok po kroku
Ten scenariusz został przygotowany, aby pokazać sposób rozumowania. Nie opisano żadnego klienta, nie przedstawiono żadnych liczb, a model, konfiguracja i rynek są założone, ponieważ istotą jest kolejność kroków, a nie wynik jakiegokolwiek rzeczywistego programu.
Scenariusz. Nabywca wprowadza na rynek europejski model okularów smart z wbudowaną kamerą za pośrednictwem klienta kanałowego, który przed publikacją przeprowadzi przegląd zgodności z przepisami. Model z kamerą mieści się w zakresie, aplikację tworzy podmiot zewnętrzny, a pierwsza kolejność obejmuje kilka tysięcy sztuk.
Krok pierwszy: konfiguracja. Nabywca pyta, które funkcje są włączone w zamawianej konfiguracji i które z nich się łączą. Odpowiedź pozwala określić rozmiar pliku, zanim ktokolwiek zobowiąże się do jego produkcji, a także potwierdza, że zarówno ścieżka kamery, jak i ścieżka powiązania istnieją.
Krok drugi: strony. Nabywca ustala, kto tworzy aplikację i kto obsługuje ścieżkę chmurową, i odkrywa, że żadna z tych osób nie jest fabryką. Zapytanie zostaje odpowiednio podzielone, a fabrykę prosi się o oświadczenie, że dysponuje dowodami po stronie aplikacji, a nie o ich wytworzenie.
Krok trzeci: rejestr. Każde wymaganie zostaje przyporządkowane do dokumentu, a pozycje bez dokumentu zostają wypisane. Okazuje się, że skupiają się one w ścieżce danych i domyślnym stanie powiązania, czyli w dwóch pozycjach, które nabywca może zamknąć w specyfikacji.
Krok czwarty: specyfikacja. Domyślny stan powiązania, zamknięte interfejsy diagnostyczne i ścieżka aktualizacji zostają zapisane w zamówieniu jako wymagania, do których dołączono mechanizm zmiany. Okres wsparcia zostaje wpisany jako liczba, ponieważ nabywca, który musiałby pytać o niego przy każdym odnowieniu, nie otrzymałby go.
Krok piąty: kontrola. Przed wpłatą zaliczki nabywca potwierdza, że zakres oceny obejmuje modele wymienione w zamówieniu oraz gałąź oprogramowania, która zostanie wysłana, a także że deklaracja konfiguracji w pliku jest zgodna z konfiguracją w zamówieniu.
Specyfikacja, którą publikujemy, i zobowiązanie operacyjne, którego nie podejmujemy
Uczciwa granica katalogu produktów jest w tym temacie widoczna, dlatego wyraźnie określimy naszą. Katalog obejmuje sprzęt: pojemności ogniw, czasy ładowania, zadeklarowane czasy pracy, metody ładowania, wersję Bluetooth, jeśli dostępny jest odpowiedni wiersz, klasę pikseli, oznaczenie IP54 dla modeli V06 i S7 oraz wagę 158 g oprawy okularów MT6. Nie obejmuje natomiast i nie może obejmować zachowania połączonego — brak oceny bezpieczeństwa, brak nieuzgodnionego okresu wsparcia oraz brak oświadczenia dotyczącego aplikacji tworzonej przez inny podmiot. Nie jest to luka w produkcie; to granica między arkuszem specyfikacji a zobowiązaniem operacyjnym. Wolimy tę granię wyraźnie zaznaczyć niż ją zacierać.
Powiemy również wprost niewygodną prawdę: katalog produktów nie może stanowić dowodu na zachowanie połączone produktu, a strona z certyfikatem na poziomie firmy nie pozwala wyciągać wniosków dotyczących poszczególnych modeli. W odniesieniu do konkretnego modelu i konfiguracji możemy potwierdzić konfigurację radiową oraz funkcje protokołów wykorzystywane przez produkt, wskazać, które opublikowane wiersze istnieją, i jasno powiedzieć, skąd muszą pochodzić dowody. Jeśli czegoś nie wiemy, wolimy to przyznać niż przygotować brzmiący wiarygodnie akapit.
Rejestr do otwarcia w tym tygodniu
Jeśli pracujemy teraz nad tą sprawą, następny krok jest krótki i konkretny. Prześlijcie model, konfigurację, funkcje połączone i rynki docelowe oraz poproście o dowody dotyczące tej konfiguracji, a nie o materiały obejmujące całą gamę. Wskażemy, które opublikowane wiersze istnieją dla danego modelu, które części pliku pozostają w gestii fabryki oraz które części trzeba pozyskać od podmiotów odpowiedzialnych za aplikację i chmurę.
Artykuł EN 18031 i dokumenty wymagane w ramach zgodności z przepisami cyberbezpieczeństwa przedstawia pełny zestaw dowodów, artykuł kiedy zaczęły obowiązywać EN 18031 i zgodność z przepisami cyberbezpieczeństwa zestawia daty z kolejnością działań, a artykuł mity dotyczące EN 18031 i zgodności z przepisami cyberbezpieczeństwa omawia przekonania, które najczęściej prowadzą do pustego rejestru. Sekcja EN 18031 i zgodność z przepisami cyberbezpieczeństwa zawiera zestaw wymagań.
Podajcie model i konfigurację, a powiemy, którą część pliku możemy pomóc Wam zgromadzić i którą musicie zebrać samodzielnie.


