
EN 18031 și conformitatea în materia securității cybernetică: la ce se referă, necesită un răspuns atent, deoarece expresia cuprinde o familie de standarde, cerințele pe care acestea le susțin și un mod de lucru pe care oamenii le confundă adesea. Cea mai scurtă variantă accurată este următoarea: este metoda armonizată de demonstrare a faptului că un produs radio conectat îndeplinește cerințele esențiale legate de securitate cibernetică pentru accesul pe piața Uniunii Europene. Totul rezultă din această definiție, iar cea mai mare parte a confuziei din această categorie apare pentru că este tratat ca un certificat, nu ca pe un mod de lucru.
Partea care contează din punct de vedere comercial este următoarea. Un catalog de produse poate spune unui cumpărător ce este radioul și ce face bateria, dar nu îi poate spune aproape nimic despre modul în care dispozitivul se comportă după conectarea la o rețea și la o aplicație. Exact acolo apare obligația privind securitatea cibernetică, astfel că, pentru un cumpărător, întregul subiect se reduce la o întrebare: care părți ale configurației livrate se conectează efectiv și cine urmează să le documenteze.
EN 18031 și conformitatea în materia securității cybernetică: unde se află efectiv dosarul
Trei concluzii pentru lansarea unui produs conectat
Trei concluzii vor face restul acestui subiect ușor de gestionat. Prima: traseul de conformitate este o evaluare a conformității, dar dovezile necesare reprezintă un registru operațional, nu un document: traseul de actualizare, configurația implicită, prelucrarea datelor, perioada de asistență și calea de divulgare. Nu există niciun certificat de strâns și niciun raport de testare de depus, astfel că un cumpărător care cere „trimiteți-ne certificatul” solicită ceva ce nu există în acest regim. A doua: evaluarea se limitează la produsul în configurația livrată, ceea ce înseamnă că o ramură de firmware, o aplicație asociată sau o funcție radio reactivate pot fiecare să redeschidă evaluarea. A treia: domeniul de aplicare la care se conectează un produs trebuie stabilit mai întâi, deoarece un dispozitiv fără conexiune la rețea și fără aplicație asociată generează un set de dovezi foarte diferit de un dispozitiv care face ambele lucruri.
Instrucțiunea practică rezultă direct: înainte de a cere orice, întocmiți o listă cu funcțiile activate în configurația comandată, cu aceste funcții care se conectează și cu aceste conexiuni care transportă date. Acea listă este chiar cerința. Tot ce urmează după ea este sarcina furnizorului.
Cititorul dosarului unui produs conectat și factorii aflați în joc
Cititorul este un responsabil de conformitate din partea mărcii, un manager de achiziții sau un importator care introduce un produs conectat pe o piață europeană și trebuie să întocmească un dosar pe care un client, o platformă de vânzări sau o autoritate de supraveghere a pieței îl poate solicita. Unii dintre ei deschid un program nou și trebuie să înscrie cerința în specificații înainte de a se face orice ofertă. Alții au deja un produs în funcțiune și au primit, în mijlocul unei evaluări a canalului, informația că dosarul lor nu acoperă comportamentul aplicației.
Ce gestionează un astfel de cititor nu este o taxă de testare. Este riscul ca produsul să fie în regulă la poarta fabricii și să nu mai fie gestionat după configurarea de către un client, un risc care crește cu fiecare lansare de firmware, în loc să scadă. Al doilea factor gestionat este faptul că răspunsul este distribuit: o parte se află la fabrică, o parte la dezvoltatorul aplicației, o parte la furnizorul de servicii cloud și nimeni nu l-a adunat într-un singur loc.
Acest ultim punct este motivul pentru care un cumpărător din această categorie păstrează un registru, nu un dosar. Un dosar presupune că răspunsul se află în posesia unei singure părți. Un registru identifică partea responsabilă pentru fiecare rând, astfel încât un element rămas în așteptare poate fi urmărit, în loc de a fi presupus a fi acoperit doar pentru că există undeva o declarație generală.
De ce catalogul de produse nu clarifică nimic în această privință
Catalogul publică ceea ce un catalog poate publica: capacitatea celulei, timpul de încărcare, durata de funcționare nominală și metoda de încărcare pentru fiecare model, precum și un rând cu versiunea Bluetooth pentru paisprezece dintre ele. Publică clasa de pixeli pentru modelele de cameră, marcajul IP54 pentru V06 și S7 și o greutate de 158 g pentru corpul ochelarilor MT6, împreună cu carcasa pliantă de încărcare de 1200 mAh. Nu publică pentru niciun model un rând privind ecranul tactil capacitiv.
Nu publică absolut nimic despre comportamentul în materia securității cybernetică al vreunui produs, iar aceasta nu este o omisiune pe care un cumpărător să o interpreteze drept o constatare negativă. Textul catalogului nu conține nicio referire la EN 18031, la Directiva privind echipamentele radio, la CE, FCC sau RoHS și include o pagină de certificări de export la nivel de companie, al cărei conținut este format din imagini, nu din text — zece certificate de brevet, opt brevete de design de aspect și două brevete de model de utilitate. Nu există în el niciun rând de certificare pentru fiecare model.
Așadar, interpretarea corectă este stabilește specificațiile hardware și atât, iar dosarul de securitate cibernetică pentru orice model este un document pe care trebuie să îl soliciți de la furnizor și, pentru anumite categorii, de la partea care dezvoltă aplicația. Faptul că la o cerere se primește o declarație generală în locul unui document constituie chiar constatarea, indiferent dacă aceasta vine dintr-o fabrică sau de la un furnizor de servicii cloud.
Celor patru straturi și care dintre ele este într-adevăr o evaluare
Doveile necesare pentru un produs conectat, strat cu strat
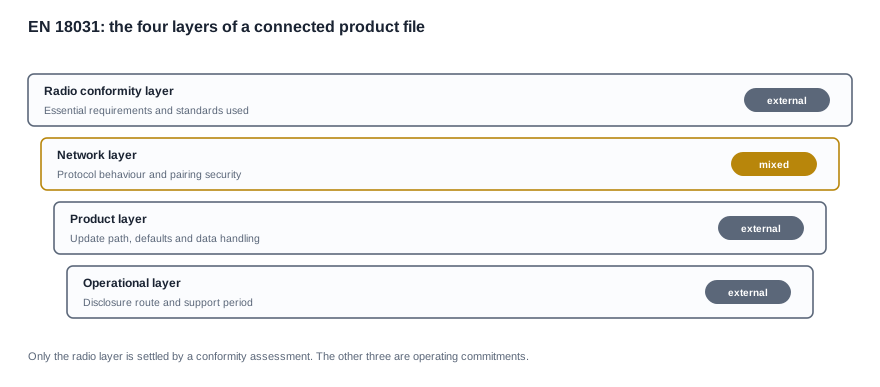
Situația de conformitate a unui produs conectat este mai ușor de înțeles dacă o privim ca pe patru straturi, deoarece fiecare strat aparține unei părți diferite și poate fi închis independent. Doar unul dintre ele este stabilit printr-o evaluare a conformității care folosește o metodă definită. Celelalte trei sunt angajamente care trebuie documentate, demonstrate și menținute la zi.
Stratul radio cuprinde cerințele esențiale și standardele utilizate pentru a le demonstra. Este stratul cu care majoritatea furnizorilor sunt obișnuiți și cel care produce un dosar pe care cumpărătorul îl poate folosi. Stratul de rețea cuprinde comportamentul protocoalelor, asocierea dispozitivului și proprietățile de securitate ale conexiunii propriu-zise, iar aici o configurare permisivă poate provoca cele mai mari daune: un dispozitiv livrat într-o stare de asociere permisivă nu devine conform doar pentru că se declară conform. Stratul de produs cuprinde traseul de actualizare, setările implicite ale aplicației și modul în care dispozitivul gestionează datele prelucrate. Stratul operațional cuprinde calea de comunicare a informațiilor și perioada în care produsul va beneficia de suport.
Utilitatea comercială a acestei priviri stratificate constă în faptul că îi spune cumpărătorului unde trebuie să insiste. Un cumpărător nu poate modifica prea mult stratul radio, deoarece acesta este determinat de chipset. Cumpărătorul poate modifica substanțial stratul de produs prin specificații — starea implicită de asociere, comportamentul la actualizare, existența unui traseu de prelucrare a datelor — și poate modifica complet stratul operațional prin clauze contractuale privind perioada de suport și comunicarea informațiilor. Faptul că se cere întregul cadru și se primește doar un dosar radio este rezultatul previzibil.
Registrul cerințelor și cum arată un răspuns care nu poate fi verificat
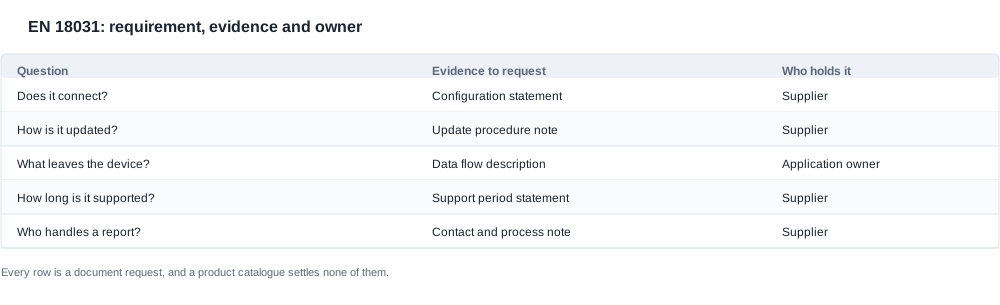
Doveile privind securitatea cibernetică sunt strânse în funcție de cerințe, astfel încât tabelul de mai jos este alcătuit ca un registru al cerințelor, nu ca o listă de dorințe. Fiecare rând precizează modul de măsurare, linia care trebuie respectată și forma unui răspuns slab, iar ultima coloană reprezintă valoarea unei verificăriDiligente în acest domeniu, deoarece, pentru un produs conectat, o garanție care nu poate fi verificată valorează la fel ca lipsa unei garanții.
| Element de verificat | Cum este măsurat | Cerința pe care trebuie să o îndeplinească | Cum se manifestă un răspuns slab |
|---|---|---|---|
| Funcții conectate în configurația livrată | Întreabă care funcții sunt activate implicit și care pot fi activate de utilizator. | Lista acoperă configurația în ordinea din document, nu întreaga gamă de modele. | O listă cu toate funcțiile pe care platforma le poate face, inclusiv pe cele dezactivate. |
| Conexiuni de rețea | Întreabă la ce se conectează dispozitivul și prin ce interfețe. | Fiecare conexiune este menționată, inclusiv legăturile cu dispozitivele asociate. | Un răspuns care descrie doar traseul prin cloud. |
| Datele care părăsesc dispozitivul | Întreabă ce date sunt transmise, stocate local și păstrate. | Răspunsul numește fiecare categorie și destinația acesteia. | O afirmație generală că nu se prelucrează date cu caracter personal. |
| Mecanismul de actualizare | Întreabă cum sunt livrate, semnate și anulate actualizările. | Actualizările sunt autentificate, iar o actualizare nereușită poate fi remediată. | O afirmație că actualizările sunt transmise over the air, fără detalii despre semnare. |
| Starea configurației implicite | Întreabă ce face dispozitivul înainte ca utilizatorul să modifice ceva. | Setări implicite sigure și o modalitate de a le restabili. | Un dispozitiv care lasă interfețele de depanare accesibile în producție. |
| Asocierea și credențialele | Întreabă cum este asociat un dispozitiv și cum este gestionată credențiala implicită. | Nu se livrează nicio credențială implicită partajată sau imposibil de modificat. | O frază implicită de asociere tipărită în manual. |
| Perioada de suport | Întreabă cât timp va primi produsul actualizări și corecții de securitate. | Perioada este precizată în scris și este suficient de lungă pentru canalul respectiv. | Un furnizor care afirmă că perioada este stabilită comercial. |
| Primirea rapoartelor de vulnerabilitate | Întreabă cum ajunge un raport la o persoană care poate lua măsuri. | O cale de raportare publicată, cu un angajament privind timpul de răspuns. | O adresă de e-mail generală, fără un responsabil desemnat. |
| Divulgare coordonată | Întreabă dacă furnizorul colaborează cu un program extern. | Procesul și poziția privind divulgarea publică sunt documentate. | Tăcere în privința întrebării. |
| Domeniul evaluării | Întreabă ce modele și ce ramură de firmware au fost evaluate. | Domeniul indică modelele și ramura și corespunde comenzii. | Un domeniu redactat la nivelul familiei de produse, fără indicarea ramurii. |
| Declanșatorul reevaluării | Întreabă ce schimbare obligă la revizuirea dovezilor. | O modificare a funcțiilor, a firmware-ului sau a conexiunilor redeschide dosarul. | Niciun declanșator, astfel încât dosarul rămâne în urmă pe măsură ce produsul evoluează. |
| Păstrarea dovezilor | Întreabă cine deține înregistrarea și pentru cât timp. | Un responsabil identificat și o perioadă de păstrare sunt înregistrate. | Înregistrarea se află la un singur inginer. |
Două dintre aceste rânduri sunt comparate frecvent ca și cum ar fi același tip de dovadă, iar comparația produce un rezultat fals. O afirmație că produsul nu colectează date cu caracter personal nu este comparabilă cu o descriere a fluxurilor de date, deoarece prima este o concluzie, iar a doua este o inspecție care poate eșua. Nici o perioadă de suport comunicată verbal nu este comparabilă cu o perioadă de suport prevăzută într-un contract, deoarece prima se poate schimba la următoarea negociere de preț, iar a doua nu se poate modifica fără o discuție.
Asamblarea dovezilor într-un document pe care un cumpărător îl poate deține
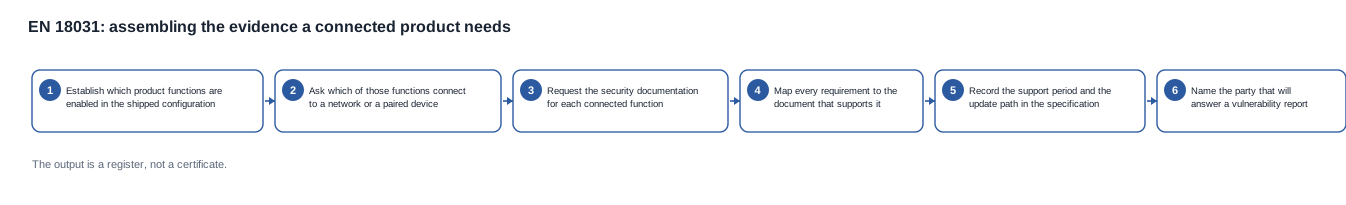
Secvența care transformă o întrebare privind domeniul într-un registru
Lucrarea din această categorie este o activitate de cartografiere. Cerințele sunt cunoscute, dovezile care le susțin sunt cunoscute, iar diferența dintre ele trebuie eliminată. efectuarea activității în ordinea greșită produce o grămadă de documente pe care nimeni nu le poate citi raportat la cerința care le-a făcut necesare.
-
Stabiliți ce funcții ale produsului sunt activate în configurația livrată și consemnați-le într-o listă, nu într-o descriere.
-
Întrebați care dintre aceste funcții se conectează la o rețea, la un dispozitiv asociat sau la ambele și înregistrați răspunsul pentru fiecare funcție.
-
Solicitați documentația de securitate pentru fiecare funcție conectată de la partea care o construiește efectiv. O cerere trimisă fabricii privind comportamentul unei aplicații va primi un răspuns din partea fabricii.
-
Cartografiați fiecare cerință la documentul care o susține și marcați rândurile fără documente. Liniile goale reprezintă rezultatul acestei cartografieri.
-
Înregistrați perioada de suport și traseul actualizărilor în comanda de achiziție, nu într-un e-mail separat, astfel încât orice modificare a acestora să trebuiască negociată.
-
Desemnai partea care va răspunde la un raport de vulnerabilitate și înregistrați calea de raportare în același loc ca specificația.
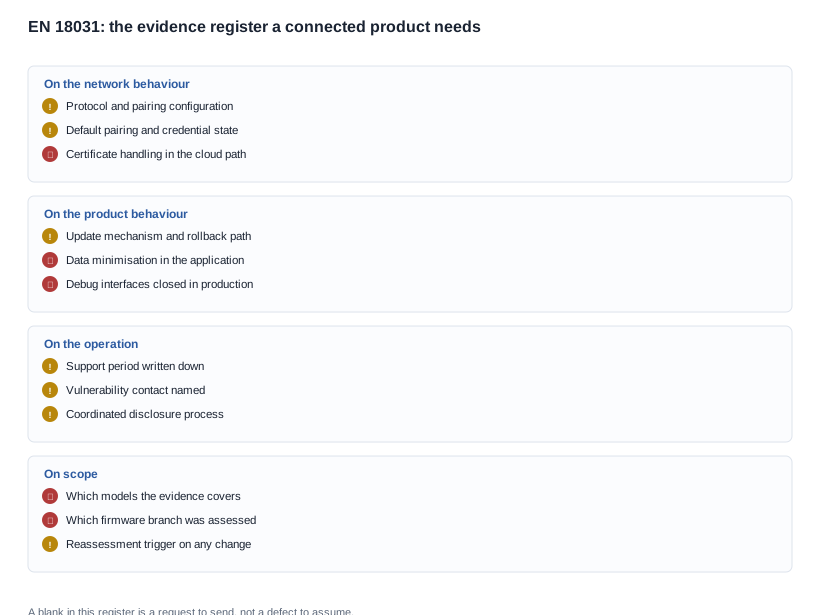
Registrul de mai sus este grupat pe niveluri, deoarece acolo se concentrează lacunele. Grupul privind rețeaua eșuează atunci când comportamentul de asociere și cel al credențialelor nu au fost documentate niciodată. Grupul privind produsul eșuează atunci când traseul actualizărilor și gestionarea datelor au fost presupuse, nu consemnate. Grupul operațional eșuează atunci când nimeni nu răspunde de calea de divulgare. Grupul privind domeniul eșuează cel mai grav, deoarece un registru redactat la nivelul familiei nu spune nimic cumpărătorului despre unitățile din cutie.
Verificarea care îi costă cel mai puțin pe un cumpărător
Dacă se face o singură verificare înainte de emiterea comenzii, atunci aceasta ar trebui să fie documentul de configurare. Cereți o listă scrisă a funcțiilor activate în configurația pe care o cumpărați și a conexiunilor pe care le realizează fiecare dintre ele. Durează o oră și un document pentru a fi citit, este singurul document care determină dimensiunea tuturor celorlalte și este documentul pe care un furnizor îl poate produce fără să comisioneze nimic.
A doua verificare care merită făcută este verificarea scopului evaluării, citită raportat la ramura de firmware care va fi distribuită efectiv. Un document de scop redactat la nivelul familiei de produse sau pentru o ramură care s-a modificat ulterior reprezintă cel mai frecvent motiv pentru care un dosar ajunge nominal valid, dar practic gol.
Unde se pierde dovezile și ce mai poate fi negociat
Cinci modalități prin care registrul rămâne gol
Lista funcțiilor care enumeră platforma, nu produsul. Furnizorul descrie fiecare capabilitate acceptată de chipset, inclusiv pe cele dezactivate în configurația vândută. Simptomul este o cerere de dovezi enormă, care nu va fi niciodată îndeplinită. Cauza este un chestionar redactat la nivelul platformei. Prevenirea constă în a cere configurația în aceeași solicitare și în a trata cele două liste ca pe un singur răspuns.
Comportamentul aplicației, în responsabilitatea altcuiva. Fabrica construiește dispozitivul, o parte externă construiește aplicația companion și niciuna dintre ele nu își asumă comportamentul celeilalte. Simptomul este un dosar radio care nu conține nimic despre traseul datelor. Cauza este un lanț de aprovizionare care transmite hardware-ul, fără a transmite și contextul de conformitate. Prevenirea constă în a numi partea responsabilă de aplicație în acordul de aprovizionare sau în a solicita fabricii să garanteze că a strâns aceste dovezi.
Ramura de firmware modificată după evaluare. Dovezile au fost redactate pentru o ramură care a fost ulterior refacută, iar registrul indică în continuare vechea ramură. Simptomul este o întrebare din partea unui client privind faptul că software-ul distribuit este cel evaluat. Cauza este un proces de lansare care nu știe că există o limită de conformitate. Prevenirea constă într-o linie în nota de lansare care să precizeze dacă modificarea afectează domeniul evaluat.
Perioada de suport care nu a fost niciodată consemnată. Furnizorul consideră că perioada este o decizie comercială, iar fiecare discuție o relansează. Simptomul este faptul că nimeni din organizația cumpărătoare nu poate preciza cât timp va fi acceptată suportarea produsului. Cauza este lăsarea unei întrebări contractuale în sarcina unei conversații tehnice. Prevenirea constă în trecerea unei perioade concrete în comanda de achiziție.
Calea de raportare fără un responsabil desemnat. Există o adresă de e-mail generală, dar nimeni nu o monitorizează. Simptomul este un raport care sosește și nu este tratat. Cauza este tratarea gestionării vulnerabilităților ca pe o chestiune de bună credință, nu ca pe un proces. Prevenirea constă într-un contact desemnat, o cale monitorizată și un angajament de răspuns, toate trei fiind gratuit de convenit.
Asemenea garanții nu devin procese până când nu are cineva răspunderea pentru ele. Sunt argumente pentru a transforma o garanție într-un document cu un responsabil.
Ce poate și ce nu poate achiziționa specificația
Discuția comercială se împarte aici în două categorii: elemente aflate sub controlul cumpărătorului și elemente care nu se află sub controlul său. Cumpărătorul controlează configurația: ce funcții sunt activate, care este starea implicită a asocierii, dacă există un traseu de date, dacă interfețele de depanare sunt închise și cum este specificată calea de actualizare. Fiecare dintre acestea reprezintă o linie în comanda de achiziție, iar fiecare reduce dovezile pe care furnizorul trebuie să le producă. Cumpărătorul controlează și stratul contractual: perioada de suport, calea de raportare, obligația de notificare în cazul modificării domeniului evaluat și păstrarea dovezilor.
Cumpărătorul nu controlează chipsetul și standardele față de care acesta a fost evaluat, durata evaluării în raport cu o specificație care se modifică și costul unei noi evaluări atunci când produsul se schimbă în mod semnificativ. Discuția aprinsă despre acestea este un mod greșit de a folosi o negociere.
Prin urmare, costul total al acestei categorii este determinat de numărul configurațiilor create de cumpărător și de numărul modificărilor aduse produsului, nu de dimensiunea unei singure evaluări. Un cumpărător care fixează configurația devreme și solicită un declanșator de modificare scris va beneficia de o evaluare pentru fiecare platformă, nu de una pentru fiecare sezon, iar aici se află valoarea comercială.
O lansare conectată analizată integral și limita a ceea ce publicăm
O lansare conectată ipotetică, pas cu pas
Acest scenariu este construit pentru a ilustra desfășurarea raționamentului. Nu este descris niciun client, nu se invocă cifre și se presupun modelul, configurația și piața, deoarece punctul esențial este ordinea etapelor, nu rezultatul unui program real.
Scenariul. Un cumpărător introduce pe piața europeană modelul ochelilor inteligenți cu cameră printr-un client de canal care va efectua o revizuire de conformitate înainte de publicare. Modelul cu cameră este inclus în domeniul de aplicare, aplicația este dezvoltată de o terță parte, iar primul ordin este de ordinul miilor de unități.
Pasul întâi, configurația. Cumpărătorul întreabă ce funcții sunt activate în configurația comandată și care dintre ele sunt conectate. Răspunsul stabilește dimensiunea fișierului înainte ca cineva să se angajeze în producerea acestuia și stabilește că atât traseul camerei, cât și traseul de asociere există.
Pasul al doilea, părțile implicate. Cumpărătorul stabilește cine dezvoltă aplicația și cine operează traseul cloud și descoperă că niciuna dintre acestea nu este fabrica. Cererea este împărțită în consecință, iar fabricii i se solicită să declare că deține dovezile din partea aplicației, nu să le producă.
Pasul al treilea, registrul. Fiecare cerință este asociată unui document, iar rândurile fără document sunt enumerate. Se constată că rândurile necompletate sunt concentrate în traseul datelor și în starea implicită de asociere, care sunt totodată cele două rânduri pe care cumpărătorul le poate închide în specificație.
Pasul al patrulea, specificația. Starea implicită de asociere, interfețele de depanare închise și traseul de actualizare sunt înscrise în comanda de achiziție ca cerințe, împreună cu un declanșator de modificare. Perioada de suport este înscrisă sub formă numerică, deoarece un cumpărător care trebuie să o solicite la fiecare reînnoire nu va beneficia de una.
Pasul al cincilea, verificarea. Înainte de plata avansului, cumpărătorul confirmă că domeniul evaluării menționează modelele din comandă și ramura de firmware care va fi livrată și că declarația privind configurația din fișier corespunde configurației din comandă.
Specificația pe care o publicăm și angajamentul operațional pe care nu îl publicăm
Limita reală a unui catalog de produse este vizibilă în acest subiect, așa că vă vom preciza clar limita noastră. Catalogul sprijină hardware-ul: capacitățile celulelor, timpii de încărcare, duratele nominale de funcționare, metodele de încărcare, versiunea Bluetooth atunci când există un rând corespunzător, clasa pixelilor, marcajul IP54 pentru V06 și S7 și greutatea de 158 g a corpului ochelarilor MT6. Ce nu sprijină și nu poate sprijini este comportamentul conectat — nicio evaluare de securitate, nicio perioadă de suport nes stabilită prin acord și nicio declarație despre o aplicație dezvoltată de altcineva. Aceasta nu este o lacună a produsului; este limita dintre fișa de specificații și angajamentul operațional, iar preferăm să marcăm limita în loc să o estompăm.
Vom preciza direct și partea incomodă: un catalog de produse nu poate dovedi comportamentul conectat al unui produs, iar o pagină de certificare la nivel de companie nu poate fi transferată unei concluzii pentru fiecare model. Ce putem face pentru un model și o configurație specifice este să confirmăm configurația radio și caracteristicile de protocol utilizate de produs, să confirmăm ce rânduri publicate există pentru acesta și să vă indicăm direct de unde trebuie să provină dovezile. Atunci când nu știm, preferăm să spunem acest lucru în loc să producem un paragraf plauzibil.
Registrul care trebuie deschis în această săptămână
Dacă lucrați la acest subiect acum, următorul pas este scurt și concret. Trimiteți modelul, configurația, funcțiile conectate și piețele țintă și cereți dovezile pentru configurația respectivă, nu pentru întreaga gamă. Vă vom spune ce rânduri publicate există pentru modelul respectiv, ce părți ale fișierului se află la fabrică și ce părți trebuie strânse de la părțile responsabile de aplicație și de cloud.
Articolul Documentele necesare pentru conformitatea cu EN 18031 și securitatea cibernetică prezintă integral setul de dovezi, articolul Când au intrat în vigoare EN 18031 și conformitatea în materie de securitate cibernetică prezintă datele în ordinea cronologică, iar articolul Mituri frecvente despre EN 18031 și conformitatea în materie de securitate cibernetică acoperă credințele care determină cel mai adesea ca un registru să rămână incomplet. Pilonul EN 18031 și conformitatea în materie de securitate cibernetică conține setul de cerințe.
Spuneți-ne modelul și configurația, iar vă vom indica ce jumătate a fișierului vă putem ajuta să adunați și ce jumătate trebuie să strângeți singuri.


