EN 18031 e conformità in materia di cybersicurezza: che cos'è richiede una risposta attenta, perché l'espressione comprende una famiglia di standard, i requisiti che questi standard sostengono e una modalità di lavoro che vengono spesso confusi tra loro. La versione più breve e accurata è questa: è il metodo armonizzato per dimostrare che un prodotto radio connesso soddisfa i requisiti essenziali correlati alla cybersicurezza per l'accesso al mercato dell'Unione europea. Tutto il resto discende da questa definizione, e la maggior parte della confusione in questo ambito deriva dal considerarlo un certificato anziché una modalità di lavoro.
La parte che conta sul piano commerciale è questa. Un catalogo prodotti può indicare a un acquirente che tipo di radio è e cosa fa la batteria, ma può dirgli quasi nulla sul comportamento del dispositivo una volta collegato a una rete e a un'applicazione. È proprio in questo comportamento che risiede l'obbligo di cybersicurezza, quindi per un acquirente l'intera questione si riduce a una domanda: quali parti della configurazione consegnata si collegano effettivamente e chi se ne documenterà.
EN 18031 e conformità in materia di cybersicurezza: dove risiede realmente il fascicolo
Tre conclusioni per il lancio di un prodotto connesso
Tre conclusioni renderanno gestibile il resto della materia. In primo luogo, l'iter di conformità è una valutazione della conformità, ma le prove richieste sono un registro operativo anziché un documento: percorso degli aggiornamenti, configurazione predefinita, trattamento dei dati, periodo di assistenza e canale di segnalazione. Non esiste alcun certificato da raccogliere né alcun rapporto di prova da archiviare, quindi un acquirente che chiede «inviateci il certificato» sta richiedendo qualcosa che non esiste in questo regime. In secondo luogo, la valutazione riguarda il prodotto nella configurazione in cui viene fornito, il che significa che un ramo del firmware, un'applicazione abbinata o una funzione radio riattivata possono riaprire l'iter. In terzo luogo, l'ambito di ciò a cui il prodotto si connette è il primo elemento da definire, perché un dispositivo privo di connessione di rete e di applicazione abbinata genera un insieme di prove molto diverso rispetto a un dispositivo che fa entrambe.
L'istruzione pratica discende direttamente da quanto precede: prima di chiedere qualsiasi cosa, scrivete quali funzioni sono abilitate nella configurazione che state ordinando, quali di queste funzioni effettuano connessioni e quali di tali connessioni trasportano dati. Questo elenco è la richiesta. Tutto ciò che segue spetta al fornitore.
Chi legge il fascicolo di un prodotto connesso e che cosa è in gioco
Il lettore è un responsabile della conformità lato brand, un responsabile degli acquisti o un importatore che immette un prodotto connesso sul mercato europeo e deve comporre un fascicolo che un cliente, un marketplace o un'autorità di sorveglianza del mercato potrebbe chiedere di visionare. Alcuni stanno avviando un nuovo programma e devono inserire il requisito nella specifica prima che venga formulato qualsiasi preventivo. Others hanno già un prodotto in funzione e, nel corso di una revisione del canale, sono stati informati che il loro fascicolo non copre il comportamento dell'applicazione.
Quel lettore non sta gestendo una tariffa di prova. Sta gestendo il rischio che il prodotto sia conforme alla fabbrica e resti invece incontrollato quando il cliente lo configura, un rischio che cresce con ogni rilascio del firmware anziché ridursi. La seconda questione che gestisce è il fatto che la risposta è distribuita: in parte risiede presso la fabbrica, in parte presso lo sviluppatore dell'applicazione, in parte presso il fornitore di servizi cloud e nessuno l'ha raccolta in un unico punto.
Quest'ultimo punto è il motivo per cui un acquirente in questo ambito tiene un registro anziché una cartella. Una cartella presuppone che una sola parte sia in possesso della risposta. Un registro indica la parte responsabile per ciascuna voce, in modo che la voce possa essere sollecitata quando è ancora aperta, invece di presumere che sia coperta perché da qualche parte esiste una dichiarazione generale.
Perché il catalogo prodotti non risolve nulla in questa materia
Il catalogo pubblica ciò che un catalogo può pubblicare: la capacità della cella, il tempo di ricarica, l'autonomia nominale e il metodo di ricarica di ogni modello, nonché una riga sulla versione Bluetooth per quattordici di essi. Pubblica la classe di pixel per i modelli con fotocamera, la marcatura IP54 su V06 e S7 e un peso di 158 g per il corpo degli occhiali MT6 con il relativo custodia di ricarica pieghevole da 1200 mAh. Non pubblica alcuna riga relativa al touch capacitivo per alcun modello.
Non pubblica assolutamente nulla sul comportamento dei prodotti in materia di cybersicurezza, e questa non è un'omissione che un acquirente debba interpretare come un esito negativo. Il testo del catalogo non contiene riferimenti a EN 18031, alla Direttiva sulle apparecchiature radio, a CE, FCC o RoHS e riporta una pagina di certificazioni aziendali per l'esportazione il cui contenuto è composto da immagini anziché da testo: dieci certificati di brevetto, otto brevetti di design e due brevetti per modello di utilità. Non vi è alcuna riga di certificazione per singolo modello.
Quindi l'interpretazione corretta è che il catalogo definisce le specifiche hardware e si ferma lì, mentre il fascicolo di cybersicurezza di qualsiasi modello è materiale scritto che bisogna richiedere al fornitore e, per alcune linee di prodotto, anche al soggetto che realizza l'applicazione. Una richiesta a cui si risponde con un'affermazione generica anziché con un documento costituisce il rilievo, ed è lo stesso rilievo, indipendentemente dal fatto che arrivi da uno stabilimento o da un fornitore di servizi cloud.
I quattro livelli e quale sia effettivamente una valutazione
Le prove necessarie per un prodotto connesso, livello per livello
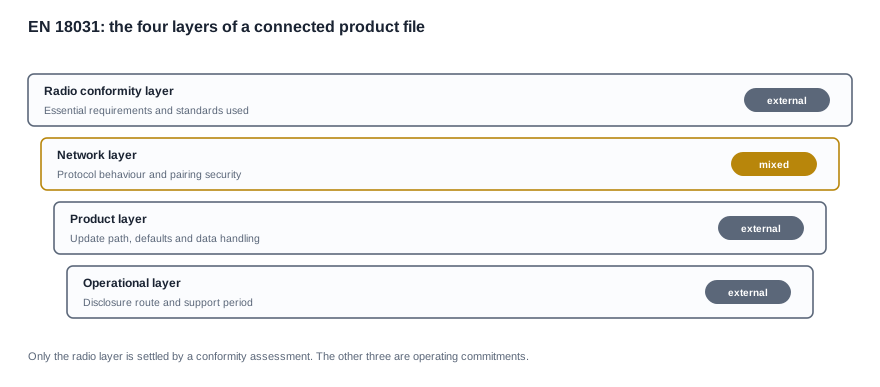
La posizione di conformità di un prodotto connesso è più semplice da ragionare se viene considerata come quattro livelli, perché ciascuno fa capo a un soggetto diverso e può essere chiuso in modo indipendente. Solo uno viene definito da una valutazione della conformità basata su un metodo prestabilito. Gli altri tre sono impegni che devono essere messi per iscritto, dimostrati e mantenuti aggiornati.
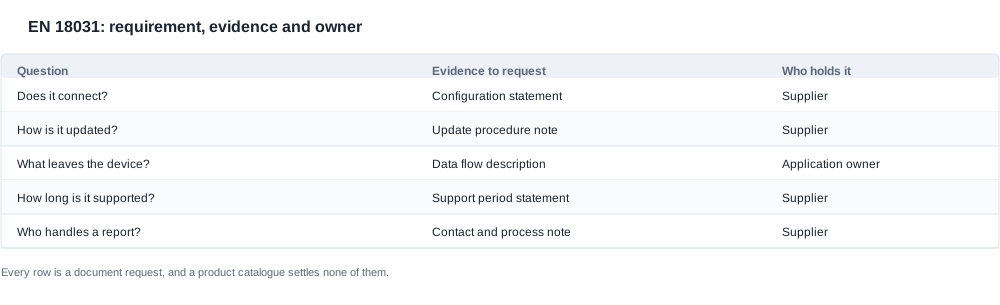
Il livello radio riguarda i requisiti essenziali e gli standard utilizzati per dimostrarli. È il livello a cui la maggior parte dei fornitori è abituata ed è quello che produce un fascicolo presentabile a un acquirente. Il livello di rete riguarda il comportamento dei protocolli, l'associazione del dispositivo e le proprietà di sicurezza della connessione stessa; è qui che una configurazione predefinita permissiva causa i danni maggiori: un dispositivo distribuito in uno stato di associazione permissivo non diventa conforme semplicemente perché è accompagnato da una dichiarazione di conformità. Il livello di prodotto riguarda il percorso di aggiornamento, le impostazioni predefinite dell'applicazione e il modo in cui il dispositivo gestisce i dati che tratta. Il livello operativo riguarda la via di segnalazione e il periodo durante il quale il prodotto sarà supportato.
Il motivo per cui questa impostazione stratificata è utile commercialmente è che indica all'acquirente su dove intervenire. Un acquirente non può modificare granché il livello radio, perché è fissato dal chipset. Può invece cambiare in modo sostanziale il livello di prodotto tramite le specifiche — stato predefinito di associazione, comportamento degli aggiornamenti, esistenza stessa di un percorso di trattamento dei dati — e può cambiare interamente il livello operativo mediante clausole contrattuali relative al periodo di supporto e alla segnalazione. L'esito prevedibile di chi chiede l'intero quadro e riceve soltanto un fascicolo radio è proprio questo.
Il registro dei requisiti e l'aspetto di una risposta non verificabile
Le prove di cybersicurezza vengono raccolte in funzione dei requisiti; pertanto, la tabella seguente è impostata come un registro dei requisiti anziché come un elenco di desideri. Ogni riga indica come viene misurato il requisito, a quale linea deve soddisfare e quale forma assume una risposta debole; l'ultima colonna riguarda il valore della due diligence in questo ambito, perché, per un prodotto connesso, un'attestazione che non può essere esaminata vale quanto un'attestazione assente.
| Elemento da verificare | Come viene misurato | Il requisito che deve soddisfare | Come si manifesta una risposta carente |
|---|---|---|---|
| Funzioni connesse nella configurazione fornita | Chiedere quali funzioni sono abilitate per impostazione predefinita e quali possono essere abilitate dall'utente. | L'elenco copre la configurazione prevista nell'ordine, non l'intera gamma di modelli. | Un elenco di tutte le funzioni che la piattaforma può eseguire, incluse quelle disattivate. |
| Connessioni di rete | Chiedere a cosa si collega il dispositivo e tramite quali interfacce. | Ogni connessione viene denominata, inclusi i collegamenti con i dispositivi associati. | Una risposta che descrive soltanto il percorso verso il cloud. |
| Dati che lasciano il dispositivo | Chiedere quali dati vengono trasmessi, archiviati localmente e conservati. | La risposta indica ogni categoria di dati e la relativa destinazione. | Un'affermazione generica secondo cui non vengono trattati dati personali. |
| Meccanismo di aggiornamento | Chiedere come vengono distribuiti, firmati e ripristinati gli aggiornamenti. | Gli aggiornamenti sono autenticati e un aggiornamento non riuscito può essere ripristinato. | L'affermazione che gli aggiornamenti vengono distribuiti over the air, senza dettagli sulla firma. |
| Stato predefinito della configurazione | Chiedere cosa fa il dispositivo prima che l'utente modifichi qualsiasi impostazione. | Configurazioni predefinite sicure e un metodo per ripristinarle. | Un dispositivo che in produzione lascia accessibili le interfacce di debug. |
| Associazione e credenziali | Chiedere come viene associato un dispositivo e come viene gestita la credenziale predefinita. | Nessuna credenziale predefinita condivisa o invariabile viene fornita con il prodotto. | Una frase di associazione predefinita stampata nel manuale. |
| Periodo di assistenza | Chiedere per quanto tempo il prodotto riceverà aggiornamenti e correzioni di sicurezza. | Il periodo è dichiarato per iscritto ed è sufficientemente lungo per il canale di vendita. | Un fornitore che afferma che il periodo viene deciso commercialmente. |
| Segnalazione delle vulnerabilità | Chiedere come una segnalazione raggiunge una persona in grado di intervenire. | Un percorso di segnalazione pubblicato con un impegno sui tempi di risposta. | Un indirizzo email generico senza indicare un responsabile. |
| Divulgazione coordinata | Chiedere se il fornitore collabora con un programma esterno. | Il processo e la posizione sulla divulgazione pubblica sono documentati. | Silenzio sulla domanda. |
| Ambito della valutazione | Chiedere quali modelli e quale ramo del firmware sono stati valutati. | L'ambito indica i modelli e il ramo del firmware ed è coerente con l'ordine. | Un ambito definito a livello di famiglia di prodotti, senza indicare il ramo del firmware. |
| Trigger di rivalutazione | Chiedere quale modifica impone di riesaminare le prove. | Una modifica a funzioni, firmware o connessioni riapre il fascicolo. | Nessun trigger, con il conseguente disallineamento del fascicolo man mano che il prodotto evolve. |
| Conservazione delle prove | Chiedere chi custodisce il registro e per quanto tempo. | Il responsabile e il periodo di conservazione sono registrati. | Il registro è affidato a un solo ingegnere. |
Due di queste righe vengono frequentemente confrontate come se fossero dello stesso tipo di prova, ma il confronto produce un risultato fuorviante. L'affermazione secondo cui il prodotto non raccoglie dati personali non è confrontabile con una descrizione del flusso dei dati, perché la prima è una conclusione, mentre la seconda è un'ispezione che può rivelarsi non superata. Un periodo di assistenza dichiarato oralmente non è confrontabile con un periodo di assistenza previsto in un contratto, perché il primo può cambiare alla successiva trattativa sul prezzo, mentre il secondo non può cambiare senza una conversazione.
Assemblare le prove in qualcosa che l'acquirente può conservare
La sequenza che trasforma una domanda sull'ambito in un registro
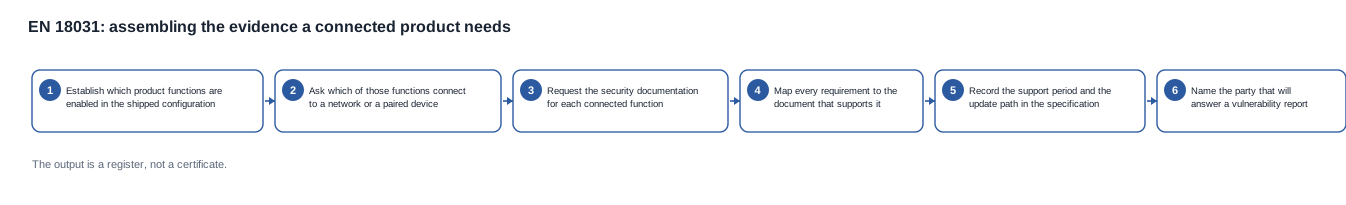
Il lavoro in questa categoria è un'attività di mappatura. I requisiti sono noti, le prove che li supportano sono note e l'obiettivo è colmare lo scostamento tra i due. Eseguire il lavoro nell'ordine sbagliato produce una pila di documenti che nessuno può mettere in relazione con il requisito che ne ha reso necessaria l'esistenza.
-
Determinare quali funzioni del prodotto sono abilitate nella configurazione fornita e registrarle come elenco anziché come descrizione.
-
Chiedere quali di queste funzioni si collegano a una rete, a un dispositivo associato o a entrambe, e registrare la risposta per ciascuna funzione.
-
Richiedere la documentazione di sicurezza di ogni funzione connessa al soggetto che la realizza effettivamente. Una richiesta inviata alla fabbrica sul comportamento di un'applicazione riceverà una risposta della fabbrica.
-
Associare ogni requisito al documento che lo supporta e contrassegnare le righe prive di documentazione. Le righe vuote costituiscono il risultato della mappatura.
-
Registrare il periodo di assistenza e il percorso di aggiornamento nell'ordine di acquisto anziché in un'email separata, in modo che una modifica a uno dei due debba essere negoziata.
-
Indicare il soggetto che risponderà alle segnalazioni delle vulnerabilità e registrarne il percorso nello stesso punto in cui viene riportata la specifica.
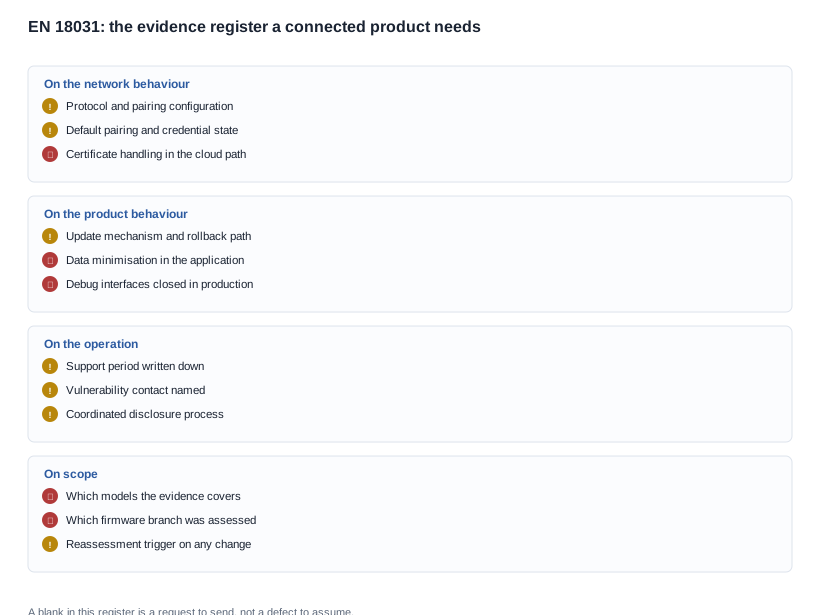
Il registro precedente è raggruppato per livello perché è lì che si concentrano le lacune. Il gruppo delle reti non soddisfa i requisiti quando il comportamento dell'associazione e delle credenziali non è mai stato documentato. Il gruppo del prodotto non soddisfa i requisiti quando il percorso di aggiornamento e la gestione dei dati sono stati presupposti anziché registrati. Il gruppo operativo non soddisfa i requisiti quando nessuno è responsabile del percorso di divulgazione. Il gruppo dell'ambito presenta le lacune più gravi, perché un registro redatto a livello di famiglia non dice nulla all'acquirente sulle unità contenute nella confezione.
La verifica che costa meno all'acquirente
Se dovesse essere effettuato un controllo prima dell Placing dell’ordine, che sia la dichiarazione di configurazione. Richiedi un elenco scritto delle funzioni abilitate nella configurazione che stai acquistando e delle connessioni che ciascuna di esse effettua. È un documento che richiede un’ora per essere letto, è l’unico artefatto che determina la dimensione di tutto il resto ed è quello che un fornitore può produrre senza commissionare nulla.
Il secondo controllo che vale la pena effettuare è la verifica dell’ambito della valutazione, confrontata con il ramo del firmware che verrà effettivamente distribuito. Un ambito definito a livello di famiglia, o formulato per un ramo nel frattempo modificato, è il modo più comune in cui un file risulta formalmente valido ma sostanzialmente vuoto.
Dove si perdono le prove e cosa può ancora essere negoziato
Five modi in cui il registro rimane vuoto
L’elenco delle funzioni che elenca la piattaforma, non il prodotto. Il fornitore descrive ogni capacità supportata dal chipset, incluse quelle disattivate nella configurazione venduta. Il sintomo è una richiesta di prove enorme che non verrà mai completata. La causa è un questionario redatto a livello di piattaforma. La prevenzione consiste nel richiedere la configurazione nella stessa richiesta e nel considerare i due elenchi come un’unica risposta.
Il comportamento dell’applicazione affidato a un soggetto esterno. Il produttore realizza il dispositivo, un soggetto esterno realizza l’applicazione di accompagnamento e nessuno dei due assume il comportamento dell’altro. Il sintomo è un file radio che non contiene nulla sul percorso dei dati. La causa è una catena di fornitura che trasferisce l’hardware senza trasferire il contesto di conformità. La prevenzione consiste nell’indicare il soggetto responsabile dell’applicazione nel contratto di fornitura oppure nel richiedere al produttore di garantire di aver raccolto tali prove.
Il ramo del firmware modificato dopo la valutazione. Le prove sono state redatte rispetto a un ramo successivamente riorganizzato, mentre il registro continua a fare riferimento al vecchio ramo. Il sintomo è una domanda di un cliente che vuole sapere se il software distribuito sia quello valutato. La causa è un processo di rilascio che non sa che esiste un confine di conformità. La prevenzione è una riga nelle note di rilascio che indichi se la modifica riguarda l’ambito valutato.
Il periodo di assistenza che non è mai stato messo per iscritto. La posizione del fornitore è che il periodo è una decisione commerciale, e ogni conversazione lo riapre. Il sintomo è che nessuno nell’organizzazione acquirente è in grado di indicare per quanto tempo il prodotto sarà assistito. La causa è l’affidamento di una questione contrattuale a una conversazione tecnica. La prevenzione è inserire un numero nell’ordine di acquisto.
Il canale di segnalazione senza un responsabile. Esiste una casella di posta generica che nessuno monitora. Il sintomo è una segnalazione che arriva e non viene gestita. La causa è considerare la gestione delle vulnerabilità una questione di buona volontà anziché di processo. La prevenzione è un contatto nominato, un canale monitorato e un impegno a rispondere: concordare tutto e tre non costa nulla.
Garantie di questo tipo non diventano processi finché non ne assume la responsabilità qualcuno. Sono motivi per convertire una garanzia in un documento con un responsabile.
Cosa la specifica può e non può acquistare
La conversazione commerciale si divide qui in due gruppi: gli elementi controllati dall’acquirente e quelli che non controlla. L’acquirente controlla la configurazione: quali funzioni sono abilitate, qual è lo stato predefinito dell’associamento, se esiste un percorso dati, se le interfacce di debug sono chiuse e come viene specificato il percorso di aggiornamento. Ogni uno di questi elementi è una riga nell’ordine di acquisto e ognuno riduce le prove che il fornitore deve produrre. L’acquirente controlla anche il livello contrattuale: il periodo di assistenza, il canale di segnalazione, l’obbligo di notifica in caso di modifica dell’ambito valutato e la conservazione delle prove.
L’acquirente non controlla invece il chipset e gli standard rispetto ai quali è stato valutato, il tempo necessario per completare la valutazione rispetto a una specifica in evoluzione e il costo di una nuova valutazione quando il prodotto subisce modifiche sostanziali. Discutere asyncio di questi aspetti è un uso errato della negoziazione.
Il costo totale di questa categoria dipende quindi dal numero di configurazioni create dall’acquirente e dal numero di volte in cui il prodotto viene modificato, non dall’ampiezza di una singola valutazione. Un acquirente che congela presto la configurazione e richiede una condizione scritta per attivare le modifiche ottiene una valutazione per piattaforma anziché una per stagione, ed è qui che risiede il valore commerciale.
Un lancio connesso analizzato in ogni fase e il limite di ciò che pubblichiamo
Un lancio connesso ipotetico, passo dopo passo
Questo scenario è costruito per mostrare come si articola il ragionamento. Non viene descritto alcun cliente, non sono indicati valori e modello, configurazione e mercato sono assunti, perché il punto è la sequenza delle fasi e non il risultato di un programma reale.
Lo scenario. Un acquirente sta immettendo sul mercato europeo un modello di smart glasses dotato di fotocamera tramite un cliente di canale che effettuerà una revisione della conformità prima della pubblicazione. Il modello con fotocamera rientra nell’ambito di applicazione, l’applicazione è sviluppata da terzi e il primo ordine è di poche migliaia di unità.
Primo passo, la configurazione. L’acquirente chiede quali funzioni sono abilitate nella configurazione ordinata e quali di esse sono connesse. La risposta determina le dimensioni del file prima che chiunque si impegni a produrlo e conferma l’esistenza sia del percorso della fotocamera sia del percorso di associamento.
Secondo passo, le parti. L’acquirente individua chi sviluppa l’applicazione e chi gestisce il percorso cloud, scoprendo che nessuno dei due è lo stabilimento. La richiesta viene quindi suddivisa di conseguenza e allo stabilimento viene chiesto di garantire di possedere le prove relative all’applicazione, anziché di produrle.
Terzo passo, il registro. Ogni requisito viene collegato a un documento e vengono elencate le voci per le quali non esiste alcun documento. Le voci vuote risultano concentrate nel percorso dei dati e nello stato predefinito di associamento, che sono anche le due voci che l’acquirente può chiudere nella specifica.
Quarto passo, la specifica. Lo stato predefinito di associazione, le interfacce di debug chiuse e il percorso di aggiornamento vengono inseriti nell’ordine di acquisto come requisiti, con annesso un trigger di modifica. Il periodo di assistenza viene indicato come numero, perché un acquirente che dovrà richiederlo a ogni rinnovo non riuscirà a ottenerlo.
Quinto passo, la verifica. Prima del versamento della caparra, l’acquirente conferma che l’ambito di valutazione indica i modelli presenti nell’ordine e il ramo di firmware che verrà distribuito, nonché che la dichiarazione di configurazione riportata nel file corrisponde alla configurazione dell’ordine.
La specifica che pubblichiamo e l’impegno operativo che non pubblichiamo
Il limite onesto di un catalogo prodotti è visibile in questo ambito, quindi dichiareremo chiaramente il nostro. Ciò che il catalogo supporta è l’hardware: capacità delle celle, tempi di ricarica, autonomia nominale, metodi di ricarica, versione Bluetooth dove presente in una voce, classe di pixel, marcatura IP54 su V06 e S7 e peso di 158 g del corpo degli occhiali MT6. Ciò che non supporta e non può supportare è il comportamento connesso: nessuna valutazione della sicurezza, nessun periodo di assistenza che non abbiamo concordato e nessuna dichiarazione su un’applicazione sviluppata da altri. Non si tratta di una lacuna del prodotto, ma del confine tra una scheda tecnica e un impegno operativo; preferiamo indicare il confine piuttosto che renderlo indistinto.
Diremo altrettanto chiaramente la parte scomoda: un catalogo prodotti non può fornire prove sul comportamento connesso di un prodotto e una pagina di certificazione a livello aziendale non può essere estesa a una conclusione relativa a un singolo modello. Per un modello e una configurazione specifici, possiamo confermare la configurazione radio e le funzionalità di protocollo utilizzate dal prodotto, indicare quali voci pubblicate esistono per esso e segnalare chiaramente da dove devono provenire le prove. Dove non sappiamo, preferiamo dirlo piuttosto che produrre un paragrafo plausibile.
Il registro da aprire questa settimana
Se state lavorando a questo tema ora, il passo successivo è breve e preciso. Inviate il modello, la configurazione, le funzioni connesse e i mercati di destinazione, quindi chiedete le prove relative a quella configurazione anziché l’intera gamma. Vi diremo quali voci pubblicate esistono per quel modello, quali parti del file sono presso lo stabilimento e quali devono essere raccolte presso i soggetti responsabili dell’applicazione e del cloud.
L’articolo EN 18031 e documenti necessari per la conformità in materia di cybersicurezza espone l’intero insieme di prove, quando sono entrati in vigore EN 18031 e la conformità in materia di cybersicurezza colloca le date nella sequenza e miti comuni su EN 18031 e conformità in materia di cybersicurezza affronta le convinzioni che più spesso lasciano vuoto un registro. Il pilastro EN 18031 e conformità in materia di cybersicurezza contiene l’insieme dei requisiti.
Indicatemi il modello e la configurazione e vi diremo quale metà del file possiamo aiutarvi a compilare e quale metà dovete raccogliere autonomamente.