
EN 18031 und die Konformität im Bereich Cybersicherheit – was dabei ist, erfordert eine sorgfältige Antwort, denn der Begriff umfasst eine Familie von Standards, die Anforderungen, die diese Standards unterstützen, und eine Arbeitsweise, die Menschen miteinander vermischen. Die kürzeste präzise Formulierung lautet: Es handelt sich um die harmonisierte Vorgehensweise zum Nachweis, dass ein vernetztes Funkprodukt die cybersicherheitsbezogenen grundlegenden Anforderungen für den Marktzugang in der Europäischen Union erfüllt. Alles Weitere ergibt sich daraus, und die meisten Verwechslungen in diesem Bereich entstehen dadurch, dass man ihn für ein Zertifikat hält und nicht für eine Arbeitsweise.
Der wirtschaftlich relevante Teil ist folgender. Ein Produktkatalog kann einem Käufer sagen, welches Funkgerät es gibt und was der Akku leistet, aber kaum etwas darüber, wie sich das Gerät verhält, sobald es mit einem Netzwerk und einer Anwendung verbunden ist. Genau in diesem Verhalten liegt die Cybersicherheitspflicht. Für einen Käufer reduziert sich das gesamte Thema daher auf eine Frage: Welche Bestandteile der ausgelieferten Konfiguration stellen tatsächlich Verbindungen her, und wer wird sie dokumentieren?
EN 18031 und Konformität im Bereich Cybersicherheit: Wo die Produktakte tatsächlich liegt
Drei Schlussfolgerungen für die Markteinführung eines vernetzten Produkts
Drei Schlussfolgerungen machen das übrige Thema handhabbar. Erstens ist der Konformitätsweg eine Konformitätsbewertung, doch die dafür benötigten Nachweise sind Betriebsnachweise und kein Dokument: Aktualisierungspfad, Standardkonfiguration, Datenverarbeitung, Supportdauer und Meldeweg. Es gibt kein Zertifikat einzuholen und keinen Prüfbericht einzureichen. Ein Käufer, der „schicken Sie uns das Zertifikat“ verlangt, fordert somit etwas an, das in dieser Regelung nicht existiert. Zweitens erstreckt sich die Bewertung auf das Produkt in seiner konfigurierten Form. Das bedeutet, dass ein Firmware-Zweig, eine gekoppelte Anwendung oder eine wieder aktivierte Funkfunktion die Bewertung jeweils erneut auslösen kann. Drittens muss zuerst geklärt werden, womit ein Produkt eine Verbindung herstellt, denn ein Gerät ohne Netzwerkverbindung und ohne gekoppelte Anwendung erzeugt einen völlig anderen Nachweisbestand als ein Gerät, das beides tut.
Die praktische Anweisung folgt unmittelbar daraus: Halten Sie bitte fest, welche Funktionen in der Konfiguration aktiviert sind, die Sie bestellen, welche dieser Funktionen Verbindungen herstellen und welche dieser Verbindungen Daten übertragen. Diese Liste ist die Anforderung. Alles Weitere muss der Lieferant beantworten.
Die Person, die eine vernetzte Produktakte prüft, und das auf dem Spiel stehende Risiko
Die prüfende Person ist eine für die Konformität zuständige Person auf Markenseite, ein Einkaufsleiter oder ein Importeur, der ein vernetztes Produkt auf dem europäischen Markt einführt und eine Produktakte zusammenstellen muss, die ein Kunde, ein Marktplatz oder eine Marktüberwachungsbehörde einsehen kann. Manche beginnen ein neues Programm und müssen die Anforderung noch in die Spezifikation aufnehmen, bevor ein Angebot erstellt wird. Andere betreiben bereits ein Produkt und werden während einer Vertriebsprüfung darauf hingewiesen, dass ihre Produktakte das Verhalten der Anwendung nicht abdeckt.
Was diese Person bewältigt, sind nicht Prüfgebühren. Es ist das Risiko, dass das Produkt im Werk einwandfrei funktioniert, aber nach der Konfiguration durch den Kunden nicht mehr verwaltet wird. Dieses Risiko steigt mit jeder Firmware-Version, statt geringer zu werden. Das zweite Risiko besteht im Wissen, dass die Antwort verteilt ist: Ein Teil liegt beim Hersteller, ein Teil beim Anwendungsentwickler, ein Teil beim Cloud-Anbieter, und niemand hat alles an einem Ort zusammengeführt.
Genau deshalb führt ein Käufer in diesem Bereich ein Register statt eines Ordners. Ein Ordner setzt voraus, dass eine Partei die Antwort innehat. Ein Register benennt für jeden Eintrag die zuständige Partei, sodass offene Einträge nachverfolgt werden können, statt dass aufgrund einer allgemeinen Aussage irgendwo davon ausgegangen wird, sie seien abgedeckt.
Warum der Produktkatalog hier keine Fragen beantwortet
Der Katalog veröffentlicht, was ein Katalog veröffentlichen kann: die Zellkapazität, die Ladezeit, die Nennlaufzeit und die Lademethode für jedes Modell sowie eine Zeile mit der Bluetooth-Version für vierzehn Modelle. Er veröffentlicht die Pixelklasse für die Kameramodelle, die Kennzeichnung IP54 beim V06 und S7 sowie ein Gewicht von 158 g für das MT6 Brillengestell mit seiner faltbaren Ladehülle für 1200 mAh. Für kein Modell veröffentlicht er eine Zeile zur kapazitiven Berührungssteuerung.
Er veröffentlicht überhaupt nichts zum Cybersicherheitsverhalten der Produkte. Das ist keine Auslassung, die ein Käufer als negativen Befund deuten sollte. Der Katalogtext enthält keinerlei Verweis auf EN 18031, die Funkgeräte-Richtlinie, CE, FCC oder RoHS. Außerdem enthält er eine unternehmensweite Seite zur Exportzertifizierung, deren Inhalt aus Bildern statt aus Text besteht: zehn Patentzertifikate, acht Gebrauchsmuster und zwei Patente. An keiner Stelle enthält er eine Zertifizierungszeile für einzelne Modelle.
Die richtige Lesart ist also: Der Katalog legt die Hardware-Spezifikation fest und endet dort. Die Cybersicherheitsunterlagen für ein Modell sind schriftliche Materialien, die beim Lieferanten und bei einzelnen Produktlinien auch bei der Stelle angefordert werden müssen, die die Anwendung entwickelt. Eine Anfrage, die mit einer allgemeinen Erklärung statt mit einem Dokument beantwortet wird, ist bereits das Ergebnis – unabhängig davon, ob sie von einem Hersteller oder von einem Cloud-Anbieter kommt.
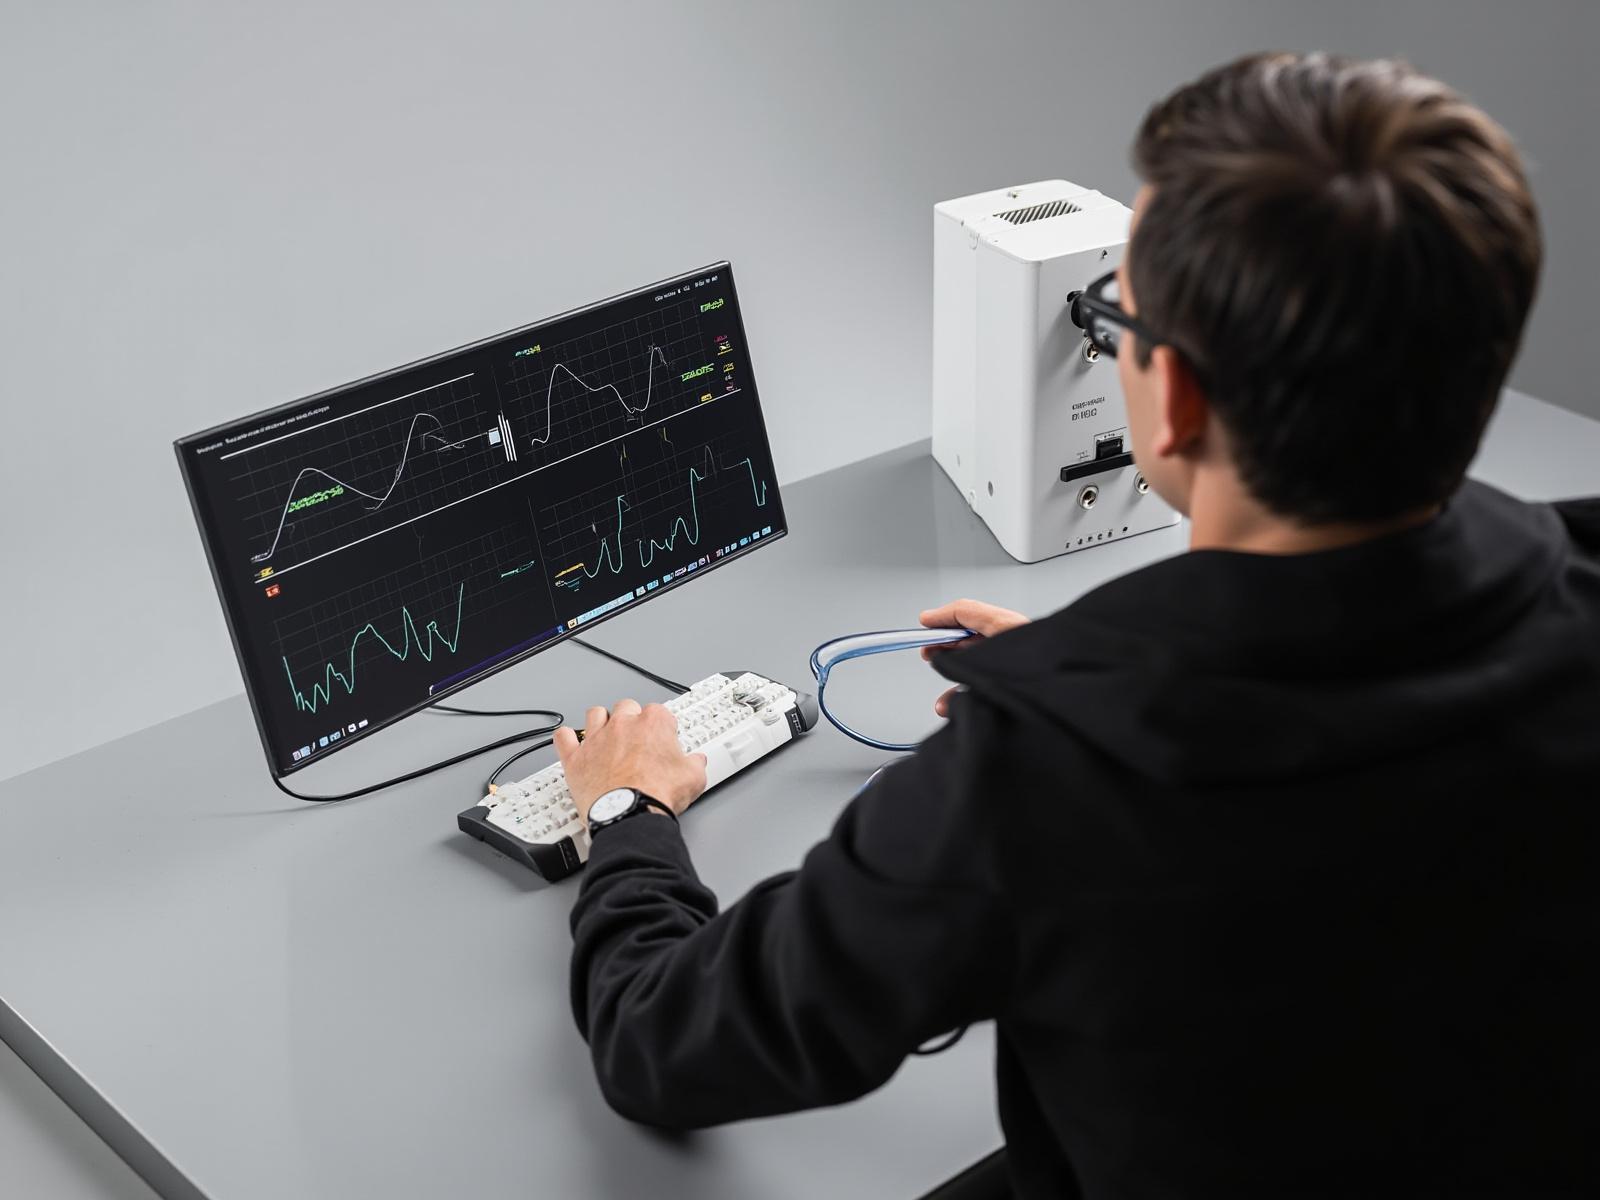
Die vier Ebenen und welche davon tatsächlich eine Bewertung ist
Die für ein vernetztes Produkt erforderlichen Nachweise auf den einzelnen Ebenen
Die Konformitätslage eines vernetzten Produkts lässt sich leichter als vier Ebenen betrachten, da jede Ebene von einer anderen Stelle verantwortet und unabhängig abgeschlossen werden kann. Nur eine davon wird durch eine Konformitätsbewertung mit definiertem Verfahren abgeschlossen. Bei den anderen drei handelt es sich um Zusagen, die schriftlich festgehalten, nachgewiesen und aktuell gehalten werden müssen.
Die Funkebene umfasst die wesentlichen Anforderungen und die Standards, mit denen deren Erfüllung nachgewiesen wird. Diese Ebene ist den meisten Lieferanten vertraut und führt zu einer Dokumentation, die ein Käufer einreichen kann. Die Netzwerkebene umfasst das Protokollverhalten, die Gerätebindung und die Sicherheitseigenschaften der Verbindung selbst. Hier richtet eine Standardkonfiguration den größten Schaden an: Ein Gerät, das in einem permissiven Bindungszustand ausgeliefert wird, wird nicht durch eine Erklärung konform, es sei denn. Die Produktebene umfasst den Update-Pfad, die Standardeinstellungen der Anwendung und den Umgang des Geräts mit den verarbeiteten Daten. Die betriebliche Ebene umfasst den Meldeweg und den Zeitraum, über den das Produkt unterstützt wird.
Der geschäftliche Nutzen dieses Ebenenmodells liegt darin, dass es Käufern zeigt, wo sie nachhaken sollten. Die Funkebene können Käufer kaum verändern, da sie durch den Chipsatz festgelegt ist. Die Produktebene lässt sich dagegen erheblich über die Spezifikation verändern – etwa durch den Standardbindungszustand, das Update-Verhalten oder die Frage, ob überhaupt ein Datenpfad vorhanden ist. Auch die betriebliche Ebene können Käufer durch vertragliche Regelungen zum Supportzeitraum und zur Meldung von Schwachstellen vollständig verändern. Wer den gesamten Rahmen auf einmal anfordert und eine Funkdokumentation erhält, kann mit diesem Ergebnis rechnen.
Das Anforderungsregister und das Erscheinungsbild einer nicht überprüfbaren Antwort
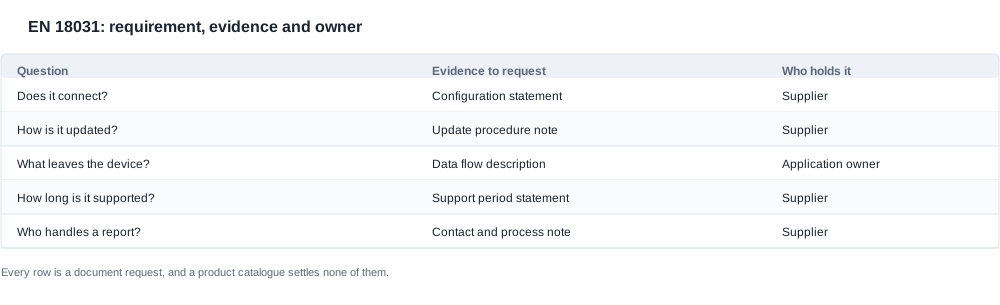
Cybersicherheitsnachweise werden anhand von Anforderungen gesammelt. Die folgende Tabelle ist daher als Anforderungsregister und nicht als Wunschliste formuliert. Jede Zeile nennt die Messmethode, die zu erfüllende Anforderung und die Form einer schwachen Antwort. In der letzten Spalte liegt der Wert dieser Prüfung, denn bei einem vernetzten Produkt ist eine nicht überprüfbare Zusicherung genauso viel wert wie eine vollständig fehlende Zusicherung.
| Zu prüfende Position | Messmethode | Erforderliche Erfüllung | Merkmale einer schwachen Antwort |
|---|---|---|---|
| Vernetzte Funktionen in der Auslieferungskonfiguration | Fragen Sie, welche Funktionen standardmäßig aktiviert sind und welche vom Benutzer aktiviert werden können. | Die Liste deckt die Konfiguration in der Bestellung ab, nicht die Modellreihe. | Eine Liste aller Funktionen, die die Plattform bietet, einschließlich deaktivierter Funktionen. |
| Netzwerkverbindungen | Fragen Sie, womit das Gerät verbunden ist und über welche Schnittstellen. | Jede Verbindung ist benannt, einschließlich Verbindungen zu gekoppelten Geräten. | Eine Antwort, die nur den Cloudpfad beschreibt. |
| Vom Gerät abgehende Daten | Fragen Sie, welche Daten übertragen, lokal gespeichert und aufbewahrt werden. | Die Antwort benennt jede Kategorie und deren Ziel. | Eine allgemeine Aussage, es würden keine personenbezogenen Daten verarbeitet. |
| Update-Mechanismus | Fragen Sie, wie Updates bereitgestellt, signiert und zurückgerollt werden. | Updates sind authentifiziert, und ein fehlgeschlagenes Update kann wiederhergestellt werden. | Die Behauptung, Updates erfolgten drahtlos (OTA), ohne Angaben zur Signierung. |
| Standardkonfigurationsstatus | Fragen Sie, was das Gerät tut, bevor der Benutzer etwas ändert. | Sichere Standardeinstellungen und eine Möglichkeit, sie wiederherzustellen. | Ein Gerät, bei dem in der Produktion Debug-Schnittstellen erreichbar bleiben. |
| Bindung und Zugangsdaten | Fragen Sie, wie ein Gerät gebunden wird und wie mit den Standardzugangsdaten umgegangen wird. | Es werden keine gemeinsam genutzten oder unveränderlichen Standardzugangsdaten ausgeliefert. | Eine Standardbindungsphrase, die im Handbuch abgedruckt ist. |
| Support-Zeitraum | Fragen Sie, wie lange das Produkt Updates und Sicherheitskorrekturen erhält. | Der Zeitraum ist schriftlich festgelegt und für den Vertriebskanal ausreichend lang. | Ein Lieferant, der angibt, der Zeitraum werde commercial entschieden. |
| Entgegennahme von Sicherheitslücken | Fragen Sie, wie eine Meldung zu einer Person gelangt, die darauf reagieren kann. | Ein veröffentlichter Meldeweg mit einer Zusage zur Antwortzeit. | Ein allgemeines Postfach ohne benannte verantwortliche Person. |
| Koordinierte Offenlegung | Fragen Sie, ob der Lieferant mit einem externen Programm zusammenarbeitet. | Der Prozess und die Haltung zur öffentlichen Offenlegung sind dokumentiert. | Schweigen zu dieser Frage. |
| Umfang der Bewertung | Fragen Sie, welche Modelle und welcher Firmware-Zweig bewertet wurden. | Der Umfang benennt die Modelle und den Zweig und stimmt mit der Bestellung überein. | Ein auf Produktfamilienebene formulierter Umfang ohne Angabe des Zweigs. |
| Auslöser für eine erneute Bewertung | Fragen Sie, welche Änderung eine erneute Prüfung der Nachweise erforderlich macht. | Eine Änderung an Funktionen, Firmware oder Verbindungen öffnet die Akte erneut. | Kein Auslöser, sodass die Akte mit der Weiterentwicklung des Produkts auseinanderläuft. |
| Aufbewahrung von Nachweisen | Fragen Sie, wer die Unterlagen führt und wie lange sie aufbewahrt werden. | Eine benannte verantwortliche Person und ein Aufbewahrungszeitraum sind festgehalten. | Die Unterlagen liegen bei einer einzelnen Fachkraft. |
Zwei dieser Positionen werden routinemäßig so verglichen, als wären sie dieselbe Art von Nachweis, doch dieser Vergleich führt zu einem falschen Ergebnis. Die Aussage, ein Produkt erhebe keine personenbezogenen Daten, ist nicht mit einer Beschreibung der Datenflüsse vergleichbar, denn die erste Aussage ist eine Schlussfolgerung, während es sich beim zweiten um eine Prüfung handelt, die fehlschlagen kann. Auch ein mündlich genannter Support-Zeitraum ist nicht mit einem Support-Zeitraum in einem Vertrag vergleichbar, denn ersterer kann bei der nächsten Preisverhandlung geändert werden, letzterer nicht ohne ein Gespräch.
Die Nachweise so zusammengeführen, dass ein Käufer sie vorlegen kann
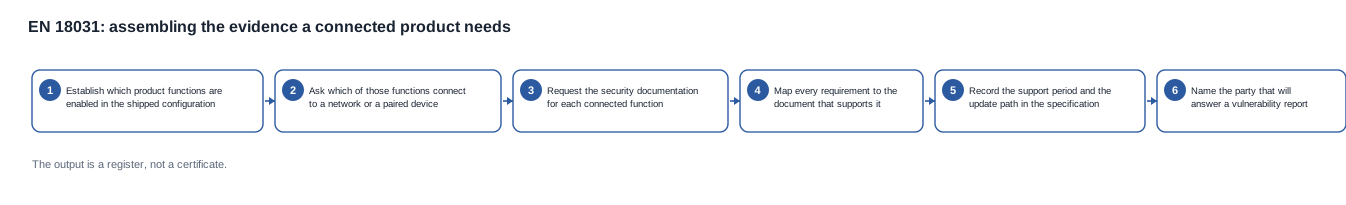
Die Abfolge, die aus einer Frage zum Umfang ein Register macht
Die Arbeit in dieser Kategorie ist eine Zuordnungsaufgabe. Die Anforderungen sind bekannt, die zugrunde liegenden Nachweise sind bekannt, und die Lücke zwischen ihnen muss geschlossen werden. Wer die Aufgabe in der falschen Reihenfolge angeht, erstellt einen Berg aus Dokumenten, den niemand den Anforderungen zuordnen kann, die seine Erstellung erforderlich gemacht haben.
-
Bestimmen Sie, welche Produktfunktionen in der Auslieferungskonfiguration aktiviert sind, und schreiben Sie sie als Liste, nicht als Beschreibung auf.
-
Fragen Sie, welche dieser Funktionen mit einem Netzwerk, mit einem gekoppelten Gerät oder mit beidem verbunden sind, und vermerken Sie die Antwort bei der jeweiligen Funktion.
-
Fordern Sie die Sicherheitsdokumentation für jede vernetzte Funktion bei der Partei an, die sie tatsächlich entwickelt. Eine an die Fabrik gerichtete Anfrage zum Verhalten einer Anwendung erhält eine Antwort aus der Fabrik.
-
Ordnen Sie jede Anforderung dem Dokument zu, das sie belegt, und markieren Sie die Positionen ohne Dokument. Die leeren Positionen sind das Ergebnis dieser Zuordnung.
-
Halten Sie den Support-Zeitraum und den Update-Weg in der Bestellung fest, nicht in einer separaten E-Mail, damit jede Änderung ausgehandelt werden muss.
-
Benennen Sie die Partei, die eine Meldung zu einer Sicherheitslücke beantwortet, und vermerken Sie den Meldeweg am selben Ort wie die Spezifikation.
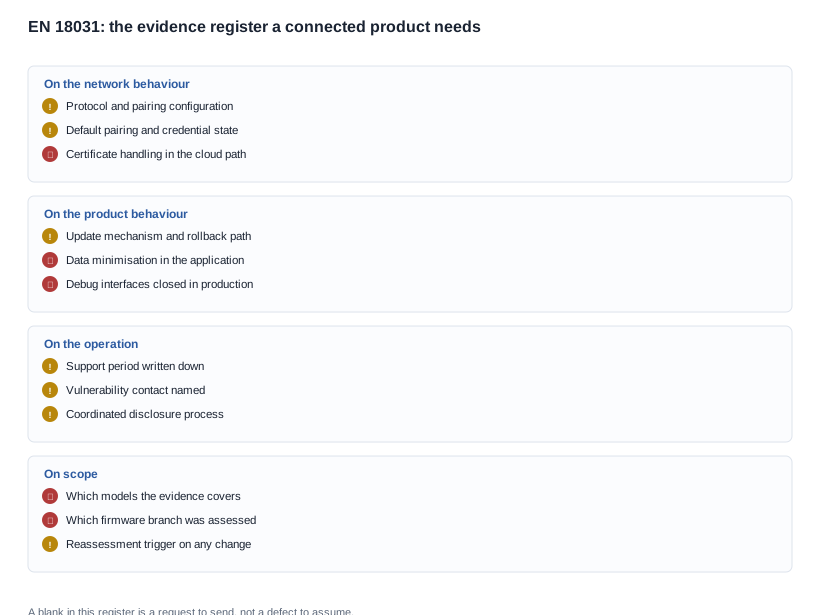
Das obige Register ist nach Ebenen gruppiert, weil sich die Lücken dort konzentrieren. Die Netzwerkgruppe fällt durch, wenn das Bindungsverhalten und der Umgang mit Zugangsdaten nie dokumentiert wurden. Die Produktgruppe fällt durch, wenn der Update-Weg und die Datenverarbeitung vorausgesetzt statt dokumentiert wurden. Die Betriebsgruppe fällt durch, wenn niemand für den Meldeweg zur Offenlegung verantwortlich ist. Am deutlichsten fällt die Umfangsgruppe durch, denn ein auf Produktfamilienebene erstelltes Register sagt einem Käufer nichts über die Geräte im Karton aus.
Die Prüfung mit den geringsten Kosten für den Käufer
Wenn vor der Auftragserteilung eine einzige Prüfung durchgeführt werden soll, dann die Prüfung der Konfiguration. Fordern Sie eine schriftliche Liste der in der gekauften Konfiguration aktivierten Funktionen sowie der Verbindungen an, die jede dieser Funktionen herstellt. Das Lesen erfordert ein Dokument und eine Stunde. Es ist das einzige Artefakt, das die Größe aller anderen Artefakte bestimmt, und dasjenige, das ein Lieferant erstellen kann, ohne irgendetwas in Auftrag zu geben.
Die zweite Prüfung, die sich lohnt, ist die Prüfung des Umfangs der Bewertung, gelesen anhand des Firmware-Branches, der tatsächlich ausgeliefert wird. Ein auf Familienebene verfasster Umfang oder ein Umfang für einen Branch, der inzwischen verlagert wurde, ist der häufigste Grund dafür, dass eine Datei formal gültig, praktisch jedoch leer ist.
Wo die Nachweise verloren gehen und was sich dennoch verhandeln lässt
Fünf Gründe dafür, dass das Register leer bleibt
Die Funktionsliste listet die Plattform statt des Produkts auf. Der Lieferant beschreibt jede Fähigkeit, die der Chipsatz unterstützt, einschließlich derjenigen, die in der verkauften Konfiguration deaktiviert sind. Das Ergebnis ist eine enorme Nachweisanforderung, die nie abgeschlossen wird. Die Ursache ist ein Fragebogen, der auf Plattformebene verfasst wurde. Die Vorbeugung besteht darin, in derselben Anfrage die Konfiguration zu verlangen und beide Listen als eine Antwort zu behandeln.
Das Anwendungsverhalten liegt bei jemand anderem. Das Werk fertigt das Gerät, eine externe Partei entwickelt die Begleit-App, und keine Seite übernimmt das Verhalten der jeweils anderen. Das Ergebnis ist eine Funkdatei, die keinerlei Angaben zum Datenpfad enthält. Die Ursache ist eine Lieferkette, die die Hardware weiterreicht, ohne den Konformitätskontext weiterzugeben. Die Vorbeugung besteht darin, die verantwortliche Partei für die Anwendung in der Liefervereinbarung zu benennen oder vom Werk zu verlangen, zu bestätigen, dass es die entsprechenden Nachweise eingeholt hat.
Der Firmware-Branch wurde nach der Bewertung verlagert. Die Nachweise wurden für einen Branch erstellt, der seither neu strukturiert wurde, während das Register weiterhin auf den alten Branch verweist. Das Ergebnis ist eine Frage eines Kunden, ob die ausgelieferte Software dieselbe ist wie die bewertete Software. Die Ursache ist ein Freigabeprozess, der nicht weiß, dass es eine Konformitätsgrenze gibt. Die Vorbeugung ist eine Zeile in den Versionshinweisen, die angibt, ob die Änderung den bewerteten Umfang berührt.
Der Supportzeitraum wurde nie schriftlich festgehalten. Die Position des Lieferanten lautet, dass es sich um eine kommerzielle Entscheidung handelt, und in jedem Gespräch wird sie neu erörtert. Das Ergebnis ist, dass niemand in der einkaufenden Organisation angeben kann, wie lange das Produkt unterstützt wird. Die Ursache ist, dass eine vertragliche Frage in einem technischen Gespräch geklärt werden soll. Die Vorbeugung besteht darin, im Bestellauftrag eine konkrete Frist anzugeben.
Der Meldeweg hat keinen Verantwortlichen. Es gibt ein allgemeines Postfach, das niemand überwacht. Das Ergebnis ist eine Meldung, die eingeht und nicht bearbeitet wird. Die Ursache ist, dass die Behandlung von Schwachstellen als Frage des Wohlwollens statt als Teil eines Prozesses behandelt wird. Die Vorbeugung besteht in einer namentlich benannten Kontaktperson, einem überwachten Meldeweg und einer Zusage zur Reaktion – drei Punkte, deren Vereinbarung keinerlei Kosten verursacht.
Zusicherungen dieser Art sind erst dann Prozesse, wenn jemand dafür verantwortlich ist. Sie sind ein Grund, eine Zusicherung in ein Dokument mit einer verantwortlichen Person zu überführen.
Was die Spezifikation leisten kann und was nicht
Die kommerzielle Verhandlung lässt sich hier in zwei Gruppen von Positionen unterteilen: solche, die der Käufer kontrolliert, und solche, die er nicht kontrolliert. Der Käufer kontrolliert die Konfiguration: Welche Funktionen aktiviert sind, wie der Standardzustand der Bindungen lautet, ob ein Datenpfad vorhanden ist, ob Debug-Schnittstellen geschlossen sind und wie der Updatepfad spezifiziert ist. Jeder dieser Punkte ist eine Zeile in der Bestellung, und jeder davon verringert die Nachweise, die der Lieferant vorlegen muss. Der Käufer kontrolliert außerdem die vertragliche Ebene: den Supportzeitraum, den Meldeweg, die Meldepflicht bei Änderungen am bewerteten Umfang sowie die Aufbewahrung der Nachweise.
Was der Käufer nicht kontrolliert, sind den Chipsatz und die Standards, gegen die er bewertet wurde, die Dauer der Bewertung angesichts einer Spezifikation, die sich fortlaufend ändert, sowie die Kosten einer erneuten Bewertung, wenn sich das Produkt wesentlich ändert. Hartes Feilschen bei diesen Punkten wäre der falsche Einsatz einer Verhandlung.
Die Gesamtkosten dieser Kategorie hängen daher davon ab, wie viele Konfigurationen ein Käufer erstellt und wie oft sich das Produkt ändert, nicht von der Größe einer einzelnen Bewertung. Ein Käufer, der die Konfiguration frühzeitig einfriert und einen schriftlichen Änderungsauslöser verlangt, erhält eine Bewertung je Plattform statt einer je Saison. Darin liegt der kommerzielle Wert.
Ein vernetzter Produktstart durchdacht und die Grenzen unserer Veröffentlichungen
Ein hypothetischer vernetzter Produktstart Schritt für Schritt
Dieses Szenario wurde konstruiert, um des Vorgehens zu veranschaulichen. Es wird kein Kunde beschrieben, es werden keine Zahlen behauptet, und Modell, Konfiguration und Markt werden angenommen, denn der Kern ist die Reihenfolge der Schritte und nicht das Ergebnis eines realen Programms.
Das Szenario. Ein Einkäufer bringt ein Smart-Glasses-Modell mit Kamera über einen Channel-Kunden auf einen europäischen Markt, der vor der Listung eine Konformitätsprüfung durchführen wird. Das Kameramodell ist vom Prüfumfang erfasst, die Anwendung wird von einem Dritten entwickelt, und die erste Bestellung umfasst einige Tausend Stück.
Schritt eins, die Konfiguration. Der Einkäufer fragt, welche Funktionen in der bestellten Konfiguration aktiviert sind und welche davon eine Verbindung herstellen. Die Antwort legt die Größe der Datei fest, bevor sich anyone auf die Produktion festlegt, und bestätigt, dass sowohl der Kamerapfad als auch der Bindungspfad vorhanden sind.
Schritt zwei, die Beteiligten. Der Einkäufer klärt, wer die Anwendung entwickelt und wer den Cloud-Pfad betreibt, und stellt fest, dass keine dieser Parteien das Werk ist. Die Anfrage wird entsprechend aufgeteilt, und das Werk wird gebeten, zu bestätigen, dass es die Nachweise auf Anwendungsseite besitzt, statt diese bereitzustellen.
Schritt drei, das Register. Jede Anforderung wird einem Dokument zugeordnet, und die Positionen ohne Dokument werden aufgelistet. Die leeren Positionen konzentrieren sich auf den Datenpfad und den standardmäßigen Bindungsstatus – zugleich die beiden Positionen, die der Einkäufer in der Spezifikation schließen kann.
Schritt vier, die Spezifikation. Der standardmäßige Bindungsstatus, die geschlossenen Debug-Schnittstellen und der Update-Pfad werden als Anforderungen in die Bestellung aufgenommen, versehen mit einem Auslöser für Änderungen. Die Supportdauer wird als Zahl festgelegt, denn ein Einkäufer, der sie bei jeder Verlängerung neu anfordern muss, erhält keine.
Schritt fünf, die Prüfung. Vor der Anzahlung bestätigt der Einkäufer, dass der Prüfumfang die Modelle in der Bestellung und den ausgelieferten Firmware-Stand nennt und dass die Konfigurationsangabe in der Datei mit der Konfiguration in der Bestellung übereinstimmt.
Die Spezifikation, die wir veröffentlichen, und die Betriebszusage, die wir nicht geben
Die ehrliche Grenze eines Produktkatalogs zeigt sich in diesem Thema deutlich, daher benennen wir unsere Grenze klar. Der Katalog belegt die Hardware: Akkukapazitäten, Ladezeiten, angegebene Laufzeiten, Lademethoden, die Bluetooth-Version, sofern eine entsprechende Zeile vorhanden ist, die Pixelklasse, die IP54-Kennzeichnung beim V06 und S7 sowie das Gewicht von 158 g beim Brillengestell des MT6. Er belegt jedoch nicht und kann nicht belegen, wie sich das vernetzte Verhalten darstellt – keine Sicherheitsbewertung, keine Supportdauer, die nicht vereinbart wurde, und keine Aussage über eine Anwendung, die jemand anderes entwickelt. Das ist keine Lücke im Produkt, sondern die Grenze zwischen einem Datenblatt und einer Betriebszusage. Wir möchten diese Grenze lieber klar benennen als verwischen.
Wir sagen auch den unangenehmen Teil klar: Ein Produktkatalog kann das vernetzte Verhalten eines Produkts nicht nachweisen, und eine Zertifizierungsseite auf Unternehmensebene lässt sich nicht auf einen Schluss für ein einzelnes Modell übertragen. Für ein bestimmtes Modell und eine bestimmte Konfiguration können wir die Funkkonfiguration und die verwendeten Protokollfunktionen bestätigen, angeben, welche veröffentlichten Zeilen dazu vorliegen, und offen sagen, woher die Nachweise stattdessen stammen müssen. Wo wir nichts wissen, sagen wir lieber das, als einen plausibel klingenden Absatz zu liefern.
Das in dieser Woche zu eröffnende Register
Wenn Sie derzeit daran arbeiten, ist der nächste Schritt kurz und konkret. Senden Sie uns das Modell, die Konfiguration, die vernetzten Funktionen und die Zielmärkte, und fordern Sie die Nachweise für diese Konfiguration an statt für die gesamte Modellreihe. Wir teilen Ihnen mit, welche veröffentlichten Zeilen für das jeweilige Modell vorliegen, welche Teile der Datei beim Werk liegen und welche Teile bei den Anwendungs- und Cloud-Beteiligten eingeholt werden müssen.
Der Artikel EN 18031 und erforderliche Dokumente für die Cybersicherheitskonformität beschreibt den vollständigen Nachweissatz. Wann EN 18031 und die Cybersicherheitskonformität in Kraft traten stellt die Daten der Reihenfolge nach gegenüber, und Häufige Mythen rund um EN 18031 und Cybersicherheitskonformität behandelt die Überzeugungen, durch die ein Register am häufigsten leer bleibt. Das Ressort für EN 18031 und Cybersicherheitskonformität enthält den Anforderungskatalog.
Nennen Sie uns das Modell und die Konfiguration, und wir teilen Ihnen mit, welche Hälfte der Datei wir Ihnen beim Zusammenstellen helfen können und welche Hälfte Sie selbst einholen müssen.


