
स्मार्ट-ग्लासेस विकास कार्यक्रम में जोखिम शायद ही कभी कोई नाटकीय घटना हो। यह लगभग हमेशा कोई छोटी अस्पष्टता होती है जिसे किसी ने हल नहीं किया, कोई प्रतिस्थापन होता है जिसकी जानकारी किसी को नहीं दी गई, या कोई निर्णय उस समय आता है जब उसे अभी सस्ते में लागू किया जा सकता था। जब इनमें से कोई भी बात सामने आती है, तो यह आम तौर पर देरी, अतिरिक्त लागत या ऐसी शिपमेंट के रूप में दिखाई देती है जो स्वीकृत चीज़ से मेल नहीं खाती। विकास कार्यक्रम में जोखिम प्रबंधन का उद्देश्य इन परिणामों की भविष्यवाणी करके उन्हें रोकना नहीं है। इसका उद्देश्य यह सुनिश्चित करना है कि हर खुले मामले का एक नामित स्वामी और एक लिखित निर्णय हो, ताकि जब वह बात सामने आए, तो वह नियंत्रित स्थान पर आए, न कि सीधे किसी शिपमेंट में।
कई अन्य श्रेणियों की तुलना में इस उत्पाद श्रेणी में यह बात अधिक महत्वपूर्ण है, क्योंकि वियरनेबल को एक ही वस्तु के रूप में आंका जाता है। उपभोक्ता नहीं जानता कि पेयरिंग की समस्या रेडियो मॉड्यूल से आई है, फ़र्मवेयर से, किसी दूसरे मॉडल के लिए लिखी गई पेयरिंग प्रक्रिया से, या बदले हुए हाउसिंग में एंटीना को मिलने वाली जगह समाप्त होने से। अंतिम उपभोक्ता के लिए सब कुछ एक ही उत्पाद है, और दोष का पता लगाने में सक्षम रखने वाली एकमात्र चीज़ है ऐसा रिकॉर्ड जो हर लक्षण को एक विशिष्ट कारण से जोड़ता हो।
नीचे दिया गया ढाँचा विकास प्रक्रिया के छह चरणों पर आधारित है — आवश्यकताएँ तय, व्यवहार्यता की समीक्षा, इंजीनियरिंग और टूलिंग, नमूने का निर्माण और सत्यापन, अनुपालन फ़ाइल का बंद होना, और बड़े उत्पादन से पहले पायलट रन। जोखिम प्रबंधन इन चरणों के साथ-साथ किया जाने वाला कोई अलग कार्य नहीं है। यह वही तंत्र है जो किसी खुले मामले को एक चरण से अगले चरण तक ले जाता है, जबकि उसकी स्थिति या तो बंद होती है या स्पष्ट रूप से साथ आगे बढ़ाई जाती है।
शुरुआत में एक बात और कहनी चाहिए कि यह लेख जानबूझकर उन चीज़ों से मुक्त नहीं है। इसमें संभावनाएँ, प्रतिशत, समयसीमा पर प्रभाव, लागत अनुमान या लीड टाइम शामिल नहीं हैं, क्योंकि ये ऐसे आँकड़े हैं जो अनुमान लगाने के बावजूद सटीक दिखते हैं, और जो खरीदार ऐसे अनुमान पर बातचीत करता है, वह वास्तव में किसी चीज़ पर बातचीत नहीं कर रहा। नीचे दी गई हर चीज़ एक विधि और एक प्रश्न है। यह विधि कार्यक्रमों के बीच स्थानांतरित की जा सकती है; आँकड़े कभी नहीं।
विकास प्रक्रिया जोखिम प्रबंधन: बार-बार आने वाले कार्यक्रम जोखिम
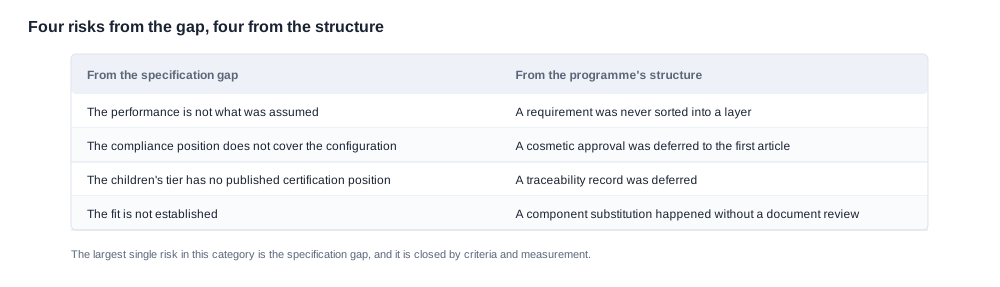
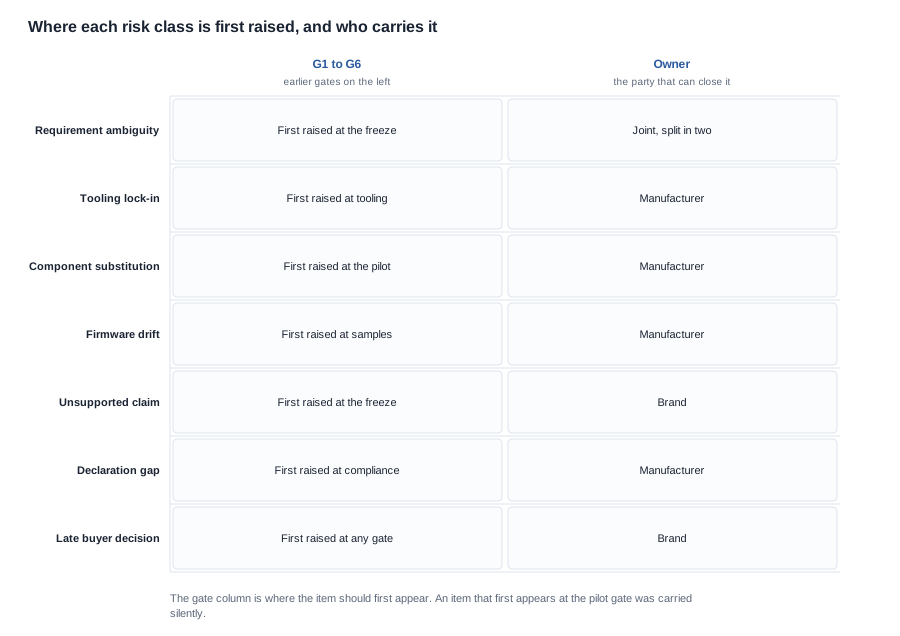
स्मार्ट-ग्लासेस कार्यक्रमों में निम्नलिखित जोखिम श्रेणियाँ चक्रिय प्रवृत्ति से आती हैं। इन्हें स्कोर वाले रजिस्टर के बजाय बार-बार आने वाली श्रेणियों के रूप में सूचीबद्ध किया गया है, क्योंकि इन्हें नाम देने का उद्देश्य खरीदार को इनका पहले ही पहचानने में मदद करना है, ताकि वे सही प्रश्न पूछ सकें, न कि इन्हें कोई संख्या देना।
-
आवश्यकता की अस्पष्टता। दो पक्ष एक ही आवश्यकता वाक्य पढ़कर अलग-अलग उत्पाद बना देते हैं। पारंपरिक मामले हैं: ग्राहक की भाषा में, इंजीनियरिंग की भाषा के बजाय वर्णित कोई सुविधा; प्रति मॉडल कभी निर्दिष्ट न किया गया इंटरफ़ेस संबंध; और ऐसा प्रदर्शन अपेक्षा जो सामान्य विशेषण के रूप में व्यक्त किया गया हो, न कि मापने योग्य स्थिति के रूप में। ऑडियो मॉडल, स्पोर्ट मॉडल, कैमरा मॉडल और बच्चों के मॉडल से बने कैटलॉग में, परिवार के स्तर पर लिखा गया एक आवश्यकता हर परिवार में अलग तरह से लागू होगा, और इसका पता आम तौर पर नमूना समीक्षा में ही चलता है। आपूर्तिकर्ता से क्या पूछें: "आवश्यकता दस्तावेज़ दिखाइए और वह पंक्ति बताइए जो मेरे द्वारा मंगाए गए विशिष्ट मॉडल स्ट्रिंग के व्यवहार को निर्धारित करती है।"
-
टूलिंग में बंधन। एक बार टूलिंग को प्रतिबद्ध कर दिया जाए, तो कार्यक्रम की वाणिज्यिक और विनिर्देशन लचीलापताप तेज़ी से सीमित हो जाती है। इंजीनियरिंग चरण में जो बदलाव फ़र्मवेयर संपादन होता, वह टूलिंग चरण में टूलिंग परिवर्तन बन जाता है। जोखिम यह नहीं है कि टूलिंग खराब है; जोखिम यह है कि इसे महँगा बनने का क्षण और उस पर खर्च का निर्णय लेने का क्षण एक ही नहीं होते, और दोनों के बीच अक्सर ऐसी लिखित पुष्टि आ जाती है जिसमें टूलिंग का उल्लेख तक नहीं होता। आपूर्तिकर्ता से क्या पूछें: "यदि कार्यक्रम इसी चरण पर रुक जाता है, तो टूलिंग लागत और टूल के स्वामित्व का क्या होगा, और हमारा समझौता अभी इसे लेकर किस हद तक प्रतिबद्ध करता है?"
-
कंपोनेंट प्रतिस्थापन और आवंटन। वॉल्यूम परिदृश्य के लिए आवंटित पार्ट्स आवश्यक रूप से वही पार्ट्स नहीं होते जो इंजीनियरिंग में उपयोग होते हैं। प्रतिस्थापन पार्ट नंबर में अदृश्य हो सकता है, केवल व्यवहार में दिखाई दे सकता है, और बिना किसी सूचना के आ सकता है। आपूर्तिकर्ता से क्या पूछें: "प्रतिस्थापित कंपोनेंट के लिए परिवर्तन-सूचना की प्रक्रिया क्या है, इसकी स्वीकृति कौन देता है, और ऐसा होने पर मुझे क्या प्रमाण मिलेगा?"
-
फ़र्मवेयर का व्यवहार तय की गई आवश्यकता से अलग होना। बिना किसी व्यक्ति द्वारा आवश्यकता संपादित किए, फ़र्मवेयर बिल्ड तय की गई आवश्यकता से बिखर सकती है। नियंत्रण व्यवहार, पेयरिंग लॉजिक, प्रॉम्प्ट की भाषा, और भौतिक नियंत्रणों के साथ सॉफ़्टवेयर का परस्पर संबंध विकास के दौरान उस व्यक्ति द्वारा तय किया जा सकता है जो उस समय मौजूद था, और यह सामान्यतः बहुत कम लोग होते हैं। तय किया गया दस्तावेज़ फिर ऐसे उत्पाद का वर्णन करता है जो बनाए जा रहे उत्पाद से पूरी तरह मेल नहीं खाता। आपूर्तिकर्ता से क्या पूछें: "कौन-सा फ़र्मवेयर बिल्ड तय की गई आवश्यकता के अनुरूप है, और हम कैसे पुष्टि करें कि बिल्ड और आवश्यकता एक ही व्यवहारों के समूह को संदर्भित करते हैं?"
-
कोई दावा जो अंततः समर्थन योग्य न निकले। मार्केटिंग योजना में किसी सुविधा का नाम, चैनल लिस्टिंग में कोई विनिर्देशन, या कोई प्रमुख क्षमता शुरुआत में तय की जा सकती है और बाद में पता चल सकता है कि वह किसी ऐसे अनुमान पर टिकी है जिसका इंजीनियरिंग समर्थन नहीं कर सकती। यह कैमरा वाले मॉडल में आम है, जहाँ शटर व्यवहार और रिमोट कंट्रोल शटर ऐसे सुविधा दावे हैं जिन्हें विशिष्ट मॉडल पर सत्यापित किए जाने की आवश्यकता होती है। आपूर्तिकर्ता से क्या पूछें: "हम जिन दावों को छापना चाहते हैं, उनमें से हर दावा कौन-सा विशिष्ट मॉडल सक्षम है, और कौन-सा दस्तावेज़ उसका समर्थन करता है?"
-
ऐसा अनुपालन दस्तावेज़ जो शिपिंग मॉडल स्ट्रिंग को कवर न करे। किसी उत्पाद परिवार के लिए जारी अनुरूपता की घोषणा, उस चैनल द्वारा शिप किए जाने वाले व्यक्तिगत SKU की घोषणा नहीं होती। मॉडल नामकरण आमतौर पर कमजोर बिंदु होता है: एक परिवार, एक वैरिएंट और बाज़ार-विशिष्ट स्ट्रिंग—तीनों एक ही भौतिक उत्पाद को संदर्भित कर सकते हैं, जबकि अलग-अलग कागज़ात की ओर इशारा करते हैं। आपूर्तिकर्ता से क्या पूछें: "घोषणा दिखाइए और बताइए कि उस पर ठीक-ठीक कौन-सा मॉडल स्ट्रिंग है, और उसे हमारे कार्टन तथा लिस्टिंग पर आने वाले स्ट्रिंग से तुलना कराइए।"
-
खरीदार की ओर से देर से आता निर्णय। उत्पाद-विविधता, पैकेजिंग डिज़ाइन, बाज़ार आवंटन और चैनल प्रतिबद्धताएँ अक्सर इंजीनियरिंग कार्यक्रम की अपेक्षा के बाद तय होती हैं। ऐसा होने पर लागत उस चरण पर पड़ती है जो चल रहा है, न कि उस चरण पर जहाँ उसे सहन किया जा सकता था। आपूर्तिकर्ता से क्या पूछें: "आपकी ओर कौन-से निर्णय अभी खुले हैं, हमारी ओर कौन-से, और हर निर्णय आगे क्या बदलता है?"
इन्हें बिगाड़ने वाले दो पैटर्न
जोखिम श्रेणियों के साथ-साथ दो संरचनात्मक पैटर्न भी बार-बार सामने आते हैं। दोनों का उल्लेख करने योग्य है, क्योंकि दोनों को रोकना सस्ता है और देर से पता चलने पर महँगा पड़ता है।
पहला है परिवार के स्तर पर लिखा गया विनिर्देशन। एक सामान्य स्मार्ट-ग्लासेस कार्यक्रम के पीछे मौजूद कैटलॉग में ऑडियो मॉडल, स्पोर्ट मॉडल, कैमरा मॉडल, बच्चों के मॉडल और ऐसे वैरिएंट होते हैं जिनमें कोई मॉडल नंबर ही नहीं होता। यह विविधता वाणिज्यिक मज़बूती है, लेकिन इंजीनियरिंग जोखिम भी है, क्योंकि एक ही आवश्यकता दस्तावेज़ का एक ही वाक्य हर शाखा में थोड़ा अलग अर्थ रखता है। जिन प्रविष्टियों में कोई सुविधा श्रृंखला के केवल कुछ मॉडल के लिए प्रकाशित है, वे बात स्पष्ट करती हैं: रिमोट कंट्रोल शटर केवल दो स्पोर्ट मॉडल में है; अंतः प्रवेश रेटिंग केवल दो मॉडल पर है; Bluetooth संस्करण श्रृंखला के केवल एक हिस्से के लिए प्रकाशित है, कैमरा मॉडल या बोन-कंडक्शन वैरिएंट के लिए नहीं। इसमें कैटलॉग की कोई आलोचना नहीं है। यह इस बात का चित्रण है कि क्या अनुशासन आवश्यक है, क्योंकि जो खरीदार मान लेता है कि कोई सुविधा पूरी श्रृंखला में उपलब्ध है, वह अंततः ऐसी लिस्टिंग भेज देगा जिसका उत्पाद समर्थन नहीं करता।
दूसरा है ग्राहक तक पहुँचने वाला मॉडल स्ट्रिंग, कागज़ात में मौजूद मॉडल स्ट्रिंग नहीं है। इंजीनियरिंग पहचान, आंतरिक बिल्ड पहचान, कार्टन पर छपा मॉडल और चैनल द्वारा प्रकाशित लिस्टिंग के बीच एक उत्पाद के लिए चार नाम होते हैं। अनुपालन दस्तावेज़ इनमें से केवल एक को कवर करता है। जोखिम फ़ाइल में इन चारों के बीच का मिलान एक ही पंक्ति में होना चाहिए।
हम इस सूची को डरने वाली चीज़ों की जाँच-सूची नहीं, बल्कि पहचानने के सहायक उपकरण के रूप में देखेंगे। इसका व्यावहारिक मूल्य यह है कि हर श्रेणी के साथ एक संबंधित प्रश्न है, जिसे जल्दी पूछा जा सकता है, और देर से पूछे गए प्रश्नों के ही उत्तर सस्ते होते हैं। व्यावहारिक रूप से हम सबसे अधिक समय पहली श्रेणी पर देंगे, क्योंकि अस्पष्ट आवश्यकता ही वह जोखिम है जो चुपचाप बाद में कई अन्य जोखिमों में बदल जाता है।
जोखिम का वर्गीकरण और स्वामित्व कैसे होता है
एक बार जोखिम पहचान लेने के बाद, यह तय करने वाला प्रश्न कि उसे वास्तव में प्रबंधित किया जा रहा है या नहीं, यह नहीं है कि उसकी संभावना कितनी है। यह है कि इसका स्वामी कौन है और क्या लिखा गया है। ऐसा जोखिम रजिस्टर जो स्वामी के बिना संभावना और परिणाम का स्कोर करता है, केवल एक दस्तावेज़ है, नियंत्रण नहीं।
अच्छी तरह चलाए जा रहे कार्यक्रम में प्रयुक्त वर्गीकरण जानबूझकर सरल रखा जाता है, क्योंकि छोटे कार्यक्रम में जटिल वर्गीकरण-पद्धति ऐसा रजिस्टर बनाती है जिसे कोई नहीं पढ़ता। मामलों को आम तौर पर चार समूहों में वर्गीकृत किया जाता है:
- विनिर्देशन जोखिम। आवश्यकता अस्पष्ट, अधूरी है, या दोनों पक्षों ने उसे अलग-अलग तरीके से समझा है। इनका स्वामित्व संयुक्त होता है, क्योंकि ऐसा विनिर्देशन जोखिम जो केवल एक पक्ष के पास रहता है, हल नहीं होता।
- आपूर्ति और प्रक्रिया जोखिम। टूलिंग, आवंटन, प्रतिस्थापन, लाइन का व्यवहार और बिल्ड की दोहराने योग्यता। ये निर्माता के अधिकार में होते हैं, क्योंकि प्रक्रिया और आपूर्तिकर्ता उसके पास होते हैं।
- अनुपालन और दावा जोखिम। उत्पाद दस्तावेज़, घोषणाएँ और उत्पाद के बारे में किए जाने वाले दावे। प्रमाण के लिए ये निर्माता के अधिकार में होते हैं, और दावे के शब्द-चयन के लिए ब्रांड के अधिकार में।
- वाणिज्यिक और कार्यक्रम जोखिम। उत्पाद-विविधता के निर्णय, चैनल प्रतिबद्धताएँ, पैकेजिंग स्वीकृतियाँ और खरीदार की अपनी समय-सीमा। ये खरीदार के अधिकार में होते हैं।
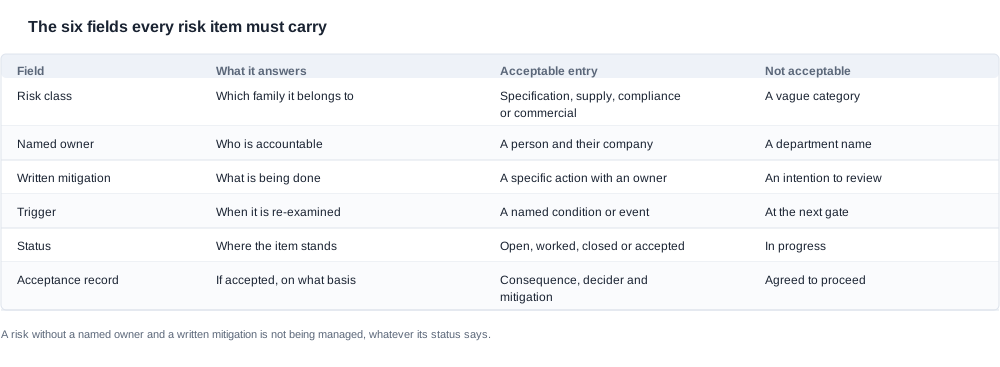
हर मामले के साथ एक नामित स्वामी, एक लिखित शमन, एक लिखित ट्रिगर होता है, जो बताता है कि मामले की पुनः-परीक्षण किस बात से होगी, और एक वर्तमान स्थिति होती है। स्थिति के चार मान होते हैं और प्रत्येक का ठीक-ठीक एक अर्थ होता है: खुला, कार्यरत, प्रमाण सहित बंद, या दर्ज किए गए कारण सहित स्वीकृत। चौथा मान सबसे अधिक दुरुपयोग होता है, और यही सबसे अधिक लिखित रिकॉर्ड की माँग करता है।
रजिस्टर को कारगर बनाने वाला नियम सरल है: नामित स्वामी और लिखित शमन के बिना किसी जोखिम का प्रबंधन नहीं हो रहा होता, चाहे उसकी बताई गई स्थिति कुछ भी हो। यह कोई दार्शनिक स्थिति नहीं है। यह एक जाँच है जिसे आपको दिखाए गए किसी भी रजिस्टर के किसी भी मामले पर लागू किया जा सकता है, और यह तुरंत बता देता है कि कौन-सी प्रविष्टियाँ सक्रिय हैं और कौन-सी केवल दिखावे के लिए। जब आपको जोखिम फ़ाइल दी जाए, तो हर मामला पढ़ें और पूछें कि इसके लिए कौन जवाबदेह है और क्या लिखा गया है। जहाँ उत्तर अस्पष्ट होगा, वही मामले बाद में आश्चर्य के रूप में सामने आएंगे, क्योंकि उनके बारे में वास्तव में कभी कोई निर्णय नहीं किया गया। आपको दिखाए गए किसी भी रजिस्टर पर हम यही जाँच लागू करेंगे, और इसमें किसी समीक्षा चक्र के बजाय कुछ मिनट लगते हैं।
स्वामी का नाम लेना जितना आसान नहीं लगता
जोखिम का स्वामी एक व्यक्ति है, विभाग नहीं। "इंजीनियरिंग" स्वामी नहीं है, क्योंकि इंजीनियरिंग कई लोगों का समूह है और समूह में किसी को भी इस मामले के लिए ज़िम्मेदार नहीं बनाया गया है। "फ़ैक्ट्री" और "दोनों पक्ष" के लिए भी यही बात लागू होती है। जाँच यह है कि क्या आप मामले को "नाम, कंपनी, वे क्या करेंगे और पूरा होने पर हमें क्या बताएँगे" के रूप में लिख सकते हैं। यदि यह वाक्य नहीं लिखा जा सकता, तो इस मामले का कोई स्वामी नहीं है।
संयुक्त स्वामित्व वैध है, लेकिन इसे दो नामित हिस्सों में बाँटना होता है। विनिर्देशन जोखिम में सामान्यतः हर पक्ष का एक स्वामी होता है: निर्माता इंजीनियरिंग व्याख्या की पुष्टि करता है, खरीदार वाणिज्यिक आशय की पुष्टि करता है, और हर दोनों अपने हिस्से के लिए अलग-अलग जवाबदेह होते हैं। जब हिस्से अलग नहीं किए जाते, तो मामला किसी का भी नहीं होता और हर चरण से गुज़रता रहता है।
हर स्वामी से एक दूसरा प्रश्न भी पूछा जाना चाहिए: क्या उसे इस मामले को बंद करने का अधिकार है? जो स्वामी विनिर्देशन परिवर्तन, कंपोनेंट प्रतिस्थापन या दस्तावेज़ संशोधन को प्रतिबद्ध नहीं कर सकता, वह स्वामी नहीं बल्कि रिपोर्टर है, और मामला तब तक घूमता रहेगा, जब तक कोई अधिकार रखने वाला इसे अपने ज़िम्मे नहीं लेता।
जोखिम कोई कार्य नहीं है
कार्य कोई ऐसी चीज़ है जिसे कोई करके पूरा करेगा। जोखिम कोई ऐसी चीज़ है जो हो सकती है, और इसका प्रबंधन करने का अर्थ है कि इसे होने से पहले रोकने, शीघ्र पहचानने या पहले से तय निर्णय के साथ सहने की व्यवस्था करना। किसी कार्य को जोखिम सूची में दर्ज करके बंद दिखाना एक सामान्य तरीका है जिससे रिकॉर्ड साफ दिखने के बावजूद जोखिम मौजूद रहता है।
यह अंतर इस बात में दिखता है कि कोई मद कैसी पढ़ी जाती है। "विनिर्देश अपडेट करें" एक कार्य है। "कैमरा मॉडल के लिए वर्तमान विनिर्देश शटर ट्रिगर के व्यवहार को स्पष्ट रूप से निर्धारित नहीं करता, इसलिए कार्यान्वयन चैनल लिस्टिंग में बताई गई बात से भिन्न हो सकता है" एक जोखिम है। दूसरी मद अनिश्चितता को स्पष्ट रूप से बताती है, इसलिए उसका शमन उपाय, स्वामी और ट्रिगर होता है। पहली मद में तारीख होती है और कोई अनिश्चितता नहीं होती, और उसे बिना आंतरिक जोखिम की स्थिति बदले पूरा दिखाया जा सकता है।
रजिस्टर कहाँ अपडेट होता है
रजिस्टर को एक बार तैयार करके संग्रहित नहीं किया जाता। यह हर गेट पर अपडेट होता है, और यह अपडेट गेट के निर्णय का हिस्सा होता है। यही बात गेट को अर्थपूर्ण बनाती है: कोई गेट इसलिए पार नहीं होता कि समय बीत गया, बल्कि इसलिए पार होता है कि गेट से तैयार हुए दस्तावेज़ पूरे हैं और गेट से उत्पन्न खुले मदों को या तो बंद कर दिया गया है या स्पष्ट रूप से अगले गेट तक स्थगित कर दिया गया है और उनके साथ निर्णय संलग्न है।
यह वही तंत्र है जो विकास प्रक्रिया को वाणिज्यिक संबंध से जोड़ता है। विकास के दौरान खरीदार जो व्यवहार जोखिम फ़ाइल में देखता है, वही व्यवहार बाद में बदलाव सूचना, देरी की सूचना या शिपिंग के दौरान किए गए दावे में उसे दिखाई देगा। लिखित जोखिम-प्रबंधन प्रक्रिया वाले कार्यक्रम आम तौर पर बाद में लिखित सूचना देते हैं, क्योंकि जो निर्णय अभी तक नहीं हुआ है उसे लिखकर रखने की आदत वही आदत है जो देर से आए बदलाव को आश्चर्य का कारण बनने के बजाय चर्चा का विषय बनाती है।
जोखिम जो कार्यक्रम रोकते हैं और जो स्वीकार किए जाते हैं
स्वस्थ कार्यक्रम में अधिकांश जोखिम मद किसी चीज़ को नहीं रोकते। उन पर काम किया जाता है, उन्हें बंद किया जाता है या स्वीकार कर लिया जाता है, और कार्यक्रम जारी रहता है। महत्वपूर्ण अंतर उस मद के बीच है जो कार्यक्रम रोकती है और उस मद के बीच जिसे स्वीकार किया जाता है, क्योंकि बाहर से दोनों एक जैसे दिखाई दे सकते हैं — कार्यक्रम आगे बढ़ रहा है — लेकिन खरीदार के लिए उनके परिणाम विपरीत हैं।
रोकने की शर्तें
रोकने की शर्त उस मद को जानने से पहले लिखी जाती है जो उसे ट्रिगर करेगा। इसमें एक विशिष्ट स्थिति बताई जाती है जो कार्यक्रम को अगले गेट तक बढ़ने से रोकती है। स्मार्ट-ग्लास वाले कार्यक्रम में लिखने योग्य शर्तों में शामिल हैं: ऐसी आवश्यकता जिसे फ़्रीज़ नहीं किया जा सकता क्योंकि खरीदार ने अभिप्रेत दावे पर निर्णय नहीं लिया है; टूलिंग के प्रति ऐसी प्रतिबद्धता जो इस बात पर सहमति के बिना दी गई है कि यदि कार्यक्रम इस बिंदु पर समाप्त हो तो टूलिंग लागत का क्या होगा; फ़र्मवेयर का ऐसा व्यवहार जिसे खरीदार द्वारा अनुमोदित बदलाव के बिना फ़्रीज़ की गई आवश्यकता के अनुरूप नहीं किया जा सकता; अनुपालन का ऐसा दस्तावेज़ जो शिपिंग मॉडल स्ट्रिंग को कवर नहीं करता; और ऐसा दावा जिसे निर्माता द्वारा जारी करने के लिए तैयार किसी भी दस्तावेज़ से समर्थन नहीं मिल सकता।
लिखित रोक-शर्तें दोनों पक्षों की रक्षा करती हैं। खरीदार को स्पष्ट रूप से यह बताया जाता है कि कार्यक्रम को ऐसे आधार पर आगे नहीं बढ़ाया जा रहा है जो खरीदार ने स्वीकार किया है। निर्माता को स्पष्ट रूप से यह बताया जाता है कि कार्यक्रम को ऐसे आधार पर आगे नहीं बढ़ाया जा रहा है जो निर्माता प्रदान नहीं कर सकता, और यही बात “नहीं” कहने को तर्कसंगत बनाती है।
जो रोक-शर्त लिखकर तय नहीं की गई है, वह रोक-शर्त नहीं है; वह समय-सीमा की प्रतीक्षा में खड़ी असहमति है। इसीलिए ये शर्तें कठिन समय के दौरान ईमेल आदान-प्रदान के बजाय विकास समझौते में रखी जानी चाहिए।
स्वीकार की गई मदें
स्वीकृत मद वह है जिसमें पक्षों ने जोखिम देखा, परिणाम समझा और लिखित रूप से आगे बढ़ने का निर्णय लिया है। स्वीकृति माफी नहीं है और यह छूट भी नहीं है। यह ज्ञात स्थिति को सहने का निर्णय है, और तभी वैध है जब तीन बातें सत्य हों: परिणाम को रिकॉर्ड में वर्णित किया गया हो, निर्णय उस पक्ष की ओर से निर्णय लेने के अधिकार रखने वाले व्यक्ति द्वारा लिया गया हो, और रिकॉर्ड में यह बताया गया हो कि परिणाम वास्तव में होने पर क्या किया जाएगा।
कुछ परिणाम स्वीकार कर लेने के बाद बातचीत के लिए नहीं रहते, और एक अच्छा स्वीकृति रिकॉर्ड यह भी बताता है। यदि चैनल लिस्टिंग में दिए गए दावे का समर्थन किसी भी दस्तावेज़ से नहीं है, तो उस जोखिम को स्वीकार करने से दावा सत्य नहीं हो जाता; स्वीकृति रिकॉर्ड में यह बात स्पष्ट होनी चाहिए और शमन उपाय बताया जाना चाहिए — आमतौर पर लिस्टिंग में ही बदलाव।
यहाँ विफलता के तरीके पर भी ध्यान देना चाहिए। मौखिक रूप से दर्ज की गई स्वीकृति, या परिणाम बताए बिना दर्ज की गई स्वीकृति, स्वीकृति नहीं है। यह ऐसा स्थगीकरण है जिसे कोई दोबारा नहीं देखेगा, क्योंकि कोई बता नहीं सकता कि स्थिति वास्तव में हुई या नहीं। जिस रिकॉर्ड में स्थिति, परिणाम और शमनकारी कार्रवाई बताई गई हो, उसकी ऑडिट की जा सकती है; जिसमें केवल "आगे बढ़ने पर सहमत" लिखा हो, उसकी नहीं। अगले गेट पर हम जिस मद को दोबारा पढ़ेंगे, उसका मूल संदर्भ सुरक्षित रहना चाहिए; और वह संदर्भ या तो लिखा गया है या गायब हो चुका है।
स्वीकार करना एक निर्णय है, डिफ़ॉल्ट नहीं
जोखिम फ़ाइल के काम करना बंद होने का सबसे सामान्य तरीका कोई नाटकीय विफलता नहीं, बल्कि धीमी अपस्थिरता है, जिसमें कोई भी स्पष्ट रूप से स्वीकार करने का निर्णय लिए बिना मद खुले से निष्कर्षित किए जाने, फिर काम किए जाने और अंततः स्वीकार किए जाने की स्थिति में पहुँच जाते हैं। इस अपस्थिरता को रोकने वाला तंत्र एक नियम है जिसके अनुसार कोई मद केवल किसी गेट पर दर्ज किए गए स्पष्ट निर्णय से ही स्वीकृत स्थिति प्राप्त कर सकता है और रिकॉर्ड को हर अगले गेट पर दोबारा पढ़ा जाना चाहिए। कई गेट तक जिस मद की किसी ने दोबारा समीक्षा नहीं की, वह स्वीकृत जोखिम नहीं है; वह ऐसा स्थगीत निर्णय है जिसका संदर्भ खो गया है।
कौन स्वीकार करता है और खरीदार कैसे भाग लेता है
स्वीकृति एक वाणिज्यिक कार्य है, इसलिए यह उस पक्ष के अधिकार में है जो वाणिज्यिक जोखिम वहन करता है। उत्पाद बदलने वाली विनिर्देश मद के लिए खरीदार स्वीकार करता है। शिपिंग या प्रक्रिया संबंधी मद के लिए निर्माता स्वीकार करता है। दावे के लिए दावा प्रकाशित करने वाला पक्ष स्वीकार करता है, जो आमतौर पर ब्रांड होता है। अनुपालन मद के लिए घोषणा पर हस्ताक्षर करने वाला पक्ष स्वीकार करता है, जो निर्माता है।
खरीदार की भूमिका यह सुनिश्चित करना है कि उसके सामने आने वाली हर स्वीकृति गेट बंद होने से पहले, लिखित रूप में उसके पास पहुँच जाए, बाद में नहीं। खरीदार के लिए संवेदनशील रूप से स्वीकार करना भी उतना ही महत्वपूर्ण है। ऐसा जोखिम स्वीकार करना जिसका वर्णन नहीं किया गया है, जोखिम प्रबंधन नहीं है; यह देखना बंद करने का निर्णय है, और यही वह असफलता का तरीका है जिसकी भरपाई किसी भी सप्लायर अनुशासन से नहीं की जा सकती।
जोखिम फ़ाइल में क्या होना चाहिए
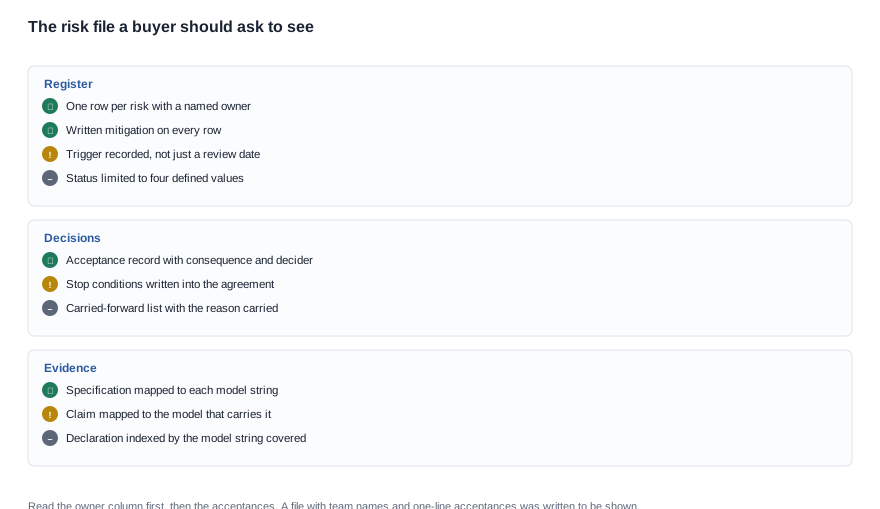
जोखिम फ़ाइल एक कार्यशील दस्तावेज़ है जिसे खरीदार एक ही बैठक में पढ़कर कार्यक्रम के जोखिम का सटीक आकलन कर सके। नीचे यह बताया गया है कि क्या देखने को माँगें और हर मद में क्या जाँचें।
- रजिस्टर स्वयं, हर जोखिम के लिए एक पंक्ति, हर पंक्ति के सामने नामित स्वामी, लिखित शमन उपाय, ट्रिगर, स्थिति और वह गेट बताएँ जिस पर मद को अंतिम बार समीक्षित किया गया था। स्वामी का नाम बताने वाला कॉलम विशेष रूप से माँगें; उसके बिना रजिस्टर चिंताओं की सूची है।
- स्वीकृति रिकॉर्ड, एक अलग दस्तावेज़ के रूप में, हर स्वीकृत मद के लिए परिणाम, निर्णय लेने वाला पक्ष, तारीख और शमनकारी कार्रवाई के साथ। इस गेट पर स्वीकृत मद माँगें, केवल संचयी सूची नहीं।
- रोक-शर्तों की सूची, रजिस्टर के बजाय समझौते में, ताकि दोनों पक्ष एक ही शब्दावली के आधार पर काम करें।
- विनिर्देश-से-मॉडल मैपिंग, जिसमें यह दिखाया जाए कि कौन-सी आवश्यकता किस मॉडल स्ट्रिंग पर लागू होती है, उन वैरिएंट सहित जिनमें कोई मॉडल नंबर नहीं है, और वह स्ट्रिंग भी शामिल हो जो कार्टन और चैनल लिस्टिंग पर दिखाई देती है।
- दावे-से-मॉडल मैपिंग, जिसमें यह दिखाया जाए कि कौन-सी प्रलेखित सुविधा किस मॉडल से संबंधित है, ताकि लिस्टिंग की जाँच उसके विरुद्ध की जा सके जो वास्तव में शिप होगा। किसी श्रृंखला के केवल हिस्से के लिए प्रकाशित सुविधाएँ आमतौर पर अनजाने में अधिक-दावे का कारण बनती हैं।
- अनुपालन प्रमाण सूचकांक, उपलब्ध घोषणाओं और रिपोर्टों तथा हर एक द्वारा कवर किए जाने वाले सटीक मॉडल स्ट्रिंग की सूची, ताकि परिवार-स्तरीय दस्तावेज़ और शिपिंग SKU के बीच का अंतर अनुमान लगाने के बजाय स्पष्ट दिखे।
- बदलाव-सूचना प्रक्रिया, यह बताते हुए कि बदले गए घटक, फ़र्मवेयर बिल्ड में बदलाव या दस्तावेज़ संशोधन के लिए निर्माता किस सूचना देगा और किसे सूचित किया जाएगा।
- खुले मदों की स्थगी-सूची, हर उस मद को दिखाते हुए जो पिछला गेट बंद किए बिना पार कर गया, इसके साथ कारण कि उसे स्थगित क्यों किया गया और उसे स्थगित करने के लिए क्या सत्य होना आवश्यक था।
फ़ाइल कैसे पढ़ें
जोखिम फ़ाइल का आकलन करने का सबसे तेज़ तरीका पहले स्वामी कॉलम पढ़ना और फिर स्वीकृतियाँ पढ़ना है। जिस फ़ाइल में हर स्वामी एक नामित व्यक्ति है और हर स्वीकृति में परिणाम बताया गया है, वह फ़ाइल निर्णय लेने के लिए उपयोग की गई थी। जिसमें स्वामी टीमें हैं और स्वीकृतियाँ एक-पंक्ति के नोट हैं, वह फ़ाइल दिखाने के लिए तैयार की गई थी। अंतर मिनटों में स्पष्ट हो जाता है और बताता है कि कुछ गड़बड़ होने पर कार्यक्रम कैसा व्यवहार करेगा।
दूसरी उपयोगी जाँच बार-बार आने वाली श्रेणियों के अनुसार कवरेज है। इस लेख में पहले बताई गई सात श्रेणियाँ लें और रजिस्टर में हर एक को खोजें। पूरी तरह अनुपस्थित कोई भी श्रेणी उस श्रेणी से अधिक रोचक है जिसका विस्तृत योजना सहित उपस्थित हो, क्योंकि अनुपस्थिति आमतौर पर इसका अर्थ होता है कि श्रेणी को पहचाना नहीं गया, न कि उसे संभाला गया।
हम जो पद्धति अपनाएँगे, वह तय है; केवल इससे जुड़े दस्तावेज़ कार्यक्रम से कार्यक्रम में बदलते हैं। इस सूची में किसी संख्या की माँग नहीं है और यह सोच-समझकर किया गया है। जहाँ खरीदार किसी चीज़ का पैमाना जानना चाहता है — एक लाइन कितने यूनिट रख सकती है, कोई चरण कैलेंडर में कितना समय लेता है, देरी की कीमत क्या होगी — उत्तर किसी निर्णय से संलग्न दस्तावेज़ के रूप में आना चाहिए, क्योंकि बातचीत में बताई गई संख्या को बाद में चुनौती दिए जाने पर बचाया नहीं जा सकता। इसलिए सप्लायर से क्या पूछना है, उसका प्रश्न हमेशा एक ही रूप में होता है: कौन-सा दस्तावेज़, किस मॉडल स्ट्रिंग को कवर करने वाला, किसने हस्ताक्षरित किया और किस गेट पर।
सप्लायर से पूछने वाले प्रश्न
- वर्तमान में कौन-से जोखिम खुले हैं और हर एक का नाम से स्वामी कौन है?
- कौन-से जोखिम स्वीकार किए जा चुके हैं, हर एक का परिणाम क्या है और निर्णय किसने लिया?
- कौन-से जोखिम पिछला गेट बंद किए बिना पार कर गए और क्यों?
- हमारे समझौते में रोक-शर्तें क्या हैं और इनमें से कोई सक्रिय हुई है?
- जोखिम सामने आने पर आपको हमें बताने के लिए क्या सत्य होना आवश्यक है?
- यदि कोई घटक बदला जाता है या फ़र्मवेयर बिल्ड बदलता है, तो हमें किस रूप में और किस बिंदु पर सूचना मिलेगी?
- आपकी ओर कौन-से निर्णय अभी खुले हैं और इनमें से कौन-से हमारे पहले स्वीकृत किए हुए किसी बात को बदलते हैं?
- वर्तमान योजना में ऐसा कौन-सा निर्णय है जो हमने अभी नहीं लिया है, लेकिन आप इस अनुमान के आधार पर आगे बढ़ रहे हैं कि हम यह निर्णय लेंगे?
- यदि हम आपसे पूछें कि इस कार्यक्रम में आपकी व्यक्तिगत राय में कौन-सा जोखिम हमें सबसे अधिक समस्या पैदा कर सकता है, तो वह कौन-सा होगा और उसके बारे में क्या लिखा है?
- पिछले गेट के बाद से क्या बदला है जो उस समय जोखिम नहीं था?
यह अंतिम प्रश्न वास्तविक जोखिम-प्रबंधन प्रक्रिया और एक बार में तैयार किए गए दस्तावेज़ के बीच का अंतर स्पष्ट करता है। ऐसे कार्यक्रम में जहाँ जोखिम का वास्तव में प्रबंधन होता है, उत्तर कभी “कुछ नहीं” नहीं होता, क्योंकि गेटों के बीच कुछ न कुछ बदलता ही है। ऐसे कार्यक्रम में जहाँ फ़ाइल केवल सजावटी है, उत्तर साफ-सुथरा “कुछ नहीं” होता है, और सबसे कम भरोसेमंद उत्तर यही होता है।
आसपास की विधि के बारे में अधिक जानकारी /oem-odm-process पर स्तंभ अवलोकन में उपलब्ध है। गेट क्रम /blog/development-process-stage-by-stage में वर्णित है, कार्यक्रम में देरी के कारणों की जाँच /blog/development-process-common-delays में की गई है और विकास बजट के पीछे के वाणिज्यिक कारक /blog/development-process-cost-drivers में अलग से बताए गए हैं। शुरुआती विनिर्देश कार्य /blog/odm-development-design-phase में शामिल है और क्रम की समग्र तस्वीर /blog/odm-development-timeline-overview में दी गई है।


