
Risk i ett program för utveckling av smarta glasögon är sällan en dramatisk händelse. Det är nästan alltid en liten oklarhet som ingen stängte till, ett komponentbyte som ingen blev informerad om eller ett beslut som kom efter den punkt då det fortfarande kunde fattas till låg kostnad. När något av detta blir synligt är det vanligtvis i form av en försening, en kostnad eller en leverans som inte stämmer med det som godkänts. Syftet med riskhantering i ett utvecklingsprogram är inte att förhindra dessa resultat genom prognoser. Det är att säkerställa att varje öppen punkt har en utsedd ansvarig och ett skriftligt beslut, så att den landar på en kontrollerad yta när den väl kommer i stället för i en leverans.
Detta spelar större roll i den här produktkategorin än i många andra, eftersom en bärbar enhet bedöms som en enda produkt. En konsument vet inte om ett parningsproblem berodde på radiomodulen, mjukvaran, parningsproceduren som skrivits för en annan modell eller en antenn som förlorade erforderligt utrymme i ett förändrat hölje. För slutanvändaren är allt en enda produkt, och det enda som gör en defekt diagnostiserbar är dokumentation som kopplar varje symtom till en specifik orsak.
Ramverket nedan är byggt kring utvecklingsprocessens sex grindar — frysta krav, granskad genomförbarhet, konstruktion och verktyg, byggda och verifierade prover, stängd överensstämmelsedokumentation och pilotkörning före massproduktion. Riskhantering är inte en separat aktivitet som utförs parallellt med dessa grindar. Den är mekanismen som för en öppen punkt från en grind till nästa, där status antingen är stängd eller uttryckligen förs vidare.
Det andra som bör sägas inledningsvis är vad den här artikeln medvetet inte innehåller. Den innehåller inga sannolikheter, procenttal, tidsplanseffekter, kostnadsuppskattningar eller leveranstider, eftersom det är siffror som ser exakta ut men egentligen är gissningar, och en köpare som förhandlar mot en gissad siffra förhandlar i praktiken mot ingenting. Allt nedan är en metod och en fråga. Metoden kan överföras mellan program; siffrorna kan aldrig det.
Riskhantering i utvecklingsprocessen: återkommande programrisker
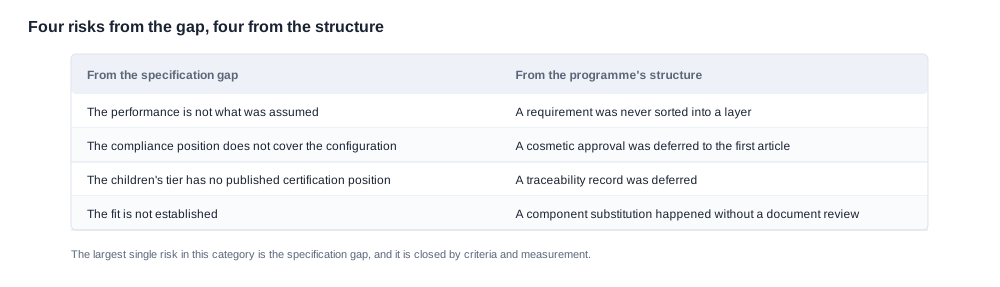
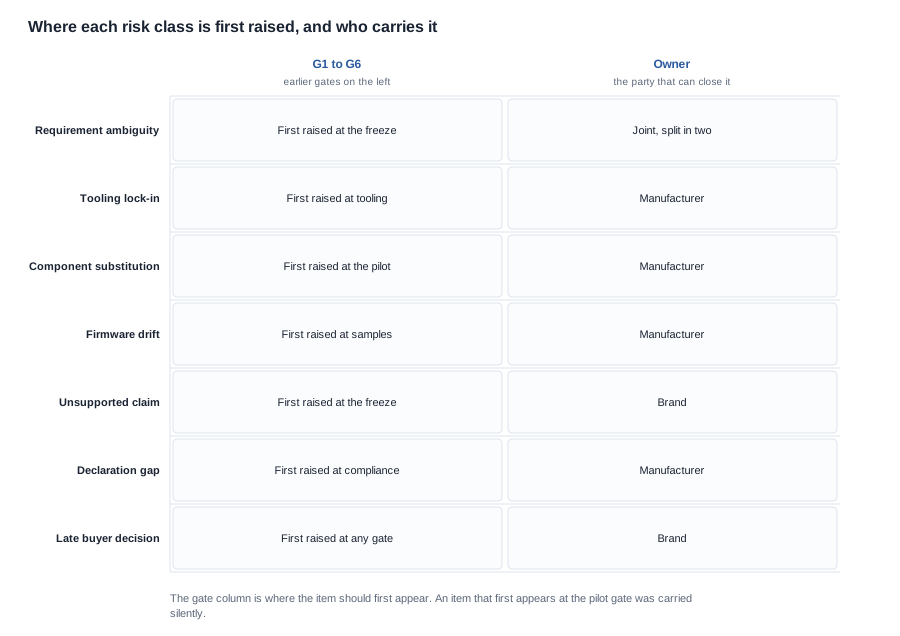
Följande riskklasser återkommer med anmärkningsvärd regelbundenhet i program för smarta glasögon. De listas som återkommande klasser snarare än som en poängsatt riskregister, eftersom syftet med att ange dem är att hjälpa en köpare att känna igen dem tidigt nog för att ställa rätt fråga, inte att tilldela dem ett numeriskt värde.
-
Otydliga krav. Två parter läser samma kravmening och bygger olika produkter. De klassiska fallen är en funktion som beskrivs med kundens språk i stället för konstruktionens språk, ett gränssnitt som aldrig specificerats per modell och ett prestandaförväntning som uttrycks med en allmän adjektivform i stället för ett mätbart tillstånd. I en katalog som omfattar ljudmodeller, sportmodeller, kameramodeller och barnmodeller kommer ett enda krav på familjenivå att implementeras på olika sätt i varje familj, och upptäckten sker normalt vid provgranskning. Vad du bör fråga leverantören: ”Visa mig kravdokumentet och peka på den rad som anger beteendet för den specifika modellbeteckning jag beställer.”
-
Beroende av formverktyg. När formverktygen är beställda minskar programmets kommersiella och tekniska flexibilitet kraftigt. En ändring som skulle ha varit en mjukvaruändring i konstruktionsfasen blir en ändring av formverktygen i verktygsfasen. Risken är inte att formverktygen är dåliga; risken är att tidpunkten då de blir dyra inte är densamma som tidpunkten då beslutet att spendera på dem fattas, och de två momenten skiljs ofta åt av en skriftlig bekräftelse som inte alls nämner formverktyg. Vad du bör fråga leverantören: ”Vad händer med kostnaden för formverktygen och äganderätten till dem om programmet stoppas vid den här grinden, och vad i vårt avtal binder oss redan till dem?”
-
Komponentbyten och tilldelning. Komponenter som tilldelats för volymfallet är inte nödvändigtvis samma komponenter som används i konstruktionen. Ett byte kan vara osynligt i artikelnumret, synligt endast i beteendet och kan komma utan förvarning. Vad du bör fråga leverantören: ”Hur ser processen för ändringsmeddelanden ut vid ett komponentbyte, vem godkänner bytet och vilket underlag kommer jag att få när det sker?”
-
Mjukvarans beteende avviker från de frysta kraven. En mjukvaruversion kan avvika från de frysta kraven utan att någon redigerar kraven. Kontrollbeteende, parningslogik, promptspråk och samspelet mellan fysiska reglage och mjukvara kan avgöras under utvecklingen av de personer som råkar vara närvarande, vilket normalt är ett litet antal personer. Det frysta dokumentet beskriver då en produkt som inte riktigt är den som byggs. Vad du bör fråga leverantören: ”Vilken mjukvaruversion motsvarar de frysta kraven, och hur bekräftar vi att en version och ett kravsyfte avser samma uppsättning beteenden?”
-
Ett påstående som visar sig inte gå att styrka. En funktionsnamn i en marknadsföringsplan, en specifikation i en kanalpresentation eller en framhållen förmåga kan avtalas i början och senare visa sig bero på ett antagande som konstruktionen inte kan stödja. Det är vanligt i modeller med kamera, där beteendet hos slutaren och fjärrstyrd slutar är funktionspåståenden som måste kunna verifieras på den aktuella modellen. Vad du bör fråga leverantören: ”För varje påstående vi avser att trycka, vilken specifik modell har det och vilket dokument stöder det?”
-
En överensstämmelsedokumentation som inte täcker modellbeteckningen för leveransen. En försäkran om överensstämmelse som utfärdats för en produktfamilj är inte en försäkran för den enskilda SKU som kanalen kommer att leverera. Modellnamngivningen är den vanliga svaga punkten: en familj, en variant och en marknadsspecifik beteckning kan alla syfta på samma fysiska produkt men peka på olika dokument. Vad du bör fråga leverantören: ”Visa mig försäkran och ange exakt vilken modellbeteckning som står på den, jämfört med den beteckning som kommer att stå på våra kartonger och i våra presentationer.”
-
Ett beslut från köparsidan som kommer sent. Sortiment,design, marknadstilldelning och åtaganden gentemot kanaler sker ofta senare än vad konstruktionsprogrammet förutsätter. När de gör det hamnar kostnaden på det pågående steget i stället för på det steg som hade kunnat bära den. Vad du bör fråga leverantören: ”Vilka beslut är fortfarande öppna på er sida, vilka är fortfarande öppna på vår sida och vad förändrar varje beslut i efterföljande steg?”
Två mönster som försämrar läget
Två strukturella mönster återkommer vid riskklasserna själva, och båda bör namnges eftersom båda är billiga att förebygga och dyra att upptäcka för sent.
Det första är specifikationer som skrivs på familjenivå. Katalogen bakom ett typiskt program för smarta glasögon innehåller ljudmodeller, sportmodeller, kameramodeller, barnmodeller och varianter som inte alls har något modellnummer. Den bredden är en kommersiell styrka och en teknisk risk, eftersom samma mening i ett enda kravdokument får en något annan betydelse i varje gren. De poster där en funktion bara publiceras för vissa modeller i sortimentet gör detta tydligt:Fjärrstyrd slutarare finns på två sportmodeller och ingen annanstans; en skyddsklass anges endast för två modeller; en Bluetooth-version publiceras för en del av sortimentet, men inte för kameramodellerna eller varianten med benledning. Ingenting här är en kritik av katalogen. Det är ett exempel på den disciplin som krävs, eftersom en köpare som antar att en funktion är gemensam för hela sortimentet så småningom kommer att publicera en produktsida som produkten inte stödjer.
Det andra är att modellbeteckningen som når kunden inte är samma modellbeteckning som i dokumentationen. Mellan den tekniska beteckningen, den interna versionsbeteckningen, modellen som trycks på kartongen och den produktlista som en säljkanal publiceras finns fyra namn för en och samma produkt. Ett compliance-dokument täcker ett av dem. Riskfilen bör innehålla en enda rad med kopplingen mellan alla fyra.
Vi behandlar den här listan som ett hjälpmedel för igenkänning snarare än en checklista av sådant som ska fruktas. Dess praktiska värde är att varje riskklass har en motsvarande fråga som kan ställas tidigt, och tidiga frågor är de enda som har billiga svar. Den riskklass som vi i praktiken kommer att ägna mest tid åt är den första, eftersom en tvetydig specifikation är den risk som i det tysta senare omvandlas till flera andra risker.
Hur en risk klassificeras och ägs
När en risk har identifierats är frågan som avgör om den faktiskt hanteras inte hur sannolik den är. Det är vem som ansvarar för den och vad som står skrivet. En riskregisterfil som poängsätter sannolikhet och konsekvens utan att ange en ansvarig är ett dokument, inte en kontroll.
Den klassificering som används i ett välförvalt program är avsiktligt enkel, eftersom en komplicerad taxonomi i ett litet program skapar ett register som ingen läser. Poster klassificeras vanligtvis i fyra grupper:
- Specifikationsrisker. Kravet är tvetydigt, ofullständigt eller har tolkats olika av de båda parterna. Dessa ägs gemensamt, eftersom en specificationsrisk som bara ligger på ena sidan inte blir löst.
- Risker i leverans och process. Verktyg, tilldelning, substitution, produktionslinjens beteende och repeterbarheten i tillverkningen. Dessa ligger hos tillverkaren, som ansvarar för processen och leverantörerna.
- Risker i compliance och påståenden. Produktdokumentationen, försäkringarna och de påståenden som kommer att göras om produkten. Dessa ligger hos tillverkaren för underlaget och hos varumärket för formuleringen av påståendena.
- Kommersiella risker och programrisker. Sortimentsbeslut, åtaganden gentorn säljkanaler, godkännande av förpackningar och köparens egen tidsplan. Dessa ligger hos köparen.
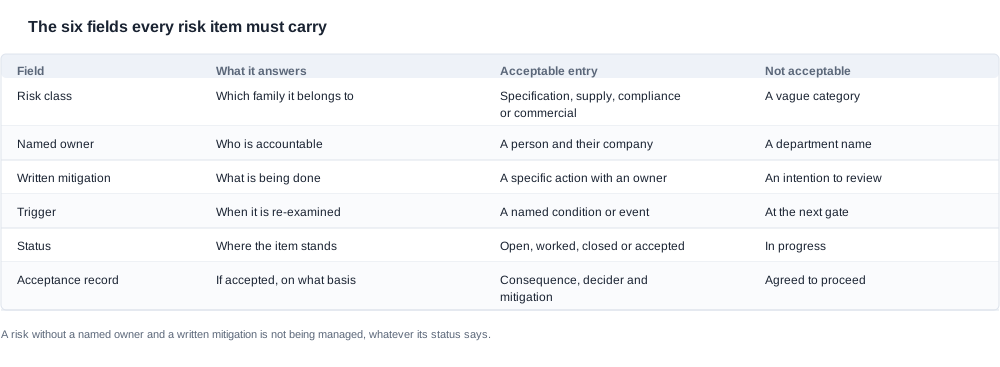
Varje post har en namngiven ansvarig, en dokumenterad åtgärd, en dokumenterad utlösande faktor som anger vad som kommer att leda till att posten omprövas, samt en aktuell status. Status är ett av fyra värden och betyder exakt en sak i varje enskilt fall: öppen, under åtgärd, stängd med underlag eller accepterad med registrerad anledning. Det fjärde värdet är det som missbrukas mest, och det är det som mest behöver en skriftlig dokumentation.
Regeln som gör att registret fungerar är enkel: en risk utan namngiven ansvarig och dokumenterad åtgärd hanteras inte, oavsett vilken status den uppges ha. Detta är ingen filosofisk ståndpunkt. Det är ett test som du kan tillämpa på alla poster i alla register som visas för dig, och det avslöjar direkt vilka poster som är aktiva och vilka som bara är dekoration. När du får en riskfil ska du läsa varje post och fråga vem som ansvarar för den och vad som har skrivits. Poster där svaret är vagt är de poster som senare kommer att dyka upp som en överraskning, eftersom ingenting egentligen har beslutats om dem. Testet som vi tillämpar på alla register som visas för oss är just detta, och det tar minuter i stället för en granskningscykel.
Det är svårare att ange en ansvarig än det verkar
En riskägare är en person, inte en avdelning. ”Teknik” är inte en ägare, eftersom teknik är en grupp människor och ingen i gruppen har utsetts för ansvar för posten. Detsamma gäller ”fabriken” och ”båda parterna”. Testet är om du kan skriva posten som ”namn, företag, vad de kommer att göra och vad de kommer att meddela oss när det är klart”. Om den meningen inte går att skriva har posten ingen ägare.
Delat ägande är legitimt men måste delas upp i två namngivna halvar. En specifikationsrisk har vanligtvis en ägare på vardera sidan: tillverkaren bekräftar den tekniska tolkningen, köparen bekräftar det kommersiella syftet, och var och en är separat ansvarig för sin halv. När halvarna inte delas upp äger ingen posten, och den överlever varje gate.
Det finns en andra fråga att ställa till varje ägare, nämligen om ägaren har behörighet att stänga posten. En ägare som inte kan besluta om en specifikationsändring, inte kan besluta om ett komponentbyte och inte kan besluta om en dokumentrevision är en rapportör, inte en ägare, och posten kommer att cirkula tills någon med behörighet tar hand om den.
En risk är inte en uppgift
En uppgift är något som någon kommer att göra och slutföra. En risk är något som kan inträffa, och att hantera den innebär att ordna så att den antingen förhindras, upptäcks tidigt eller absorberas med ett redan fattat beslut. Att registrera en uppgift i risklistan och markera den som stängd är ett vanligt sätt att skapa en snyggt utseende handling medan risken fortfarande är aktiv.
Skillnaden syns i hur en post formuleras. ”Uppdatera specifikationen” är en uppgift. ”Specifikationen för kameramodellerna anger för närvarande inte beteendet för slutarutlösaren, så implementeringen kan avvika från vad kanalbeskrivningen kommer att ange” är en risk. Den andra anger osäkerheten och har därför en åtgärd, en ägare och en utlösande faktor. Den första har ett datum men ingen osäkerhet, och kan bockas av utan att den underliggande risken alls flyttas.
Var riskregistret uppdateras
Riskregistret är inte ett dokument som tas fram en gång och arkiveras. Det uppdateras vid varje gate, och uppdateringen utgör en del av gatebeslutet. Det är detta som gör gatearna meningsfulla: en gate passerar inte för att tiden har gått, utan för att de dokument som gateen producerar är kompletta och de öppna poster som gateen producerar antingen har stängts eller uttryckligen har förts vidare med ett beslut.
Det är också mekanismen som kopplar utvecklingsprocessen till den kommersiella relationen. Det beteende en köpare ser i en riskhandling under utvecklingen är samma beteende som de kommer att se i en ändringsanmälan, ett dröjelsemeddelande eller ett krav under leveransen. Program med en dokumenterad riskhanteringspraxis tenderar att ge skriftliga meddelanden i ett senare skede, eftersom vanan att skriva ner det som inte har beslutats är samma vana som gör att en sen ändring blir ett samtal snarare än en överraskning.
Risker som stoppar ett program och risker som accepteras
De flesta riskposter i ett friskt program stoppar aldrig någonting. De hanteras, stängs eller accepteras, och programmet fortsätter. Den viktiga skillnaden är mellan en post som stoppar programmet och en post som accepteras, eftersom båda kan se identiska ut från utsidan – programmet fortsätter – och de har motsatt konsekvenser för köparen.
Stoppvillkoren
Ett stoppvillkor skrivs i förväg, innan posten som utlöser det är känd. Det anger ett specifikt tillstånd som hindrar programmet från att gå vidare till nästa gate. I ett program för smarta glasögon är värdefulla stoppvillkor att skriva ut bland annat: ett krav som inte kan fryses eftersom köparen inte har bestämt det avsedda påståendet, ett formgjutsbeslut som har fattats utan en överenskommen lösning på vad som händer med formgjutskostnaden om programmet avslutas i detta skede, ett firmwarebeteende som inte kan bringas i linje med det frysta kravet utan en ändring som köparen inte har godkänt, ett överensstämmelsedokument som inte täcker modellsträngen för frakt samt ett påstående som inte kan beläggas med något dokument som tillverkaren är villig att utfärda.
Skriftliga stoppvillkor skyddar båda parterna. Köparen får ett tydligt besked om att programmet inte förs vidare på en grund som köparen inte har accepterat. Tillverkaren får ett tydligt besked om att programmet inte förs vidare på en grund som tillverkaren inte kan leverera, vilket gör det rimligt att säga nej.
En stoppförutsättning som inte har skrivits ned är inte en stoppförutsättning; det är en oenighet som väntar på en deadline. Därför hör villkoren hemma i utvecklingsavtalet och inte i en e-postkorrespondens under en svår vecka.
Accepterade punkter
En accepterad punkt är en punkt där parterna har granskat risken, förstått konsekvensen och skriftligen beslutat att ändå fortsätta. Accepterandet är inte en ursäkt och inte ett avstående. Det är ett beslut att bära en känd förutsättning, och det är endast legitimt när tre saker gäller: konsekvensen har beskrivits i dokumentationen, beslutet har fattats av någon med behörighet att fatta det på uppdragsgivarens vägnar, och dokumentationen anger vad som ska hända om konsekvensen faktiskt inträffar.
Vissa konsekvenser är helt enkelt inte förhandlingsbara när de väl har accepterats, och en bra acceptansdokumentation anger detta. Om ett påstående i kanalinformationen inte stöds av någon dokumentation gör acceptansen av risken inte påståendet sant, och acceptansdokumentationen bör tydliggöra detta genom att ange åtgärden – vanligtvis en ändring av själva kanalinformationen.
Vi kommer också att notera feletypen här. En acceptans som har registrerats muntligen, eller registrerats utan att ange någon konsekvens, är inte en acceptans. Det är ett uppskjutet beslut som ingen kommer att återuppta, eftersom ingen kan avgöra om förutsättningen har inträffat. En dokumentation som anger förutsättningen, konsekvensen och åtgärdande åtgärder är revisionsbar; en dokumentation som bara anger ”överenskommet att fortsätta” är det inte. Den punkt som vi ska läsa om vid nästa kontrollpunkt ska komma med sitt ursprungliga sammanhang bevarat, och det sammanhanget finns antingen skrivet ned eller är förlorat.
Accepterande är ett beslut, inte en standard
Det vanligaste sättet på vilket en riskdokumentation slutar fungera är inte ett dramatiskt fel utan en långsam förskjutning, där punkter flyttas från öppen till under bearbetning till accepterad utan att någon beslutar att acceptera dem. Mekanismen som förhindrar förskjutning är en regel som kräver att en punkt endast kan nå statusen accepterad genom ett uttryckligt beslut som registrerats vid en kontrollpunkt, och att dokumentationen läses om vid varje efterföljande kontrollpunkt. En accepterad punkt som ingen har granskat på nytt under flera kontrollpunkter är inte en accepterad risk; det är ett uppskjutet beslut som har förlorat sitt sammanhang.
Vem accepterar och hur köparen deltar
Accepterande är en kommersiell åtgärd och ligger därför hos den som bär den kommersiella risken. För en specifikationspunkt som ändrar produkten accepterar köparen. För en leverans- eller processpunkt accepterar tillverkaren. För ett påstående accepterar den part som publicerar påståendet, vilket vanligtvis är varumärket. För en punkt om överensstämmelse accepterar den part som undertecknar förklaringen, vilket är tillverkaren.
Köparens roll är att se till att varje acceptans som den utsätts för når den skriftligen innan kontrollpunkten stängs, inte efteråt. Det är lika viktigt att köparen accepterar medvetet. Att acceptera en risk som inte har beskrivits är inte riskhantering; det är ett beslut att sluta undersöka, och det är den enda feltyp som köparens disciplinerade leverantörsuppföljning aldrig kan kompensera för.
Vad riskdokumentationen bör innehålla
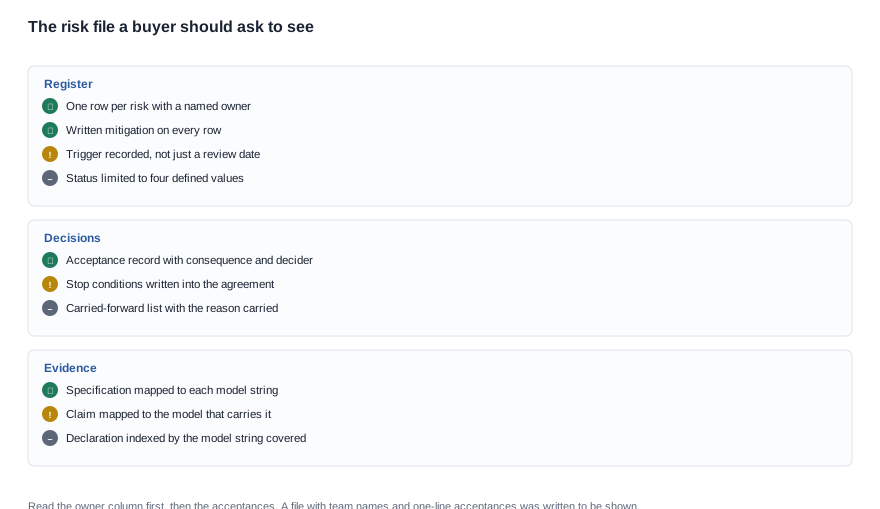
En riskdokumentation är ett arbetsdokument som köparen ska kunna läsa på en gång och använda för att bilda sig en korrekt uppfattning om projektets riskexponering. Följande är vad ni bör be att få se, och vad ni bör kontrollera i varje punkt.
- Registret självt, med en rad per risk, en namngiven ansvarig för varje rad, en skriftlig åtgärd, en utlösande faktor, en status och den gate där posten senast granskades. Fråga specifikt efter kolumnen som anger ansvarig; ett register utan den är bara en lista med bekymmer.
- Godkännandehandlingen, som ett separat dokument, med konsekvensen, den beslutsfattande parten, datumet och åtgärdande åtgärder för varje godkänd post. Fråga efter de poster som godkändes vid denna gate, inte bara den samlade listan.
- Listan med stoppvillkor, i avtalet snarare än i registret, så att båda parter utgår från samma formulering.
- Kartläggningen mellan specifikation och modell, som visar vilket krav som gäller vilken modellbeteckning, inklusive de varianter som saknar modellnummer och den beteckning som står på kartongen och i kanalens produktlista.
- Kartläggningen mellan påståenden och modeller, som visar vilken dokumenterad funktion som hör till vilken modell, så att en produktlista kan kontrolleras mot det som faktiskt kommer att levereras. Funktioner som endast publicerats för en del av sortimentet är den vanligaste källan till oavsiktliga överclaims.
- Indexet över efterlevnadsebevis, med en förteckning över de deklarationer och rapporter som finns, samt exakt vilken modellbeteckning varje dokument omfattar, så att skillnaden mellan ett produktfamiljedokument och en levererad SKU blir synlig i stället för att antas.
- Rutiner för ändringsmeddelanden, som beskriver vilket meddelande tillverkaren kommer att lämna vid byte av en komponent, ändring av en firmwareversion eller revidering av dokumentation, och vem som underrättas.
- Listan med öppna poster som förs vidare, som visar varje post som passerade föregående gate utan att avslutas, skälet till att den fördes vidare och vad som skulle ha varit uppfyllt för att den skulle ha fått stängas.
Så läser du filen
Det snabbaste sättet att bedöma en riskfil är att läsa kolumnen med ansvariga först och sedan godkännandena. En fil där varje ansvarig är en namngiven individ och varje godkännande anger en konsekvens är en fil som har använts för att fatta beslut. En fil där ansvariga är team och godkännandena är enstäcksnoteringar är en fil som har producerats för att visas upp. Skillnaden är uppenbar på några minuter och förutsäger hur programmet kommer att bete sig när något går fel.
Den andra användbara kontrollen är täckningen i förhållande till de återkommande riskklasserna. Ta de sju klasser som nämnts tidigare i denna artikel och leta efter var och en i registret. Varje klass som helt saknas är mer intressant än någon klass som finns med en detaljerad plan, eftersom frånvaro oftast betyder att klassen inte hade identifierats, inte att den hanterades.
Metoden vi kommer att följa är fast; endast dokumenten som bifogas den ändras från program till program. Inget i denna lista efterfrågar en siffra, och det är avsiktligt. När en köpare vill ha ett storleksomfang — hur många enheter som får plats på en rad, hur lång tid en stage tar i kalendern, vad en fördröjning skulle kosta — måste svaret komma som ett dokument som bifogas ett beslut, eftersom en siffra som citeras i ett samtal inte kan försvarsas när den ifrågasätts senare. Vad man ska fråga leverantören har därför alltid samma form: vilket dokument, vilken modellbeteckning det omfattar, vem som har undertecknat det och vid vilken gate.
Frågor att ställa till leverantören
- Vilka risker är för närvarande öppna, och vem är personligen ansvarig för var och en av dem?
- Vilka risker har godkänts, vad är konsekvensen av varje risk, och vem har beslutat?
- Vilka risker fördes vidare över föregående gate utan att avslutas, och varför?
- Vilka stoppvillkor finns i vårt avtal, och har något av dem utlösts?
- Vad skulle behöva vara uppfyllt för att ni skulle meddela oss att en risk har materialiserats?
- Om en komponent byts ut eller en firmwareversion ändras, vilket meddelande får vi, i vilken form och i vilken punkt i processen lyfts frågan?
- Vilka beslut är fortfarande öppna på er sida, och vilka av dem ändrar något vi redan har godkänt?
- Vad i den nuvarande planen är ett beslut vi ännu inte har fattat, men som ni fortsätter utifrån antagandet att vi kommer att fatta det?
- Om vi bad er att ange vilken risk i detta program som ni personligen anser har störst sannolikhet att orsaka oss problem, vilken skulle det vara, och vad står skrivet om den?
- Vad har ändrats sedan den senaste gate som inte var en risk när det hände?
Den sista frågan är den som skiljer en verklig riskhanteringspraxis från ett dokument som har sammanställtts en gång. I ett program där risker hanteras på riktigt är svaret aldrig ingenting, eftersom något alltid förändras mellan gates. I ett program där filen endast är dekorativ är svaret ett renligt "ingenting", och det är det svar som bör misstolkas minst.
Fördjupad läsning om den omgivande metoden finns i pelaröversikten på /oem-odm-process. Fasgången beskrivs i /blog/development-process-stage-by-stage, orsakerna till att program förskjuts undersöks i /blog/development-process-common-delays, och de kommersiella drivkrafterna bakom en utvecklingsbudget tas upp separat i /blog/development-process-cost-drivers. Det tidiga specifikationsarbetet behandlas i /blog/odm-development-design-phase, och den övergripande översikten över ordningen finns i /blog/odm-development-timeline-overview.


