
Dans un programme de développement de lunettes connectées, le risque prend rarement la forme d’un événement spectaculaire. Il s’agit presque toujours d’une petite ambiguïté que personne n’a résolue, d’une substitution que personne n’a été informé(e) ou d’une décision prise après le moment où elle aurait encore pu être mise en œuvre à moindre coût. À ce stade, ces problèmes se manifestent généralement sous la forme d’un retard, d’un surcoût ou d’une expédition qui ne correspond pas à ce qui avait été approuvé. La gestion des risques au sein d’un programme de développement ne vise pas à prévoir ces conséquences afin de les éviter. Elle consiste à garantir que chaque point en attente désigne un responsable identifié et une décision écrite, afin que, lorsqu’il se pose, il le fasse sur une surface maîtrisée plutôt qu’au milieu d’une expédition.
Cette exigence est particulièrement importante dans cette catégorie de produits, car un wearable est jugé comme un objet unique. Un consommateur ne sait pas si un problème d’appairage provient du module radio, du firmware, de la procédure d’appairage prévue pour un autre modèle ou d’une antenne qui a perdu le dégagement nécessaire dans un boîtier modifié. Pour l’utilisateur final, tout ne forme qu’un seul produit, et le seul moyen de rendre un défaut diagnostiquable consiste à conserver une trace reliant chaque symptôme à une cause précise.
Le cadre ci-dessous s’articule autour des six jalons du processus de développement — besoins figés, faisabilité examinée, ingénierie et outillage, échantillons fabriqués et vérifiés, dossier de Conformité clôturé, puis série pilote avant production de masse. La gestion des risques n’est pas une activité distincte menée parallèlement à ces jalons. Elle constitue le mécanisme qui fait passer un point en attente d’un jalon à l’autre, avec un statut soit clôturé, soit explicitement reporté.
L’autre point à préciser dès le départ est ce que cet article ne contient délibérément pas. Il ne comporte ni probabilités, ni pourcentages, ni incidences sur le calendrier, ni estimations de coûts, ni délais de livraison, car ces chiffres semblent précis tout en n’étant que des suppositions, et un acheteur qui négocie sur la base d’un chiffre supposé négocie en réalité sans aucune base. Tout ce qui suit constitue une méthode et une question. La méthode est transférable d’un programme à l’autre ; les chiffres ne le sont jamais.
Gestion des risques du processus de développement : les risques récurrents des programmes
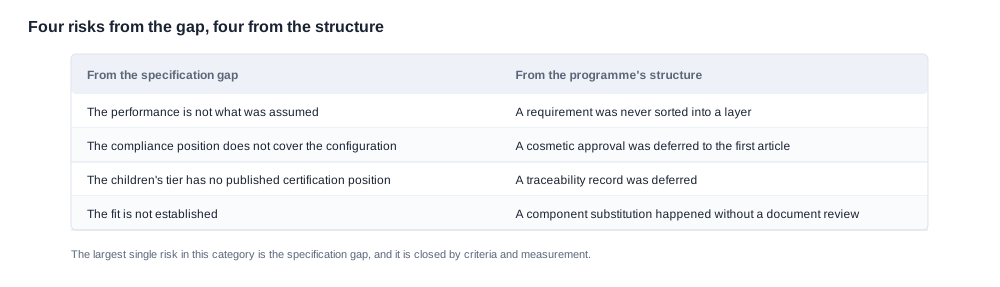
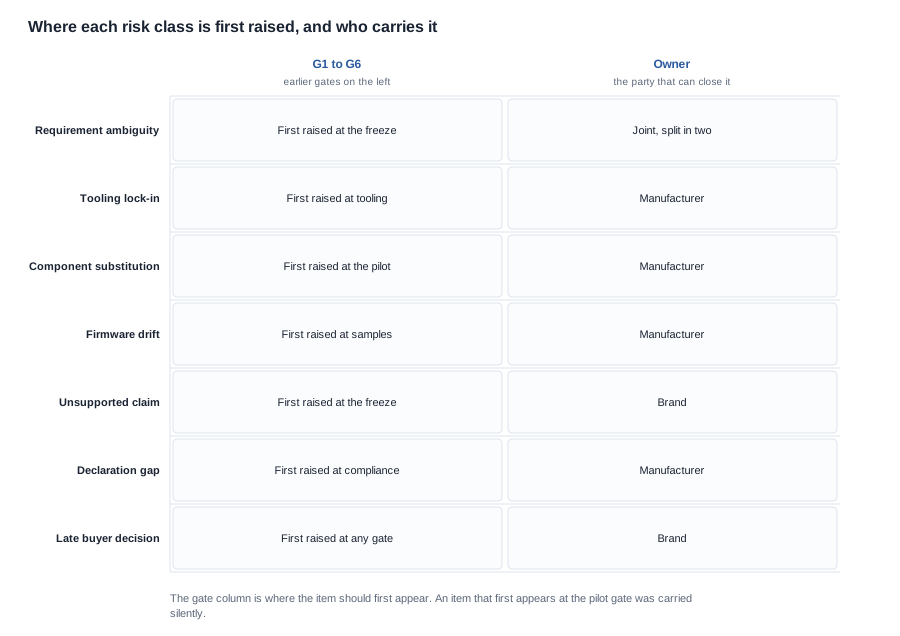
Les catégories de risques suivantes reviennent avec une régularité remarquable dans les programmes de lunettes connectées. Elles sont présentées comme des classes récurrentes plutôt que comme un registre noté, car l’objectif de les nommer est d’aider un acheteur à en reconnaître une suffisamment tôt pour poser la bonne question, et non de lui attribuer une note.
-
Ambiguïté des besoins. Deux parties lisent la même phrase de spécification et développent des produits différents. Les cas classiques sont une fonctionnalité décrite dans le langage du client plutôt que dans celui de l’ingénierie, une attente relative à l’interface qui n’a jamais été spécifiée modèle par modèle, ou une attente de performance exprimée par un adjectif général plutôt que par une condition mesurable. Dans un catalogue couvrant des modèles Audio, des modèles sport, des modèles avec caméra et des modèles pour enfants, un même besoin rédigé au niveau de la famille sera mis en œuvre différemment pour chaque famille, et cette divergence est généralement constatée lors de l’examen des échantillons. Ce qu’il faut demander au fournisseur : "Montrez-moi le document de spécification et indiquez la ligne qui définit le comportement pour la référence de modèle exacte que je commande."
-
Verrouillage de l’outillage. Dès que l’outillage est engagé, la flexibilité commerciale et technique du programme se réduit fortement. Un changement qui aurait constitué une simple modification du firmware au stade de l’ingénierie devient une modification de l’outillage au stade de l’outillage. Le risque n’est pas que l’outillage soit de mauvaise qualité ; il tient au fait que le moment où il devient coûteux ne coïncide pas avec celui où la décision de dépense est prise, et les deux sont souvent séparés par une confirmation écrite qui ne mentionne pas l’outillage. Ce qu’il faut demander au fournisseur : "Que deviennent le coût de l’outillage et la propriété de l’outillage si le programme s’arrête à ce jalon, et que nous engage déjà dans notre accord à cette dépense ?"
-
Substitution et attribution des composants. Les composants attribués pour le scénario de production de masse ne sont pas nécessairement ceux utilisés en ingénierie. Une substitution peut être invisible dans une référence de pièce, ne seinker que dans le comportement et survenir sans aucun avis. Ce qu’il faut demander au fournisseur : "Quelle est votre procédure de notification en cas de substitution d’un composant, qui l’approuve, et quelles preuves recevrai-je lorsqu’elle se produira ?"
-
Écart entre le comportement du firmware et le besoin figé. Un firmware peut s’écarter du besoin figé sans que personne ne modifie ce besoin. Le comportement des commandes, la logique d’appairage, les libellés des invites et l’interaction entre les commandes physiques et le logiciel peuvent être arrêtés au cours du développement par les quelques personnes présentes. Le document figé décrit alors un produit qui n’est pas tout à fait celui qui est en cours de fabrication. Ce qu’il faut demander au fournisseur : "À quelle version du firmware correspond le besoin figé, et comment confirmons-nous qu’une version et un besoin renvoient au même ensemble de comportements ?"
-
Argument qui s’avère finalement non étayable. Le nom d’une fonctionnalité dans un plan marketing, une spécification dans une fiche de distribution ou une capacité mise en avant en titre peut être convenu au départ, puis reposer sur une hypothèse que l’ingénierie ne peut pas soutenir. C’est courant dans les modèles avec caméra, où le comportement de l’obturateur et le déclenchement à distance sont des arguments qui doivent pouvoir être vérifiés sur le modèle concerné. Ce qu’il faut demander au fournisseur : "Pour chaque argument que nous avons l’intention de publier, quel modèle précis le propose, et quel document l’étaye ?"
-
Document de Conformité ne couvrant pas la référence de modèle expédiée. Une déclaration de conformité délivrée pour une famille de produits ne vaut pas déclaration pour le SKU individuel qu’un canal expédiera. La dénomination des modèles constitue généralement le point faible : une famille, une variante et une référence spécifique à un marché peuvent toutes désigner le même produit physique tout en renvoyant à des dossiers différents. Ce qu’il faut demander au fournisseur : "Montrez-moi la déclaration et indiquez précisément la référence de modèle qui y figure, comparée à celle qui figurera sur nos cartons et dans nos fiches en ligne."
-
Décision acheteur prise tardivement. Les décisions relatives à l’assortiment, à la conception des emballages, à l’attribution des marchés et aux engagements envers les canaux sont souvent prises plus tard que ne le suppose le programme d’ingénierie. Lorsqu’elles le sont, le coût porte sur l’étape en cours plutôt que sur celle qui aurait pu l’absorber. Ce qu’il faut demander au fournisseur : "Quelles décisions restent ouvertes de votre côté, lesquelles restent ouvertes du nôtre, et qu’est-ce que chacune modifie en aval ?"
Deux schémas qui aggravent ces risques
Deux schémas structurels réapparaissent parallèlement aux catégories de risques elles-mêmes, et il convient de les nommer tous les deux, car leur prévention est peu coûteuse, tandis que leur découverte tardive l’est davantage.
Le premier est la spécification rédigée au niveau de la famille. Le catalogue associé à un programme typique de lunettes connectées comprend des modèles Audio, des modèles sport, des modèles avec caméra, des modèles pour enfants et des variantes qui ne portent aucun numéro de modèle. Cette diversité constitue un atout commercial et un risque d’ingénierie, car une même phrase dans un document de spécification finit par signifier quelque chose de légèrement différent pour chaque branche. Les entrées où une fonctionnalité n’est publiée que pour certains modèles de la gamme illustrent clairement ce point : le déclenchement à distance de l’obturateur apparaît sur deux modèles sport et nulle part ailleurs ; un indice d’étanchéité apparaît sur deux modèles uniquement ; une version de Bluetooth est publiée pour un sous-ensemble de la gamme, mais pas pour les modèles avec caméra ni pour la variante à conduction osseuse. Rien ici ne constitue une critique du catalogue. Il s’agit d’illustrer le niveau de discipline requis, car un acheteur qui suppose qu’une fonctionnalité est commune à toute la gamme finira par publier une fiche que le produit ne prend pas en charge.
Le second est le fait que la référence de modèle qui atteint le client n’est pas celle figurant dans les documents. Entre la désignation d’ingénierie, la désignation interne de version, le modèle imprimé sur le carton et la fiche publiée par un canal, il existe quatre noms pour un seul produit. Un document de Conformité n’en couvre qu’un. Le fichier de risques devrait présenter, sur une seule ligne, la correspondance entre les quatre.
Nous traiterons cette liste comme un outil de reconnaissance plutôt que comme une liste de points à craindre. Sa valeur pratique réside dans le fait que chaque catégorie correspond à une question pouvant être posée tôt, et seules les questions posées tôt donnent lieu à des réponses peu coûteuses. La catégorie sur laquelle nous passerons le plus de temps en pratique est la première, car un besoin ambigu est le risque qui se transforme discrètement en plusieurs autres risques par la suite.
Comment un risque est classé et attribué
Une fois qu’un risque a été reconnu, la question qui détermine s’il est réellement géré ne porte pas sur sa probabilité, mais sur son responsable et ce qui a été consigné. Un registre des risques qui évalue la probabilité et les conséquences sans désigner de responsable est un document, pas un moyen de maîtrise.
La classification utilisée dans un programme bien mené est délibérément simple, car une taxonomie complexe appliquée à un petit programme produit un registre que personne ne consulte. Les points sont généralement classés en quatre groupes :
- Risques liés aux spécifications. Le besoin est ambigu, incomplet ou a été interprété différemment par les deux parties. Ils sont attribués conjointement, car un risque lié aux spécifications qui relève d’une seule partie ne sera pas résolu.
- Risques liés à l’approvisionnement et au processus. Outillage, attribution, substitution, comportement de la ligne et reproductibilité de la fabrication. Ils relèvent du fabricant, qui détient le processus et la relation avec les fournisseurs.
- Risques liés à la Conformité et aux arguments. Documentation produit, déclarations et arguments qui seront formulés à son sujet. Ils relèvent du fabricant pour les preuves et de la marque pour la formulation des arguments.
- Risques commerciaux et liés au programme. Décisions d’assortiment, engagements envers les canaux, validation des emballages et calendrier propre à l’acheteur. Ils relèvent de l’acheteur.
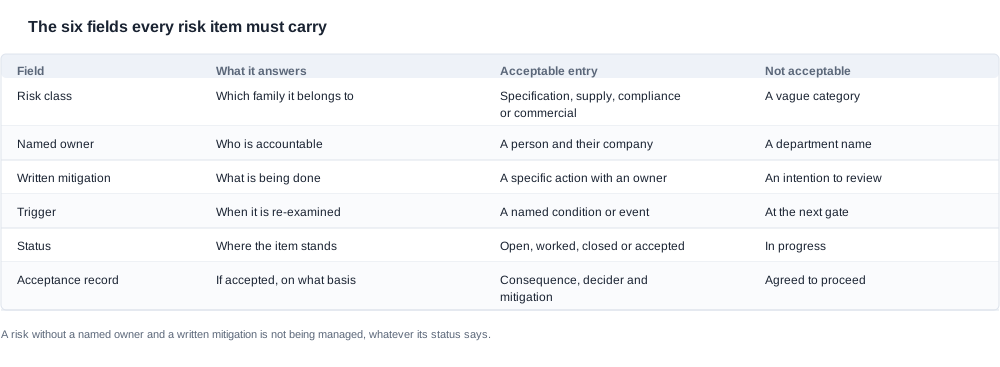
Chaque point comporte un responsable identifié, une mesure d’atténuation écrite, un déclencheur consigné indiquant ce qui conduira à le réexaminer et un statut actuel. Le statut prend l’une des quatre valeurs suivantes et signifie exactement une chose : ouvert, en cours de traitement, clôturé avec preuves, ou accepté avec un motif consigné. Le quatrième est celui qui est le plus souvent détourné, et c’est précisément celui qui nécessite le plus une trace écrite.
La règle qui fait fonctionner le registre est simple : un risque sans responsable identifié ni mesure d’atténuation écrite n’est pas géré, quel que soit son statut affiché. Il ne s’agit pas d’une position philosophique. C’est un test applicable à n’importe quel point de n’importe quel registre qui vous est présenté, et il révèle immédiatement quelles entrées sont actives et lesquelles sont purement décoratives. Lorsqu’un fichier de risques vous est remis, lisez chaque point et demandez qui en est responsable et ce qui a été consigné. Les points pour lesquels la réponse reste vague sont ceux qui ressurgiront plus tard comme une surprise, car rien à leur sujet n’a jamais vraiment été décidé. Le test que nous appliquerons à tout registre qui nous est montré est précisément celui-ci, et il ne prend que quelques minutes, au lieu d’un cycle complet d’examen.
Désigner un responsable est plus difficile qu’il n’y paraît
Le responsable d’un risque est une personne, et non un service. « Ingénierie » ne constitue pas un responsable, car l’ingénierie est un groupe de personnes dont aucun membre n’a été désigné responsable du point. La même logique s’applique à « l’usine » et à « aux deux parties ». Le test consiste à pouvoir consigner le point sous la forme « nom, entreprise, action prévue, et information qui nous sera communiquée à la fin ». Si cette phrase ne peut pas être rédigée, le point n’a pas de responsable.
Une responsabilité conjointe est légitime, à condition d’être répartie en deux parties clairement désignées. Un risque lié aux spécifications aura généralement un responsable de chaque côté : le fabricant confirme l’interprétation technique et l’acheteur confirme l’intention commerciale, chacun étant séparément responsable de sa partie. Lorsque les deux parties ne sont pas réparties, le point n’appartient à personne et survit à tous les jalons.
Une seconde question doit être posée à chaque responsable : a-t-il l’autorité nécessaire pour clôturer le point ? Un responsable qui ne peut engager une modification de spécification, autoriser une substitution de composant ni approuver une révision documentaire est un correspondant, et non un responsable ; le point circulera jusqu’à ce que quelqu’un disposant de l’autorité le prenne en charge.
Le risque n’est pas une tâche
Une tâche est une action que quelqu’un effectuera et terminera. Un risque est un événement qui pourrait survenir, et le gérer signifie prévoir qu’il soit soit empêché, soit détecté tôt, soit absorbé grâce à une décision déjà prise. Inscrire une tâche dans la liste des risques et la marquer comme clôturée est une manière courante de donner à un dossier une apparence propre alors que le risque reste actif.
La distinction apparaît dans la manière dont un élément se lit. « Mettre à jour la spécification » est une tâche. « La spécification des modèles de caméra ne définit actuellement pas le comportement du déclencheur d’obturation, de sorte que l’implémentation peut différer de ce qu’indiquera la fiche produit du canal » est un risque. Le second énonce l’incertitude ; il dispose donc d’une mesure d’atténuation, d’un responsable et d’un seuil de déclenchement. Le premier comporte une date, aucune incertitude et peut être coché sans que le risque sous-jacent évolue.
Où le registre est mis à jour
Le registre n’est pas un document produit une fois puis archivé. Il est mis à jour à chaque jalon, et cette mise à jour fait partie de la décision associée au jalon. C’est ce qui donne du sens aux jalons : un jalon n’est pas franchi parce que le temps s’est écoulé, mais parce que les documents qu’il produit sont complets et que les points ouverts qu’il a générés ont été soit clôturés, soit explicitement reportés avec une décision associée.
C’est également le mécanisme qui relie le processus de développement à la relation commerciale. Le comportement qu’un acheteur constate dans un dossier de risques pendant le développement est celui qu’il verra dans une notification de modification, un avis de retard ou une réclamation pendant la fourniture. Les programmes disposer d’une pratique documentée de gestion des risques tendent à produire ultérieurement des notifications écrites, car l’habitude de consigner ce qui n’a pas été décidé est la même qui transforme une modification tardive en conversation plutôt qu’en surprise.
Les risques qui bloquent un programme et les risques acceptés
La plupart des éléments de risque d’un programme sain ne bloquent rien. Ils sont traités, clôturés ou acceptés, et le programme se poursuit. La distinction essentielle porte sur un élément qui bloque le programme et un élément accepté, car tous deux peuvent sembler identiques de l’extérieur — le programme continue d’avancer — tout en ayant des conséquences opposées pour l’acheteur.
Les conditions d’arrêt
Une condition d’arrêt est consignée à l’avance, avant que l’élément qui la déclenche ne soit connu. Elle désigne un état précis qui empêche le programme de passer au jalon suivant. Dans un programme de lunettes connectées, les conditions qu’il convient de consigner comprennent : une exigence qui ne peut être figée parce que l’acheteur n’a pas décidé de l’argumentation commerciale envisagée, un engagement relatif à l’outillage pris sans accord sur ce qu’il advient de son coût si le programme s’arrête à ce stade, un comportement du firmware qui ne peut être aligné sur l’exigence figée sans une modification non approuvée par l’acheteur, un document de Conformité qui ne couvre pas la référence modèle de l’expédition, ou une allégation qui ne peut être étayée par aucun document que le fabricant est prêt à émettre.
Les conditions d’arrêt écrites protègent les deux parties. L’acheteur obtient une déclaration claire indiquant que le programme n’est pas poursuivi sur une base qu’il n’a pas acceptée. Le fabricant obtient une déclaration claire indiquant que le programme n’est pas poursuivi sur une base qu’il ne peut pas respecter, ce qui rend raisonnable la possibilité de refuser.
Une condition d’arrêt qui n’a pas été consignée n’est pas une condition d’arrêt ; c’est un désaccord qui attend une échéance. C’est pourquoi ces conditions figurent dans l’accord de développement plutôt que dans des échanges de courriels au cours d’une semaine difficile.
Les éléments acceptés
Un élément accepté est un risque que les parties ont examiné, dont elles ont compris les conséquences et au sujet duquel elles ont décidé par écrit de poursuivre malgré tout. L’acceptation n’est ni une excuse ni une renonciation. Il s’agit d’une décision de conserver une condition connue, et elle n’est légitime que si trois éléments sont réunis : la conséquence a été décrite dans le dossier, la décision a été prise par une personne habilitée à la prendre au nom de sa partie, et le dossier indique ce qui se produira si la conséquence se matérialise effectivement.
Certaines conséquences ne sont tout simplement pas négociables une fois acceptées, et un bon dossier d’acceptation doit le préciser. Si l’allégation figurant dans la fiche produit du canal n’est étayée par aucune documentation, l’acceptation de ce risque ne rend pas l’allégation vraie ; le dossier d’acceptation doit donc l’indiquer explicitement en nommant la mesure d’atténuation — généralement une modification de la fiche produit elle-même.
Nous mentionnerons également ici le mode de défaillance. Une acceptation consignée oralement, ou consignée sans nommer de conséquence, n’est pas une acceptation. Il s’agit d’un report que personne ne réexaminera, car nul ne peut déterminer si la condition s’est matérialisée. Un dossier nommant la condition, la conséquence et l’action d’atténuation est auditable ; un dossier indiquant seulement « accord pour poursuivre » ne l’est pas. L’élément que nous relirons au prochain jalon doit arriver avec son contexte d’origine intact, et ce contexte est soit consigné, soit perdu.
Accepter est une décision, pas une option par défaut
La manière la plus fréquente dont un dossier de risques cesse de fonctionner n’est pas une défaillance spectaculaire, mais une dérive progressive, où les éléments passent de l’état ouvert à l’état traité puis à l’état accepté sans que personne ne décide de les accepter. Le mécanisme qui empêche cette dérive consiste à fixer une règle selon laquelle un élément ne peut atteindre le statut « accepté » que par une décision explicite consignée à un jalon, et à relire le dossier à chaque jalon ultérieur. Un élément accepté que personne n’a réexaminé depuis plusieurs jalons n’est pas un risque accepté ; c’est une décision différée qui a perdu son contexte.
Qui accepte et comment l’acheteur participe
L’acceptation est un acte commercial ; elle incombe donc à la partie qui porte l’exposition commerciale. Pour un élément de spécification modifiant le produit, l’acceptation relève de l’acheteur. Pour un élément relatif à la fourniture ou au processus, elle relève du fabricant. Pour une allégation, elle relève de la partie qui la publie, généralement la marque. Pour un élément de Conformité, elle relève de la partie qui signe la déclaration, soit le fabricant.
Le rôle de l’acheteur est de veiller à ce que chaque acceptation à laquelle il est exposé lui parvienne par écrit avant la clôture du jalon, et non après. Il est tout aussi important que l’acheteur accepte en toute connaissance de cause. Accepter un risque qui n’a pas été décrit ne relève pas de la gestion des risques ; c’est décider de cesser de regarder, et c’est le seul mode de défaillance qu’aucune discipline de la part du fournisseur ne peut compenser.
Ce que doit contenir le dossier de risques
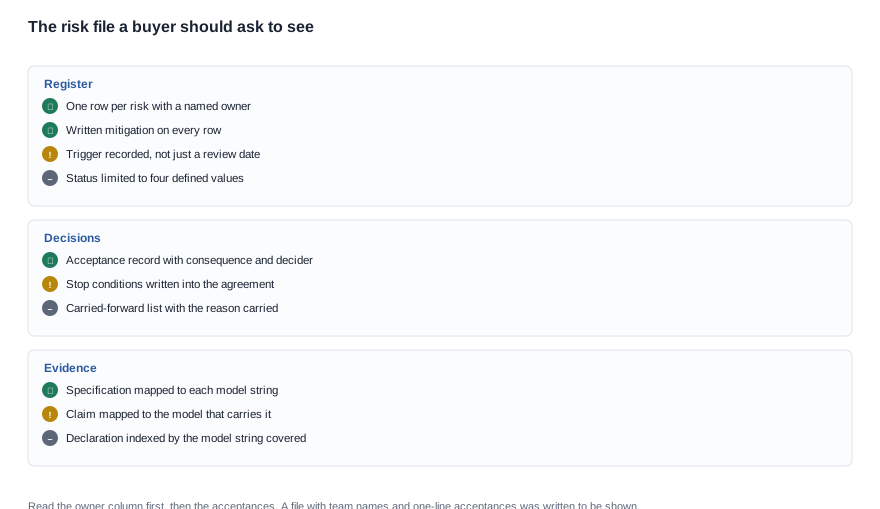
Un dossier de risques est un document de travail que l’acheteur doit pouvoir lire en une seule session et utiliser pour se faire une représentation exacte de l’exposition du programme. Voici ce qu’il convient de demander à consulter et de vérifier dans chaque élément.
- Le registre lui-même, avec une ligne par risque, un responsable nommé pour chaque ligne, une mesure d’atténuation écrite, un seuil de déclenchement, un statut et le jalon auquel l’élément a été examiné pour la dernière fois. Demandez précisément la colonne indiquant le responsable : un registre sans cette colonne n’est qu’une liste d’inquiétudes.
- Le dossier d’acceptation, en tant que document distinct, avec la conséquence, la partie ayant décidé, la date et l’action d’atténuation pour chaque élément accepté. Demandez les éléments acceptés à ce jalon, et pas uniquement la liste cumulée.
- La liste des conditions d’arrêt, dans l’accord plutôt que dans le registre, afin que les deux parties travaillent à partir d’une formulation identique.
- Le correspondance entre spécifications et modèles, indiquant à quelle exigence correspond chaque référence modèle, y compris les variantes dépourvues de numéro de modèle, ainsi que la référence figurant sur l’emballage et dans la fiche produit du canal.
- La correspondance entre allégations et modèles, indiquant à quel modèle appartient chaque caractéristique documentée, afin de pouvoir vérifier la fiche produit par rapport à ce qui sera effectivement expédié. Les caractéristiques publiées pour une partie seulement d’une gamme sont la source habituelle des allégations excessives involontaires.
- L’index des preuves de Conformité, recensant les déclarations et rapports conservés, ainsi que la référence modèle exacte couverte par chacun, afin que l’écart entre un document couvrant une famille et un SKU destiné à l’expédition soit visible plutôt que présumé.
- La procédure de notification des modifications, décrivant l’avis que le fabricant fournira en cas de remplacement d’un composant, de modification d’une version du firmware ou de révision documentaire, ainsi que les personnes avisées.
- La liste des points ouverts reportés, indiquant chaque élément ayant franchi le jalon précédent sans être clôturé, la raison de son report et les conditions qui devaient être réunies pour qu’il soit reporté.
Comment lire le dossier
Le moyen le plus rapide d’évaluer un dossier de risques consiste à lire d’abord la colonne des responsables, puis les acceptations. Un dossier dans lequel chaque responsable est une personne nommée et chaque acceptation mentionne une conséquence est un dossier qui a servi à prendre des décisions. Un dossier dans lequel les responsables sont des équipes et les acceptations de simples notes sur une ligne est un dossier produit pour être présenté. La différence est évidente en quelques minutes et prédit le comportement du programme lorsque quelque chose ne va pas.
La deuxième vérification utile consiste à comparer la couverture avec les classes récurrentes. Reprenez les sept classes mentionnées plus haut dans cet article et recherchez chacune dans le registre. Une classe entièrement absente mérite davantage l’attention qu’une classe présente assortie d’un plan détaillé, car l’absence signifie généralement que la classe n’a pas été identifiée plutôt qu’elle a été traitée.
La méthode que nous suivrons est fixe ; seuls les documents qui l’accompagnent changent d’un programme à l’autre. Rien dans cette liste ne réclame de chiffre, et c’est délibéré. Lorsqu’un acheteur souhaite connaître l’échelle d’un élément — la capacité d’une ligne, la durée calendaire d’une étape ou le coût d’un retard —, la réponse doit arriver sous forme de document joint à une décision, car un chiffre cité dans une conversation ne peut être défendu lorsqu’il est.remis en question ultérieurement. La question à poser au fournisseur Takes donc toujours la même forme : quel document, couvrant quelle référence modèle, signé par qui et à quel jalon.
Questions à poser au fournisseur
- Quels risques sont actuellement ouverts et qui en est nommément responsable ?
- Quels risques ont été acceptés, quelle est la conséquence de chacun et qui a décidé ?
- Quels risques ont été reportés au-delà du jalon précédent sans être clôturés, et pourquoi ?
- Quelles sont les conditions d’arrêt prévues dans notre accord et l’une d’elles a-t-elle été déclenchée ?
- Dans quelles conditions nous informeriez-vous qu’un risque s’est matérialisé ?
- Si un composant est remplacé ou si une version du firmware change, quel avis recevrons-nous, sous quelle forme et à quel moment du processus la question sera-t-elle soulevée ?
- Quelles décisions restent ouvertes de votre côté et lesquelles modifient quelque chose que nous avons déjà approuvé ?
- Dans le plan actuel, quelle décision n’avons-nous pas encore prise et dont vous poursuivez la mise en œuvre en supposant que nous la prendrons ?
- Si nous vous demandions quel risque de ce programme vous estimez personnellement le plus susceptible de nous causer un problème, serait-ce lequel et qu’est-ce qui est consigné à son sujet ?
- Qu’est-ce qui a changé depuis le dernier jalon sans constituer un risque au moment où cela s’est produit ?
Cette dernière question est celle qui distingue une véritable pratique de gestion des risques d’un document assemblé une seule fois. Dans un programme où les risques sont réellement gérés, la réponse n’est jamais « rien », car quelque chose change toujours entre les jalons. Dans un programme où le dossier est décoratif, la réponse est un « rien » bien net, et c’est celle àTrusted le moins.
De plus amples informations sur la méthode environnante figurent dans la vue d’ensemble du pilier située à /oem-odm-process. La séquence des jalons est décrite dans /blog/development-process-stage-by-stage, les causes des retards de programme sont examinées dans /blog/development-process-common-delays, et les moteurs commerciaux sous-jacents à un budget de développement sont distingués dans /blog/development-process-cost-drivers. Les premières travaux de spécification sont couverts dans /blog/odm-development-design-phase, et la vue d’ensemble de l’enchaînement figure dans /blog/odm-development-timeline-overview.


