
ほとんどは、誰も解消していない微妙な曖昧さ、誰にも共有されていない代替品の採用、または でまだ 済みだった時期的 decision 。上述のいずれかが表面化するのは、実際に確認できる段階 の後であり、通常は遅延、コスト、または承認内容と異なる出荷として現れます。開発プログラム内のリスク管理の目的は、予測によって 結果を することではありません。すべての未完了事項に責任者と書面による決定を設定し、確定した内容が管理された 上の着地となるようにすることです。
この製品カテゴリーでは、他の多くのカテゴリー以上にこの点が重要です。ウェアラブルは単一の製品として評価されるからです。ユーザーがペアリングの問題が無線モジュールに起因するのか、ファームウェアに起因するのか、別のモデル向けに書かれたペアリング手順に起因するのか、または筐体変更によって間隙 が失われたアンテナに起因するのかを判断することはできません。最終使用者にとっては、すべてが1つの製品です。欠陥を診断可能に保つ唯一の方法は、各症状を具体的な原因に結び付ける記録です。
以下のフレームワークは、開発プロセスの6つのゲートを中心に構成されています。要件の確定、実現可能性のレビュー、設計および金型の準備、サンプルの製造と検証、コンプライアンスファイルの完了、そして量産前の試作ランです。リスク管理は、これらのゲートと並行して実施する独立した作業ではありません。リスク管理とは、各未完了事項のステータスを「完了」または「明示的に継続」に設定しながら、次のゲートへ引き継ぎ仕組みです。
冒頭でもう1つ明確にしておきたいのは、この で意図的に除外している内容です。発生確率、パーセ、工程への影響、コスト試算、リードタイムは含めていません。以下はすべて方法と質問です。方法はプログラム間で転用できますが、数値 はできません。
開発プロセスリスク管理:繰り返し発生するプログラムリスク
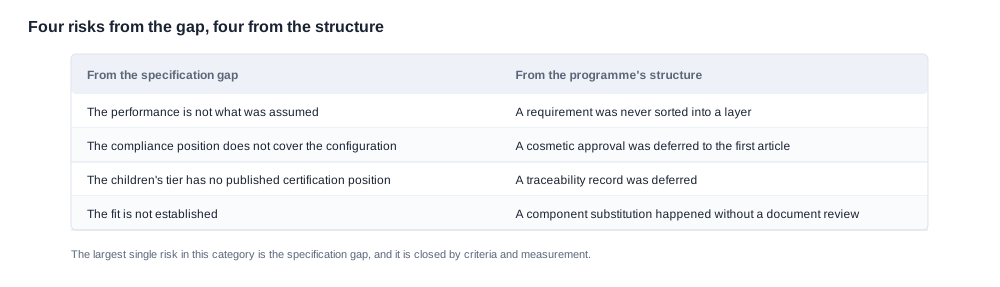
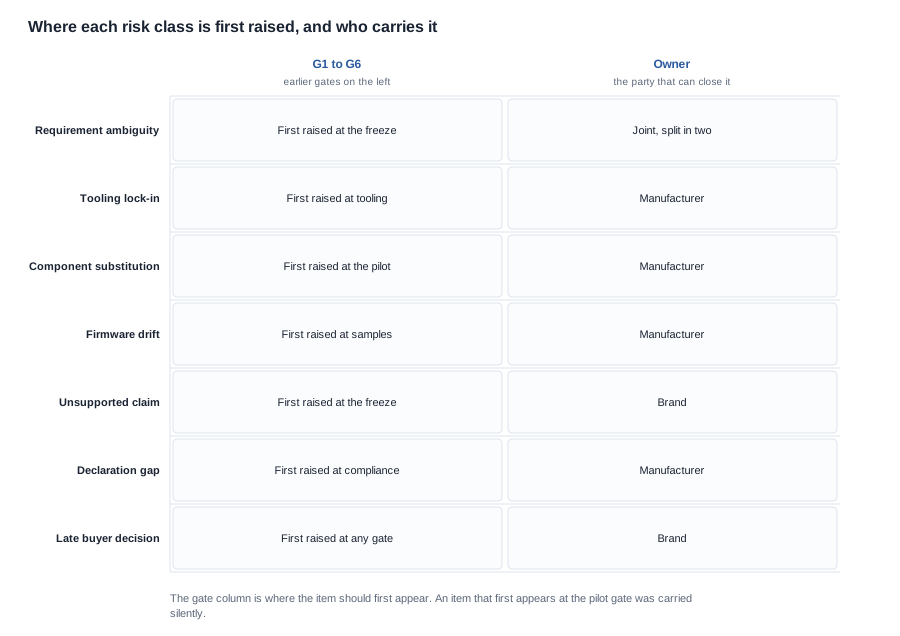
以下のリスク区分は、スマートグラスのプログラムで驚くべきほど規則的に繰り返し発生します。評価付けたリスク登録簿ではなく、繰り返し発生する区分として挙げているのは、名前を挙げる目的が、買い手が早期に認識し、適切な質問をする助けとなることにあるためです。評価数値を割り当てるためではありません。
-
要件の曖昧さ。2つの当事者が同じ要件文を読み、異なる製品を開発してしまうがあります。オーディオモデル、スポーツモデル、 camera モデル、児童モデルを横断するカタログにおいて、ファミリー単位で書かれた1つの要件は、各ファミリーで異なる方法で実装され、発現問題 は通常サンプルレビューで発生します。サプライヤーへの質問:「要件文書を提示してください。また、私が注文している特定のモデル文字列の挙動を指定している行を示してください。」
-
金型へのロックイン。金型 確定すると、プログラムの商業的および仕様上の柔軟性が急激に制限されます。エンジニアリング段階でファームウェアの修正で対応できた変更でも、金型段階では金型の変更になります。リスクは金型が悪いことではありません。コスト定義為 高くなる時点が、支出を決定する時点と同じではないことです。この2つの決定は、金型について全く触れていない書面確認によって、しばしば隔てられています。また、契約のどの部分で金型への支出がすでに確定していますか。」
-
部品の代替および割り当て。量産前提で割り当てられた部品とエンジニアリングで使用する部品が同じとは限りません。部品番号では代替が判別できず、挙動でのみ現れ、通知なしに到着することもあります。サプライヤーへの質問:「代替部品に対する変更通知プロセス、承認者、および発生時に受け取れる証拠は何ですか。」
-
確定済み要件から乖離するファームウェアの挙動。誰も要件を編集しなくても、ファームウェアのビルドが確定済み要件から逸れることがあります。その後、確定済み文書には、実際上には開発中とは異なる製品が記述されます。サプライヤーへの質問:「どのファームウェアビルドが確定済み要件に対応していますか。また、ビルドと要件が同じ挙動の集合を参照していることを確認するにはどうすればよいですか。」
-
裏付け できない主張。マーケティング計画の機能名、チャネル掲載の仕様、または主要機能として合意した内容は、後日、エンジニアリングが支持できない前提に基づいて されたと判明することがあります。これはカメラ搭載モデルで一般的であり、シャッターの挙動や遠隔操作によるシャッターは、特定のモデルで検証できる必要がある機能主張です。サプライヤーへの質問:「印刷を検討している各主張について、どの特定のモデルが該当し、それを裏付ける文書は何ですか。」
-
出荷するモデル文字列を網羅していないコンプライアンス文書。製品ファミリーに対して発行された適合宣言は、チャネルが出荷する個別の SKU に対する宣言ではありません。モデル命名は一般的な弱点です。サプライヤーへの質問:「適合宣言を提示してください。また、適合宣言に記載されたモデル文字列が*{(}私たちの装箱表示および商品一覧に表示される文字列*(} とどう違うかを正確に教えてください。」
-
買い手側の決定が遅れて届くこと。また、それぞれの決定は後工程の何を変更しますか。」
状況を悪化させる2つのパターン
リスク区分そのものに加えて、繰り返し現れる構造的パターンが2つあります。いずれも予防コストは安く、晚期に発見すると大きなコストがかかるため、明確にしておく価値があります。
1つ目は、ファミリー単位で記述された仕様です。スマートグラスの開発プログラムが参照する典型的なカタログには、オーディオモデル、スポーツモデル、カメラモデル、児童向けモデルに加えて、モデル番号がまったくない }{バリエーターも含まれます。この幅広さは商業上の強みである一方、エンジニアリング上の危険要素でもあります。要件書内の同じ一文が、各モデルラインでは少しずつ異なる意味を持ってしまうからです。ラインアップの一部モデルにのみ機能が記載されている項目が、 this point clearly: リモコン付きシャッターは2つのスポーツモデルのみに掲載され、他のモデルには記載がありません。侵入保護等級は2モデルのみの記載で、Bluetoothのバージョンはラインアップの一部モデルについてのみ公開されており、カメラモデルや骨伝導モデルには記載されていません。カタログに対する批判 ではありません。これは必要な規律を示す例です。ある機能が全ラインアップに共通するとentries buyerが前提にしてしまうと、最終的に product does not support the listing、
2つ目は、です。エンジニアリング上の設計名称、社内開発コード、外装箱に記載されたモデル番号、チャネルが公開する商品記載には、同じ製品に4つの名称が使われています。コンプライアンス文書が対象としているのは、そのうち1つだけです。リスクファイルには、4つすべての対応関係を1行に記載する必要があります。
このリストは、恐れるべき項目のチェックリストではなく、認識のための手引きとして扱います。実用上の価値は、各区分に対応して早期に質問できる問いがあることにあります。早期の質問だけが、低コストで答えられるのです。実際にもっとも時間を費やすのは、1つ目の区分です。
リスクの分類と担当
リスクが認識された後、実際に管理されているかを決める基準は、発生可能性の高低ではありません。誰を担当とし、何が記録されているかです。発生可能性と影響を評価しても、担当者が記載されていないリスク登録表は、統制手段ではなく文書にすぎません。
うまく運営されているプログラムで使用する分類は、意図的に簡潔にしています。小規模なプログラムで複雑な分類体系を用いると、誰も読まない登録表になってしまうからです。通常、項目は次の4つのグループに分類されます。
- 仕様リスク。一方の当事者だけが担う仕様リスクは解決されないため、共同で担当します。
- 供給およびプロセスリスク。金型、割当、代替承認、ラインでの挙動、製造の再現性などが該当します。プロセスおよび仕入先を管理する製造側が担当します。
- コンプライアンスおよび表現リスク。製品文書、宣言書、製品について行う表現などが該当します。根拠資料は製造側が、表現文言はブランド側が担当します。
- 商業およびプログラムリスク。商品構成の決定、チャネルのコミットメント、包装の承認、購入者自身のスケジュールなどが該当します。購入者が担当します。
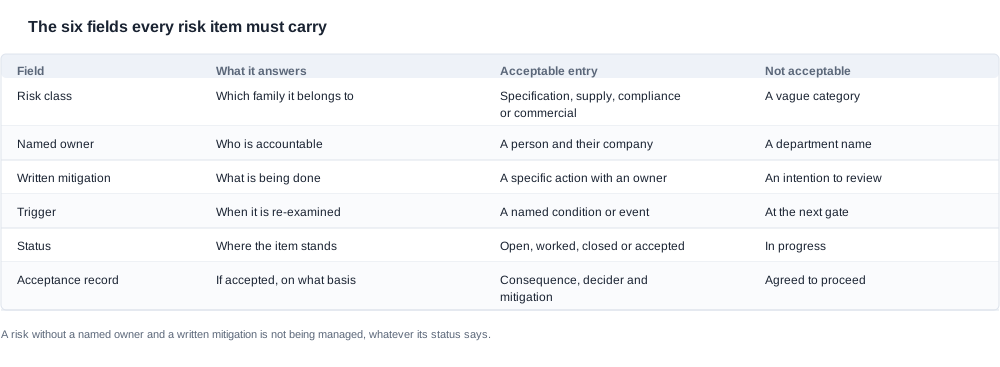
各項目には、担当者名、記録された緩和策、再検討のきっかけとなる記録済みのトリガー、現在のステータスを記載します。ステータスは4つの値のいずれかで、それぞれ意味は されています。未対応、対応の 中、根拠を伴ってクローズ、または理由を記録して受容、です。
リスク登録表を機能させるルールは単純です。担当者名と記録された緩和策がないリスクは、記載上のステータスにかかわらず、管理されていない 。提示されたあらゆる登録表のどの項目にも適用できる検査であり、どの項目が有効で、どの項目が形式だけ整えているかを直ちに明らかにします。リスクファイルが渡された各項目を読み、誰が結果に責任を持つのか、何が記録されているのかを確認してください。答えが曖昧な項目は、後から不意に表面化します。何も実際には決定されていなかったからです。提示された登録表に適用する検査はまさにこの検査であり、レビューサイクルを待つ只需要数分です。
担当者の命名は、見起来ほど困難ではありません
リスクの所有者は部門ではなく 個人です。「エンジニアリング」は所有者ではありません。エンジニアリングは人々のグループであり、そのグループ内の誰も、その項目について責任を持たされていないからです。
共同所有は正当ですが、名前が明記された2つの半分に分ける必要があります。仕様リスクには通常、両側にそれぞれ所有者がいます。メーカーはエンジニアリング解釈を確認し、購入者は意図を確認し、それぞれが自分の半分に個別に責任を負います。
すべての所有者に確認すべき2つ目の質問があります。その所有者が項目をクローズする権限を持っているか、ということです。仕様変更を約束できず、部品の代替を約束できず、文書の改訂も約束できない所有者は、所有者ではなく報告者です。その項目は、権限のある誰かが引き取るまで周轉し続けます。
リスクはタスクではない
タスクは、誰かが行って終わらせるものです。リスクは起こる可能性のあるものであり、管理するということは、それを予防する、早期に検出する、または事前に決定したうえで吸収するように手配することを意味します。リスク一覧にタスクを登録し、クローズ済みと印を付けることは、リスクがそのまま残ったまま、表面上整洁なファイルを作成する一般的な方法です。
この違いは、項目がどう読めるかに表れます。「仕様を更新する」はタスクです。「カメラモデルの仕様ではシャッターのトリガ挙動が明確に規定されていないため、実装がチャンネルの掲載内容と異なる可能性がある」はリスクです。後者は不確実性を明示しているため、緩和策、所有者、トリガーがあります。前者には日付和不確実性がないため、根本にあるリスクが一切動いていないまま、チェックマークを付けることができます。
登録簿は、一度作成して保存する文書ではありません。各ゲートで更新され、その更新はゲート判断の一部です。ゲートが意味を持つのはこのためです。ゲートは、時間が経過したから通過するのではなく、そのゲートが作成する文書が完備しており、そのゲートが生じた未完了項目がすべてクローズされているか、決定を付して明示的に次へ引き継がれているからです。
これは、開発プロセスと商取引をつなぐ仕組みでもあります。購入者が開発中にリスクファイルで見る挙動は、供給中の変更通知、遅延通知、またはクレームで見る挙動と同じです。文書化されたリスク管理手法を持つプログラムは、後日文書化された通知を生みがちます。決定されていないことを書き留める習慣は、遅い変更を驚きではなく会話にするのと同じ習慣だからです。
プログラムを停止するリスクと、受け入れられるリスク
健全なプログラムのリスク項目のほとんどは、何かを停止させることはありません。対応され、クローズされ、または受け入れられ、プログラムは続きます。重要なのは、プログラムを停止させる項目と、受け入れられる項目の違いです。どちらも外から見ると同一に見えます。プログラムは進行中であり、どちらも購入者にとって正反対の結果をもたらすからです。
停止条件
停止条件は、それを引き起こす項目が判明する前にあらかじめ記載されます。プログラムが次のゲートに進むのを妨げる特定の状態を明記します。スマートグラスのプログラムで記載する価値のある条件には次のようなものがあります。購入者が意図するクレームを決定していないため、確定できない要件。購入者が承認していない変更なしには、確定済み要件に合わせることができないファームウェアの挙動。出荷時のモデル文字列をカバーしていないコンプライアンス文書。メーカーが発行に同意するいかなる文書でも裏付けできないクレーム。
文書化された停止条件は、両方を保護します。購入者には、プログラムが購入者が受け入れない根拠に基づいて進められていないことを明確に示せます。メーカーには、プログラムがメーカーが提供できない根拠に基づいて進められていないことを明確に示せます。これが、「不行」を述べることを合理的にする要素です。
文書化されていない停止条件は停止条件ではありません。期限が到来したのに決着しない争いの状態だからです。したがって、停止条件は、難局にメールを交わすのではなく、開発契約書に定めるべきです。
受容された項目
受容された項目とは、当事者がリスクを確認し、結果を理解し、それでも進めてと判断することを文書化したものです。受容は謝罪ではなく、免責でもありません。
は通常、掲載情報そのものの変更になるため、受容記録にはその旨を明記する必要があります。
ここでは、故障モードも記録します。口頭で記録された受容や、結果に言及せず記録された受容は 受容ではありません。条件が発生したかどうかを確認できないため、誰も再確認しない先送りにすぎません。条件、結果、緩和策を明記した記録は監査可能ですが、「進めて合意した」とだけ書いた記録は監査できません。次のゲートで再度確認する項目は、当初の背景を保った状態で提示されるべきであり、その背景は文書化されているか、すでに失われているかのどちらかです。
受容は既定ではなく判断です
リスクファイルが機能しなくなる最も一般的な原因は、劇的な失敗ではなく、缓慢なドリフトです。項目が未処理から作業中へ移行し、受容へ至るまでに、誰も受容すると判断していないことです。ドリフトを防ぐ仕組みとは、項目を明示的な判断によってのみ受容状態に到達#ruleさせる方針を定め、その記録を以降のすべてのゲートで再確認することです。数回のゲートを経て再検証されていない受容項目は、受容されたリスクではなく、背景を失った先送りの判断です。
誰が受容し、買い手はどのように関与するか
受容は商行為であるため、商業上のリスクを共有する当事者が行います。製品を変更する仕様項目では買い手が、供給または工程に関する項目では製造者が、主張については主张を公開する当事者が、通常はブランドが受容します。コンプライアンス項目については、宣言書に署名する当事者、すなわち製造者が受容します。
買い手の役割は、影響を受けるすべての受容が、ゲートが閉じる前ではなく後でもなく、書面で買い手に届くようにすることです。また、買い手が意識的に受容することも同様に重要です。説明されていないリスクを受容することはリスク管理ではなく、不再確認 a decision to stop looking, それを補うために供給者の規律をどれだけ強化しても回避できない故障モードです。
リスクファイルに含めるべき内容
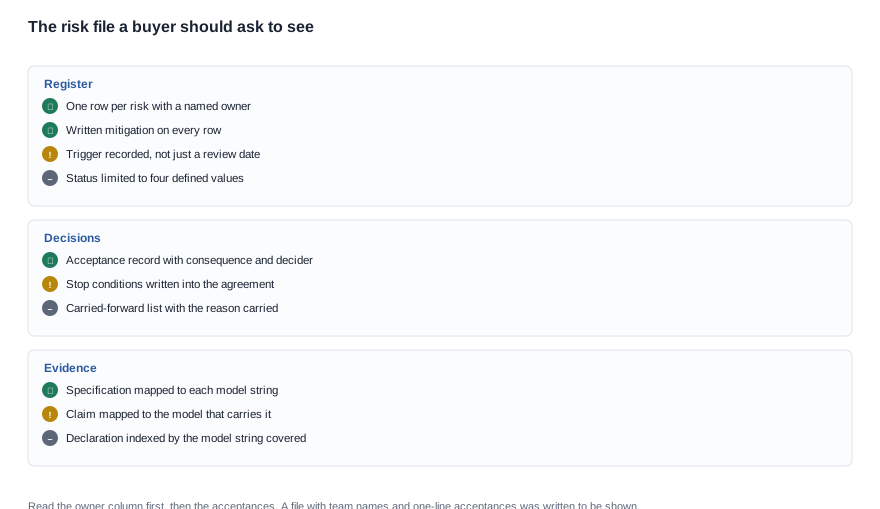
以下は、提示を求めるべき資料と、各項目で確認すべき点です。
- リスクそのもの。リスクごとに1行、担当者名、軽減措置、発動条件、ステータス、最後に確認したゲートを記載します。特に担当者を示す列を明示的に求めてください。担当者欄がないは、懸念事項のリストにすぎません。
- 受け入れ記録。別の文書として、各受け入れ項目について、影響、決定者、日付、緩和措置を記録します。このゲートで受け入れられた項目だけを確認し、累積した一覧だけを求めないでください。
- 停止条件リスト。ではなく契約書に含め、両者が同じ文言に基づいて業務できるようにします。
- 仕様とモデルの対応表。どの要件がどのモデル文字列に適用されるか省略されたバリアントも含めて、モデル文字列の記載方法を明確にしてください。梱包箱や販売に記載されている文字列を明確にしてください。
- 機能とモデルの対応表。どの文書化された機能がどのモデルに属するかを対応させ、商品掲載内容和実際に出荷される内容を照合できるようにします。シリーズの一部だけで公開されている機能は、誤った過大claims青睐応される典型的な原因です。
- コンプライアンス証拠の索引。保管している申告書や報告書、および各文書が対象とする正確なモデル文字列を一覧にし、ファミリー単位の文書と出荷されるSKUとの差異が推測ではなく明確に分かるようにします。
- 変更通知手順。部品の交換、ファームウェアビルドの変更、文書の改訂について、メーカーからどのような通知が提供されるか、誰に通知されるかを説明します。
- 未完了項目の繰越リスト。前のゲートを未完了のまま通過したすべての項目について、繰越の理由と、繰越に当たり成立していたはずの条件を記載します。
ファイルの読み方
リスクファイルを評価する最も迅速な方法は、担当者列を読み、次に受け入れ記録を読むことです。すべての担当者が個人名があり、すべての受け入れに影響が記載されているファイルは、意思決定に実際に使用されたファイルです。担当者がチームで、受け入れが1行のメモにすぎないファイルは、提示するために作成されたファイルです。この違いは数分で明白になり、何か問題が発生 プログラムがどのように機能するかを予測できます。
従う手順は固定であり、添付文書だけがプログラムごとに変わります。このリストのいずれにも数値を求める項目はありません。これは意図的なものです。会話の中で引用された数値は、後から疑問が提起されたときに裏付けられないからです。したがって、サプライヤーへの質問は常に同じ形式になります。どの文書、どのモデル文字列を対象とし、誰が署名し、どのゲートで作成されたかです。
サプライヤーへの質問
- 前のゲートを未完了のまま通過したリスクはどれですか。また、その理由は何ですか。
- 契約上の停止条件は何かです。過去に停止条件が発動したことはありますか。
- リスクが顕在化したと当社に通知するため.
- サプライヤー側で未確定の意思決定はどれですか。そのうち 本公司ですでに承認した事項に変更をもたらすものはどれですか。
- このプログラムにおいて Supplier Personally が最も問題を引き起こす可能性が高いリスクはどれですか。また、そのリスクについて何が記載されていますか。
- 前のゲート以降に変更された事項のうち、変更時点ではリスクでなかったものは何ですか。
最後の質問は、実際のリスク管理と、一度だけ作成された文書を分けるものです。リスクが本当に管理されているプログラムでは、ゲート間の間に必ず何かが変わるため、答えが「何もない」ことはありません。ファイルが体裁が整った文書にすぎないプログラムでは、答えはきく「何もない」であり、最も信頼すべきではない答えです。
不規范的な方法に関する詳細については、/のピラー概要を参照してください。ゲート順序については/blog/development-process-stage-by-stage、プログラム遅延の原因については/blog/development-process-common-delays、開発予算の背後にあるビジネス要因については/blog/development-process-cost-driversで説明しています。初期の仕様策定作業については/blog/odm-development-design-phase、全体的な順序については/blog/odm-development-timeline-overviewで取り上げたいます。


