
Risico in een ontwikkelprogramma voor slimme bronnen is zelden een dramatische gebeurtenis. Het is bijna altijd een kleine onduidelijkheid die niemand heeft afgesloten, een vervanging waarvan niemand op de hoogte is gesteld, of een besluit dat komt nadat het nog goedkoop had kunnen worden genomen. Tegen de tijd dat een van deze zaken zichtbaar wordt, manifesteert het zich doorgaans als vertraging, extra kosten of een zending die niet overeenkomt met wat is goedgekeurd. Het doel van risicobeheersing binnen een ontwikkelprogramma is niet om die uitkomsten via voorspelling te voorkomen. Het is om ervoor te zorgen dat elk openstaand punt een aangewezen eigenaar en een schriftelijke beslissing heeft, zodat het uiteindelijk op een beheerst oppervlak terechtkomt in plaats van in een zending.
Dit is in deze productcategorie belangrijker dan in veel andere, omdat een wearable als één object wordt beoordeeld. Een consument weet niet of een koppelingsprobleem afkomstig was van de radiomodule, de firmware, de koppelingsprocedure die voor een ander model was geschreven, of een antenne die in een gewijzigde behuizing geen ruimte meer had. Voor de eindgebruiker is alles één product, en alleen een registratie die elk symptoom terugkoppelt naar een specifieke oorzaak houdt een defect diagnosticeerbaar.
Het onderstaande kader is gebouwd rond de zes poorten van het ontwikkelproces: vereisten vastgelegd, haalbaarheid beoordeeld, engineering en tooling, samples gebouwd en geverifieerd, compliancedossier afgesloten en proefproductie vóór massaproductie. Risicobeheersing is geen afzonderlijke activiteit die naast die poorten wordt uitgevoerd. Het is het mechanisme waarmee een openstaand punt van de ene poort naar de volgende gaat, waarbij de status gesloten of uitdrukkelijk doorgedragen is.
Het andere dat vooraf moet worden gezegd, is wat dit artikel bewust niet bevat. Het bevat geen kansen, percentages, planningsimpacten, kostenramingen of levertijden, omdat die cijfers er precies uitzien maar schattingen zijn, en een inkoper die onderhandelt op basis van een geschat cijfer onderhandelt op basis van niets. Alles hieronder is een methode en een vraag. De methode is overdraagbaar tussen programma's; de cijfers nooit.
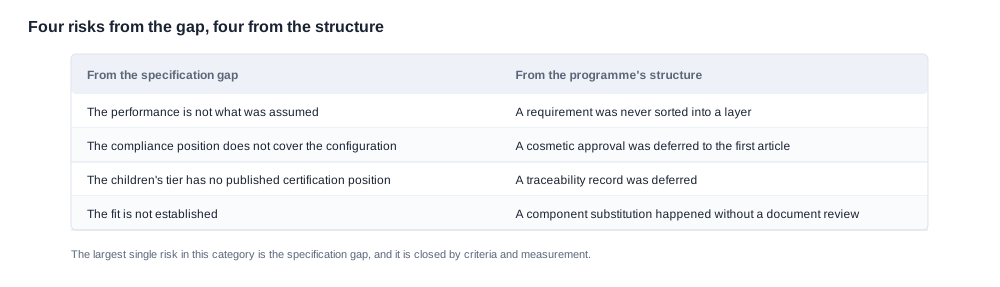
Risicobeheersing in het ontwikkelproces: terugkerende programmarisico's
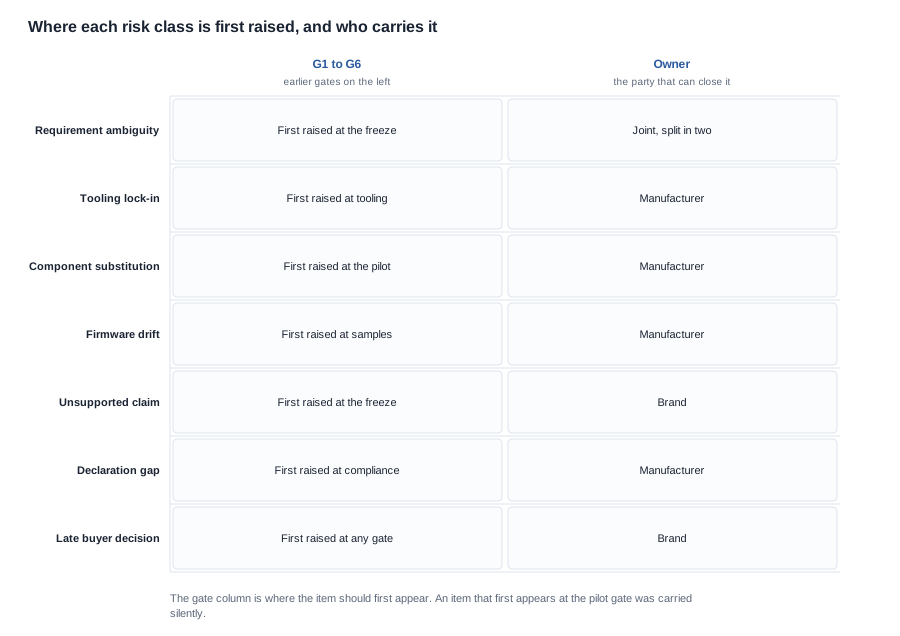
De volgende risicoklassen komen met opvallende regelmaat terug in programma's voor slimme bronnen. Ze worden gepresenteerd als terugkerende klassen en niet als een gescoord risicoregister, want het doel van het benoemen ervan is een inkoper helpen er vroeg genoeg een te herkennen om de juiste vraag te stellen, niet er een cijfer aan toe te kennen.
-
Onduidelijke vereisten. Twee partijen lezen dezelfde vereistenzin en bouwen verschillende producten. De klassieke gevallen zijn een functie die in de taal van de klant in plaats van de technische taal is beschreven, een interfaceverwachting die nooit per model is gespecificeerd en een prestatieverwachting die is geformuleerd als een algemeen bijvoeglijk naamwoord in plaats van als een meetbare voorwaarde. In een catalogus met audiomodellen, sportmodellen, cameramodellen en kindermodellen wordt een op familieniveau geschreven vereiste voor elke familie anders geïmplementeerd, en de ontdekking vindt meestal plaats tijdens de samplebeoordeling. Wat u de leverancier moet vragen: "Toon me het vereistendocument en wijs de regel aan die het gedrag specificeert voor de specifieke modelreeks die ik bestel."
-
Vastlopen op tooling. Zodra er op tooling is bevestigd, wordt de commerciële en specificatie-flexibiliteit van het programma plots veel kleiner. Een wijziging die tijdens de engineeringfase een firmware-editie zou zijn geweest, wordt tijdens de toolingfase een toolingwijziging. Het risico is niet dat de tooling slecht is; het is dat het moment waarop deze duur wordt niet hetzelfde is als het moment waarop besloten wordt er geld aan te besteden, en die twee momenten worden vaak gescheiden door een schriftelijke bevestiging die helemaal geen melding maakt van tooling. Wat u de leverancier moet vragen: "Wat gebeurt er met de toolingkosten en de eigendom van de tooling als het programma bij deze poort stopt, en waarmee in onze overeenkomst verplichten we ons er al aan?"
-
Vervanging en toewijzing van componenten. Componenten die voor het volumegeval zijn toegewezen, zijn niet noodzakelijk dezelfde componenten als die tijdens de engineering worden gebruikt. Vervanging kan onzichtbaar zijn in een onderdeelnummer, alleen zichtbaar in het gedrag en kan zonder aankondiging arriveert. Wat u de leverancier moet vragen: "Wat is het meldingsproces voor een vervangen component, wie geeft dit goed en welk bewijs ontvang ik wanneer dit gebeurt?"
-
Firmwaregedrag dat afwijkt van de vastgelegde vereiste. Een firmwarebuild kan afwijken van de vastgelegde vereiste zonder dat iemand de vereiste bewerkt. Het gedrag van bediening, de koppellogica, de taal van meldingen en de interactie tussen fysieke bedieningselementen en software worden tijdens de ontwikkeling vaak vastgelegd door wie toevallig aanwezig is, doorgaans een klein aantal mensen. Het vastgelegde document beschrijft dan een product dat niet precies het product is dat wordt gebouwd. Wat u de leverancier moet vragen: "Welke firmwarebuild komt overeen met de vastgelegde vereiste en hoe bevestigen we dat een build en een vereiste naar dezelfde reeks gedragingen verwijzen?"
-
Een claim die later niet blijkt te kunnen worden onderbouwd. Een functienaam in een marketingplan, een specificatie in een kanaalvermelding of een toonaangevende functionaliteit kan aan het begin worden afgesproken en later blijken te rusten op een aanname die de engineering niet kan ondersteunen. Dit komt vaak voor bij modellen met camera, waar het gedrag van de sluiter en de sluiter op afstand functieclaims zijn die op het specifieke model moeten kunnen worden geverifieerd. Wat u de leverancier moet vragen: "Voor elke claim die we willen afdrukken: welk specifiek model heeft deze claim en welk document ondersteunt hem?"
-
Een compliancedocument dat de modelreeks van de zending niet dekt. Een conformiteitsverklaring die voor een productfamilie is afgegeven, is geen verklaring voor de afzonderlijke SKU die een kanaal verzendt. De naamgeving van modellen is doorgaans het zwakke punt: een familie, een variant en een marketspecifieke reeks kunnen allemaal naar hetzelfde fysieke product verwijzen, maar naar verschillende documentatie wijzen. Wat u de leverancier moet vragen: "Toon me de verklaring en vertel precies welke modelreeks erop staat, vergeleken met de reeks die op onze dozen en in onze vermeldingen zal staan."
-
Een besluit aan de kant van de inkoper dat te laat komt. Sortiment, verpakkingsontwerp, markttoewijzing en kanaalverplichtingen worden vaak later ingepland dan het engineeringprogramma aanneemt. Wanneer dat gebeurt, komen de kosten terecht op de fase die al in uitvoering is, in plaats van op de fase die ze had kunnen opvangen. Wat u de leverancier moet vragen: "Welke beslissingen zijn aan uw kant nog open, welke zijn aan onze kant nog open en wat verandert elk daarvan in de volgende fasen?"
Twee patronen die deze risico's verergeren
Naast de risicoklassen zelf komen twee structurele patronen terug, en beide zijn het waard om te benoemen omdat beide goedkoop te voorkomen zijn, maar duur om laat te ontdekken.
Het eerste is een specificatie op familieniveau. De catalogus achter een typisch programma voor slimme bronnen bevat audiomodellen, sportmodellen, cameramodellen, kindermodellen en varianten die helemaal geen modelnummer hebben. Die breedte is een commerciële kracht en een technische risicofactor, omdat dezelfde zin in één vereistendocument in elke tak net iets anders betekent. De vermeldingen waarin een functie alleen voor sommige modellen uit het assortiment wordt gepubliceerd, maken dit duidelijk: sluiter op afstand staat bij twee sportmodellen en nergens anders; een IP-rating staat bij slechts twee modellen; een Bluetooth-versie wordt gepubliceerd voor een deel van het assortiment, maar niet voor de cameramodellen of de variant met botgeleiding. Dit is geen kritiek op de catalogus. Het is een illustratie van de discipline die nodig is, want een inkoper die aanneemt dat een functie voor het hele assortiment geldt, zal uiteindelijk een vermelding verzenden die het product niet ondersteunt.
Het tweede is de modelreeks die de klant bereikt, is niet de modelreeks in de documentatie. Tussen de engineeringaanduiding, de interne buildaanduiding, het model op de doos en de vermelding die een kanaal publiceert, zijn er vier namen voor één product. Een compliancedocument dekt er slechts één. Het risicodossier moet op één regel de mapping tussen alle vier bevatten.
We behandelen deze lijst als een herkenningshulpmiddel en niet als een checklist van dingen om bang voor te zijn. De praktische waarde zit erin dat voor elke klasse een bijbehorende vraag bestaat die vroeg kan worden gesteld, en alleen vroege vragen hebben een goedkoop antwoord. De klasse waarvoor we in de praktijk de meeste tijd zullen besteden, is de eerste, omdat een onduidelijke vereiste het risico is dat stilletjes later in verschillende andere risico's verandert.
Hoe een risico wordt geclassificeerd en toegewezen
Zodra een risico is herkend, is de vraag die bepaalt of het daadwerkelijk wordt beheersd niet hoe waarschijnlijk het is. Het gaat erom wie het beheert en wat er is vastgelegd. Een risicoregister dat kans en gevolg scoort zonder eigenaar is een document, geen beheersmaatregel.
De classificatie die in een goed geleid programma wordt gebruikt, is bewust eenvoudig, omdat een ingewikkelde taxonomie bij een klein programma een register oplevert dat niemand leest. Punten worden doorgaans in vier groepen ingedeeld:
- Specificatierisico's. De vereiste is onduidelijk, onvolledig of door beide partijen verschillend geïnterpreteerd. Deze worden gezamenlijk beheerd, want een specificatierisico dat bij slechts één partij ligt, wordt niet opgelost.
- Leverings- en procesrisico's. Tooling, toewijzing, vervanging, lijngedrag en de reproduceerbaarheid van de build. Deze liggen bij de fabrikant, die het proces en de leveranciers beheert.
- Compliance- en claimrisico's. De productdocumentatie, de verklaringen en de claims die over het product zullen worden gedaan. Voor het bewijs liggen deze bij de fabrikant en voor de formulering van de claims bij het merk.
- Commerciële en programmarisico's. Sortimentsbeslissingen, kanaalverplichtingen, verpakkingsgoedkeuringen en de eigen planning van de inkoper. Deze liggen bij de inkoper.
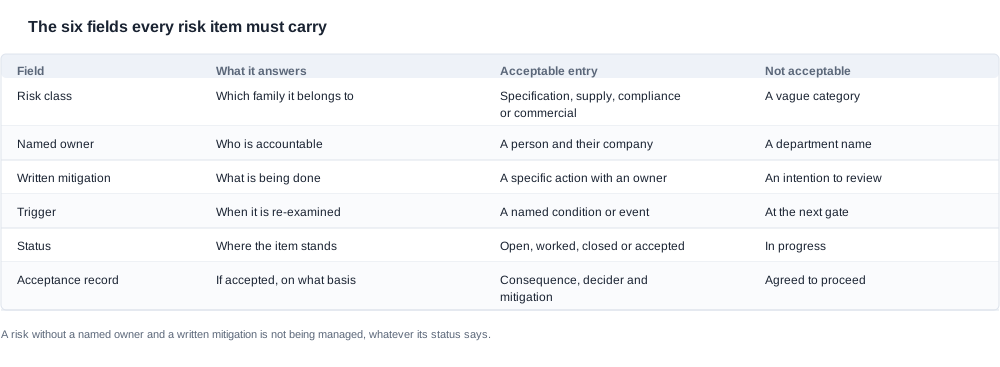
Elk punt heeft een aangewezen eigenaar, een schriftelijke mitigatie, een schriftelijke trigger die aangeeft wat tot heroverweging van het punt zal leiden en een actuele status. De status heeft vier waarden en betekent elk precies één ding: open, in behandeling, gesloten met bewijs of geaccepteerd met vastgelegde reden. De vierde wordt het meest misbruikt en is degene die het meest een schriftelijk dossier nodig heeft.
De regel waardoor het register werkt, is eenvoudig: een risico zonder aangewezen eigenaar en schriftelijke mitigatie wordt niet beheersd, ongeacht de vermelde status. Dit is geen filosofische positie. Het is een toets die u op elk punt in elk register dat u wordt getoond kunt toepassen, en die meteen laat zien welke vermeldingen actueel zijn en welke decoratief. Wanneer u een risicodossier krijgt, leest u elk punt en vraagt u wie verantwoordelijk is en wat er is vastgelegd. Punten waarop het antwoord vaag is, zijn de punten die later als verrassing naar boven komen, omdat er eigenlijk nooit iets over is beslist. De toets die we op elk register toepassen, is precies deze en kost minuten in plaats van een beoordelingscyclus.
Een eigenaar aanwijzen is moeilijker dan het lijkt
De eigenaar van een risico is een persoon, geen afdeling. "Engineering" is geen eigenaar, want engineering is een groep mensen en niemand in de groep is verantwoordelijk gemaakt voor het punt. Hetzelfde geldt voor "de fabriek" en "beide partijen". De toets is of u het punt kunt opschrijven als "naam, bedrijf, wat zij gaan doen en wat zij ons zullen melden wanneer het klaar is". Als die zin niet kan worden opgeschreven, heeft het punt geen eigenaar.
Gezamenlijk eigendom is legitiem, maar moet worden opgesplitst in twee benoemde helften. Een specificatierisico heeft doorgaans aan elke kant één eigenaar: de fabrikant bevestigt de technische interpretatie, de inkoper bevestigt de commerciële intentie, en beiden zijn afzonderlijk verantwoordelijk voor hun helft. Als de helften niet worden gesplitst, heeft niemand eigendom van het punt en overleeft het elke poort.
Er is nog een tweede vraag die u aan elke eigenaar moet stellen: heeft de eigenaar de bevoegdheid om het punt te sluiten? Een eigenaar die geen specificatiewijziging, geen componentvervanging en geen documentherziening kan toezeggen, is een melder en geen eigenaar, en het punt blijft rond circuleren tot iemand met bevoegdheid het oppakt.
Risico is geen taak
Een taak is iets dat iemand zal doen en afronden. Een risico is iets dat zou kunnen gebeuren, en risicobeheersing betekent regelen dat het wordt voorkomen, vroeg wordt ontdekt of wordt opgevangen doordat er al een beslissing is genomen. Een taak registreren in de risicolijst en deze als afgesloten markeren, is een gebruikelijke manier om een netjes ogend dossier te maken terwijl het risico nog steeds bestaat.
Het verschil blijkt uit de formulering van een item. "Werk de specificatie bij" is een taak. "De specificatie voor de cameramodellen legt het gedrag van de ontsluiterknop momenteel niet vast, waardoor de implementatie kan afwijken van wat in de kanaalvermelding staat" is een risico. Het tweede item benoemt de onzekerheid en heeft daarom een mitigatie, een eigenaar en een trigger. Het eerste item heeft een datum en geen onzekerheid en kan worden afgevinkt zonder dat het onderliggende risico enige verandering ondergaat.
Waar het register wordt bijgewerkt
Het register is geen document dat eenmaal wordt opgesteld en vervolgens gearchiveerd. Het wordt bij elke gate bijgewerkt en die update maakt deel uit van het gatebesluit. Zo krijgen de gates betekenis: een gate wordt niet gepasseerd omdat er tijd is verstreken, maar omdat de documenten die de gate oplevert volledig zijn en de openstaande punten die de gate heeft opgeleverd, zijn afgesloten of expliciet doorgerekend met een bijbehorende beslissing.
Dit is ook het mechanisme dat het ontwikkelingsproces verbindt met de commerciële relatie. Het gedrag dat een inkoper tijdens de ontwikkeling in een risicodossier ziet, is hetzelfde gedrag dat deze later in een wijzigingsmelding, vertragsmelding of claim tijdens de levering zal zien. Programma's met een schriftelijke risicopraktijk produceren doorgaans later ook schriftelijke meldingen, omdat de gewoonte om vast te leggen wat er nog niet is besloten, dezelfde gewoonte is die een late wijziging een gesprek maakt in plaats van een verrassing.
Risico's die een programma staken en risico's die worden geaccepteerd
De meeste risico-items in een gezond programma staken nooit iets. Ze worden uitgewerkt, afgesloten of geaccepteerd, waarna het programma doorgaat. Het relevante onderscheid is dat tussen een item dat het programma stopt en een item dat wordt geaccepteerd, omdat beide er van buitenaf identiek uit kunnen zien — het programma gaat immers door — en ze tegengestelde gevolgen hebben voor de inkoper.
De stopvoorwaarden
Een stopvoorwaarde wordt vooraf vastgelegd, voordat bekend is welk item deze activeert. Deze benoemt een specifieke toestand die voorkomt dat het programma doorgaat naar de volgende gate. In een programma voor slimme brillen zijn de voorwaarden die het waard zijn om vast te leggen onder meer: een eis die niet kan worden bevroren omdat de inkoper nog niet heeft besloten welke claim beoogd; een gereedschapsbeslissing die is genomen zonder afgesproken antwoord over wat er met de gereedschapskosten gebeurt als het programma op dit moment eindigt; firmwaregedrag dat niet kan worden afgestemd op de bevroren eis zonder een wijziging die de inkoper niet heeft goedgekeurd; een nalevingsdocument dat de modelcode voor levering niet dekt; en een claim die door geen enkel document wordt ondersteund dat de fabrikant bereid is af te geven.
Vastgelegde stopvoorwaarden beschermen beide partijen. De inkoper krijgt een duidelijke verklaring dat het programma niet wordt voortgezet op een basis die de inkoper niet heeft geaccepteerd. De fabrikant krijgt een duidelijke verklaring dat het programma niet wordt voortgezet op een basis die de fabrikant niet kan leveren, waardoor het redelijk is om nee te zeggen.
Een stopvoorwaarde die niet is vastgelegd, is geen stopvoorwaarde; het is een meningsverschil dat op een deadline wacht. Daarom behoren de voorwaarden in de ontwikkelingsovereenkomst te staan, en niet in een e-mailwissel tijdens een moeilijke week.
Geaccepteerde items
Een geaccepteerd item is een item waarvoor de partijen het risico hebben bekeken, de consequentie hebben begrepen en schriftelijk hebben besloten om toch door te gaan. De acceptatie is geen verontschuldiging en geen afstand van aansprakelijkheid. Het is een beslissing om een bekende toestand te dragen, en die is alleen gerechtvaardigd wanneer aan drie voorwaarden is voldaan: de consequentie is in het dossier beschreven, de beslissing is genomen door iemand die bevoegd is om namens zijn partij te beslissen en het dossier vermeldt wat er gebeurt als de consequentie zich daadwerkelijk manifesteert.
Sommige consequenties zijn na acceptatie simpelweg niet meer onderhandelbaar, en een goed acceptatiedossier zegt dat ook. Als de claim in de kanaalvermelding door geen enkele documentatie wordt ondersteund, maakt acceptatie van dat risico de claim niet waar. Het acceptatiedossier moet dat expliciet maken door de mitigatie te benoemen — doorgaans een wijziging van de vermelding zelf.
We wijzen hier ook op de faalwijze. Een acceptatie die mondeling is vastgelegd, of die is vastgelegd zonder een consequentie te benoemen, is geen acceptatie. Het is een uitgestelde beslissing die niemand opnieuw zal bekijken, omdat niemand kan bepalen of de toestand zich heeft gemanifesteerd. Een dossier dat de toestand, de consequentie en de mitigerende actie benoemt, is controleerbaar; een dossier met alleen "afgesproken om door te gaan" is dat niet. Het item dat we bij de volgende gate opnieuw zullen lezen, moet met zijn oorspronkelijke context intact worden aangeleverd, en die context is óf vastgelegd óf verloren.
Accepteren is een beslissing, geen standaard
De meest voorkomende manier waarop een risicodossier niet meer functioneert, is niet een dramatische mislukking maar een geleidelijke verschuiving, waarbij items migreren van open naar bezig naar geaccepteerd zonder dat iemand besluit ze te accepteren. Het mechanisme dat verschuiving voorkomt, is een regel die vereist dat een item alleen de status geaccepteerd kan bereiken via een expliciete beslissing die bij een gate wordt vastgelegd en bij elke volgende gate opnieuw wordt gelezen. Een geaccepteerd item dat gedurende meerdere gates door niemand opnieuw is onderzocht, is geen geaccepteerd risico; het is een uitgestelde beslissing die haar context heeft verloren.
Wie accepteert en hoe een inkoper deelneemt
Acceptatie is een commerciële handeling en komt daarom toe aan degene die de commerciële risico's draagt. Voor een specificatie-item dat het product wijzigt, accepteert de inkoper. Voor een leverings- of procesitem accepteert de fabrikant. Voor een claim accepteert de partij die de claim publiceert, doorgaans het merk. Voor een nalevingsitem accepteert de partij die de verklaring ondertekent, dus de fabrikant.
De rol van de inkoper is ervoor zorgen dat elke acceptatie waaraan deze blootstaat, vóór het sluiten van de gate en niet daarna schriftelijk bereikt. Even belangrijk is dat de inkoper bewust accepteert. Een risico accepteren dat niet is beschreven, is geen risicobeheersing; het is een beslissing om niet meer te kijken, en dit is de enige faalwijze die door geen enkele mate aan leveranciersdiscipline kan worden gecompenseerd.
Wat het risicodossier moet bevatten
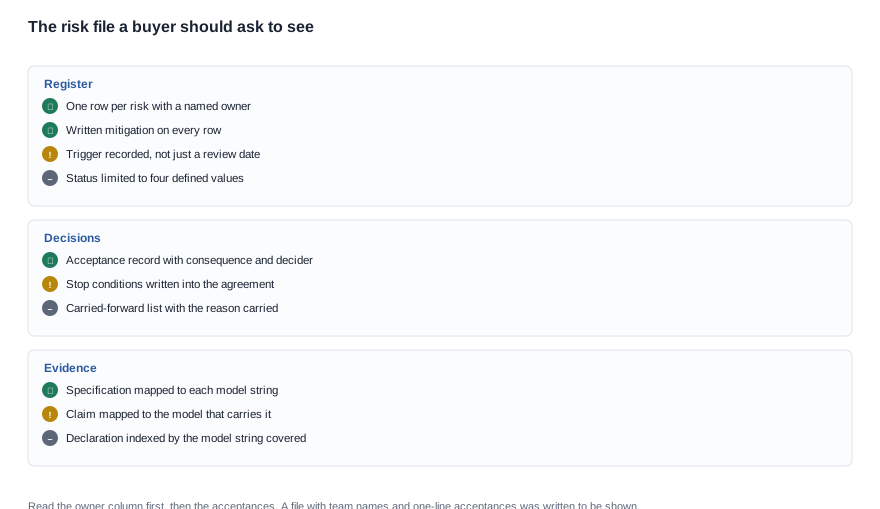
Een risicodossier is een werkdocument dat een inkoper in één sessie moet kunnen lezen en gebruiken om een nauwkeurig beeld te vormen van de risico's van het programma. Hieronder staat wat u moet opvragen en waarop u bij elk item moet letten.
- Het register zelf, met één rij per risico, bij elke rij een genoemde eigenaar, een schriftelijke mitigatie, een trigger, een status en de gate waarbij het item voor het laatst is beoordeeld. Vraag specifiek om de kolom met de eigenaar; een register zonder die kolom is slechts een lijst met zorgen.
- Het acceptatiedossier, als afzonderlijk document, met voor elk geaccepteerd item de consequentie, de beslissende partij, de datum en de mitigerende actie. Vraag om de items die bij deze gate zijn geaccepteerd, niet alleen om de verzamelde lijst.
- De lijst met stopvoorwaarden, in de overeenkomst in plaats van in het register, zodat beide partijen met dezelfde formulering werken.
- De mapping van specificatie naar model, die laat zien welke eis bij welke modelcode hoort, inclusief de varianten zonder modelnummer en de code die op de doos en in de kanaalvermelding staat.
- De mapping van claim naar model, die laat zien welke gedocumenteerde functie bij welk model hoort, zodat een vermelding kan worden gecontroleerd tegen wat daadwerkelijk wordt geleverd. Functies die slechts voor een deel van een serie zijn gepubliceerd, zijn doorgaans de bron van onbedoelde overclaims.
- De index van nalevingsbewijs, met een overzicht van de beschikbare verklaringen en rapporten en de exacte modelcode die elk daarvan dekt, zodat het verschil tussen een document op serieniveau en een lever-SKU zichtbaar is in plaats van wordt aangenomen.
- De procedure voor wijzigingsmeldingen, waarin staat welke melding de fabrikant doet bij een vervangen component, een wijziging in een firmwarebuild of een documentrevisie, en wie wordt op de hoogte gesteld.
- De doorkeerlijst van openstaande punten, met elk item dat de vorige gate heeft gepasseerd zonder te worden afgesloten, de reden van doorkeer en wat er aan vervuld moest zijn om het item door te keren.
Hoe u het dossier moet lezen
De snelste manier om een risicodossier te beoordelen, is eerst de kolom met eigenaars te lezen en daarna de acceptaties. Een dossier waarin elke eigenaar een genoemd persoon is en bij elke acceptatie een consequentie staat, is een dossier dat is gebruikt om beslissingen te nemen. Een dossier waarin de eigenaars teams zijn en de acceptaties eenregelige aantekeningen, is een dossier dat is gemaakt om te worden getoond. Het verschil is binnen enkele minuten duidelijk en voorspelt hoe het programma zal reageren wanneer er iets misgaat.
De tweede nuttige controle is de dekking tegen de terugkerende klassen. Neem de zeven klassen die eerder in dit artikel zijn genoemd en zoek ze allemaal in het register. Een klasse die volledig ontbreekt, is interessanter dan een klasse die aanwezig is met een gedetailleerd plan, omdat afwezigheid meestal betekent dat de klasse niet is herkend en niet dat deze is afgehandeld.
De methode die we volgen, staat vast; alleen de bijbehorende documenten verschillen per programma. Niets op deze lijst vraagt om een getal, en dat is bewust. Waar een inkoper de omvang van iets wil weten — hoeveel een lijn kan verwerken, hoeveel kalenderdagen een fase in beslag neemt, wat een vertraging kost — moet het antwoord komen als document dat aan een besluit is gekoppeld, want een cijfer dat in een gesprek wordt genoemd, kan later niet worden verdedigd wanneer er bezwaar tegen wordt gemaakt. Wat u de leverancier moet vragen, heeft daarom altijd dezelfde vorm: welk document, voor welke modelcode, door wie ondertekend en bij welke gate.
Vragen om aan de leverancier te stellen
- Welke risico's zijn momenteel open en wie is er volgens naam eigenaar van?
- Welke risico's zijn geaccepteerd, wat zijn de gevolgen van elk risico en wie heeft besloten?
- Welke risico's zijn zonder afsluiting doorgerekend over de vorige gate en waarom?
- Wat zijn de stopvoorwaarden in onze overeenkomst en is een van die voorwaarden geactiveerd?
- Wat moet waar zijn voordat u ons zou vertellen dat een risico zich heeft gemanifesteerd?
- Als een component wordt vervangen of een firmwarebuild verandert, ontvangen wij dan welke melding, in welke vorm en op welk moment in het proces wordt dit aangekaart?
- Welke beslissingen zijn aan uw kant nog open en welke daarvan wijzigen iets dat wij al hebben goedgekeurd?
- Wat in het huidige plan is een beslissing die wij nog niet hebben genomen, terwijl u er van uitgaat dat wij die wel nemen?
- Als we u vroegen welk risico in dit programma u persoonlijk het waarschijnlijkst als problemen voor ons beschouwt, welk risico zou dat zijn en wat is er over vastgelegd?
- Wat is er sinds de laatste gate veranderd dat op dat moment geen risico was?
De laatste vraag onderscheidt een echte risicopraktijk van een document dat eenmalig is samengesteld. In een programma waarin risico's werkelijk worden beheerd, is het antwoord nooit niets, omdat er tussen gates altijd iets verandert. In een programma waarin het dossier slechts decoratief is, is het antwoord een keurig niets, en dat is het antwoord waaraan u het minst vertrouwen moet schenken.
Meer leesmateriaal over de omringende methode vindt u in het overzicht van de werkpijlers op /oem-odm-process. De reeks gates wordt beschreven in /blog/development-process-stage-by-stage, de oorzaken van vertraging bij programma's worden onderzocht in /blog/development-process-common-delays en de commerciële drijfveren achter een ontwikkelingsbudget worden uiteengezet in /blog/development-process-cost-drivers. De vroege specificatiewerkzaamheden worden behandeld in /blog/odm-development-design-phase en het algemene overzicht van de volgorde staat in /blog/odm-development-timeline-overview.


