
Risiken in einem Entwicklungsprogramm für Smart Glasses sind selten dramatische Ereignisse. Es ist fast immer eine kleine Unklarheit, die niemand geklärt hat, ein Bauteilwechsel, über den niemand informiert wurde, oder eine Entscheidung, die erst nach dem Zeitpunkt eintraf, zu dem sie noch kostengünstig hätte getroffen werden können. Wenn eines dieser Probleme sichtbar wird, zeigt es sich meist als Verzögerung, Mehrkosten oder als eine Lieferung, die nicht dem Freigegebenen entspricht. Der Zweck des Risikomanagements in einem Entwicklungsprogramm besteht nicht darin, diese Ergebnisse durch Vorhersage zu verhindern. Es soll vielmehr sicherstellen, dass jeder offene Punkt einen namentlich benannten Verantwortlichen und eine schriftliche Entscheidung hat, damit er auf einer kontrollierten Fläche landet und nicht in einer Lieferung.
In dieser Produktkategorie ist dies wichtiger als in vielen anderen, weil ein Wearable als ein einziges Objekt beurteilt wird. Ein Verbraucher weiß nicht, ob ein Kopplungsproblem vom Funkmodul, von der Firmware, vom für ein anderes Modell erstellten Kopplungsverfahren oder von einer Antenne stammt, die in einem geänderten Gehäuse den erforderlichen Abstand verloren hat. Für den Endbenutzer ist alles ein Produkt, und nur eine Aufzeichnung, die jedes Symptom mit einer konkreten Ursache verknüpft, hält einen Fehler diagnostizierbar.
Der Rahmen des folgenden Leitfadens beruht auf den sechs Schwellen des Entwicklungsprozesses – fixierte Anforderungen, geprüfte Machbarkeit, Entwicklung und Werkzeugbau, gebaute und verifizierte Muster, abgeschlossene Konformitätsunterlagen sowie Pilotlauf vor der Serienproduktion. Risikomanagement ist keine separate Aktivität, die parallel zu diesen Schwellen durchgeführt wird. Es ist der Mechanismus, der einen offenen Punkt mit seinem Status „geschlossen“ oder „ausdrücklich fortgeführt“ von einer Schwelle zur nächsten überführt.
Außerdem sollte von Anfang an klar sein, was dieser Artikel bewusst nicht enthält. Er enthält keine Eintrittswahrscheinlichkeiten, Prozentsätze, Auswirkungen auf den Zeitplan, Kostenschätzungen oder Lieferzeiten, denn diese Zahlen wirken präzise, obwohl sie Schätzungen sind. Ein Einkäufer, der auf Basis einer geschätzten Zahl verhandelt, verhandelt letztlich ohne belastbare Grundlage. Alles Folgende ist eine Methode und eine Frage. Die Methode lässt sich zwischen Programmen übertragen; die Zahlen niemals.
Risikomanagement im Entwicklungsprozess: wiederkehrende Programmrisiken
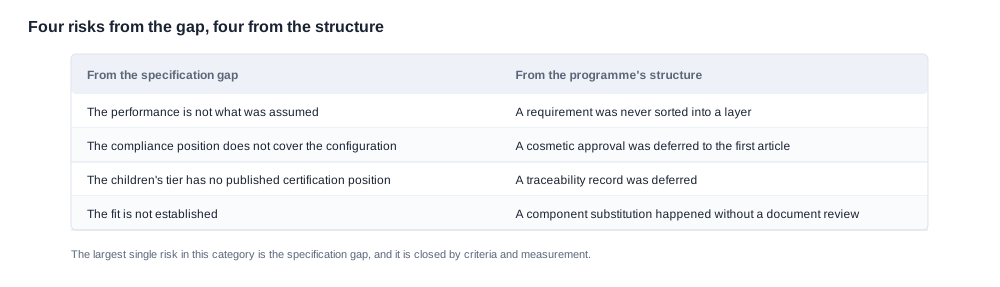
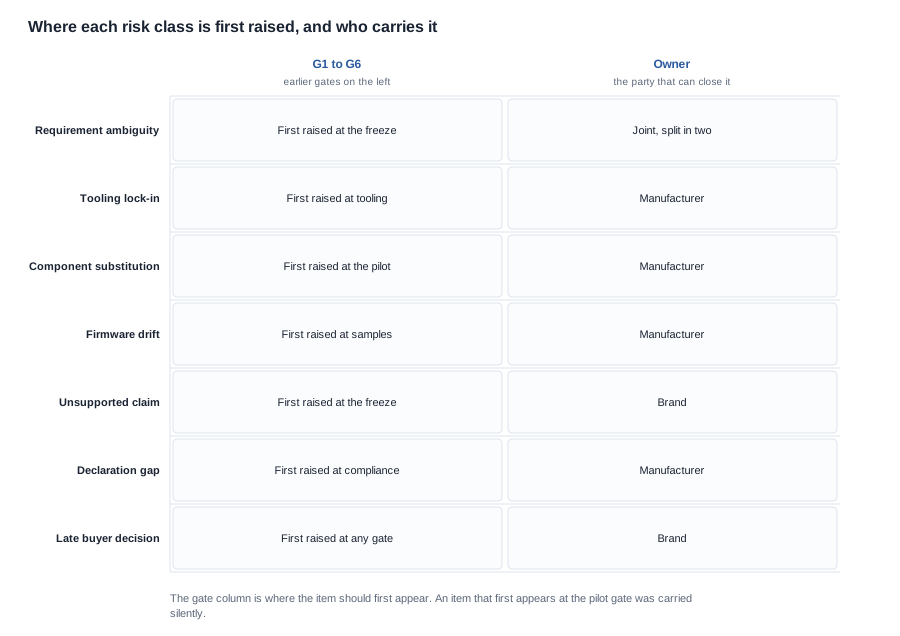
Die folgenden Risikoklassen treten in Smart-Glasses-Programmen mit bemerkenswerter Regelmäßigkeit erneut auf. Sie werden als wiederkehrende Klassen und nicht als bewertetes Risikoregister aufgeführt. Denn mit ihrer Benennung soll ein Einkäufer sie früh genug erkennen, um die richtige Frage stellen zu können, und nicht ihnen eine Zahl zuzuordnen.
-
Mehrdeutige Anforderungen. Zwei Parteien lesen denselben Anforderungssatz und bauen unterschiedliche Produkte. Klassische Fälle sind eine Funktion, die in der Sprache des Kunden statt in der Sprache der Ingenieure beschrieben ist, eine Schnittstellenerwartung, die nie je Modell spezifiziert wurde, und eine Leistungserwartung, die als allgemeines Adjektiv statt als messbare Bedingung formuliert ist. In einem Katalog mit Audio-, Sport-, Kamera- und Kindermodellen wird eine einzige, auf Modelldfamilienebene formulierte Anforderung in jeder Familie unterschiedlich umgesetzt, und die Abweichung wird meist erst bei der Musterprüfung entdeckt. Frage an den Lieferanten: „Zeigen Sie mir das Anforderungsdokument und weisen Sie auf die Zeile hin, die das Verhalten für die konkrete Modellbezeichnung festlegt, die ich bestelle.“
-
Abhängigkeit vom Werkzeugbau. Sobald der Werkzeugbau beauftragt ist, schränkt sich die kaufmännische und technische Flexibilität des Programms deutlich ein. Eine Änderung, die in der Entwicklungsphase lediglich eine Anpassung der Firmware gewesen wäre, wird in der Werkzeugbauphase zu einer Werkzeugänderung. Das Risiko besteht nicht darin, dass die Werkzeuge mangelhaft sind; es liegt vielmehr darin, dass der Zeitpunkt, zu dem sie teuer werden, nicht mit dem Zeitpunkt der Ausgabenentscheidung zusammenfällt. Häufig trennt beide eine schriftliche Bestätigung, die überhaupt keine Werkzeuge erwähnt. Frage an den Lieferanten: „Was geschieht mit den Werkzeugkosten und der Eigentümerschaft an den Werkzeugen, wenn das Programm an dieser Schwelle endet, und wofür in unserer Vereinbarung haben wir uns bereits verpflichtet?“
-
Bauteilwechsel und Komponentenzuteilung. Die für den Serienfall zugeteilten Bauteile sind nicht zwangsläufig dieselben, die in der Entwicklung verwendet werden. Ein Wechsel kann im Bestellcode unsichtbar, im Verhalten aber sichtbar sein und kann ohne Ankündigung eintreffen. Frage an den Lieferanten: „Wie läuft das Änderungs- und Benachrichtigungsverfahren bei Bauteilwechseln ab, wer gibt es frei, und welche Nachweise erhalte ich, wenn es geschieht?“
-
Abweichendes Firmware-Verhalten von der fixierten Anforderung. Ein Firmware-Build kann von der fixierten Anforderung abweichen, ohne dass jemand die Anforderung bearbeitet. Steuerungsverhalten, Kopplungslogik, Hinweistexte und die Interaktion zwischen physischen Bedienelementen und Software können während der Entwicklung von den Anwesenden festgelegt werden, was meist nur wenige Personen sind. Das fixierte Dokument beschreibt dann ein Produkt, das nicht ganz das gebaute ist. Frage an den Lieferanten: „Welchem Firmware-Build entspricht die fixierte Anforderung, und wie bestätigen wir, dass ein Build und eine Anforderung denselben Satz an Verhaltensweisen beschreiben?“
-
Eine Behauptung, die sich als nicht belegbar erweist. Ein Funktionsname in einem Marketingplan, eine Spezifikation in einem Vertriebslisting oder eine beworbene Hauptfunktion kann zu Beginn vereinbart werden und später auf einer Annahme beruhen, die die Entwicklung nicht unterstützen kann. Dies ist bei Modellen mit Kamera häufig: Auslöseverhalten und ferngesteuerter Auslöser sind Funktionsangaben, die am konkreten Modell nachweisbar sein müssen. Frage an den Lieferanten: „Welches konkrete Modell verfügt über jede Behauptung, die wir drucken möchten, und welches Dokument belegt sie?“
-
Ein Konformitätsdokument, das die Modellbezeichnung der Lieferung nicht abdeckt. Eine Konformitätserklärung für eine Produktfamilie ist keine Erklärung für die einzelne SKU, die ein Vertriebskanal ausliefert. Die Modellbezeichnung ist der übliche Schwachpunkt: Eine Familie, eine Variante und eine marktspezifische Bezeichnung können auf dasselbe physische Produkt verweisen, während sie auf unterschiedliche Unterlagen verweisen. Frage an den Lieferanten: „Zeigen Sie mir die Erklärung und nennen Sie mir genau die darauf angegebene Modellbezeichnung im Vergleich zu der Bezeichnung, die auf unseren Kartons und in unseren Listings erscheinen wird.“
-
Eine verspätete Entscheidung auf Einkäuferseite. Sortimentsentscheidungen, Verpackungsdesign, Marktzuordnung und Vertriebsverpflichtungen verschieben sich häufig weiter, als es das Entwicklungsprogramm annimmt. Wenn dies geschieht, belasten die Kosten die laufende Phase und nicht die Phase, die sie hätte aufnehmen können. Frage an den Lieferanten: „Welche Entscheidungen sind auf Ihrer Seite noch offen, welche auf unserer Seite, und was ändert jede davon für nachgelagerte Schritte?“
Zwei Muster, die diese Risiken verschlimmern
Neben den Risikoklassen selbst tauchen zwei strukturelle Muster immer wieder auf. Beide sollten benannt werden, denn beide lassen sich günstig verhindern und teuer erst spät entdecken.
Das erste ist eine auf Modelldfamilienebene formulierte Spezifikation. Der Katalog hinter einem typischen Smart-Glasses-Programm enthält Audio-, Sport-, Kameramodelle, Kindermodelle und Varianten, die überhaupt keine Modellnummer tragen. Diese Vielfalt ist eine kaufmännische Stärke und ein technisches Risiko, denn derselbe Satz in einem Anforderungsdokument erhält in jedem Zweig eine leicht andere Bedeutung. Die Einträge, bei denen eine Funktion nur für einige Modelle der Serie veröffentlicht wird, machen das deutlich: Ferngesteuerter Auslöser erscheint bei zwei Sportmodellen und nirgendwo sonst; eine Schutzart wird nur bei zwei Modellen angegeben; eine Bluetooth-Version wird für einen Teil der Serie veröffentlicht, nicht jedoch für die Kameramodelle oder die Variante mit Knochenleitungshörer. Dies ist kein Vorwurf an den Katalog. Es veranschaulicht die erforderliche Disziplin, denn ein Einkäufer, der annimmt, eine Funktion gelte für die gesamte Serie, wird letztlich ein Listing versenden, das vom Produkt nicht unterstützt wird.
Das zweite ist der Fall, dass die beim Kunden eintreffende Modellbezeichnung nicht der Bezeichnung in den Unterlagen entspricht. Zwischen der Entwicklungsbezeichnung, der internen Build-Bezeichnung, dem auf dem Karton gedruckten Modell und dem von einem Vertriebskanal veröffentlichten Listing gibt es vier Namen für ein Produkt. Ein Konformitätsdokument deckt einen davon ab. Die Risikoakte sollte die Zuordnung aller vier in einer einzigen Zeile enthalten.
Wir behandeln diese Liste als Erkennungshilfe und nicht als Checkliste dessen, wovor man sich fürchten sollte. Ihr praktischer Nutzen besteht darin, dass zu jeder Klasse eine entsprechende Frage gehört, die früh gestellt werden kann. Und nur frühe Fragen haben günstige Antworten. Die Klasse, auf die wir in der Praxis die meiste Zeit verwenden werden, ist die erste, denn eine mehrdeutige Anforderung ist das Risiko, das sich stillschweigend später in mehrere andere Risiken verwandelt.
Wie ein Risiko klassifiziert und verantwortet wird
Sobald ein Risiko erkannt wurde, entscheidet nicht dessen Eintrittswahrscheinlichkeit darüber, ob es tatsächlich gemanagt wird. Entscheidend sind der Verantwortliche und die schriftliche Dokumentation. Ein Risikoregister, das Eintrittswahrscheinlichkeit und Auswirkung bewertet, aber keinen Verantwortlichen ausweist, ist ein Dokument, keine Steuerungsmaßnahme.
Die in einem gut geführten Programm verwendete Klassifizierung ist bewusst einfach, denn eine komplexe Taxonomie erzeugt in einem kleinen Programm ein Register, das niemand liest. Positionen werden üblicherweise in vier Gruppen eingeteilt:
- Spezifikationsrisiken. Die Anforderung ist mehrdeutig, unvollständig oder wurde von beiden Seiten unterschiedlich ausgelegt. Diese Risiken werden gemeinsam verantwortet, denn ein Spezifikationsrisiko, das nur bei einer Partei liegt, wird nicht gelöst.
- Liefer- und Prozessrisiken. Werkzeugbau, Zuteilung, Bauteilwechsel, Verhalten der Fertigungslinie und die Reproduzierbarkeit des Builds. Diese liegen beim Hersteller, der den Prozess und die Lieferanten steuert.
- Konformitäts- und Behauptungsrisiken. Die Produktdokumentation, die Erklärungen und die Aussagen, die über das Produkt gemacht werden. Die Nachweise liegen beim Hersteller, der Wortlaut der Behauptungen beim Markenartikler.
- Kaufmännische und Programmrisiken. Sortimentsentscheidungen, Vertriebsverpflichtungen, Verpackungsfreigaben und der eigene Zeitplan des Einkäufers. Diese liegen beim Einkäufer.
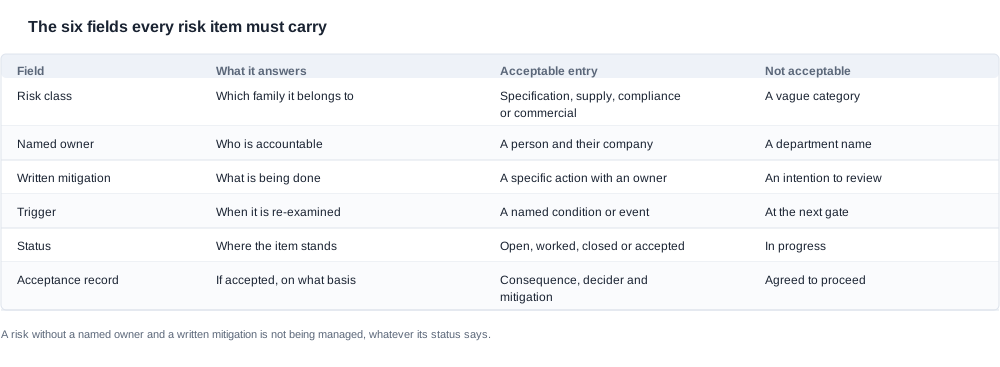
Jede Position enthält einen namentlich benannten Verantwortlichen, eine schriftliche Maßnahme, eine schriftlich festgelegte Auslöserbedingung, die angibt, wann die Position erneut geprüft wird, sowie einen aktuellen Status. Der Status hat einen von vier Werten und bedeutet jeweils genau eine Sache: offen, in Bearbeitung, mit Nachweis geschlossen oder mit dokumentiertem Grund akzeptiert. Der vierte Status wird am häufigsten missbraucht und erfordert deshalb besonders dringend eine schriftliche Dokumentation.
Die Regel, die das Register funktionsfähig macht, ist einfach: Ein Risiko ohne namentlich benannten Verantwortlichen und schriftliche Maßnahme wird nicht gemanagt, unabhängig vom angegebenen Status. Das ist keine philosophische Position. Es ist ein Test, den Sie auf jeden Eintrag in jedem Register anwenden können, das Ihnen vorgelegt wird. Er zeigt sofort, welche Einträge aktiv und welche dekorativ sind. Wenn Ihnen eine Risikoakte vorliegt, lesen Sie jede Position und fragen Sie, wer dafür verantwortlich ist und was schriftlich festgehalten wurde. Positionen mit einer vagen Antwort sind jene, die später als Überraschung auftauchen, weil über sie tatsächlich nie entschieden wurde. Der Test, den wir auf jedes uns vorgelegte Register anwenden werden, ist genau dieser und dauert Minuten statt eines Prüfzyklus.
Einen Verantwortlichen zu benennen ist schwieriger, als es aussieht
Der Verantwortliche eines Risikos ist eine Person, keine Abteilung. „Engineering“ ist kein Verantwortlicher, denn Engineering ist eine Gruppe von Personen, und niemand in dieser Gruppe wurde für die Position verantwortlich gemacht. Dasselbe gilt für „das Werkzeug“ und für „beide Seiten“. Der Test lautet, ob Sie die Position als „Name, Unternehmen, was diese Person tun wird und was sie uns nach Abschluss mitteilen wird“ formulieren können. Lässt sich dieser Satz nicht schreiben, hat die Position keinen Verantwortlichen.
Gemeinsame Verantwortung ist legitim, muss aber in zwei namentlich benannte Hälften aufgeteilt werden. Ein Spezifikationsrisiko hat in der Regel auf jeder Seite einen Verantwortlichen: Der Hersteller bestätigt die technische Auslegung, der Einkäufer bestätigt die kaufmännische Absicht, und jeder ist für seine Hälfte separat verantwortlich. Werden die Hälften nicht getrennt, gehört die Position niemandem, und sie übersteht jede Schwelle.
An jeden Verantwortlichen ist eine zweite Frage zu richten: Ist er auch berechtigt, die Position abzuschließen? Ein Verantwortlicher, der weder eine Spezifikationsänderung noch einen Bauteilwechsel noch eine Dokumentrevision genehmigen kann, ist ein Melder und kein Verantwortlicher. Die Position wird dann so lange weitergegeben, bis sie jemand mit Entscheidungsbefugnis übernimmt.
Risiko ist keine Aufgabe
Eine Aufgabe ist etwas, das jemand erledigen und abschließen wird. Ein Risiko ist etwas, das eintreten könnte, und es zu steuern bedeutet, Vorkehrungen zu treffen, damit es entweder verhindert, frühzeitig erkannt oder auf Basis einer bereits getroffenen Entscheidung absorbiert wird. Eine Aufgabe in der Risikoliste zu registrieren und als geschlossen zu markieren, ist eine gängige Methode, um eine sauber aussehende Akte zu erzeugen, obwohl das Risiko weiterhin besteht.
Der Unterschied zeigt sich darin, wie ein Eintrag formuliert ist. „Die Spezifikation aktualisieren“ ist eine Aufgabe. „In der Spezifikation für die Kameramodelle ist das Verhalten des Auslösers derzeit nicht festgelegt, daher kann die Implementierung von dem abweichen, was im Kanaleintrag angegeben wird“ ist ein Risiko. Im zweiten Fall wird die Unsicherheit benannt, sodass entsprechend eine Maßnahme, ein Verantwortlicher und ein Auslöser festgelegt sind. Der erste Fall enthält ein Datum und keine Unsicherheit und kann abgehakt werden, ohne dass das zugrunde liegende Risiko dadurch geringer wird.
Wo das Register aktualisiert wird
Das Register ist kein Dokument, das einmal erstellt und anschließend archiviert wird. Es wird an jedem Gate aktualisiert, und die Aktualisierung ist Teil der Gate-Entscheidung. Dadurch erhalten die Gates ihre Bedeutung: Ein Gate wird nicht passiert, weil Zeit vergangen ist, sondern weil die Dokumente, die es hervorbringt, vollständig sind und die offenen Punkte, die es erzeugt hat, entweder geschlossen oder ausdrücklich mit einer beigefügten Entscheidung fortgeführt wurden.
Dies ist zugleich der Mechanismus, der den Entwicklungsprozess mit der Geschäftsbeziehung verbindet. Das Verhalten, das ein Käufer während der Entwicklung in einer Risikoakte sieht, ist dasselbe Verhalten, das er später in einer Änderungsmitteilung, einer Verzögerungsanzeige oder einer Reklamation während der Lieferung erleben wird. Programme mit einer schriftlichen Risikopraxis neigen tendenziell dazu, später ebenfalls schriftliche Mitteilungen zu erteilen, weil die Gewohnheit, noch nicht Getroffenes schriftlich festzuhalten, dieselbe ist, die eine verspätete Änderung zu einem Gespräch statt zu einer Überraschung macht.
Risiken, die ein Programm stoppen, und akzeptierte Risiken
Die meisten Risikopunkte in einem gesunden Programm stoppen niemals etwas. Sie werden bearbeitet, geschlossen oder akzeptiert, und das Programm wird fortgesetzt. Entscheidend ist der Unterschied zwischen einem Punkt, der das Programm stoppt, und einem Punkt, der akzeptiert wird, weil beide von außen identisch aussehen können — das Programm macht weiter — und für den Käufer entgegengesetzte Folgen haben.
Stoppbedingungen
Eine Stoppbedingung wird vorab schriftlich festgelegt, bevor der Punkt bekannt ist, der sie auslöst. Sie benennt einen konkreten Zustand, der verhindert, dass das Programm zum nächsten Gate fortgeschritten wird. In einem Smart-Glasses-Programm sind unter anderem folgende Bedingungen es wert, schriftlich festgehalten zu werden: Eine Anforderung, die nicht eingefroren werden kann, weil der Käufer noch nicht entschieden hat, welche Aussage er mit dem Produkt verbinden will; eine Werkzeugverpflichtung, die eingegangen wurde, ohne dass vereinbart wurde, was mit den Werkzeugkosten geschieht, wenn das Programm an diesem Punkt endet; ein Firmware-Verhalten, das nicht ohne eine vom Käufer nicht genehmigte Änderung an die eingefrorene Anforderung angepasst werden kann; ein Konformitätsdokument, das die für den Versand verwendete Modellbezeichnung nicht abdeckt; und eine Aussage, die durch kein Dokument gestützt werden kann, das der Hersteller auszugeben bereit ist.
Schriftliche Stoppbedingungen schützen beide Seiten. Der Käufer erhält die klare Aussage, dass das Programm nicht auf einer Grundlage fortgeführt wird, die er nicht akzeptiert hat. Der Hersteller erhält die klare Aussage, dass das Programm nicht auf einer Grundlage fortgeführt wird, die er nicht liefern kann, und erst dadurch lässt sich ein Nein vernünftig begründen.
Eine nicht schriftlich festgelegte Stoppbedingung ist keine Stoppbedingung, sondern eine Meinungsverschiedenheit, das auf eine Frist wartet. Deshalb gehören diese Bedingungen in die Entwicklungsvereinbarung und nicht in einen E-Mail-Verlauf in einer schwierigen Woche.
Akzeptierte Punkte
Ein akzeptierter Punkt ist ein Punkt, bei dem die Beteiligten das Risiko betrachtet, die Folgen verstanden und schriftlich entschieden haben, dennoch fortzufahren. Die Akzeptanz ist keine Entschuldigung und kein Verzicht. Sie ist die Entscheidung, einen bekannten Zustand mitzutragen, und sie ist nur zulässig, wenn drei Voraussetzungen erfüllt sind: Die Folgen wurden in der Akte beschrieben, die Entscheidung wurde von jemandem mit der entsprechenden Entscheidungsbefugnis für seine Seite getroffen, und die Akte legt fest, was geschieht, wenn die Folgen tatsächlich eintreten.
Einige Folgen sind nach ihrer Akzeptanz schlicht nicht mehr verhandelbar, und eine gute Akzeptanzakte sollte dies deutlich machen. Wenn die Aussage im Kanaleintrag durch keine Dokumentation gestützt wird, wird sie durch die Akzeptanz dieses Risikos nicht wahr. Die Akzeptanzakte sollte dies ausdrücklich festhalten, indem sie die Maßnahme benennt — in der Regel eine Änderung des Eintrags selbst.
Wir weisen an dieser Stelle auch auf den Fehlermodus hin. Eine mündlich oder ohne Nennung der Folgen protokollierte Akzeptanz ist keine Akzeptanz. Sie ist eine Verschiebung, die niemand erneut prüfen wird, weil niemand feststellen kann, ob der Zustand eingetreten ist. Eine Akte, die den Zustand, die Folgen und die Gegenmaßnahme benennt, ist prüfbar; eine Akte mit dem Vermerk „Einverstanden, fortzufahren“ ist es nicht. Der Punkt, den wir am nächsten Gate erneut lesen, sollte mit seinem ursprünglichen Kontext vorgelegt werden, und dieser Kontext ist entweder schriftlich festgehalten oder verloren.
Akzeptieren ist eine Entscheidung, kein Standardvorgang
Der häufigste Grund, warum eine Risikoakte nicht mehr funktioniert, ist kein dramatischer Fehlschlag, sondern eine langsame Drift, bei der Punkte ohne die Entscheidung eines Beteiligten von offen über „in Bearbeitung“ zu akzeptiert wandern. Der Mechanismus, der diese Drift verhindert, ist eine Regel: Ein Punkt darf nur durch eine ausdrückliche, an einem Gate protokollierte Entscheidung den Status „akzeptiert“ erreichen, und die Akte ist an jedem nachfolgenden Gate erneut zu lesen. Ein akzeptierter Punkt, den seit mehreren Gates niemand erneut geprüft hat, ist kein akzeptiertes Risiko, sondern eine verschobene Entscheidung, die ihren Kontext verloren hat.
Wer akzeptiert und wie sich ein Käufer beteiligt
Akzeptanz ist eine geschäftliche Handlung und gehört daher der Partei, die das geschäftliche Risiko trägt. Bei einem Spezifikationspunkt, der das Produkt verändert, akzeptiert der Käufer. Bei einem Versand- oder Prozesspunkt akzeptiert der Hersteller. Bei einer Aussage akzeptiert die Partei, die die Aussage veröffentlicht, in der Regel die Marke. Bei einem Konformitätspunkt akzeptiert die Partei, die die Erklärung unterzeichnet, also der Hersteller.
Die Aufgabe des Käufers besteht darin, sicherzustellen, dass jede Akzeptanz, der er ausgesetzt ist, ihn vor dem Abschluss des Gates schriftlich erreicht, nicht erst danach. Ebenso wichtig ist es, dass der Käufer bewusst akzeptiert. Ein nicht beschriebenes Risiko zu akzeptieren, ist kein Risikomanagement, sondern die Entscheidung, nicht weiter hinzusehen. Dieser Fehlermodus kann durch keine noch so große Lieferantendisziplin kompensiert werden.
Was die Risikoakte enthalten sollte
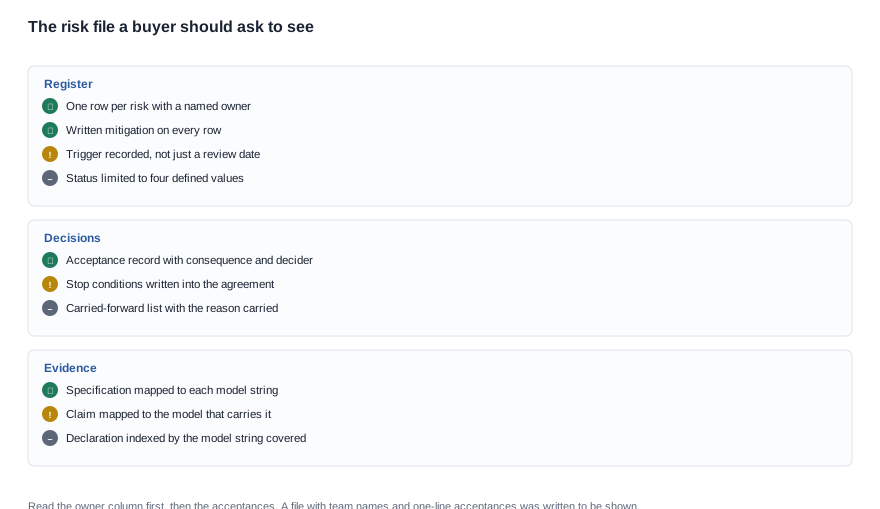
Eine Risikoakte ist ein Arbeitsdokument, das ein Käufer in einer Sitzung lesen und nutzen können sollte, um sich ein genaues Bild der Risiken des Programms zu machen. Im Folgenden finden Sie Dokumente, die Sie anfordern sollten, sowie Angaben, die Sie in jedem Punkt prüfen sollten.
- Das Register selbst, mit einer Zeile pro Risiko, einem namentlich benannten Verantwortlichen je Zeile, einer schriftlichen Maßnahme, einem Auslöser, einem Status und dem Gate, bei dem der Punkt zuletzt geprüft wurde. Fordern Sie insbesondere die Spalte mit dem Verantwortlichen an; ein Register ohne diese Spalte ist lediglich eine Liste von Sorgen.
- Die Akzeptanzakte als separates Dokument, mit den Folgen, der entscheidenden Partei, dem Datum und der Gegenmaßnahme für jeden akzeptierten Punkt. Fordern Sie die an diesem Gate akzeptierten Punkte an, nicht nur die fortlaufende Liste.
- Die Liste der Stoppbedingungen, die in die Vereinbarung und nicht in das Register gehört, damit beide Seiten mit derselben Formulierung arbeiten.
- Die Zuordnung von Spezifikation zu Modell, die zeigt, welche Anforderung für welche Modellbezeichnung gilt, einschließlich der Varianten ohne Modellnummer sowie der Bezeichnung, die auf dem Karton und im Kanaleintrag erscheint.
- Die Zuordnung von Aussagen zu Modellen, die zeigt, zu welchem Modell welche dokumentierte Funktion gehört, sodass ein Kanaleintrag gegen das tatsächlich ausgelieferte Produkt geprüft werden kann. Funktionen, die nur für einen Teil einer Modellreihe veröffentlicht werden, sind die übliche Quelle unbeabsichtigter Übertreibungen.
- Den Nachweisindex zur Konformität, der die vorhandenen Erklärungen und Berichte sowie die genaue Modellbezeichnung auflistet, die jeweils abgedeckt sind, damit die Lücke zwischen einem Dokument auf Produktfamilienebene und einer ausgelieferten SKU sichtbar und nicht lediglich angenommen ist.
- Das Verfahren für Änderungsmitteilungen, das beschreibt, welche Mitteilung der Hersteller bei einem ersetzten Bauteil, einer Änderung des Firmware-Builds oder einer Dokumentrevision erteilen wird und wen er davon unterrichtet.
- Die Fortführungsliste offener Punkte, die jeden Punkt zeigt, der das vorherige Gate ohne Abschluss überschritten hat, einschließlich des Grundes für die Fortführung und der Voraussetzungen, die dafür erfüllt sein mussten.
Wie man die Akte liest
Am schnellsten lässt sich eine Risikoakte bewerten, indem man zuerst die Spalte mit den Verantwortlichen und anschließend die Akzeptanzen liest. Eine Akte, in der jeder Verantwortliche eine namentlich benannte Person ist und jede Akzeptanz die Folgen benennt, ist eine Akte, die für Entscheidungen genutzt wurde. Eine Akte, in der Verantwortliche Teams sind und Akzeptanzen einzeilige Vermerke sind, wurde lediglich zur Vorlage erstellt. Der Unterschied ist in wenigen Minuten erkennbar und sagt voraus, wie sich das Programm verhalten wird, wenn etwas schiefgeht.
Die zweite nützliche Prüfung ist die Abdeckung der wiederkehrenden Risikoklassen. Nehmen Sie die sieben zuvor in diesem Artikel genannten Klassen und suchen Sie im Register nach jeder einzelnen. Eine vollständig fehlende Klasse ist interessanter als eine Klasse, die mit einem detaillierten Plan vorhanden ist, denn eine Lücke bedeutet in der Regel, dass die Klasse nicht erkannt wurde, und nicht, dass sie behandelt wurde.
Die von uns angewandte Methode ist festgelegt; lediglich die damit verknüpften Dokumente unterscheiden sich von Programm zu Programm. In dieser Liste wird bewusst keine Zahl verlangt. Wenn ein Käufer den Umfang eines Aspekts benötigt — wie viele Einheiten eine Linie fassen kann, wie lange eine Phase einen Kalender beansprucht oder was eine Verzögerung kosten würde —, muss die Antwort als Dokument zu einer Entscheidung vorgelegt werden, denn eine in einem Gespräch genannte Zahl lässt sich später nicht verteidigen, wenn sie infrage gestellt wird. Die an den Lieferanten zu richtende Frage hat daher stets dieselbe Form: Welches Dokument, für welche Modellbezeichnung, von wem unterzeichnet und an welchem Gate?
Fragen an den Lieferanten
- Welche Risiken sind derzeit offen, und wer ist für jedes namentlich verantwortlich?
- Welche Risiken wurden akzeptiert, welche Folgen haben sie jeweils, und wer hat entschieden?
- Welche Risiken wurden ohne Abschluss über das vorherige Gate fortgeführt, und warum?
- Welche Stoppbedingungen enthalten unsere Vereinbarung, und wurde eine davon ausgelöst?
- Welche Voraussetzungen müssten erfüllt sein, damit Sie uns melden, dass ein Risiko eingetreten ist?
- Wenn ein Bauteil ersetzt oder ein Firmware-Build geändert wird, welche Mitteilung erhalten wir, in welcher Form und an welchem Punkt des Prozesses wird sie angesprochen?
- Welche Entscheidungen sind auf Ihrer Seite noch offen, und welche davon verändern etwas, das wir bereits genehmigt haben?
- Was im aktuellen Plan ist eine Entscheidung, die wir noch nicht getroffen haben, auf deren Grundlage Sie unter der Annahme fortfahren, dass wir sie treffen werden?
- Wenn wir Sie fragten, welches Risiko in diesem Programm Ihrer persönlichen Einschätzung nach am ehesten ein Problem für uns verursachen würde, welches wäre es, und was ist dazu dokumentiert?
- Was hat sich seit dem letzten Gate geändert, das zum Zeitpunkt der Änderung kein Risiko war?
Die letzte Frage unterscheidet eine echte Risikopraxis von einem Dokument, das einmal zusammengestellt wurde. In einem Programm, in dem Risiken tatsächlich gesteuert werden, lautet die Antwort nie „nichts“, denn zwischen den Gates ändert sich immer etwas. In einem Programm, in dem die Akte nur dekorativ ist, lautet die Antwort sauber „nichts“, und dieser Antwort ist am wenigsten zu vertrauen.
Weiterführende Informationen zur übergeordneten Methodik finden Sie in der Pillar-Übersicht unter /oem-odm-process. Die Gate-Reihenfolge wird unter /blog/development-process-stage-by-stage beschrieben, die Ursachen von Programmverzögerungen werden unter /blog/development-process-common-delays untersucht und die geschäftlichen Treiber hinter einem Entwicklung Budget werden unter /blog/development-process-cost-drivers dargelegt. Die frühe Spezifikationsarbeit wird unter /blog/odm-development-design-phase behandelt, die Gesamtdarstellung der Reihenfolge finden Sie unter /blog/odm-development-timeline-overview.


