
Akıllı gözlük geliştirme programındaki risk nadiren dramatik bir olaydır. Hemen hemen her zaman, kimsenin kapatmadığı küçük bir belirsizlik, kimseye bildirilmemiş bir ikame veya ucuz bir şekilde alınabileceği noktadan sonra gelen bir karardır. Bunlardan herhangi biri görünür hale geldiğinde, genellikle bir gecikme, ek maliyet veya onaylananla örtüşmeyen bir gönderim olarak ortaya çıkar. Geliştirme programı içinde risk yönetiminin amacı, bu sonuçları tahmin yoluyla önlemek değildir. Her açık kalemin adlandırılmış bir sorumlusu ve yazılı bir kararı bulunmasını sağlamaktır; böylece kalem gönderime değil, kontrol altındaki bir zemine oturur.
Bu, diğer birçok ürün kategorisine kıyasla bu ürün kategorisinde daha önemlidir; çünkü giyilebilir cihaz tek bir nesne olarak değerlendirilir. Tüketicinin eşleştirme sorununun radyo modülünden mi, yazılımdan mı, farklı bir model için yazılmış eşleştirme prosedüründen mi, yoksa değişen muhafaza içinde antenin gerekli açıklığı kaybettiğinden mi kaynaklandığını bilmesi mümkün değildir. Son kullanıcı açısından her şey tek bir üründür ve bir kusurun teşhis edilebilir olmasını sağlayan tek unsur, her belirtiyi belirli bir nedenle geriye bağlayan bir kayıttır.
Aşağıdaki çerçeve, geliştirme sürecinin altı kapısı — gereksinimlerin dondurulması, fizibilitenin gözden geçirilmesi, mühendislik ve kalıplama, numunların üretilip doğrulanması, uyumluluk dosyasının kapatılması ve seri üretim öncesi pilot çalışma — etrafında kurulmuştur. Risk yönetimi, bu kapılarla birlikte yürütülen ayrı bir faaliyet değildir. Bir açık kalemi, durumu kapatılarak veya açıkça devam ettirilerek bir kapıdan diğerine taşıyan mekanizmadır.
Başlangıçta söylenmesi gereken diğer şey, bu makalenin bilinçli olarak ne içermediğidir. Olasılıkları, yüzdeleri, takvim etkilerini, maliyet tahminlerini veya teslim sürelerini içermez; çünkü bunlar tahmin görünümüne sahip olsalar da tahmin olan sayılardır ve tahmini bir sayıya karşı pazarlık yapan alıcı, aslında hiçbir şeye karşı pazarlık yapar. Aşağıdaki her şey bir yöntem ve bir sorudur. Yöntem programlar arasında aktarılabilir; sayılar hiçbir zaman aktarılamaz.
Geliştirme süreci risk yönetimi: tekrarlanan program riskleri
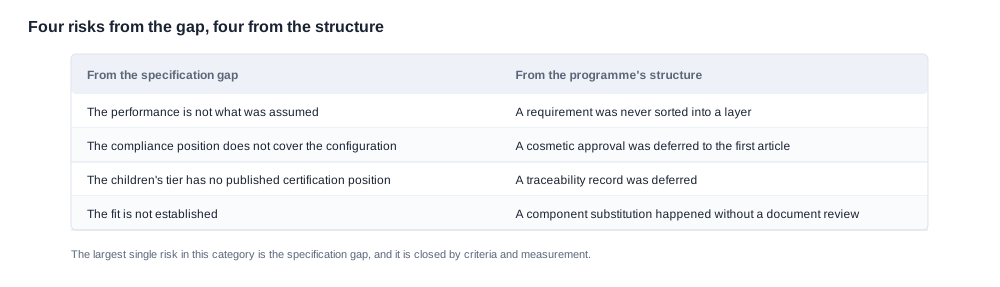
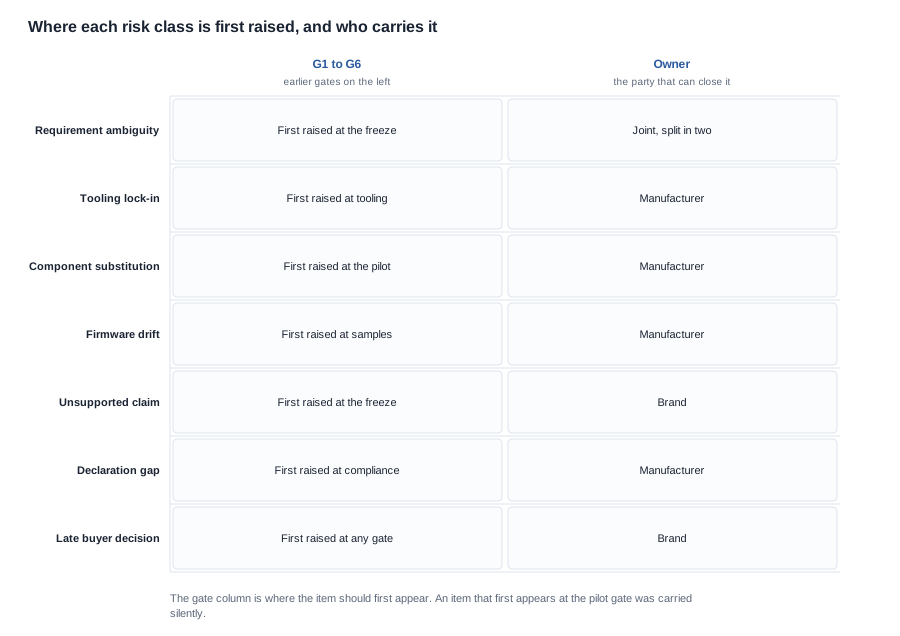
Aşağıdaki risk sınıfları, akıllı gözlük programlarında şaşırtıcı bir düzenlilikle tekrarlanmaktadır. Bunlar puanlanan bir kayıt defteri olarak değil, tekrar eden sınıflar olarak listelenmiştir; çünkü bunları adlandırmaktaki amaç, bir sayı atamak değil, alıcının bir riski yeterince erken tanımasına ve doğru soruyu sorabilmesine yardımcı olmaktır.
-
Gereksinim belirsizliği. İki taraf aynı gereksinim cümlesini okuyup farklı ürünler geliştirir. Klasik durumlar; müşterinin diliyle, mühendislik diliyle değil, tanımlanan bir özellik; model bazında hiçbir zaman belirtilmemiş bir arayüz beklentisi ve ölçülebilir bir koşul yerine genel bir sıfat olarak ifade edilen performans beklentisidir. Ses modelleri, spor modelleri, kamera modelleri ve çocuk modellerini kapsayan bir katalogda, aile düzeyinde yazılan tek bir gereksinim her ailede farklı uygulanır ve bu durum genellikle numune incelemesinde ortaya çıkar. Tedarikçiye sorulacak soru: "Gereksinim belgesini gösterin ve sipariş verdiğim belirli model dizisinin davranışını belirleyen satırı gösterin."
-
Kalıplama bağımlılığı. Kalıplama onaylandığında programın ticari ve teknik esnekliği belirgin biçimde daralır. Mühendislik aşamasında bir yazılım düzenlemesiyle yapılabilecek değişiklik, kalıplama aşamasında kalıplama değişikliğine dönüşür. Risk, kalıplamanın kötü olması değildir; maliyetli hale geldiği anın, harcama kararının alındığı anla aynı olmaması ve bu ikisinin çoğu zaman kalıplamadan hiç söz etmeyen yazılı bir onayla ayrılmasıdır. Tedarikçiye sorulacak soru: "Program bu kapıda durursa kalıplama maliyetine ve kalıbın mülkiyetine ne olur; ayrıca bizi buna taahhüt eden sözleşmemizde hangi hükümler var?"
-
Bileşen ikamesi ve tahsisi. Hacim senaryosu için tahsis edilen parçalar ile mühendislik aşamasında kullanılan parçalar aynı olmak zorunda değildir. İkame, parça numarasında görünmeyebilir, yalnızca davranış üzerinden anlaşılabilir ve bildirim yapılmadan gelebilir. Tedarikçiye sorulacak soru: "İkame edilen bir bileşen için değişiklik bildirme süreci nedir, bunu kim onaylar ve gerçekleştiğinde hangi kanıtları alacağım?"
-
Yazılım davranışının dondurulmuş gereksinimden ayrılması. Bir yazılım sürümü, kimse gereksinimi düzenlemeden dondurulmuş gereksinimden sapabilir. Denetim davranışı, eşleştirme mantığı, istem metinleri ile fiziksel kumandaların yazılımla etkileşimi, geliştirme sırasında orada bulunan ve genellikle az sayıda kişiden oluşan kişiler tarafından belirlenebilir. Dondurulmuş belge, o haliyle tam olarak üretilmekte olan ürünü tanımlamayabilir. Tedarikçiye sorulacak soru: "Hangi yazılım sürümü dondurulmuş gereksinime karşılık geliyor ve bir yazılım sürümü ile gereksinimin aynı davranış kümesini ifade ettiğini nasıl doğrularız?"
-
Desteklenemeyen bir iddia. Bir pazarlama planındaki özellik adı, kanal ilanındaki bir teknik özellik veya manşet niteliğindeki bir yetenek, başlangıçta üzerinde anlaşılabilir ve sonradan mühendisliğin destekleyemeyeceği bir varsayıma dayandığı ortaya çıkabilir. Bu durum, deklanşör davranışı ve uzaktan kumanda ile deklanşör özelliğinin belirli model üzerinde doğrulanabilmesi gereken kamera modellerinde yaygındır. Tedarikçiye sorulacak soru: "Yayımlamayı düşündüğümüz her iddia için bu özelliği hangi belirli model taşıyor ve bunu hangi belge destekliyor?"
-
Gönderilecek model dizisini kapsamayan bir uyumluluk belgesi. Bir ürün ailesi için düzenlenen uygunluk beyanı, kanalın göndereceği bireysel SKU için beyan değildir. Model adlandırma genellikle zayıf noktadır: bir aile, bir varyant ve pazar özelinde bir dizi, farklı belgeleri işaret ederken aynı fiziksel ürünü tanımlayabilir. Tedarikçiye sorulacak soru: "Beyanı gösterin ve üzerinde yer alan model dizisini, kolilerimizde ve ilanlarımızda yer alacak diziyle karşılaştırarak tam olarak hangisinin bulunduğunu söyleyin."
-
Geç gelen alıcı tarafı kararı. Ürün karması, ambalaj tasarımı, pazar ataması ve kanal taahhütleri sıklıkla mühendislik programının varsaydığından daha sonra değişir. Böyle olduğunda maliyet, maliyeti karşılayabilecek aşamaya değil, yürütülmekte olan aşamaya yüklenir. Tedarikçiye sorulacak soru: "Sizin tarafınızda ve bizim tarafımızda hangi kararlar hâlâ açık; her biri sonraki aşamalarda neyi değiştirir?"
Bunları daha kötü hâle getiren iki örüntü
Risk sınıflarının yanında iki yapısal örüntü sürekli tekrarlanıyor. İkisi de adlandırılmaya değer; çünkü ikisini önlemek de ucuz, sonradan fark etmek ise pahalı.
Birincisi aile düzeyinde yazılmış spesifikasyondur. Tipik bir akıllı gözlük programının arkasındaki katalog; ses modellerini, spor modellerini, kamera modellerini, çocuk modellerini ve model numarası hiç taşımayan çeşitleri içerir. Bu çeşitlilik ticari bir güç ve mühendislik açısından bir tehlikedir; çünkü tek bir gereksinim belgesindeki aynı cümle, her dalda biraz farklı bir anlama gelir. Özelliklerin katalog serisinin yalnızca bazı modelleri için yayımlandığı kayıtlar bu noktayı açıkça ortaya koyar: uzaktan kumanda ile perde kapatma özelliği iki spor modelde bulunur, başka hiçbir modelde değildir; su geçirmezlik derecelendirmesi yalnızca iki modelde yer alır; Bluetooth sürümü, serinin belirli bir alt kümesi için yayımlanır, kamera modelleri ve kemik iletimi varyantı için yayımlanmaz. Burada kataloga yönelik bir eleştiri söz konusu değildir. Bu, gereken disiplin düzeyini gösteren bir örnektir; çünkü bir özelliğin tüm seri boyunca ortak olduğunu varsayan alıcı, sonunda ürünün desteklemediği bir ilan yayımlar.
İkincisi müşteriye ulaşan model dizesinin, evraklardaki model dizesiyle aynı olmamasıdır. Mühendislik adlandırması, dahili üretim adlandırması, kutu üzerinde basılı model ve bir kanalın yayımladığı ilan arasında tek bir ürün için dört ad bulunur. Bir uyumluluk belgesi bunlardan yalnızca birini kapsar. Risk dosyası, dördü arasındaki eşleşmeyi tek satır olarak içermelidir.
Bu listeyi, korkulması gereken şeylerin kontrol listesi olarak değil, tanıma aracı olarak ele alacağız. Pratik değeri, her sınıf için erken sorulabilecek ve erken soruların ucuz yanıtlara sahip olduğu bir soru bulunmasıdır. Uygulamada en fazla zaman ayıracağımız sınıf ilkidir; çünkü belirsiz bir gereksinim, sonradan sessizce başka birkaç riskin doğmasına yol açan risktir.
Bir risk nasıl sınıflandırılır ve sahiplenilir
Bir risk tanındıktan sonra, gerçekten yönetilip yönetilmediğini belirleyen soru olasılığı değildir. Soru, kimin sorumlu olduğu ve nelerin yazılı olduğudur. Olasılık ve sonucu puanlayan, ancak sahibi bulunmayan bir risk kaydı bir belge, kontrol aracı değildir.
İyi yürütülen bir programda kullanılan sınıflandırma bilinçli biçimde basittir; çünkü küçük bir programda karmaşık bir taksonomi, kimsenin okumadığı bir kayıt ortaya çıkarır. Maddeler genellikle dört gruba ayrılır:
- Spesifikasyon riskleri. Gereksinim belirsizdir, eksiktir veya iki tarafça farklı yorumlanmıştır. Bunlar ortak olarak sahiplenilir; çünkü yalnızca bir tarafa ait kalan bir spesifikasyon riski çözülemez.
- Tedarik ve süreç riskleri. Kalıplar, kapasite tahsisi, ikame ürünler, üretim hattının davranışı ve üretimin tekrarlanabilirliği bunları kapsar. Bunlar, süreci ve tedarikçileri elinde tutan üreticiye aittir.
- Uyumluluk ve iddia riskleri. Ürün belgeleri, beyanlar ve ürün hakkında yapılacak iddialar bunları kapsar. Kanıtlar üreticinin, iddiaların ifadeleri ise markanın sorumluluğundadır.
- Ticari ve program riskleri. Ürün karması kararları, kanal taahhütleri, ambalaj onayları ve alıcının kendi zaman planı bunları kapsar. Bunlar alıcıya aittir.
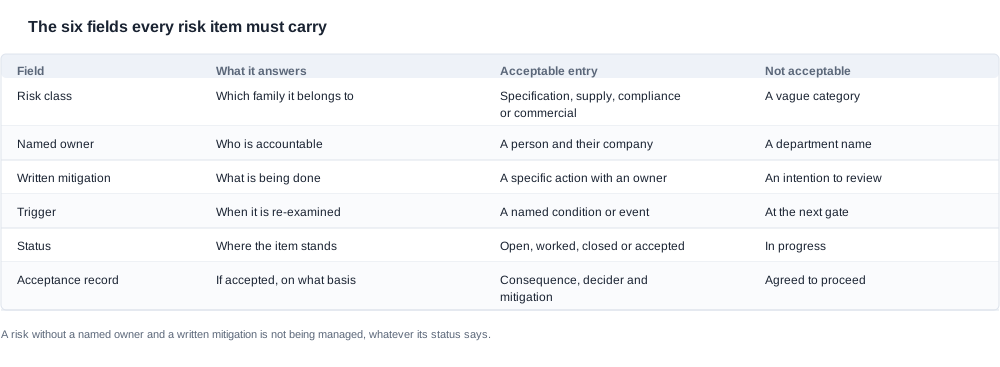
Her madde; adı belirtilmiş bir sahibini, yazılı bir azaltma yöntemini, maddenin yeniden incelenmesine yol açacak koşulları belirten yazılı bir tetikleyiciyi ve güncel bir durumu taşır. Durum, dört değerden biridir ve her biri tam olarak bir anlama gelir: açık, üzerinde çalışılıyor, kanıtla kapatıldı veya gerekçesi kayıt altına alınarak kabul edildi. Dördüncü değer en çok kötüye kullanılanıdır ve yazılı bir kayda en çok ihtiyaç duyanıdır.
Kaydın işe yaramasını sağlayan kural basittir: adı belirtilmiş sahibi ve yazılı azaltma yöntemi olmayan bir risk, belirtilen durumu ne olursa olsun yönetilmemektedir. Bu, felsefi bir yaklaşım değildir. Size gösterilen herhangi bir kayıttaki her maddeye uygulayabileceğiniz bir testtir; hangi kayıtların aktif, hangilerinin dekoratif olduğunu hemen ortaya koyar. Bir risk dosyası verildiğinde, her maddeyi okuyup kimin hesap verir olduğunu ve nelerin yazıldığını sorun. Yanıtın belirsiz olduğu maddeler, sonradan sürpriz olarak karşınıza çıkacak maddelerdir; çünkü bunlar hakkında hiçbir şey gerçekten kararlaştırılmamıştır. Size gösterilen her kayda uygulayacağımız test tam olarak budur ve bir inceleme döngüsü yerine yalnızca dakikalar sürer.
Bir sahip belirlemek göründüğünden daha zordur
Bir riskin sahibi bir kişidir, bir departman değil. "Mühendislik" sahip değildir; çünkü mühendislik bir grup insan ve gruptaki hiçbir kişi belirli kalemden sorumlu tutulmamıştır. Aynı durum "fabrika" ve "iki taraf" için de geçerlidir. Test şudur: kalemi "ad, şirket, ne yapacakları ve tamamlandığında bize ne söyleyecekleri" şeklinde yazabiliyor musunuz? Bu cümle yazılamıyorsa kalemin sahibi yoktur.
Müşterek sahiplik meşrudur ancak iki adlandırılmış yarıya ayrılmalıdır. Bir şartname riskinin genellikle her tarafta bir sahibi olur: üretici mühendislik yorumunu doğrular, alıcı ticari amacı doğrular ve her biri kendi yarısından ayrı ayrı sorumludur. Yarılar ayrılmadığında kalemin sahibi kimse yoktur ve kalem bütün geçitlerden sağ çıkar.
Her sahibe sorulması gereken ikinci soru, sahibin kalemi kapatma yetkisi olup olmadığıdır. Bir şartname değişikliğine taahhütte bulunamayan, bir bileşen değişikliğine taahhütte bulunamayan ve bir belge revizyonuna taahhütte bulunamayan sahip, sahip değil bildiricidir; kalem, yetkisi olan biri üstlenene kadar çevrelenmeye devam eder.
Risk görev değildir
Görev, birinin yapıp bitireceği bir şeydir. Risk gerçekleşebilecek bir şeydir ve yönetmek, onun önlenmesini, erken tespit edilmesini ya da önceden verilmiş bir kararla soğurulmasını sağlamak anlamına gelir. Risk listesine bir görev kaydedip kapalı olarak işaretlemek, risk hâlâ güncelken temiz görünen bir dosya üretmenin yaygın bir yoludur.
Bu ayrım, bir kalemin nasıl okunduğunda görülür. "Şartnameyi güncelle" bir görevdir. "Kamera modelleri için şartname, perde tetikleme davranışını şu anda kesin olarak belirlemiyor; bu nedenle uygulama, kanal ilanında yer alacak ifadeden farklı olabilir" ise bir risktir. İkincisi belirsizliği adlandırır ve dolayısıyla bir azaltma önlemi, bir sahip ve bir tetikleyici bulunur. İlkinde ise tarih vardır, belirsizlik yoktur ve temel risk hiç değişmeden onay kutusu işaretlenerek kapatılabilir.
Kaydın güncellendiği yer
Kayıt, bir kez üretilip arşivlenen bir belge değildir. Her geçitte güncellenir ve güncelleme geçit kararının bir parçasıdır. Geçitleri bu durum anlamlı kılar: bir geçit, yalnızca zaman geçtiği için değil, geçidin ürettiği belgeler eksiksiz olduğu ve geçidin ortaya çıkardığı açık kalemler kapatıldığı ya da karar eklenerek açıkça sonraki aşamaya taşındığı için geçilir.
Bu aynı zamanda geliştirme sürecini ticari ilişkiyle bağlayan mekanizmadır. Alıcının geliştirme sırasında risk dosyasında gördüğü davranış, tedarik sırasında değişiklik bildiriminde, gecikme bildiriminde ya da bir talepte göreceği davranışla aynıdır. Yazılı risk uygulaması olan programlar, genellikle daha sonra yazılı bildirim üretir; çünkü karar verilmemiş şeyleri yazma alışkanlığı, geç değişikliklerin sürpriz değil konuşulmasını sağlayan alışkanlıkla aynıdır.
Programı durduran riskler ve kabul edilen riskler
Sağlıklı bir programdaki risk kalemlerinin çoğu hiçbir şeyi durdurmaz. Üzerinde çalışılır, kapatılır veya kabul edilir; program devam eder. Önemli olan ayrım, programı durduran kalem ile kabul edilen kalem arasındadır; çünkü ikisi de dışarıdan bakıldığında aynı görünebilir — program hâlâ ilerliyordur — ve alıcı açısından tamamen zıt sonuçları vardır.
Durdurma koşulları
Bir durdurma koşulu, onu tetikleyen kalem bilinmeden önceden yazılır. Programın bir sonraki geçide ilerlemesini engelleyen belirli bir durumu tanımlar. Akıllı gözlük programında yazılmaya değer koşullar şunları içerir: alıcının amaçlanan iddiayı karar vermemesi nedeniyle dondurulamayan bir gereklilik, program bu noktada sona ererse kalıp maliyetine ne olacağı konusunda uzlaşılmış bir yanıt olmadan verilmiş kalıp taahhüdü, alıcının onaylamadığı bir değişiklik olmadan dondurulmuş gereklilikle uyumlu hâle getirilemeyen bir yazılım davranışı, gönderim modeli dizesini kapsamayan bir uyumluluk belgesi ve üreticinin yayımlamaya istekli olduğu hiçbir belgeyle desteklenemeyen bir iddia.
Yazılı durdurma koşulları iki tarafı da korur. Alıcı, programın kendisinin kabul etmediği bir temele dayanarak ilerletilmediğine ilişkin açık bir ifade alır. Üretici de programın, üreticinin karşılayamayacağı bir temele dayanarak ilerletilmediğine ilişkin açık bir ifade alır; bu da hayır demeyi makul kılar.
Yazıya dökülmemiş bir durdurma koşulu, durdurma koşulu değildir; son tarihi bekleyen bir anlaşmazlıktır. Bu nedenle koşullar, zorlu bir hafta boyunca e-posta yazışmalarında değil, geliştirme sözleşmesinde yer almalıdır.
Kabul edilen kalemler
Kabul edilen kalem, tarafların riski incelediği, sonucu anladığı ve buna rağmen ilerlemeye karar verdikleri yazılı bir kalemdir. Bu kabul bir özür veya feragat değildir. Bilinen bir koşulu taşımayı kabul etme kararıdır ve yalnızca üç koşul doğru olduğunda meşrudur: sonuç kayıtta açıklanmıştır, karar kendi tarafı adına karar verme yetkisi olan biri tarafından verilmiştir ve kayıt, sonucun fiilen gerçekleşmesi durumunda ne olacağını belirtir.
Bazı sonuçlar kabul edildikten sonra tartışılamaz ve iyi bir kabul kaydı bunu açıkça belirtir. Kanal ilanındaki iddia hiçbir belgeyle desteklenmiyorsa, bu riski kabul etmek iddiayı doğru hâle getirmez; kabul kaydı, genellikle ilanın kendisinde bir değişiklik yapılması gibi bir azaltma yöntemini belirterek bunu açıkça ortaya koymalıdır.
Burada ayrıca başarısızlık biçimini not edeceğiz. Sözlü olarak kaydedilen veya sonuç belirtilmeden kaydedilen bir kabul, kabul değildir. Kimsenin yeniden ele almayacağı, çünkü koşulun gerçekleşip gerçekleşmediğini kimsenin söyleyemeyeceği ertelenmiş bir karardır. Koşulu, sonucu ve azaltıcı eylemi belirten bir kayıt denetlenebilirdir; yalnızca "ilerlemeye karar verildi" diyen bir kayıt ise değildir. Bir sonraki kapıda yeniden okuyacağımız kalem, özgün bağlamı korunmuş şekilde gelmelidir; bu bağlam ya yazıya dökülmüştür ya da kaybolmuştur.
Kabul etmek bir karardır, varsayılan değildir
Bir risk dosyasının işlevini durduran en yaygın biçim, dramatik bir başarısızlık değil, açık kalemlerden üzerinde çalışılan kalemlere ve oradan kabul edilen kalemlere hiçbirinin kabul edilmesine karar verilmeden aktarıldığı yavaş bir kaymadır. Bu kaymayı önleyen mekanizma, bir kalemin yalnızca bir kapıda kaydedilen açık bir karar yoluyla kabul edilen statüye ulaşabileceği ve kaydın sonraki her kapıda yeniden okunması gerektiğine ilişkin bir kuraldır. Birkaç kapı boyunca yeniden incelenmemiş kabul edilmiş bir kalem, kabul edilmiş bir risk değildir; bağlamını yitirmiş ertelenmiş bir karardır.
Kimi kabul eder ve alıcı nasıl katılır?
Kabul etmek ticari bir eylemdir ve bu nedenle ticari riski taşıyan tarafa aittir. Ürünü değiştiren bir şartname kalemi için alıcı, tedarik veya süreç kalemi için üretici, bir iddia için iddiayı yayımlayan taraf — genellikle marka — kabul eder. Uyumluluk kalemi için ise beyanı imzalayan taraf, yani üretici kabul eder.
Alıcının rolü, kendisinin maruz kaldığı her kabulün kapı kapanmadan önce, sonrasında değil, yazılı olarak kendisine ulaşmasını sağlamaktır. Alıcının riski bilinçli biçimde kabul etmesi de bir o kadar önemlidir. Açıklanmamış bir riski kabul etmek risk yönetimi değildir; aramayı bırakma kararıdır ve hiçbir tedarikçi disiplini bu başarısızlık biçimini telafi edemez.
Risk dosyası neleri içermelidir?
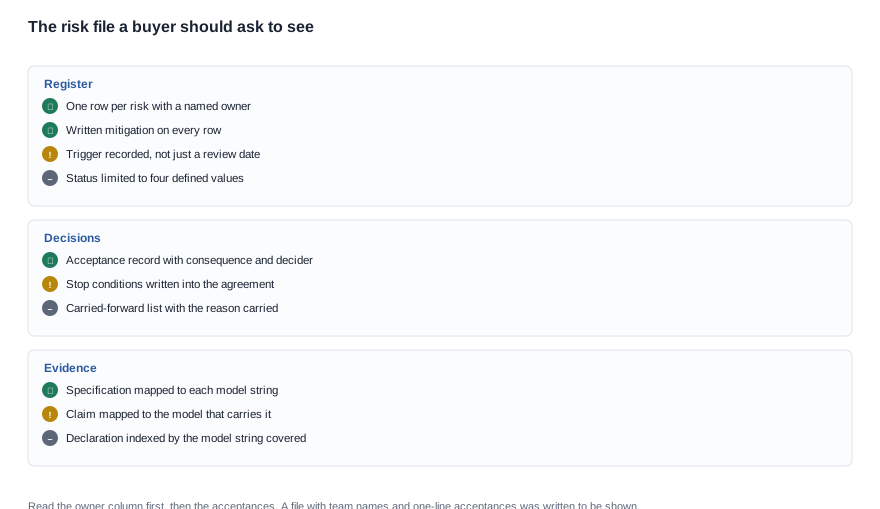
Risk dosyası, alıcının tek oturuşta okuyabileceği ve programın maruziyetine ilişkin doğru bir değerlendirme oluşturmak için kullanabileceği çalışma belgesidir. Aşağıda, görülmesi istenecekler ve her kalemde kontrol edilecekler yer alıyor.
- Kayıt defteri: her risk için bir satır, her satıra karşılık gelen adıyla bir sorumlu, yazılı bir azaltma önlemi, bir tetikleyici, bir durum ve kalemin en son hangi kapıda incelendiğini içerecek şekilde. Özellikle sorumluyu belirten sütunu talep edin; bu sütun olmayan bir kayıt defteri yalnızca endişelerin bir listesidir.
- Kabul kaydı: ayrı bir belge olarak, kabul edilen her kalem için sonucu, kararı veren tarafı, tarihi ve azaltıcı eylemi içerecek şekilde. Bu kapıda kabul edilen kalemleri, yalnızca birikmiş listeyi değil, talep edin.
- Durdurma koşulları listesi: kayıt defterinde değil, sözleşmede yer almalıdır; böylece iki taraf da aynı ifadenin temelinde çalışır.
- Şartname-model eşleştirmesi: hangi gereksinimin hangi model dizesine uygulandığını, model numarası taşımayan varyantları ve kutu ile kanal ilanında görünen dizeyi gösteren bir eşleştirme.
- İddia-model eşleştirmesi: belgelenmiş hangi özelliğin hangi modele ait olduğunu gösteren bir eşleştirme; böylece bir ilan, gerçekte sevk edilecek ürünle karşılaştırılabilir. Yalnızca bir ürün grubunun bir bölümü için yayımlanan özellikler, kazara aşırı iddialarda genellikle kaynaklanır.
- Uyumluluk kanıt dizini: elde tutulan beyanları ve raporları, her birinin kapsadığı model dizesini açıkça belirterek listeleyen bir dizin; böylece aile düzeyindeki bir belge ile sevk edilecek SKU arasındaki fark varsayılmak yerine görünür hâle gelir.
- Değişiklik bildirim yöntemi: üreticinin, değiştirilen bir bileşen, yazılım sürümü değişikliği veya dokümantasyon revizyonu için vereceği bildirimi ve kimin bilgilendirileceğini açıklayan bir yöntem.
- Açık kalemlerin devam listesi: önceki kapıyı kapatılmadan geçen her kalemi, devamının gerekçesi ve devam edebilmesi için neyin doğru olması gerektiğiyle birlikte gösteren bir liste.
Dosya nasıl okunmalı
Bir risk dosyasını değerlendirmenin en hızlı yolu, önce sorumlular sütununu, ardından kabul kayıtlarını okumaktır. Her sorumlunun adıyla belirtilmiş bir kişi, her kabulün de sonucunu belirttiği bir dosya, karar almak için kullanılmış bir dosyadır. Sorumluların ekiplerden oluştuğu ve kabul kayıtlarının tek satırlık notlar olduğu bir dosya ise gösterilmek üzere hazırlanmış bir dosyadır. Fark dakikalar içinde açıkça görülür ve bir şey ters gittiğinde programın nasıl davranacağını önceden gösterir.
İkinci faydalı kontrol, tekrarlayan risk sınıfları karşısındaki kapsamdır. Bu makalede daha önce belirtilen yedi sınıfı alın ve her birini kayıt defterinde arayın. Tamamen eksik olan her sınıf, ayrıntılı bir planla bulunan her sınıftan daha dikkat çekicidir; çünkü yokluk genellikle sınıfın ele alındığı anlamına gelmez, tanınmadığı anlamına gelir.
İzleyeceğimiz yöntem sabittir; yalnızca ona ekli belgeler programdan programa değişir. Bu listede hiçbir öğe sayı istemez; bu bilinçlidir. Bir alıcı bir şeyin ölçeğini öğrenmek istediğinde — bir kalem kaç birim kapasiteye sahip, bir aşama takvimde ne kadar süre işgal eder, bir gecikmenin maliyeti ne olur — yanıt, bir karara eklenmiş bir belge olarak gelmelidir; çünkü sohbet sırasında aktarılan bir sayı, sonradan sorgulandığında savunulamaz. Dolayısıyla tedarikçiye sorulacak soru her zaman aynı biçimdedir: hangi belge, hangi model dizesini kapsıyor, kim tarafından imzalanmış ve hangi kapıda.
Tedarikçiye sorulacak sorular
- Şu anda hangi riskler açık ve bunların her birinin adıyla sorumlusu kim?
- Hangi riskler kabul edildi, her birinin sonucu nedir ve kararı kim verdi?
- Hangi riskler önceki kapıyı kapatılmadan geçti ve neden?
- Sözleşmemizdeki durdurma koşulları nelerdir ve bunlardan herhangi biri tetiklendi mi?
- Bize bir riskin gerçekleştiğini söylemeniz için neyin doğru olması gerekir?
- Bir bileşen değiştirilirse veya bir yazılım sürümü değişirse, hangi bildirimi, hangi biçimde ve sürecin hangi aşamasında alırız?
- Tarafınızda hangi kararlar hâlâ açık ve bunlardan hangileri hâlihazırda onayladığımız bir şeyi değiştiriyor?
- Mevcut planda, bizim henüz vermediğimiz ve sizin bizim vereceğimizi varsaydığınız hangi kararlar var?
- Bu programda hangi riskin kişisel olarak bize sorun yaratma ihtimalinin en yüksek olduğunu düşündüğünüzü sorduğumuzda yanıtınız ne olur ve bu konuda ne yazıyor?
- Son kapıdan bu yana, ortaya çıktığı sırada risk olmayan hangi şeyler değişti?
Bu son soru, gerçek bir risk uygulamasını, yalnızca bir kez hazırlanmış bir belgeden ayırır. Riskin gerçekten yönetildiği bir programda yanıt asla “hiçbir şey” değildir; çünkü kapılar arasında her zaman bir şeyler değişir. Dosyanın dekoratif olduğu bir programda ise yanıt, eksiksiz bir “hiçbir şey”dir ve en az güvenilmesi gereken yanıt budur.
Çevreleyen yöntemle ilgili ek okumalar, /oem-odm-process adresindeki ana hat genel bakışında yer alıyor. Aşama sırası /blog/development-process-stage-by-stage adresinde açıklanıyor, program gecikmelerinin nedenleri /blog/development-process-common-delays adresinde inceleniyor ve geliştirme bütçesinin arkasındaki ticari etkenler /blog/development-process-cost-drivers adresinde ayrı olarak ele alınıyor. Erken aşama şartname çalışmaları /blog/odm-development-design-phase adresinde kapsanıyor, genel sıralama görünümü ise /blog/odm-development-timeline-overview adresinde bulunuyor.


