
El riesgo en un programa de desarrollo de gafas inteligentes rara vez es un evento dramático. Casi siempre es una pequeña ambigüedad que nadie cerró, una sustitución que nadie fue informado de, o una decisión que llegó después del punto en el que todavía podía tomarse de forma económica. Cuando alguno de estos aspectos se hace visible, normalmente lo hace en forma de retraso, coste o de un envío que no coincide con lo aprobado. El objetivo de la gestión de riesgos dentro de un programa de desarrollo no es evitar esos resultados mediante predicciones. Es asegurarse de que cada asunto pendiente tenga un responsable asignado y una decisión por escrito, de modo que, cuando se materialice, recaiga sobre una superficie controlada y no dentro de un envío.
Esto importa más en esta categoría de producto que en muchas otras, porque un dispositivo wearable se juzga como un único objeto. El consumidor no sabe si un problema de emparejamiento procede del módulo de radio, del firmware, del procedimiento de emparejamiento redactado para otro modelo o de una antena que perdió espacio libre dentro de una carcasa modificada. Para el usuario final, todo forma parte de un mismo producto, y lo único que permite diagnosticar un defecto es un registro que conecte cada síntoma con una causa concreta.
El marco siguiente se articula en torno a las seis etapas del proceso de desarrollo: requisitos congelados, viabilidad revisada, ingeniería y herramental, muestras construidas y verificadas, expediente de cumplimiento cerrado y ejecución piloto antes de la producción en serie. La gestión de riesgos no es una actividad separada realizada en paralelo a esas etapas. Es el mecanismo que traslada cada asunto pendiente de una etapa a la siguiente, con su estado cerrado o explícitamente trasladado.
Lo primero que conviene señalar es lo que este artículo omite deliberadamente. No contiene probabilidades, porcentajes, impactos en el calendario, estimaciones de costes ni plazos de entrega, porque son cifras que parecen precisas mientras que en realidad son conjeturas, y quien negocia frente a una cifra conjeturada no está negociando frente a nada. Todo lo que sigue es un método y una pregunta. El método se puede transferir entre programas; las cifras nunca.
Gestión de riesgos del proceso de desarrollo: los riesgos recurrentes del programa
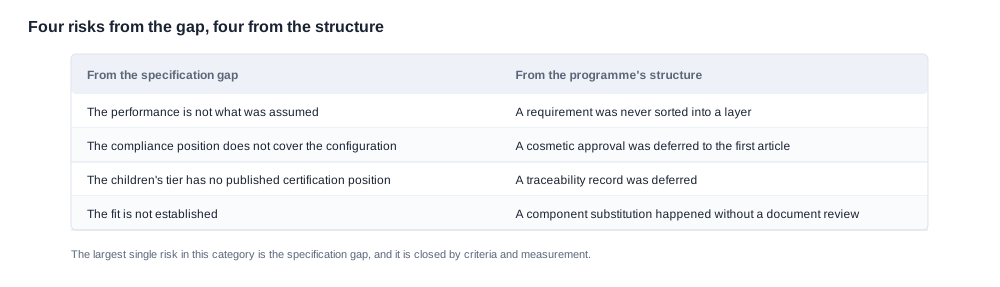
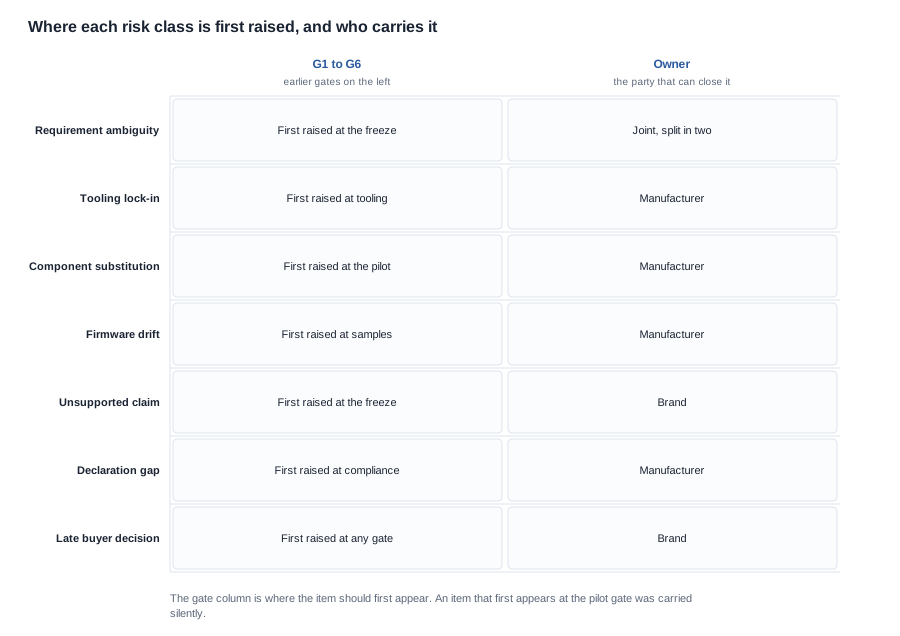
Las siguientes clases de riesgo reaparecen en los programas dedevelopment de gafas inteligentes con una regularidad extraordinaria. Se presentan como clases recurrentes, y no como un registro puntuado, porque el propósito de nombrarlas es ayudar al comprador a reconocer una a tiempo para hacer la pregunta adecuada, no asignarle una puntuación.
-
Ambigüedad de los requisitos. Dos partes interpretan la misma frase de requisitos y construyen productos distintos. Los casos clásicos son una función descrita en el lenguaje del cliente en lugar del lenguaje de ingeniería, una expectativa de interfaz que nunca se especificó por modelo y una expectativa de rendimiento expresada mediante un adjetivo general en lugar de una condición medible. En un catálogo que abarca modelos de Audio, deportivos, con cámara e infantiles, un único requisito redactado a nivel de familia se implementará de forma distinta en cada familia, y el hallazgo suele producirse durante la revisión de muestras. Qué preguntar al proveedor: "Muéstrame el documento de requisitos e indícame la línea que especifica el comportamiento para la cadena de modelo específica que voy a pedir."
-
Dependencia del herramental. Una vez que se confirma el herramental, la flexibilidad comercial y de especificación del programa se reduce bruscamente. Un cambio que en la etapa de ingeniería habría sido una edición del firmware se convierte en un cambio de herramental en la etapa de herramental. El riesgo no es que el herramental sea deficiente; es que el momento en que se vuelve caro no coincide con el momento en que se adopta la decisión de gastarlo, y ambos suelen estar separados por una confirmación por escrito que ni siquiera menciona el herramental. Qué preguntar al proveedor: "¿Qué ocurre con el coste del herramental y con su propiedad si el programa se detiene en esta etapa, y qué elementos de nuestro acuerdo ya nos comprometen a pagarlo?"
-
Sustitución y asignación de componentes. Los componentes asignados para el caso de producción en serie no tienen por qué ser los mismos que se utilizan en ingeniería. Una sustitución puede pasar inadvertida en una referencia de pieza, manifestarse únicamente en el comportamiento y llegar sin previo aviso. Qué preguntar al proveedor: "¿Cuál es el proceso de notificación de cambios para un componente sustituido, quién lo aprueba y qué pruebas recibiré cuando ocurra?"
-
Comportamiento del firmware que difiere del requisito congelado. Una versión de firmware puede desviarse del requisito congelado sin que nadie modifique el requisito. El comportamiento de control, la lógica de emparejamiento, los mensajes del sistema y la interacción entre los controles físicos y el software pueden settled durante el desarrollo por quienes estaban presentes, que suelen ser un número reducido de personas. El documento congelado acaba describiendo entonces un producto que no es del todo el que se está construyendo. Qué preguntar al proveedor: "¿Qué versión de firmware corresponde al requisito congelado y cómo confirmamos que una versión y un requisito se refieren al mismo conjunto de comportamientos?"
-
Una afirmación que no puede sostenerse. El nombre de una función en un plan de marketing, una especificación en una ficha de canal o una capacidad destacada puede acordarse al principio y más tarde comprobarse que depende de una suposición que la ingeniería no puede respaldar. Esto es habitual en modelos con cámara, donde el comportamiento del obturador y el disparador remoto son afirmaciones de funciones que deben poder verificarse en el modelo concreto. Qué preguntar al proveedor: "Para cada afirmación que pretendamos imprimir, ¿qué modelo concreto la incorpora y qué documento la respalda?"
-
Un documento de cumplimiento que no cubre la cadena de modelo del envío. Una declaración de conformidad emitida para una familia de productos no es una declaración del SKU individual que un canal. La nomenclatura de modelos suele ser el punto débil: una familia, una variante y una cadena específica de mercado pueden referirse todas al mismo producto físico y, al mismo tiempo, apuntar a documentación diferente. Qué preguntar al proveedor: "Muéstrame la declaración y dime exactamente qué cadena de modelo aparece en ella, comparada con la que aparecerá en nuestras cajas y en nuestras fichas."
-
Una decisión del comprador que llega tarde. La gama de productos, el diseño del embalaje, la asignación de mercados y los compromisos con los canales suelen moverse más tarde de lo que supone el programa de ingeniería. Cuando ocurre, el coste recae sobre la etapa en curso y no sobre la que habría podido absorberlo. Qué preguntar al proveedor: "¿Qué decisiones siguen abiertas por su parte, cuáles siguen abiertas por la nuestra y qué cambia cada una en las etapas posteriores?"
Dos patrones que agravan la situación
Junto con las propias clases de riesgo, se repiten dos patrones estructurales que conviene mencionar porque ambos son baratos de prevenir y caros de descubrir tarde.
El primero es una especificación redactada a nivel de familia. El catálogo de un programa típico de gafas inteligentes incluye modelos de Audio, deportivos, con cámara, infantiles y variantes que no llevan ningún número de modelo. Esta amplitud es una fortaleza comercial y un riesgo de ingeniería, porque la misma frase en un documento de requisitos acaba significar algo ligeramente diferente en cada rama. Las entradas en las que una función se publica para solo algunos modelos de la gama lo deja claro: el obturador por control remoto aparece en dos modelos deportivos y en ningún otro; una clasificación de protección frente a la entrada aparece únicamente en dos modelos; se publica una versión de Bluetooth para un subconjunto de la gama, pero no para los modelos con cámara ni para la variante de conducción ósea. Nada de esto criticaba el catálogo. Es una ilustración de la disciplina necesaria, porque quien compre dando por hecho que una función está disponible en toda la gama acabará publicando un producto que no admite esa característica.
El segundo es que la cadena de modelo que llega al cliente no coincide con la de la documentación. Entre la designación de ingeniería, la designación interna de fabricación, el modelo impreso en la caja y el anuncio publicado por un canal hay cuatro nombres para un mismo producto. Un documento de Cumplimiento cubre solo uno de ellos. El archivo de riesgos debería recoger, en una sola línea, la correspondencia entre los cuatro.
Trataremos esta lista como una ayuda para reconocer riesgos, no como una lista de comprobación de motivos de preocupación. Su valor práctico reside en que cada clase tiene una pregunta correspondiente que puede formularse pronto, y las preguntas tempranas son las únicas que admiten respuestas baratas. La clase en la que dedicaremos más tiempo en la práctica es la primera, porque un requisito ambiguo es el riesgo que en silencio se convierte más adelante en otros varios riesgos.
Cómo se clasifica y asigna un responsable a un riesgo
Una vez reconocido un riesgo, la pregunta que determina si realmente se está gestionando no es su probabilidad. Es quién lo asume y qué está documentado. Un registro de riesgos que puntúa la probabilidad y las consecuencias sin asignar un responsable es un documento, no un control.
La clasificación utilizada en un programa bien gestionado es deliberadamente sencilla, porque una taxonomía compleja en un programa pequeño genera un registro que nadie lee. Por lo general, los elementos se clasifican en cuatro grupos:
- Riesgos de especificación. El requisito es ambiguo, está incompleto o ha sido interpretado de forma diferente por ambas partes. Estos riesgos se asignan conjuntamente, porque un riesgo de especificación que depende de una sola parte no se resuelve.
- Riesgos de suministro y proceso. Moldes, asignación de capacidad, sustitución, comportamiento de la línea y repetibilidad de la fabricación. Son responsabilidad del fabricante, que controla el proceso y a los proveedores.
- Riesgos de Cumplimiento y de las declaraciones. Documentación del producto, declaraciones y afirmaciones que se harán sobre él. Son responsabilidad del fabricante en cuanto a las pruebas y de la marca en cuanto a la redacción de las afirmaciones.
- Riesgos comerciales y del programa. Decisiones sobre la assortment, compromisos con los canales, aprobaciones del embalaje y plazos del comprador. Son responsabilidad del comprador.
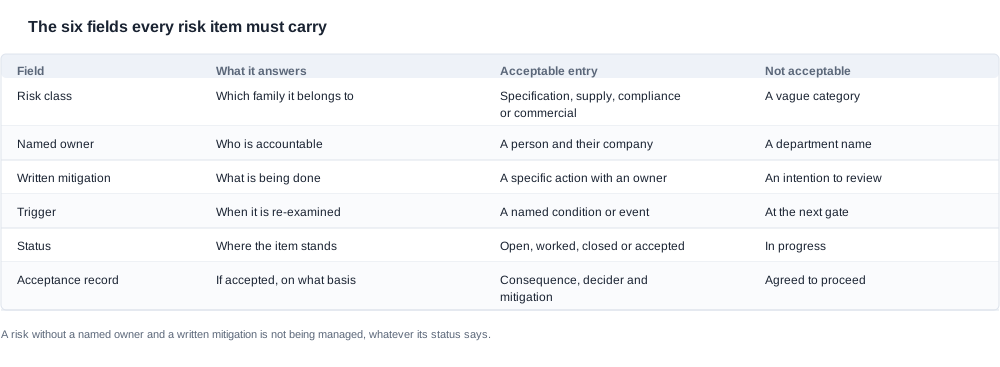
Cada elemento incluye un responsable identificado, una mitigación documentada, un criterio documentado que indica qué hará que el elemento vuelva a examinarse y un estado actual. El estado tiene cuatro valores y cada uno significa exactamente una cosa: abierto, en curso, cerrado con pruebas o aceptado con un motivo registrado. El cuarto es el que más se abusa y el que más necesita un registro escrito.
La regla que hace que el registro funcione es sencilla: un riesgo sin responsable identificado ni mitigación documentada no se está gestionando, sea cual sea el estado indicado. No se trata de una postura filosófica. Es una prueba que puede aplicarse a cualquier elemento de cualquier registro que se le presente, y revela de inmediato qué entradas están activas y cuáles son decorativas. Cuando reciba un archivo de riesgos, lea cada elemento y pregunte quién responde por él y qué se ha documentado. Los elementos cuya respuesta sea vaga son los que aflorarán más tarde como sorpresas, porque en realidad nunca se decidió nada sobre ellos. La prueba que aplicaremos a cualquier registro que se nos presente es exactamente esa, y tarda minutos en lugar de un ciclo de revisión.
Identificar un responsable es más difícil de lo que parece
El responsable de un riesgo es una persona, no un departamento. «Ingeniería» no es un responsable, porque la ingeniería es un grupo de personas y a nadie del grupo se le ha asignado la responsabilidad del elemento. Lo mismo ocurre con «la fábrica» y con «ambas partes». La prueba consiste en poder escribir el elemento como «nombre, empresa, qué harán y qué nos comunicarán cuando esté terminado». Si no es posible redactar esa frase, el elemento no tiene responsable.
La responsabilidad compartida es legítima, pero debe dividirse en dos partes con responsables identificados. Un riesgo de especificación normalmente tendrá un responsable por cada parte: el fabricante confirma la interpretación técnica y el comprador confirma la intención comercial, y cada uno responde por separado de su parte. Cuando las partes no se dividen, el elemento no pertenece a nadie y sobrevive a todas las etapas de aprobación.
Hay una segunda pregunta que debe formularse a cada responsable: si tiene la autoridad para cerrar el elemento. Un responsable que no puede comprometer un cambio de especificación, ni una sustitución de componentes, ni una revisión documental es un informante, no un responsable, y el elemento circulará hasta que alguien con la autoridad se haga cargo.
El riesgo no es una tarea
Una tarea es algo que alguien hará y terminará. Un riesgo es algo que podría ocurrir, y gestionarlo significaorganizar que se evite, se detecte pronto o se asuma mediante una decisión ya tomada. Registrar una tarea en la lista de riesgos y marcarla como cerrada es una forma habitual de obtener un expediente de apariencia limpia con el riesgo todavía vigente.
La diferencia se aprecia en cómo está redactado el elemento. «Actualizar la especificación» es una tarea. «La especificación de los modelos de cámara no define actualmente el comportamiento del disparador del obturador, por lo que la implementación podría diferir de lo que indique la ficha del canal» es un riesgo. El segundo elemento identifica la incertidumbre y, por tanto, tiene una mitigación, un responsable y un desencadenante. El primero tiene una fecha y ninguna incertidumbre, y puede marcarse como completado sin que el riesgo subyacente avance en absoluto.
Dónde se actualiza el registro
El registro no es un documento que se elaborate una vez y se archive. Se actualiza en cada etapa de aprobación, y la actualización forma parte de la decisión de esa etapa. Esto es lo que da significado a las etapas de aprobación: una etapa no se supera porque haya pasado el tiempo, sino porque los documentos que produce están completos y los elementos pendientes que genera se han cerrado o se han trasladado explícitamente a la siguiente etapa con una decisión adjunta.
Este es también el mecanismo que conecta el proceso de desarrollo con la relación comercial. El comportamiento que el comprador observa en un expediente de riesgos durante el desarrollo es el mismo que verá en una notificación de cambio, un aviso de demora o una reclamación durante el suministro. Los programas que cuentan con una práctica de riesgos documentada tienden a producir notificaciones escritas más adelante, porque el hábito de dejar constancia de lo que no se ha decidido es el mismo que convierte un cambio tardío en una conversación y no en una sorpresa.
Riesgos que detienen un programa y riesgos que se aceptan
La mayoría de los elementos de riesgo de un programa saludable nunca detienen nada. Se tramitan, se cierran o se aceptan, y el programa continúa. La distinción importante es entre un elemento que detiene el programa y otro que se acepta, porque ambos pueden parecer idénticos desde fuera —el programa sigue avanzando— y tienen consecuencias opuestas para el comprador.
Las condiciones de detención
Una condición de detención se redacta de antemano, antes de conocer el elemento que la desencadena. Define un estado concreto que impide que el programa avance a la siguiente etapa de aprobación. En un programa de gafas inteligentes, las condiciones que conviene redactar incluyen: un requisito que no puede congelarse porque el comprador no ha decidido la declaración que se pretende hacer, un compromiso de utillaje realizado sin una respuesta acordada sobre qué ocurre con el coste del utillaje si el programa finaliza en este punto, un comportamiento del firmware que no puede ajustarse al requisito congelado sin un cambio que el comprador no ha aprobado, un documento de cumplimiento que no cubre la cadena de modelo de envío y una declaración que no puede respaldarse con ningún documento que el fabricante esté dispuesto a emitir.
Las condiciones de detención por escrito protegen a ambas partes. El comprador obtiene una declaración clara de que el programa no se hace avanzar sobre una base que el comprador no ha aceptado. El fabricante obtiene una declaración clara de que el programa no se hace avanzar sobre una base que el fabricante no puede cumplir, lo que hace razonable decir que no.
Una condición de parada que no se ha documentado no es una condición de parada; es un desacuerdo a la espera de una fecha límite. Por eso, las condiciones deben recoger en el acuerdo de desarrollo y no en un intercambio de correos electrónicos durante una semana difícil.
Partes aceptadas
Una parte aceptada es aquella en la que las partes han evaluado el riesgo, han comprendido la consecuencia y han decidido por escrito continuar de todos modos. La aceptación no es una disculpa ni una renuncia. Es una decisión de asumir una condición conocida, y solo es legítima cuando se cumplen tres cosas: la consecuencia se ha descrito en el registro, la decisión la ha tomado alguien con autoridad para tomarla en nombre de su parte y el registro indica qué ocurrirá si la consecuencia llega a materializarse.
Algunas consecuencias son sencillamente innegociables una vez aceptadas, y un buen registro de aceptación debe dejarlo claro. Si la reclamación del listado de un canal no está respaldada por documentación alguna, aceptar ese riesgo no hace que la reclamación sea verdadera, y el registro de aceptación debería expresarlo de forma explícita, indicando la mitigación: normalmente, un cambio en el propio listado.
También registraremos aquí el modo de fallo. Una aceptación anotada verbalmente, o anotada sin indicar una consecuencia, no es una aceptación. Es un aplazamiento que nadie volverá a revisar, porque nadie puede determinar si la condición llegó a materializarse. Un registro que indique la condición, la consecuencia y la acción mitigante es auditable; uno que solo diga «acordado continuar» no lo es. La parte que releeremos en la siguiente puerta de control debe llegar con su contexto original intacto, y ese contexto está documentado o se ha perdido.
Aceptar es una decisión, no un valor por defecto
La forma más habitual de que un archivo de riesgos deje de funcionar no es un fallo dramático, sino una deriva lenta, en la que las partes pasan de estar abiertas a estar en desarrollo y a estar aceptadas sin que nadie decida aceptarlas. El mecanismo que evita esta deriva es una regla que exige que una parte solo pueda alcanzar el estado de aceptada mediante una decisión explícita registrada en una puerta de control, y que el registro se relea en cada puerta de control posterior. Una parte aceptada que nadie ha vuelto a examinar durante varias puertas de control no es un riesgo aceptado; es una decisión aplazada que ha perdido su contexto.
Quién acepta y cómo participa el comprador
La aceptación es un acto comercial, por lo que corresponde a quien asume la exposición comercial. En el caso de una parte de especificación que modifica el producto, acepta el comprador. En el caso de una parte de suministro o proceso, acepta el fabricante. En el caso de una reclamación, acepta la parte que publica la reclamación, que normalmente es la marca. En el caso de una parte de cumplimiento normativo, acepta la parte que firma la declaración, que es el fabricante.
El papel del comprador es asegurarse de que toda aceptación a la que está expuesto le llegue por escrito antes del cierre de la puerta de control, no después. Y es igual de importante que el comprador acepte de forma consciente. Aceptar un riesgo que no se ha descrito no es gestión de riesgos; es una decisión de dejar de buscar, y es el único modo de fallo que ninguna disciplina del proveedor puede compensar.
Qué debe contener el archivo de riesgos
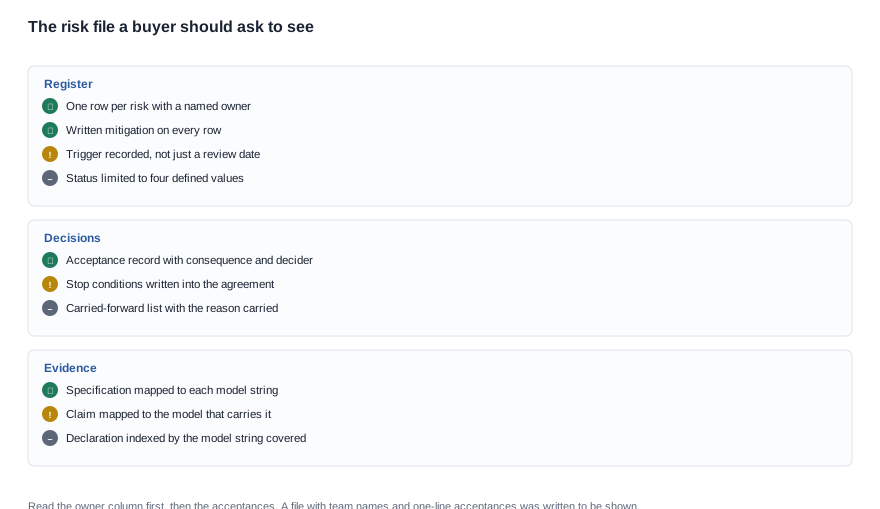
Un archivo de riesgos es un documento de trabajo que el comprador debería poder leer de una sentada y utilizar para formarse una visión precisa de la exposición del programa. Lo siguiente es lo que hay que solicitar y lo que hay que comprobar en cada parte.
- El propio registro, con una fila por riesgo, un responsable identificado para cada fila, una medida de mitigación escrita, un desencadenante, un estado y la puerta en la que se revisó por última vez el elemento. Pida específicamente la columna que identifica al responsable; un registro sin ella es una lista de preocupaciones.
- El acta de aceptación, como documento independiente, con la consecuencia, la parte que decide, la fecha y la acción de mitigación para cada elemento aceptado. Pida los elementos aceptados en esta puerta, no solo la lista acumulada.
- La lista de condiciones de parada, en el acuerdo y no en el registro, para que ambas partes trabajen con la misma redacción.
- La correspondencia entre especificaciones y modelos, que muestre qué requisito se aplica a cada cadena de modelo, incluidas las variantes que no llevan número de modelo, y la cadena que aparece en la caja y en la ficha del canal.
- La correspondencia entre prestaciones declaradas y modelos, que muestre qué funcionalidad documentada pertenece a cada modelo, para poder contrastar la ficha con lo que realmente se enviará. Las prestaciones publicadas solo para parte de una gama suelen ser el origen de declaraciones excesivas por accidente.
- El índice de pruebas de cumplimiento, que enumere las declaraciones e informes disponibles y la cadena exacta de modelo que cubre cada uno, de modo que la diferencia entre un documento a nivel de familia y un SKU comercializable sea visible y no se dé por supuesta.
- El procedimiento de notificación de cambios, que describa qué aviso dará el fabricante ante la sustitución de un componente, un cambio en una compilación de firmware o una revisión de la documentación, y a quién se notificará.
- La lista de elementos pendientes arrastrados, que muestre todos los elementos que superaron la puerta anterior sin cerrarse, con el motivo del arrastre y las condiciones que tenían que cumplirse para arrastrarlos.
Cómo leer el archivo
La forma más rápida de evaluar un archivo de riesgos es leer primero la columna de responsables y después las aceptaciones. Un archivo en el que cada responsable es una persona concreta y cada aceptación indica una consecuencia es un archivo que se utilizó para tomar decisiones. Un archivo en el que los responsables son equipos y las aceptaciones son notas de una sola línea es un archivo preparado para ser mostrado. La diferencia se appreciate en minutos y anticipa cómo se comportará el programa cuando algo salga mal.
La segunda comprobación útil es la cobertura frente a las clases recurrentes. Tome las siete clases mencionadas antes en este artículo y busque cada una en el registro. Cualquier clase que esté completamente ausente resulta más relevante que cualquier clase que aparezca con un plan detallado, porque la ausencia suele significar que la clase no se reconoció, no que se gestionó.
El método que seguiremos es fijo; solo cambian de un programa a otro los documentos adjuntos. Nada de esta lista pide una cifra, y es deliberado. Cuando un comprador quiera conocer la escala de algo —cuántas unidades caben en una línea, cuánto tiempo ocupa una etapa en el calendario o cuánto costaría una demora—, la respuesta debe llegar como un documento adjunto a una decisión, porque una cifra citada en una conversación no puede defenderse cuando se cuestiona posteriormente. Por tanto, lo que hay que pedir al proveedor siempre tiene la misma forma: qué documento, que cubre qué cadena de modelo, firmado por quién y en qué puerta.
Preguntas para hacer al proveedor
- ¿Qué riesgos están abiertos actualmente y quién es el responsable de cada uno por su nombre?
- ¿Qué riesgos se han aceptado, cuál es la consecuencia de cada uno y quién decidió?
- ¿Qué riesgos se arrastraron desde la puerta anterior sin cerrarse y por qué?
- ¿Cuáles son las condiciones de parada de nuestro acuerdo y se ha activado alguna?
- ¿Qué tendría que cumplirse para que nos comuniquen que un riesgo se ha materializado?
- Si se sustituye un componente o cambia una compilación de firmware, ¿qué aviso recibimos, en qué forma y en qué momento del proceso se plantea?
- ¿Qué decisiones siguen abiertas por su parte y cuáles modifican algo que ya hemos aprobado?
- ¿Qué elementos del plan actual son decisiones que todavía no hemos tomado y que ustedes están llevando adelante asumiendo que las tomaremos?
- Si le preguntáramos qué riesgo de este programa considera personalmente más probable que nos cause problemas, ¿cuál sería y qué consta por escrito al respecto?
- ¿Qué ha cambiado desde la última puerta y no se considerarse un riesgo en el momento en que ocurrió?
Esta última pregunta es la que distingue una práctica real de gestión de riesgos de un documento montado una sola vez. En un programa en el que los riesgos se gestionen realmente, la respuesta nunca es que no ha cambiado nada, porque siempre ocurre algún cambio entre puertas. En un programa en el que el archivo sea decorativo, la respuesta será que no ha cambiado nada, y esa es la respuesta en la que menos se debe confiar.
Further lecturas sobre el método subyacente se encuentran en la descripción general en /oem-odm-process. La secuencia de las etapas se explica en /blog/development-process-stage-by-stage, las causas de los retrasos del programa se analizan en /blog/development-process-common-delays y los factores comerciales que subyacen al presupuesto de desarrollo se separan en /blog/development-process-cost-drivers. El trabajo inicial de especificación se cubre en /blog/odm-development-design-phase, y la visión general de la secuencia completa se presenta en /blog/odm-development-timeline-overview.


