
Il rischio in un programma di sviluppo di smart glasses è raramente un evento drammatico. È quasi sempre una piccola ambiguità che nessuno ha risolto, una sostituzione di cui nessuno è stato informato o una decisione arrivata dopo il momento in cui sarebbe ancora stato possibile prenderla a basso costo. Quando questi elementi diventano visibili, in genere lo fanno come un ritardo, un costo o una spedizione che non corrisponde a quanto approvato. Lo scopo della gestione del rischio all'interno di un programma di sviluppo non è prevenire questi esiti mediante previsioni, ma assicurarsi che ogni elemento aperto abbia un responsabile designato e una decisione scritta, in modo che, quando si manifesta, arrivi su una superficie controllata anziché in una spedizione.
Questo aspetto conta più in questa categoria di prodotti che in molte altre, perché un wearable viene giudicato come un unico oggetto. Un consumatore non sa se un problema di associazione derivi dal modulo radio, dal firmware, dalla procedura di associazione scritta per un modello diverso o da un’antenna che ha perso spazio all’interno di una scocca modificata. Per l’utente finale, tutto è un unico prodotto, e l’unica cosa che rende diagnosticabile un difetto è un record che colleghi ciascun sintomo a una causa specifica.
Il framework seguente si articola sulle sei fasi del processo di sviluppo: requisiti congelati, fattibilità verificata, ingegneria e stampi, campioni realizzati e verificati, fascicolo di Conformità chiuso e prova pilota prima della produzione di massa. La gestione del rischio non è un’attività separata svolta in parallelo a queste fasi. È il meccanismo che fa passare un elemento aperto da una fase alla successiva, con il suo stato chiuso o esplicitamente riportato.
L’altra cosa da dire fin dall’inizio è che questo articolo non contiene deliberatamente determinati elementi. Non contiene probabilità, percentuali, impatti sui tempi, stime dei costi o lead time, perché si tratta di numeri che appaiono precisi pur essendo stime, e un acquirente che negozia sulla base di un numero ipotetico negozia in realtà sul nulla. Tutto ciò che segue è un metodo e una domanda. Il metodo è trasferibile tra programmi; i numeri non lo sono mai.
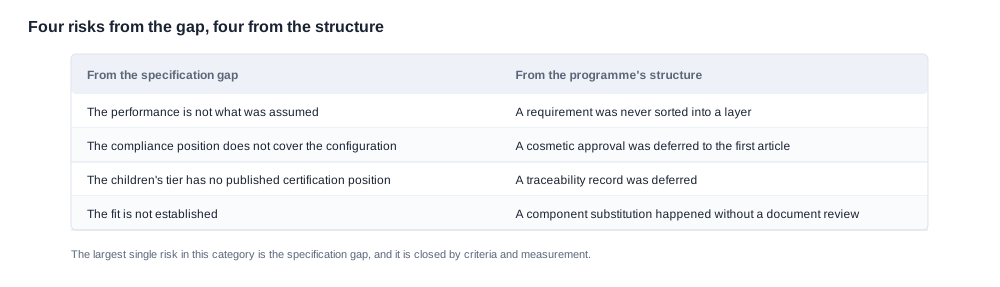
Gestione del rischio nel processo di sviluppo: i rischi ricorrenti del programma
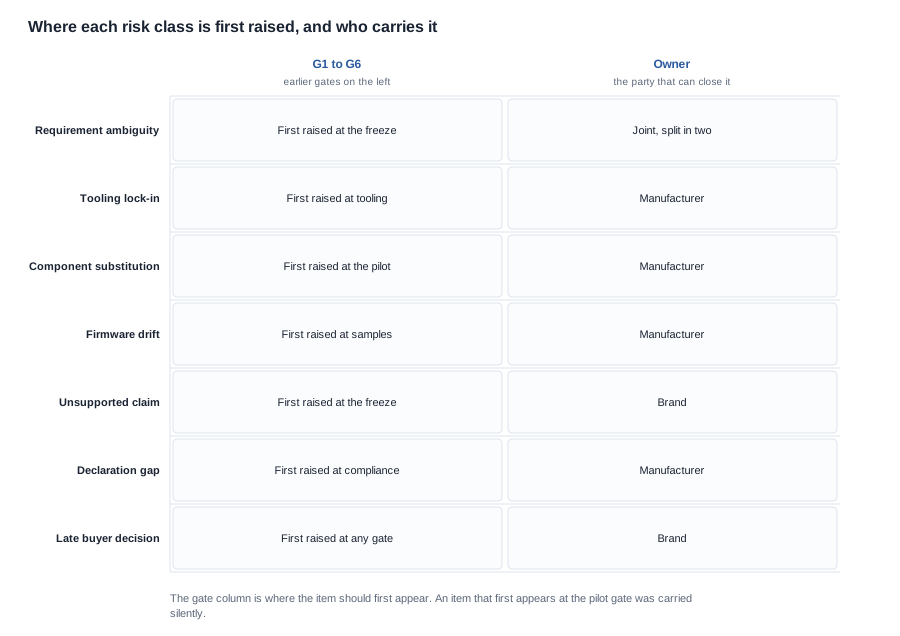
Le seguenti classi di rischio ricorrono nei programmi di smart glasses con notevole regolarità. Sono elencate come classi ricorrenti anziché come un registro valutato, perché lo scopo di denominarle è aiutare un acquirente a riconoscerle in tempo utile per formulare la domanda giusta, non assegnare loro un punteggio.
-
Ambiguità dei requisiti. Due parti interpretano la stessa frase di requisito in modo da realizzare prodotti diversi. I casi classici sono una funzione descritta nel linguaggio del cliente anziché in quello ingegneristico, un’aspettativa d’interfaccia mai specificata per modello e una prestazione attesa espressa con un aggettivo generico anziché come condizione misurabile. In un catalogo che comprende modelli Audio, sportivi, con telecamera e per bambini, un unico requisito formulato a livello di famiglia verrà implementato in modo diverso per ogni famiglia, e la scoperta avviene di solito in fase di revisione dei campioni. Che cosa chiedere al fornitore: «Mostrami il documento dei requisiti e indicami la riga che specifica il comportamento per la stringa di modello specifica che sto ordinando.»
-
Vincolo agli stampi. Una volta impegnati gli stampi, la flessibilità commerciale e tecnica del programma si riduce nettamente. Una modifica che in fase ingegneristica avrebbe richiesto soltanto un intervento sul firmware diventa, in fase di stampaggio, una modifica allo stampo. Il rischio non è che gli stampi siano inadeguati; è che il momento in cui diventano costosi non coincide con quello in cui si decide di sostenerne la spesa, e spesso i due momenti sono separati da una conferma scritta che non menziona affatto gli stampi. Che cosa chiedere al fornitore: «Che cosa accade al costo degli stampi e alla loro proprietà se il programma si ferma a questa fase, e che cosa nel nostro accordo ci impegna già a sostenerli?»
-
Sostituzione e assegnazione dei componenti. I componenti assegnati per il caso di produzione di volume non sono necessariamente gli stessi utilizzati in ingegneria. Una sostituzione può essere invisibile nel codice articolo, visibile soltanto nel comportamento e può arrivare senza preavviso. Che cosa chiedere al fornitore: «Qual è il processo di notifica delle modifiche per un componente sostituito, chi lo approva e quale documentazione riceverò al suo verificarsi?»
-
Comportamento del firmware divergente dal requisito congelato. Una build del firmware può discostarsi dal requisito congelato senza che nessuno abbia modificato il requisito. Il comportamento dei comandi, la logica di associazione, il testo dei messaggi e l’interazione tra comandi fisici e software possono essere definiti durante lo sviluppo da chi era presente, di solito un numero ristretto di persone. Il documento congelato descriverà quindi un prodotto che non è esattamente quello in fase di realizzazione. Che cosa chiedere al fornitore: «Quale build del firmware corrisponde al requisito congelato e come possiamo confermare che una build e un requisito si riferiscano allo stesso insieme di comportamenti?»
-
Un claim che si rivela non sostenibile. Il nome di una funzione in un piano di marketing, una specifica in un listino di vendita o una capacità presentata come punto di forza possono essere concordati all’inizio e rivelarsi in seguito poggiare su un’ipotesi che l’ingegneria non è in grado di supportare. Questo accade spesso nei modelli con telecamera, in cui il comportamento dell’otturatore e l’otturatore remoto sono claim che devono essere verificabili sul modello specifico. Che cosa chiedere al fornitore: «Per ogni claim che intendiamo pubblicare, qual è il modello specifico che lo supporta e quale documento lo documenta?»
-
Un documento di Conformità che non copre la stringa di modello spedita. Una dichiarazione di conformità rilasciata per una famiglia di prodotti non equivale a una dichiarazione per lo SKU singolo che un canale commercializzerà. La denominazione del modello è di solito il punto debole: una famiglia, una variante e una stringa specifica per il mercato possono tutte riferirsi allo stesso prodotto fisico, pur indicando documentazione diversa. Che cosa chiedere al fornitore: «Mostrami la dichiarazione e indicami esattamente quale stringa di modello vi compare, confrontandola con quella che apparirà sui nostri imballaggi e sui nostri listini.»
-
Una decisione dell’acquirente che arriva tardi. Le decisioni su assortimento, design degli imballaggi, assegnazione al mercato e impegni verso i canali spesso slittano più avanti di quanto il programma ingegneristico presuma. Quando ciò accade, il costo ricade sulla fase in corso anziché su quella che avrebbe potuto assorbirlo. Che cosa chiedere al fornitore: «Quali decisioni sono ancora aperte da parte vostra, quali sono ancora aperte da parte nostra e che cosa cambia ciascuna nelle fasi successive?»
Due schemi che peggiorano la situazione
Accanto alle classi di rischio ricorrono due schemi strutturali. Entrambi vale la pena nominare, perché sono economici da prevenire e costosi da scoprire tardi.
Il primo è la specifica redatta a livello di famiglia. Il catalogo alla base di un tipico programma di smart glasses comprende modelli Audio, sportivi, con telecamera, per bambini e varianti prive di un numero di modello. Questa ampiezza è un punto di forza commerciale e un rischio ingegneristico, perché la stessa frase in un unico documento dei requisiti finisce per avere un significato leggermente diverso in ogni ramo. Le voci in cui una funzione viene pubblicata soltanto per alcuni modelli della gamma rendono il punto evidente: l’otturatore remoto compare su due modelli sportivi e su nessun altro; una classificazione di protezione contro l’ingresso compare su due soli modelli; una versione di Bluetooth viene pubblicata per un sottoinsieme della gamma, ma non per i modelli con telecamera o per la variante a conduzione ossea. Nulla di tutto questo costituisce una critica del catalogo. È un’illustrazione della disciplina richiesta, perché un acquirente che presume una funzione condivisa dall’intera gamma prima o poi commercializzerà un annuncio non supportato dal prodotto.
Il secondo è la stringa di modello che raggiunge il cliente non coincide con quella riportata nella documentazione. Tra la designazione ingegneristica, la designazione interna della build, il modello stampato sull’imballaggio e l’annuncio pubblicato da un canale esistono quattro nomi per un solo prodotto. Un documento di Conformità ne copre uno. Il file dei rischi dovrebbe riportare, in un’unica riga, la corrispondenza tra tutti e quattro.
Tratteremo questo elenco come uno strumento di riconoscimento anziché come una checklist di cose da temere. Il suo valore pratico risiede nel fatto che ogni classe ha una domanda corrispondente che può essere formulata in anticipo, e solo le domande tempestive hanno risposte economiche. La classe su cuiDedicheremo più tempo nella pratica è la prima, perché un requisito ambiguo è il rischio che in silenzio si trasforma successivamente in diversi altri rischi.
Come viene classificato e assegnato un rischio
Una volta riconosciuto un rischio, la domanda che determina se sia davvero gestito non riguarda la sua probabilità, ma chi ne è responsabile e che cosa è documentato. Un registro dei rischi che valuta probabilità e conseguenze senza indicare un responsabile è un documento, non uno strumento di controllo.
La classificazione utilizzata in un programma gestito bene è deliberatamente semplice, perché una tassonomia complessa applicata a un programma di dimensioni ridotte produce un registro che nessuno consulta. Gli elementi vengono di solito classificati in quattro gruppi:
- Rischi di specifica. Il requisito è ambiguo, incompleto o interpretato in modo diverso dalle due parti. La responsabilità è congiunta, perché un rischio di specifica assegnato a una sola parte non viene risolto.
- Rischi di fornitura e processo. Stampi, assegnazione, sostituzione, comportamento della linea e riproducibilità della build. Spettano al produttore, che detiene il processo e i fornitori.
- Rischi di Conformità e claim. Documentazione di prodotto, dichiarazioni e claim che verranno formulati sul prodotto. Per le evidenze spettano al produttore, per la formulazione dei claim al brand.
- Rischi commerciali e di programma. Decisioni sull’assortimento, impegni verso i canali, approvazioni degli imballaggi e tempistiche dell’acquirente. Spettano all’acquirente.
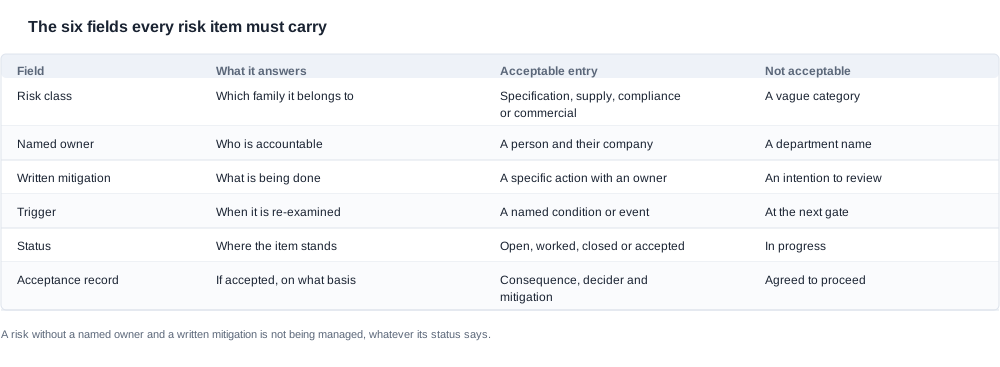
Ogni elemento riporta un responsabile designato, una mitigazione scritta, un criterio scritto che indica che cosa dovrà determinare una nuova valutazione e uno stato aggiornato. Lo stato può assumere quattro valori, ciascuno dal significato preciso: aperto, in lavorazione, chiuso con evidenze o accettato con una motivazione registrata. Il quarto è quello che viene più spesso abused ed è quello che necessita maggiormente di una registrazione scritta.
La regola che fa funzionare il registro è semplice: un rischio senza un responsabile designato e una mitigazione scritta non è gestito, qualunque sia il suo stato dichiarato. Non si tratta di una posizione filosofica. È un test applicabile a qualsiasi elemento di qualsiasi registro vi venga mostrato, che rivela immediatamente quali voci sono attive e quali sono puramente decorative. Quando vi viene consegnato un file dei rischi, leggete ogni elemento e chiedete chi ne risponde e che cosa è stato documentato. Gli elementi per cui la risposta è vaga sono quelli che emergeranno in seguito come sorprese, perché nulla è mai stato realmente deciso. Il test che applicheremo a qualsiasi registro ci venga mostrato è esattamente questo e richiede minuti, non un ciclo di revisione.
Assegnare un responsabile è più difficile di quanto sembri
Il responsabile di un rischio è una persona, non un reparto. «Ingegneria» non è un responsabile, perché l’ingegneria è un gruppo di persone e nessuno al suo interno è stato designato responsabile dell’elemento. Lo stesso vale per «la fabbrica» e per «entrambe le parti». Il test è questo: riuscite a scrivere l’elemento come «nome, azienda, che cosa farà e che cosa ci comunicherà al termine»? Se questa frase non può essere formulata, l’elemento non ha un responsabile.
La responsabilità congiunta è legittima, ma deve essere suddivisa in due parti chiaramente assegnate. Un rischio di specifica avrà di solito un responsabile per ciascun lato: il produttore conferma l’interpretazione ingegneristica, l’acquirente conferma l’intento commerciale e ciascuno risponde separatamente della propria parte. Quando le due parti non sono distinte, l’elemento non è di nessuno e sopravvive a ogni fase.
C’è una seconda domanda da porre a ogni responsabile: dispone dell’autorità per chiudere l’elemento? Un responsabile che non può impegnarsi a modificare una specifica, a sostituire un componente o a rivedere un documento è un referente, non un responsabile, e l’elemento continuerà a circolare finché non se ne assume la titolarità qualcuno dotato dell’autorità necessaria.
Il rischio non è un’attività
Un'attività è qualcosa che qualcuno farà e completerà. Un rischio è qualcosa che potrebbe accadere e gestirlo significa predisporre misure affinché venga prevenuto, individuato tempestivamente o assorbito grazie a una decisione già presa. Registrare un'attività nell'elenco dei rischi e contrassegnarla come chiusa è un modo diffuso per ottenere un file dall'aspetto ordinato mentre il rischio resta attivo.
La distinzione si nota nel modo in cui una voce viene formulata. «Aggiornare la specifica» è un'attività. «Attualmente, la specifica dei modelli di telecamere non definisce il comportamento del trigger dell'otturatore, quindi l'implementazione potrebbe differire da quanto indicato nella scheda del canale» è un rischio. Il secondo caso indica esplicitamente l'incertezza e, di conseguenza, prevede una mitigazione, un responsabile e un trigger. Il primo ha una data, ma nessuna incertezza, e può essere contrassegnato come completato senza che il rischio sottostante cambi minimamente.
Dove viene aggiornato il registro
Il registro non è un documento prodotto una sola volta e poi archiviato. Viene aggiornato a ogni gate, e l'aggiornamento fa parte della decisione di superamento del gate. È questo che rende significativi i gate: un gate non viene superato perché è trascorso del tempo, ma perché i documenti che produce sono completi e le voci aperte che ha generato sono state chiuse o esplicitamente trasferite alla fase successiva, con una decisione allegata.
Questo è anche il meccanismo che collega il processo di sviluppo alla relazione commerciale. Il comportamento che l'acquirente riscontra nel file dei rischi durante lo sviluppo è lo stesso che ritroverà in una notifica di modifica, in un avviso di ritardo o in un reclamo durante la fornitura. I programmi che adottano una pratica scritta di gestione dei rischi tendono a generare in seguito notifiche scritte, perché l'abitudine di annotare ciò che non è stato deciso è la stessa che trasforma una variazione tardiva in un confronto anziché in una sorpresa.
Rischi che fermano un programma e rischi accettati
La maggior parte delle voci di rischio in un programma sano non ferma mai nulla. Viene gestita, chiusa o accettata, e il programma prosegue. La distinzione fondamentale è tra una voce che ferma il programma e una voce accettata, perché dall'esterno entrambe possono sembrare identiche — il programma continua a muoversi — ma hanno conseguenze opposte per l'acquirente.
Condizioni di arresto
Una condizione di arresto viene scritta in anticipo, prima che se ne conosca la voce che la attiva. Indica uno stato specifico che impedisce al programma di avanzare al gate successivo. In un programma di occhiali smart, le condizioni che vale la pena annotare includono: un requisito che non può essere congelato perché l'acquirente non ha deciso la dichiarazione da formulare; un impegno relativo agli stampi assunto senza un accordo su ciò che accade al relativo costo se il programma termina in questa fase; un comportamento del firmware che non può essere allineato al requisito congelato senza una modifica non approvata dall'acquirente; un documento di Conformità che non copre la stringa del modello destinato alla spedizione; e un reclamo che non può essere supportato da alcun documento che il produttore sia disposto a rilasciare.
Le condizioni di arresto scritte proteggono entrambe le parti. L'acquirente riceve una dichiarazione chiara che il programma non sta procedendo sulla base di presupposti che non ha accettato. Il produttore riceve una dichiarazione chiara che il programma non sta procedendo sulla base di presupposti che non è in grado di realizzare, rendendo così ragionevole rifiutare.
Una condizione di arresto che non è stata messa per iscritto non è una condizione di arresto; è un dissenso in attesa di una scadenza. Per questo le condizioni appartengono all'accordo di sviluppo, non a uno scambio di email durante una settimana difficile.
Voci accettate
Una voce accettata è quella in cui le parti hanno valutato il rischio, compreso la conseguenza, e hanno deciso per iscritto di procedere comunque. L'accettazione non è una scusa né una rinuncia. È una decisione di portare avanti una condizione nota ed è legittima soltanto quando si verificano tre condizioni: la conseguenza è stata descritta nel registro, la decisione è stata presa da qualcuno dotato dell'autorità di prenderla per conto della rispettiva parte e il registro indica che cosa accadrà se la conseguenza si materializza davvero.
Alcune conseguenze, una volta accettate, semplicemente non sono negoziabili, e un buon registro di accettazione lo specifica. Se il reclamo nella scheda del canale non è supportato da alcuna documentazione, accettare quel rischio non rende vero il reclamo e il registro di accettazione dovrebbe renderlo esplicito indicando la mitigazione, di norma una modifica alla scheda stessa.
Segnaleremo inoltre qui questa modalità di errore. Un'accettazione registrata verbalmente, o registrata senza indicare una conseguenza, non è un'accettazione. È un rinvio che nessuno riesaminerà, perché nessuno può stabilire se la condizione si sia materializzata. Un registro che indica la condizione, la conseguenza e l'azione di mitigazione è verificabile; uno che dice soltanto «accordato di procedere» non lo è. La voce che riesamineremo al gate successivo dovrebbe arrivare con il contesto originale intatto, e tale contesto o è documentato oppure è perduto.
Accettare è una decisione, non un'esito predefinito
Il modo più comune in cui un file dei rischi smette di funzionare non è un fallimento drammatico, ma una deriva lenta, nella quale le voci passano da aperte a gestite e poi ad accettate senza che nessuno decida di accettarle. Il meccanismo che impedisce la deriva è una regola che prevede che una voce possa raggiungere lo stato di accettata soltanto tramite una decisione esplicita registrata a un gate, e che tale registro venga riesaminato a ogni gate successivo. Una voce accettata che nessuno ha riesaminato per diversi gate non è un rischio accettato; è una decisione rinviata che ha perso il proprio contesto.
Chi accetta e come partecipa l'acquirente
L'accettazione è un atto commerciale, quindi spetta a chi sostiene l'esposizione commerciale. Per una voce di specifica che modifica il prodotto, accetta l'acquirente. Per una voce relativa alla fornitura o al processo, accetta il produttore. Per un reclamo, accetta la parte che lo pubblica, di solito il brand. Per una voce di Conformità, accetta la parte che firma la dichiarazione, cioè il produttore.
Il ruolo dell'acquirente è assicurarsi che ogni accettazione cui è esposto gli pervenga per iscritto prima della chiusura del gate, non dopo. È altrettanto importante che l'acquirente accetti in modo consapevole. Accettare un rischio che non è stato descritto non è gestione del rischio; è una decisione di smettere di cercare, ed è l'unica modalità di errore che nessun livello di disciplina del fornitore può compensare.
Che cosa deve contenere il file dei rischi
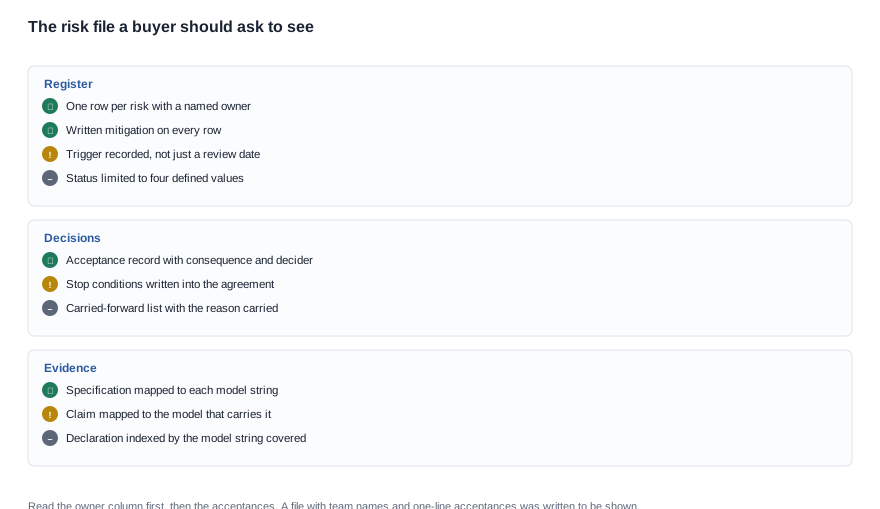
Un file dei rischi è un documento di lavoro che l'acquirente dovrebbe poter leggere in una sola seduta e utilizzare per farsi un'idea accurata dell'esposizione del programma. Ecco che cosa chiedere di vedere e che cosa verificare in ciascuna voce.
- Il registro stesso, con una riga per ogni rischio, un responsabile identificato per ciascuna riga, una mitigazione scritta, un trigger, uno stato e il gate in cui la voce è stata riesaminata l'ultima volta. Chiedete espressamente la colonna che indica il responsabile; un registro privo di questa è soltanto un elenco di preoccupazioni.
- Il registro delle accettazioni, come documento separato, con la conseguenza, la parte decisionale, la data e l'azione di mitigazione per ciascuna voce accettata. Chiedete le voci accettate a questo gate, non soltanto l'elenco cumulativo.
- L'elenco delle condizioni di arresto, nell'accordo anziché nel registro, in modo che entrambe le parti lavorino sulla stessa formulazione.
- La mappatura tra specifiche e modelli, che mostri quale requisito si applica a quale stringa di modello, incluse le varianti prive di numero di modello e la stringa riportata sul cartone e nella scheda del canale.
- La mappatura tra reclami e modelli, che mostri quale funzionalità documentata appartiene a quale modello, in modo che una scheda possa essere verificata rispetto a ciò che verrà effettivamente spedito. Le funzionalità pubblicate solo per una parte di una gamma sono la causa più comune di sovrastazioni involontarie.
- L'indice delle prove di Conformità, che elenchi dichiarazioni e report in custodia e la stringa esatta del modello coperta da ciascuno, in modo che la differenza tra un documento riferito a una famiglia e una SKU destinata alla spedizione sia visibile anziché presupposta.
- La procedura di notifica delle modifiche, che descriva l'avviso che il produttore fornirà in caso di sostituzione di un componente, modifica di una build del firmware o revisione della documentazione, nonché chi verrà informato.
- L'elenco delle voci aperte trasferite alla fase successiva, che mostri ogni voce superata al gate precedente senza essere stata chiusa, il motivo del trasferimento e le condizioni che dovevano essere soddisfatte affinché fosse trasferita.
Come leggere il file
Il modo più rapido per valutare un file dei rischi è leggere prima la colonna dei responsabili e poi le accettazioni. Un file in cui ogni responsabile è una persona identificata e ogni accettazione indica una conseguenza è un file utilizzato per prendere decisioni. Un file in cui i responsabili sono team e le accettazioni sono note di una riga sola è un file prodotto per essere mostrato. La differenza è evidente in pochi minuti e prevede il comportamento del programma quando qualcosa va storto.
Il secondo controllo utile è la copertura rispetto alle classi ricorrenti. Prendete le sette classi indicate in precedenza in questo articolo e cercate ciascuna nel registro. Una classe completamente assente è più degna di attenzione di una classe presente con un piano dettagliato, perché l'assenza indica di solito che la classe non è stata riconosciuta, non che sia stata gestita.
Il metodo che seguiremo è fisso; cambiano soltanto i documenti allegati, da programma a programma. Nulla in questo elenco richiede un numero, ed è intenzionale. Quando l'acquirente vuole conoscere la portata di qualcosa — quanti unità può contenere una linea, quanto tempo occupa una fase rispetto al calendario, quanto costerebbe un ritardo — la risposta deve arrivare come documento allegato a una decisione, perché una cifra citata durante una conversazione non può essere difesa quando viene messa in discussione in seguito. La domanda da porre al fornitore ha quindi sempre la stessa forma: quale documento, relativo a quale stringa di modello, firmato da chi e a quale gate.
Domande da porre al fornitore
- Quali rischi sono attualmente aperti e chi ne è responsabile, indicandone il nome?
- Quali rischi sono stati accettati, qual è la conseguenza di ciascuno e chi ha deciso?
- Quali rischi sono stati trasferiti oltre il gate precedente senza essere stati chiusi e perché?
- Quali sono le condizioni di arresto previste nel nostro accordo e ne è stata attivata qualcuna?
- Che cosa dovrebbe accadere perché ci comunicaste che un rischio si è materializzato?
- Se un componente viene sostituito o una build del firmware cambia, quale avviso riceviamo, in quale forma e in quale momento del processo viene sollevato?
- Quali decisioni restano aperte dalla vostra parte e quali modificano qualcosa che abbiamo già approvato?
- Nel piano attuale, qual è una decisione che non abbiamo ancora preso, sulla quale state procedendo presupponendo che la prenderemo?
- Se vi chiedessimo quale rischio di questo programma ritenete personalmente più probabile possa causarci un problema, quale sarebbe e che cosa è documentato al riguardo?
- Che cosa è cambiato dall'ultimo gate che, al momento in cui è avvenuto, non costituiva un rischio?
Quest'ultima domanda distingue una vera pratica di gestione dei rischi da un documento assemblato una sola volta. In un programma in cui i rischi sono realmente gestiti, la risposta non è mai «niente», perché tra un gate e l'altro cambia sempre qualcosa. In un programma in cui il file è decorativo, la risposta è un netto «niente», ed è la risposta di cui meno ci si deve fidare.
Ulteriori letture sul metodo circostante si trovano nella panoramica del pilastro all'indirizzo /oem-odm-process. La sequenza dei gate è descritta in /blog/development-process-stage-by-stage, le cause dei ritardi di programma sono analizzate in /blog/development-process-common-delays e i fattori commerciali alla base di un budget di sviluppo sono distinti in /blog/development-process-cost-drivers. Le attività iniziali di specifica sono trattate in /blog/odm-development-design-phase, mentre la panoramica complessiva della sequenza temporale si trova in /blog/odm-development-timeline-overview.


