
O risco em um programa de desenvolvimento de smart glasses raramente é um evento dramático. Quase sempre, é uma pequena ambiguidade que ninguém fechou, uma substituição que ninguém soube ou uma decisão que chegou depois do ponto em que ainda poderia ser tomada com baixo custo. Quando qualquer um desses pontos se torna visível, normalmente aparece como atraso, custo ou envio que não corresponde ao que foi aprovado. O objetivo do gerenciamento de riscos dentro de um programa de desenvolvimento não é impedir esses resultados por meio de previsões. É garantir que cada item em aberto tenha um responsável nomeado e uma decisão documentada, para que, quando ele chegar, chegue a uma superfície controlada, e não a um envio.
Isso importa mais nesta categoria de produto do que em muitas outras, porque um dispositivo vestível é avaliado como um único objeto. O consumidor não sabe se um problema de pareamento veio do módulo de rádio, do firmware, do procedimento de pareamento escrito para outro modelo ou de uma antena que perdeu folga dentro de uma carcaça alterada. Para o usuário final, tudo é um único produto, e só um registro que conecta cada sintoma a uma causa específica mantém um defeito diagnosticável.
O framework abaixo é construído em torno dos seis gates do processo de desenvolvimento — requisitos congelados, viabilidade revisada, engenharia e ferramentas, amostras produzidas e verificadas, arquivo de conformidade encerrado e lote piloto antes da produção em massa. O gerenciamento de riscos não é uma atividade separada realizada em paralelo a esses gates. É o mecanismo que move um item em aberto de um gate para o próximo, com seu status encerrado ou explicitamente transferido.
A outra coisa a dizer desde o início é o que este artigo deliberadamente não contém. Ele não contém probabilidades, porcentagens, impactos no cronograma, estimativas de custo nem prazos de entrega, porque esses números parecem precisos, embora sejam suposições, e um comprador que negocia com base em um número estimado não está negociando com nada. Tudo abaixo é um método e uma pergunta. O método é transferível entre programas; os números nunca são.
Gerenciamento de riscos do processo de desenvolvimento: os riscos recorrentes do programa
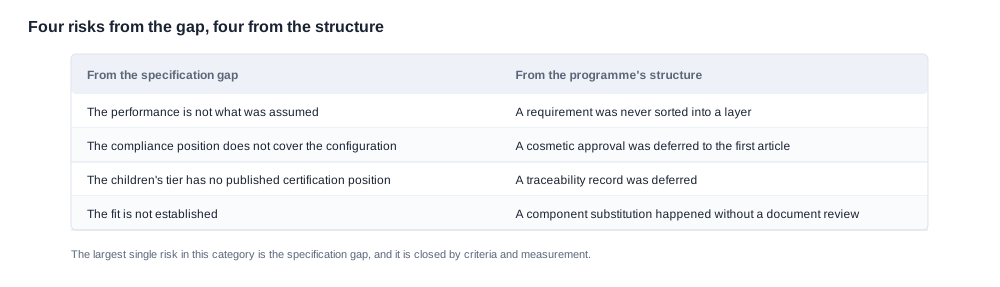
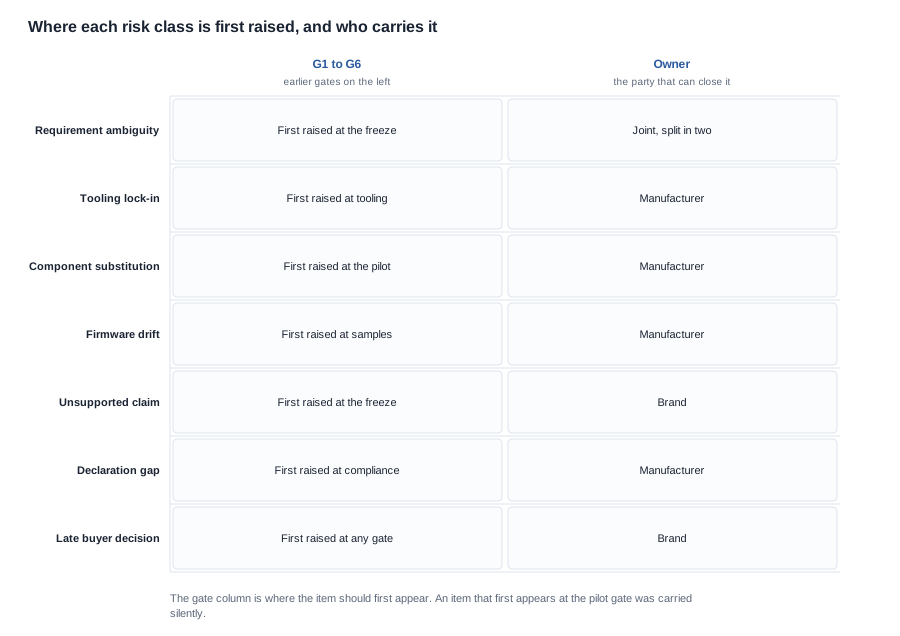
As seguintes classes de risco se repetem nos programas de smart glasses com regularidade notável. Elas são apresentadas como classes recorrentes, e não como um registro com pontuações, porque o objetivo de nomeá-las é ajudar o comprador a reconhecer uma delas cedo o bastante para fazer a pergunta certa, não atribuir-lhe um número.
-
Ambiguidade de requisitos. Duas partes leem a mesma frase de requisito e produzem produtos diferentes. Os casos clássicos são um recurso descrito na linguagem do cliente, em vez da linguagem de engenharia, uma expectativa de interface que nunca foi especificada por modelo e uma expectativa de desempenho expressa como um adjetivo geral, em vez de uma condição mensurável. Em um catálogo que abrange modelos com Áudio, modelos esportivos, modelos com câmera e modelos infantis, um único requisito escrito no nível da família será implementado de forma diferente em cada família, e a descoberta normalmente acontece na revisão das amostras. O que perguntar ao fornecedor: "Mostre-me o documento de requisitos e indique a linha que especifica o comportamento da string de modelo específico que estou encomendando."
-
Dependência de ferramentas. Depois que as ferramentas são Comprometidas, a flexibilidade comercial e de especificação do programa diminui drasticamente. Uma alteração que teria sido uma edição de firmware na fase de engenharia torna-se uma alteração de ferramentas na fase de ferramentas. O risco não é que as ferramentas sejam ruins; é que o momento em que se tornam caras não coincide com o momento em que se toma a decisão de gastá-las, e os dois costumam ser separados por uma confirmação escrita que nem menciona as ferramentas. O que perguntar ao fornecedor: "O que acontece com o custo e a propriedade das ferramentas se o programa parar neste gate, e o que em nosso acordo já nos compromete com elas?"
-
Substituição e alocação de componentes. As peças alocadas para o cenário de volume nem sempre são as mesmas usadas na engenharia. A substituição pode ser invisível no número de peça, visível apenas no comportamento e chegar sem aviso. O que perguntar ao fornecedor: "Qual é o processo de notificação de mudanças para um componente substituído, quem o aprova e quais evidências recebo quando isso acontecer?"
-
Comportamento do firmware divergente do requisito congelado. Uma versão de firmware pode se afastar do requisito congelado sem que ninguém edite o requisito. O comportamento de controles, a lógica de pareamento, o texto dos prompts e a interação entre controles físicos e software podem ser definidos durante o desenvolvimento por quem estava presente, normalmente um número pequeno de pessoas. O documento congelado acaba então descrevendo um produto que não é exatamente o que está sendo produzido. O que perguntar ao fornecedor: "Qual versão de firmware corresponde ao requisito congelado e como confirmamos que uma versão e um requisito se referem ao mesmo conjunto de comportamentos?"
-
Uma alegação que se revela não sustentável. O nome de um recurso em um plano de marketing, uma especificação em uma listagem de canal ou uma capacidade apresentada em destaque pode ser acordada no início e depois revelar-se apoiada em uma suposição que a engenharia não consegue atender. Isso é comum em modelos com câmera, nos quais o comportamento do obturador e o controle remoto do obturador são alegações de recursos que precisam ser verificáveis no modelo específico. O que perguntar ao fornecedor: "Para cada alegação que pretendemos imprimir, qual modelo específico a oferece e qual documento a sustenta?"
-
Um documento de conformidade que não cobre a string do modelo que será enviado. Uma declaração de conformidade emitida para uma família de produtos não é uma declaração para o SKU individual que um canal enviará. A nomenclatura de modelos costuma ser o ponto frágil: uma família, uma variante e uma string específica de mercado podem se referir ao mesmo produto físico, mas apontar para documentos diferentes. O que perguntar ao fornecedor: "Mostre-me a declaração e diga exatamente qual string de modelo aparece nela, em comparação com a string que aparecerá em nossas caixas e em nossas listagens."
-
Uma decisão do comprador que chega tarde. Sortimento, design de embalagem, atribuição de mercado e compromissos com canais muitas vezes são postergados além do que o programa de engenharia pressupõe. Quando isso acontece, o custo recai sobre a etapa em andamento, e não sobre aquela que poderia tê-lo absorvido. O que perguntar ao fornecedor: "Quais decisões continuam abertas do lado de vocês, quais continuam abertas do nosso lado e o que cada uma altera nas etapas seguintes?"
Dois padrões que agravam esses riscos
Dois padrões estruturais reaparecem junto com as próprias classes de risco, e vale a pena nomeá-los porque ambos são baratos de evitar e caros de descobrir tarde.
O primeiro é especificação escrita no nível da família. O catálogo por trás de um programa típico de smart glasses contém modelos com Áudio, modelos esportivos, modelos com câmera, modelos infantis e variantes que sequer têm número de modelo. Essa amplitude é uma força comercial e um perigo de engenharia, porque a mesma frase em um documento de requisitos acaba significando algo ligeiramente diferente em cada ramificação. As entradas em que um recurso é publicado para apenas alguns modelos da linha deixam isso claro: o controle remoto do obturador aparece em dois modelos esportivos e em nenhum outro; uma classificação de proteção contra infiltração aparece em apenas dois modelos; uma versão do Bluetooth é publicada para um subconjunto da linha, mas não para os modelos com câmera nem para a variante com condução óssea. Nada aqui é uma crítica ao catálogo. É uma ilustração da disciplina necessária, porque um comprador que pressupõe que um recurso é compartilhado por toda a linha acabará enviando uma listagem que o produto não oferece.
O segundo é a string do modelo que chega ao cliente não é a mesma que consta na documentação. Entre a designação de engenharia, a designação interna da versão, o modelo impresso na caixa e a listagem publicada por um canal, há quatro nomes para um único produto. Um documento de conformidade cobre um deles. O arquivo de riscos deve registrar, em uma única linha, o mapeamento entre os quatro.
Trataremos esta lista como uma ajuda de reconhecimento, e não como uma checklist de coisas temidas. Seu valor prático está no fato de que cada classe tem uma pergunta correspondente que pode ser feita cedo, e perguntas tempranas são as únicas que recebem respostas baratas. A classe em que vamos passar mais tempo na prática é a primeira, porque um requisito ambíguo é o risco que silenciosamente se transforma em vários outros mais adiante.
Como um risco é classificado e atribuído
Depois que um risco é reconhecido, a pergunta que determina se ele está sendo realmente gerenciado não é qual é a probabilidade de ocorrência. É quem é o responsável e o que está documentado. Um registro de riscos que avalia probabilidade e consequência sem um responsável é um documento, não um controle.
A classificação usada em um programa bem conduzido é deliberadamente simples, porque uma taxonomia complicada em um programa pequeno produz um registro que ninguém lê. Os itens costumam ser classificados em quatro grupos:
- Riscos de especificação. O requisito é ambíguo, incompleto ou foi interpretado de maneiras diferentes pelas duas partes. Esses riscos são de responsabilidade conjunta, porque um risco de especificação que fica somente com uma das partes não é resolvido.
- Riscos de fornecimento e processo. Ferramentas, alocação, substituição, comportamento da linha e repetibilidade da produção. Esses são responsabilidade do fabricante, que detém o processo e os fornecedores.
- Riscos de conformidade e alegações. Documentação do produto, declarações e alegações que serão feitas sobre ele. Esses são responsabilidade do fabricante quanto às evidências e da marca quanto à redação das alegações.
- Riscos comerciais e de programa. Decisões de sortimento, compromissos com canais, aprovações de embalagens e cronogramas do próprio comprador. Esses são responsabilidade do comprador.
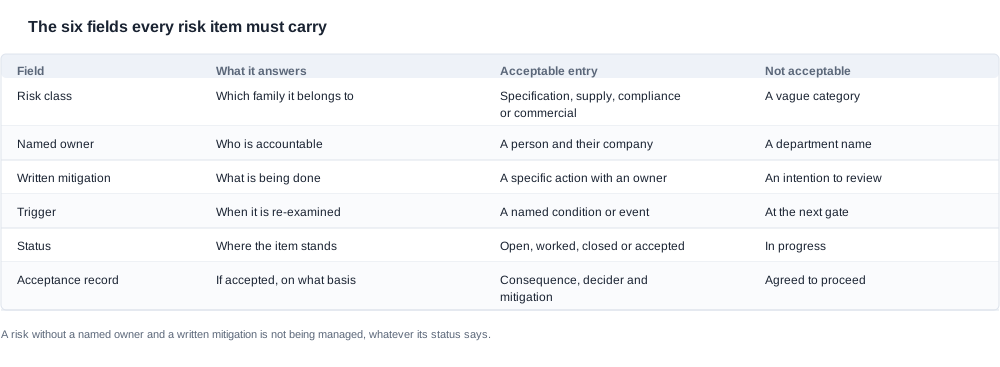
Cada item tem um responsável nomeado, uma mitigação documentada, um gatilho documentado que indica o que fará o item ser reexaminado e um status atual. O status tem quatro valores, e cada um significa exatamente uma coisa: aberto, em andamento, encerrado com evidências ou aceito com uma razão registrada. O quarto é o que mais éiras, e é o que mais precisa de um registro documentado.
A regra que faz o registro funcionar é simples: um risco sem responsável nomeado e mitigação documentada não está sendo gerenciado, qualquer que seja o status declarado. Não se trata de uma posição filosófica. É um teste aplicável a qualquer item de qualquer registro que lhe seja apresentado, e revela imediatamente quais entradas estão ativas e quais são decorativas. Quando você recebe um arquivo de riscos, leia cada item e pergunte quem responde por ele e o que foi documentado. Itens com resposta vaga são os que ressurgirão mais tarde como surpresa, porque nada sobre eles foi realmente decidido. O teste que aplicaremos a qualquer registro que nos seja apresentado é exatamente esse, e leva minutos, em vez de um ciclo de revisão.
Atribuir um responsável é mais difícil do que parece
O responsável por um risco é uma pessoa, e não um departamento. "Engenharia" não é um responsável, porque engenharia é um grupo de pessoas e ninguém nele foi designado como responsável pelo item. O mesmo vale para "a fábrica" e "as duas partes". O teste é se você consegue descrever o item como "nome, empresa, o que fará e o que nos informará quando estiver concluído". Se essa frase não puder ser escrita, o item não tem responsável.
A responsabilidade conjunta é legítima, mas precisa ser dividida em duas partes nomeadas. Um risco de especificação normalmente terá um responsável de cada lado: o fabricante confirma a interpretação de engenharia, o comprador confirma a intenção comercial e cada um responde separadamente pela sua parte. Quando as partes não são divididas, o item não pertence a ninguém e sobrevive a todos os gates.
Há uma segunda pergunta a fazer a cada responsável: ele tem autoridade para encerrar o item? Um responsável que não pode autorizar uma alteração de especificação, uma substituição de componente ou uma revisão de documento é um informante, não um responsável, e o item circulará até que alguém com autoridade assuma o caso.
Risco não é uma tarefa
Uma tarefa é algo que alguém fará e concluirá. Um risco é algo que pode acontecer, e geri-lo significa tomar providências para que seja evitado, detectado precocemente ou absorvido com uma decisão já tomada. Registar uma tarefa na lista de riscos e marcá-la como encerrada é uma forma comum de produzir um arquivo com aparência limpa enquanto o risco continua ativo.
A distinção evidencia-se na forma como um item é redigido. "Atualizar a especificação" é uma tarefa. "Atualmente, a especificação dos modelos de câmara não define o comportamento do acionamento do obturador, pelo que a implementação poderá divergir do que constará na listagem do canal" é um risco. O segundo item identifica a incerteza e, por isso, tem uma mitigação, um responsável e um gatilho. O primeiro tem uma data e nenhuma incerteza, podendo ser marcado como concluído sem que o risco subjacente avance.
Onde o registo é atualizado
O registo não é um documento produzido uma única vez e depois arquivado. É atualizado em cada gate, e essa atualização faz parte da decisão do gate. É isto que dá sentido aos gates: um gate não é ultrapassado porque decorreu tempo, mas porque os documentos que produziu estão completos e os itens em aberto que gerou foram encerrados ou explicitamente transferidos com uma decisão anexada.
Este é também o mecanismo que liga o processo de desenvolvimento à relação comercial. O comportamento que o comprador encontra num ficheiro de riscos durante o desenvolvimento é o mesmo que encontrará numa notificação de alteração, num aviso de atraso ou numa reclamação durante o fornecimento. Os programas com uma prática de riscos documentada tendem a gerar notificações escritas mais tarde, porque o hábito de registar o que ainda não foi decidido é o mesmo hábito que transforma uma alteração tardia numa conversa, e não numa surpresa.
Riscos que interrompem um programa e riscos que são aceites
A maioria dos itens de risco num programa saudável nunca interrompe nada. São tratados, encerrados ou aceites, e o programa prossegue. A distinção relevante é entre um item que interrompe o programa e um item que é aceite, porque ambos podem ter exatamente o mesmo aspeto do exterior — o programa continua a avançar — e têm consequências opostas para o comprador.
Condições de interrupção
Uma condição de interrupção é redigida antecipadamente, antes de se conhecer o item que a desencadeia. Identifica um estado específico que impede o programa de avançar para o gate seguinte. Num programa de smart glasses, vale a pena documentar condições como: um requisito que não pode ser congelado porque o comprador ainda não decidiu qual é a alegação pretendida; um compromisso de tooling assumido sem uma resposta acordada sobre o que acontece ao custo do tooling se o programa terminar neste ponto; um comportamento de firmware que não pode ser alinhado com o requisito congelado sem uma alteração que o comprador não aprovou; um documento de Conformidade que não abrange a model string de Envio; e uma alegação que não pode ser sustentada por qualquer documento que o fabricante esteja disposto a emitir.
As condições de interrupção documentadas protegem ambas as partes. O comprador recebe uma declaração clara de que o programa não está a avançar com base em algo que não aceitou. O fabricante recebe uma declaração clara de que o programa não está a avançar com base em algo que não pode cumprir, e é isto que torna razoável dizer não.
Uma condição de interrupção que não foi documentada não é uma condição de interrupção; é uma divergência à espera de um prazo. É por isso que estas condições devem constar do acordo de desenvolvimento, e não de uma troca de emails durante uma semana difícil.
Itens aceites
Um item aceite é aquele em que as partes analisaram o risco, compreenderam a consequência e decidiram, por escrito, prosseguir na mesma. A aceitação não é um pedido de desculpa nem uma renúncia. É uma decisão de manter uma condição conhecida, e só é legítima quando três requisitos são satisfied: a consequência foi descrita no registo, a decisão foi tomada por alguém com autoridade para a tomar em nome da sua parte e o registo indica o que acontecerá se a consequência se concretizar.
Algumas consequências deixam simplesmente de ser negociáveis depois de aceites, e um bom registo de aceitação diz-o expressamente. Se a alegação na listagem do canal não for sustentada por documentação, aceitar esse risco não torna a alegação verdadeira, e o registo de aceitação deve explicitar esse facto, identificando a mitigação — normalmente uma alteração à própria listagem.
Registaremos também aqui o modo de falha. Uma aceitação registada verbalmente, ou registada sem identificar uma consequência, não é uma aceitação. É um adiamento que ninguém voltará a rever, porque ninguém consegue determinar se a condição se concretizou. Um registo que identifica a condição, a consequência e a ação de mitigação é auditável; outro que apenas diz "concordou-se em prosseguir" não é. O item que voltaremos a ler no gate seguinte deve chegar com o contexto original intacto, e esse contexto ou está documentado ou perdeu-se.
Aceitar é uma decisão, não uma opção por omissão
A forma mais comum de um ficheiro de riscos deixar de funcionar não é uma falha dramática, mas uma deriva gradual, em que os itens passam de abertos para tratados e depois para aceites sem que ninguém decida aceitá-los. O mecanismo que impede esta deriva é uma regra que exige que um item só pode attainir o estado de aceite através de uma decisão explícita registada num gate, e que esse registo é relido em todos os gates subsequentes. Um item aceite que ninguém reexaminou durante vários gates não é um risco aceite; é uma decisão adiada que perdeu o contexto.
Quem aceita e como participa o comprador
A aceitação é um ato comercial, pelo que compete a quem suporta a exposição comercial. Para um item de especificação que altera o produto, quem aceita é o comprador. Para um item de fornecimento ou de processo, quem aceita é o fabricante. Para uma alegação, quem aceita é a parte que publica a alegação, normalmente a marca. Para um item de Conformidade, quem aceita é a parte que assina a declaração, ou seja, o fabricante.
O papel do comprador é assegurar que cada aceitação à qual está exposto lhe chega por escrito antes de o gate ser encerrado, e não depois. É igualmente importante que o comprador aceite de forma consciente. Aceitar um risco que não foi descrito não é gestão de riscos; é uma decisão de deixar de procurar, e é o único modo de falha que nenhuma disciplina do fornecedor pode compensar.
O que o ficheiro de riscos deve conter
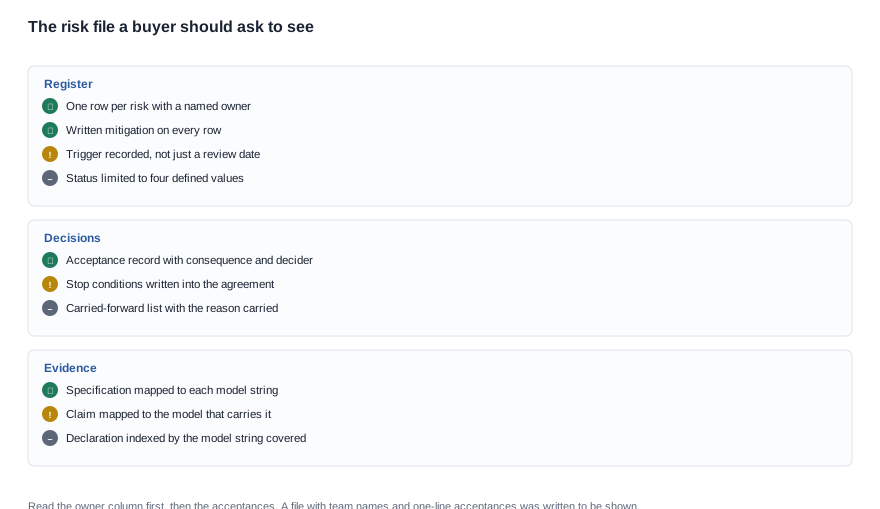
Um ficheiro de riscos é um documento de trabalho que o comprador deve conseguir ler numa sessão e utilizar para formar uma visão precisa da exposição do programa. Eis o que deve pedir para ver e o que deve verificar em cada item.
- O próprio registo, com uma linha por risco, um responsável identificado em cada linha, uma mitigação documentada, um gatilho, um estado e o gate em que o item foi revisto pela última vez. Peça especificamente a coluna que identifica o responsável; um registo sem essa coluna é apenas uma lista de preocupações.
- O registo de aceitação, como documento separado, com a consequência, a parte que decidiu, a data e a ação de mitigação para cada item aceite. Peça os itens aceites neste gate, não apenas a lista acumulada.
- A lista de condições de interrupção, no acordo, e não no registo, para que ambas as partes trabalhem a partir da mesma redação.
- O mapeamento entre especificações e modelos, indicando que requisito se aplica a qual model string, incluindo as variantes sem número de modelo e a string que aparece na embalagem e na listagem do canal.
- O mapeamento entre alegações e modelos, indicando que funcionalidade documentada pertence a qual modelo, para que a listagem possa ser verificada face ao que será efetivamente enviado. As funcionalidades publicadas apenas para parte de uma gama são a fonte habitual de alegações excedentárias acidentais.
- O índice de evidências de Conformidade, que liste as declarações e relatórios existentes e a model string exata que cada um abrange, para que a lacuna entre um documento ao nível da família e uma SKU de Envio seja visível, e não presumida.
- O procedimento de notificação de alterações, que descreva que aviso o fabricante dará relativamente a um componente substituído, a uma alteração da build de firmware ou a uma revisão da documentação, e quem será notificado.
- A lista de itens em aberto transferidos, que mostre todos os itens que ultrapassaram o gate anterior sem serem encerrados, o motivo da transferência e o que teria de ser verdade para que fossem transferidos.
Como ler o ficheiro
A forma mais rápida de avaliar um ficheiro de riscos é ler primeiro a coluna dos responsáveis e depois as aceitações. Um ficheiro em que todos os responsáveis são indivíduos identificados e todas as aceitações indicam uma consequência é um ficheiro que foi utilizado para tomar decisões. Um ficheiro em que os responsáveis são equipas e as aceitações são notas de uma só linha é um ficheiro produzido para ser apresentado. A diferença é evidente em minutos e permite prever como o programa vaireaagir quando algo correr mal.
A segunda verificação útil é a cobertura das classes recorrentes. Tome as sete classes identificadas anteriormente neste artigo e procure cada uma no registo. Qualquer classe completamente ausente é mais relevante do que qualquer classe presente com um plano detalhado, porque a ausência normalmente significa que a classe não foi reconhecida, e não que tenha sido tratada.
O método que seguiremos é fixo; apenas os documentos anexados variam de programa para programa. Nada nesta lista exige um número, e isso é intencional. Quando o comprador pretender dimensionar algo — quantas unidades cabem numa linha, quanto tempo uma etapa ocupa no calendário, quanto custaria um atraso — a resposta terá de chegar como documento anexado a uma decisão, porque um número citado numa conversa não pode ser defendido quando for questionado mais tarde. O que pedir ao fornecedor tem, portanto, sempre a mesma forma: qual documento, a que model string se refere, assinado por quem e em que gate.
Perguntas a fazer ao fornecedor
- Que riscos estão atualmente abertos e quem é o responsável por cada um deles, indicado pelo nome?
- Que riscos foram aceites, qual é a consequência de cada um e quem decidiu?
- Que riscos foram transferidos do gate anterior sem serem encerrados e porquê?
- Quais são as condições de interrupção no nosso acordo, e alguma delas foi desencadeada?
- O que teria de ser verdade para nos comunicarem que um risco se concretizou?
- Se um componente for substituído ou a build de firmware mudar, que aviso receberemos, em que formato e em que momento do processo será levantado?
- Que decisões continuam em aberto do vosso lado e quais alteram algo que já aprovámos?
- No plano atual, que decisão ainda não tomámos e à qual estão a proceder com a suposição de que a tomaremos?
- Se lhes perguntássemos qual o risco deste programa que, pessoalmente, consideram mais provável causar-nos um problema, qual seria e o que está documentado sobre ele?
- O que mudou desde o último gate que, no momento em que ocorreu, não era considerado um risco?
Esta última pergunta é a que separa uma prática real de gestão de riscos de um documento montado uma única vez. Num programa em que os riscos são efetivamente geridos, a resposta nunca é «nada», porque algo muda sempre entre gates. Num programa em que o ficheiro é decorativo, a resposta é um redondo «nada», e é essa a resposta em que menos se deve confiar.
Leituras adicionais sobre o método adjacente encontram-se na visão geral do pilar em /oem-odm-process. A sequência dos gates é descrita em /blog/development-process-stage-by-stage, as causas dos atrasos nos programas são analisadas em /blog/development-process-common-delays e os fatores comerciais por trás de um orçamento de desenvolvimento são separados em /blog/development-process-cost-drivers. O trabalho inicial de especificação é Abrangido em /blog/odm-development-design-phase, e a visão geral da sequenciação está em /blog/odm-development-timeline-overview.


