
RISCUL într-un program de dezvoltare de ochelari inteligenți este rareori un eveniment spectaculos. De obicei, este o mică ambiguitate pe care nimeni nu a clarificat-o, o înlocuire despre care nimeni nu a fost informat sau o decizie luată după momentul în care ar mai fi putut fi făcută ieftin. Când aceste situații devin vizibile, se manifestă de regulă printr-o întârziere, un cost suplimentar sau o livrare care nu corespunde celor aprobate. Scopul gestionării riscului în cadrul unui program de dezvoltare nu este de a preveni aceste rezultate prin previzionare, ci de a garanta că fiecare element deschis are un responsabil desemnat și o decizie documentată, astfel încât, atunci când se manifestă, să ajungă pe o suprafață controlată, nu într-o livrare.
Acest lucru contează mai mult în această categorie de produse decât în multe altele, deoarece un dispozitiv purtabil este evaluat ca un singur obiect. Un consumator nu știe dacă o problemă de asociere a provenit de la modulul radio, de la firmware, de la procedura de asociere scrisă pentru un alt model sau de la o antenă care a pierdut spațiul de degajare într-o carcasă modificată. Pentru utilizatorul final, totul reprezintă un singur produs, iar singurul lucru care permite diagnosticarea unui defect este o înregistrare care leagă fiecare simptom de o cauză specifică.
Cadrul de mai jos este construit în jurul celor șase etape ale procesului de dezvoltare — cerințe înghețate, fezabilitate analizată, inginerie și scule, mostre construite și verificate, dosar de Conformitate închis și producție pilot înainte de producția de masă. Gestionarea riscului nu este o activitate separată, desfășurată paralel cu aceste etape. Este mecanismul care mută un element deschis de la o etapă la alta, păstrându-i statutul fie ca închis, fie ca transferat explicit.
Al doilea lucru care trebuie spus de la început este ce nu conține intenționat acest articol. Nu conține probabilități, procente, impacturi asupra termenului, estimări de costuri sau termene de livrare, deoarece acestea sunt numere care par precise, deși sunt doar presupuneri, iar un cumpărător care negociază împotriva unei estimări negociază de fapt împotriva nimicului. Tot ce urmează este o metodă și o întrebare. Metoda este transferabilă între programe; numerele nu sunt niciodată transferabile.
Gestionarea riscului în procesul de dezvoltare: riscurile recurente în programe
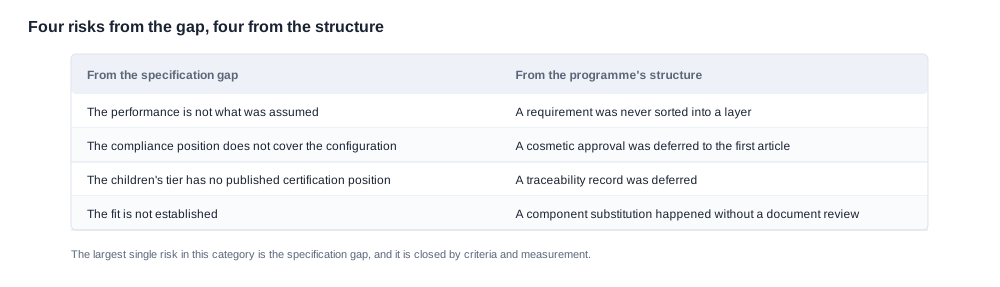
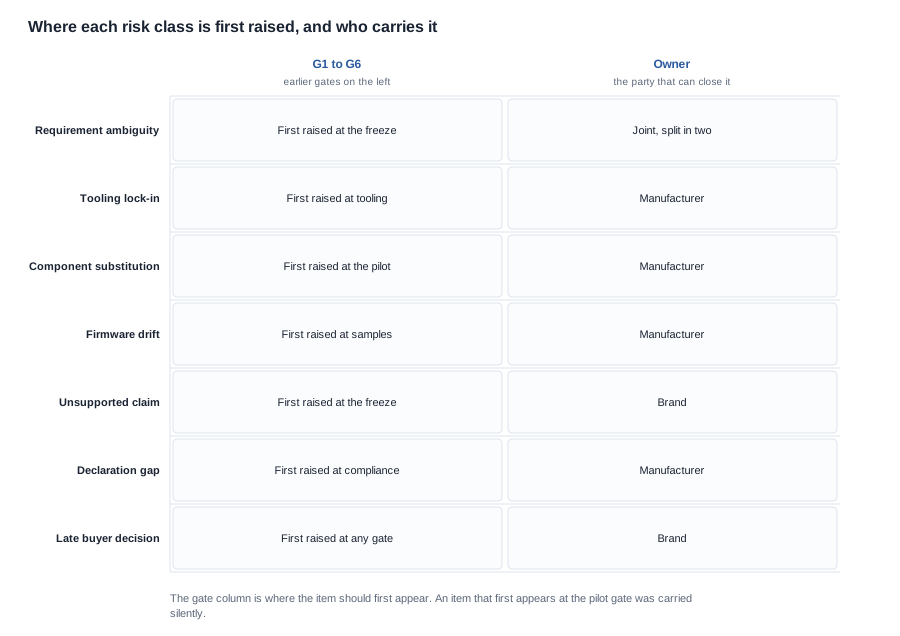
Următoarele clase de riscuri apar cu o regularitate remarcabilă în programele pentru ochelari inteligenți. Sunt prezentate ca clase recurente, nu ca un registru punctat, deoarece scopul denumirii lor este de a ajuta un cumpărător să recunoască un risc suficient de devreme pentru a pune întrebarea potrivită, nu de a-i atribui un punctaj.
-
Ambiguitatea cerințelor. Două părți citesc aceeași propoziție de cerință și construiesc produse diferite. Cazurile clasice sunt o funcționare descrisă în limbajul clientului, nu în cel ingineresc, o așteptare privind interfața care nu a fost specificată pentru fiecare model și o așteptare de performanță exprimată printr-un adjectiv general, nu printr-o condiție măsurabilă. Într-un catalog care cuprinde modele Audio, modele sport, modele cu cameră și modele pentru copii, o cerință redactată la nivelul familiei va fi implementată diferit pentru fiecare familie, iar constatarea are loc, de obicei, la revizuirea mostrelor. Ce să cereți furnizorului: "Arătați-mi documentul de cerințe și indicați rândul care specifică comportamentul pentru codul exact de model pe care îl comand."
-
Dependența de scule. Odată ce sculele sunt angajate, flexibilitatea comercială și tehnică a programului se restrânge drastic. O modificare care ar fi fost doar o editare de firmware în etapa de inginerie devine o modificare de scule în etapa de realizare a acestora. Risculul nu constă în faptul că sculele sunt de calitate slabă, ci în faptul că momentul în care devin scumpe nu coincide cu momentul în care se ia decizia de a cheltui, iar cele două sunt adesea separate printr-o confirmare scrisă care nu menționează deloc sculele. Ce să cereți furnizorului: "Ce se întâmplă cu costul sculelor și cu proprietatea asupra lor dacă programul se oprește la această etapă și ce din acordul nostru ne angajează deja la acest lucru?"
-
Înlocuirea componentelor și alocarea lor. Componentele alocate pentru volumul de producție nu sunt neapărat aceleași folosite în inginerie. Înlocuirea poate fi invizibilă în codul componentului, vizibilă doar în comportament și poate ajunge fără nicio notificare. Ce să cereți furnizorului: "Care este procesul de notificare a modificărilor pentru o componentă înlocuită, cine îl aprobă și ce dovezi voi primi când se produce?"
-
Firmware cu un comportament divergent față de cerința înghețată. O versiune de firmware se poate îndepărta de cerința înghețată fără ca aceasta să fi fost editată. Comportamentul comenzilor, logica de asociere, formularea mesajelor și interacțiunea dintre comenzile fizice și software pot fi stabilite în timpul dezvoltării de persoanele prezente atunci, care sunt de regulă foarte puține. Documentul înghețat descrie apoi un produs care nu este exact cel construit. Ce să cereți furnizorului: "Ce versiune de firmware corespunde cerinței înghețate și cum confirmăm că o versiune și o cerință se referă la același set de comportamente?"
-
O afirmație care se dovedește imposibil de susținut. Numele unei funcții dintr-un plan de marketing, o specificație dintr-o listare de canal sau o capacitate evidențiată în materialele de promovare pot fi convenite la început și ulterior se poate dovedi că se bazează pe o presupunere pe care ingineria nu o poate susține. Acest lucru este frecvent în modelele cu cameră, unde comportamentul declanșatorului și declanșarea de la distanță sunt afirmații despre funcții care trebuie verificate pe modelul specific. Ce să cereți furnizorului: "Pentru fiecare afirmație pe care intenționăm să o publicăm, care este modelul specific care o oferă și ce document o susține?"
-
Un document de Conformitate care nu acoperă codul de model livrat. O declarație de conformitate eliberată pentru o familie de produse nu este o declarație pentru SKU-ul individual pe care un canal îl livrează. Denumirea modelului este de obicei punctul slab: o familie, o variantă și un cod specific pieței pot indica toate același produs fizic, dar pot trimite la documente diferite. Ce să cereți furnizorului: "Arătați-mi declarația și spuneți-mi exact ce cod de model apare pe ea, comparativ cu codul care va apărea pe cutiile noastre și în listările noastre."
-
O decizie din partea cumpărătorului care sosește prea târziu. Deciziile privind gama de produse, designul ambalajului, atribuirea piețelor și angajamentele față de canale se mută adesea mai târziu decât presupun programul de inginerie. Când se întâmplă astfel, costul revine asupra etapei în desfășurare, nu asupra etapei care ar fi putut absorbi impactul. Ce să cereți furnizorului: "Ce decizii sunt încă deschise din partea voastră, care sunt încă deschise din partea noastră și ce schimbă fiecare dintre ele în etapele ulterioare?"
Două tipare care fac aceste riscuri mai grave
Alături de clasele de riscuri, apar două tipare structurale, iar ambele merită menționate deoarece sunt ieftine de prevenit și scumpe de descoperit prea târziu.
Primul este o specificație redactată la nivelul familiei. Catalogul din spatele unui program tipic de ochelari inteligenți conține modele Audio, modele sport, modele cu cameră, modele pentru copii și variante care nu au deloc un cod de model. Această diversitate este un punct forte comercial și un pericol ingineresc, deoarece aceeași propoziție dintr-un document de cerințe ajunge să aibă sensuri ușor diferite pe fiecare ramură. Înregistrările în care o funcție este publicată doar pentru unele modele din gamă arată clar acest lucru: declanșarea de la distanță apare la două modele sport și la niciun altul; un grad de rezistență la pătrunderea apei apare doar la două modele; o versiune Bluetooth este publicată pentru o parte a gamei, dar nu pentru modelele cu cameră sau pentru varianta cu conducere osoasă. Nimic din toate acestea nu reprezintă o critică la adresa catalogului. Este o ilustrare a disciplinei necesare, deoarece un cumpărător care presupune că o funcție este comună întregii game va publica în cele din urmă o listare pe care produsul nu o acceptă.
Al doilea este codul de model care ajunge la client nu este același cu codul de model din documentație. Între denumirea de inginerie, denumirea internă a versiunii constructive, modelul imprimat pe cutie și listarea publicată de un canal există patru nume pentru un singur produs. Un document de Conformitate acoperă unul dintre ele. Dosarul de risc ar trebui să conțină, pe un singur rând, corespondența dintre toate cele patru.
Vom trata această listă ca pe un ajutor pentru recunoaștere, nu ca pe o listă de verificare a lucrurilor de care să ne temem. Valoarea sa practică este că fiecărei clase îi corespunde o întrebare care poate fi adresată devreme, iar întrebările puse devreme sunt singurele care primesc răspunsuri ieftine. Clasa căreia îi vom dedica cel mai mult timp în practică este prima, deoarece o cerință ambiguă este riscul care se transformă discret, mai târziu, în mai multe alte riscuri.
Cum este clasificat și atribuit un risc
Odată recunoscut un risc, întrebarea care stabilește dacă acesta este gestionat efectiv nu este cât de probabil este. Ci cine îl are în responsabilitate și ce este documentat. Un registru de riscuri care evaluează probabilitatea și consecințele, dar nu stabilește un responsabil, este un document, nu un mecanism de control.
Clasificarea utilizată într-un program bine gestionat este intenționat simplă, deoarece o taxonomie complicată într-un program mic produce un registru pe care nimeni nu îl citește. Elementele sunt, de regulă, clasificate în patru grupuri:
- Riscuri de specificație. Cerința este ambiguă, incompletă sau a fost interpretată diferit de cele două părți. Acestea au responsabilitate comună, deoarece un risc de specificație care revine unei singure părți nu va fi rezolvat.
- Riscuri de aprovizionare și proces. Scule, alocare, înlocuire, comportamentul liniei de producție și repetabilitatea construcției. Acestea revin producătorului, deoarece acesta deține procesul și furnizorii.
- Riscuri de Conformitate și afirmații. Documentația produsului, declarațiile și afirmațiile care se vor face despre acesta. Dovadele revin producătorului, iar formularea afirmațiilor revine brandului.
- Riscuri comerciale și de program. Deciziile privind gama de produse, angajamentele față de canale, aprobările ambalajelor și calendarul cumpărătorului. Acestea revin cumpărătorului.
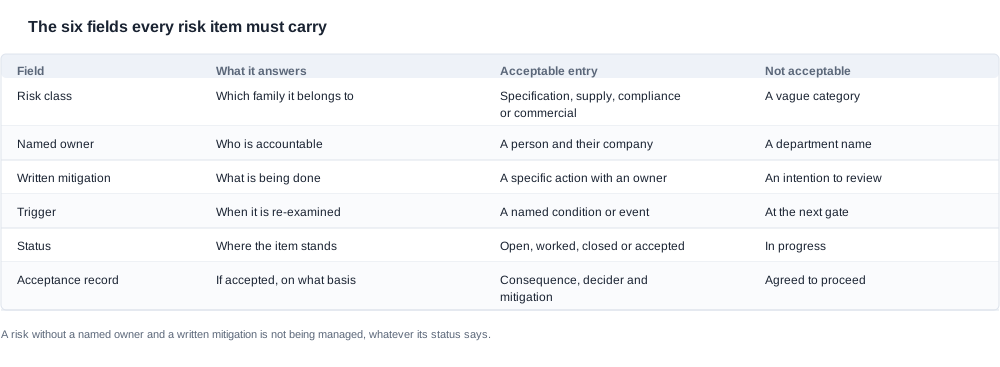
Fiecare element include un responsabil desemnat, o măsură de mitigare documentată, un declanșator documentat care precizează ce va determina reexaminarea elementului și un statut actual. Statutul are una dintre patru valori și înseamnă exact un lucru fiecare: deschis, în curs de rezolvare, închis cu dovezi sau acceptat cu un motiv consemnat. A patra valoare este cea mai abuzată, iar ea are nevoie de cel mai multă documentare.
Regula care face registrul funcțional este simplă: un risc fără responsabil desemnat și fără o măsură de mitigare documentată nu este gestionat, indiferent de statutul declarat. Nu este o poziție filozofică. Este un test pe care îl puteți aplica oricărui element din orice registru care vi este prezentat, iar rezultatul arată imediat care înregistrări sunt active și care sunt doar decorative. Când vi este furnizat un dosar de riscuri, citiți fiecare element și întrebați cine este responsabil și ce s-a documentat. Elementele pentru care răspunsul este vag sunt cele care vor apărea mai târziu ca surpriză, deoarece nimic nu a fost decis în mod real în privința lor. Testul pe care îl aplicăm oricărui registru care ni este prezentat este exact acesta și durează minute, nu un ciclu de revizuire.
Desemnarea unui responsabil este mai dificilă decât pare
Responsabilul pentru un risc este o persoană, nu un departament. "Inginerie" nu este un responsabil, deoarece ingineria este un grup de oameni, iar niciun membru al grupului nu a fost însărcinat cu elementul respectiv. Același lucru se aplică "fabricei" și "ambelor părți". Testul este dacă puteți redacta elementul astfel: "numele, compania, ce va face și ce ne va comunica când va termina". Dacă această propoziție nu poate fi redactată, elementul nu are un responsabil.
Responsabilitatea comună este legitimă, dar trebuie împărțită în două jumătăți cu responsabili desemnați. Un risc de specificație va avea, de regulă, câte un responsabil de fiecare parte: producătorul confirmă interpretarea de inginerie, cumpărătorul confirmă intenția comercială, iar fiecare răspunde separat de jumătatea sa. Când jumătățile nu sunt separate, elementul nu aparține nimănui și supraviețuiește tuturor etapelor.
Există o a doua întrebare care trebuie pusă fiecărui responsabil: are autoritatea de a închide elementul. Un responsabil care nu poate confirma o modificare de specificație, nu poate confirma înlocuirea unei componente și nu poate confirma revizia unui document este un raportor, nu un responsabil, iar elementul va circula până când cineva cu autoritate îl preia.
Riscul nu este o sarcină
O sarcină este ceva ce va face cineva și va termina. Un risc este ceva ce s-ar putea întâmpla, iar gestionarea lui presupune organizarea unor măsuri astfel încât acesta fie prevenit, fie detectat devreme, fie absorbit printr-o decizie deja luată. Înregistrarea unei sarcini în lista de riscuri și marcarea ei ca închisă reprezintă un mod obișnuit de a produce un document cu aspect curat, în timp ce riscul este încă activ.
Distincția se observă în modul în care este redactat un element. „Actualizați specificația” este o sarcină. „Specificația pentru modelele de camere nu stabilește în prezent comportamentul declanșatorului obturatorului, astfel încât implementarea ar putea diferi de ceea ce va indica listarea canalului” este un risc. A doua formulare definește incertitudinea și, prin urmare, are o măsură de mitigare, un responsabil și un declanșator. Prima are o dată și nicio incertitudine și poate fi bifată fără ca riscul de bază să se schimbe câtuși puțin.
Unde este actualizat registrul
Registrul nu este un document produs o singură dată și apoi arhivat. Este actualizat la fiecare etapă de control, iar actualizarea face parte din decizia de trecere la etapa următoare. Acesta este motivul pentru care etapele de control au semnificație: o etapă nu este depășită pentru că a trecut timpul, ci pentru că documentele generate la acea etapă sunt complete, iar elementele deschise au fost fie închise, fie transmise explicit etapa următoare, împreună cu decizia aferentă.
Acesta este și mecanismul care conectează procesul de dezvoltare la relația comercială. Comportamentul pe care un cumpărător îl observă într-un dosar de riscuri în timpul dezvoltării este același comportament pe care îl va vedea într-o notificare de modificare, într-un aviz de întârziere sau într-o cerere de despăgubire în timpul livrării. Programele cu o practică documentată a gestionării riscurilor tind să producă ulterior notificări scrise, deoarece obiceiul de a consemna ce nu a fost decis este același care face ca o modificare tardivă să devină o discuție, nu o surpriză.
Riscurile care opresc un program și riscurile acceptate
Majoritatea elementelor de risc dintr-un program sănătos nu opresc nimic. Ele suntPrelucrate, închise sau acceptate, iar programul continuă. Distincția importantă este între un element care oprește programul și unul care este acceptat, deoarece ambele pot părea identice din exterior — programul continuă să avanseze — și au consecințe opuse pentru cumpărător.
Condițiile de oprire
O condiție de oprire este consemnată în prealabil, înainte de a fi cunoscut elementul care o declanșează. Ea definește o stare specifică care împiedică programul să avanseze la etapa următoare. Într-un program de ochelari inteligenți, condițiile care merită consemnate includ: o cerință care nu poate fi înghețată deoarece cumpărătorul nu a decis afirmația intenționată, un angajament de scule făcut fără un răspuns agreat privind soarta costurilor sculei în cazul încheierii programului la acel moment, un comportament al firmware-ului care nu poate fi aliniat la cerința înghețată fără o modificare neaprobată de cumpărător, un document de Conformitate care nu acoperă șirul de model destinat livrării și o afirmație care nu poate fi susținută de niciun document pe care producătorul este dispus să îl emită.
Condițiile de oprire scrise protejează ambele părți. Cumpărătorul primește o declarație clară că programul nu este avansat pe baze pe care nu le-a acceptat. Producătorul primește o declarație clară că programul nu este avansat pe baze pe care nu le poate furniza, ceea ce face rezonabilă respingerea.
O condiție de oprire care nu a fost consemnată nu este o condiție de oprire; este o dezacord care așteaptă termenul-limită. De aceea, condițiile aparțin acordului de dezvoltare, nu unui schimb de e-mailuri dintr-o săptămână dificilă.
Elementele acceptate
Un element acceptat este unul asupra căruia părțile au evaluat riscul, au înțeles consecința și au decis în scris să continue oricum. Acceptarea nu este o scuză și nici o renunțare la drepturi. Este o decizie de a păstra o condiție cunoscută și este legitimă numai atunci când sunt îndeplinite trei condiții: consecința a fost descrisă în înregistrare, decizia a fost luată de o persoană cu autoritatea de a decide în numele părții sale, iar înregistrarea precizează ce se va întâmpla dacă consecința se materializează într-adevăr.
Unele consecințe nu mai sunt negociabile după acceptare, iar o înregistrare adecvată a acceptării trebuie să indice acest lucru. Dacă afirmația din listarea canalului nu este susținută de nicio documentație, acceptarea riscului nu face afirmația adevărată, iar înregistrarea acceptării ar trebui să clarifice acest lucru, indicând măsura de mitigare — de regulă, o modificare a listării propriu-zise.
Vom menționa și aici modul de eșec. O acceptare consemnată verbal sau consemnată fără indicarea unei consecințe nu este o acceptare. Este o amânare pe care nimeni nu o va reexamina, deoarece nimeni nu poate stabili dacă starea a fost îndeplinită. O înregistrare care precizează starea, consecința și acțiunea de mitigare poate fi auditată; una care spune doar „s-a agreat continuarea” nu poate fi. Elementul pe care îl vom reciti la următoarea etapă de control trebuie să ajungă cu contextul său inițial intact, iar acel context este fie consemnat, fie pierdut.
Acceptarea este o decizie, nu o stare implicită
Cea mai frecventă modalitate prin care un dosar de riscuri își încetează să funcționeze nu este o eșec spectaculos, ci o derivă lentă, în care elementele trec de la statutul deschis la statutul „în lucru” și apoi la cel acceptat, fără ca nimeni să fi decis să le accepte. Mecanismul care împiedică această derivă este o regulă conform căreia un element poate primi statutul de acceptat doar printr-o decizie explicită, consemnată la o etapă de control, iar înregistrarea este recitită la fiecare etapă ulterioară. Un element acceptat pe care nimeni nu l-a reexaminat timp de mai multe etape nu este un risc acceptat; este o decizie amânată care și-a pierdut contextul.
Cine acceptă și cum participă cumpărătorul
Acceptarea este un act comercial, deci aparține celui care își asumă expunerea comercială. Pentru un element de specificație care modifică produsul, acceptarea îi revine cumpărătorului. Pentru un element de livrare sau de proces, acceptarea îi revine producătorului. Pentru o afirmație, acceptarea îi revine părții care publică afirmația, de regulă brandul. Pentru un element de conformitate, acceptarea îi revine părții care semnează declarația, adică producătorului.
Rolul cumpărătorului este să se asigure că fiecare acceptare la care este expus îi este comunicată în scris înainte de închiderea etapei de control, nu după. Și este la fel de important ca cumpărătorul să accepte în mod conștient. Acceptarea unui risc care nu a fost descris nu reprezintă gestionarea riscurilor; reprezintă o decizie de a înceta să mai analizezi situația și este singurul mod de eșec pe care disciplina furnizorului nu îl poate compensa.
Ce ar trebui să conțină dosarul de riscuri
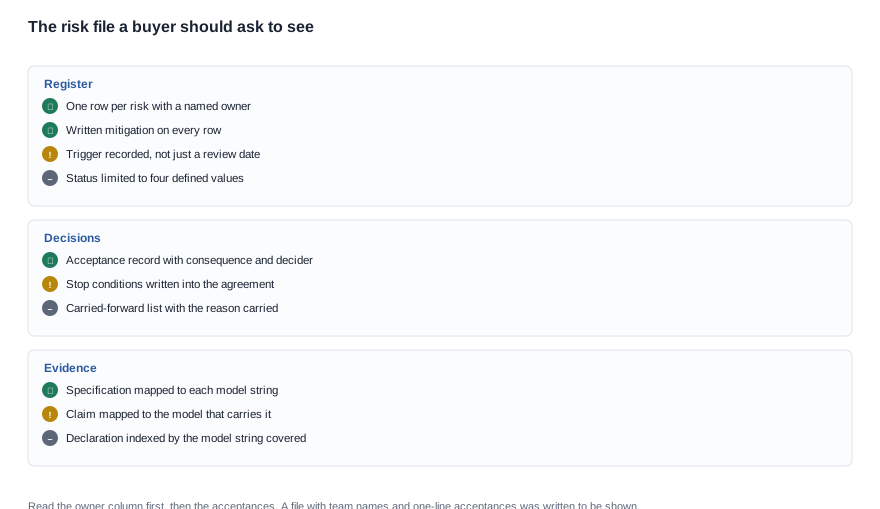
Un dosar de riscuri este un document de lucru pe care cumpărătorul ar trebui să îl poată citi dintr-o singură ședință și să îl folosească pentru a-și forma o imagine exactă asupra expunerii programului. Următoarele sunt documentele pe care trebuie să solicite să le vadă și verificările pe care trebuie să le facă pentru fiecare element.
- Registrul propriu-zis, cu câte un rând pentru fiecare risc, un responsabil nominal desemnat pentru fiecare rând, o măsură de mitigare scrisă, un declanșator, un statut și etapa de control la care elementul a fost analizat ultima dată. Solicitați în mod special coloana care indică responsabilul; un registru fără această coloană este doar o listă de îngrijorări.
- Înregistrarea acceptării, ca document separat, cu consecința, partea care a decis, data și acțiunea de mitigare pentru fiecare element acceptat. Solicitați elementele acceptate la etapa curentă de control, nu doar lista acumulată.
- Lista condițiilor de oprire, în acord, nu în registru, astfel încât ambele părți să folosească aceeași formulare.
- Corelarea specificației cu modelele, care arată ce cerință se aplică fiecărui șir de model, inclusiv variantele care nu au număr de model, și șirul care apare pe cutie și în listarea canalului.
- Corelarea afirmațiilor cu modelele, care arată ce funcție documentată aparține fiecărui model, astfel încât o listare să poată fi verificată față de ceea ce va fi livrat efectiv. Funcțiile publicate doar pentru o parte dintr-o gamă sunt cauza obișnuită a afirmațiilor excesive apărute accidental.
- Indicele dovezilor de conformitate, care enumeră declarațiile și rapoartele deținute și șirul exact de model cuprins de fiecare, astfel încât diferența dintre un document la nivel de familie și un SKU destinat livrării să fie vizibilă, nu presupusă.
- Procedura de notificare a modificărilor, care descrie notificarea pe care producătorul o va trimite pentru o componentă înlocuită, o modificare a unei versiuni de firmware sau o revizuire a documentației și cine este notificat.
- Lista elementelor deschise transmise etapa următoare, care arată fiecare element care a depășit etapa de control precedent fără a fi închis, motivul transmiterii și condițiile care trebuiau să fie îndeplinite pentru aceasta.
Cum se citește dosarul
Cea mai rapidă modalitate de a evalua un dosar de riscuri este de a citi mai întâi coloana responsabililor și apoi acceptările. Un dosar în care fiecare responsabil este o persoană nominal desemnată și fiecare acceptare indică o consecință este un dosar folosit pentru luarea deciziilor. Un dosar în care responsabilii sunt echipe, iar acceptările sunt note pe o singură linie, este un dosar produs pentru a fi prezentat. Diferența este evidentă în câteva minute și prezice modul în care programul se va comporta atunci când apare o problemă.
A doua verificare utilă este acoperirea claselor recurente. Luați cele șapte clase menționate anterior în acest articol și căutați fiecare dintre ele în registru. Orice clasă care lipsește în întregime este mai interesantă decât orice clasă prezentă împreună cu un plan detaliat, deoarece absența înseamnă, de regulă, că clasa nu a fost recunoscută, nu că a fost gestionată.
Metoda pe care o vom urma este fixă; doar documentele atașate ei se schimbă de la un program la altul. Nimic din această listă nu solicită un număr, iar acest lucru este deliberat. Atunci când cumpărătorul dorește dimensiunea unui element — câte unități încape pe o linie, cât timp ocupă o etapă în calendar sau cât ar costa o întârziere — răspunsul trebuie să vină ca document atașat unei decizii, deoarece o cifră citată în conversație nu poate fi apărată când este contestată ulterior. Ce trebuie să solicite cumpărătorul furnizorului are, așadar, mereu aceeași formă: care document, pentru ce șir de model, semnat de cine și la ce etapă de control.
Întrebări pentru furnizor
- Ce riscuri sunt în prezent deschise și cine este responsabilul nominal al fiecăruia?
- Ce riscuri au fost acceptate, care este consecința fiecăruia și cine a decis?
- Ce riscuri au fost transmise peste etapa de control precedent fără a fi închise și de ce?
- Ce condiții de oprire există în acordul nostru și a fost declanșată vreuna dintre ele?
- Ce ar trebui să fie adevărat pentru ca să ne anunțați că un risc s-a materializat?
- Dacă o componentă este înlocuită sau se schimbă o versiune de firmware, ce notificare primim, în ce formă și în ce etapă a procesului este ridicată?
- Ce decizii rămân deschise în partea voastră și care dintre ele modifică ceva ce am aprobat deja?
- Ce element din planul actual reprezintă o decizie pe care nu am luat-o încă, dar în privința căreia presupuneți că o vom lua?
- Dacă v-ați întreba care dintre riscurile acestui program considerați personal cel mai probabil să ne provoace o problemă, care ar fi acesta și ce este consemnat despre el?
- Ce s-a schimbat de la ultima etapă de control și nu reprezenta un risc în momentul în care s-a întâmplat?
Ultima întrebare este cea care diferențiază o practică reală de gestionare a riscurilor de un document realizat o singură dată. Într-un program în care riscurile sunt gestionate cu adevărat, răspunsul nu este niciodată „nimic”, deoarece între etapele de control se schimbă întotdeauna ceva. Într-un program în care dosarul este decorativ, răspunsul este un „nimic” curat, iar acesta este răspunsul în care trebuie să avem cea mai puțină încredere.
Lecturi suplimentare despre metoda înconjurătoare se găsesc în prezentarea generală de la /oem-odm-process. Secvența etapelor de control este descrisă la /blog/development-process-stage-by-stage, cauzele întârzierilor programelor sunt analizate la /blog/development-process-common-delays, iar factorii comerciali din spatele unui buget de dezvoltare sunt detaliați separat la /blog/development-process-cost-drivers. Lucrarea inițială de specificare este acoperită la /blog/odm-development-design-phase, iar privirea de ansamblu asupra succesiunii etapelor se găsește la /blog/odm-development-timeline-overview.


