
Ryzyko w programie rozwoju smart glasses rzadko jest dramatycznym wydarzeniem. Prawie zawsze jest niewielką niejednoznacznością, której nikt nie zamknął, zamiennikiem, o którym nikt nie został poinformowany, albo decyzją, która zapadła po tym, jak można było ją podjąć jeszcze tanio. Kiedy którykolwiek z tych problemów staje się widoczny, zwykle ujawnia się jako opóźnienie, dodatkowy koszt albo wysyłka, która nie odpowiada zatwierdzonemu produktowi. Celem zarządzania ryzykiem w programie rozwoju nie jest zapobieganie takim skutkom poprzez przewidywanie. Ma zapewnić, że każda otwarta kwestia ma wyznaczonego właściciela i pisemną decyzję, dzięki czemu trafia na kontrolowane podłoże, a nie do wysyłki.
W tej kategorii produktów ma to większe znaczenie niż w wielu innych, ponieważ urządzenie noszone jest oceniane jako jeden produkt. Konsument nie wie, czy problem ze sparowaniem wynikał z modułu radiowego, oprogramowania sprzętowego, procedury sparowania napisanej dla innego modelu, czy anteny, która utraciła wymagany odstęp w zmienionej obudowie. Dla użytkownika końcowego wszystko jest jednym produktem, a jedyną rzeczą, która umożliwia diagnozowanie usterki, jest dokument łączący każdy objaw z konkretną przyczyną.
Poniższe ramy opierają się na sześciu bramkach procesu rozwoju — wymagania zamrożone, ocena wykonalności, prace inżynierskie i narzędzia, wykonanie i weryfikacja próbek, zamknięcie dokumentacji zgodności z przepisami oraz próba pilotażowa przed produkcją masową. Zarządzanie ryzykiem nie jest odrębną czynnością wykonywaną równolegle z tymi bramkami. To mechanizm przenoszący otwartą kwestię z jednej bramki do następnej, z jednoczesnym wskazaniem, czy jej status został zamknięty, czy jednoznacznie przeniesiony dalej.
Na początku warto również powiedzieć, czego ten artykuł celowo nie zawiera. Nie zawiera prawdopodobieństw, wartości procentowych, wpływu na harmonogram, szacunków kosztów ani terminów dostaw, ponieważ są to liczby, które wyglądają precyzyjnie, choć w rzeczywistości są jedynie zgadywaniem, a kupujący negocjujący w oparciu o zgadywaną liczbę negocjuje z niczym. Wszystko poniżej jest metodą i pytaniem. Metodę można przenosić między programami; liczb nigdy.
Zarządzanie ryzykiem w procesie rozwoju: powtarzalne ryzyka programowe
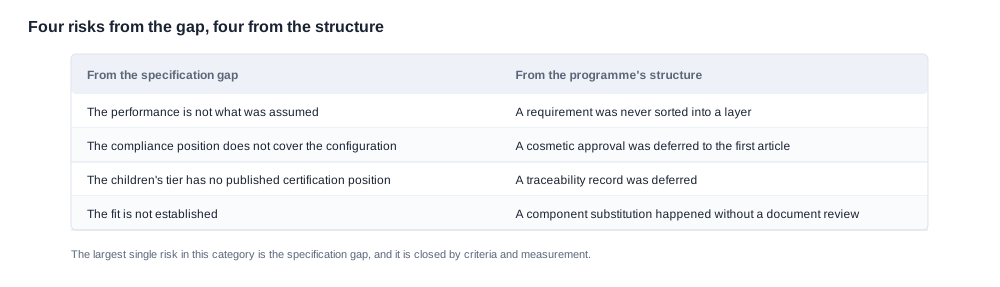
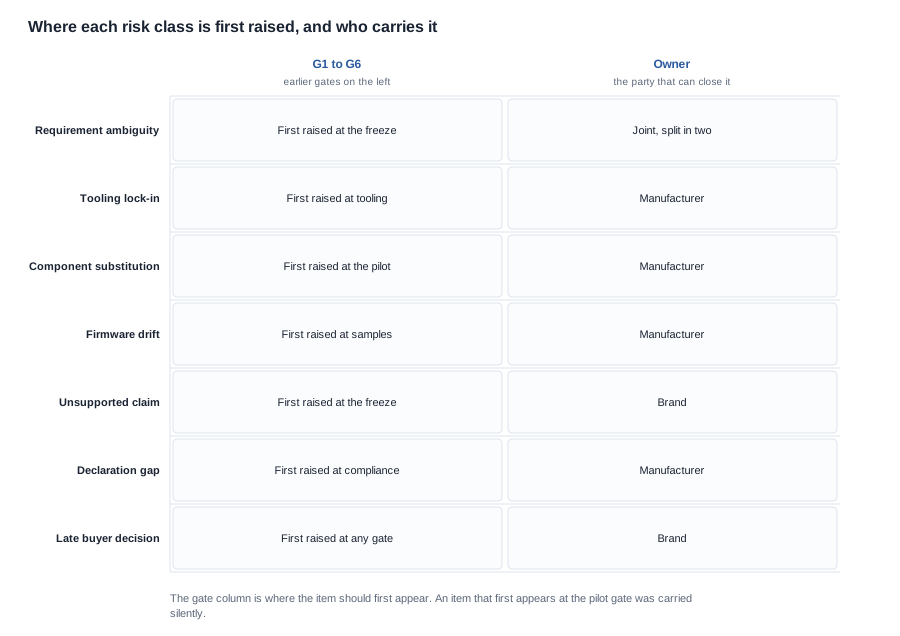
Poniższe klasy ryzyka zaskakująco regularnie powtarzają się w programach dotyczących smart glasses. Są przedstawione jako powtarzalne klasy, a nie jako oceniany rejestr, ponieważ celem ich wskazania jest pomóc kupującemu rozpoznać ryzyko wystarczająco wcześnie, aby zadać właściwe pytanie, a nie przypisać mu liczby.
-
Ambiguity wymagań. Dwie strony odczytują to samo zdanie opisujące wymaganie i tworzą różne produkty. Klasyczne przypadki to funkcja opisana językiem klienta zamiast językiem inżynierskim, oczekiwane działanie interfejsu, którego nigdy nie określono dla poszczególnych modeli, oraz oczekiwanie dotyczące wydajności wyrażone ogólnym przymiotnikiem zamiast mierzalnym warunkiem. W katalogu obejmującym modele audio, sportowe, z kamerą i dziecięce pojedyncze wymaganie zapisane na poziomie rodziny zostanie zrealizowane inaczej w każdej rodzinie, a odkrycie następuje zwykle podczas przeglądu próbek. Co zapytać dostawcę: „Pokaż mi dokument wymagań i wskaż wiersz określający zachowanie dla konkretnego identyfikatora modelu, który zamawiam”.
-
Uzależnienie od narzędzi. Po zatwierdzeniu kosztów narzędzi elastyczność programu w zakresie handlowym i specyfikacyjnym wyraźnie się zmniejsza. Zmiana, która na etapie inżynierskim byłaby modyfikacją oprogramowania sprzętowego, na etapie narzędzi staje się zmianą narzędzi. Ryzyko nie polega na tym, że narzędzia są złe; polega na tym, że moment, w którym zmiana staje się kosztowna, nie jest tym samym momentem, w którym podejmuje się decyzję o jej finansowaniu, a oba momenty często rozdziela pisemne potwierdzenie, które w ogóle nie wspomina o narzędziach. Co zapytać dostawcę: „Co stanie się z kosztami narzędzi i ich własnością, jeśli program zostanie zatrzymany na tej bramce, oraz co w naszej umowie już zobowiązuje nas do tego wydatku?”
-
Zamiana i alokacja komponentów. Części przeznaczone do przypadku wolumenowego nie muszą być tymi samymi częściami, które wykorzystuje się podczas prac inżynierskich. Zamiana może być niewidoczna w numerze części, ujawniać się wyłącznie w działaniu i zostać przeprowadzona bez uprzedzenia. Co zapytać dostawcę: „Jak wygląda proces zgłaszania zmiany zamienionego komponentu, kto ją zatwierdza i jakie dowody otrzymam, gdy nastąpi?”
-
Odchodzenie zachowania oprogramowania sprzętowego od zamrożonego wymagania. Kompilacja oprogramowania sprzętowego może odbiegać od zamrożonego wymagania, nawet jeśli nikt nie edytował samego wymagania. Zachowanie elementów sterujących, logika sparowania, język komunikatów oraz interakcja między fizycznymi elementami sterującymi a oprogramowaniem mogą zostać ustalone w trakcie rozwoju przez osoby obecne w danej chwili, a jest ich zwykle niewiele. Zamrożony dokument opisuje wtedy produkt, który nie jest dokładnie tym, który jest budowany. Co zapytać dostawcę: „Która kompilacja oprogramowania sprzętowego odpowiada zamrożonemu wymaganiu i jak potwierdzić, że kompilacja i wymaganie odnoszą się do tego samego zestawu zachowań?”
-
Twierdzenie, którego nie da się podtrzymać. Nazwa funkcji w planie marketingowym, specyfikacja w ofercie kanału sprzedaży lub możliwość wskazana w nagłówku może zostać uzgodniona na początku, a później okazać się oparta na założeniu, którego prace inżynierskie nie mogą potwierdzić. Jest to częste w modelach z kamerą, gdzie działanie migawki i zdalne sterowanie migawką są twierdzeniami o funkcjach, które trzeba zweryfikować w konkretnym modelu. Co zapytać dostawcę: „W przypadku każdego twierdzenia, które zamierzamy wydrukować, w którym konkretnym modelu jest ono dostępne i jaki dokument je potwierdza?”
-
Dokument zgodności z przepisami, który nie obejmuje wysyłanego identyfikatora modelu. Deklaracja zgodności wydana dla rodziny produktów nie jest deklaracją dla konkretnego SKU, który wyśle kanał sprzedaży. Słabym punktem jest zwykle nazewnictwo modeli: rodzina, wariant i identyfikator przeznaczony dla konkretnego rynku mogą odnosić się do tego samego fizycznego produktu, wskazując jednocześnie różne dokumenty. Co zapytać dostawcę: „Pokaż mi deklarację i dokładnie podaj, jaki identyfikator modelu się na niej znajduje, i porównaj go z identyfikatorem, który pojawi się na naszych opakowaniach i w naszych ofertach”.
-
Decyzja po stronie kupującego, która zapada zbyt późno. Decyzje dotyczące asortymentu, projektu opakowań, przypisania rynków i zobowiązań kanałowych często zapadają później, niż zakłada program inżynierski. Gdy tak się dzieje, koszt obciąża etap, który jest w toku, zamiast etapu, który mógł go wchłonąć. Co zapytać dostawcę: „Jakie decyzje są nadal otwarte po Waszej stronie, jakie pozostają otwarte po naszej stronie i co każda z nich zmienia na dalszych etapach?”
Dwa wzorce, które pogarszają te ryzyka
Obok samych klas ryzyka powtarzają się dwa strukturalne wzorce. Warto je wskazać, ponieważ oba można tanio wyeliminować, a ich późne odkrycie jest kosztowne.
Pierwszy to specyfikacja zapisana na poziomie rodziny. Katalog obejmujący typowy program smart glasses zawiera modele audio, sportowe, z kamerą, dziecięce oraz warianty w ogóle bez numeru modelu. Ta szerokość jest przewagą handlową i zagrożeniem inżynierskim, ponieważ to samo zdanie w jednym dokumencie wymagań oznacza na każdej gałęzi coś nieznacznie innego. Pozycje, w których funkcja jest publikowana tylko dla wybranych modeli w gamie, jasno to pokazują: zdalne sterowanie migawką występuje w dwóch modelach sportowych i nigdzie indziej; wskaźnik odporności na przenikanie widnieje tylko w dwóch modelach; wersja Bluetooth jest publikowana dla podzbioru gamy, ale nie dla modeli z kamerą ani wariantu z przewodnictwem kostnym. Nie jest to krytyka katalogu. Jest to ilustracja wymaganej dyscypliny, ponieważ kupujący, który zakłada, że funkcja jest wspólna dla całej gamy, prędzej czy później wyśle ofertę, której produkt nie obsługuje.
Drugi to identyfikator modelu docierający do klienta nie jest identyfikatorem modelu w dokumentacji. Między oznaczeniem inżynierskim, wewnętrzną oznaczeniem kompilacji, modelem wydrukowanym na opakowaniu i ofertą publikowaną przez kanał sprzedaży istnieją cztery nazwy jednego produktu. Dokument dotyczący zgodności z przepisami obejmuje tylko jedną z nich. Plik ryzyka powinien zawierać w jednym wierszu mapowanie wszystkich czterech.
Potraktujemy tę listę jako narzędzie rozpoznawania, a nie jako listę rzeczy, których należy się obawiać. Jej praktyczna wartość polega na tym, że każda klasa ma odpowiadające jej pytanie, które można zadać wcześnie, a tylko wczesne pytania dają tanie odpowiedzi. Najwięcej czasu poświęcimy w praktyce pierwszej klasie, ponieważ niejednoznaczne wymaganie to ryzyko, które po cichu przekształca się później w kilka innych ryzyk.
Jak klasyfikuje się ryzyko i kto za nim odpowiada
Kiedy ryzyko zostanie rozpoznane, kwestią przesądzającą o tym, czy jest rzeczywiście zarządzane, nie jest prawdopodobieństwo jego wystąpienia. Liczy się to, kto za nim odpowiada i co zostało zapisane. Rejestr ryzyka, który ocenia prawdopodobieństwo i konsekwencje, ale nie wskazuje właściciela, jest dokumentem, a nie mechanizmem kontroli.
Klasyfikacja stosowana w prawidłowo zarządzanym programie jest celowo prosta, ponieważ skomplikowana taksonomia w małym programie prowadzi do rejestru, którego nikt nie czyta. Pozycje zwykle dzieli się na cztery grupy:
- Ryzyka specyfikacyjne. Wymaganie jest niejednoznaczne, niekompletne lub zostało zinterpretowane przez strony w sposób różny. Są wspólną odpowiedzialnością stron, ponieważ ryzyko specyfikacyjne pozostające wyłącznie po jednej stronie nie zostanie rozwiązane.
- Ryzyka dostaw i procesu. Narzędzia, alokacja, zamiana, zachowanie linii produkcyjnej i powtarzalność kompilacji. Leżą po stronie producenta, który dysponuje procesem i dostawcami.
- Ryzyka zgodności z przepisami i twierdzeń. Dokumentacja produktu, deklaracje oraz twierdzenia, które mają dotyczyć produktu. Leżą po stronie producenta w zakresie dowodów, a po stronie marki w zakresie brzmienia twierdzeń.
- Ryzyka handlowe i programowe. Decyzje asortymentowe, zobowiązania kanałowe, zatwierdzenia opakowań i harmonogram kupującego. Leżą po stronie kupującego.
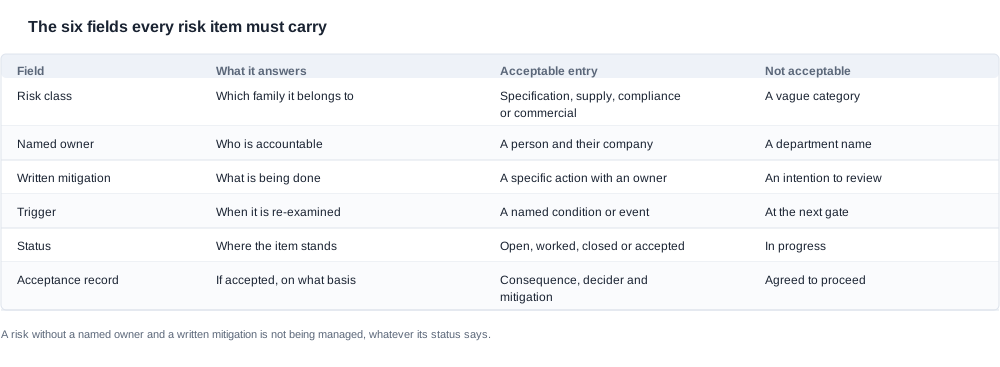
Każda pozycja ma wyznaczonego właściciela, pisemne środki ograniczenia, pisemny wyzwalacz określający, co spowoduje ponowne sprawdzenie pozycji, oraz bieżący status. Status przyjmuje jedną z czterech wartości i każda oznacza dokładnie jedną rzecz: otwarty, w trakcie realizacji, zamknięty wraz z dowodami lub zaakceptowany z odnotowanym powodem. Czwarty status jest nadużywany i wymaga pisemnego zapisu.
Zasada, dzięki której rejestr działa, jest prosta: ryzyko bez wyznaczonego właściciela i pisemnych środków ograniczenia nie jest zarządzane, niezależnie od podanego statusu. Nie jest to stanowisko filozoficzne. To test, który można zastosować do każdej pozycji w każdym przedstawionym rejestrze; natychmiast pokazuje, które wpisy są aktywne, a które pozorne. Po otrzymaniu pliku ryzyka przeczytaj każdą pozycję i zapytaj, kto za nią odpowiada i co zostało zapisane. Pozycje, w których odpowiedź jest niejasna, ujawnią się później jako zaskoczenie, ponieważ tak naprawdę nigdy nie podjęto w ich sprawie żadnej decyzji. Test, który zastosujemy do każdego przedstawionego nam rejestru, jest dokładnie taki sam i zajmuje minuty, a nie cały cykl przeglądu.
Wyznaczenie właściciela jest trudniejsze, niż się wydaje
Właścicielem ryzyka jest osoba, a nie dział. „Inżynieria” nie jest właścicielem, ponieważ inżynieria jest grupą osób, a nikt w tej grupie nie został wyznaczony jako osoba odpowiedzialna za pozycję. To samo dotyczy „fabryki” oraz „obu stron”. Test polega na tym, czy można zapisać pozycję jako „imię, firma, co ta osoba zrobi i co nam przekaże po zakończeniu”. Jeśli nie można sformułować tego zdania, pozycja nie ma właściciela.
Współodpowiedzialność jest uzasadniona, ale trzeba podzielić ją na dwie nazwane części. Ryzyko specyfikacyjne zwykle ma po jednym właścicielu po każdej stronie: producent potwierdza interpretację inżynierską, kupujący potwierdza intencję handlową, a każdy z nich osobno odpowiada za swoją część. Gdy części nie zostaną rozdzielone, pozycja nie ma właściciela i przetrwa wszystkie bramki.
Właścicielowi należy zadać jeszcze jedno pytanie: czy ma upoważnienie do zamknięcia pozycji. Właściciel, który nie może zatwierdzić zmiany specyfikacji, wymiany komponentu ani nowelizacji dokumentu, jest zgłaszającym, a nie właścicielem, więc pozycja będzie krążyć, dopóki nikt z upoważnieniem jej nie przejmie.
Ryzyko nie jest zadaniem
Zadanie to coś, co ktoś wykona i ukończy. Ryzyko to coś, co może się zdarzyć, a zarządzanie nim oznacza zorganizowanie działań tak, aby zostało zapobiegnięte, wcześnie wykryte albo pochłonięte po wcześniej podjętej decyzji. Rejestrowanie zadania na liście ryzyk i oznaczanie go jako zamkniętego to częsty sposób tworzenia wyglądającego uporządkowanie dokumentu, podczas gdy ryzyko pozostaje aktywne.
Różnica jest widoczna w sposobie sformułowania pozycji. „Zaktualizować specyfikację” to zadanie. „Specyfikacja modeli kamer obecnie nie określa jednoznacznie sposobu działania wyzwalacza migawki, dlatego wdrożenie może różnić się od treści opisu produktu w kanale sprzedaży” to ryzyko. Druga pozycja wskazuje niepewność, a więc przypisano do niej działanie ograniczające, osobę odpowiedzialną i warunek uruchomienia. Pierwsza ma termin i niepewności, więc można ją odznaczyć bez zmiany ryzyka, które stoi u jej podłoża.
Gdzie aktualizuje się rejestr
Rejestr nie jest dokumentem przygotowanym raz i zarchiwizowanym. Aktualizuje się go na każdym etapie, a aktualizacja stanowi część decyzji dotyczącej przejścia do kolejnego etapu. To właśnie nadaje etapom znaczenie: etap nie jest zaliczony dlatego, że upłynął czas, lecz dlatego, że dokumenty powstałe na tym etapie są kompletne, a nie zamknięte pozycje powstałe na tym etapie zostały zamknięte albo jednoznacznie przeniesione do kolejnego etapu wraz z podjętą decyzją.
Jest to również mechanizm łączący proces rozwoju z relacją handlową. Zachowanie, które kupujący widzi w dokumentacji ryzyk podczas rozwoju, będzie takie samo jak zachowanie opisane w powiadomieniu o zmianie, zawiadomieniu o opóźnieniu lub reklamacji w trakcie dostaw. Programy z opisanym na piśmie procesem zarządzania ryzykiem częściej prowadzą do późniejszych pisemnych powiadomień, ponieważ nawyk zapisywania tego, czego jeszcze nie rozstrzygnięto, jest tym samym nawykiem, który sprawia, że późna zmiana staje się przedmiotem rozmowy, a nie niespodzianki.
Ryzyka zatrzymujące program i ryzyka akceptowane
Większość pozycji ryzyka w prawidłowo prowadzonym programie nigdy niczego nie zatrzymuje. Są opracowywane, zamykane lub akceptowane, a program jest kontynuowany. Istotna jest różnica między pozycją zatrzymującą program a pozycją akceptowaną, ponieważ z zewnątrz obie mogą wyglądać identycznie — program nadal postępuje — a dla kupującego mają przeciwne skutki.
Warunki zatrzymania
Warunek zatrzymania zapisuje się z wyprzedzeniem, zanim znany będzie element, który go uruchomi. Określa on konkretny stan, który uniemożliwia przejście programu do kolejnego etapu. W programie dotyczącym inteligentnych okularów warto opisać m.in.: wymaganie, którego nie można zamrozić, ponieważ kupujący nie rozstrzygnął, jakie deklaracje marketingowe mają obowiązywać; zobowiązanie dotyczące narzędzi, podjęte bez uzgodnienia sposobu rozliczenia kosztów narzędzi w przypadku zakończenia programu na tym etapie; zachowanie oprogramowania sprzętowego, którego nie można dostosować do zamrożonego wymagania bez zmiany niezatwierdzonej przez kupującego; dokument dotyczący zgodności z przepisami, który nie obejmuje identyfikatora modelu przeznaczonego do wysyłki; oraz deklarację, której producent nie jest gotów potwierdzić żadnym dokumentem.
Spisane warunki zatrzymania chronią obie strony. Kupujący otrzymuje jednoznaczne stwierdzenie, że program nie jest rozwijany w oparciu o podstawę, której kupujący nie zaakceptował. Producent otrzymuje jednoznaczne stwierdzenie, że program nie jest rozwijany w oparciu o podstawę, której producent nie jest w stanie zrealizować, dzięki czemu odmowa jest uzasadniona.
Warunek zatrzymania, którego nie zapisano, nie jest warunkiem zatrzymania; jest sporem oczekującym na termin. Dlatego warunki te powinny znaleźć się w umowie rozwojowej, a nie w korespondencji e-mailowej prowadzonej w trudnym tygodniu.
Pozycje akceptowane
Pozycja zostaje zaakceptowana, gdy strony oceniły ryzyko, zrozumiały jego skutek i postanowiły na piśmie mimo wszystko kontynuować. Akceptacja nie jest przeprosinami ani zrzeczeniem się odpowiedzialności. Jest decyzją o dalszym funkcjonowaniu w warunkach znanych, i jest prawomocna wyłącznie wtedy, gdy spełnione są trzy warunki: skutek został opisany w dokumentacji, decyzję podjęła osoba uprawniona do jej podjęcia w imieniu danej strony, a dokumentacja określa, co nastąpi, jeśli skutek rzeczywiście się materializuje.
Niektórych skutków nie można negocjować po ich zaakceptowaniu, a dobrej dokumentacji akceptacji powinno to wyraźnie wskazywać. Jeśli deklaracja w opisie produktu w kanale sprzedaży nie jest potwierdzona żadną dokumentacją, akceptacja tego ryzyka nie sprawia, że deklaracja staje się prawdziwa. Dokumentacja akceptacji powinna wyraźnie wskazywać działanie ograniczające — zazwyczaj zmianę samego opisu produktu.
Warto również odnotować tu tryb awarii. Akceptacja zapisana ustnie albo udokumentowana bez wskazania skutku nie jest akceptacją. Jest odroczeniem, do którego nikt nie wróci, ponieważ nikt nie jest w stanie sprawdzić, czy warunek się zmaterializował. Dokumentacja zawierająca warunek, skutek i działanie ograniczające podlega kontroli; dokumentacja ze stwierdzeniem „uzgodniono kontynuację” — nie. Pozycja, którą ponownie odczytamy na kolejnym etapie, powinna dotrzeć wraz z pełnym pierwotnym kontekstem, a kontekst ten albo jest spisany, albo przepadł.
Akceptacja jest decyzją, a nie domyślnym statusem
Najczęstszą przyczyną nieskuteczności dokumentacji ryzyk nie jest dramatyczne niepowodzenie, lecz stopniowe rozmywanie, podczas którego pozycje przechodzą ze statusu otwartego do opracowywanej i akceptowanej bez czyjejkolwiek świadomej decyzji o akceptacji. Mechanizmem zapobiegającym takiemu rozmywaniu jest reguła wymagająca, aby pozycja mogła uzyskać status zaakceptowanej wyłącznie wskutek jawnej decyzji zapisanej na danym etapie, przy czym dokumentacja jest ponownie odczytywana na każdym kolejnym etapie. Pozycja zaakceptowana, której nikt nie ponownie ocenił przez kilka etapów, nie jest zaakceptowanym ryzykiem; jest odroczoną decyzją, która utraciła kontekst.
Kto akceptuje i jak kupujący uczestniczy w procesie
Akceptacja jest czynnością handlową, dlatego należy do strony ponoszącej ryzyko handlowe. W przypadku pozycji specyfikacyjnej zmieniającej produkt akceptuje kupujący. W przypadku pozycji dotyczącej dostaw lub procesu akceptuje producent. W przypadku deklaracji akceptuje strona ją publikująca, zwykle marka. W przypadku pozycji dotyczącej zgodności z przepisami akceptuje strona podpisująca deklarację, czyli producent.
Rola kupującego polega na upewnieniu się, że każda akceptacja, której jest narażony, dotrze do niego na piśmie przed zamknięciem etapu, a nie po nim. Równie ważne jest, aby kupujący akceptował świadomie. Akceptacja ryzyka, którego nie opisano, nie jest zarządzaniem ryzykiem; jest decyzją o zaprzestaniu obserwacji i stanowi jedyny tryb awarii, którego nie da się skompensować żadną dyscypliną dostawcy.
Co powinna zawierać dokumentacja ryzyk
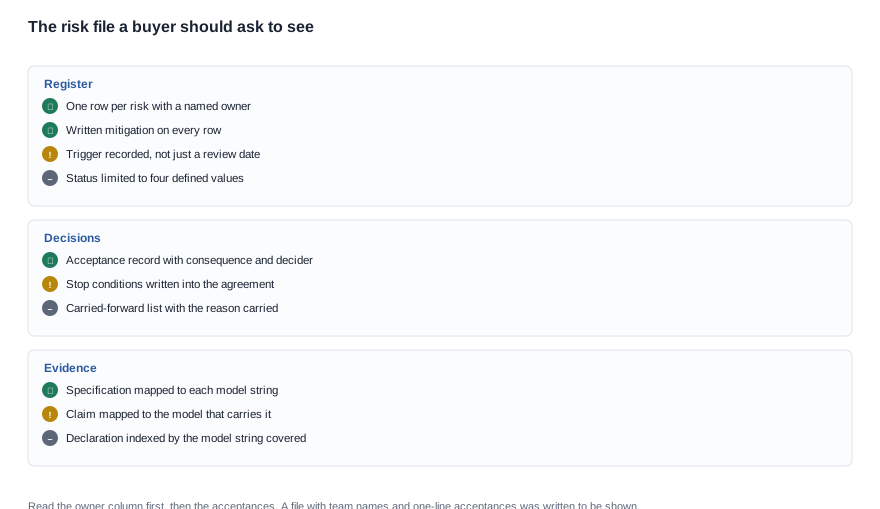
Dokumentacja ryzyk to dokument roboczy, który kupujący powinien móc przeczytać w jednym posiedzeniu i wykorzystać do wyrobienia sobie rzeczywistego obrazu ryzyka handlowego programu. Poniżej wskazano, o co należy poprosić i co sprawdzić w każdej pozycji.
- Sam rejestr, z jednym wierszem na każde ryzyko, imiennie wskazaną osobą odpowiedzialną przy każdym wierszu, opisanym na piśmie działaniem ograniczającym, warunkiem uruchomienia, statusem oraz etapem, na którym pozycja była ostatnio przeglądana. Należy konkretnie poprosić o kolumnę wskazującą osobę odpowiedzialną; rejestr bez tej kolumny jest jedynie listą obaw.
- Dokumentację akceptacji, jako osobny dokument, zawierającą dla każdej zaakceptowanej pozycji skutek, stronę podejmującą decyzję, datę i działanie ograniczające. Należy poprosić o pozycje zaakceptowane na danym etapie, a nie wyłącznie o listę wszystkich pozycji.
- Listę warunków zatrzymania, umieszczoną w umowie, a nie w rejestrze, aby obie strony korzystały z tego samego brzmienia.
- Mapowanie specyfikacji na modele, pokazujące, które wymaganie dotyczy którego identyfikatora modelu, w tym wariantów niewyposażonych w numer modelu, oraz identyfikatora widniejącego na opakowaniu i w opisie produktu w kanale sprzedaży.
- Mapowanie deklaracji na modele, pokazujące, która udokumentowana funkcja należy do którego modelu, aby można było porównać opis produktu z tym, co faktycznie trafi do wysyłki. Funkcje publikowane tylko dla części asortymentu są najczęstszą przyczyną przypadkowych zawyżonych deklaracji.
- Indeks dowodów zgodności z przepisami, wymieniający posiadane deklaracje i raporty oraz dokładny identyfikator modelu objęty każdym z nich, tak aby luka między dokumentem obejmującym całą rodzinę a wysyłkowym SKU była widoczna, a nie domyślana.
- Procedurę powiadamiania o zmianach, opisującą rodzaj powiadomienia, które producent przekaże w przypadku wymiany komponentu, zmiany kompilacji oprogramowania sprzętowego lub rewizji dokumentacji, oraz wskazującą, kto zostanie powiadomiony.
- Listę pozycji otwartych przeniesionych do kolejnego etapu, przedstawiającą każdą pozycję, która przeszła poprzedni etap bez zamknięcia, wraz z powodem przeniesienia i warunkami, które musiały zostać spełnione.
Jak czytać dokumentację
Najszybszym sposobem oceny dokumentacji ryzyk jest przeczytanie najpierw kolumny wskazującej osoby odpowiedzialne, a następnie akceptacji. Dokumentacja, w której każdy właściciel jest wskazany z imienia, a każda akceptacja zawiera opis skutku, była wykorzystywana do podejmowania decyzji. Dokumentacja, w której właścicielami są zespoły, a akceptacje mają postać jednowierszowych adnotacji, została przygotowana na pokaz. Różnica jest oczywista w ciągu kilku minut i pozwala przewidzieć zachowanie programu, gdy coś pójdzie nie tak.
Druga przydatna kontrola polega na sprawdzeniu pokrycia powtarzających się klas ryzyk. Należy wziąć siedem klas wskazanych wcześniej w tym artykule i poszukać każdej z nich w rejestrze. Klasa, której całkowicie brakuje, jest bardziej interesująca niż klasa przedstawiona wraz z szczegółowym planem, ponieważ brak zwykle oznacza, że klasy nie rozpoznano, a nie że została obsłużona.
Stosowana metoda jest stała; od programu do programu zmieniają się wyłącznie dołączone dokumenty. Żadna pozycja na tej liście nie wymaga podania liczby i jest to celowe. Jeśli kupujący chce poznać skalę czegoś — ile sztuk zmieści linia produkcyjna, jak długo etap zajmie w kalendarzu, ile będzie kosztować opóźnienie — odpowiedź musi dotrzeć w postaci dokumentu dołączonego do decyzji, ponieważ wartość podana podczas rozmowy nie da się obronić, gdy zostanie zakwestionowana. Pytanie do dostawcy ma więc zawsze tę samą formę: który dokument, obejmujący jaki identyfikator modelu, podpisany przez kogo i na którym etapie.
Pytania, które należy zadać dostawcy
- Jakie ryzyka są obecnie otwarte i kto imiennie za każde z nich odpowiada?
- Jakie ryzyka zostały zaakceptowane, jaki jest skutek każdego z nich i kto podjął decyzję?
- Jakie ryzyka zostały przeniesione przez poprzedni etap bez zamknięcia i dlaczego?
- Jakie warunki zatrzymania przewiduje nasza umowa i czy któryś z nich został uruchomiony?
- Co musiałoby być prawdą, aby poinformowali nas o materializacji się ryzyka?
- Jeśli wymieniony zostanie komponent lub zmieni się kompilacja oprogramowania sprzętowego, jakiego powiadomienia otrzymamy, w jakiej formie i na jakim etapie procesu zostanie ono zgłoszone?
- Jakie decyzje pozostają otwarte po Waszej stronie i które z nich zmieniają coś, co już zatwierdziliśmy?
- Które elementy obecnego planu są decyzjami, których jeszcze nie podjęliśmy, ale które realizujecie, zakładając, że je podejmiemy?
- Gdybyśmy Panią/Pana zapytał, które ryzyko w tym programie uważa Pan/Pani za najbardziej prawdopodobne źródło problemów dla nas, co by to było i co znajduje się na ten temat w dokumentacji?
- Co zmieniło się od ostatniego etapu i w momencie wystąpienia zmiany nie było ryzykiem?
Ostatnie pytanie odróżnia rzeczywiste zarządzanie ryzykiem od dokumentacji złożonej raz. W programie, w którym ryzyko jest rzeczywiście zarządzane, odpowiedź nigdy nie brzmi „nic”, ponieważ między etapami zawsze coś się zmienia. W programie, w którym dokumentacja ma charakter pozorny, odpowiedź brzmi zwięźle „nic” i to właśnie jej należy ufać najmniej.
Dalsze informacje o powiązanej metodzie znajdują się w przeglądzie filarów w /oem-odm-process. Kolejność etapów opisano w /blog/development-process-stage-by-stage, przyczyny opóźnień programów przeanalizowano w /blog/development-process-common-delays, a czynniki handlowe stojące za budżetem rozwoju przedstawiono w /blog/development-process-cost-drivers. Wczesne prace nad specyfikacją opisano w /blog/odm-development-design-phase, a ogólny widok kolejności działań znajduje się w /blog/odm-development-timeline-overview.


